Comments 84

А все почему?
А все потому, что у классической AD есть целый букет ФАТАЛЬНЫХ НЕДОСТАТКОВ:
- домен крутится on-perm (и даже в облаке, но на полностью подконтрольной виртуалке и сам подконтролен развернувшим домен админам) и не требует подписок! Кроме лицензий, которые покупаются единоразово и пользуются до морковкиного заговенья.
- и не выключишь его у клиента, просто так, по желанию левой пятки, после емейла из комнаты 101, парализовав критичную систему. И вообще не повлияешь на него никак, кроме выпуска KBхххххх, но они у клиента могут и не установиться!
- и даже не посмотришь в его базу, пусть и хоть одним глазком, и не сольёшь себе "резервную копию" для анализа бигдаты (с отводом резюме для системы из 101 комнаты) и обучения ЫЫшек.
Жаль, конечно, что одна из немногих продуманных и реально удачных МСовских систем сливается у угоду облачной повестке и выводится на новый уровень вендор-лока

Так они своё вендор-лочное приложение тоже “портят”:
С сентября 2026 года Microsoft также сделает пароли методом аутентификации по умолчанию в Entra ID. В то же время компания предупреждает клиентов о предстоящем отказе от SMS‑ и голосовой аутентификации.
Т.е. мне тут безопасники все уши проездили, что надо отказываться от дико небезопасных паролей - переходить на двух-факторку, желательно с биометрией. А оно в высоких кругах разработки вон оно как. Пойду ейной статьёй в ихнию харю тыкать :)

переходить на двух-факторку, желательно с биометрией. А оно в высоких кругах разработки вон оно как.
Крайне маловероятно, что там речь о двухфакторке, источник не смотрел, но с высокой вероятностью там про отказ от смс и голоса вместо пароля

Редактор не отличает пасскей от пароля.

А ещё в Энтре MS отказалась от политики регулярной смены паролей. Вроде как-то ещё можно включить, но по дефолту этого теперь нет.

мне кажется, регулярная принудительная смена паролей зло.
можно и нужно напоминать пользователям про это, но у них есть все способы саботировать - например, добавляя к легко запоминаемому "корню" старого пароля примитивные суффиксы и приставки, а ля 123, чтобы обойти требование системы на сложность пароля и неповторение прошлых.
не говоря о записывании на бумажке, на изнанке клавиатуры, на настенном календаре и тд.
у нас в организации из-за миграции в другой домен вышестоящей конторы, нас купившей, возникла ситуация, когда мы постепенно вывели все рабочие станции из своего домена в новый, откуда не дан доступ в старый AD, при этом в нём в старом пароли требуют регулярной смены.
и разумеется мы вляпались в ситуацию, когда пользователь с правами администратора AD старого домена теряет доступ ко всему, ибо пароль его УЗ просрочен, а зайти по rdp на какую-нибудь машину в старом домене с оснасткой AD и вытащить себя за косичку из болота как Мюнхаузен (сняв галку или сменив пароль правой кнопкой) он уже не может.
Согласен, но некоторые консервативные ИБшники были в шоке от такого решения
В РФ смена пароля обязательна для КИИ.

Бумажка с записанным паролем, приклеенным на монитор очень-очень эту безопасность повышает, да.
Возможно это обходится смарт-картами с сертификатом, но их почти никто не использует несмотря на повсеместную поддержку в софте последние 20 лет.
Ненене. "механизм аутентификации" отдельно - требования по смене пароля отдельно, одно к другому не то, чтобы имеет отношение :)
К счастью смарт-карты не поддерживают ограничение срока действия ПИНа, только сложность при первом вводе. А обычный пароль отключается в AD и его менять тоже не выйдет.
Бумажка с записанным паролем, приклеенным на монитор очень-очень эту безопасность повышает, да.
Смотря какие угрозы и сценарии атаки рассматривать.
У меня, к примеру, дома все пароли от интернетов лежат записаннми на листочке. И никакой удаленный взлом компьютера, что в интернетах случается, не поможет злоумышленнику прочитать эти пароли (видеокамеры в том углу, где лежит листочек, у меня нет). А угрозу взлома квартиры я в отношении утечки моих паролей игнорирую - ничего достаточно ценного, чтобы взлом ради этого того стоил, эти пароли не защищают.

Бумажка с паролями дублируется на случай пожара/потопа/разрушительного землетрясения?

Появляются новые векторы атак, например кот у которого в организме не хватает целлюлозы ;)

Чего не хватает в организме котенка, если он ест пакет? Ответ: Мозгов! (с)
У меня кота нет и не предвидится.
Потому что кастрировать кота мне претит, некастрированный кот должен гулять, а в нашей местности гуляющие коты не выживают: например, одного моего кота порвал ротвейлер, другого сбила на шосе машина…

NIST ещё в 2017 году убрал рекомендацию по регулярной принудительной смене пароля. Но мы идём своим путём, как уже отметили выше - бумажки наше всё!


Microsoft несколько лет назад как раз пришли к выводу, что регулярная смена, на материале в десятки тысяч человек, создаём больше дырок (как раз тех самых листочков и .txtшничков), чем чинит. Если изначально к паролю были какие-то адекватные требования

Кстати листочек с надежным паролем в хотя бы минимально охраняемом помещении это достойный уровень защиты для сетевого сервиса.
Для доступа требуется физическое присутствие. А физическое присутствие это попадание на все камеры а то и сдача паспорта охране.
Я бы добавил 4 значный пинкод к паролю на листике и вообще хорошо будет.
Не стоит недооценивать вашу бухгалтерию.
А тут да, меняется профиль атак.
В 1999 году, когда я читал про AD, угрозой условно был коллега, дети сотрудников, рассматривались маловероятные сценарии "слушать звук в помещении с помощью лазерного датчика от стёкол" и "ловить излучение монитора".
С тех пор локальный фокус переместился в сеть, хотя казалось бы, фаерволлы сорок лет строят


Кстати листочек с надежным паролем в хотя бы минимально охраняемом помещении это достойный уровень защиты для сетевого сервиса.
Ну, на Сибуре вот было требование - что при сдаче системы в ПЭ пароль печатается, кладется в конвертик и вот - в сейф безопаснику. И даже учения с извлечением конвертика были... Два раза за шесть лет. Видимо, чаще покупка новых конвертиков бюджетом не была предусмотрена :).
Всё так, но один момент редко упоминают: NIST SP 800-63B требует блокировки словарных паролей, мониторинга утечек и желательно адаптивную защиту от перебора. В облаке это включается галкой в настройках, а в назёмной AD придётся ставить плагин от Lithnet или AAD с подгрузкой словарей из облака (в первом случае бесплатный HIBP, во втором платная Entra).
Регулярная смена пароля этого не заменяет, но просто убрать срок действия тоже нельзя.

Ну, я разумеется читал про это, но, честно говоря, всегда были вопросы. Допустим, регулярная смена раз в 30-60-90-120 дней зло. Но ведь никто не будет спорить, что скомпрометированные или потенциально скомпрометированные пароли надо менять? Даже если защищён вторым фактором? И вот тут вопрос - в пределе к бесконечности любой пароль становится потенциально скомпрометированным, даже при отсутствии зарегистрированного инцидента. Банально через плечо если смотреть регулярно - рано или поздно любой пароль считаешь. К тому же регулярно новости, про считывание ввода с клавиатуры дистанционно - по звуку, по колебаниям, таким-сяким десятым способом с постоянно растущей точностью... Так какое время существования пароля допустимо? 1год? 5 лет? 10 лет? Вопрос теоретический, конечно, но все же есть что-то странное в полном отказе от регулярной смены пароля.
Возможно, как раз не регулярная, а мотивированная смена пароля могла бы без иронии безопасность повысить.
То есть, например, если в отсутствие сотрудника его рабочее место переносили в другой кабинет ради ремонта помещения, либо был какой-то аномальный трафик, собеседования соискателей на вакансии и других посторонних в кабинете, выход из строя комплектующих с заменой физическим доступом к системному блоку и подобные кейсы.

Админский пароль истекать не должен. Простое правило.
Неа. Пароль суперпользователя истекать не должен - но точно так же он не должен использоваться для администрирования. Вот в случае "алярма-три-свистка" - достал конверт из сейфа, вскрыл, ввел - сделал что нужно - и пиши себе объяснительную-по-форме, один черт, ЗНАЧИМОЕ СОБЫТИЕ ИНФОРМАЦИОННОЙ БЕЗОПАСНОСТИ "наверх" уже улетело ).
А пароль админа - даже если ролевая модель обеспечивает\не предусматривает разделения ролей - по общим правилам организации.
Да-да. Все правильно. Отдельная учетка. В конверте из сейфа (а если сейфа нет, то на бумажке, приклеенной к монитору). Объяснительную не надо писать, так как пароль этот в сейфе у главного безопасника. Поэтому сначала заводится инцидент, потом в рамках устранения этого инцидента применяется пароль суперпользователя. После закрытия инцидента его хорошо бы еще и поменять.
Факт применения этой учетки безусловно вызывает алерты. Всем ответственным приходит уведомление в личку.
Ну, тут уж от внутренних правил зависит. Если "ИБ внутри ИТ" - то да, стандартный incidont management, если ЭБ\ИБ\СКЗ отдельная сущность, да "ситуационный центр реагирования на..." находится где-нибудь в МСК\Питере - будешь и то, и другое делать.
И да, ключик от сейфа не у "главного" (Поди найди того директора-по-безопасности!), а у ответственного ИБшника (А брать ты его будешь и вовсе на охране - патамучтанувыжпонимаете, время не рабочее, срочность высокая...) - и хорошо, если туда отдельная ГУМАГА не понадобится ).
\Тут кстати реально без претензий, à la guerre comme à la guerre\

SMS‑ и голосовой аутентификации
Ого, внезапно глас разума из недр майкрософт! Очень неожиданно.

Воистину так!
Шапочка-из-фольги - штука хорошая, но её периодически поправлять надо, чтоб глаза не закрывались. Тут конечно еще и перевод постарался - в оригинале не призывают заменить "локальный AD на entra id", а говорит, что "одной AD уже не достаточно" и таки даже не врут.
Решение на базе AD + ADFS скорее всего обойдется дороже подписки на entra id и таки не решит существующих проблем (mfa-на-костылях, workload\agent identity в отрыве от "пользователя" и т.д.).
Более того, я не сильно удивлюсь, если окажется что MS уже получает большую часть прибыли с подписоты (От volume license до pay-as-you-go) и отдельный сервис тут ни добавит - ни убавит по большому счету.
Есть вполне реальная проблема - active directory per se примерно "полностью" не годится как ядро для сколько-нибудь современной аутентификации. Костыль-на-синей-изоленте в лице ADFS тудой-сюдой работает, но упирается в ограничение модели данных бэкенда (Да-да, той самой AD) и работает с учетом прочих-равных именно что "тудой-сюдой".
Читал и оригинал. К сожалению, года с 2016го надо уметь такие релизы между строк. И шапочка из фольги - я бы на самом деле купил бы кепку, у которой сеточка из тонкой стальной проволоки, облитая пластиком для носкости и не-картонным козырьком - тут не причем.
Ну что поделать, если уже даже сама объективная реальность буквально на пальцах объясняет, что "параноик/безопасник был прав" и "вчера - смешная теория заговора от глупых чудиков; сегодня - доказанный факт"? И сегодняшнее
"одной AD уже не достаточно"
уже давно означает
"Ребят, ребят, мы тут скоро дропнем с поддержки наши службы, мы не на что не намекаем, но идите в облако, пока внезапно и вдруг в свежем релизе WS роль КД с мы не выпилили 'для вашей безопасности'. "
Смысла в "переубеди меня" я не вижу, ибо рестроспективно оно так и подводится: мягко и ненавязчиво.
если окажется что MS уже получает большую часть прибыли с подписоты (От volume license до pay-as-you-go)
Она и получает. Просто службы AD по недосмотру пока были доступны полностью оффлайн (от их серверов) как полноценный продукт, а не урезанный огрызок - а это в современном мире ФАТАЛЬНЫЙ НЕДОСТАТОК.
А по поводу "современной аутентификации", то тут пытаются (сколько не читал) натянуть сову на глобус, а именно продукт, разработанный для корпоративных сетей, использовать как универсальную систему, в том числе и там, на что оно не было рассчитано изначально.
А по поводу "современной аутентификации", то тут пытаются (сколько не читал) натянуть сову на глобус, а именно продукт, разработанный для корпоративных сетей, использовать как универсальную систему, в том числе и там, на что оно не было рассчитано изначально
В общем "нет". Вот банально - как к active directory прикрутить 2FA? Как с "голой" AD организовать аутентификацию при использовании облачного сервиса без публикации DC мехом-внутрь той-или-иной-степени затейливости? Как добавить в модель данных новые сущности, отличные от "user" и "computer" - ну, того же ИИ агента, действующего on-behalf-of?
Как добавить в модель данных новые сущности, отличные от "user" и "computer" - ну, того же ИИ агента, действующего on-behalf-of?
Зачем? Ну, кроме галочки "использую The Current Thing ".
Агент - там где ему и положено быть, в изолированной коробке, наружу выходит только результат его работы. В здравом уме пускать агента (пусть и на собственной нейросети, на собственном сервере) в рабочую сеть, как минимум я, не буду.
как к active directory прикрутить 2FA?
multiOTP и далее. От смс до аутентификаторов.
Как с "голой" AD организовать аутентификацию при использовании облачного сервиса
AD изначально создана и реализована без оглядки на "облака", а на нормальные сети. Для облака я прикручу облачную систему, которая сможет маппится на AD.
Зачем? Ну, кроме галочки "использую The Current Thing ".
Классика жанра: "все, что мы не умеем - называем ненужным".
multiOTP и далее. От смс до аутентификаторов.
Ну, т.е. совершенно сторонняя приблуда, которая интегрируется с AD - патамучта AD ничего такого by design не умеет и уметь не будет, ага. Причем еще и в систему - отдельный credentials provider сторонний ставить. Хорошее же решение, ну?
А для того, чтобы веб-приложения аутентифицировать - вот, еще и ADFS. Или сторонний keycloak с интеграцией. И да, к нему MFA - отдельно.
А теперь, чтобы оно отказоустойчиво было? А с георепликацией? А если пользователей вот не 100, а тысяч хотя бы 20?
И все это вот - кусочками от сторонних производителей на изоленте.
AD изначально создана и реализована без оглядки на "облака", а на нормальные сети. Для облака я прикручу облачную систему, которая сможет маппится на AD.
Иииии, бииииинго! Вот эта "облачная система, которая маппится на AD" как раз таки Entra ID в экосистеме MS и есть.

А если пользователей вот не 100, а тысяч хотя бы 20?
Мне кажется в этом случае, как раз стоит отвязаться от облачных MS учеток и держать всё на своей инфре.
И в этом случае будет как раз оправданно георезервированные keycloak + MFA. А в качестве бонуса там и возможность выбирать появится хоть MS AD, хоть FreeIPA
Классика жанра: "а мы любим обмазываться The Current Thing - применение придумаем позже, лишь бы внедрить".
совершенно сторонняя приблуда, которая интегрируется с AD
Ага. Интегрируется ровно то, что нужно, так - как тебе нужно и при этом полностью подконтрольно тебе, от гипервизора и базовой ОС виртуалки до всех параметров и низкоуровневого содержимого базы NTDS. Не то, что тебе решил навязать вендор или то - что он у тебя захотел обрезать, а ровно то, что нужно и не более того. И даже прикрученное на "изоленту" - оно прикручено тобой с конкретной целью и может быть так же быстро откручено, чем надеяться, что какой-нибудь Jaharapas Mahauri не решит на твоем проде *поэкспериментировать*
Нет, есть конечно люди, которые спать не могут, лишь бы отдать всё какому-то дяде со стороны за мнимую экономию, но в современном мире, где доступ тебе могут заблокировать буквально за что угодно (от неправильного паспорта до неправильных высказываний), при этом без какой либо ответственности и компенсаций (почитай соглашения, не думаю, что в Делавэре/Нидерландах/Исландии, ты в принципе сможешь что-то выиграть у монополиста-гиганта без мощной группы поддержки) и даже простая связность между ЦОДами не гарантирована (между странами) - думаю, это уже стоит считать патологией, отголоском старого мира, умершего в 19-20м году. Особенно все вот эти критичные системы, типа сервиса авторизации-аутентификации, а не какой-нибудь "шифрованный четвёртый бэкап, который как бы есть по схеме 3-2-1-1, но в случае чего можно взять другое облако без потерь".
как раз таки Entra ID в экосистеме MS и есть.
Не обязательно, возможны и on-perm на подконтрольном тебе облаке.
Ага. Интегрируется ровно то, что нужно, так - как тебе нужно и при этом полностью подконтрольно тебе, от гипервизора и базовой ОС виртуалки до всех параметров и низкоуровневого содержимого базы NTDS. Не то, что тебе решил навязать вендор или то - что он у тебя захотел обрезать, а ровно то, что нужно и не более того. И даже прикрученное на "изоленту" - оно прикручено тобой с конкретной целью и может быть так же быстро откручено, чем надеяться, что какой-нибудь Jaharapas Mahauri не решит на твоем проде поэкспериментировать
В жизни правда оказывается, что "мужик сказал" и "мужик сделал" - два разных мужика, и второго вот - поди найди. А чтоб сделал еще не на соплях, костылях и изоленте, а так чтоб после его увольнения поддерживать можно было на всю рассеюшку - по пальцАм пересчитать, и не факт, что оба ботинка снимать придется.
Вот банально - как к active directory прикрутить 2FA?
А оно там уже есть - если смотреть на бренд Active Directory целиком, а не только на Active Directory Domain Services: Active Directory Federation Services (AD FS) называется. И да, выдавать приложениям Token для доступа c legacy-авторизацией (чисто по SID) AD FS тоже умеет.
Как с “голой” AD организовать аутентификацию при использовании облачного сервиса без публикации DC мехом-внутрь той-или-иной-степени затейливости?
Не понял, с какой стороны облачный сервис, поэтому ответ неоднозначный. Есть AD LDS для хранения учеток пользователей всячесих веб-служб, не трогая при этом домен AD DS. Есть MIM, в том числе в чисто on-premises варианте (MIM PAM он называется AFAIK).
Есть механизм пакетов расширения для LSA, чтобы делать аутентификацию для облачных сущностей. Короче, для более конкретного ответа нужно уточнение вопроса.
Как добавить в модель данных новые сущности, отличные от “user” и “computer” - ну, того же ИИ агента, действующего on-behalf-of?
Новые сущности в AD DS добавляются без особых проблем, потому что схема каталога AD DS сделана расширяемой (к AD LDS это тоже относится), да ещё и с возможностью наследовать свои классы объектов от существующих (к примеру, сущности, имеющие свой SID, а потому способные быть прописанными в DACL, по которому доступ проверяет встроенный в ОС LSA, наследуются от user). И в истории развития AD случае добавления таких сущностей были: не только лишь все знают про Managed Service Accounts, но они есть.
Другое дело, что Microsoft все эти возможности Windows Server как on-premises платформы не сильно рекламирует - потому что иначе они своего слона под названием Azure не продадут, а бабло с приходом Наделлы они решили поднимать именно на нем, на облаках. Мне это не нравится - ибо платформа получилась очень неплохая, и я мог бы продавать свое умение в ней разбираться - но они в своем праве, и лавэ на облаках они мутят явно сильно больше, чем дала бы им on-premises платформа.
А оно там уже есть - если смотреть на бренд Active Directory целиком, а не только на Active Directory Domain Services: Active Directory Federation Services (AD FS) называется
Ну в общем "да" - но поддерживалась, ЕМНИП, только сертификаты со смарт-картой. Все остальное - сторонними средствами той или иной степени кустомнусти
Не понял, с какой стороны облачный сервис, поэтому ответ неоднозначный.
Иии, тоже "да" - вот в том числе тем же ADFS
Новые сущности в AD DS добавляются без особых проблем, потому что схема каталога AD DS сделана расширяемой (к AD LDS это тоже относится),
А вот тут уже не совсем - т.е. расширить схему-то без проблем, но вот работать с этим примерно ничего (См. тот же ADFS, ага) не будет.
Но пойнт-то у меня не в этом, а вот ровно как у майкрософта в статье: "ОДНОГО AD DS НЕ ДОСТАТОЧНО" :). Ну и следующий шаг - при попытке все это надежно\стабильно\воспроизводимо\управляемо реализовать на практике скорее всего окажется, что entra id даже на горизонте жизни технологии (Мажорный апдейт не берем, да. С той же ADFS я в свое время хорошо так пострадал при миграции) будет изрядно дешевле :).
Ну в общем “да” - но поддерживалась, ЕМНИП, только сертификаты со смарт-картой. Все остальное - сторонними средствами той или иной степени кустомнусти
Конкретно у нас были e-tokenы от Alladdin.
А так выданные сертификаты в AD CS влегкую экспортируюются в файл .p7b (это PKCS#7, защищен паролем), а дальше делай с ними, что хочешь, если пароль не забыл. А поддержка смарт-карт - это уже клиентская часть CryptoAPI, поддержка эта в него не вшита, архитектура там расширяемая через плагтины-провайдеры (просто для смарт-карт провайдер идет из коробки). И найти бесплатный провайдер для того, чтобы вместо смарт-карты использовать файл, проблемы не было: я находил, правда за ненадобностью сейчас даже не вспомню, чье это было поделие.
А вот тут уже не совсем - т.е. расширить схему-то без проблем, но вот работать с этим примерно ничего (См. тот же ADFS, ага) не будет.
Почему? Для него это будет хорошо знакомый ему user с теми же атрибутами для хранения логина, пароля, SID, сертификатов…
Ну и следующий шаг - при попытке все это надежно\стабильно\воспроизводимо\управляемо реализовать на практике скорее всего окажется, что entra id даже на горизонте жизни технологии (Мажорный апдейт не берем, да. С той же ADFS я в свое время хорошо так пострадал при миграции) будет изрядно дешевле :).
Да. Оттого, что это, типа, Windows, требования к квалификации людей, обслуживающих инфраструктуру на Windows Server не снижаются.
И это дело владельца бизнеса, кому и за что платить: людям, которыеу него работают (а это недешево), или же MS за использование ее Entra ID (которя, как я узнал в девичестве была AAD, хорошо мне знакомой по гибридному развертыванию MS Exchange), и какие риски на себя брать.
Конкретно же в Богоспасаемой закладываться на надежность облачной службы, находящейся в недружественной юрисдикции - это выгдядит, м-м-м, несколько опрометчивым. А в Еропе с Америкой - почему бы нет?

2fa предусмотренные в ад - смарт карты (читай сертификаты) + пин. Оно работает. Если хочешь принципиально с телефона, то есть решения за небольшие деньги.
2FA в AD FS расширяемая (но были нюансы с документацией, см. мою первую статью на Хабре). Помнится, я чисто для развлечения пилил 2FA под AD FS 2012R2 со вторым фактором “звонок офис менеджеру” с выдачей разрешения вручную - до сих пор у меня на ГитХабе валаяется. Вместо ручного разрешения можно прикрутить что-нибудь ещё (тот же TOTP, реализация которого есть даже на .NET Framework 4.0).

Да ну это всего лишь сокращенный репост из блога Azure AD. Странно, если бы они призвали от него отказаться. А преподносится будто Гейтс, Балмер и Наделла взявшись за руки призвали (древнее зло)
Чтобы потом оказалось что у владельца компании череп не той формы и всех заблокировали.
Щаз блин, побежали уже.

Завтра же все интегратоы начнут продавать
Мол, MS рекомендует!
А потом волна распилов)
Ну, тут как бы это сказать? Ты подними распределенный отказоустойчивый кластер keycloak на двух географически разнесенных площадках поверх той active directory - потом возвращайся, да. Вот даже без требования 1-в-1 по фичам - просто распределенный геореплицированный провайдер аутентификации on prem.
А потом можно поговорить про TCO, оценку рисков в привязке к конкретно твоему бизнесу и т.д. "Поговорить", кстати, желательно успеть ДО того как новая версия KC выйдет, ага.
Так пишешь, как будто это реально сложно.
Впрочем, даже это, со всеми его "проблемами" окажется куда как дешевле - в плане гасимых рисков, а не презренных операционных сумм бумажек в виде ФОТов и прочих закупов оборудований - чем отдавать критичную систему для всей информационной суперсистемы организации в чьи-то сторонние руки, тем более сегодня, когда даже полноценная связность сети с доступом до ближайшего ЦОДа этих рук под вопросом.
Можно сколько угодно долго размахивать расчётами ТСО, но сегодня on-perm куда как более надёжен в плане обеспечения работы, чем пусть даже самое фичастое облако
Ну, я вот застал времена, когда сервер "не-очень-белого-1С" стоял - ты вот не смейся - в кузове газели в гараже. При приезде налоговой у водителя вот - инструкция, берем-и-по-газам, ага. Тоже - РЕШЕНИЕ, вполне адекватное модели угроз того времени.
Но говорить, что продавцы стационарных стоек пытаются нас завендорлочить и лишить возможности защититься мне в то время в голову не приходило.
У нас этот сервер стоял в стене и чтобы до него добраться - нужно было очень хитро пролезть сначала через техэтаж, потом через пропущенную недокументрованную изначальными строителями полость, а потом, около трёх метров по коробу перевоздуховода-недотехлаза - ну или раскурочить стену из ещё тех, качественных кирпичей, из которых возводились здания для НИИ и оборонки.
Как его ставили - не спрашивай, не знаю. Питался он от общей проводки по зданию - экономия, однако! Как его обслуживал руками админ - тоже не скажу, знал лишь админ, но он не говорил. Этот сервачок пережил буквально всё: от наездов дядь-с-базаром и попыток рейдерского захвата до бесчисленных легальных проверок - провод шел по плинтусам и уходил в хитрую щель между стенами, в которой в самом неудобном месте была приляпана розетка. Выдернешь кабель - и ты вовек не догадаешься, что там вообще что-то есть. Тоже себе защита от угроз.
Впрочем, отрицать то, что сервер в серверной это удобно - я не буду. Но и махать распальцовкой с ТСО перед неизвестными мне админами, что смоли запихнуть системник так, что он вон, рядом, а недоступен - тоже. Умные люди - 15 лет простоял, пока не потушили и по частям не вынесли, поставив супермикровскую башню и ибп с выдранным динамиком
Но говорить, что продавцы стационарных стоек пытаются нас завендорлочить и лишить возможности защититься мне в то время в голову не приходило.
Плохая аналогия - она как котёнок с дверцей: ничего не объясняет, но выглядит необычно.

Мягкий намек на скорое объявление о снятии наземной АД с поддержки. Не завтра, но роадмап они для себя уже нарисовали.
И теперь появляется шанс для онпрем аналогов. Хотя... под винду аналогов все равно не появится.
Хотя… под винду аналогов все равно не появится.
Технически оно возможно: поддержка сторонних пакетов аутентификации в Windows есть. Но можно ли будет на этом поднять денег - не знаю.

sabma что-то там может, по крайней мере создавать пользователей и группы. Политики там сложнее, но раньше для этого приходилось немного поприседать.

Был опыт развертывания домена на Samba AD-DC с Windows-клиентами. Получил позитивные впечатления, оно действительно жизнесопобно.
С позапрошлой работы позвонили, попросили домен восстановить. Толи вирус, толи атака. Все пропало, но был бекап второго DC. Решил их на samba перетащить на бубунте, через накатывания реплик с воскрешенного DC в изолированной сети. А там толи пакеты попереименовали толи еще чего. Короч не сразу, но вроде смог. Правда поприседать пришлось с захватом ролей, потом передачей. Такие вещи делают то пару раз в жизни, от того такой жопыт нарабатывается медленно, но оно и к лучшему.
Ну и там по классике, куча левых людей в группе доменных администраторов. Антивирус давно уже помер, повсеместный psexec. Я не знаю как они так долго протянули. И вроде админы есть, но платят мало как я понял, так как это люди не приносящие доход.
Забавно, что минимум пара дней простоя торговли, а может и больше + потеря важной информации, нанесло ущерба больше, чем если бы они просто нормально платили. Еще бы на закупку Касперыча на все станции и сервера хватило.


По данным сервиса веб-аналитики StatCounter за июль 2026 года, доля Linux среди операционных систем для настольных компьютеров по всему миру составила 7,53%.
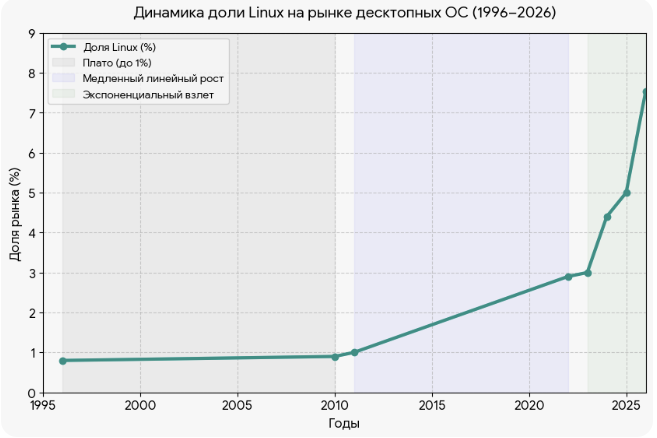
Сама по себе винда для Микрософтов находится на грани убыточности - неоднократно слышал инсайды и “аутсайды” об этом. Т.е. лицензии и поддержка имено винды (без “обвязок”) - себя не окупает. А вот всякие облака и облачные сервисы - имеют в разы большую маржу, чем даже, казалось бы, прибыльный офис и шарепоинт.
Так что мелкомягим по большому счёту коммерчески выгодно скинуть маломаржинальный продукт на толпу а самим заниматься тем что приносит (или обещает приносить - ИИ там всякие) действительно большие прибыли. Там весь вопрос - как мягко и ненавязчиво сделать отвязку от платформы (и “захватить” линукс).

ура, вендокапец не за горами!

Причём Ubuntu больше растёт на WSL, чем на других платформах. Не исключаю, что Linux-дистров теперь на WSL больше, чем на любой другой ОС и тем более на голом железе.
С сентября 2026 года Microsoft также сделает пароли методом аутентификации по умолчанию в Entra ID. В то же время компания предупреждает клиентов о предстоящем отказе от SMS‑ и голосовой аутентификации.
– А что это у нас тут торжествует?
– Да это же здравый смысл!
Там выше уже написали, что речь идёт о паскеях (passkey). Ошибка перевода.
По сути - встроенный локальный менеджер паролейсекретов, часто с той же самой двухфакторной авторизацией, но локально. Таким образом ни пароль ни его хэш нигде не светятся при передаче, а секрет там такой длины, что на всё постквантовое существование хватит.

Ну да, все в облако. А если что, отказ от ответственности и максимум компенсационная выплата в размере средств, потраченных Entra ID за последние 12 месяцев, предшествовавших инциденту.

Тотальный и беспощадный вендер-лок.

Все любят подписки, даже Microsoft.

Вообще логично. Если я маленький, то нафига мне настраивать AD, когда я могу пойти за SaaS к готовому вендору: гугл, яндекс, мс тот же самый. Дадут весь офисный пакет и бесплатную аутентификацию.
Если я большой, то нафига мне вендорлочиться на closed source, когда все равно нужно нанимать безопасников и админов, и есть прекрасные samba и free ipa. Opensource - значит нейросеткой можно разобрать код и объяснить любому админу, как его настраивать
Если я писец большой и безопасный и мне нужно on-prem и сертификации комплаенса типа PCI/DSS - то да. Active directory

И опять подписки и опять Майкрософт)
"В ставке Гитлера - все малохольные!" (С)
Не прячьте ваши денежки
По банкам и углам
Несите ваши денежки
Иначе быть беде
И в полночь ваши денежки
Заройте в землю там
И в полночь ваши денежки
Заройте в землю где?
В микрософт-клауде!
Microsoft призвала компании отказаться от локальной Active Directory