Pull to refresh
8
Карасиков Сергей Алексеевич@KarasikovSergey

User

34
Subscribers
Send message

Смартфон «из коробки» — большие риски маленького гаджета

Level of difficultyEasy
Reading time11 min
Reach and readers10K

Покупая и эксплуатируя очередной смартфон, мы соглашаемся на то, что производитель будет устанавливать границы нашей конфиденциальности и сам будет решать, какие данные получать и кому в дальнейшем передавать для анализа. Самим производителем и с его разрешения сторонними приложениями собирается так называемся «аналитика» - совокупность различных данных об устройстве и его состоянии, пользователе и его активности. Вводится множество уникальных идентификаторов, для ассоциации собираемых данных с уникальным пользователем, составляя отпечаток его личности. Эти наборы данных затем перепродаются на биржах рекламодателям и маркетологам для лучшего таргетирования рекламы своих продуктов и даже создания новых продуктов на основе трендов предпочтений усреднённой массы потребителей.

Читать далее

Google Fact Check: Цензура, Манипуляция или Защита от лжи?

Reading time2 min
Reach and readers30K
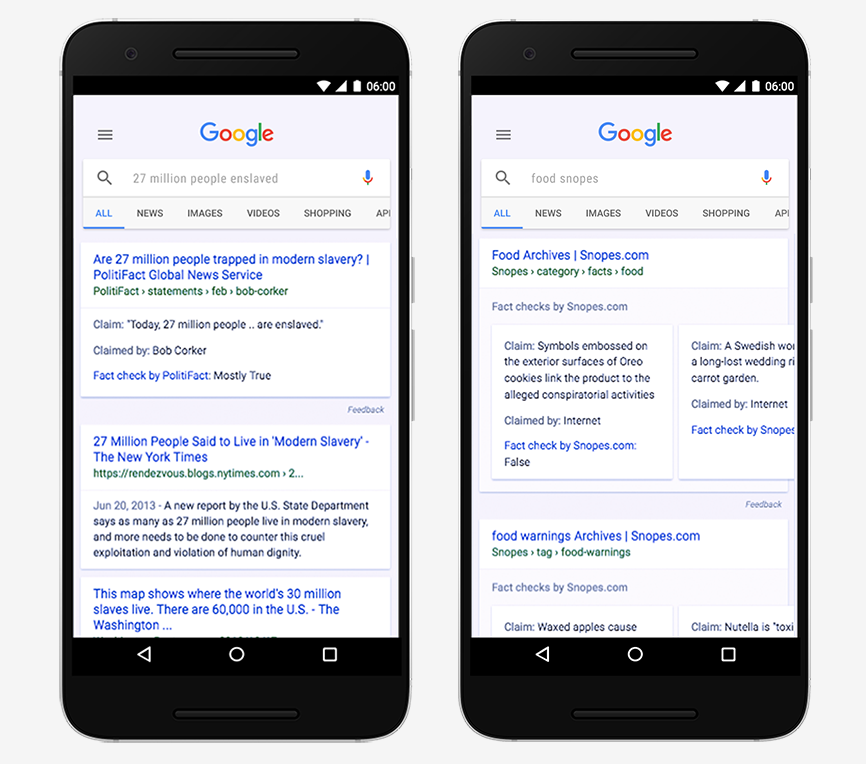
В своем блоге поисковый гигант Google объявил о глобальном запуске механизма проверки новостей на фейки и вбросы, таким образом вывод поисковой выдачи будет сразу снабжаться оценкой, которая может варьироваться от Истина до Ложь с промежуточными вариантами.


В пояснении к данному нововведению корпорация указывает, что причиной его появления стала президентская кампания в США 2016 года, в ходе которой сеть наводнили фейки всех мастей, форм и расцветок.

Медиа-гигант заявил, что не будет сам заниматься проверкой новостей, отдав это дело на аутсорс некоему «международному сообществу репортеров», включающему в себя 115 активных организаций по всему миру (и ни одного на территории РФ). Это означает, что данные организации будут оценивать правдивость выводимых пользователям поисковых результатов и информировать об этом прямо в списке поисковой выдачи, не утруждая пользователя самостоятельными проверками, поиском источников и сравнением мнений.
Читать дальше →

Коммерческая геолокация: приватность продается дешево

Reading time2 min
Reach and readers19K
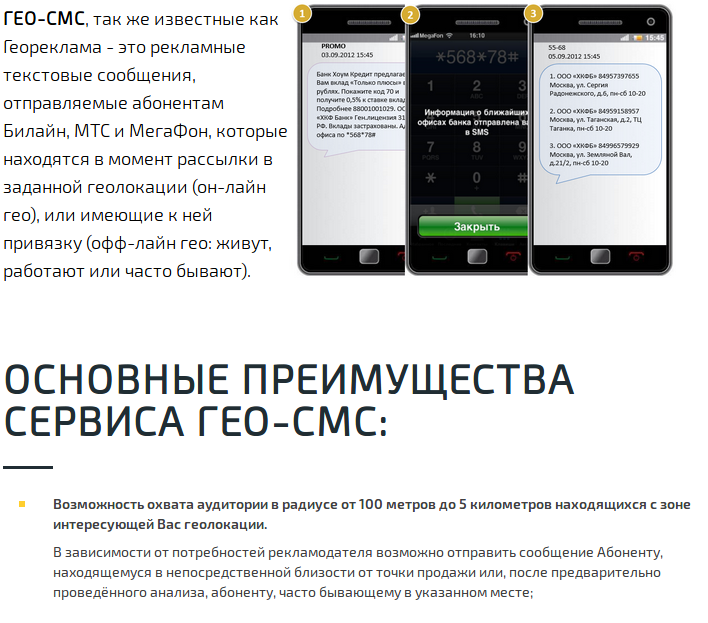
Ни для кого не секрет, что абонентские базы мобильных операторов продаются, с этим явлением почему-то давно смирились, как и с фактом продажи персональных данных страховыми брокерами. Однако развитие коммерции не стоит на месте и вот на рынке появилась новая прогрессивная услуга – торговля геопозицией абонентов операторов сотовой связи. Модное направление в маркетинге назвали гео-смс или геотаргетинг. Вы когда-нибудь получали рекламное СМС, относящееся к объекту, неподалеку от которого вы сейчас находитесь? Задумывались ли вы, как это работает и почему? Давайте вместе попробуем разобраться.

Что такое геосмс?


Возьму выдержку из описания услуги одного из ее поставщиков, быстро найденного на просторах сети:


Читать дальше →

Внимание! Фишинг регистрационных данных NIC.ru

Reading time2 min
Reach and readers37K
Утром нашел в своем почтовом ящике письмо от nic.ru со следующим текстом якобы от ru-cont@nic.ru, gmail в подлинности отправителя не усомнился:

Здравствуйте,

12-APR-2015 Вами была заказана услуга RU-CENTER Смена администратора доменного имени microsoft.com.

Услуга будет оказана в течение 72 часов.
Право администрирования доменного имени microsoft.com будет передано 60093/NIC-D.

Ссылка для подтверждения или отмены:
www.nic.ru/manager/admin_change.cgi?key=SiYK73RJesO3f8cnIH29-26ddd45b02859e836d13d4b9fde34281

Читать дальше →

WiFi Pineapple Mark V: черный ящик для беспроводного перехвата

Reading time6 min
Reach and readers123K


Перед специалистом в области информационной безопасности, в частности пентестером, стоят задачи эффективного решения головоломок по поиску и эксплуатации уязвимостей исследуемых систем. Немаловажным элементом любой работы по тестированию защищенности инфраструктуры заказчика является проверка беспроводных сетей. Значительно повысить эффективность такой проверки помогут специализированные инструменты, уже о пятой итерации одного из которых я сегодня вам расскажу.

Описание устройства


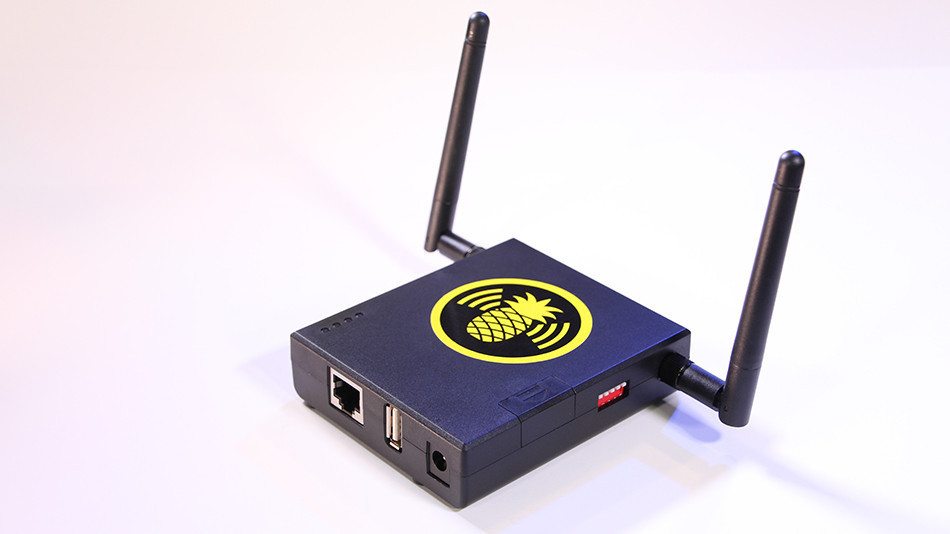
WiFi Pineapple — это продукт предприимчивых американцев, которые заказали у китайцев Wi-Fi роутер с двумя беспроводными интерфейсами и одним проводным, написали под него прошивку на базе OpenWRT и напичкали утилитами для взлома\перехвата и анализа трафика.

У устройства 3 сетевых интерфейса (2 беспроводных с возможностью работы в режиме монитора и 1 проводной ), 1 USB порт для флешки\3-4G модема\GPS-треккера и слот для microSD карт.

Так же на корпусе устройства есть набор тумблеров, сочетание которых позволяет запускать устройство с пакетом заранее присвоенных выбранному сочетанию команд, что сокращает время предварительной настройки, если задача является типовой и регулярной.
Читать дальше →

Взломан твиттер Дмитрия Медведева

Reading time1 min
Reach and readers54K
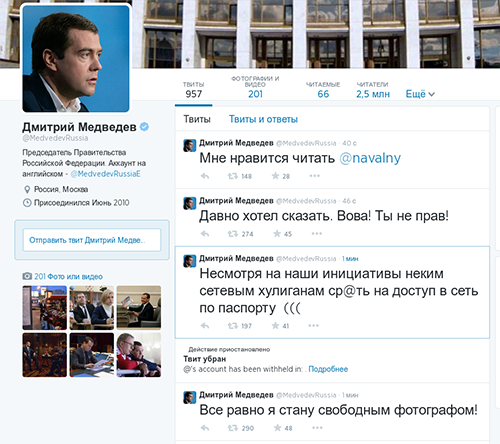
Сегодня был взломан твиттер премьер-министра РФ Дмитрия Медведева, от его имени постят разнообразные сообщения.

Взлом аккаунта в социальной сети одного из первых лиц государства может иметь непредсказуемые последствия для судьбы социальных сетей в РФ вообще. Если у ответственных лиц возникнет подозрение, что это был не банальный взлом, а целенаправленный «слив» аккаунта владельцами соцсети, то могут быть приняты самые непредсказуемые решения, которые могут затронуть всех отечественных пользователей сети Интернет.

Эксплуатация концептуальных недостатков беспроводных сетей

Reading time3 min
Reach and readers91K


Беспроводные сети окружают нас повсеместно, вокруг миллионы гаджетов, постоянно обменивающихся информацией с Всемирной Паутиной. Как известно — информация правит миром, а значит рядом всегда может оказаться кто-то очень сильно интересующийся данными, что передают ваши беспроводные устройства.
Это может быть как криминальный интерес, так и вполне законное исследование безопасности компании со всеми предварительными условиями. Для таких исследователей и написана эта коротенькая статья, потому как лишняя точка сбора информации во время пентеста не помешает.

Читать дальше →

Дыра ВКонтакте, утечка персональных данных пользователей

Reading time1 min
Reach and readers277K
По сети стремительно расползается новость о найденной дыре в системе восстановления пароля социальной сети ВКонтакте, введя номер мобильного телефона можно получить имя и аватар человека, зарегистрировшегося под этим номером в социальной сети.

Воспользоваться этой «телефонной книгой» элементарно:

1. Заходим на мобильную версию сайта m.vk.com
2. Жмем «Забыли пароль?»
3. Вводим номер телефона
4. Получаем имя и аватар

Иногда надо ввести капчу.

Дело за малым — пока дыра активна, отпарсить самую большую базу телефонных номеров России и СНГ.

UPDATE По состоянию на 16.01.2014 проблема частично решена — указанный выше метод не выдает имя пользователя, только аватар.
Читать дальше →

IP-камеры Foscam по умолчанию транслируют в сеть, каждый 3-й владелец об этом не подозревает

Reading time3 min
Reach and readers130K


Часто в современном мире стремление к простоте приводит к печальным последствиям. Вот, например, в сфере высоких технологий — простота и удобство практически всегда ставит под угрозу приватность и конфиденциальность пользователя. Это могут быть и WiFi-роутеры, идущие по умолчанию без пароля на беспроводную сеть, и почтовые службы, разрешающие пользователю не заморачиваться со сложностью устанавливаемого пароля. От таких проявлений простоты и удобства часто страдают не только приватные данные частного лица, но и крупные компании, идущие на поводу у своих топ, миддл, а иногда и лоу-менеджеров, которым 123 — удобно, а стандартная политика паролеобразования Microsoft — слишком сложно. Сегодня я хочу рассказать о том, как простота и удобство превращают жизнь тысяч (а то и десятков тысяч) человек в реалити-шоу.
Читать дальше →

Абоненты МГТС GPon под угрозой взлома, новые сети – новые проблемы

Reading time6 min
Reach and readers346K

1. Введение


В столице нашей необъятной Родины идет беспрецедентный по масштабу проект внедрения технологии Gpon от компании МГТС под эгидой борьбы против медных проводов и за доступную интернетизацию населения. Число абонентов МГТС по городу Москва превышает 3.5 миллиона человек, предполагается, что охвачены будут все.
Идея замечательная – оптика в каждую квартиру, высокоскоростной интернет, бесплатное подключение и Wi-Fi роутер в подарок (правда официально без права его перенастройки, но об этом далее). Реализация же такого масштабного проекта (подобное устройство ставится в каждую квартиру, где есть хотя бы городской телефон от МГТС) как обычно не обошлась без дыр в планировании, которые могут дорого обойтись конечному пользователю. Наша компания заинтересовалась вопросами информационной безопасности клиентов столь масштабного проекта и провела экспресс-исследование, результаты которого мы и предлагаем общественности для информирования о существующих угрозах и мерах борьбы с ними в домашних условиях.

Читать дальше →

За кулисами Android: что-то, чего вы можете не знать

Reading time14 min
Reach and readers151K


0. Оглавление


  • 1. Предисловие
  • 2. Хак eMMC памяти HTC Desire HD с целью изменения идентификационной информации телефона
  • 3. Создание телефона-оборотня с использованием криптографии
  • 4. Ложная безопасность: обзор угроз несанкционированного доступа к данным
  • 5. Заключение


1. Предисловие


Мобильные гаджеты стали неотъемлемой частью нашей повседневной жизни, мы доверяем им свои самые сокровенные тайны, а утрата такого устройства может привести к серьезным последствиям. Сегодня много внимания уделяется освещению вопросов мобильной безопасности: проводятся конференции, встречи, крупные игроки выпускают комплексные продукты для персональной и корпоративной защиты мобильных устройств. Но насколько такие средства эффективны, когда устройство уже утрачено? Насколько комфортны они в повседневном использовании – постоянные неудобства с дополнительным ПО, повышенный расход батареи, увеличенный риск системных ошибок. Какие советы можно дать беспокоящимся за сохранность своих мобильных данных? Не хранить ничего важного на смартфоне? Тогда зачем он такой нужен – не птичек же в космос отправлять, в самом деле?
Сегодня я хочу поговорить с вами об устройствах под управлением ОС Android, созданной глубокоуважаемой мною компанией Google. В качестве примера я использую неплохой смартфон прошлых лет от компании HTC – Desire HD. Почему его? Во-первых, именно с него мы начали свою исследовательскую деятельность в области безопасности Android-устройств, во-вторых – это все еще актуальный смартфон с полным набором функций среднестатистического гуглофона. Он поддерживает все версии Android, в нем стандартный взгляд HTC на организацию файловой системы и стандартная же раскладка разделов внутренней памяти. В общем, идеальный тренажер для защиты и нападения.
С этим докладом я выступил на вот-вот только прошедшей конференции ZeroNights 2012 и теперь хочу презентовать его хабрасообществу. Надеюсь он будет вам интересен и даже немного полезен.
Читать дальше →

Information

Rating
Does not participate
Location
Москва, Москва и Московская обл., Россия
Registered
Activity