Сегодня мы хотим рассказать о кампании по распространению вредоносного ПО, которая использует тему сроков подачи налоговых деклараций в Словакии. Несмотря на то, что эта атака является в большей степени локальной, такой случай показывает насколько опасными могут быть используемые злоумышленниками методы социальной инженерии, в которых применяется обращающая на себя тема.
Кампания по распространению
В зафиксированном нами векторе атаки использовался метод доставки вредоносного кода с использованием сообщений, отправленных на электронную почту. Эти письма якобы были отправлены от словацкой налоговой службы. Ниже на скриншотах представлены такие сообщения.
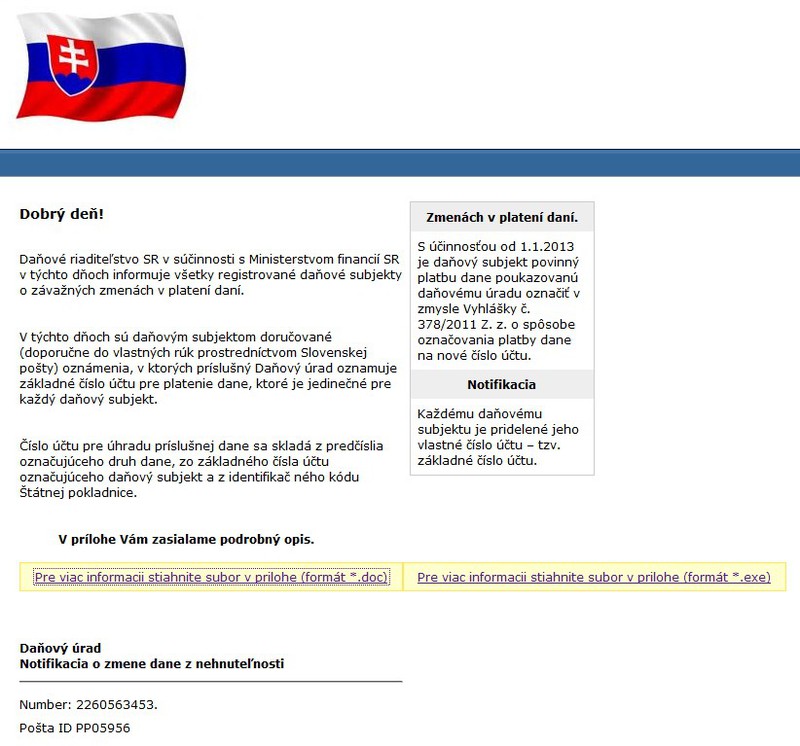
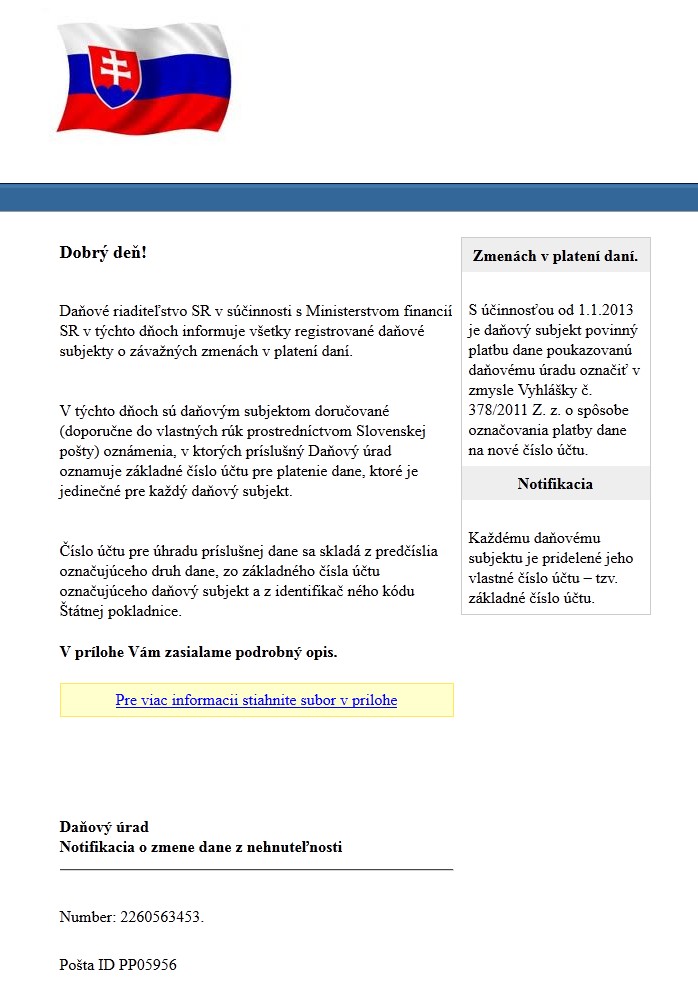
Тему этих сообщений можно перевести как: Уведомление об изменении налога на недвижимость. Далее текст, написанный в теле сообщения, сообщает, что инструкции для осуществления платежа могут быть найдены в прилагаемом к письму вложении. Интересным является тот факт, что злоумышленники ориентировались на конкретный налоговый субъект в Словакии. Т. е. для каждого из таких субъектов или предприятий высылались свои реквизиты для уплаты определенной суммы. Злоумышленник не только хорошо знал словацкий язык, но и оказался достаточно хорошо знаком с местным налоговым законодательством. Вышеперечисленные факторы и сделали эту аферу гораздо более правдоподобной.
Злоумышленник немного изменял способ доставки сообщений в двух кампаниях, но вредоносное ПО, которое доставлялось в результате, оставалось прежним.
Первая кампания по распространению этого спама включала в себя вредоносные ссылки в рассылаемых сообщениях. При этом пользователь мог получать два файла: один в виде вложения в письме, а второй через ссылку для скачивания. Файл мог представлять из себя RTF-документ или быть исполняемым. Файл RTF содержал эксплойт для CVE-2010-3333, который производил установку вредоносного кода в систему. Ссылки на скачивание в сообщениях вели на популярные файлообменные сервисы.
Вторая кампания была более простой и в соответствии с количеством скачиваний вредоносного объекта более успешной. Гипертекстовая ссылка в письме указывала на исполняемый файл с расширением .SCR.
Вредоносный код
Вредоносное ПО, которое доставлялось с использованием атаки представляло из себя троянскую программу, ориентированную на похищение учетных данных различных аккаунтов пользователя. ESET обнаруживает этот троян как Win32/Sazoora.A.
Win32/Sazoora ориентирована на похищение всевозможных данных форм, вводимых в браузер. В частности, троянская программа содержит специальные библиотеки для внедрения в MS Internet Explorer, Mozilla Firefox и Google Chrome, а также реализует нижеперечисленные методы для похищения данных форм.
Похищенные данные затем периодически отправляются на удаленный сервер, URL-адреса которого жестко зашиты в самом исполняемом файле. Следующие скриншоты показывают веб-инжекты, используемые для заманивания потенциальной жертвы и последующим вводом данных кредитной карты.
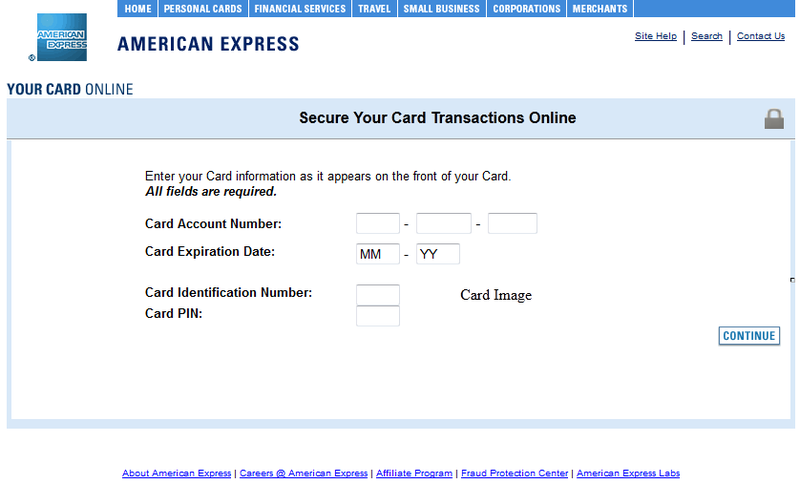
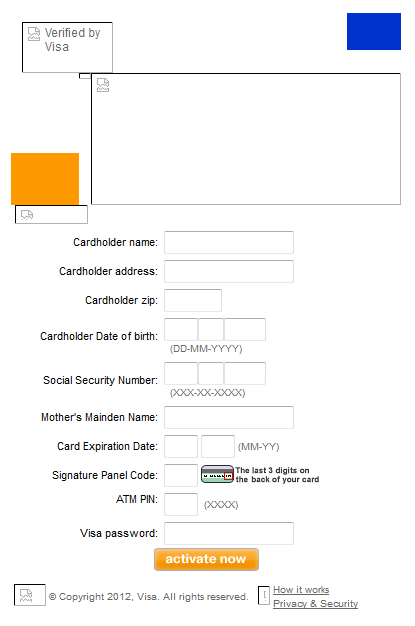
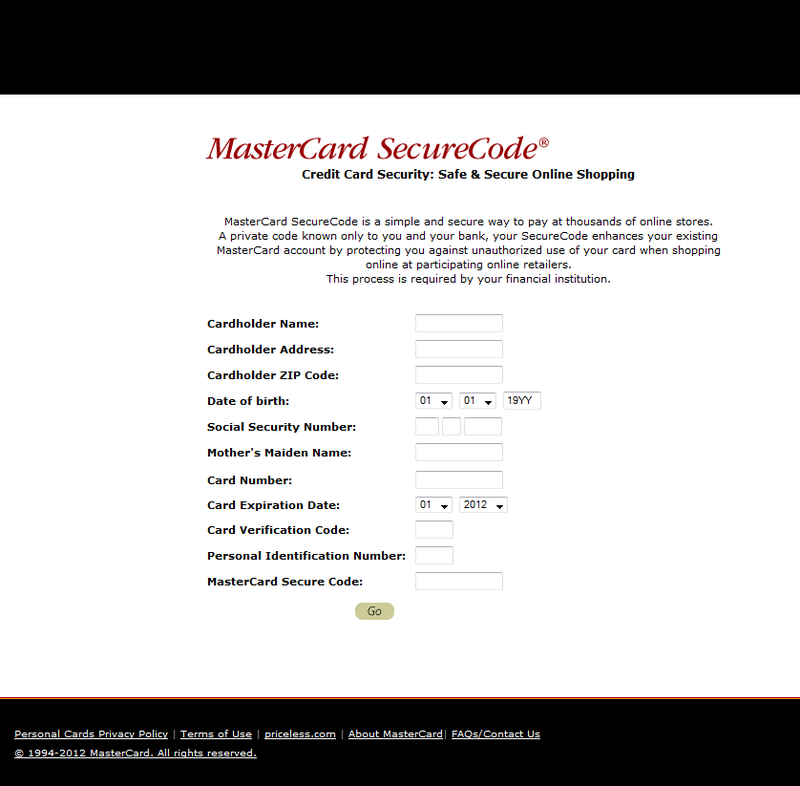
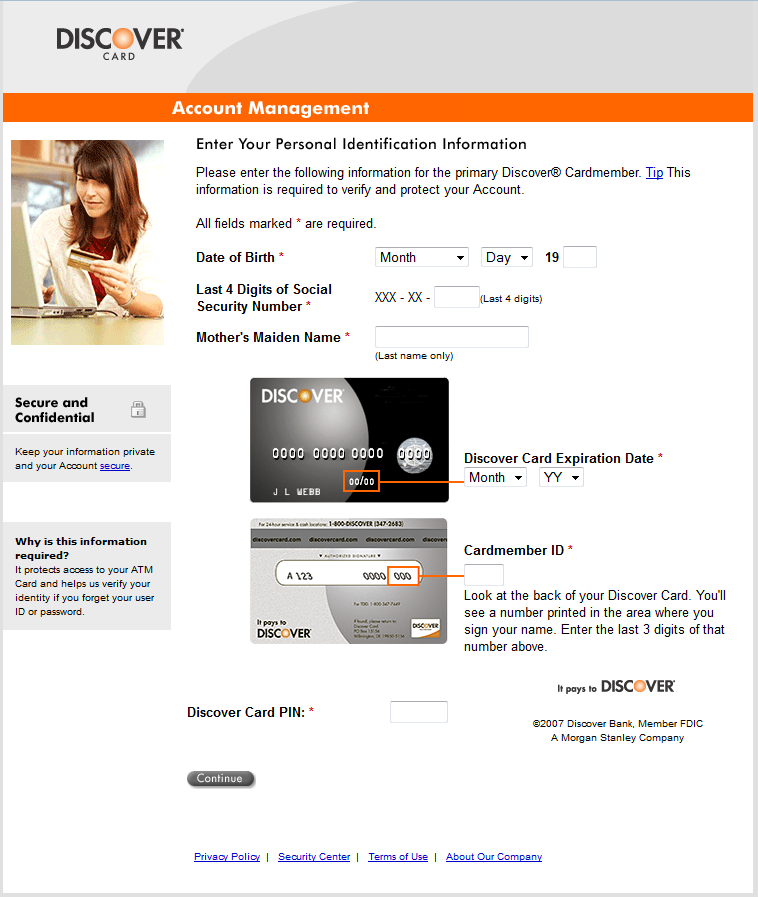
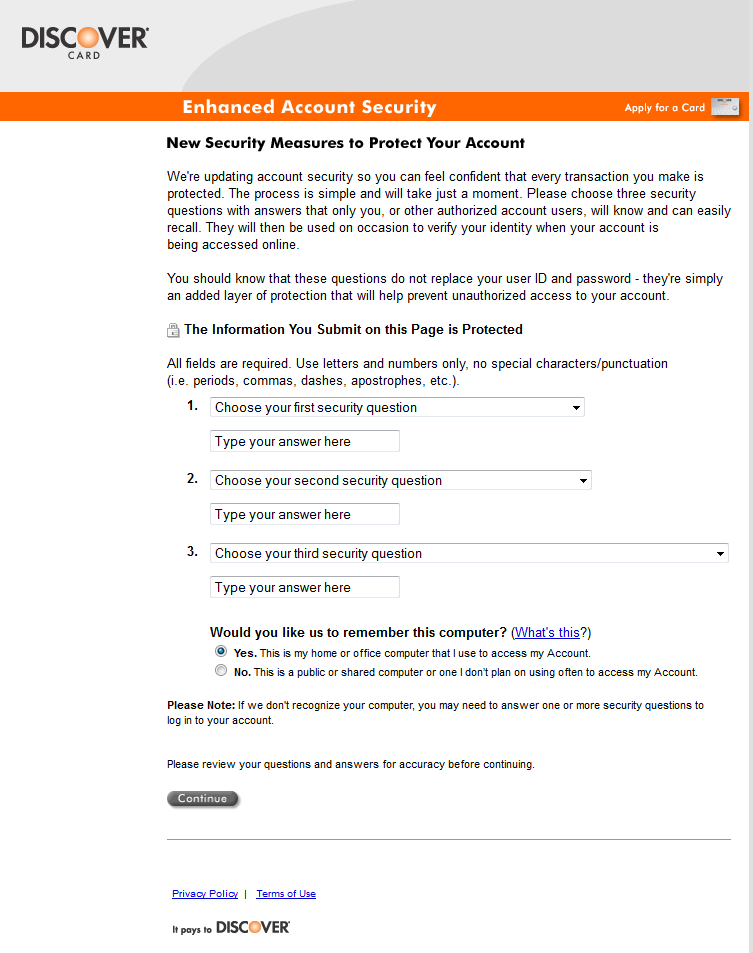
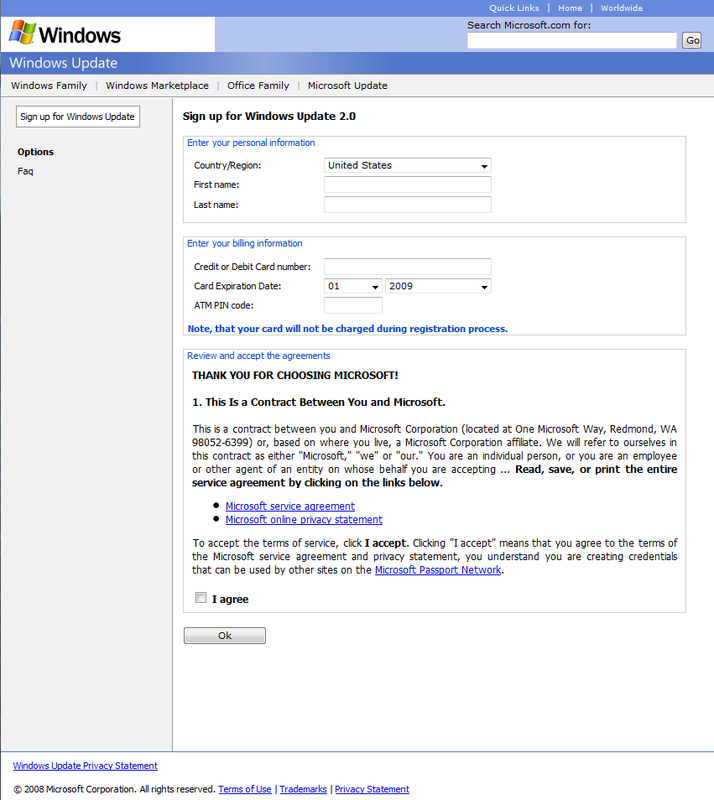
Последний скриншот особенно интересен, поскольку использует форму оплаты обновлений ОС. Обратите внимание на то, что ни один из вышеуказанных методов не является новым и все они достаточно давно применяются в различных семействах банковских троянов, таких как Zeus и SpyEye. Но в отличие от них, Win32/Sazoora.A имеет менее гибкие возможности настройки вредоносного кода в отношении адресов командных C&C серверов и веб-инжектов для HTML, которые просто жестко зашиты в исполняемом файле угрозы.
Согласно статистике ESET LiveGrid регионом наибольшего преобладания Win32/Sazoora является Словакия (более 60% от всех фиксируемых обнаружений). Не оставляет сомнений, что такая распространенность стала следствием этих проводимых спам-кампаний. Следующей по уровню распространенности этой угрозы страной является Швейцария. Стоит отметить, что Win32/Sazoora является обобщенным (generic) вердиктом для семейства этой угрозы, поэтому возможно присутствие различных модификаций этого кода, который обнаруживается под этим названием. Вполне возможно, что в Швейцарии детектируется его другая модификация, т. е. та модификация, которая не была использована именно в этой спам-кампании.
Жертвы
Данные нашей системы телеметрии показывают, что атака достигла своей цели, поскольку достаточное количество компьютеров было заражено вредоносным кодом, причем рассылаемые электронные письма не предназначались для случайных адресатов. Для рассылки этих сообщений очевидно использовался подготовленный список словацких адресов. Среди жертв, которых удалось выявить, были врачи, бухгалтера и сотрудники нескольких научных институтов. Скорее всего полученные ими письма содержали тему из их профессии, что послужило причиной открытия этих писем с последующим переходом по вредоносной ссылке.
По запросу одного из пользователей мы провели детальный анализ его зараженной системы, после того как им была замечена подозрительная активность, связанная со входом в его банковский аккаунт. При расследовании выяснилось, что пользователь оказался заражен модификацией Win32/Sazoora.A, кроме этого данные кредитной карты пользователя были похищены. Интересно, что злоумышленник не смог получить доступ к банковскому счету в системе онлайн-банкинга в виду присутствия двухфакторной системы аутентификации. В дальнейшем атакующий отправил пользователю еще одно сообщение для получения второго кода, необходимого для доступа к счету, что послужило поводом для обращения за помощью. Возможно, что другим жертвам повезло меньше. Этот случай еще раз подтверждает необходимость для пользователей быть более бдительными при открытии посторонних сообщений электронной почты, в особенности, если речь идет о корпоративной безопасности.
Кампания по распространению
В зафиксированном нами векторе атаки использовался метод доставки вредоносного кода с использованием сообщений, отправленных на электронную почту. Эти письма якобы были отправлены от словацкой налоговой службы. Ниже на скриншотах представлены такие сообщения.
Тему этих сообщений можно перевести как: Уведомление об изменении налога на недвижимость. Далее текст, написанный в теле сообщения, сообщает, что инструкции для осуществления платежа могут быть найдены в прилагаемом к письму вложении. Интересным является тот факт, что злоумышленники ориентировались на конкретный налоговый субъект в Словакии. Т. е. для каждого из таких субъектов или предприятий высылались свои реквизиты для уплаты определенной суммы. Злоумышленник не только хорошо знал словацкий язык, но и оказался достаточно хорошо знаком с местным налоговым законодательством. Вышеперечисленные факторы и сделали эту аферу гораздо более правдоподобной.
Злоумышленник немного изменял способ доставки сообщений в двух кампаниях, но вредоносное ПО, которое доставлялось в результате, оставалось прежним.
Первая кампания по распространению этого спама включала в себя вредоносные ссылки в рассылаемых сообщениях. При этом пользователь мог получать два файла: один в виде вложения в письме, а второй через ссылку для скачивания. Файл мог представлять из себя RTF-документ или быть исполняемым. Файл RTF содержал эксплойт для CVE-2010-3333, который производил установку вредоносного кода в систему. Ссылки на скачивание в сообщениях вели на популярные файлообменные сервисы.
Вторая кампания была более простой и в соответствии с количеством скачиваний вредоносного объекта более успешной. Гипертекстовая ссылка в письме указывала на исполняемый файл с расширением .SCR.
Вредоносный код
Вредоносное ПО, которое доставлялось с использованием атаки представляло из себя троянскую программу, ориентированную на похищение учетных данных различных аккаунтов пользователя. ESET обнаруживает этот троян как Win32/Sazoora.A.
Win32/Sazoora ориентирована на похищение всевозможных данных форм, вводимых в браузер. В частности, троянская программа содержит специальные библиотеки для внедрения в MS Internet Explorer, Mozilla Firefox и Google Chrome, а также реализует нижеперечисленные методы для похищения данных форм.
- Перехватывает любую информацию, введенную в HTML-формы браузеров, которые упоминались выше.
- Извлекает из памяти браузера хранимую там информацию об учетных данных пользователя.
- Осуществляет внедрение специального вредоносного HTML-кода в веб-страницы с целью кражи данных кредитных карт.
Похищенные данные затем периодически отправляются на удаленный сервер, URL-адреса которого жестко зашиты в самом исполняемом файле. Следующие скриншоты показывают веб-инжекты, используемые для заманивания потенциальной жертвы и последующим вводом данных кредитной карты.
Последний скриншот особенно интересен, поскольку использует форму оплаты обновлений ОС. Обратите внимание на то, что ни один из вышеуказанных методов не является новым и все они достаточно давно применяются в различных семействах банковских троянов, таких как Zeus и SpyEye. Но в отличие от них, Win32/Sazoora.A имеет менее гибкие возможности настройки вредоносного кода в отношении адресов командных C&C серверов и веб-инжектов для HTML, которые просто жестко зашиты в исполняемом файле угрозы.
Согласно статистике ESET LiveGrid регионом наибольшего преобладания Win32/Sazoora является Словакия (более 60% от всех фиксируемых обнаружений). Не оставляет сомнений, что такая распространенность стала следствием этих проводимых спам-кампаний. Следующей по уровню распространенности этой угрозы страной является Швейцария. Стоит отметить, что Win32/Sazoora является обобщенным (generic) вердиктом для семейства этой угрозы, поэтому возможно присутствие различных модификаций этого кода, который обнаруживается под этим названием. Вполне возможно, что в Швейцарии детектируется его другая модификация, т. е. та модификация, которая не была использована именно в этой спам-кампании.
Жертвы
Данные нашей системы телеметрии показывают, что атака достигла своей цели, поскольку достаточное количество компьютеров было заражено вредоносным кодом, причем рассылаемые электронные письма не предназначались для случайных адресатов. Для рассылки этих сообщений очевидно использовался подготовленный список словацких адресов. Среди жертв, которых удалось выявить, были врачи, бухгалтера и сотрудники нескольких научных институтов. Скорее всего полученные ими письма содержали тему из их профессии, что послужило причиной открытия этих писем с последующим переходом по вредоносной ссылке.
По запросу одного из пользователей мы провели детальный анализ его зараженной системы, после того как им была замечена подозрительная активность, связанная со входом в его банковский аккаунт. При расследовании выяснилось, что пользователь оказался заражен модификацией Win32/Sazoora.A, кроме этого данные кредитной карты пользователя были похищены. Интересно, что злоумышленник не смог получить доступ к банковскому счету в системе онлайн-банкинга в виду присутствия двухфакторной системы аутентификации. В дальнейшем атакующий отправил пользователю еще одно сообщение для получения второго кода, необходимого для доступа к счету, что послужило поводом для обращения за помощью. Возможно, что другим жертвам повезло меньше. Этот случай еще раз подтверждает необходимость для пользователей быть более бдительными при открытии посторонних сообщений электронной почты, в особенности, если речь идет о корпоративной безопасности.