Microsoft выпустила EMET 5.5 beta [1,2,3,4,5]. Новая версия EMET получила поддержку Windows 10, а также новую security feature. Речь идет о новом механизме противодействия эксплуатации под названием «Block Untrusted Fonts», которая блокирует загрузку в память посторонних файлов шрифтов. Подобные специальным образом сформированные TTF-файлы используются эксплойтами для срабатывания уязвимостей в драйвере win32k.sys, что используется атакующими для обхода механизма sandbox современных веб-браузеров с последующим получением максимальных прав SYSTEM в системе.

EMET не является инструментом типа HIPS и не позволяет пользователям защищать систему от таких операций как внедрение в процессы постороннего кода или прямое блокирование выполнения различных системных операций. Вместо этого, его функции безопасности направлены на блокирование действий Remote Code Execution (RCE) эксплойтов, которые являются самым начальным звеном в цепи действий киберпреступников по автоматической доставке и исполнению вредоносного кода в системе пользователя (drive-by download).
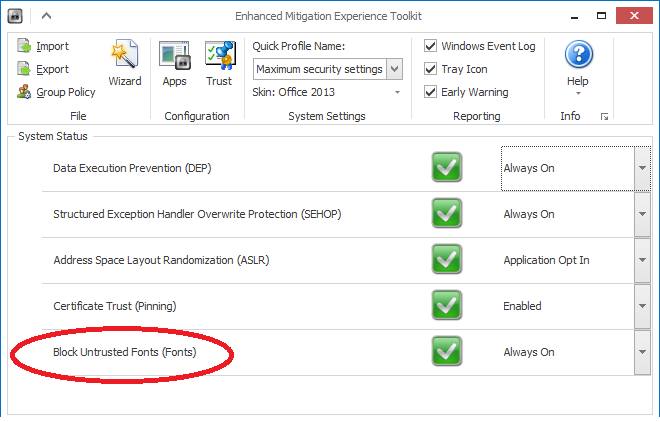
Рис. Интерфейс EMET 5.5 beta.
На самом деле функция «Block Untrusted Fonts» является встроенной security feature, которая появилась в Windows 10 и относится к набору т. н. exploit mitigation функций. Для активации функции в ОС для процесса может использоваться API-функция SetProcessMitigationPolicy с аргументом ProcessFontDisablePolicy (библиотека kernel32.dll). Функцию можно включить и для всей системы, т. е. всех процессов (по умолчанию выключено), для этого используется раздел реестра HKLM\SYSTEM\CurrentControlSet\Control\Session Manager\Kernel\ и параметр MitigationOptions, более подробно см. Block untrusted fonts in an enterprise.

Рис. Функцию «Block Untrusted Fonts» можно активировать для выбранного приложения.
Загрузить EMET можно по этой ссылке.

be secure.
EMET не является инструментом типа HIPS и не позволяет пользователям защищать систему от таких операций как внедрение в процессы постороннего кода или прямое блокирование выполнения различных системных операций. Вместо этого, его функции безопасности направлены на блокирование действий Remote Code Execution (RCE) эксплойтов, которые являются самым начальным звеном в цепи действий киберпреступников по автоматической доставке и исполнению вредоносного кода в системе пользователя (drive-by download).
Рис. Интерфейс EMET 5.5 beta.
На самом деле функция «Block Untrusted Fonts» является встроенной security feature, которая появилась в Windows 10 и относится к набору т. н. exploit mitigation функций. Для активации функции в ОС для процесса может использоваться API-функция SetProcessMitigationPolicy с аргументом ProcessFontDisablePolicy (библиотека kernel32.dll). Функцию можно включить и для всей системы, т. е. всех процессов (по умолчанию выключено), для этого используется раздел реестра HKLM\SYSTEM\CurrentControlSet\Control\Session Manager\Kernel\ и параметр MitigationOptions, более подробно см. Block untrusted fonts in an enterprise.
Рис. Функцию «Block Untrusted Fonts» можно активировать для выбранного приложения.
Загрузить EMET можно по этой ссылке.
be secure.