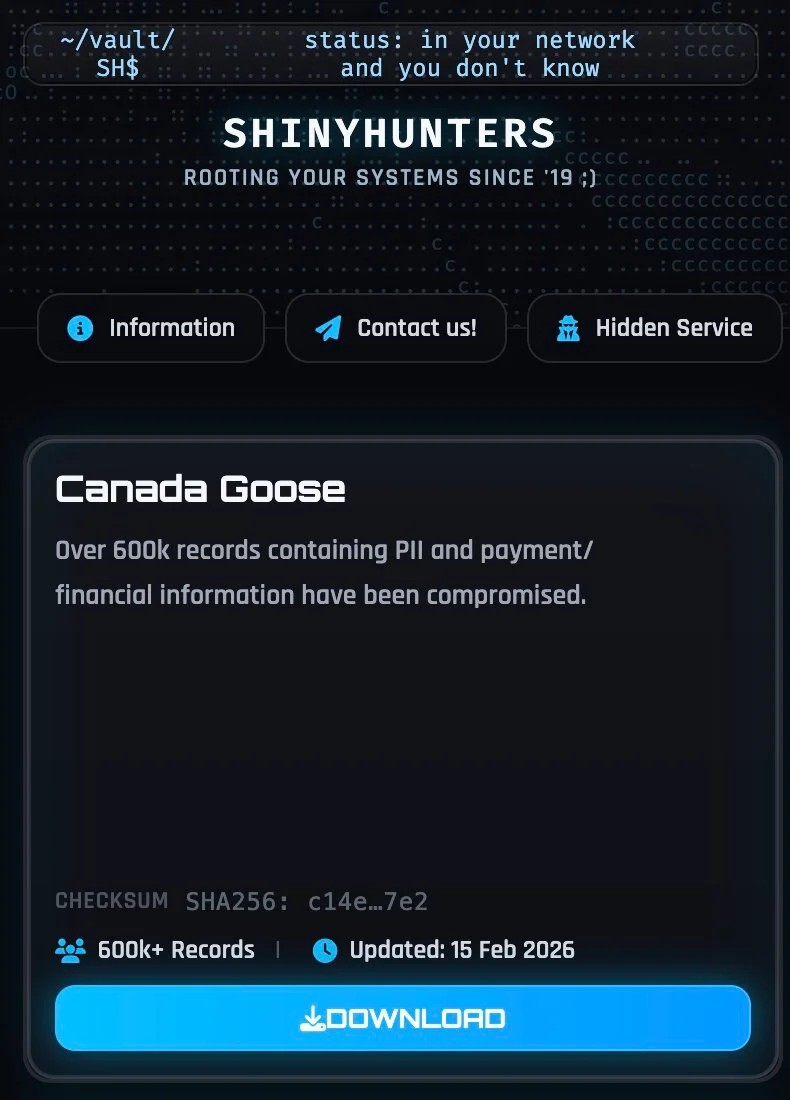
Компания-производитель люксовой одежды Canada Goose проводит расследование из-за сообщения хакерской группировки ShinyHunters о краже более 600 тыс. записей, содержащих личную и финансовую информацию клиентов. По данным компании, набор данных относится к прошлым транзакциям покупателей. Пока Canada Goose не обнаружила доказательств взлома своих систем.
Основанная в 1957 году Canada Goose базируется в канадском Торонто. Компания специализируется на производстве люксовой верхней одежды. Штат компании насчитывает почти 4 тыс. сотрудников.
В середине февраля ShinyHunters опубликовала на своём сайте набор данных объёмом 1,67 ГБ с информацией о заказах клиентов Canada Goose. Набор данных в формате JSON содержит подробные записи о заказах, включая имена клиентов, адреса электронной почты, номера телефонов, почтовые адреса, IP-адреса, историю покупок, тип устройства и браузера.
Архив включает частичную информацию о банковских картах, таких как платёжная система, последние четыре цифры номера карты, иногда первые шесть цифр (BIN), а также метаданные авторизации платежа. Раскрытая информация может быть использована для целенаправленного фишинга, социальной инженерии и мошенничества.
Ранее ShinyHunters обвинили в серии атак с использованием методов социальной инженерии, направленных на учётные записи единого входа (SSO) и облачные среды. Однако группировка отрицает, что данные Canada Goose были получены в результате этих атак. Хакеры указали на взлом системы обработки платежей стороннего поставщика Canada Goose в августе 2025 года.
Схема набора данных похожа на экспорт информации из платформ электронной коммерции, обычно используемых онлайн-магазинах и платёжных системах, пишет BleepingComputer.
ShinyHunters занимается вымогательством данных, кражей и утечкой крупных объёмов клиентских данных крупных брендов и онлайн-сервисов. В последние годы группа была замешана в многочисленных случаях взлома и кражи данных, часто направленных на платформы электронной коммерции, SaaS-сервисы и облачные среды. Хакеры обычно используют украденные данные для вымогательства, продают их на форумах или публикуют на своём сайте, когда жертвы отказываются платить.
В начале этого года ShinyHunters взяла на себя ответственность за атаку на SoundCloud, в результате чего была раскрыта информация, связанная с 29,8 млн учётных записей пользователей музыкальной платформы.