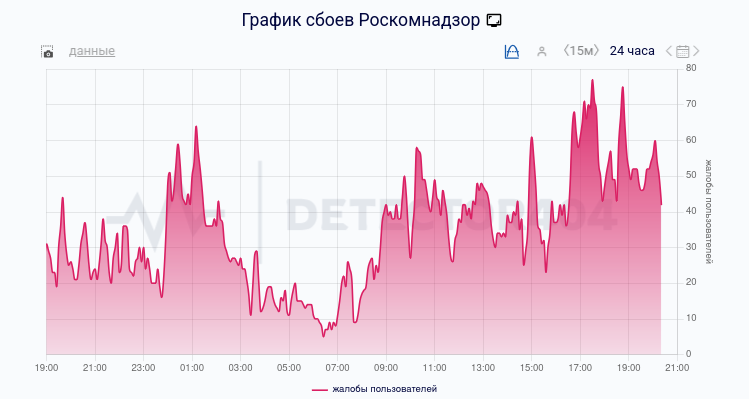
По информации издания «Газета.Ru», масштабные DDoS-атаки на ресурсы Роскомнадзора не повлияли на их доступность. Причём сейчас detector404.ru перестал показывать сетевые сбои у основного сайта РКН, а только график с жалобами пользователей.
В РКН подтвердили факт кибератак, но информацию о недоступности своих ресурсов назвали «недостоверной». «Эта информация не соответствует действительности. В настоящее время атака на ресурсы ведомства продолжается, но её влияние полностью исключается Национальной системой противодействия DDoS-атакам, все ресурсы и сервисы Службы доступны», – заявили в пресс-службе Роскомнадзора.
По состоянию на утро 2 марта 2026 года доступность сайта Роскомнадзора находилась в удовлетворительном состоянии. Ресурс на некоторое время оправился от DDoS-атаки. Но потом инцидент возобновился, хотя в текущем состоянии международная DDoS-атака на сайт РКН начала ослабевать. Специалисты ведомства продолжают её отражать в рабочем режиме. «В настоящее время атака продолжается. Ведётся работа по локализации источников атаки, мест расположения ботнетов», — ранее сообщили в Роскомнадзоре по этой ситуации.


По информации СМИ, в конце февраля 2026 года сайты Роскомнадзора, Минобороны РФ и ГРЧЦ (ФГУП «Главный радиочастотный центр», входит в структуру РКН) подверглись DDoS-атаке. Специалисты РКН занимаются устранением сетевого инцидента. Атакующие серверы расположены преимущественно в России, а также США, Китае, Великобритании и Нидерландах, атака продолжается, заявили СМИ в Роскомнадзоре.

«27 февраля 2026 года в 09:11 Центр мониторинга и управления сетью связи общего пользования зафиксировал начало DDoS‑атаки на информационные ресурсы Роскомнадзора, Министерства обороны РФ и инфраструктуру ГРЧЦ. Мощность атаки достигала 33 Гбит/с, а скорость — до 36,9 млн пакетов в секунду», — рассказали в Роскомнадзоре.
В ведомстве пояснили, что специалистами Центра мониторинга и управления сетью связи общего пользования вредоносный трафик отделён и направлен на сервера очистки, доступность ресурсов восстановлена.
«Атакующие серверы и ботнеты расположены преимущественно в России, а также в США, Китае, Великобритании и Нидерландах... В настоящее время атака продолжается», — добавили в РКН.
«Специалистами Центра мониторинга и управления сетью связи общего пользования вредоносный трафик отделён и направлен на сервера очистки, доступность ресурсов восстановлена.... Ведётся работа по локализации источников атаки, мест расположения ботнетов», — прокомментировали инцидент в ведомстве.

Согласно сообщениям СМИ, официальный сайт Роскомнадзора в конце февраля 2026 года перестал открываться у части пользователей в России. Некоторые посетители сайта сообщали, что он работает, но страницы загружаются медленно. Жалобы на сбой при доступе к сайту РКН начали появляться 26 февраля после 10:00 мск на профильных ресурсах, в том числе detector404.ru, а сообщения о неполадках в работе сайта РКН поступают от пользователей из разных регионов страны.
Примечательно, что с 1 марта 2026 года Роскомнадзор получил полномочия полного контроля над Рунетом до 2032 года, включая возможность ручного управления сетью для принудительного перенаправления трафика и изоляции российского сегмента интернета от глобальной сети.