Уязвимость в Android-смартфонах с чипами MediaTek позволяет взломать гаджет за 45 секунд без необходимости его включать, выяснили специалисты в сфере кибербезопасности из команды Donjon производителя аппаратных криптокошельков Ledger. Исследователи смогли восстановить PIN-код устройства, расшифровать его память и извлечь данные криптокошелька ещё до загрузки операционной системы. В ответ MediaTek выпустила исправление для производителей устройств в январе этого года, но уязвимость потенциально способна затронуть миллионы устройств на базе Android, использующими доверенную вычислительную среду (TEE) Trustonic.
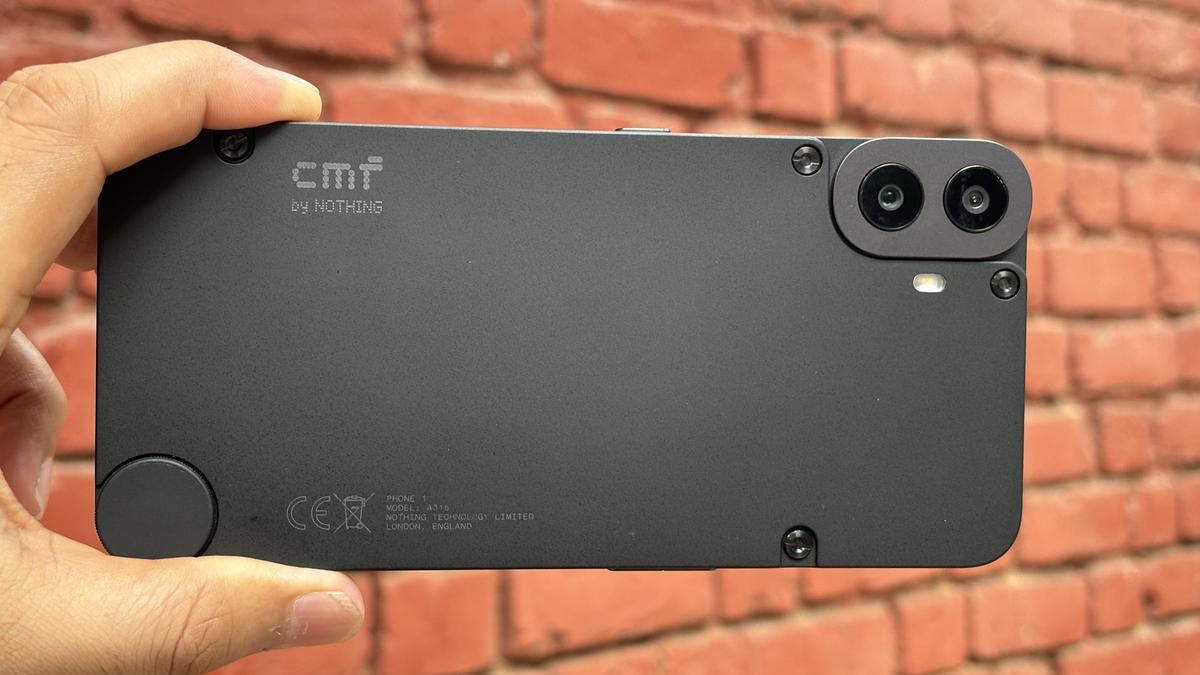
Технический директор Ledger Шарль Гийме рассказал, что команда использовала смартфон CMF Phone 1 от Nothing для демонстрации эксплойта, получив доступ к защищённым данным устройства менее чем через минуту. Специалисты подключили смартфон к ноутбуку и за 45 секунд взломали базовую систему безопасности телефона.
Эксплойт работает без загрузки Android. Как только смартфон подключается к ПК, злоумышленник может автоматически получить PIN-код устройства, расшифровать его память и извлечь сид-фразы из популярных программных криптовалютных кошельков. Сид-фразы представляют собой мастер-ключи для восстановления криптовалютных кошельков, что делает их чрезвычайно важными целями для злоумышленников.
Многие устройства на чипах MediaTek используют для безопасности конфиденциальных данных TEE — защищённую среду внутри центрального процессора. Для защиты TEE предлагает программную изоляцию и аппаратные привилегии.
Pixel, iPhone и многие устройства на базе Snapdragon применяют выделенные аппаратные чипы безопасности, такие как Titan M2, Secure Enclave или Qualcomm Secure Processing Unit, для изоляции конфиденциальной информации от центрального процессора.
Гийме отметил, что эта проблема подчёркивает более глубокий изъян в архитектуре многих потребительских устройств. По его словам, процессоры общего назначения созданы для удобства использования, а чипы Secure Elements предназначены для надёжной защиты ключей, поскольку они изолируют данные от остальной части системы. Подобное разделение помогает защитить оборудование от физических атак, объяснили в Ledger.

Уязвимости в чипах MediaTek присвоили идентификатор CVE-2026-20435. Команда Donjon следовала процедуре ответственного раскрытия информации и уведомила MediaTek до того, как обнародовала информацию об эксплойте. Производитель чипов перечислил затронутые проблемой процессоры, включая чипы в смартфонах начального и флагманского уровней от Oppo, Vivo, OnePlus, Samsung и других производителей.