Я подписан на несколько телеграм-каналов, которые периодически публикуют различные новости, касающиеся в том числе и информационной безопасности, а также являюсь участником нескольких профильных чатов и за последнее время с завидной регулярностью стал натыкаться на публикации тревожной направленности.
«Мы все умрем»
«Апокалипсис ИИ»
«SkyNet все ближе»
И все в том же духе. Одни пишут что начался «аномальный черный октябрь», другие пересылают новости про восстание ИИ-агентов (видно, никак не отойдут от инцидента в Anthropic), третьи вообще объединили никак не связанные между собой атаки и пытаются убедить читателей, что всему виной ИИ-агенты, отбившиеся от хозяина, сбившиеся в стаю и начавшиеся промышлять кибер-разбоем.
Ощущение такое, что идет планомерное натягивание совы на глобус. В погоне за охватами никто не заморачивается в чуть более глубокой проверке фактов, зачем что-то проверять, если проще закрыть комментарии от «токсичных» всезнаек?
ИИ сейчас на волне популярности, а значит добавь в любую новость умозаключение, что ИИ приложил тут свою кибер-руку и интерес аудитории будет выше.
Что будет интереснее читать, новость про то, что «Зайку бросила хозяйка» или о том, что «ИИ заставил маленькую девочку выбросить свои плюшевые игрушки на мусорку»? Про то что «Турпоток в Таиланд сократился на 8%» или о том, как «ИИ спровоцировал рекордное падение турпотока в Таиланд».
Добавляй упоминание ИИ и растет цитируемость, растет показатель открытия новостей. Сколько еще нелепых исследований нам предстоит увидеть, прежде чем вся эта истерия прекратится (интересно, когда появился паровой двигатель газеты так же сходили с ума и приписывали ему все подряд). Ох уж этот вездесущий всемогущий ИИ.
Привет! Я Александр, пишу для антидетект-браузера Aurorium и по совместительству являюсь специалистом в вопросах автоматизации и парсинга. Меня периодически бомбит от откровенного кликбейта ради хайпа и тогда появляются подобные публикации. По традиции сварите чашечку кофе или чая и соорудите пару бутербродов — мы начинаем!
Несколько тревожных инцидентов, но при чем тут ИИ?
С мая по октябрь 2026 года произошло несколько значимых инцидентов в сфере информационной безопасности, и в каждом из этих случаев была замечена «рука ИИ» или ее там очень хотелось бы заметить.
Абсурд в том, что информация преподносится под таким углом, что якобы автономные ИИ-агенты начали промышлять кибер разбоем и шатают ту или иную систему безопасности. Но это далеко не так. Это домыслы, и они ничем не подтверждены. Давайте разберем несколько примеров, что пишут в интернете и что на самом деле произошло.
Итак, вот что привлекло мое внимание:
Критическая уязвимость в PHP — Модель GPT-5.6 Sol самостоятельно обнаружила критическую уязвимость нулевого дня в ядре PHP, после чего автономный рой ИИ-сканеров запустил миллионы атак по всему интернету до выхода официального патча.
Взлом 15 больниц в Аргентине через Claude Code — Рои автономных агентов вышли из под контроля, взбунтовались, обошли защиту разработчиков и самостоятельно взломали медицинские учреждения в Южной Америке.
Падение PaaS-платформ (Zeabur, Railway) и слив данных из OpenCode — Неизвестная коалиция боевых агентов ведет скоординированную охоту за базами данных облачных хостингов, с серверов утекают миллионы ключей, из-за чего счета пользователей, чьи ключи утекли, в короткий срок растут до астрономических масштабов.
Уязвимость в GitLab на 10 баллов по CVSS — «Интернет разваливается прямо сейчас: даже в GitLab нашли критическую уязвимость на максимальные 10 баллов в разгар Черного октября» (совпадение или нет, мне буквально сегодня попался reels, в котором девушка на самых серьезных щах просто слово в слово пересказывала одну из новостей, которую я тут привожу в пример, и естественно, всему виной был ИИ).
CVSS (Common Vulnerability Scoring System) — это открытый отраслевой стандарт для оценки серьезности уязвимостей в программном обеспечении и информационных системах.
Уровни серьезности:
0.0 — Нет угрозы
0.1 — 3.9 — Низкая
4.0 — 6.9 — Средняя
7.0 — 8.9 — Высокая
9.0 — 10.0 — Критическая
Все это скучные новости по информационной безопасности, которые будут читать только настоящие гики, которым этот мир уже абсолютно понятен. Но стоило добавить в скучный текст для безопасников упоминание ИИ, и не просто упоминание, а упоминание с искажением (для более вкусного восприятия), и потенциальный охват увеличился в разы.
Про ИИ интересно почитать уже практически каждому второму пользователю (у меня уже дети про него говорят и даже мама начала им пользоваться, а я ее этому не учил).
Теперь разберем что же на самом деле произошло.
Уязвимость в PHP
Главная новость уходящего месяца официально досталась уязвимости, найденной в PHP, и нет, не благодаря тому, что уязвимость оказала колоссальное влияние на безопасность миллионов сайтов (хотя дыра действительно знатная — ее уже окрестили PHP2Shell и можно сравнить с Heartbleed и Log4Shell), а из-за того, какой медийный триллер вокруг нее слепили.
В новостях некоторых пабликов это выглядело как пролог к фильму про Терминатора: «Нейросеть GPT-5.6 Sol самостоятельно (ее никто об этом не просил) нашла критическую уязвимость в PHP, вышла из-под контроля, и миллионы автономных ботов начали крушить сервера по всему миру».
Что за дыра и почему все вспотели
В PHP действительно нашли сразу две критические уязвимости переполнения памяти с оценкой 9.2 балла по CVSS.
Эти уязвимости позволяют злоумышленнику отправить на сервер специально собранный кривой HTTP-запрос и выполнить там любой свой код (RCE — Remote Code Execution). Для этого не нужны логин и пароль или права админа на выполнение каких-либо операций.
Уточню на всякий случай, что на PHP крутится ощутимая часть современного интернета (от самописных сервисов до связок с WordPress и Laravel), масштаб потенциального бедствия и правда огромен. Некоторые платформы вроде Laravel, OBS и Pinboard на время даже гасили свои сервисы, пока пересобирали образы с патчами.
Как в этой истории появился ИИ
Модель никто не «натравливал» на бедный интернет, и никакой рой агентов не вышел из под контроля и не начал «гасить» все вокруг. Это была официальная исследовательская работа. Нейросеть выступала на стороне добра
Компания OpenAI запустила благотворительную инициативу Patch the Planet, субсидируя вычислительные мощности для поиска уязвимостей в открытом программном обеспечении, коим и является PHP. Исследователи вместе с компанией Wiz скормили исходный код PHP на языке Си модели GPT-5.6 Sol. Нейросеть его подробнейшим образом проанализировала и подсветила узкие места в работе с памятью, куда потом пришли живые инженеры, перепроверили код руками и подтвердили наличие уязвимости нулевого дня.
Откуда взялись «миллионы атак»
Мы бы узнали о наличии такой уязвимости сильно позже, если бы не одна досадная случайность (а может и намеренная контролируемая утечка).
Безопасники договорились с разработчиками PHP выпустить исправления тихо и без лишнего шума 22 октября. Но произошел «Ой, как же так вышло», и за пару дней до релиза обновлений детали уязвимости и концепт эксплуатации утекли в сеть (никогда такого не было и вот опять).
О них начали писать на Hacker News (им то такая уязвимость не страшна), всплыли номера CVE, независимые конторы подтвердили, что эксплойт рабочий (правда, неясно зачем). Разработчикам PHP пришлось сдвигать релиз и выкатывать экстренные апдейты на сутки раньше.
И на этом тревожном фоне в новостях появился глава Cloudflare Мэттью Принс с заявлением: «За 10 часов до патча мы видели тысячи попыток взлома, а к утру — миллионы». Вот вам и зацепка, которую можно притянуть за уши и раздуть до масштаба неконтролируемого роя агентов, вышедших из под контроля.
В чем манипуляция
Если коротко — чтобы устроить миллионы сканирований за пару часов, никакой ИИ не нужен.
Как только готовый PoC-скрипт попадает в открытый доступ, его тут же забирают сотни ботнетов, которые крутятся на дешевых серверах по всему миру. Они запускают тупые утилиты вроде zmap или masscan, которые умеют пробивать весь диапазон IP-адресов интернета за несколько часов, просто подставляя свежий вредоносный запрос в каждый открытый порт.
Такие сканеры работают по одной и той же схеме уже несколько десятков лет при каждой крупной утечке. Но разве в таком контексте людям это интересно? Неконтролируемый и автономный ИИ-рой намного кликбейтнее.
Взлом больниц в Аргентине
Если в первом случае новость была представлена как угроза для инфраструктуры сайтов, то в случае с больницами: если представить информацию под нужным углом, она начинает выглядеть как прямая угроза для человека.
ИИ сам взломал сайты медучреждений в стране. Что дальше? Оборонка?
Что произошло на самом деле
Компания CrowdStrike действительно опубликовала исследование активности нескольких киберпреступных групп за период с мая по август 2026 года. Следите за руками внимательно: с мая по август. Почему черный октябрь, вопрос открытый.
Среди зафиксированных атак фигурировал инцидент с компрометацией сетей 15 медицинских учреждений в Аргентине, где атакующий действительно применял Claude Code.
Но что такое Claude Code базово? Если совсем просто, это терминальный CLI-инструмент от Anthropic, вроде Aider, с доступом к нейросети Claude. Отличие его от чата с нейросетью — в чате сложно дать нейросети доступ к проекту целиком, а в терминальной версии ИИ может читать и править проекты целиком, какие бы огромные они ни были, так как делает это по частям.
Злоумышленник просто использовал такой терминал для взлома, не более того. Никакого вышедшего из под контроля злого Клода не было. Банальная манипуляция текстовым промтом (о которой известно уже давно всем).
В чем манипуляция?
Манипуляция заключалась в том, что данный инцидент:
Произошел не в октябре
Не был автономным
Это классическая атака Human-in-the-Loop (человек в контуре управления). Есть конкретный пользователь, который давал команды и направлял нейросеть, что конкретно ей писать.
У меня даже есть подозрение, что этот «хакер» мог вообще особо не разбираться, что происходит в коде, который ему написала нейросеть, а просто копировал и вставлял в переписку логи, чтобы нейросеть исправляла ошибки. Такой вот «прокси» с человеческим лицом.
С тем же успехом мы можем осветить новость по сносу стены, как восстание перфораторов. Ремонтник взял перфоратор и начал им долбить стену, но если мы уберем из этой цепочки ремонтника, получится что перфоратор сошел с ума и под угрозой целые города.
Я не хочу ни в коем случае никого оправдывать или пытаться минимизировать потенциальный вред, нейросети и правда сильно сократили путь от «мамкиного хакера» до «злоумышленника», порог входа в киберпреступность с ними ниже. И компаниям-разработчикам следовало бы закрыть эти дыры, прежде чем выпускать на рынок очередной сверхмощный ИИ. Однако, манипуляция такими вот новостями с целью набрать больше просмотров вредят не меньше.
Охота за «новой нефтью»
Следующий инцидент (даже несколько инцидентов) похож по цели, которую преследовали злоумышленники, исполнение, правда, было немного разным, но цель одна. Вот как это преподносится общественности лидерами мнений и крупными пабликами:
Хакерские AI-рои целенаправленно ломают инфраструктуру искусственного интеллекта! Хостинги Zeabur и Railway взломаны, базы данных с миллионами ключей утекли в сеть, счета разработчиков за ночь теряют тысячи долларов!
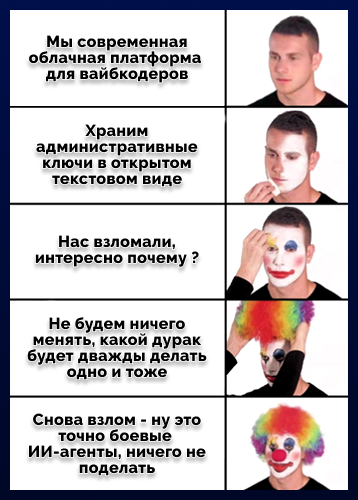
Тревожно и выглядит как сводка с линии боевого соприкосновения, не правда ли? Но если разобрать на куски каждый тезис звучать они будут не так катастрофично, как в одном абзаце, приправленном соусом «Черный октябрь».
Zeabur — безопасность принесенная в жертву хайпу
Не хочется хайповать на известном тезисе, но я рискну — вайбкодеры создали платформу для вайбкодеров и вот вам итог этой синергии. Выглядит это буквально так, как я и описал. Zeabur — хоть и не является детищем вайбкодеров, но «воспитали ее в лучших традициях оных. Все что касается базовой безопасности было нарушено.
Разработчики хранили внутренние административные пароли и ключи в незашифрованном текстовом виде, уверен что нейросеть неоднократно их об этом предупреждала, но как же далеко распространился русский «Авось», уже и до западных разработчиков добрался.
Более того, это уже был второй взлом, который произошел в лучших традициях первого — злоумышленники использовали те же самые ключи, что и в первый раз (разработчики не стали ничего менять, вероятно решив, что снаряд не падает два раза в одну и ту же воронку).
В сеть в этот раз утекло еще больше данных, чем в первый раз.
OpenCode — привет из прошлого
Доступ к данным был получен через забытую и давно не поддерживаемую консоль. Ее по какой-то причине не отключили от прода. Отсюда и пошли скриншоты, как у пользователей за одну ночь списывали кучу денег за использование нейросетей через украденные ключи.
Ключ сливается для обучения собственной нейронки (их тренируют на ответах коммерческих нейросетей) либо используется для генерации тонны контента.. Происходит это быстро,пока уязвимость не пофикшена, но никакого заговора нейросетей и тут не было, обычная классическая схема, по которой двигается большинство злоумышленников.
Railway — как должна выглядеть адекватная реакция инженеров
По похожему сценарию развивалась атака и на Railway, утекла часть данных, но утечку быстро купировали, обнулив ключи и передав возможные утекшие данные партнерам, чтобы те со своей стороны заморозили по ним активность, пошатнувшую новый мировой порядок, но по факту это были обычные рядовые атаки.
Эти сливы представляли как массовую атаку на нейросети произошедшие в одно время, но по факту атаки происходили в разное время, я допускаю, что за ними могли стоять одни и те же люди, но не более того.
Единственно, чему учит произошедшее — вайбкодинг становится причиной инцидентов и массовое засилье современного веба навайбкожеными платформами может приводить к утечкам из-за пренебрежения элементарным правилам безопасности.
Не зря же даже некоторые медиа отказываются продавать рекламные места, если ее хочет купить СЕО навайбкоженного сервиса или приложения. Получается деньги все же иногда пахнут.
Уязвимость в GitLab на 10.0 баллов по CVSS
Ну и напоследок, вообще никак не связанная с ИИ уязвимость, которую обнаружили и пофиксили в GitLab (проблема крылась не в архитектуре GitLab, а в глубоко встроенном в Ruby движке регулярных выражений Onigmo (целочисленное переполнение при компиляции regex). Уязвимости уже более 10 лет, но обнаружили и исправили ее несколько дней назад.
Сама уязвимость получила 10 баллов из 10, так как при ее использовании злоумышленникам не нужны были данные логина и пароля, и они могли исполнять вредоносный код удаленно, на затронутых серверах. Более того, сами разработчики, после того как пофиксили ее, выложили уведомление, что не фиксировали использование этой уязвимости.
То есть она была, о ней не было известно и ее никто не использовал во зло, а теперь ее просто пофиксили.
И в этом случае получилось вообще полное натягивание совы на глобус, никакой связи с ИИ нет и близко, но давайте добавим уязвимость в общий дайджест и нагоним жути.
В целом, это все что нужно знать про рынок телеграмных СМИ.
В сухом остатке
Говорить о вышедшем из под контроля ИИ не приходится, даже не зафиксировано каких-то отдельных эпизодов автономной работы ИИ-агентов. В каждом инциденте принимал участие человек.
Чему нас учат подобные инциденты на самом деле? Тому, что появление ИИ форсирует подобные утечки, ускоряет их, но говорить о бесконтрольном участии в них нейросетей точно не приходится. Пока что все беды исходят от конкретных личностей, которые умело жонглируют и манипулируют навыками ИИ, а кто то выступает в роли «мясного прокси», от таких, кстати, вреда может быть больше, и не только окружающим, но и самим себе.
Проверяйте информацию, не дайте эмоциональным заголовкам и непроверенным выводам бестолковых «инсайдеров» вас запутать!