Я вскрыл ещё одни дешёвые китайские смарт-часы FitPro. Прошлые были на TLSR8232, их я разбирал ради идеи велонавигатора. Эти куплены для другого проекта: паяльника-ручки с жалом T12 и питанием по USB-C PD.
Я перечитал разбор браслета M6 от rbaron, и длинный узкий экран браслета показался мне ровно того размера, чтобы встать на бок ручки. Ещё у браслета есть датчик наклона, сенсорная кнопка и несколько GPIO, выведенных на тестовые площадки (RX, TX и другие). Экран, кнопка, датчик движения и BLE, уже собранные вместе, по цене хорошего обеда. Если прищуриться, это отладочная плата.
Цена та же, кремний другой
Я поискал браслеты в стиле M6 и нашёл на JioMart за те же 249 рупий, что и прошлые часы.
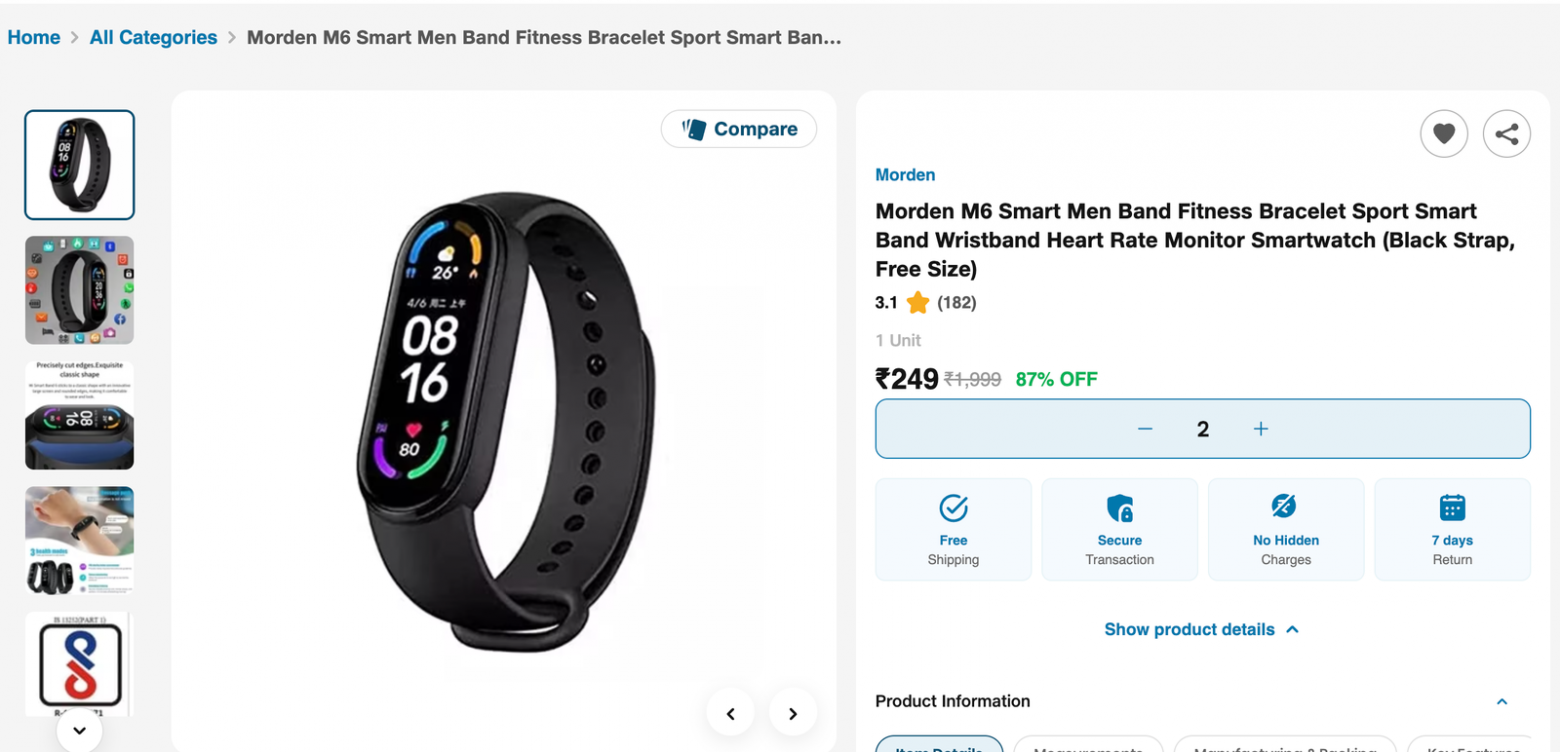
249 рупий вместо выдуманных 1999. В корзине две штуки: одних часов на один взлом мне ещё ни разу не хватало.
Несколько недель они пролежали в корзине, потом я всё-таки оформил заказ. Пришли две коробки, одна с маркой Melbon, другая Morden, на обеих крупно написано «M6». Я не присмотрелся и не заметил, что это две разные модели. Вскрыл Melbon, а Morden отправился на полку до лучших времён.
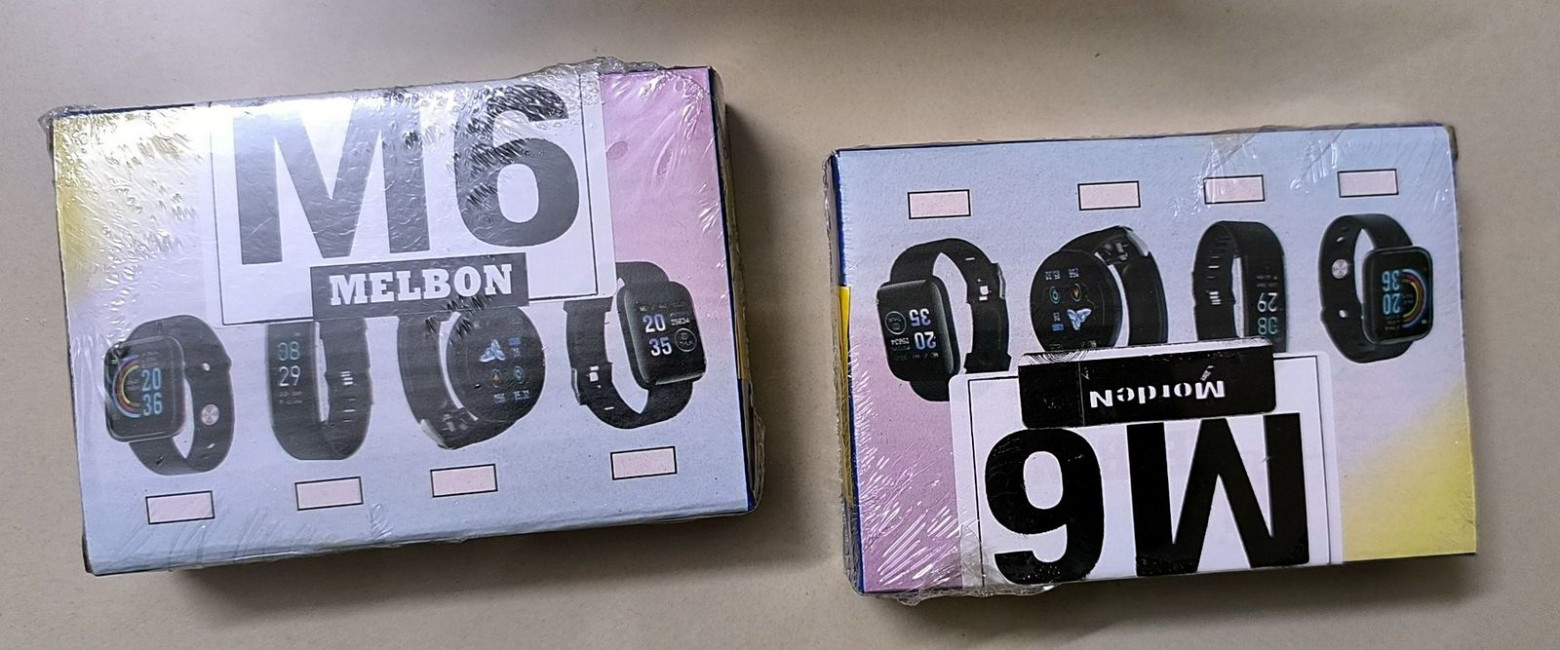
Две коробки, две марки и, как выяснилось много позже, двое разных часов.
Я решил, что внутри та же платформа TLSR8232, что и в прошлый раз, зарядил Melbon несколько часов, посмотрел на штатный циферблат и вскрыл корпус.
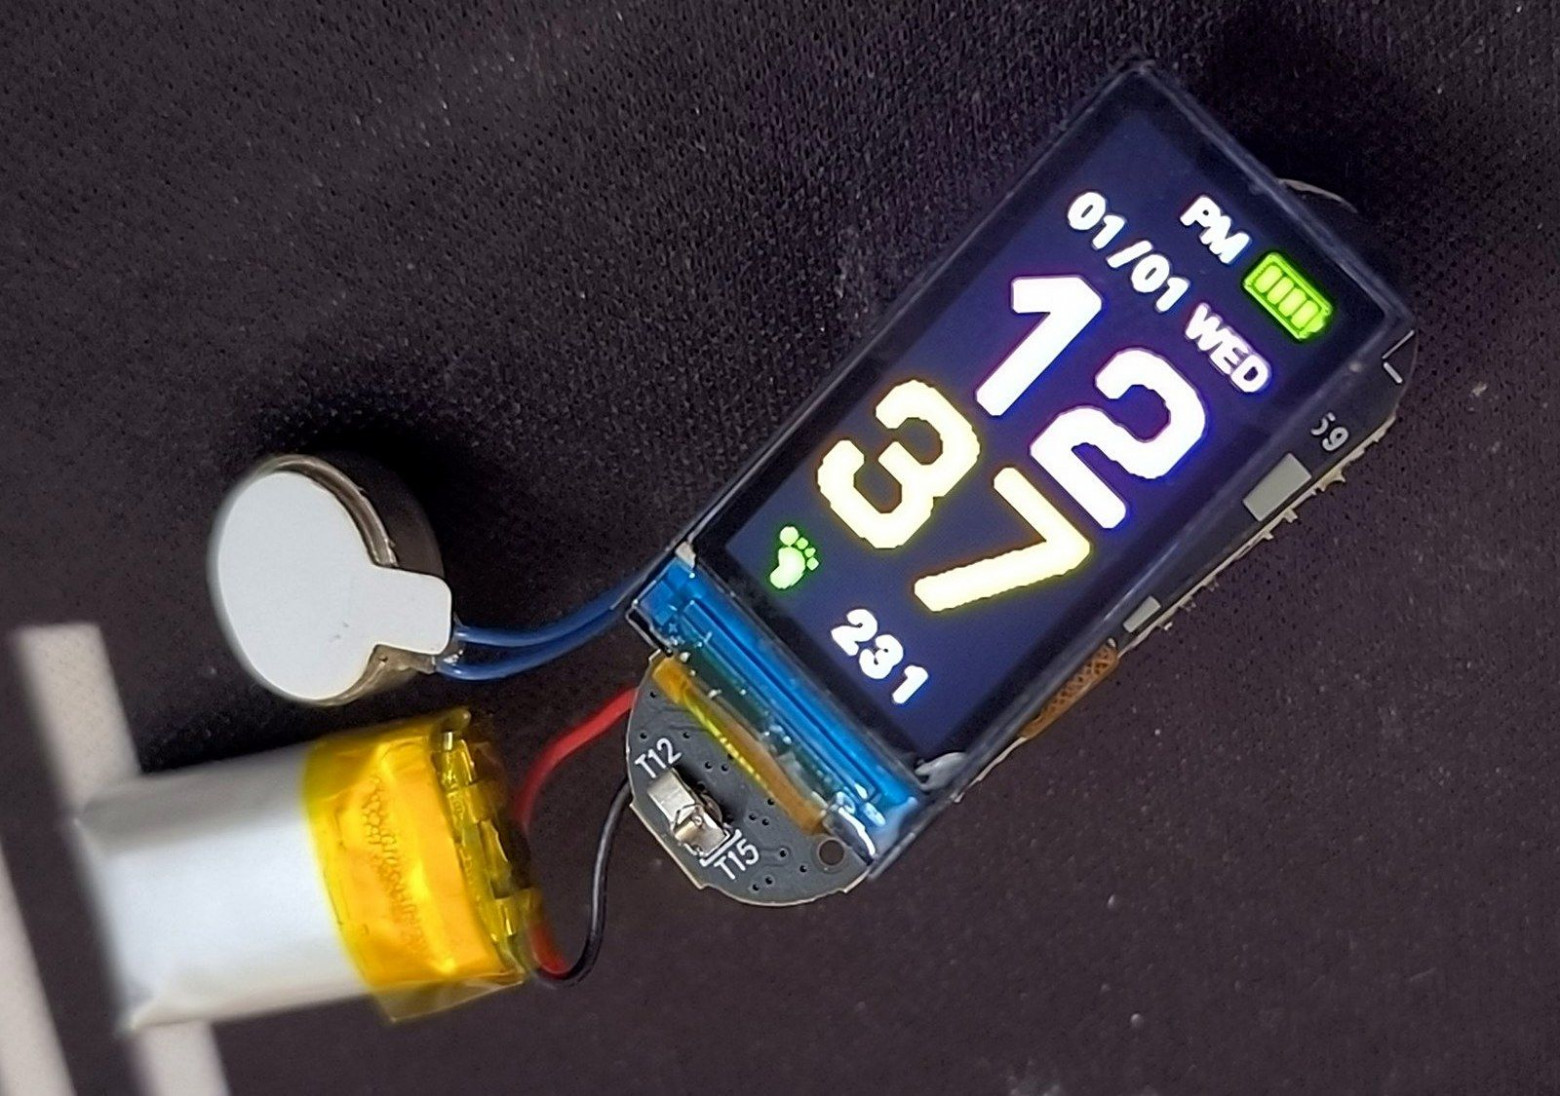
Штатный циферблат, в последний раз в жизни. Дата 01/01, потому что часы так и не связали с приложением на телефоне.
Это был не TLSR8232. На чипе было написано PHY6222QC: BLE 5 SoC от Phyplus с ядром Cortex-M0 и 512 КБ флеш-памяти. В прошлый раз «не тот чип» означал возврат денег. Но это название я уже где-то видел. Амир (amir1387aht), тот самый, чья библиотека дисплея выручила меня в прошлый раз, уже взломал часы на PHY6222 и выложил рабочий SDK в репозитории phy6222_smartwatch. Кремниевая лотерея, второй тираж, и на этот раз утешительный приз шёл вместе с тулчейном.
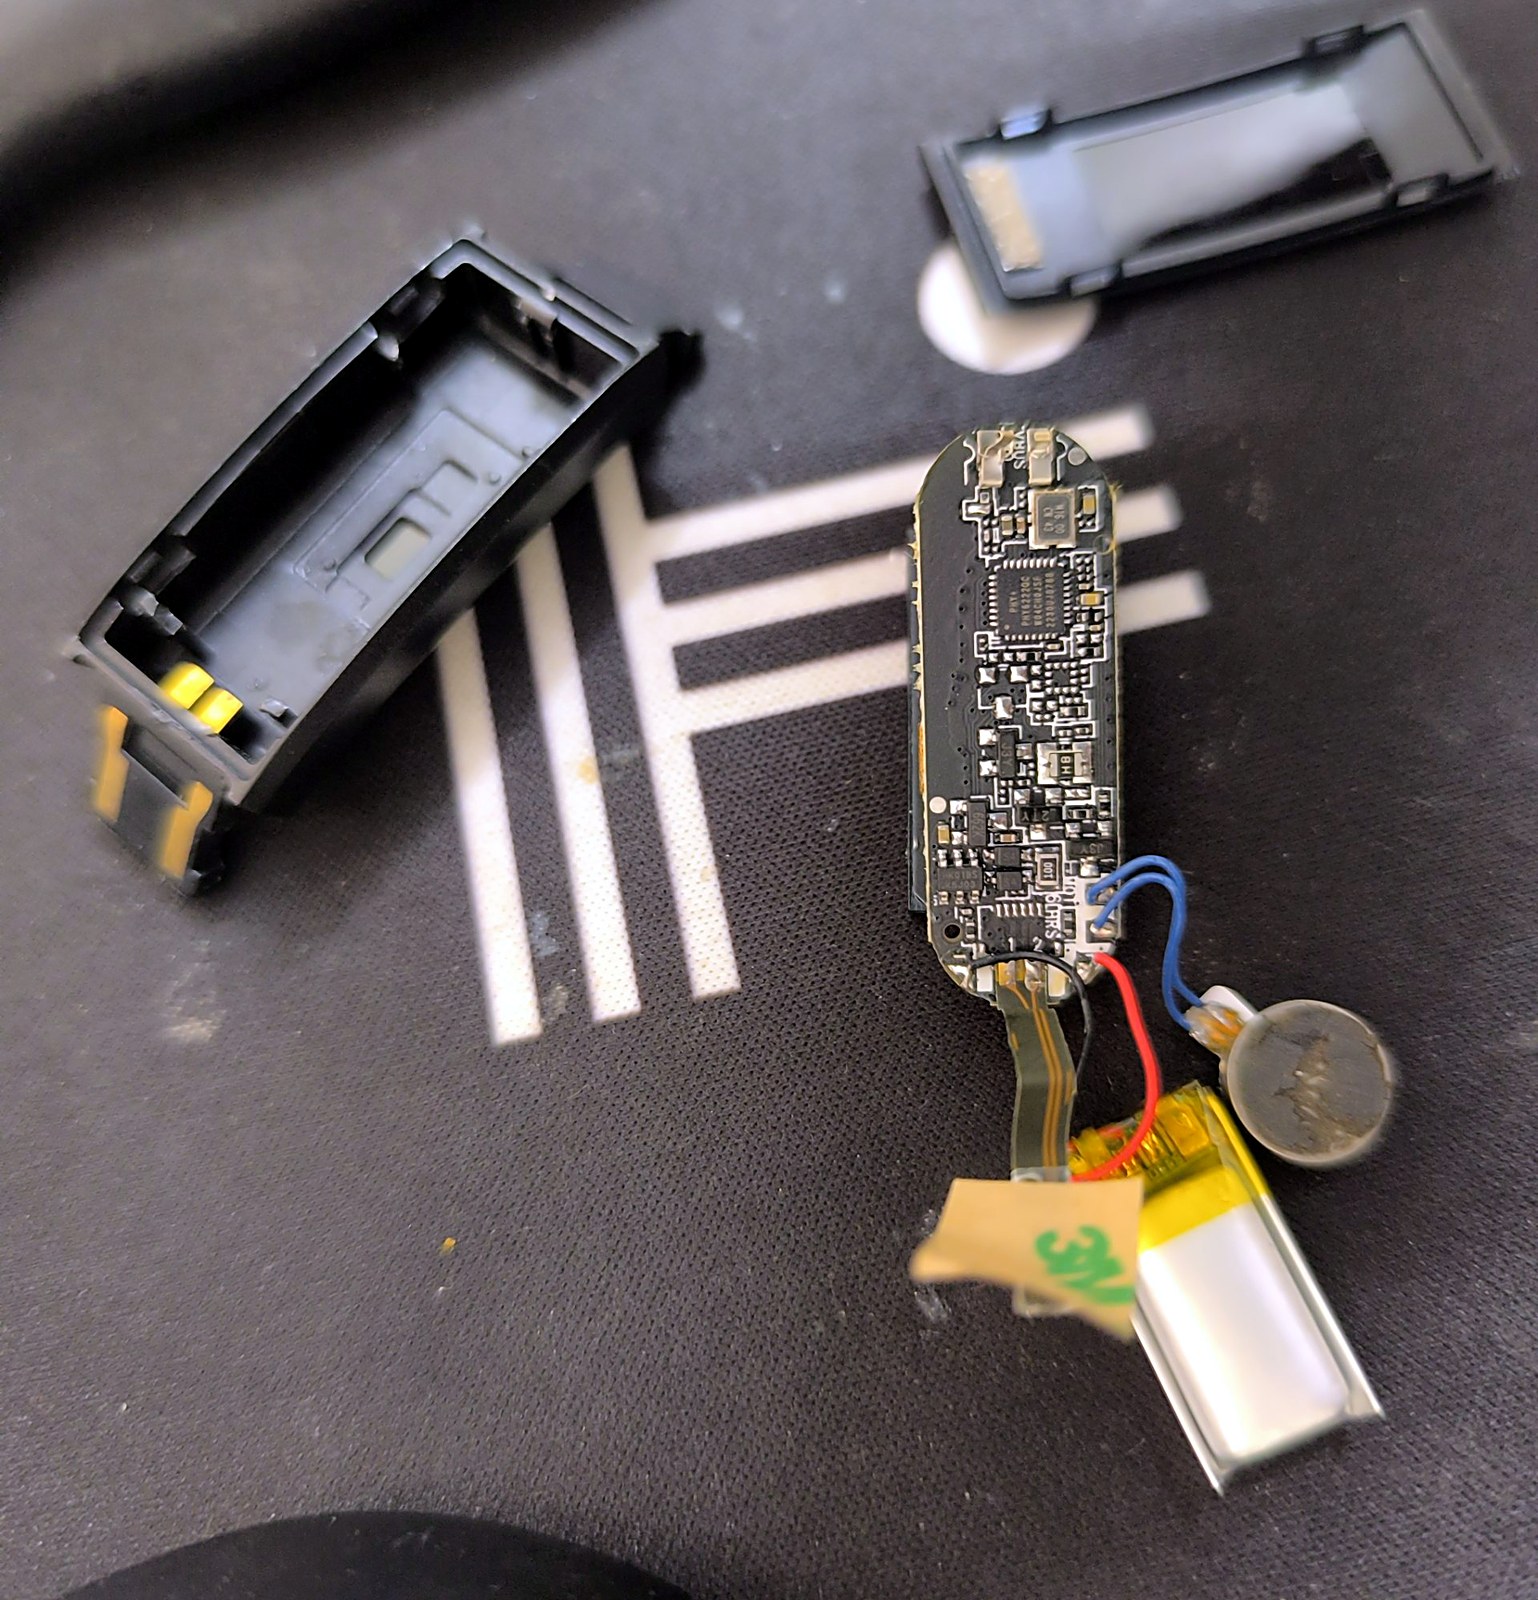
Без корпуса: плата, аккумулятор, вибромотор и экран.
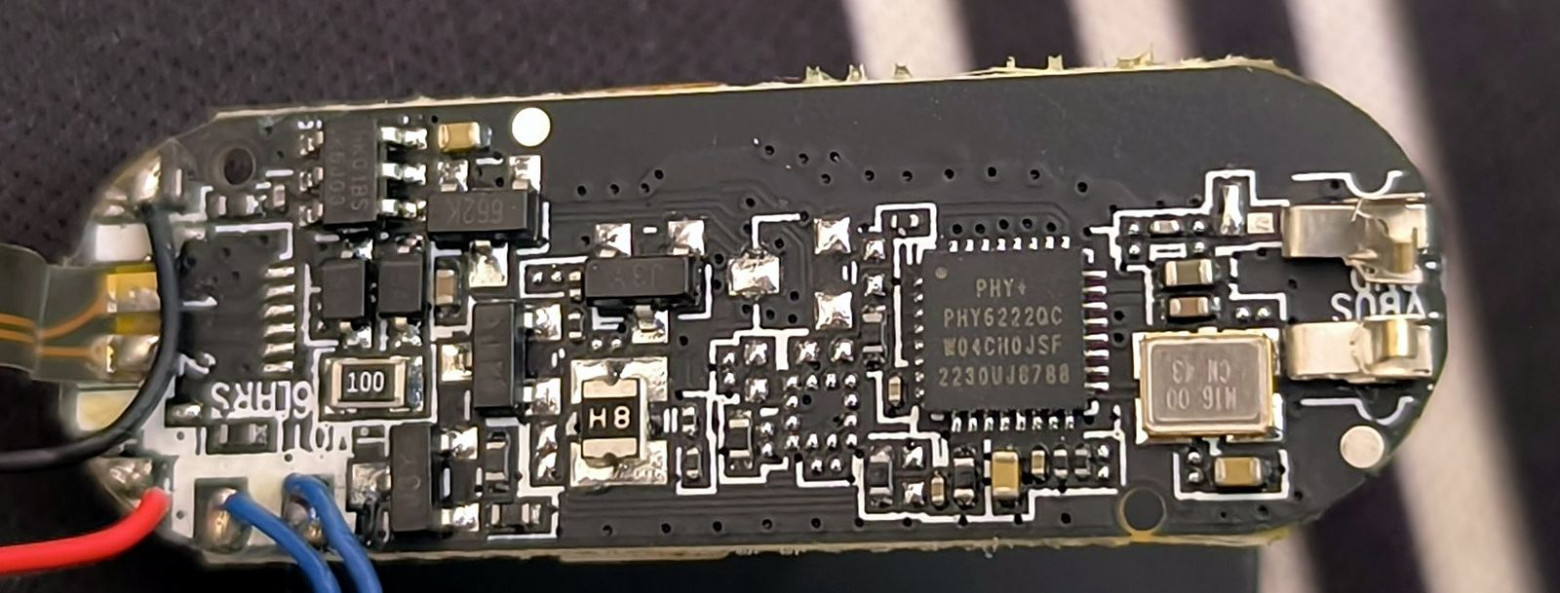
PHY6222QC в центре, рядом кварц на 16 МГц, а кварца на 32 кГц нет нигде. Эта деталь всплывёт намного позже.
На плате маркировка LP715_MB_V1.3, а штатная прошивка называет себя LP715(D). Значит, это FitPro LP715, близкий родственник LT715, который я уже взламывал, только с совсем другим чипом внутри.
UART-загрузчик и вывод сброса, которого у меня не было
В одном важном отношении PHY6222 дружелюбнее TLSR8232: в его ПЗУ есть загрузчик по UART. Не нужен ни самодельный программатор, ни однопроводной протокол, ни Blue Pill. Достаточно RX, TX, GND и линии сброса, а скрипт rdwr_phy62x2.py от pvvx (он лежит в репозитории Амира) общается с ПЗУ напрямую.
Тестовые площадки разбросаны по обеим сторонам платы. RX, TM и EN на обратной стороне, рядом с разъёмом дисплея; TX, GND и VCC3V на лицевой, за дисплеем.
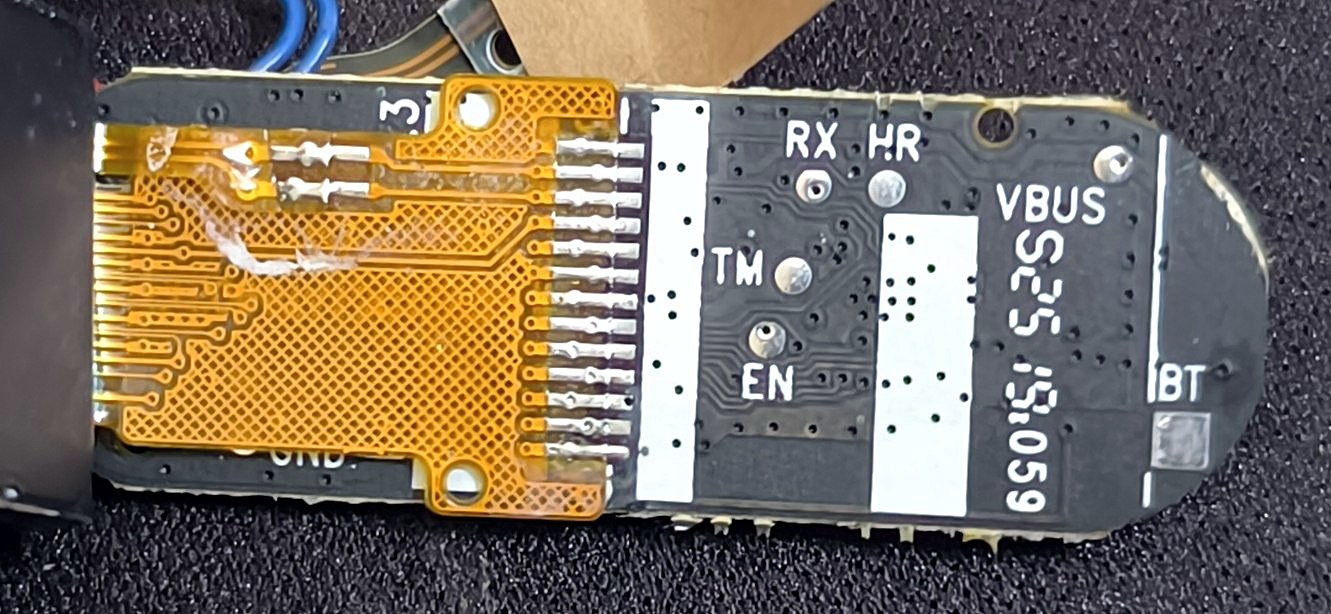
Обратная сторона платы: площадки RX, HR, TM, EN и VBUS.
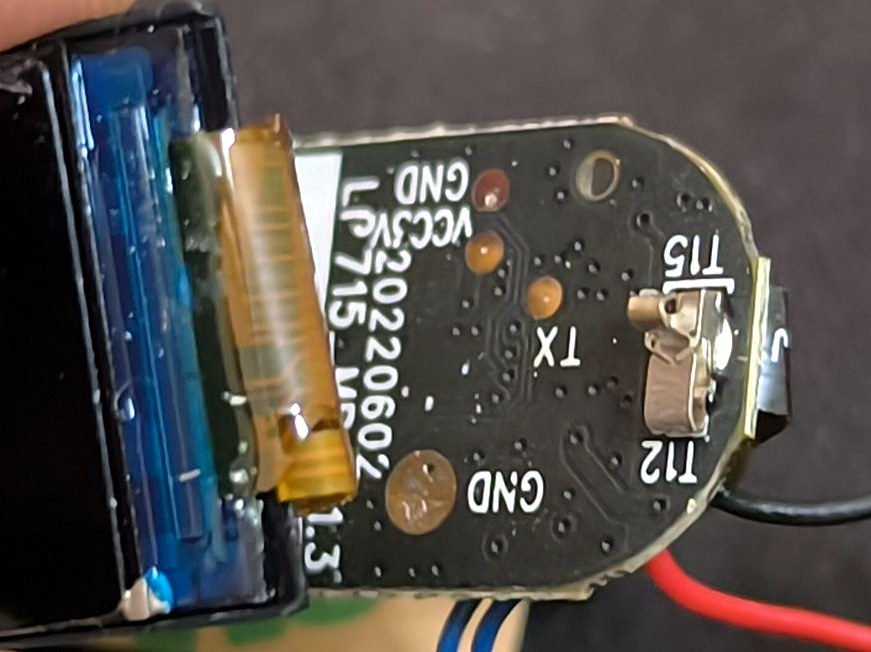
Другая сторона: TX, GND и VCC3V.
Загвоздка была в сбросе. Я осмотрел свой USB-UART-адаптер на FTDI в поисках вывода с подписью RST, ничего не нашёл и спросил у ChatGPT, как быть. После его ответа я запутался ещё сильнее. Поэтому я припаял тонкий эмалированный провод к RX, TX, GND и VCC, сброс пропустил и попробовал так:
python rdwr_phy62x2.py -p /dev/ttyUSB0 -b 115200 i
=========================================================
PHY62x2 Utility version 11.03.24
---------------------------------------------------------
Connecting...
PHY62x2 - Error Reset!
Check connection TX->RX, RX<-TX, RTS->RESET and Chip Power!
В сообщении об ошибке уже сказано, что RTS идёт на RESET, но сам скрипт объясняет всю последовательность лучше любого ответа, который я получил:
self._port.setDTR(True) #TM   (lo)
self._port.setRTS(True) #RSTN (lo)
time.sleep(0.1)
self._port.flushOutput()
self._port.flushInput()
time.sleep(0.1)
self._port.setDTR(False) #TM  (hi)
self._port.setRTS(False) #RSTN (hi)
DTR управляет выводом TM (тестовый режим), RTS управляет сбросом чипа, и оба вместе уходят в низкий уровень, ждут и вместе поднимаются. Чтобы попасть в загрузчик, они двигаются синхронно, так что DTR, который на моём адаптере выведен на гребёнку, может заменить линию сброса. В репозитории Амира есть фото, где отмечен конденсатор на линии сброса чипа. Я припаял ещё один провод к этому конденсатору, подключил его к DTR и запустил ту же команду:
python rdwr_phy62x2.py -p /dev/ttyUSB0 -b 115200 i
=========================================================
PHY62x2 Utility version 11.03.24
---------------------------------------------------------
Connecting...
PHY62x2 - Reset Ok
Revision: b'001360eb 6222M005'
FlashID: 1360eb, size: 512 kbytes
PHY62x2 - connected Ok
Flash Status: 0x00
Flash Serial Number: 1120031301040812
Один позаимствованный вывод, а в прошлый раз на это ушёл целый день созерцания ff ff ff ff.
Только потом я заметил, что вывод RTS на адаптере был с самого начала. Он в ряду площадок по нижнему краю, куда я так и не припаял гребёнку, а я всё это время искал на шелкографии «RST». Три буквы, и две из них совпадали.
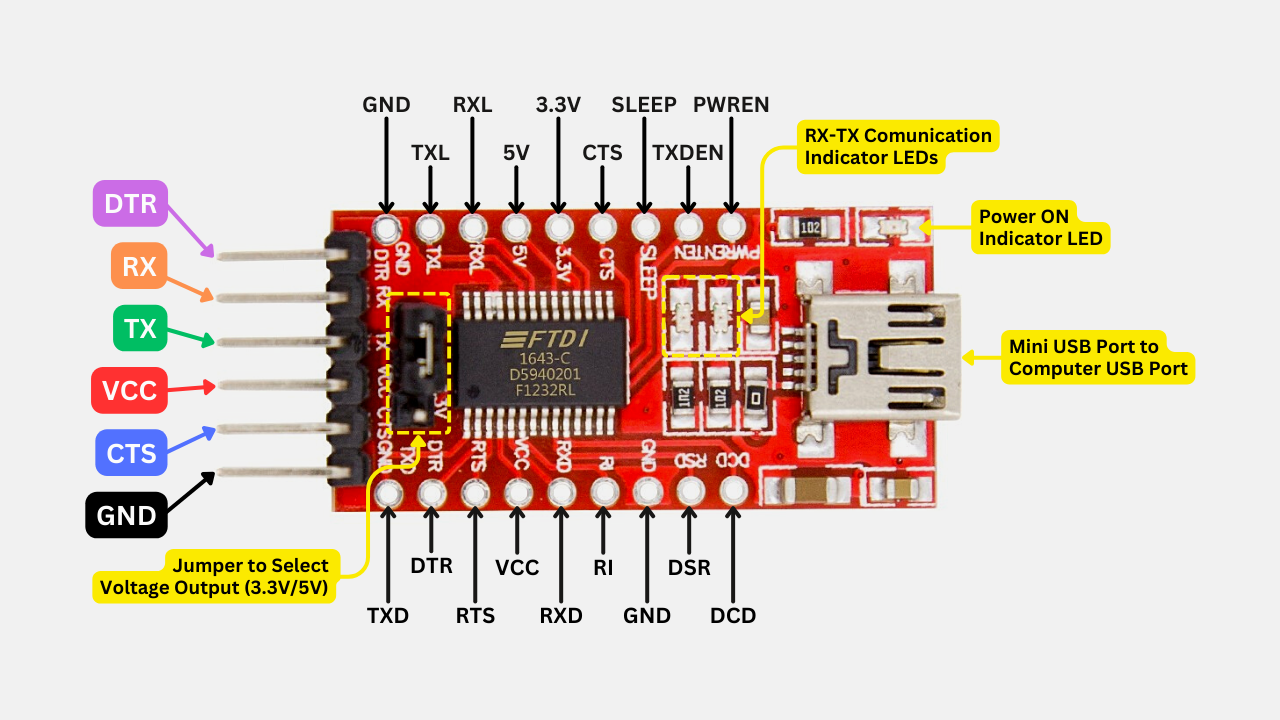
Мой модуль FT232RL. DTR выведен на гребёнку, а RTS — голая площадка в нижнем ряду, подписанная буквами R, T и S, именно в таком порядке.
Позже я развёл TM и сброс на отдельные линии: как только хочешь запускать прошивку, разница становится важной. Один и тот же импульс сброса либо запускает приложение, либо оставляет чип в загрузчике ПЗУ, в зависимости от уровня TM во время сброса.
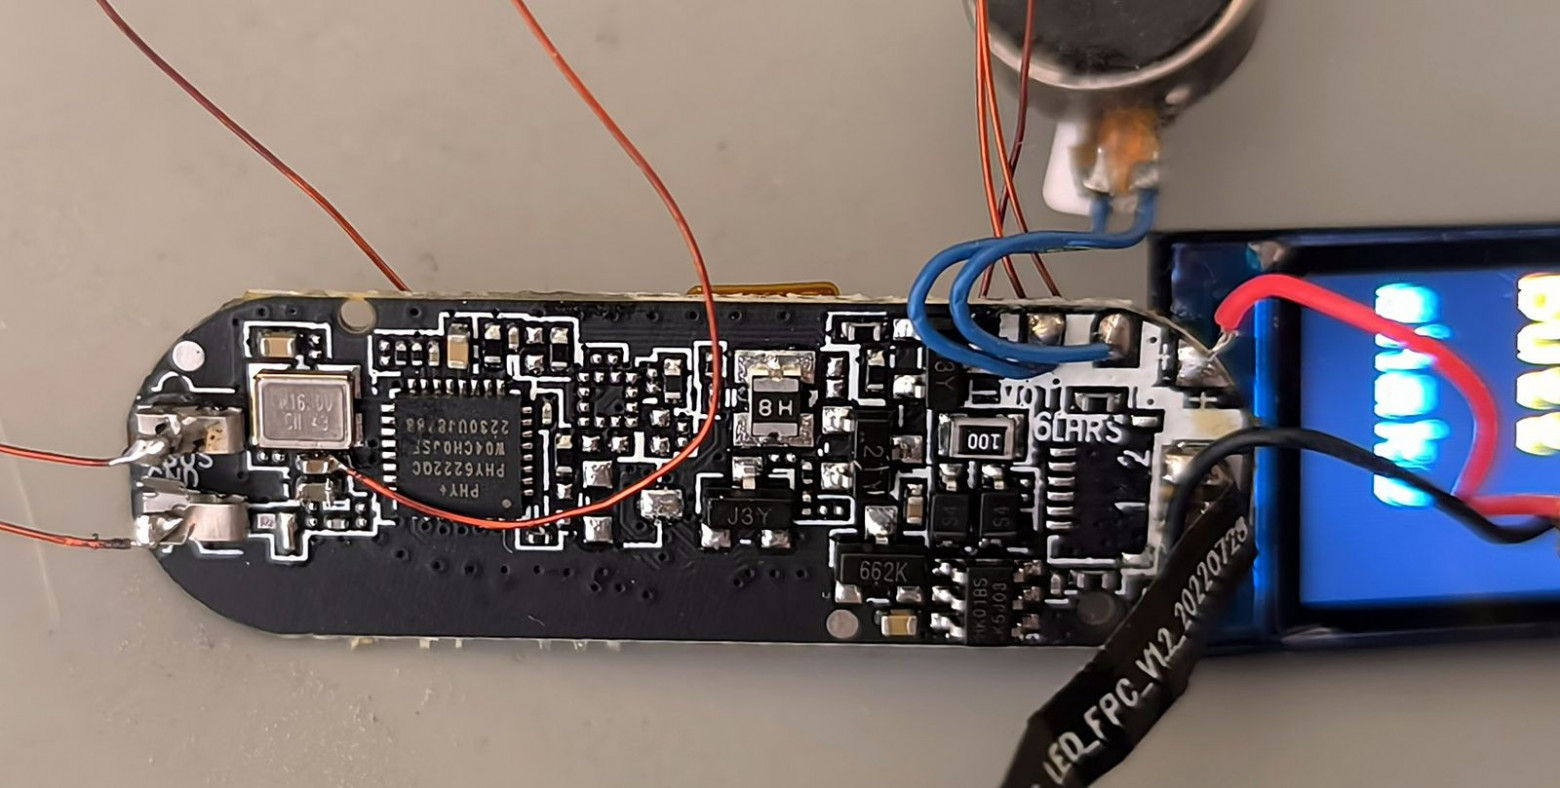
Эмалированный провод на лицевой стороне платы.
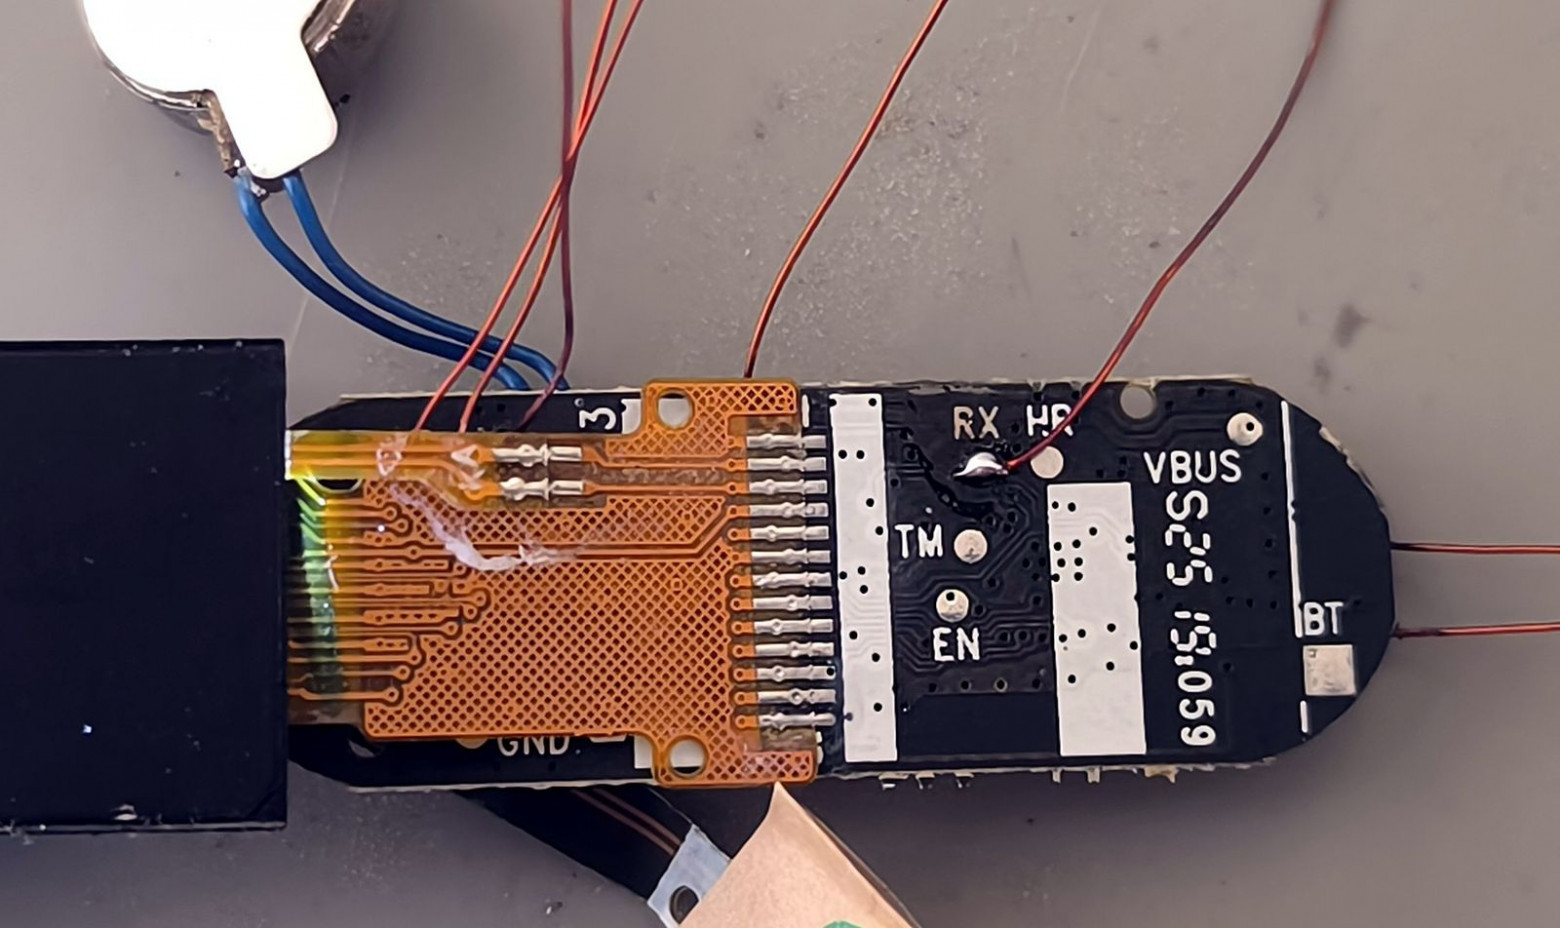
И на обратной, рядом с площадками RX и TM.
Тридцать пять минут на 512 КБ
Правило с прошлого раза: прежде чем что-то прошивать, сними дамп флеша. Чтение шло мучительно медленно. Я остановил первую попытку, поднял скорость до 200000 бод, и всё равно 512 КБ читались около 35 минут.
Скорость порта узким местом не была. Команда чтения в rdwr_phy62x2.py забирает флеш по одному 32-битному слову за запрос: отправить команду, дождаться, пока ПЗУ ответит четырьмя байтами, повторить. 512 КБ — это 131 072 обмена, и 35 минут, поделённые на это число, дают около 16 мс на каждый. Время уходит на задержки UART и опроса USB; пропускная способность тут ни при чём. Повышение скорости сокращает ту часть обмена, которая и так была короткой.
Я снял дамп дважды, в разные дни, чтобы было что сравнить. Дампы отличались ровно в 13 байтах, и все они лежали в секторе по адресу 0x7b000. Там штатная прошивка держит небольшое хранилище настроек в виде журнала: у одной записи заголовок сменился с 0x8e (действительна) на 0x8c (устарела), а после неё дописалась идентичная копия. Каждый изменившийся бит перешёл из 1 в 0, а именно так выглядит запись во флеш без стирания. Значит, оба дампа были в порядке, просто часы в промежутке сохранили настройки.
Как шла работа и кто печатал
Дальше большую часть работы я делал с Claude Code, и хочу точно описать, как это выглядело, потому что это не было «ИИ пишет прошивку».
Claude Code собирал прошивку в Docker, прошивал её через rdwr_phy62x2.py и читал обратно лог с UART. Я делал то, чего не сделает никакой инструмент: нажимал кнопку, смотрел на экран, проверял, зажужжал ли мотор, и докладывал. «Экран тусклый» и «перезагружается снова и снова» — это реальные сообщения, которые я отправлял.
Второй половиной была штатная прошивка. Claude запускал Ghidra в headless-режиме с несколькими скриптами на Java, которые настраивали карту памяти PHY6222 и подгружали символы ПЗУ, и большая часть того, что описано ниже, получена чтением штатного кода, без догадок.
Восстановление, которое всё стёрло
Резервная копия становится резервной копией, только когда из неё что-то восстановили. У rdwr_phy62x2.py есть команда записи we, так что первым тестом я записал штатный дамп обратно.
Она стёрла все восемь блоков по 64 КБ и зависла. Часы стали пустыми.
Чтение скрипта объяснило обе проблемы. Перед программированием ПЗУ нужны две команды настройки флеша (spifs 0 1 3 0 и sfmod 2 2), и отправляет их только путь записи из hex-файла (wh). Команда we их пропускает, поэтому ПЗУ принимает данные и так и не отвечает. Хуже того, we передаёт в качестве буфера в ОЗУ для каждого блока адрес 0x1FFF0000 + смещение, а в начале этой области ОЗУ лежат собственные переменные ПЗУ. На смещениях около нуля инструмент затирал тот самый загрузчик, с которым разговаривал.
Поэтому в репозитории появился свой restore_full.py. Он отправляет команды настройки, складывает каждый блок в буфер ОЗУ по адресу 0x1FFF8000, которым больше ничто не пользуется, сверяет контрольную сумму ПЗУ для каждого блока и продолжает с нужного смещения, когда связь подвисает (на 500000 бод это время от времени случается). Первое полное восстановление проверили обратным чтением 1403 слов из разных мест флеша, расхождений ноль. С этого момента проект перестал быть страшным.
Таблица загрузки указывала не туда
Загрузка дампа в Ghidra тоже не обошлась без обходного пути. Код загрузки в ПЗУ берёт таблицу по адресу флеша 0x2000, где перечислены сегменты для копирования из флеша в ОЗУ, поэтому очевидно было загрузить эти сегменты и начать читать. Но так код дисплея не складывался: у функции инициализации SPI вообще не оказалось вызывающих.
Выяснилось, что таблица загрузки грузит не приложение часов. Она грузит загрузчик, а у загрузчика своя таблица по адресу 0x3000 с описанием приложения: одиннадцать разделов, восемь из них выполняются прямо из флеша, а три копируются в ОЗУ с базового смещения, которое в таблице не указано. Базу нашли перебором: подставить каждого кандидата, пройти по переходникам-заглушкам (veneer), через которые приложение прыгает из флеша в ОЗУ, и посчитать, сколько из них попадает на пролог функции. Правильная база, флеш 0x11000, привела 13 переходов из 18 на push {..., lr}; у следующего по качеству кандидата было 6. Когда ОЗУ-образ приложения встал на своё место, у «мёртвой» инициализации SPI снова появились вызывающие.
Этот загрузчик оказался самой полезной вещью на чипе. Запомните его.
Дисплей оказался не тем, которого ждал SDK
В SDK Амира есть драйвер ST7735, потому что в его часах стоит именно такой. У меня экран оставался чёрным. Вместо того чтобы гадать с контроллером, я посмотрел, как его выбирает штатная прошивка, и выяснилось, что она тоже не знает заранее. При загрузке она программно, дёргая выводы SPI, посылает команду 0x04 (прочитать ID дисплея), читает три байта и ищет их в таблице из семи профилей панелей, у каждого из которых своя последовательность инициализации, последовательность засыпания и смещения пикселей:
Профиль | Байты ID панели | Семейство контроллера |
|---|---|---|
0 | 00 91 06, 00 91 08 | GC9106 |
1 | 33 30 23 (запасной) | NV3023 |
2 | 00 91 07 | типа GC9107 |
3 | 33 30 25 | типа NV3025 |
4 | 7C 89 F0 и ещё четыре | ST7735S |
5 | 00 91 09 | типа GC9109 |
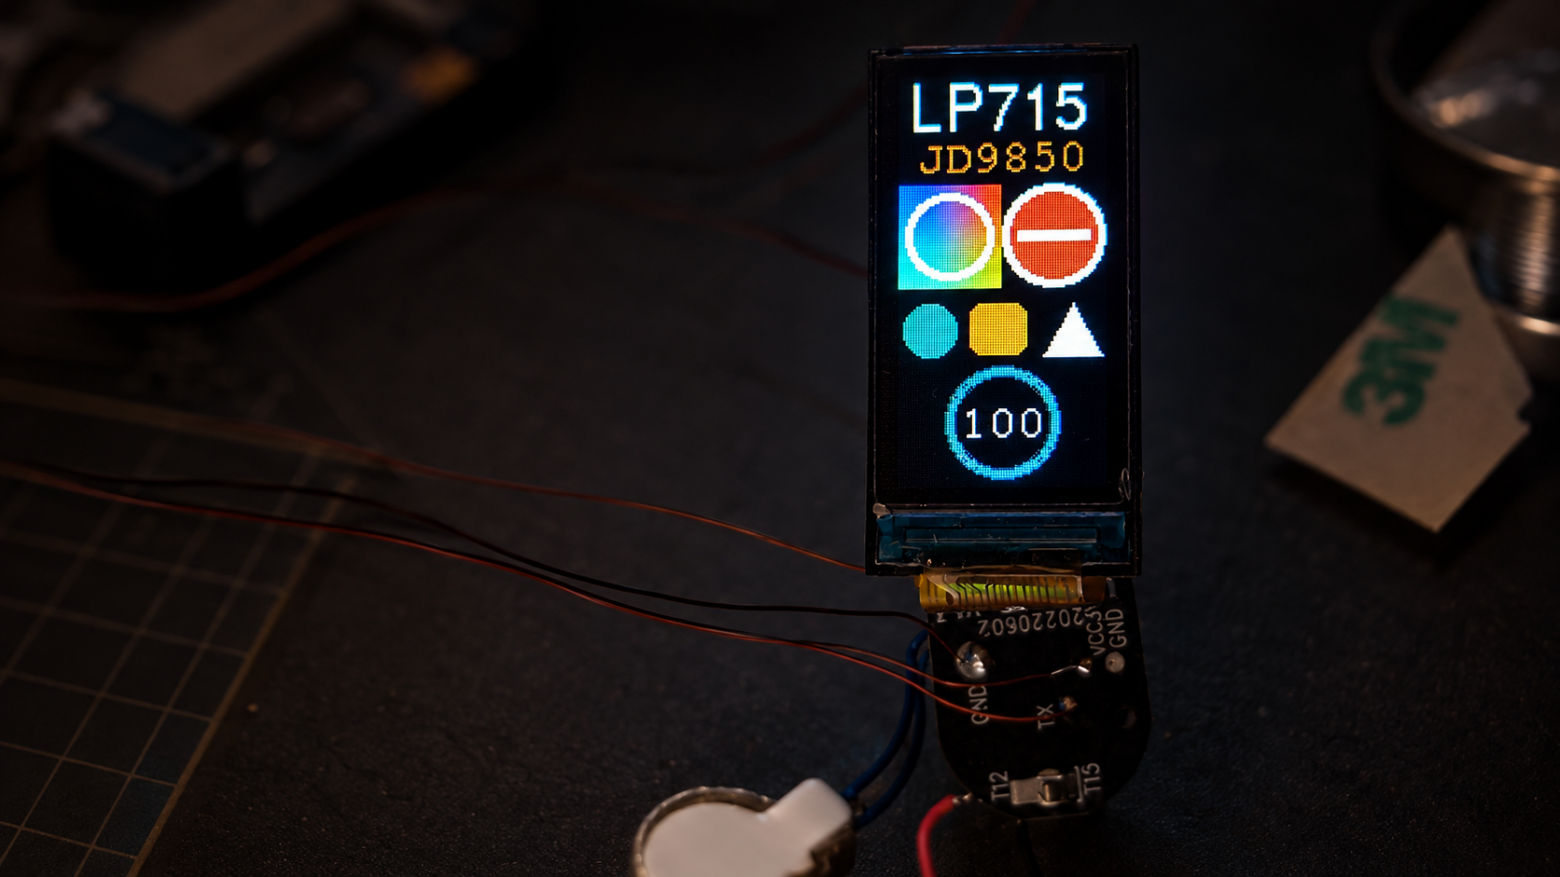
6 | 98 50 00 | типа JD9850 |
Производитель ставит ту панель, которая в этом месяце дешевле, и оставляет прошивке разбираться. Поэтому первой прошивкой, которую я запустил, стал зонд, который делает то же чтение ID, скопированное из штатной процедуры, включая один холостой такт перед данными:
RDDID(04) = 98 50 00
raw 04 no-dummy = 4c 28 00 00
DA DB DC = 31 a0 00
Вторая строка — то же чтение без холостого такта: 4c 28 00 — это 98 50 00, сдвинутое вправо на один бит. Так и видно, что холостой такт действительно нужен и скопирован из штатного кода не из суеверия. Профиль 6, контроллер типа JD9850, 80x160 пикселей. Его последовательность инициализации лежит в штатной прошивке по адресу флеша 0x3815c в виде 16-битных слов (0xff означает, что дальше идёт команда, 0xfe — задержка), так что драйвер использует штатную последовательность, расшифрованную байт в байт. Даташит на JD9850 не понадобился.
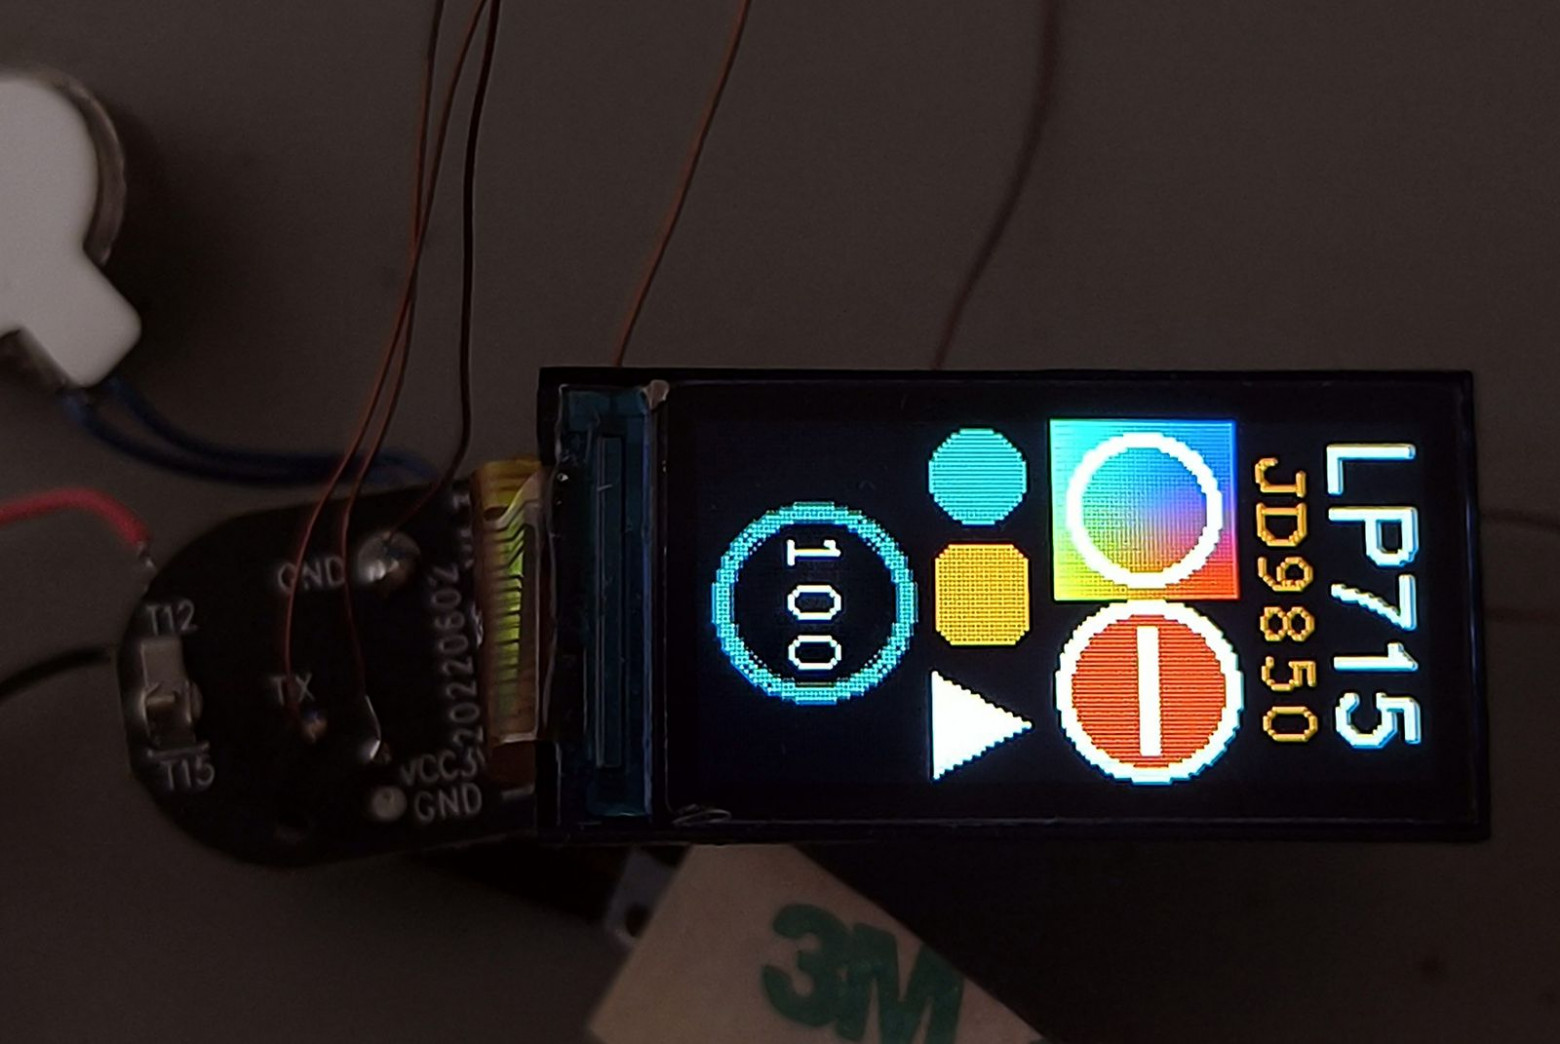
Графический тест. Графический слой и шрифты — те, что я портировал для часов на TLSR8232, а теперь портировал обратно на SoC, с которого они изначально пришли.
Подсветка тоже преподнесла небольшой сюрприз. Единого вывода включения нет, и штатная прошивка не использует ШИМ. Четыре GPIO (P01, P02, P16, P17) каждый через свой резистор отводят часть тока светодиода, все с активным низким уровнем. Все четыре в нуле — полная яркость, все в единице — подсветка выключена, и только P17 в одиночку заметно подсвечивает экран. Штатная прошивка всегда переключает все четыре разом, поэтому регулировки яркости в ней нет вовсе. Если использовать их как четыре ступени, пять уровней яркости получаются бесплатно.
Карта выводов из штатной прошивки
В прошлый раз каждый вывод стоил мне отдельного сеанса пайки с мультиметром. На этот раз все выводы сначала нашлись в штатном коде, а затем подтвердились на самих часах, по одной маленькой тестовой прошивке на вывод:
Вывод | Назначение | Примечания |
|---|---|---|
P24, P25, P31, P32, P34 | RST, DC, CS, SDA, SCL дисплея | SPI0, CS и DC переключаются программно |
P01, P02, P16, P17 | Подсветка | Четыре стока тока с активным низким уровнем |
P11 | Сенсорная кнопка | Активный высокий уровень, долгое нажатие 1,5 с, очень долгое 2,5 с |
P03 | Вибромотор | Активный высокий уровень, крутится только от аккумулятора |
P18 | Датчик наклона | Шариковый переключатель; акселерометра нет |
P14 | Напряжение аккумулятора | АЦП через делитель 1/5,5 |
P15 | Детектор зарядки | Достоверен, только пока P23 в нуле |
P23 | Включение зарядки | Дольше всех не давался |
P00 | Светодиод «пульса» | Активный низкий уровень |
P07 | Заводская перемычка теста | Ноль при загрузке включает тестовый режим |
Две строки этой таблицы — про честность маркетинга. Акселерометра нет: ни один участок кода не трогает ни один из двух контроллеров I2C, а «датчик движения» — это шариковый переключатель, который дребезжит, когда трясёшь часы, а прошивка считает его срабатывания пачками с таймаутом 350 мс. Датчика пульса тоже нет. Штатная функция «пульс» до 60 секунд мигает зелёным светодиодом на задней крышке, а потом показывает число, выбранное через osal_rand() из таблицы правдоподобных значений. Светодиод настоящий. Измерение — случайное число.
Аккумулятор, который не заряжался
Однажды на ночь я оставил часы подключёнными к адаптеру FTDI с тестовой прошивкой, которая никогда не засыпала, и к утру аккумулятор сел. Я подключил зарядку, часы показали около 3,2 В и так и остались. Зарядка определялась, аккумулятор не заряжался, и какое-то время я был уверен, что убил литиевую банку глубоким разрядом.
Недостающим звеном оказался P23. Штатная прошивка им управляла, моя держала его в нуле, а я записал его в «назначение неясно». Вопрос решил простой тест: при подключённой зарядке переключать P23 каждые 20 секунд и писать в лог напряжение аккумулятора. При P23 в единице напряжение росло с 3366 до 3745 мВ, в нуле проседало, а нижняя точка в фазах с нулём ползла вверх: 3195, 3465, 3591 мВ. P23 включает быструю зарядку. В нуле идёт только слабый подзаряд, поэтому разряженная банка с моей прошивкой и стояла на 3,2 В.
Штатный код показал и то, что останавливать зарядку должна прошивка: она периодически опускает P23, чтобы измерить аккумулятор без нагрузки зарядом, и оставляет его в нуле, когда напряжение покоя доходит до 4088 мВ. Мой charge_poll() делает ровно это каждые 10 секунд: приостановить зарядку, подождать 300 мс, измерить, решить. Банка зарядилась с 3,71 до 4,09 В примерно за 25 минут. Бонус: P15 (детектор зарядки) читается правильно, только пока P23 в нуле, потому что на этой плате без подключённой зарядки P15 повторяет состояние P23. Вывод включения зарядки, который заодно портит вывод детектора зарядки, — это из тех вещей, которые узнаёшь только из прошивки, написанной под эту плату.
BLE и адрес из одних нулей
В SDK Амира BLE-стек хоста есть в исходниках, а штатная прошивка подсказала конфигурацию памяти, с которой он работал: одно соединение, три пакета на передачу и три на приём за событие, куча 8 КБ. Первая сборка с рекламой поднялась, и ни телефон, ни ноутбук её не увидели.
Часы рекламировались с адресом 00:00:00:00:00:00. Код инициализации SDK указывает контроллеру на переменную с адресом устройства и ожидает, что приложение её заполнит, а её никто не заполнял. Настоящий MAC хранится во флеше по адресу 0x4000 (00:D0:42:91:02:00), так что BLE-библиотека теперь копирует его оттуда, а если сектор пуст, подставляет фиксированный запасной. После этого часы появились в списке как «LP715».
Следующей проблемой были соединения, которые рвались через несколько секунд. Причиной оказался мой же отладочный вывод: на повышенном уровне логирования SDK печатает прямо из обработчика прерывания канального уровня, а printf через UART на 115200 бод блокирует там выполнение на 2–3 мс за каждое событие соединения. Этого хватает, чтобы канал не уложился в тайминги и отвалился по таймауту. Возврат уровня логирования на прежний всё исправил.
Затем появился небольшой GATT-сервис: стандартный Battery Service плюс мой собственный сервис с управляющей характеристикой (зажужжать мотором, включить светодиод, задать подсветку) и характеристикой событий, которая присылает уведомления о касаниях, долгих нажатиях и встряхиваниях. Чтобы этим управлять, я написал страницу на Web Bluetooth: один HTML-файл, который открывается с localhost, работает в Chrome и Edge и не требует приложения.
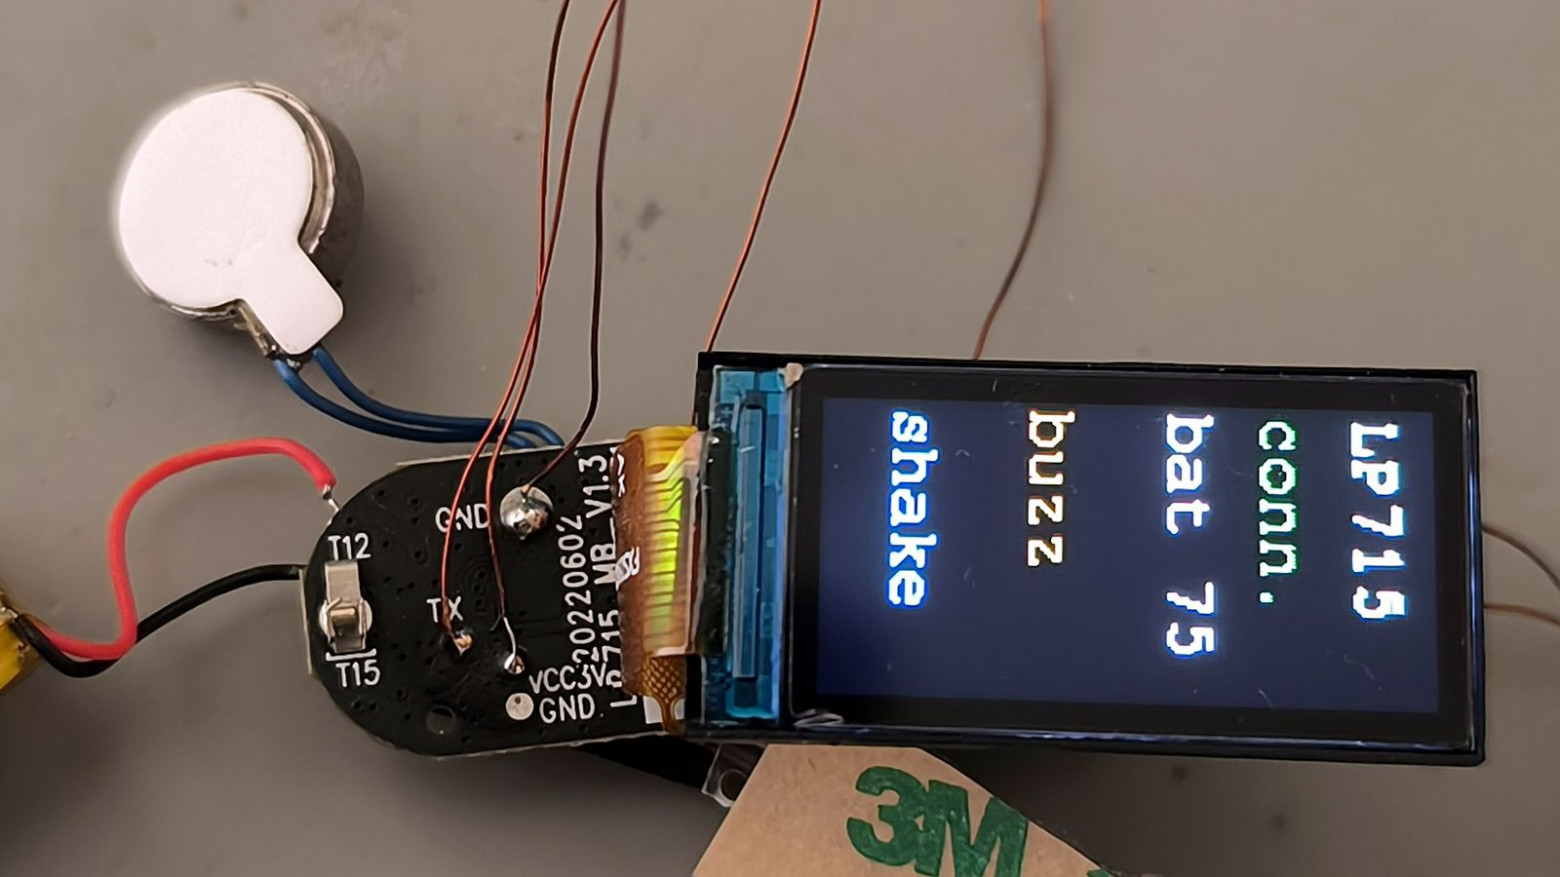
Пример управления по BLE: состояние соединения, заряд, последняя команда со страницы (buzz) и последнее событие, отправленное на неё (shake).
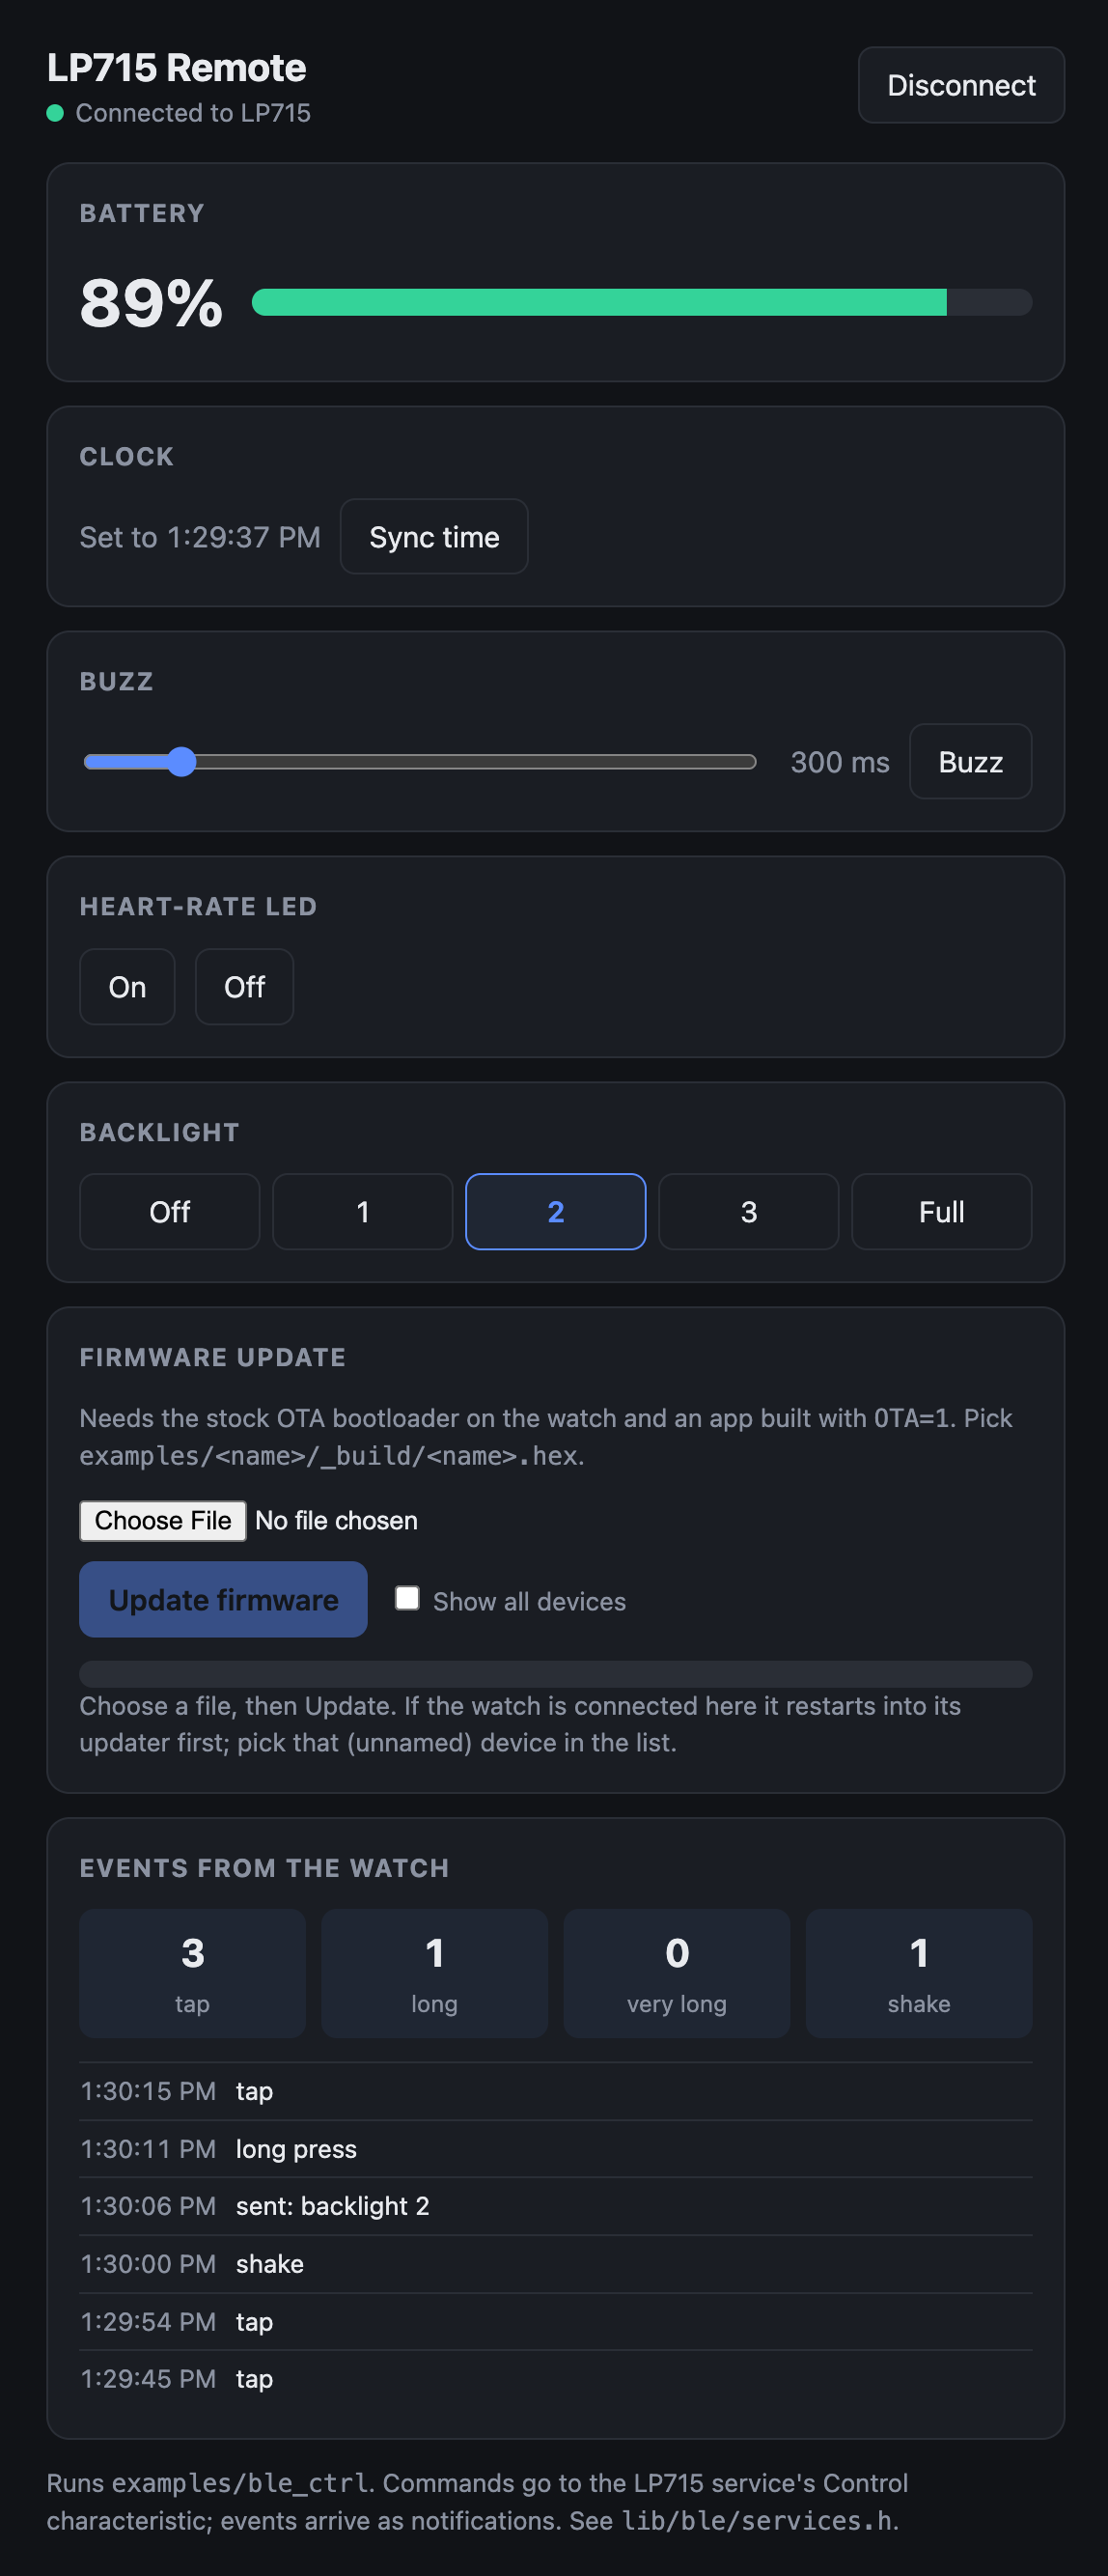
Веб-пульт. Один HTML-файл, без приложения и установки.
Сон и сброс, который никто не смог объяснить
Всё это время процессор не спал ни секунды, из-за чего аккумулятор и сел той ночью. В SDK PHY6222 есть менеджер питания, который усыпляет чип между событиями, и с ним часы перезагружались примерно через 1,2 секунды после начала рекламы.
Я долго гонялся за этой ошибкой и не победил её, поэтому вот честная версия. На 48 МГц каждое пробуждение из сна сбрасывает чип ближе к концу процедуры пробуждения SDK. Отладочные счётчики в регистрах постоянно включённого домена (это единственная память, которая переживает тёплый сброс) сузили место до окна после того, как снова разрешаются прерывания таймера и радио, а точное место сдвигалось по мере добавления кода. Это похоже на прерывание, которое приходит раньше, чем что-то готово. Обработчик отказов SDK так ни разу и не сработал.
На 16 МГц от кварца сон работает. Единственное зависание, которое там оставалось, давал дисплей: блок SPI во сне теряет содержимое регистров, поэтому первое обновление экрана после пробуждения бесконечно ждало бита состояния SPI, который никогда не менялся. Менеджер питания позволяет драйверам регистрировать обработчик пробуждения, и драйвер дисплея теперь через него заново настраивает SPI. Выходным выводам нужна такая же забота — удержание состояния GPIO, иначе во сне все выводы повисают в воздухе. Теперь часы работают на 16 МГц. Заливка всего экрана занимает 64 мс вместо 19 мс на 48 МГц: для часов это неважно, а для любой анимации раздражает.
Беспроводные обновления, позаимствованные у штатной прошивки
До этого каждое обновление шло по эмалированным проводам на тестовых площадках. Это исправил загрузчик, найденный во время возни с Ghidra.
Это собственный OTA-загрузчик из SDK Phyplus, без изменений. Я проверил это дотошно: таблица приложения хранит CRC16 для каждого из одиннадцати разделов, и все одиннадцать совпали с CRC16, посчитанными по штатному дампу реализацией из SDK. Значит, протокол обновления описан в исходниках того самого SDK, которым я собирал прошивку, и штатный загрузчик примет мою прошивку, если говорить с ним на этом протоколе.
Вместо того чтобы писать свой загрузчик, я оставил их. План такой:
Собрать приложение туда, где его ждёт загрузчик. Опция сборки OTA=1 линкует приложение по адресу флеша 0x11020000 вместо места загрузчика, через скрипт компоновщика, который генерируется из скрипта SDK во время сборки.
Попросить работающее приложение перезагрузиться в режим обновления. Команда 04 на моей управляющей характеристике записывает 2 в регистр постоянно включённого домена (0x4000f034) и делает сброс. Загрузчик читает этот регистр при старте и остаётся в режиме обновления, не запуская приложение.
Найти обновлятор — это другое устройство. Загрузчик рекламируется под своим адресом и без имени, только с данными производителя Phyplus (company ID 0x0504). По ним клиенты его и находят.
Передать разделы. Начало, информация о разделе, данные, CRC каждого раздела, затем перезагрузка. Разделы флеша пишутся туда, где они выполняются; разделы ОЗУ попадают в банк приложения, и загрузчик копирует их в ОЗУ при каждом старте, точно как у штатного приложения.
Клиент на Python (ble_ota.py, на bleak) делает это с ноутбука примерно за 45 секунд. Веб-страница из Chrome — за 20–30 секунд. Веб-версии понадобились два компромисса. Браузер не может прочитать согласованный MTU, поэтому клиент шлёт пакеты по 20 байт, которые влезут в любой MTU, и просит одно подтверждение на раздел. А Chrome на macOS теряет пакеты write-without-response, если слать их подряд; загрузчик сдаётся, если по разделу секунду нет данных, и отвечает ошибкой 0x68. Помогла пауза в 20 мс после каждых четырёх пакетов. Константа совершенно ненаучная, но с тех пор срабатывает каждый раз.
Два способа потерять обновлятор. Прошивка любой прошивки по UART обычной записью из hex-файла заменяет таблицу загрузки, и OTA-загрузчика нет, пока его не запишешь обратно. А когда я выделил загрузчик в отдельный hex-файл, сегмент с MAC-адресом по адресу 0x4000 заставил прошивальщик положить ОЗУ-образы загрузчика внутрь области приложения. Поэтому экстрактор намеренно не включает MAC.
Был ещё один урок, из более позднего сеанса. Однажды OTA-утилита подключилась к устройству с данными производителя Phyplus, объявила, что готова к обновлению, и получила отказ на первой же записи. Это были не мои часы. Это был браслет Morden с полки, LP716, который рекламирует тот же company ID, но с именем. Штатный загрузчик рекламируется без имени, поэтому теперь утилиты проверяют оба признака. На браслет ничего не записалось. Он всё равно следующий на очереди.
Наконец, часы
Когда заработали сон, BLE и беспроводные обновления, очевидным следующим шагом стало простое приложение часов. Оно показывает время крупными цифрами, дату, заряд и состояние BLE. Время выставляет телефон по BLE (веб-страница отправляет его при каждом подключении), экран гаснет через восемь секунд после последнего касания, а касание или встряхивание его будит.
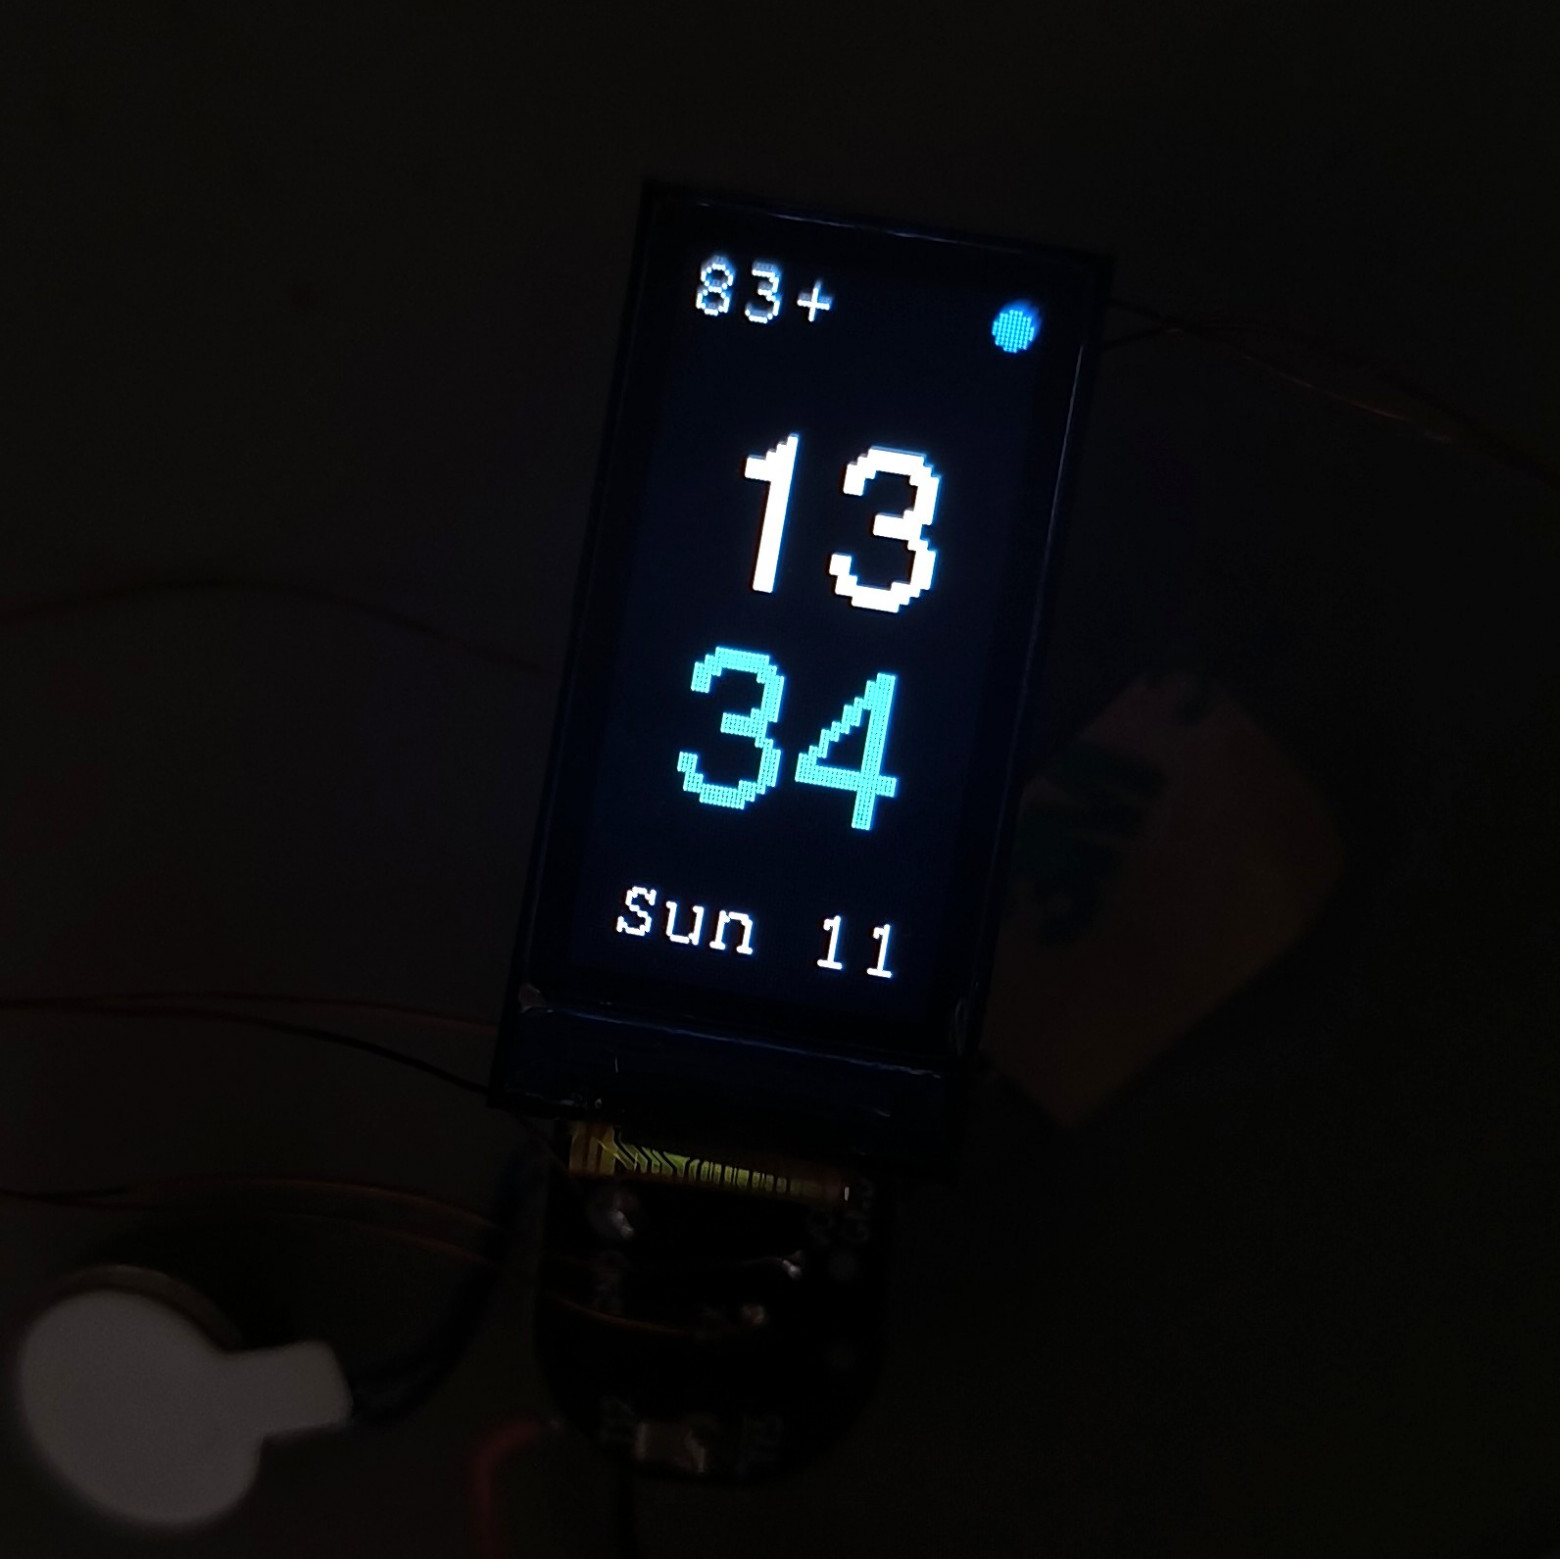
Приложение часов на зарядке: 83% с плюсом, значит, идёт зарядка; синяя точка — реклама BLE; 13:34, выставленные с телефона за 73 минуты до снимка.
Настоящая экономия энергии была не в экране. Даже со включённым сном функция обновления приложения запускалась каждые 10 мс, то есть будила чип сто раз в секунду. Теперь она запускается так часто, только пока горит экран, работает мотор или только что было касание или встряхивание. При выключенном экране она запускается раз в 30 секунд (на зарядке раз в 100 мс, ради логики заряда), а сенсорная кнопка, датчик наклона и вывод детектора зарядки будят чип через прерывания GPIO. Драйвер GPIO из SDK и так делает каждый вывод с прерыванием источником пробуждения, так что в основном работа свелась к тому, чтобы решить, когда притормаживать; новой разводки не понадобилось.
Две ошибки того дня стоит записать. Экран гас примерно через 120 мс после каждого касания: функция обновления брала метку времени в начале, обработчик касания сохранял более свежую, и беззнаковая разность переполнялась в огромное число, похожее на таймаут. А цифры часов выводились на разных строках, потому что графическая библиотека переносит текст, когда курсор заходит за ширину экрана минус высоту строки шрифта, а при двойном размере это 22 пикселя на экране шириной 80 пикселей.
Подсветка, которая светилась во сне
Последняя ошибка проекта — та, которую я понимаю хуже всего. При выключенном экране подсветка всё равно слабо светилась, но только пока чип спал. Вместо гаданий я провёл несколько опытов:
Опыт | Подсветка при выключенном экране |
|---|---|
Та же прошивка, сон отключён | Темно |
Без сна, P16 и P17 оставлены в воздухе | Темно |
Без сна, P01 и P02 оставлены в воздухе | Темно |
Во сне, выводы в единице, добавлены подтяжки | Тускло |
Во сне, P16 и P17 оставлены обычными GPIO вместо выводов кварца | Тускло |
Во сне, выводы отпущены во входы с подтяжками | Темно |
Больше всего мне нравилась версия про P16 и P17. Это выводы кварца на 32 кГц, которые здесь отданы подсветке, потому что такого кварца на плате нет, а код канального уровня прямо перед каждым засыпанием сбрасывает для этих двух выводов бит «программного управления». Установка его заново из моего обработчика сна ничего не дала. Сработало другое: вообще не управлять выводами подсветки, пока экран выключен. Отпустить их во входы, пусть подтяжки держат единицу, и снова начать ими управлять, когда экран включается.
Моя лучшая догадка такая: выходы, удерживаемые во сне, на мгновение проваливаются в ноль при каждом пробуждении, а с работающим BLE чип просыпается достаточно часто, чтобы эти выбросы складывались в заметное свечение. Я этого не доказал, и осциллограммы у меня нет. Всё, что у меня есть, — эта таблица.
Что получилось
Часы работают на моём коде: дисплей, графика, сенсорная кнопка, мотор, светодиод, датчик наклона, аккумулятор и зарядка, управление по BLE с веб-страницы, обновления по воздуху через штатный загрузчик, сон с выключенным экраном и часы. В репозитории лежат карта выводов, разметка флеша, образ для сборки и порядок прошивки.
Что пока не закрыто:
Потребление не измерено. Прошивка спит, но я не включал амперметр последовательно с аккумулятором, чтобы сказать, сколько часы проживут. До тех пор «экономия энергии» — лишь заявление.
Сброс при пробуждении на 48 МГц не объяснён. На 16 МГц всё работает, и я перестал копать.
Точность хода почти не проверена. Время считается по системному тику от внутреннего RC-генератора, потому что выводы кварца заняты подсветкой. Снимок выше сделан через 73 минуты после установки времени, и часы всё ещё сходятся до минуты. Это исключает грубую ошибку, но ничего не говорит о сутках.
Штатной прошивки на этих часах больше нет. Последующее полное восстановление упало на первом блоке после стирания, а раз OTA работал, я не стал с этим бороться.
Паяльника-ручки на USB-C, ради которого покупались часы, пока не существует. Как и велонавигатора с прошлого раза. Я начинаю замечать закономерность.
Что я сказал бы себе в прошлом: если у чипа есть работающая заводская прошивка, читай прошивку раньше даташита. Контроллер дисплея, схема подсветки, вывод включения зарядки, фальшивый пульс и загрузчик, который я в итоге использовал, — всё это лежало в штатном дампе. Даташит не знает, какую панель завод поставил в этом месяце. Прошивка обязана знать.
Очень мало из этого придумано здесь. Амир первым сделал часы на PHY6222 и выложил SDK и сборку, на которых стоит всё остальное. pvvx написал rdwr_phy62x2.py и инструменты для PHY62x2. Из-за разбора M6 от rbaron я вообще присмотрелся к этому браслету. Моя часть — несколько эмалированных проводов, конденсатор сброса вместо недостающего вывода и много сообщений «скажи, что сейчас на экране».
На что я опирался
Прошивка, документация, образ для сборки и утилиты лежат в одном репозитории: e-labInnovations/FitPro-LP715-PHY6222 — реверс-инжиниринг и разработка собственной прошивки для смарт-часов FitPro LP715 на SoC PHY6222.
Прошлые часы, для сравнения: Hacking a ₹249 Smartwatch: Custom Firmware on TLSR8232.
Люди, которые сделали самое трудное:
Амир, @AnothersProjects на YouTube и amir1387aht на GitHub. Его репозиторий phy6222_smartwatch дал мне SDK, сборку и фото с выводом сброса.
pvvx, на GitHub, — за PHY62x2 и прошивальщик
rdwr_phy62x2.py, который общается с загрузчиком ПЗУ.Рафаэль Барон, rbaron на GitHub. Его разбор браслета M6 показал, что этот браслет можно считать отладочной платой.