В системной библиотеке Windows 11 нашёлся список исполняемых файлов: codex.exe, claude.exe, copilot.exe, cursor.exe, а рядом python.exe, gcc.exe и code.exe. Автор проследил, что с ним делает система: компонент диагностики отмечает, какие кодинг-агенты и инструменты разработчика запускались, и, если включены необязательные диагностические данные, ставит этот отчёт в очередь на отправку в Microsoft. Для проверки хватило копии cmd.exe, переименованной в codex.exe: по одному имени система опознала в ней Codex.
Недавно я попросил ИИ помочь мне прошерстить свежие бинарники Windows в поисках недокументированных функций. Среди найденных зацепок один список сразу бросился в глаза: кодинг-агенты вроде codex.exe, claude.exe, copilot.exe и cursor.exe, а рядом знакомые инструменты разработчика — python.exe, dotnet.exe, gcc.exe и code.exe.
Зачем системной DLL Windows список кодинг-агентов и инструментов разработчика?
Имена лежали в MissionControlAggregator.dll. Я попросил агента пройти по ссылкам на них и разобраться, что эта DLL на самом деле делает. От горстки сравнений строк цепочка привела к работающему компоненту Windows, который запоминает, какими кодинг-агентами и инструментами разработчика пользовались, сохраняет это локально и передаёт в диагностику Windows. И если вы не отказались от «необязательных» диагностических данных (а по умолчанию они включены), эти данные уходят в Microsoft.
Первую находку я выложил в X. Здесь — подробности расследования.
Идём по именам
В Binary Ninja первая зацепка была видна сразу. В компонент Windows явно зашиты имена исполняемых файлов:
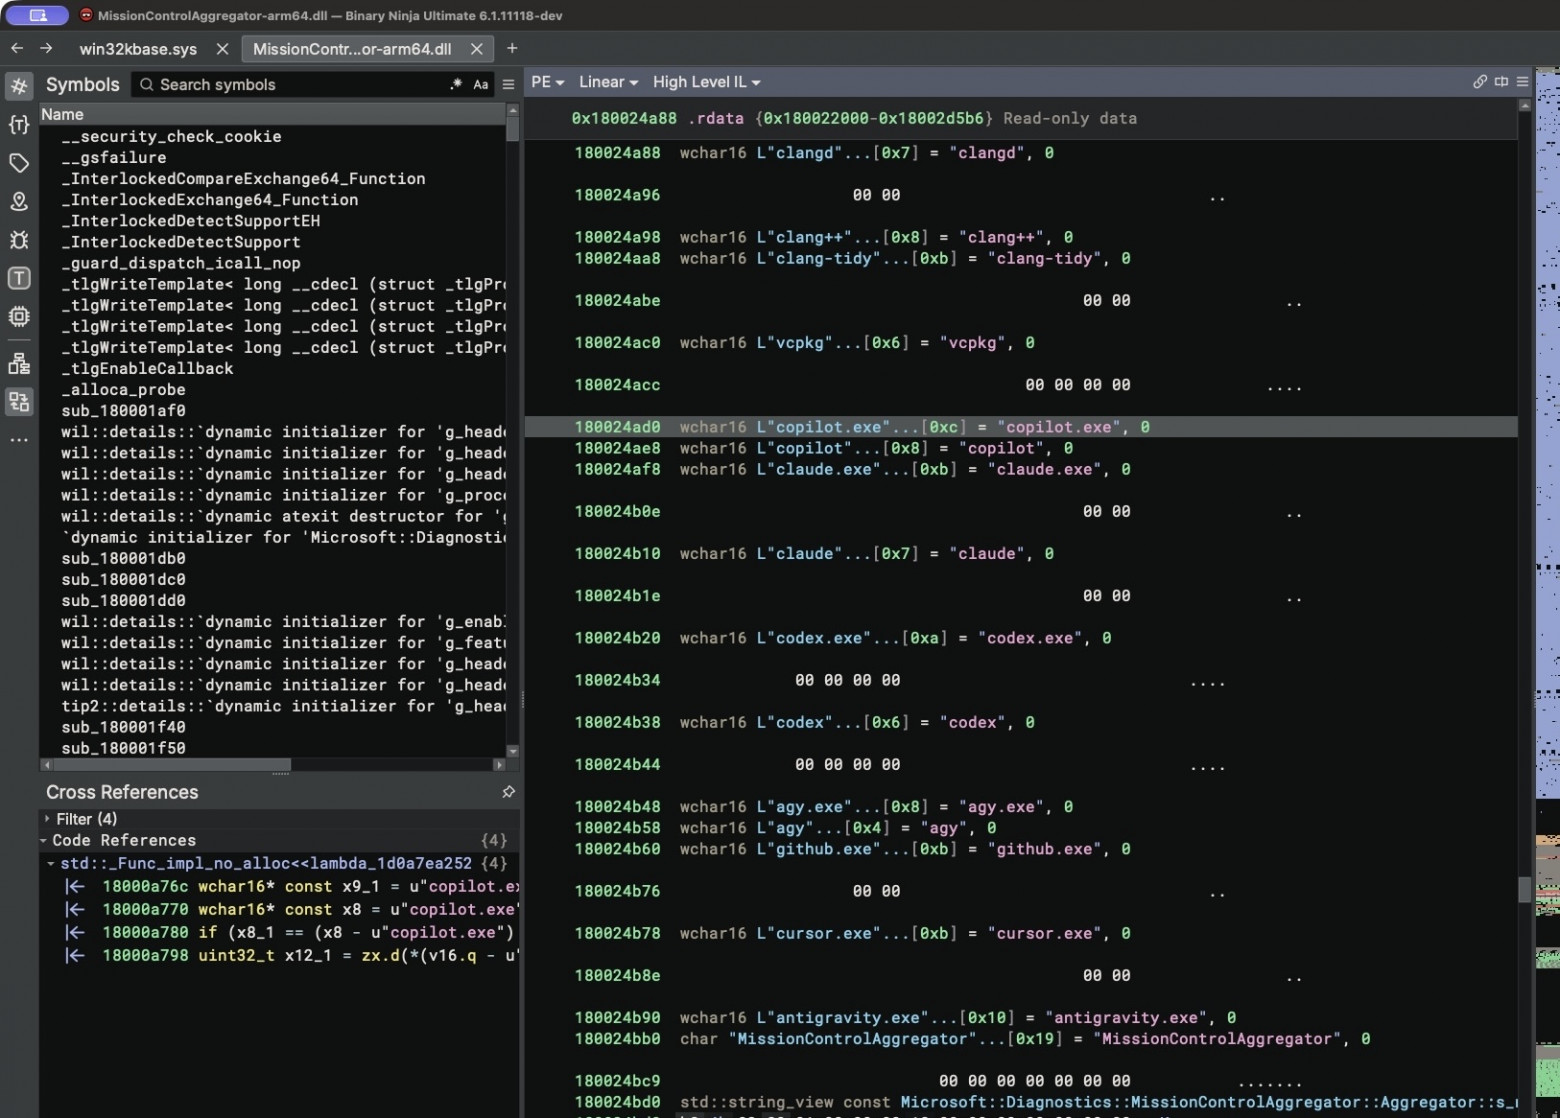
Перекрёстные ссылки показали, что имена используются в сравнениях. Есть четыре слота для CLI-агентов, которые проверяют copilot.exe, claude.exe, codex.exe и agy.exe; на маршруте WSL — те же имена без расширения. Пять слотов для десктопных агентов проверяют github.exe, claude.exe, codex.exe, cursor.exe и antigravity.exe.
Вот одно из сравнений с codex.exe:
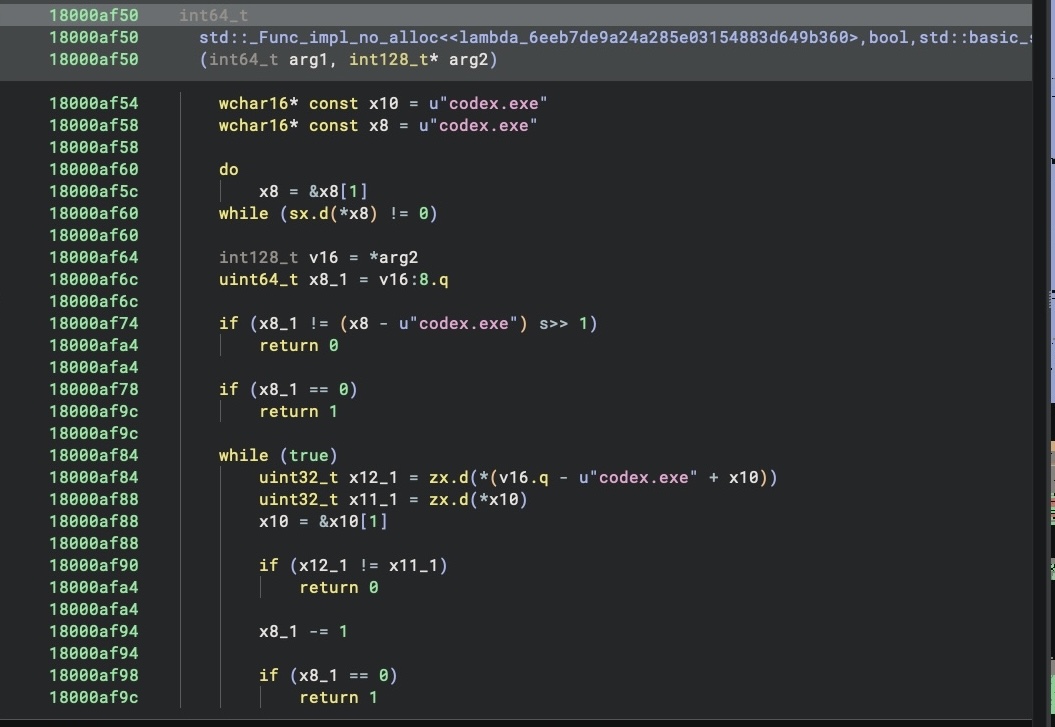
Сгенерированные компилятором имена C++ громоздкие, поэтому дальше я называю такие функции сопоставителями имён исполняемых файлов. Для справки, один из родственных сопоставителей называется std::_Func_impl_no_alloc<<lambda_340dfe7e962ab225b6ac33bc664bd54f>, bool, std::basic_string_view<wchar_t, std::char_traits<wchar_t>> const&, Microsoft::Diagnostics::MissionControlAggregator::Utils::AppType>::_Do_call. На скриншоте — другой экземпляр лямбды, который сравнивает имена так же.
У фичи, за которой спрятаны новые проверки агентов, очень прямолинейное название: CLICodingAgentUsage, идентификатор фичи 62580080.
И список не ограничивается ИИ-агентами. Тот же компонент проверяет node.exe, python.exe, dotnet.exe, gcc.exe, clang.exe, gdb.exe, javac.exe, devenv.exe, code.exe и другие. Эти проверки складываются в более широкие категории инструментов разработчика. Некоторые из них сверяют ещё и издателя: слот Node.js ждёт Node.js Foundation, Python — Python Software Foundation, слоты .NET и Visual Studio — Microsoft Corporation. У группы компиляторов и отладчиков, куда входят GCC и Clang, на этом пути дополнительной проверки издателя нет.
Откуда DLL берёт эти сведения
Следующий вопрос: сам ли компонент перебирает запущенные процессы? Разбор Aggregator::OnLoad показал, что нет: он подписывается на уже существующие события Windows.
Для программ Windows это KernelProcess.AppStateChangeSummary и Win32kTraceLogging.AppInteractivitySummary. В них есть идентификаторы приложений, которые обработчики разбирают и передают сопоставителям. Для WSL компонент берёт Microsoft.Windows.Lxss.Manager.Exec и ExecCritical, а из них поле imageName. Значит, обычный виндовый codex.exe попадает в проверки CLI-агентов через сводку состояния приложений: дело не ограничивается Linux-программами внутри WSL.
Цепочка выглядит так:
Aggregator::OnLoad
├─ WSL Exec / ExecCritical
│  └─ ProcessWslExecEvent → CLI agent matchers
├─ KernelProcess.AppStateChangeSummary
│  └─ ProcessAppStateChangeSummaryEvent → CLI agent matchers
└─ Win32kTraceLogging.AppInteractivitySummary
   └─ ProcessAppInteractivitySummaryEvent → desktop agent matchers

Aggregator::OnRelativeTimerExpire
└─ MissionControlAggregatorLogging::ReportCohorts
   └─ Segments.SubCohorts ETW report

Aggregator::OnUnload / intermediate timer
└─ PersistentState::SaveToDisk
Удачное совпадение заполняет слот в состоянии агрегатора. Позже ReportCohorts<12,4,5> превращает слоты в битовые наборы и выпускает отчёт Segments.SubCohorts. Числа соответствуют двенадцати широким категориям инструментов, четырём CLI-агентам и пяти десктопным агентам.
Отчёт переносит ETW (Event Tracing for Windows), в данном случае — самоописывающее событие TraceLogging. Вместо того чтобы писать в каждый отчёт имена файлов, компонент присваивает каждой категории бит. Установленный бит Codex означает, что соответствующий инструмент был замечен в отчётном окне.
В исходных событиях есть ещё время работы, время в фокусе, счётчики взаимодействий и потребление ресурсов. Похоже, этот компонент всё это отбрасывает и записывает только битовую карту того, какие агенты были замечены. Метки времени в отчёте описывают окно сбора, а не то, как долго работал каждый агент.
Текста промптов или исходного кода я в этом отчёте не нашёл, но сам сбор сведений о том, какими агентами и инструментами пользуется человек, уже серьёзно затрагивает приватность.
Работает ли это на обычной машине
Строки и код — хорошая зацепка, но мне хотелось увидеть компонент в работе. Я проверил свою виртуалку Windows 11 ARM64 в Parallels, сборка 26200.9974. Версия MissionControlAggregator.dll там была 10.0.26100.9818, а CLICodingAgentUsage уже был включён как серверный эксперимент. Вручную я эту фичу не включал.
DiagTrack — служба Функциональные возможности для подключённых пользователей и телеметрия — тоже уже работала с типом запуска Automatic. Она запускает отдельный процесс AggregatorHost.exe, а тот загружает DLL. Следующие команды PowerShell с правами администратора показывают службу, её дочерний процесс и загруженный модуль:
PS> Get-Service DiagTrack | Format-Table Name,Status,StartType -AutoSize

Name       Status StartType
----       ------ ---------
DiagTrack Running Automatic

PS> Get-Process AggregatorHost | Format-Table ProcessName,Id -AutoSize

ProcessName      Id
-----------      --
AggregatorHost 1500

PS> Get-CimInstance Win32_Service -Filter "Name='DiagTrack'" |
       Format-List Name,State,StartMode,ProcessId

Name      : DiagTrack
State     : Running
StartMode : Auto
ProcessId : 10148

PS> Get-CimInstance Win32_Process -Filter "Name='AggregatorHost.exe'" |
       Format-List ProcessId,ParentProcessId

ProcessId       : 1500
ParentProcessId : 10148

PS> tasklist /m MissionControlAggregator.dll

Image Name                     PID Modules
========================= ======== ============================================
AggregatorHost.exe            1500 MissionControlAggregator.dll
Идентификаторы процессов связывают всё вместе: DiagTrack работает в процессе 10148, он родитель AggregatorHost.exe с PID 1500, а список модулей показывает MissionControlAggregator.dll внутри этого дочернего процесса.
Проверка на практике
Чтобы проверить находку вживую, я скопировал cmd.exe в файл codex.exe и запустил его в интерактивном сеансе Windows. Одного имени хватило, чтобы компонент опознал в нём Codex.
Я перехватил AppStateChangeSummary для запущенного процесса от провайдера KernelProcess ({2839ff94-8f12-4e1b-82e3-af7af77a450f}) с LaunchCount=1 и TerminateCount=0. В сохранённом состоянии агрегатора в CLI-слоте 2, слоте Codex, оказалось значение 2. Отдельный запуск без дополнительной трассировки ETW тоже заполнил этот слот: обнаружение работает через штатный диагностический сбор Windows.
Состояние хранится здесь:
C:\ProgramData\Microsoft\Diagnosis\AggregatorStorage\MissionControlAggregator$
Обычно отчёт выпускается примерно раз в сутки. Чтобы получить его сразу, я временно сдвинул сохранённое начало отчётного окна на 25 часов назад и перезапустил DiagTrack с трассировкой, слушающей агрегатор. Получившееся событие Segments.SubCohorts содержало:
Provider: Microsoft.Windows.MissionControlAggregator
Time:     2026-11-16T12:34:29.125116Z
Version:  0.1.5

CliAgentSubCohorts:     4
DesktopAgentSubCohorts: 0
FlushedFromSave:       true
Значение 4 — это 1 << 2, бит Codex CLI. Имя прошло весь путь: входную сводку, сопоставитель, сохранённое состояние и выпущенный отчёт.
Путь инструментов разработчика я проверил отдельно, с копией cmd.exe под именем gcc.exe. Она заполнила слот инструментов разработчика номер 3. При разрешённых необязательных диагностических данных я нашёл получившееся событие Segments.SubCohorts в очереди отправки DiagTrack с SubCohorts: [8] (1 << 3). Это общая категория компиляторов и отладчиков: один бит на GCC, Clang и родственные инструменты сразу.
Идём за отчётом в сторону Microsoft
Само по себе событие ETW ещё не доказывает, что что-то покидает машину: ETW вовсю используют и для локальной диагностики. Куда показательнее вопрос, кто слушает именно этот отчёт.
На виртуалке уже была сессия Diagtrack-Listener, подписанная на оба конца цепочки. Её подписки показали такие запросы PowerShell:
Get-EtwTraceProvider -SessionName Diagtrack-Listener `
  -Guid '{2839ff94-8f12-4e1b-82e3-af7af77a450f}'

Get-EtwTraceProvider -SessionName Diagtrack-Listener `
  -Guid '{00de11a2-ec06-58e5-1a2b-21bb21dbee4b}'
У первой подписки, на KernelProcess, MatchAnyKeyword=0x400000000002 — это включает ключевое слово сводки 0x400000000000. У второй, на Microsoft.Windows.MissionControlAggregator, MatchAnyKeyword=0xe00000000000 — это включает ключевое слово отчёта 0x800000000000. Уровень у обеих 255.
Подписка показала, куда отчёт может попасть. Чтобы проверить, ставит ли Windows его в очередь на передачу на самом деле, я заглянул в EventStore.db службы DiagTrack и распаковал JSON-пакеты из её таблицы AsimovEvents. Тут вскрылось важное условие: отчёт об использовании агентов относится к необязательным диагностическим данным.
Когда необязательные диагностические данные разрешены (в проверенной мной американской установке они включены по умолчанию), Windows ставит отчёт об использовании кодинг-агентов в очередь на отправку в Microsoft. Я убедился в этом, найдя само событие агента в очереди отправки DiagTrack:
{
  "name": "Microsoft.Windows.MissionControlAggregator.Segments.SubCohorts",
  "ext": {
    "privacy": { "isRequired": false }
  },
  "data": {
    "Version": "0.1.5",
    "CliAgentSubCohorts": [4],
    "DesktopAgentSubCohorts": [0],
    "FlushedFromSave": true
  }
}
Я проверил это на чистой установке Windows 11 Home ARM64 с последнего официального ISO, регион — США. До каких-либо изменений настроек конфиденциальности переключатель Диагностические данные уже был включён и подписан Включая необязательные. После завершения установки с этими значениями по умолчанию AllowTelemetry равнялся 3, то есть необязательные диагностические данные были включены.
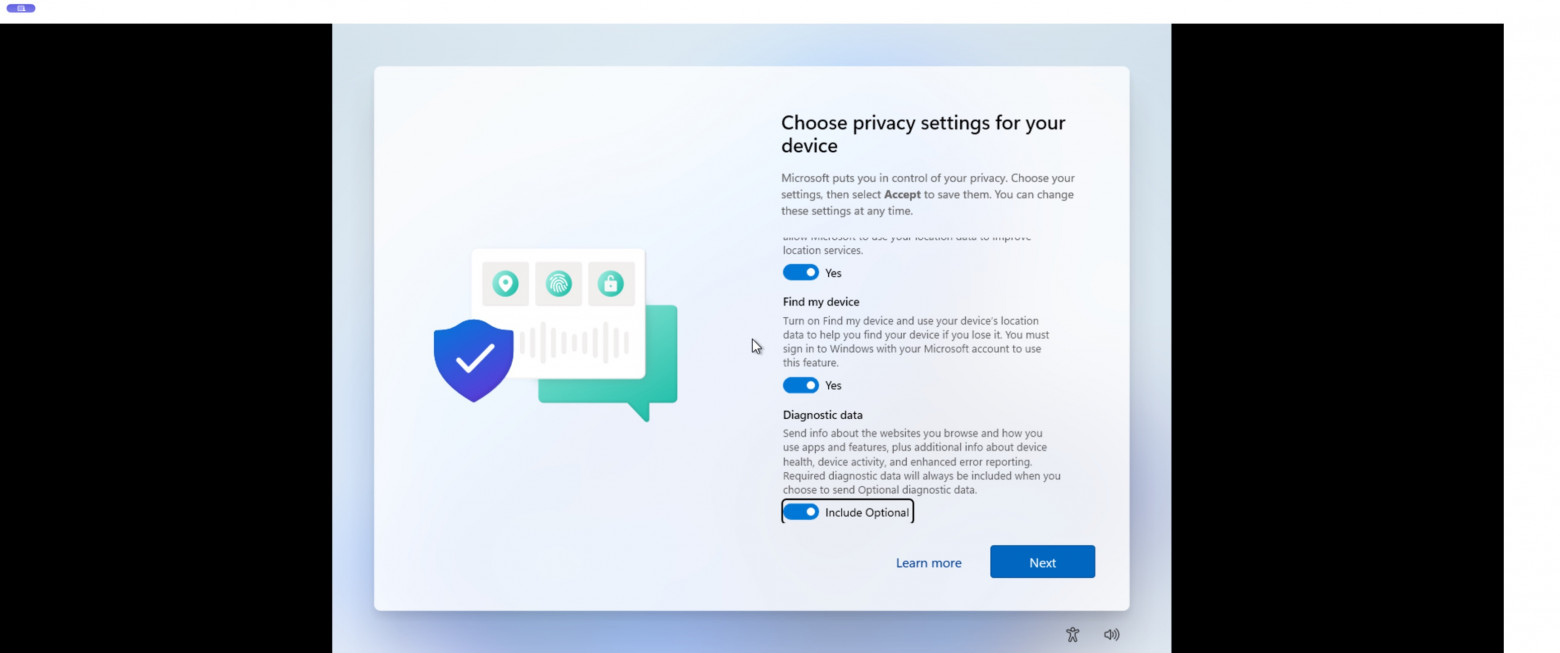
Выходит, необязательные диагностические данные включены по умолчанию — по крайней мере в проверенной мной американской установке. Если вы не отказались от них при установке и не отключили позже, они по-прежнему включены, и данные о том, какими кодинг-агентами вы пользуетесь, уходят в Microsoft. От необязательной диагностики можно отказаться при установке или позже выключить Отправка необязательных диагностических данных в разделе Параметры → Конфиденциальность и защита → Диагностика и отзывы. Как это сделать, описано в руководстве Microsoft по диагностике и конфиденциальности.