CVE-2026-123007 и CVE-2026-123633: две критические дыры в HTTP/2 nginx
Восемнадцатого ноября 2026 года вышли два совета по nginx — обе уязвимости в обработке HTTP/2. Обе позволяют неаутентифицированному удалённому атакующему повредить память процесса и потенциально выполнить код с правами worker-процесса nginx. Общее условие эксплуатации — HTTP/2, включённый на listener’е, доступном снаружи.
Что сломано
Обе ошибки сидят в модуле HTTP/2. Первая — некорректный учёт окна управления потоком, вторая — освобождение соединения, которое ещё используется.
CVE | Тип дефекта | Условия эксплуатации | Затронутые версии OSS | Исправлено |
|---|---|---|---|---|
CVE-2026-123007 | Integer underflow в окне управления потоком ( | HTTP/2 включён, атакующий обращается к серверу напрямую; Wiz продемонстрировала RCE на 64-битной системе с HTTPS и раздачей статики, без backend и сторонних модулей | 1.9.5–1.31.8, включая 1.30.6 | 1.30.7 (stable), 1.31.9 (mainline) |
CVE-2026-123633 | Use-after-free при завершении/drain активного HTTP/2-соединения во время проксирования на upstream | HTTP/2 включён, nginx работает как reverse proxy ( | 1.19.7–1.31.8, включая 1.30.6 | 1.30.7, 1.31.9 |
В первом случае счётчик send_window уходит в минус, и сервер пишет за границу буфера в куче. Во втором соединение может быть освобождено, пока запрос ещё его использует: классический use-after-free, который ловится только при определённом порядке завершения соединения и проксирования.
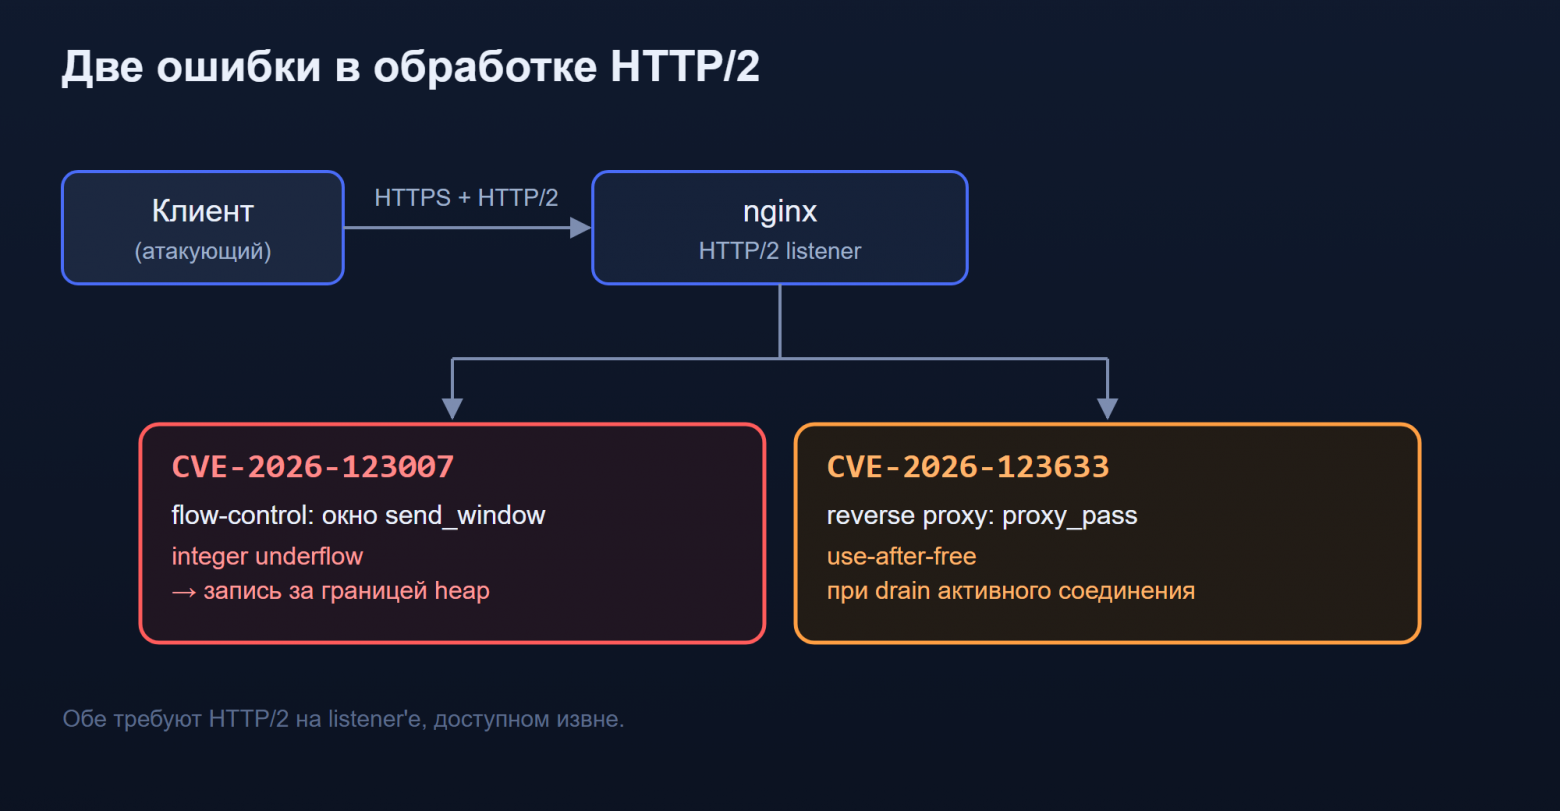
Обе ошибки сидят в обработке HTTP/2-соединения: одна в учёте flow-control, вторая в завершении соединения при проксировании.
Для NGINX Plus обе проблемы закрыты версиями 37.0.8.1 и 37.3.0.1. Отдельно CVE-2026-123633 исправлена в 37.0.7.1 и 37.2.0.1; затронуты ветки R33–R36 и 37.0.0–37.0.7.1, 37.1.0–37.2.0.1.
Насколько это серьёзно
CERT-EU оценивает обе уязвимости в CVSS 8,1, Wiz ставит CVSS v4.0 9,2 и называет их критическими. Расхождение в баллах объясняется методикой, вывод один: это не «теоретически сложно», а подтверждённый исследователями рабочий эксплойт.
Три факта, которые меняют приоритет:
Wiz сообщает о подтверждённом надёжном RCE на конфигурации без backend и без сторонних модулей — просто nginx, раздающий статику по HTTPS. Под угрозой не только reverse proxy, а почти любой публичный nginx с HTTP/2.
ASLR сама по себе не считается достаточной защитой: до выполнения кода возможна утечка памяти, которая снимает рандомизацию.
На 18 ноября 2026 эксплуатации в дикой природе не зафиксировано, но рабочие эксплойты продемонстрированы. Окно между публикацией и первыми атаками короткое — патчить нужно до того, как начнётся сканирование.
Кого касается
Уязвимы NGINX OSS с 1.9.5 по 1.31.8 (для CVE-2026-123633 — с 1.19.7), включая 1.30.6. Исправленные версии — 1.30.7 (stable) и 1.31.9 (mainline). Для NGINX Plus — 37.0.8.1 и 37.3.0.1.
Первая проверка — две команды:
nginx -v
nginx -T 2>/dev/null | grep -i http2
Первая показывает версию фактически запущенного бинарника. Вторая — есть ли http2 в эффективном конфиге. Если второй вывод пуст, обе дыры требуют HTTP/2 и, скорее всего, не эксплуатируемы.
Ловушка: nginx -v показывает версию бинарника, а не пакета. Бывает, что nginx -v сообщает 1.31.8, а dpkg -l числит 1.30.4 — это кастомная сборка из исходников, бинарник которой подменён поверх apt-файла. Обновление через apt в таком случае откатит кастомные модули. Версия для вывода об уязвимости снимается только nginx -v, а dpkg -l отвечает на другой вопрос — откуда пакет.
Как закрыть
Основное решение — обновление до 1.30.7 или 1.31.9. Способ зависит от того, откуда взят nginx.
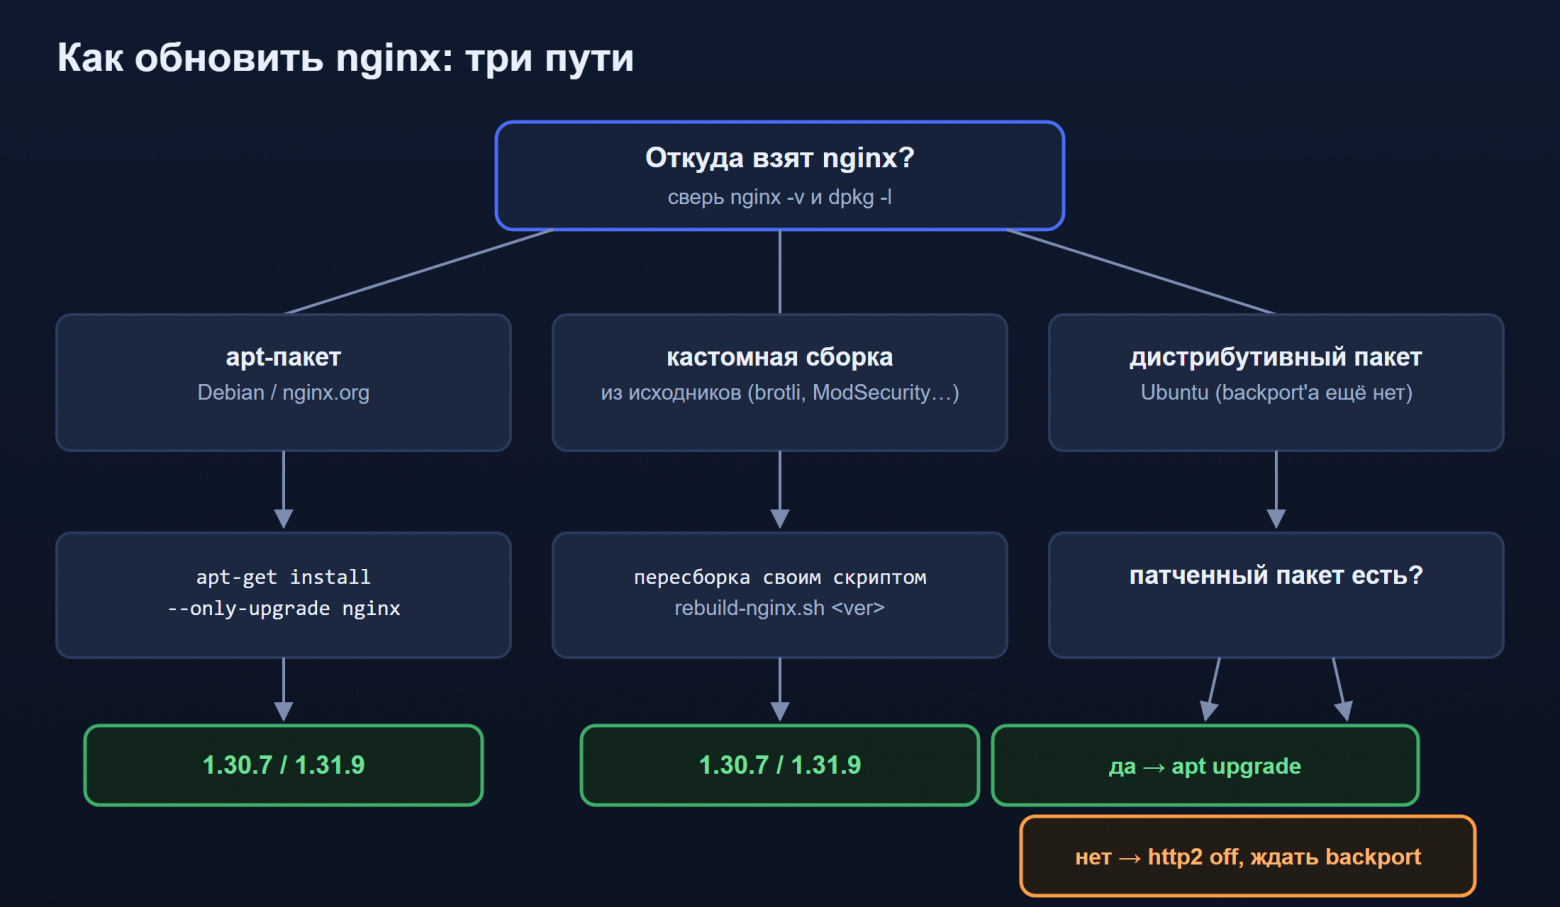
Три пути обновления зависят от того, откуда взят nginx: apt-пакет, кастомная сборка или дистрибутивный пакет без готового патча.
apt-пакет (Debian, репозиторий nginx.org). Обновляется одной командой; перед этим — бэкап и симуляция:
nginx -T > /root/nginx-config-backup/nginx-T.txt
apt-get -s install --only-upgrade nginx   # симуляция: убедиться, что тянется только nginx
apt-get install --only-upgrade -y nginx
nginx -t
systemctl reload nginx
Флаг --only-upgrade не даёт apt’у заодно подтянуть или удалить лишнее.
Кастомная сборка из исходников. Если nginx собран вручную (brotli, ModSecurity, HTTP/3), apt upgrade бесполезен и опасен. Пересборка идёт тем же штатным скриптом, которым сервер обновлялся раньше:
nohup /root/nginx-build/rebuild-nginx.sh 1.31.9 > /var/log/nginx-rebuild.log 2>&1 &
Скрипт скачивает исходники, собирает, прогоняет nginx -t нового бинарника, делает бэкап старого и перезапускает сервис. До и после стоит проверить, какие модули грузит конфиг, чтобы пересборка не потеряла load_module.
Дистрибутивный пакет без готового патча. Если в репозитории дистрибутива (например, Ubuntu) патченного пакета ещё нет, а HTTP/2 выключен — сервер фактически не эксплуатируем, и менять пакетную схему ради чужого репозитория не нужно. Держите HTTP/2 выключенным и дождитесь backport’а, настроив ежедневный apt update.
Временная митигация: отключить HTTP/2
Если обновить прямо сейчас нельзя, обе дыры закрываются выключением HTTP/2 на затронутых server-блоках — обе требуют HTTP/2.
Для nginx 1.25.1+ можно написать явно:
server {
    listen 443 ssl;
    http2 off;

    # остальная конфигурация
}
Корректнее не добавлять http2 off;, а убрать http2 из директивы listen: лишняя строка http2 off; создаёт иллюзию контроля, а где-то выше в include всё ещё может стоять listen 443 ssl http2;. После правки:
nginx -t
systemctl reload nginx
И проверьте, что http2 пропал из всех директив listen. После обновления HTTP/2 можно включить обратно — митигация временная.
Что проверить в инфраструктуре
Все экземпляры nginx: edge-прокси, ingress-контроллеры, API-шлюзы, контейнеры, встроенный nginx внутри продуктов.
На каждом —
nginx -vи проверка конфига наlisten … http2/http2 on;.В первую очередь — internet-facing сервисы и reverse proxy с
proxy_pass, потому что CVE-2026-123633 бьёт именно по проксированию.Если HTTP/2 терминируется на CDN или WAF, а до origin nginx трафик доходит по HTTP/1.1, часть экспозиции снимается, но патч это не заменяет.
Логи на аномалии HTTP/2: длительные соединения с большим объёмом данных и частыми
WINDOW_UPDATE— индикатор попытки эксплуатации CVE-2026-123007.
Как проверить результат
nginx -t                    # конфиг валиден
nginx -V 2>&1 | tr ' ' '\n' | grep -E 'http_v2|http_v3|add-module'   # модули на месте
systemctl is-active nginx   # сервис жив
Для кастомной сборки отдельно сверяется, что brotli, ModSecurity и HTTP/3 остались в бинарнике, а ModSecurity загрузил правила. Затем точечный прозвон сайтов с контролем версии протокола:
for d in site1.ru site2.ru; do
  printf '%-24s ' "$d"
  curl -sk -o /dev/null -m 12 -w 'https=%{http_code} ver=%{http_version}' "https://$d/"
  echo
done
Поле ver=2 означает, что сайт по-прежнему отдаёт HTTP/2 — модуль после фикса работает, а не отключён. Последний штрих — error.log после рестарта: новых [emerg] или [crit] после окна обновления быть не должно.
Заключение
Проверено на живом парке из трёх серверов с разной конфигурацией nginx, 19 ноября 2026:
Сервер | nginx до | nginx после | Способ |
|---|---|---|---|
Debian 12 + FastPanel | 1.30.6 (nginx.org) | 1.30.7 |
|
Ubuntu 26.04 + ISPmanager 6 | 1.31.8 (кастомная сборка) | 1.31.9 | пересборка |
Ubuntu 26.04 resolute | 1.28.3-2ubuntu1.12 | не менялся | HTTP/2 выключен → митигировано, ждём backport |
Если у вас внешний nginx с HTTP/2 и версия ниже 1.30.7 / 1.31.9 (или NGINX Plus ниже 37.0.8.1 / 37.3.0.1) — это P1. Не можете обновить — отключите HTTP/2 и перезагрузите nginx.
Главный вывод: «обновиться» — это не одна команда, а выбор сценария в зависимости от происхождения nginx. apt-пакет обновляется флагом, кастомная сборка пересобирается штатным конвейером, дистрибутивный пакет без патча пережидается с выключенным HTTP/2. Ошибка в выборе сценария — это либо сломанные модули, либо уверенность в обновлении при прежнем бинарнике.
Непроверенным осталось точное место ошибки в исходниках nginx (открытого diff в советах нет) и срок выхода Ubuntu-backport’а для resolute.