
Введение | Tor | Tarzan и MorphMix | Малозатратная атака | Малозатратная атака на Tarzan и Morphmix | Принципы построения безопасных систем (заключение)
В этом разделе мы рассмотрим Малозатратную атаку (Low cost attack)8 на Tor, описанную в (Murdoch & Danezis 2005). Термин Малозатратная атака означает что для успеха нападающему достаточно иметь возможность наблюдать только за частью сети, например быть одним из Tor-узлов. Мёрдоч и Данезис показали уязвимость Tor для некоторого варианта timing-атаки, не выходящей за рамки модели угроз. Они опровергли утверждение о то, что анонимность в Tor не может быть нарушена без помощи глобального пассивного наблюдателя.
Основная идея — использовать казалось бы неизбежное ограничение всех анонимизирующих систем с малыми задержками — время. Цель атаки определить какие именно узлы сейчас используются для организации Tor-цепочек. В случае успеха, это сильно ударит по анонимизирующим свойствам Tor. Авторы подтверждают теоретические выкладки результатами реальных экспериментов. А в конце делают вывод, что их атаке подвержены все анонимизирующие сети с малыми задержками, в том числе Tarzan и MorphMix.
Атака основана на том, что системы с малыми задержками не могут позволить себе вносить в поток какие-либо задержки. Таким образом, временнЫе характеристики (timing паттерн) пакетов сохраняются на всем протяжении цепи. Атака стала возможной из-за того, что разработчики Tor посчитали невероятным появление в сети глобального пассивного наблюдателя. Такая ситуация не рассматривалась и не входила в модель угроз. Однако, Малозатратная атака выявила ошибочность суждений разработчиков и показала, что Tor все еще уязвим перед некоторыми вариантами timing-атак.
Действительно, нападающий не видит всех связей в сети. Но ни что не мешает ему выступить в качестве одного из узлов Tor и замерить задержки между собой и всеми другими узлами. С помощью знания этих задержек можно косвенно оценить объем трафика который передает каждый узел в каждый момент времени. Далее, зная картину распределения объема трафика от времени для всех улов сети, можно, используя технику (Danezis 2004), строить достаточно хорошие догадки о том какие узлы передают трафик с одинаковыми характеристиками. Другими словами выявить анонимизирующие цепочки.
Архитектура Tor способствует атаке. Tor-узел выделяет каждому соединению отдельный буфер, обработка буферов идет в режиме round robin fashion*. Если в буфере нет потока — он игнорируется, начинается обработка следующего буфера. Отметим, что по соображениям производительности смешивание было удалено. Таком образом,
Для успешной атаки, нападающему достаточно быть одним из клиентов сети Tor. Такой узел называется вредоносным (corrupt node) или зондом (probe node).
Основные этапы атаки:
Атака будет еще более эффективной если нападающий контролирует сервер к которому подключается пользователь Tor. Так как в этом случае не нужно выявлять паттерн трафика — нападающий сам может видоизменять трафик так, чтобы его легко было обнаружить. Цель атаки: обнаружить путь между клиентским узлом жертвы и захваченным сервером. Это снизит анонимизирующую способность системы до уровня обычной proxy. В итоге, авторы делают вывод, что атака будет эффективна для всех анонимизирующих систем систем с малыми задержками, включая Tarzan и MorphMix.
В следующем разделе мы проверим это заявление и покажем что оно верно только при выполнении некоторых условии. На рисунке 5 показана модель атаки, а в таблице 6 приведен её алгоритм.
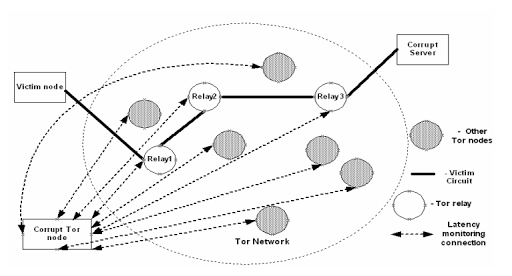
Рисунок 4. Модель малозатратной timing-атаки на Tor.
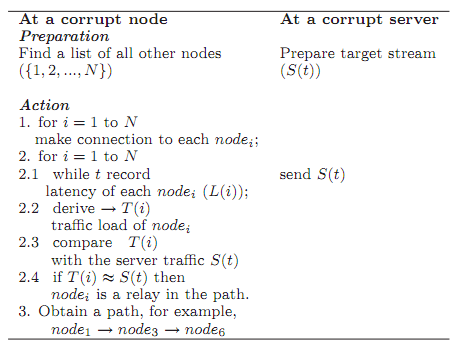
Рисунок 5. Алгоритм малозатратной атаки.
Примечание переводчиков
8«Малозатратная атака» в данной контексте имя собственное.
* что такое round robin fashion см. во введении.
Делаю быстрый бесплатный редактор блок-схем и интеллект карт https://dgrm.net/
В этом разделе мы рассмотрим Малозатратную атаку (Low cost attack)8 на Tor, описанную в (Murdoch & Danezis 2005). Термин Малозатратная атака означает что для успеха нападающему достаточно иметь возможность наблюдать только за частью сети, например быть одним из Tor-узлов. Мёрдоч и Данезис показали уязвимость Tor для некоторого варианта timing-атаки, не выходящей за рамки модели угроз. Они опровергли утверждение о то, что анонимность в Tor не может быть нарушена без помощи глобального пассивного наблюдателя.
Основная идея — использовать казалось бы неизбежное ограничение всех анонимизирующих систем с малыми задержками — время. Цель атаки определить какие именно узлы сейчас используются для организации Tor-цепочек. В случае успеха, это сильно ударит по анонимизирующим свойствам Tor. Авторы подтверждают теоретические выкладки результатами реальных экспериментов. А в конце делают вывод, что их атаке подвержены все анонимизирующие сети с малыми задержками, в том числе Tarzan и MorphMix.
Идея атаки
Атака основана на том, что системы с малыми задержками не могут позволить себе вносить в поток какие-либо задержки. Таким образом, временнЫе характеристики (timing паттерн) пакетов сохраняются на всем протяжении цепи. Атака стала возможной из-за того, что разработчики Tor посчитали невероятным появление в сети глобального пассивного наблюдателя. Такая ситуация не рассматривалась и не входила в модель угроз. Однако, Малозатратная атака выявила ошибочность суждений разработчиков и показала, что Tor все еще уязвим перед некоторыми вариантами timing-атак.
Действительно, нападающий не видит всех связей в сети. Но ни что не мешает ему выступить в качестве одного из узлов Tor и замерить задержки между собой и всеми другими узлами. С помощью знания этих задержек можно косвенно оценить объем трафика который передает каждый узел в каждый момент времени. Далее, зная картину распределения объема трафика от времени для всех улов сети, можно, используя технику (Danezis 2004), строить достаточно хорошие догадки о том какие узлы передают трафик с одинаковыми характеристиками. Другими словами выявить анонимизирующие цепочки.
Архитектура Tor способствует атаке. Tor-узел выделяет каждому соединению отдельный буфер, обработка буферов идет в режиме round robin fashion*. Если в буфере нет потока — он игнорируется, начинается обработка следующего буфера. Отметим, что по соображениям производительности смешивание было удалено. Таком образом,
- когда устанавливается новое соединение;
- или удаляется существующее соединение;
- или когда меняется трафик в текущем соединении
Участники атаки
Для успешной атаки, нападающему достаточно быть одним из клиентов сети Tor. Такой узел называется вредоносным (corrupt node) или зондом (probe node).
Модель атаки
Основные этапы атаки:
- Вредоносный Tor-узел устанавливает соединения с другими Tor-узлами для измерения задержек этих связей.
- Вредоносный Tor-узел в течении некоторого времени наблюдает за задержками во всех этих соединениях.
- Замеры задержек используются для оценки объемов трафиков передаваемых каждым Tor- узлом (нагрузок трафика на Tor-узпы), с которыми вредоносный узел имеет соединение.
- На основе знания объемов трафиков, выводятся паттерны трафиков.
- Когда нападающий знает паттерны трафиков всех узлов, он может выполнить атаку (Danezis 2004, Levine et al. 2004).
Атака будет еще более эффективной если нападающий контролирует сервер к которому подключается пользователь Tor. Так как в этом случае не нужно выявлять паттерн трафика — нападающий сам может видоизменять трафик так, чтобы его легко было обнаружить. Цель атаки: обнаружить путь между клиентским узлом жертвы и захваченным сервером. Это снизит анонимизирующую способность системы до уровня обычной proxy. В итоге, авторы делают вывод, что атака будет эффективна для всех анонимизирующих систем систем с малыми задержками, включая Tarzan и MorphMix.
В следующем разделе мы проверим это заявление и покажем что оно верно только при выполнении некоторых условии. На рисунке 5 показана модель атаки, а в таблице 6 приведен её алгоритм.
Рисунок 4. Модель малозатратной timing-атаки на Tor.
Рисунок 5. Алгоритм малозатратной атаки.
Примечание переводчиков
8«Малозатратная атака» в данной контексте имя собственное.
* что такое round robin fashion см. во введении.
Самореклама
Делаю быстрый бесплатный редактор блок-схем и интеллект карт https://dgrm.net/


