Команда разработчиков проекта IPFire, которая развивает дистрибутив для создания маршрутизаторов и межсетевых экранов, представила серию списков блокировки IPFire DBL (Domain Block List) для отсеивания сетевых обращений к нежелательным доменным именам. Проект преподносится как поддерживаемое сообществом решение для управления содержимым, блокируемым в собственных сетях или в рамках ограничений по ИБ на локальных системах.
По информации OpenNET, в отличие от большинства существующих коммерческих и бесплатных DBL, предоставляющих монолитные списки блокировки разрозненного содержимого, в проекте IPFire DBL предложена серия тематических списков, дающих возможность выбрать, какой именно тип содержимого блокировать, а какой нет.
Списки IPFire DBL наполняются совместно и пользователь имеет полноценную возможность принять участие в их усовершенствовании. В IPFire DBL также предоставлены гарантии юридической чистоты — при агрегировании данных из других списков используются только источники явно предоставляющие право на редистрибуцию.
Обеспечивающий работу сервиса исходный код написан на Python и открыт под лицензией GPLv3. Содержимое списков IPFire DBL доступно под лицензией CC BY‑SA 4.0 (Creative Commons Attribution‑ShareAlike), допускающей использование (в том числе коммерческое), распространение и изменение материалов при указании автора и распространения производных работ с теми же условиями. Всего сформировано 12 списков, охватывающих более миллиона доменных имён.
Информация в списках IPFire DBL обновляется каждый час и доступна в нескольких форматах, пригодных для интеграции с различными открытыми и коммерческими DNS‑северами, прокси, блокировщиками рекламы и системами инспектирования трафика. Поддерживается интеграция с IDS/IPS Suricata, BIND, Unbound, PowerDNS, Knot DNS, Pi‑hole, Squid, OPNsense, pfSense, Adblock Plus, AdGuard и uBlock Origin.
Форматы экспорта списов IPFire DBL:
RPZ (Response Policy Zones, аналог DNSBL) для размещения DNS‑зоны на DNS‑серверах. Поддерживается передача и инкрементальное обновление зоны между серверами с использованием механизмов AXFR/IXFR;
формат Squidguard для фильтрации на прокси‑серверах;
прямая загрузка в форме текстового списка, позволяющая адаптировать решения для своих систем;
формат фильтров Adblock Plus для использования с браузерными плагинами для фильтрации рекламы;
формат правил для IDS Suricata, которые можно использовать для фильтрации DNS‑ и HTTP‑запросов, а также инспектирования SNI в TLS.
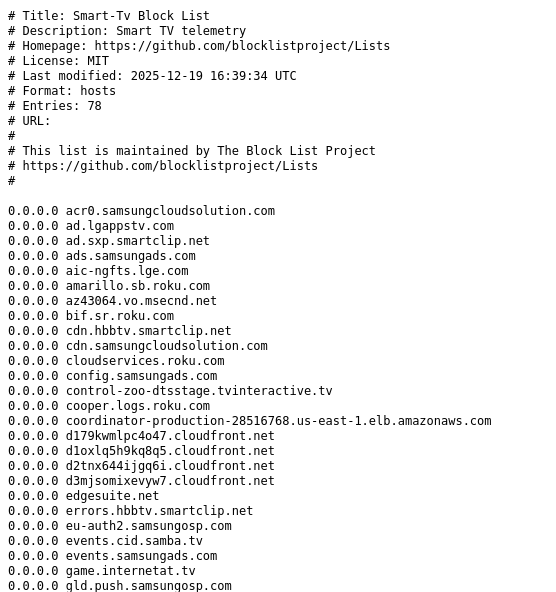
Доступные списки блокировки IPFire DBL:
Malware — домены, связанные с распространением вредоносного ПО или управлением ботнетами;
Phishing — фишинговые сайты;
Advertising — домены, задействованные для показа рекламы и отслеживания перемещений пользователя;
Pornography — домены с порнографией и контентом только для взрослых;
Gambling — online‑казино и азартные игры;
Games — игровые платформы и сайты с играми (можно использовать для блокирования игр);
DNS‑over‑HTTPS — публичные DoH‑резолверы (для сетей, запрещающих использование сторонних DNS);
Dating — службы знакомств;
Piracy — пиратские сайты, нелегально распространяющие чужой контент;
Smart TV — домены, используемые для передачи телеметрии с умных ТВ;
Violence — домены c контентом, содержащим насилие;
Social Networks — социальные сети.