Cегодня заметил проблему со своим компьютером. При включении компьютера наблюдались странные задержки до я.ру и других ресурсов во всемирной паутине.
Начал разбираться. htop и trafshow помогли мне в этом.
Как выяснилось, мой компьютер брутил несколько сетей /16 — подбирая пароли ssh. Генератором загрузки ЦПУ и трафика был процесс с скромным названием f Opyum Team.
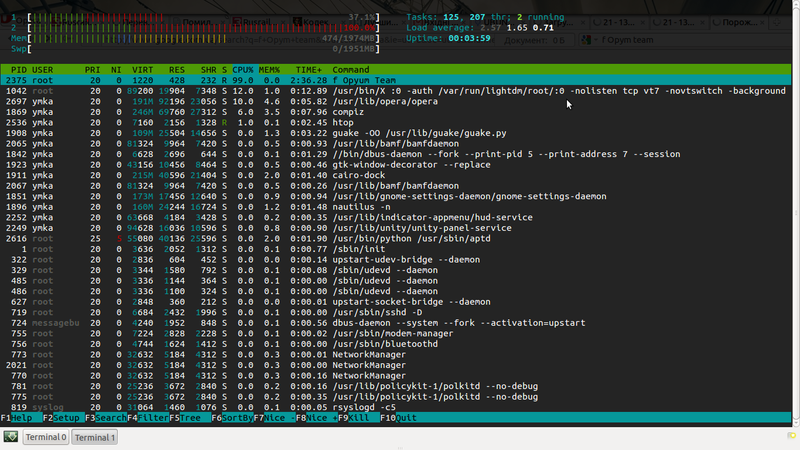
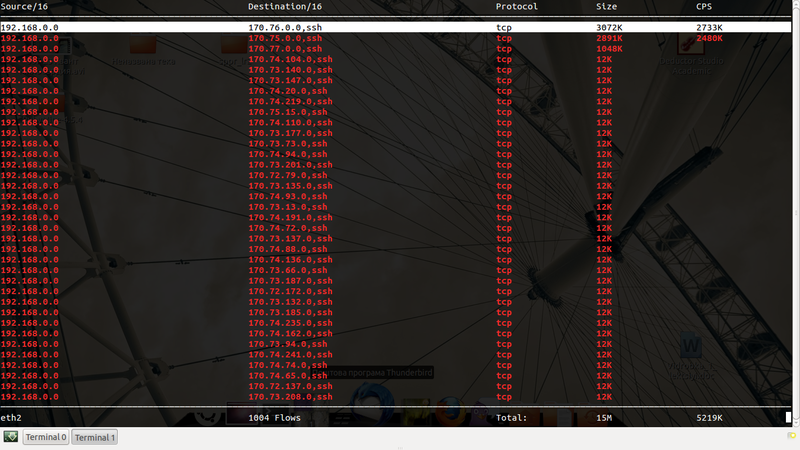
В сети информации про данный процесс было не много. Основной советом было или реинсталл ubuntu, или удалить из /bin бинарный файл f и i. Переустанавливать систему принципиально не хотел.
Начал копать. Раз нужно удалить бинарный файл — удаляем.
[code]
ymka@ymka:/bin$ su
Пароль:
root@ymka:/bin# rm f
[/code]
И тут — неожиданный удар граблями в лоб: Permission deny.
Оппа… Но я же root… Как так?
И тут я вспомнил, выше рута могут быть только атрибуты.
root@ymka:/bin# lsattr f
-------i-----e- f
В мане про атрибут i пишут что с етим атрибутом даже рут не сможет удалить/отредактировать.
Удаляем атрибут.
root@ymka:/bin# chattr rmdir
Програма 'chattr' наразі не встановлена. Ви можете встановити її набравши наступне:
apt-get install e2fsprogs
При попытке установить пакет e2fsprogs, пишет что данный пакет уже установлен.
Тогда я загрузился с live cd и спокойно удалил атрибут.
Кстати, атрибут был даже на /etc/crontab. Вывод /etc/crontab:
После удаления файлов и комментирования сроки в кроне — процесс после ребут не запускается.
Мораль.
Фильтруйте ssh трафик, ставьте параметр limit на количество ssh соединений и не слушайте ssh на 22 порту.
Как говорят — век живи, век учись.
Начал разбираться. htop и trafshow помогли мне в этом.
Как выяснилось, мой компьютер брутил несколько сетей /16 — подбирая пароли ssh. Генератором загрузки ЦПУ и трафика был процесс с скромным названием f Opyum Team.
В сети информации про данный процесс было не много. Основной советом было или реинсталл ubuntu, или удалить из /bin бинарный файл f и i. Переустанавливать систему принципиально не хотел.
Начал копать. Раз нужно удалить бинарный файл — удаляем.
[code]
ymka@ymka:/bin$ su
Пароль:
root@ymka:/bin# rm f
[/code]
И тут — неожиданный удар граблями в лоб: Permission deny.
Оппа… Но я же root… Как так?
И тут я вспомнил, выше рута могут быть только атрибуты.
root@ymka:/bin# lsattr f
-------i-----e- f
В мане про атрибут i пишут что с етим атрибутом даже рут не сможет удалить/отредактировать.
Удаляем атрибут.
root@ymka:/bin# chattr rmdir
Програма 'chattr' наразі не встановлена. Ви можете встановити її набравши наступне:
apt-get install e2fsprogs
При попытке установить пакет e2fsprogs, пишет что данный пакет уже установлен.
Тогда я загрузился с live cd и спокойно удалил атрибут.
Кстати, атрибут был даже на /etc/crontab. Вывод /etc/crontab:
SHELL=/bin/sh
PATH=/usr/local/sbin:/usr/local/bin:/sbin:/bin:/usr/sbin:/usr/bin

# m h dom mon dow user	command
17 *	* * *	root    cd / && run-parts --report /etc/cron.hourly
25 6	* * *	root	test -x /usr/sbin/anacron || ( cd / && run-parts --report /etc/cron.daily )
47 6	* * 7	root	test -x /usr/sbin/anacron || ( cd / && run-parts --report /etc/cron.weekly )
52 6	1 * *	root	test -x /usr/sbin/anacron || ( cd / && run-parts --report /etc/cron.monthly )
#
#* * * * * root f Opyum Team
После удаления файлов и комментирования сроки в кроне — процесс после ребут не запускается.
Мораль.
Фильтруйте ssh трафик, ставьте параметр limit на количество ssh соединений и не слушайте ssh на 22 порту.
Как говорят — век живи, век учись.