Хакеры запустили скоординированную кампанию, направленную на разработчиков программного обеспечения. Она использует приглашения на собеседования по вакансиям, а также вредоносные репозитории, выдающие себя за легитимные проекты Next.js и материалы для технической оценки, включая тесты по программированию для набора персонала.
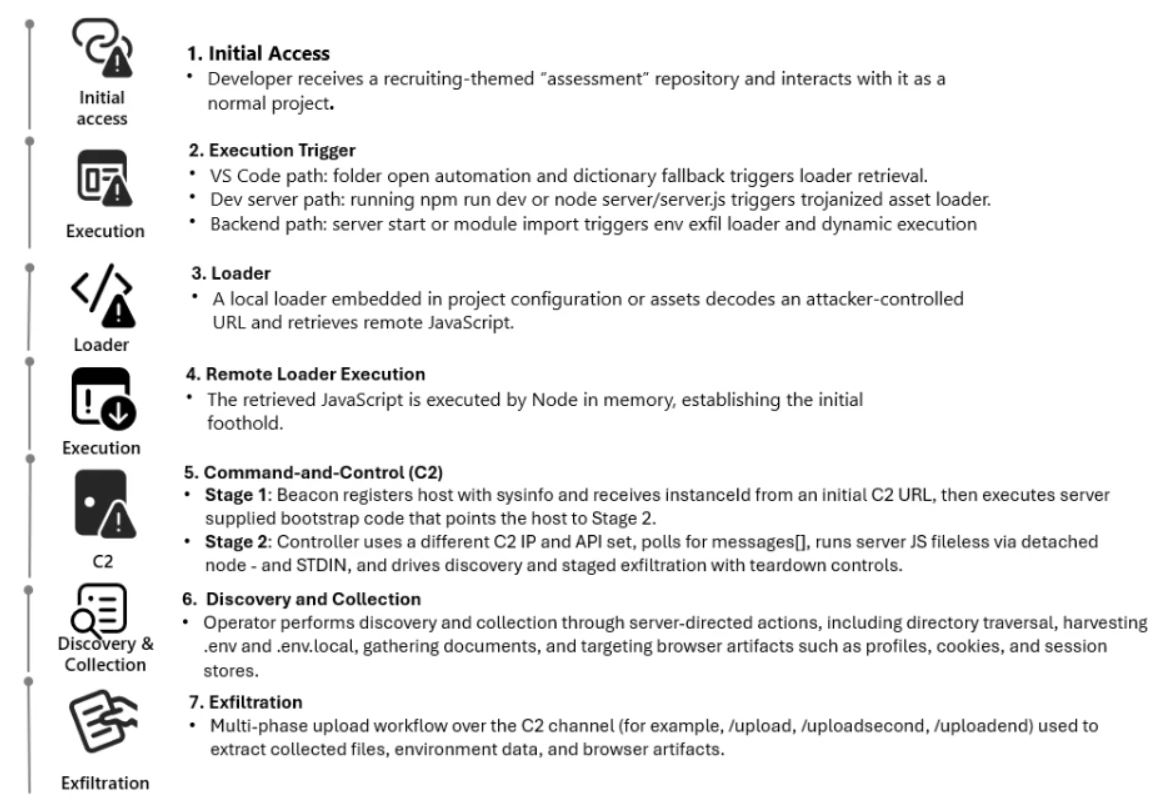
Цель злоумышленника — добиться удалённого выполнения кода на машинах разработчиков, похитить конфиденциальные данные и внедрить дополнительные полезные нагрузки в скомпрометированные системы.
Next.js — популярный фреймворк JavaScript, используемый для создания веб-приложений. Он работает на основе React и применяет Node.js в качестве бэкенда.
По данным Microsoft Defender, злоумышленники создали поддельные проекты веб-приложений, разработанные с помощью Next.js, и замаскировали их под проекты по программированию, чтобы делиться ими с разработчиками во время собеседований или технических оценок.
Исследователи сначала выявили один репозиторий, размещённый в облачном сервисе Bitbucket, основанном на Git. Однако они обнаружили несколько таких репозиториев, которые имели общую структуру кода, логику загрузчика и шаблоны именования. Когда жертва клонирует его и открывает локально, следуя стандартному рабочему процессу, то запускается вредоносный JavaScript, который автоматически выполняется при запуске приложения.
Скрипт загружает дополнительный вредоносный код (бэкдор JavaScript) с сервера злоумышленника и выполняет его непосредственно в памяти с помощью запущенного процесса Node.js. Чтобы повысить скорость заражения, злоумышленники внедрили несколько триггеров выполнения в вредоносные репозитории. Они суммированы следующим образом:
триггер VS Code — файл .vscode/tasks.json с параметром runOn: "folderOpen" выполняет скрипт Node, как только папка проекта открывается (и становится доверенной);
запуск на сервере разработки — когда разработчик запускает команду
npm run dev, зараженный троянами ресурс (например, модифицированная библиотека JavaScript) декодирует скрытый URL, получает загрузчик с удалённого сервера и выполняет его в памяти;запуск на бэкенде — при запуске сервера модуль бэкенда декодирует конечную точку base64 из файла
.env, отправляетprocess.envзлоумышленнику, получает в ответ JavaScript и выполняет его с помощьюnew Function().
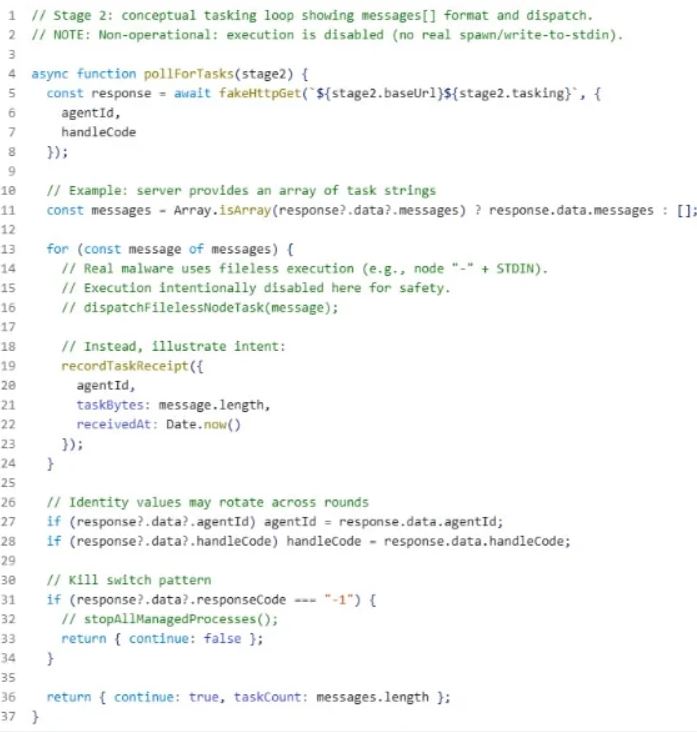
Процесс заражения внедряет полезную нагрузку JavaScript, которая профилирует хост и регистрируется на конечной точке управления (C2), опрашивая сервер через фиксированные интервалы. Затем заражение переходит к контроллеру задач, который подключается к отдельному серверу C2, проверяет их наличие, выполняет предоставленный JavaScript в памяти и отслеживает запущенные процессы. Вредоносная программа также поддерживает перечисление файлов, просмотр каталогов и поэтапную эксфильтрацию файлов.
Microsoft обнаружила, что кампания включала несколько репозиториев, которые использовали общие соглашения об именовании, структуру загрузчика и инфраструктуру для подготовки файлов, что указывает на скоординированные действия, а не на разовую атаку.
Помимо технического анализа, исследователи не предоставили никаких подробностей о злоумышленнике или масштабах операции.
Техгигант советует разработчикам рассматривать стандартные рабочие процессы как потенциально опасные поверхности атаки и принимать соответствующие меры предосторожности. Рекомендуемые меры включают в себя обеспечение доверия к рабочей области VS Code/ограниченный режим, использование правил уменьшения поверхности атаки (ASR) и мониторинг рискованных входов в систему с помощью Entra ID Protection. Кроме того, разработчикам следует минимизировать количество секретов, хранящихся на конечных устройствах, и по возможности использовать кратковременные токены с минимально необходимыми привилегиями.
Ранее сообщалось, что северокорейские хакеры проводят фейковую рекрутинговую кампанию, нацеленную на разработчиков JavaScript и Python, которая скрывает вредоносное программное обеспечение в заданиях по программированию. Они используют пакеты, опубликованные в репозиториях npm и PyPI, которые выступают в качестве загрузчиков для троянов удалённого доступа (RAT). В общей сложности исследователи обнаружили 192 вредоносных пакета.