Комментарии 16

Обычно один из плюсов опен сорса все называют что вот любой может почитать исходники и увидеть уязвимость или что-то плохое, но многие ли сисадмины читают код nginx перед тем как поставить себе на сервер, кажется что никто не заглядывает в исходники.

Вы тоже, похоже, никогда не заглядывали в исходники, иначе бы не несли подобного бреда... Код Nginx, как и любого подобного проекта - это десятки и сотни тысяч строк кода, на глубокую проверку которого с учетом всех зависимостей нужны тысячи человекочасов даже с применением тех же статических анализаторов кода (которые тоже ни разу не панацея). Применение ИИ позволило сжать все эти человекочасы до приемлемых значений, результатом чего стало массовое обнаружение таких скрытых уязвимостей, на которые у людей, которые занимаются проверками опенсорса, ранее тупо не хватало времени и ресурсов. И да, это стало возможным именно потому, что это опенсорс. Это и есть его гигантский плюс. Сколько подобных уязвимостей скрыто в закрытом проприетарном коде, который энтузиасты никогда не прогонят через анализ ИИ, а разрабы не почешутся - можно только догадываться.
Я это всё понимаю, порой чтобы въехать в такой проект новичкам и года не хватит. Я просто о том, что многий софт живёт десятилетиями с какими-то уязвимостями и не каждый день кто-то интересуется исходниками и крупные корпорации например log4j использовали и никто за 10 лет не проверил в надежде что если код открыт, то кто-то ведь уже его посмотрел, а сколько ещё такого может существовать, страшно представить...

У log4j уязвимость с jndi была только у 2 версии. Слоупоки (очень, очень многие вендоры с тиражируемых софтом) на тот момент использовали 1 версию.
Кстати, один из выводов - нечего гнаться за обновлением зависимостей если это реально не требуется. Отдельный привет передаём ИБ с требованием регулярных и довольно частых обновлений.

Уже есть попытки научить ллм читать сразу машинный код

Судя по всему они уже успешны и используются.

Есть такое, конечно не самостоятельные решения, но пользя от них есть:
https://github.com/symgraph/IDAssist
https://plugins.hex-rays.com/atredispartners/aidapal

Да, только сейчас всё это резко развернулось против опенсоурса: кодовая база прогоняется через ии, находятся уязвимости и тут же эксплуатируются. А фиксить их просто не успевают из-за перегруженности репортами, иногда левыми и бесполезными. Для закрытого кода это в общем случае гораздо сложнее.

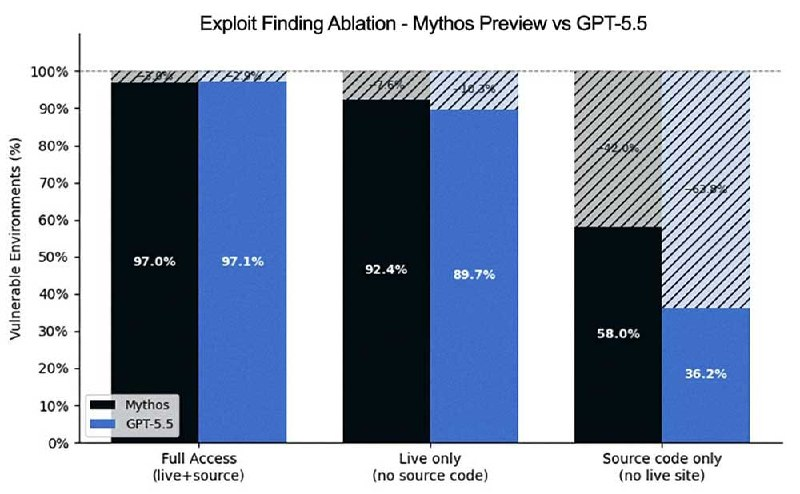
Судя по первым тестам Anthropic Mythos она очень неплохо ищет уязвимости и без доступа к исходному коду

Под капот машины обычно заглядываешь только тогда когда она сломалась.
В этом и сила опенсорса - если столкнулся с проблемой то про нее можно не только сказать, но и предложить патч который примут и он станет "канноным" что избавит от необходимости держать свои костылис патчами.
Подводных тоже в избытке, но плюсов все же больше чем от закрытого ПО в тком же формате
Простите, но это ерунда. Если продукт жив и поддерживается, то в закрытый код точно также можно вносить изменения через обращения к вендору (сам так делал). Если продукт мёртв, то и самим можно вносить мелкие изменения, если уж очень надо. Причём до смешного, трудозатраты иногда меньше, чем развернуть билд какого-нибудь опенсорсного продукта с миллионом зависимостей. Так сила опенсорса совершенно с другом - это в первую очередь дешевле для обеих сторон.
Сила опенсорса в том, что нет монопольной зависимости от его автора - если разработчик завтра решит закрыть проект вообще, резко изменить модель лицензирования и цену, да и просто начнет творить любую странную дичь вы не привязаны рабски ко всем его решениям. Проект может подхватить кто-то другой и более адекватный.
Такое антимонопольное законодательство на общественных началах.

Любой может почитать - не означает, что все будут. Означает, что из 1 млн человек найдётся один, кто таки почитает. В случае проприетарщины нет и такого шанся.

но потом прилетело нло всё исправить
Зарегистрируйтесь на Хабре, чтобы оставить комментарий
ИИ нашел дыру в NGINX за 6 часов. Хакерам хватило трех дней, чтобы начать ее эксплуатировать