Комментарии 142

Сомнительный отчёт. С одной стороны школота пытается набросить в погоне за плюсами, с другой стороны израильские эксперты не видят очевидных вещей.

Нет. Самого отчета мы не видели. Постановка задачи могла заключаться в защите от реверса @zarazaexe :) Ну и в защите бэкдоров от потенциального незаконного использования.


Отчёта нам не показали, может он и не сомнительный
Несколько действительно важных вещей уже на обсуждалось на хабре, в том числе действительно существующие модули определения IP/наличия VPN и отсутствие сквозного шифрования - всё это как будто должно влиять на итоговые заявления. Любое приложение с таким функционалом подозрительно. Но с другой стороны, возможно они оценивали только протоколы и взаимодействие с внешними endpoints, хоть это и однобоко, но понимаемо.
Израильтяне оценивали защищённость ворующего информацию приложения, а не качество его воровских способностей.
Не совсем. Детект VPN, отсутствие сквозного шифрования - бизнес фичи. Бизнес такой.
Уязвимости, потенциальный сбор биометрии, выход чего угодно из песочницы, манипуляция через пуши - злонамеренные фичи и есть риски их активации не владельцем сервиса, а буквально кем угодно.


да всмысле школота, я же везде прав обьективно

За что заплатили: то и рыли. Так что все потенциально опасные и спорные направления вне исследования.

Публичная часть аудита — не отчёт, а маркетинговый LinkedIn‑пост Clear Gate плюс пересказ.
Нормальный заголовок был бы таким:
«Max заказал закрытый пентест у Clear Gate; компания заявила, что дала рекомендации по усилению защиты. Публичного отчёта, scope и списка исправлений нет».
После этого, собственно, в тело новости писать и нечего — тут и новости‑то нет, ничего же не случилось.
Но уважаемый автор отлично знает, что так слона не продать не выдать на‑гора много контента, не заработать в ППА, да и вообще, хочешь денег — умей хайпить!
P. S. Отдельно понравилось натягивание совы на глобус словами на скрине:
мессенджер MAX от VK выходит на международные рынки, поэтому команда MAX обратилась к ним за независимым пентестом мобильной и веб‑платформы «свежим взглядом».
Я перевел и выделил болдом, но текст тот же. Так вот прямо горит — а можно узнать, на какие международные рынки эта говно софтина вдруг вышла? Я тут слово как‑то усышал: не «гос‑мессенджер», а «gov‑мессенджер».
Да, если что, на скриншоте нет конкретики аудита: ни найденных уязвимостей, ни severity, ни scope, ни версий приложений, ни статуса исправлений. Это не отчёт, а промо-пост какой-то!
При этом нет подтверждения и того, что Max безопасен или как-то надежен, наоборот, они пишут, что по результатам тестирования Clear Gate подготовила для MAX перечень конкретных рекомендаций по повышению защищённости платформы. Думаю, что стоит это как раз читать как "свидетельство канарейки", было бы у Макса все на 100% надежно, текст был бы другим.

“Ведомости” написали примерно то же самое. И у других СМИ текст похожий.
https://www.vedomosti.ru/technology/news/2026/05/19/1198357-clear-gate-podtverdila-max
Израильская компания Clear Gate подтвердила высокий уровень защищенности мессенджера Max после независимого тестирования мобильной и веб-платформ. Об этом сообщает компания на платформе Linkedin. В компании сообщили, что аудит проводился на фоне выхода Max на новые международные рынки. Специалисты Clear Gate выполнили серию тестов по методикам Black Box и Gray Box, моделируя продвинутые киберугрозы для проверки архитектуры мессенджера и встроенных систем защиты. Среди сильных сторон мессенджера были отмечены проработанная и безопасная архитектура, ролевая модель, интегрированные системы защиты.

Даже открытые аудиты - такое себе. Например, есть корпоративный блокчейн Hyperldeger Fabric с открытым исходным кодом. И есть аудиты от нескольких компаний. В аудитах пишут про хорошую архитектуру. При этом архитектурно реализовано не брать пример с других блокчейнов (где есть общая метка времени на блок, и метка времени следующего блока не может быть ниже предыдущего), а сделать так, что у каждой транзакции в одном блоке - своё время (при этом берётся оно от клиента). Это всё вылилось в возможность манипуляции временем со стороны клиента (как целенаправленная атака, так и из-за банального сбоя времени у клиента). Подробнее писал в статье Как я зарегистрировал CVE и разозлил вендора. Этого анализа в аудитах не было. Я уж не говорю сколько различных уязвимостей с присвоением CVE было найдено в продукте после этих аудитов. В т.ч. не заметили уязвимость критического уровня, всплывшую только в 2026. Что поднимает вопрос компетентности аудиторских фирм в особенностях проекта, который они изучают: точно ли они знают особенности модели угроз?

Таки правильно говоришь, у всего есть цена

Ранее эксперты из ЕС назвали российский проект госмессенджера примером борьбы за цифровую независимость
Все как обычно. Пусть большевички сначала проверят на русских, потом внедрим у себя.
P/S какая может быть независимость на чужой программно-аппаратной платформе и когда даже ТСПУ производятся в США и израиле.

Да,но есть маленький нюансик такой 90% сервисов которые пользуются европейцы это американские полностью. А это означает что в случае конфликта между ЕС и США,вторая сторона может пойти против них же что показал пример с Россией той же. А ситуация между обеих стран и так напряжённая в целом. Но они не могут себе позволить на законодательном уровне сделать такие мессенджеры или госуслуги потому что закон просто не позволяет это сделать.

Зачем в условиях глобализации вдруг ЕС разрабатывать свои сервисы? Конфликт маловероятен, т.к. во всех цепочках, в том числе и разработки ПО, задействованы все участники рынка. Нет сейчас продуктов, которые полностью на 100% разрабатывались бы в одной стране.

Как мы видим за последние несколько лет, неважно в какой стране разрабатывается продукт, важно где зарегистрирована головная компания — под те законы и подстраиваются.
Например?
Я ещё помню тот случай, когда Apple заставили использовать type-c вместо лайтнинга в своих продуктах. Ну и использовать сторонние магазины помимо AppStore.
Как показывает практика, обычно подстраиваются не под страну, а под клиента, который платит.
Например санкции вводятся правительствами стран, в которых юридически зарегистрирована фирма, и внезапно куча разработчиков продукта вынуждены менять место жительства или работу.
Я ещё помню тот случай, когда Apple заставили использовать type-c вместо лайтнинга в своих продуктах. Ну и использовать сторонние магазины помимо AppStore.
Ну не "заставили", а "ускорили" переход на type-c. И не "в своих продуктах", а в iPhone. iPad к тому времени уже был там. А напомнить какая фирма первой всем показала, что ноутбук должен быть с type-c портами, в том числе и для зарядки, а не с теми проприетарными разъёмами, которые каждый производитель раньше ставил?

Конфликт маловероятен, но это не значит что зная слабость оппонента его не будут прогибать пользуясь слабостью и уязвимостью в конфликте.
Но сама глобальная система не предпологает конфликта, как противостояния. Т.е. если возникает конфликт, то он всегда заканчивается договорённостями, которые выгодны обеим сторонам. (В отличии от возможного многополярного мира, где всё решает сила)
Так случилось что не всем нравятся взаимовыгодные договорённости когда одна сторона получает рубль, а вторая 99. Наличие сильных карт позволяет получить договоренности поинтереснее, хотя есть конечно опасность, что карты будут слишком сильные и будет хорошая мировая заруба изза невозможности договориться...

Что-то кому-то всегда не нравится. Ничто не нравится абсолютно всем.
Если я пошел на трехкопеечную зарплату, я могу сколько угодно ныть, что достоин большего. Но если не смог продать себя насколько сам себя оцениваю - это мои проблемы, а не "плохая другая сторона". Может даже были "уважительные причины". Но пока это были договоренности, а не "заставили под дулом пистолета" - это взаимовыгодные договоренности.
Если одна сторона согласилась, что получать три копейки лучше, чем ничего, это ее выбор. Если другой стороне достаточно качества работы, которое она получит за три копейки - это ее выбор. Договоренность, которую обе стороны сочли выгодной, что бы потом ни говорили.
Ну так об этом и разговор что отдавать себя полностью на милость второй стороны плохой вариант. Как и в работе, вам нужны сильные хоть какие-нибудь карты - а я и сам на кошечках больше заработаю, а вот другой работодатель платит 4 копейки за то же.
Ну и согласился Вася работать за 3 копейки, но набрался опыта, клиентской базы, у вас устроил диверсию и ушел к конкуренту/свою фирму. А вроде все добровольно начиналось... "справедливость" такой же действующий фактор.
Я не понимаю, что для вас означает "отдавать себя полностью на милость второй стороны"
Тем более в контексте комменатрия, с которым вы, как мне показалось, категорически не согласны ("конфликт всегда заканчивается договорённостями, которые выгодны обеим сторонам")
Ну да ладно.
То какие карты вы подготовили к игре решает какие будут рамки взаимовыгоднх договоренностей. Если вернуться в начало к гипотетическому конфликту ЕС США, как раз ЕС еще те импортозамещаторы и делали попытки пересадить на линукс еще до появления модного слова. С предсказуемым результатом конечно, блюдо жричодали - не вкусное. И месенджеры по крайней мере у французов есть, эти до сих пор в технической школе норовят сделать не как у всех. При этом вполне участвую в глобальном мире, но о том что надо держать карты в рукаве вполне помнят, и внутренние банковские системы там есть итп.
карты будут слишком сильные
Опять же, вы сводите всё к решению силой. В глобальном мире это не так работает - не важно, на сколько сильная у тебя армия. В основе всего лежат ресурсы, которыми ты обладаешь - люди, полезные ископаемые и прочее. Каждый встроен в глобальную систему - что то даёт и что то получает. Так в целом работает наш современный мир (За исключением РФ, которые мечтают эту систему разрушить и вернуть право сильного).
К примеру, Дания - маленькая страна, большая часть бюджета которой держится на одном патенте на оземпик. Было бы в мире право сильного, любая страна просто бы забила на эти патенты, а Дания ничего не смогла бы с этим сделать.
В глобальном мире это не так работает - не важно, на сколько сильная у тебя армия.
Армия это всего лишь инструмент, насколько я помню историю даже если преимуществом армии/командования выигрывалось генеральное сражение, кампания. Это не снимало противоречия и один фиг начиналась новая война там же. За армией стоит экономика, армия это одна из карт. И в 2026 это карта слабая, вот у РФ и США есть карта армии, суперкозырь в виде кучи боеголовок. И? Могут что то сделать Украине, Ирану? А теперь представьте на месте Ирана и Украины суперпацифистов без единого автомата на складе?
За исключением РФ, которые мечтают эту систему разрушить и вернуть право сильного).
Огласите весь список стран применявших вооруженные силы не для собственной защиты от внешнего агрессора с момента появления РФ?
Дания
Теперь возьмем оземпик и право сильного - хопа и США могут разрешить "аптечное изготовление" и маленькая Дания ничего против не скажет. Как думаете, Дания может заниматься производством американских лекарств в обход лицензии?
без единого автомата на складе
Если смотреть тенденцию, то до 22ого года Европа почти была таким пацифистом с минимальными бюджетами на оборонку. Украина была бы там же, если бы Россия не кошмарила её аж с 2014ого. Как и Иран, который уже много лет сидит под санкциями.
Огласите весь список стран
Опять же, нужно смотреть причины конфликтов. Я выделяю РФ, т.к. Путин публично заявил целью страны разрушение старого миропорядка.
разрешить "аптечное изготовление"
Ага, и получить скандал, после чего запретить снова.
Европа почти была таким пацифистом
Она и осталась. Милитаризация европы не более чем пропаганда. Но минимальные карты держат.
Опять же, нужно смотреть причины конфликтов
И мы будем совсем скатываться в политоту, деля на правильно и не правильное использования права сильного.
Путин публично заявил целью страны разрушение старого миропорядка
Ок, но это опять же не более чем болталка, скорее озвучивание факта. РФ не обладает возможностями для этого, скорее констатация факта что появились крупные Индия и Китай которые имеют карты что бы взаимовыгодность была более двусторонней. А Россия как раз показала слабость военной карты.
Ага, и получить скандал, после чего запретить снова.
И на сколько продавили цену оригинала?
Милитаризация европы не более чем пропаганда.
Я бы так не сказал, учитывая что здесь теперь постоянно учения идут. Мне даже становится жаль мои налоги, когда я вижу весь военный европейский комплекс. А могли бы направить в мирное русло.
не более чем болталка
Просто болталка от первого лица страны с огромной армией? Ммм...
А Россия как раз показала слабость военной карты.
На сколько помню, это ещё декларировалось до того, как Россия показала свою слабость. Т.е. цель была именно разрушить сложившуюся глобальную систему так, что бы страны с большей силой армии могли бы захапать больше ресурсов. А РФ была бы на первом месте в Европе со "второй армией в мире".
И на сколько продавили цену оригинала?
Раз в 10? Но я так понял, там были достигнуты какие то соглашения. Учитывая нереальный рост рынка, это в целом вполне ожидаемо.
Я бы так не сказал, учитывая что здесь теперь постоянно учения идут.
Милитаризация это перестройка промышленности, формирование новых соединений. А краткосрочные контракты, поднятие ЗП военным - это такая себе милитаризация.
Т.е. цель была именно разрушить сложившуюся глобальную систему так, что бы страны с большей силой армии могли бы захапать больше ресурсов.
Что то мне помниться что сырбор был только в том чтоб в оставшуюся экс-советскую сферу влияния не лезли. Я уж не смотрю на надоевшие морды и подозреваю что вы в оригинале тоже не смотрели. Про то что где-то что-то захапать выглядит как-то слишком пропагандистски.
На сколько помню, это ещё декларировалось до того, как Россия показала свою слабость.
Слабость военной карты - это прям свежак, как показал в этом году Израиль, еще оказывается даже не до всех дошло... 10-20 лет назад страны еще могли гонять Иракцев танками, то сейчас сухопутная операция против какого-нибудь Ирана, это завтра на ютубе видео как дроны влетают в толпы американских солдат.
Раз в 10? Но я так понял, там были достигнуты какие то соглашения.
Меньше вроде, но в как там говорят, что добрым словом и пистолетом можно добиться гораздо большего, чем одним только добрым словом.

Конфликт "маловероятен" как раз из-за зависимости одниз от других. Так отожмут Гренландииэю, а в ответ только озабоченность изъявить получится.

Какой еще закон не позволяет им свои госуслуги делать?
Если брать в пример Германию в которой я живу. Это будет две вещи это GDPR и закон о защите социальных данных в этом случае ведомства не могут между собой общаться. В Германии есть электронные сервисы но они работают не так как те же госуслуги.
Жесть. Впервые слышу об этом...
Я с этим часто сталкиваюсь потому что живу в Германии уже 14 лет и взаимодействую с социальными и не только службами. Они не могут между собой передавать данные поскольку службы имеют разные законодательные базы ПРЯМ БАЗЫ. И это не один закон а целые тома в которых прописан каждый случай и правило обработки данных. Сложность ситуации ещё добавляет тот факт что каждая федеральная земля по своему решает как ей обрабатывать данные если служба не является федеральной. А такие службы есть например оформление прописки, миграционная служба, налоговая, оформление прав и ТД, Министерство образования, органы опек

По сути все это следствие политики автономности. Мол каждый регион имеет право на собственную свободу, формирования финансов и правила жизни, и вместе с тем личную ответсвенность. Как и штатов США.
А не как у нас, централизованная система где все идёт в один котел Москвы, или в моем случае Минска. А потом с барского плеча делится по всей стране на усмотрение центра.

Чушь. Если есть необходимость без проблем могут обмениваться данными (§25 BDSG).
Чушь,этот закон общий а есть законы которые именно действует по социалке и в случае не учёта этого вы уже нарушайте закон (§ 35 SGB I)
Там написано "nicht unbefugt", то есть без разрешения. То есть, запрета нет. К тому же содержит кучу исключений, где эти разрешения вообще не требуются. Если необходимо, значит можно. Ничто не мешает туда "Госулсуги" включить и сделать "befugt", если есть необходимость для них в обработке этих данных.
Это и прописано во всех этих законах. Если есть необходимость, то можешь обрабатывать. Для остального тебе нужно разрешения владельца данных.
Той-же SCHUFA никто не мешает собирать о тебе информацию без твоего разрешения и пилить твой социальный статус Credit Score, и сообщать по запросу другим.
Тут основанная проблема с "Госуслугами/" в том, что какие-то данные находятся в управление земель/районов (Land/Kreis), а какие-то на федеральном уровне (Bund). И вот это всё нужно будет объединить в одну базу. А не отсутствие каких-то разрешений.
Ваш аргумент понятен, но вы путаете бытовую логику с принципами немецкого права. В Германии нельзя создать единую базу данных “Госуслуг” простым расширением полномочий по четырем причинам: Запрет по умолчанию. Фраза (nicht unbefugt) в DSGVO и SGB означает строго обратное вашему выводу. Здесь действует принцип Verbot mit Erlaubnisvorbehalt: любая передача социальных данных изначально запрещена. Полномочия (Befugnis) и «необходимость» должны быть заранее прописаны в законе (например, § 69 SGB X). На глаз чиновник или создатель ИТ-платформы определять необходимость не имеют права. Ошибка про SCHUFA. Это частная компания, работающая по гражданскому праву. Ведомства (Jobcenter/Sozialamt) никогда не передают ей данные. SCHUFA знает лишь то, что вы разрешили, подписав SCHUFA-Klausel при открытии счета или контракта. Конституционный барьер. Право на информационное самоопределение (Recht осуществление selbstbestimmung) прямо запрещает государству создавать единую мега-базу данных на граждан. Попытка слить все ведомства в один котел со сквозным доступом неконституционно. Реальный пример из жизни. У моей сестры официально оформлена инвалидность, она получает выплаты от Familienkasse и Sozialamt. Когда я лично пытался узнать информацию по её делу по телефону, ведомство наотрез отказалось предоставлять данные, сославшись на то, что здесь действует «иное право». Для них даже родной брат это третье лицо. Без официальной доверенности (Vollmacht) или документов об опекунстве (Betreuung) никто информацию не выдаст. Социальная тайна (§ 35 SGB I) охраняется жестко. Если бы существовала сквозная база данных, это право было бы полностью растоптано. Вы абсолютно правы насчет технического хаоса на уровнях Bund/Land/Kreis. Но даже если базы объединят технически, закон не позволит им общаться «напрямую». Немецкий аналог (BundID) строится иначе: данные хранятся изолированно, а управляет обменом сам гражданин через чип в паспорте. Единственная сфера, где работает автоматический обмен это регистрация населения на городском уровне. Бюро прописки имеет право передавать ваши адресные данные в миграционную службу, налоговую и GEZ. Но происходит это строго в рамках одного конкретного закона BMG (Bundesmeldegesetz). Прикол в том, что когда речь заходит о работе, доходах или пособиях, в силу вступает совершенно другая, изолированная законодательная база (SGB), потому что это принципиально разные органы с разным уровнем секретности. Тот факт, что налоговая знает ваш адрес, не дает ей права автоматически копаться в ваших социальных или медицинских делах
любая передача социальных данных изначально запрещена
Она не запрещена. А запрещена без разрешения (туда-же и ваша история с доверенностью). А это всё таки совсем другое. А у кого есть разрешение прописано в законах. §25 BDSG разрешает ведомствам обмениваться данными, но для этого должна быть необходимость. Например налогoвая (Finazamt) может без проблем запросить данные у биржи труда (Jobcenter/Sozialamt) и обратно. И вы не можете им это запретить ссылаясь на "право на информационное самоопределение". Точно так-же если для работы условных "Госуслуг" будут необходимы эти разрешения, а без них они не смогут выполнять свою функцию, то государство может их дать. И это не будет противоречить действующему закону.
Мы можете сколько угодно кидаться законами но я вам могу сказать что полного аналога госуслуг не будет. А потому в законе есть такие нюансы которые вы описали выше. На практике сейчас есть только отдельные сервисы и всё но это не уровень госулсуг. И на практике никто не будет это делать потому во время решения этого вопроса многие будут против что видно по разным законодательным актам в ЕС и Германии

ЗЫЫ А "госмессенджер" коммерческое поделие неизвестно кем слепленное но со связями с ГИС.

Господа с обетованной еще и свой бэкдор сверху добавят либо умолчат про 0day и отправят дальше по миру)


Я не понимаю уточнения "информационная" безопасность... Может кто ни будь разьяснит, что имеется ввиду? Пока что предполагаю, что обсуждать "порно" по максу не получится. А "эротику" в Эрмитаже возможно разрешат... А вот иная "безопасность" не исследовалась, поскольку не была в ТЗ?


Отчет уровня "у них все норм, базарю" это не отчет

Как раз наоборот, они говорят - мы нашли дофига чего и разрабы это устранят(-ют/-или). Ну и логично чтобы абы кто этим не воспользовался отчет засекречен не публичен
Плюс, в отчете есть инфа по грей-тестам, что автоматом раскроет внутреннюю архитектуру/инфру.
Все остальное вопрос личного доверия к ClearGate. Вон, фин.рынки доверяют же всяким экспертам РА, и ничего

Официальный комментарий по этой публикации от пресс‑службы Max: «Распространяемая информация является фейком: МАХ не следит за пользователями, не собирает их персональные данные и не имеет технической возможности прослушивания звонков. Управление NFC‑чипом необходимо для корректной работы Цифрового ID, информация об IP‑адресах используется исключительно для обеспечения корректной работы звонков, передача Mobile ID нужна для доставки кодов подтверждения и уведомлений. Все данные пользователей надёжно защищены».
Максимально конченный ответ, который можно было придумать на претензии по безопасности данных... В принципе от наколенного поделия от VK ожидать большего и не стоит...

Ага, ответили на уровне "Trust me bro"

До первых посадок люди не осознают масштабов
вот мне интересно как это может быть взаимосвязано вообще: " Управление NFC‑чипом необходимо для корректной работы Цифрового ID" ....

В некоторых странах в обычных карточках удостоверения личности есть чип, с которого можно считать данные даже простым телефоном с NFC. Там записана информация о владельце, фотография (цветная! а на самой карточке напечатана черно-белая), ещё некоторые данные, и все это подписано цифровой подписью органа, выдавшего удостоверение, то есть таким образом можно удостоверить личность человека просто считав камерой машинописную строку (там ключ для чтения данных по NFC) и потом приложив документ к телефону (кстати, с российскими 10-летними паспортами это тоже работает). Правда, в случае с Максом это звучит как буллит, потому что карточек удостоверения личности в РФ нет, обычные паспорта целиком бумажные и никаких чипов не имеют, а загранпаспорта есть у довольно небольшой части населения.


"It’s perfectly safe, I assure you." (c) Злой андроид, заманивающий человека к лицехвату чужого. (Это совершенно безопасно, уверяю вас). :)

ИМХО, жонглирование теплым и мягким. То, что злоумышленник извне не сможет взломать систему и украсть/поломать данные - ну и ок, я бы скорее удивился, окажись он дырявым.
Народ-то волнует другое - как быть, если злоумышленником выступает сам макс. Зачем он лезет туда, куда он лезет и делает то, что он делает. На эти вопросы, как обычно, внятного ответа не поступает.
Прям как с телега, похожие уши торчат.

Согласно отчёту Clear Gate проведённый экспертами по ИБ анализ подтвердил высокий уровень защищённости мессенджера.
Ну да, а то я думаю, почему инста заполнена видосами про взломы мессенджера…

Официальный комментарий по этой публикации от пресс‑службы Max: «Распространяемая информация является фейком: МАХ не следит за пользователями, не собирает их персональные данные
Автор! Элементарный фактчек нужно . У них прямо указано, что собирает и передаёт третьим лицам
2. Состав Информации о Пользователях и цели ее обработки
2.1 Компания обрабатывает следующие данные, содержание, правовые основания и цели обработки которых раскрываются ниже:
...
2.2 Компания обеспечивает сбор, а также последующие запись, систематизацию, накопление, хранение, уточнение (обновление, изменение), извлечение Информации, являющейся персональными данными граждан Российской Федерации
3.2.2 Передача Информации
Компания может передавать Информацию третьим лицам исключительно в рамках установленной цели и при наличии правовых оснований.
лица, которые разместили Приложение
лица, которые предоставляют Компании сервис мобильной аналитики
третьи лица, в отношении которых произведена уступка прав или обязанностей
Ну, это же не к автору статьи вопросы, а к автору комментария ( пресс-службе Мах ).
Добросовестный автор должен привести цитату пресс службы, а потом уточнить "а на самом деле так:.."
Выходит автор сильно предвзят и явно продвигает интересы ВК

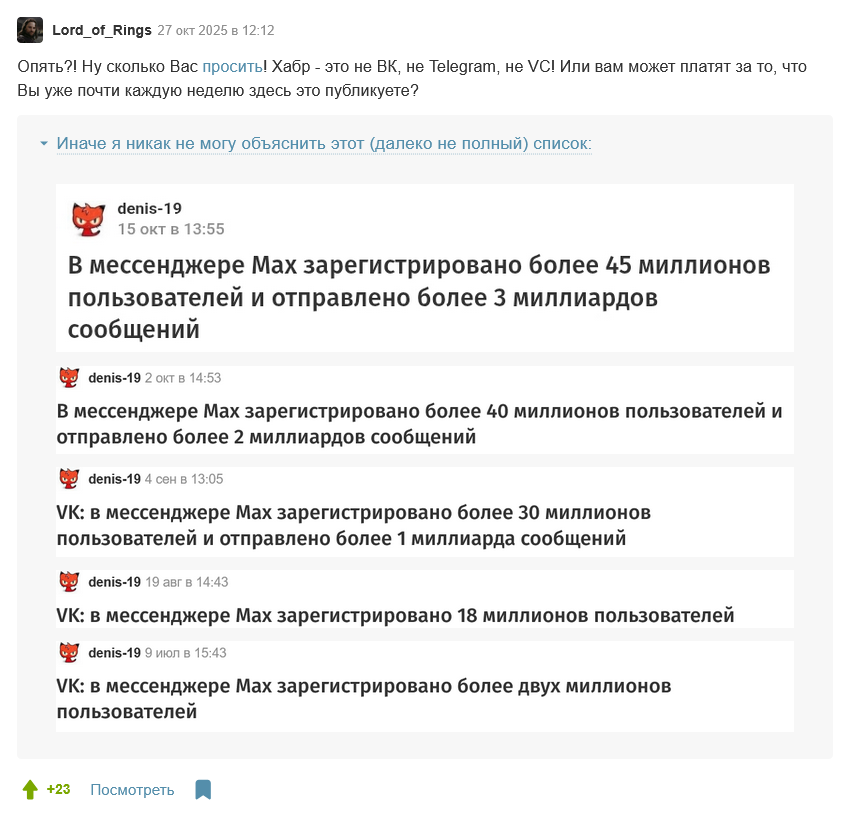

Малварь не может быть слабозащищенным. Иначе термин "малварь" к нему не применим. Как это относится к сабжу? - Никак. Это же всего лишь мессенджер.....
ЗЫ У меня, кстати, установлен. Я терпила не противник.

Охотно верим

Всю статью можно собрать до “мы дали евреям немного шекелей чтобы они нас похвалили публично”.
Согласно отчёту Clear Gate (закрытый документ, не предоставляется для ознакомления третьим лицам), проведённый экспертами по ИБ анализ подтвердил высокий уровень защищённости мессенджера
Не совсем понятно - если отчёт третьим лицам не предоставляется, то кто именно сказал, что "согласно отчёту" уровень пушист высок?


Экстренное антикризисное пиар-перекрытие прошлой статьи про расследование темных дел разработчиков этого мессенджера ?!))
Напомнило чем то знаменитую фразу - им про Фому, а они про Ерему. Обычно подобная работа какую делала Clear Gate делается неделя две. Т.к. если серьезно относиться к поставленной задаче - нужно проверить все возможные атаки. Т.е. они это делали когда то ранее и этот отчет был положен в папочку. Еще до разгромной статьи. Либо Clear Gate схалтурили и провели все очень быстро за день. И что интересно они (Clear Gate) прям проверяли все точно то что указано в статье про расследование. Да у них там внуки Ванги походу работают - все заранее проверяют - смотрят так сказать в будущее. Вот что значит профессионалы своего дела.

(Clear Gate) прям проверяли все точно то что указано в статье про расследование
Так совершенно точно, они проверяли не то что в статье, а то что их попросил заказчик - про безопасность серверов ВК. Чтобы не кто не узнал, что они там на самом деле собирают.
Ха, за правду сразу снижать карму без объяснения ? Ну да - чего еще с ботов взять. Надеюсь получите свои 50 рублей или какая там у вас сейчас ставка. Голодаете видимо сильно.

Чью безопасность они имеют ввиду?

Интеллектуалы, считающие что Макс незаметно вас снимает и подслушивает. Если не сильно разбираетесь в ос android, то спросите хотя бы у chatgpt или deepseek.
Интересно и зачем же MAX нужны разрешения FOREGROUND_SERVICE, FOREGROUND_SERVICE_MICROPHONE и FOREGROUND_SERVICE_CAMERA? Просто так наверное, "интеллектуал"

Хорошая попытка, но нет.
А я смотрю на такие статьи сразу натравливаются гос.боты, которые неистово минусуют… Мне за мой комментарий даже в карму минус прилетел с припиской «пропаганда» - так вот, неуважаемые, вы можете хоть до усрачки минусить, но ваше говно, собранное на коленке, для тотальной слежки за гражданами, говном и останется
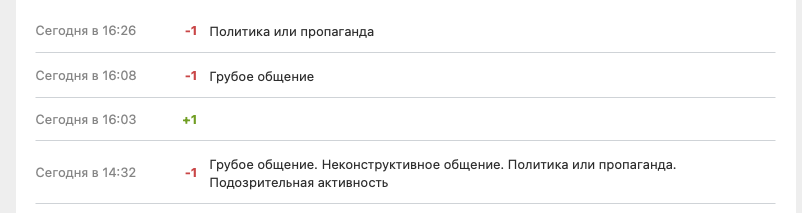



Аудит безопасности, который показывает, что злоумышленники не смогут захватить ваши данные... Бессилен, перед злоумышленниками, которые владеют продуктом -)

Перепечатанная статья, которая заполонила сейчас все новостные ленты. Детали аудита неизвестны, что будут делать разработчики тоже непонятно. За пиар 5+ , очень удачно выкатили, сказав что вот Иностранные! Эксперты подтвердили что все хорошо. Приплетать что брюссельские тожеэксперты тоже написали что все хорошо, забавно. Так каждый журналист, который просто написал информационный абзац что мол вот там вот такое есть станет экспертом. Кто последний в очереди на эксперты ?


ФСБ конечно ни каких бэкдоров не интегрировало, конечно ! Зачем им это ?


но мы вам его не покажем! (ц)

Безопасный не значит приватный.

Каков бюджет исследования?

Я не понял сути проверки на слежку. На сколько я знаю мессенджер итак может свободна делиться всей информацией с правоохранительных органами, все что идёт через него считай уже там. Какие бы не были аппетита у западных мессенджеров они не делятся информацией с ведомствами рф, телеграм точно, а остальных эти сведения мало как интересуют.
Знаете мы все обсуждаем не то, вопрос сколько хранилишь и возможных доп запусков с нужным payload реализовано….

Согласно отчёту Clear Gate (закрытый документ, не предоставляется для ознакомления третьим лицам), проведённый экспертами по ИБ анализ подтвердил высокий уровень защищённости мессенджера
Верим на слово

провели аудит, имитируя действия реальных злоумышленников
Не тех злоумышленников они действия имитировали.
Чем обусловлен выбор аудитора? Как VK вышли на эту малоизвестную компанию?

В какое чудное время мы живём, когда с одной стороны всех волнует что мы можем или не можем написать в МАХ, и с другой стороны, когда код для входа в банк, для распоряжениями всеми деньгами приходит просто в смс..

Мне непонятно, что это за аудит, такой, который написал что все хорошо с безопасностью в целом. Фото по ссылке из группы без авторизации? Элементарный угон сессии через API. Они про OWASP top10 слышали?
Да даже разрабы блин куда смотрели???
А на счёт того, что другие приложения собирают больше инфы - кажется слежка частной компании и твоего родного государства это совсем разный уровень риска!
Повторюсь - нам никто не показал - что именно написал аудит.
слежка частной компании и твоего родного государства это совсем разный уровень риска
Плюс из Макса делают единую точку доступа ко всем значимым документам человека, включая финансы. Уровень риска вообще не сопоставим с обычным мессенджером.

Я пошел дальше и помимо СЕРЫХ И Черных ЯЩИКОВ я использовал ЗЕЛЕНЫХ ЧЕЛОВЕЧКОВ.
Тесты показали высокую защищенность обычного кирпича. Его невозможно взломать ни отдним из существующих методов. У кирпича просто отсутсвуют интерфейсы ввода. Но вот вывод постоянен. Вы можете часами смотреть на кирпич. Потребление энергии нулевое. Наши эксперты высоко отметили класс энергоэффективности. Кирпич можно смело отнести к классу без вербальных мессенжеров. Вам нет необходимости долго и нудно что то объяснять. Кирпич сделает это иногда быстрее, а результаты могут вас удивить.
Кирпич это единственный мессенджер на который можно смотреть и даже рисовать послания во время перехода через дорогу.. В нем включена функция автоматического приоритета на пешеходном переходе.
Я выбираю кирпич!

продолжает выходить на новые международные рынки
куда он там выходит если он только с русским ip открывается
Мессенджер который специально создан что бы следить и скрывать информацию не следит. Расходимся.
Сам факт привлечения израйльской компании для проверки Макс.
Все подтверждается, что найдено, все факты слежки. Что показывает аудит , который скрывается совершенно неважно. А также наверняка израйльская технология для пейджеров и смартфонов , также встроена в Макс. Будьте осторожны.

Этот аудит с тестами black box и gray box больше похож на маркетинговый ход. Самое интересное ведь в серверной части
Что-то национальный Макс полез далековато от национальных территорий.
А потом спустя десятки лет будут говорить территория наш, потому что там Макс там популярный мессенджер. По аналогии как РФ стала хапать земли соседей себе, по языку их причисляя?
Ну и сама это проверка сомнительная. Не удивлюсь если в итоге два Макса существовать будет, хоть по бумагам на первый взгляд один и тот же. Один для РФ, слкжек и контроля населения в ее пределах. Другой для внешнего мира, чистеньким, что бы создать иллюзию коммуникаций и хорошего образа. Как в Китае и для Китая одни и те же продукты делают по разному, под предлогом региональных стандартов.
Скоко тут ватсапасовских ботов в коментах собралось. Прямо зашкаливает. :)
Минусуйте боты, только это и можете.

Пока нет открытого кода мессенджера говорить о чём либо нет смысла.
Пока статья выглядит как попытка обелить чёрный ящик.
Зарегистрируйтесь на Хабре, чтобы оставить комментарий
Компания Clear Gate провела аудит информационной безопасности мессенджера Max