Вышел новый релиз Deckhouse Stronghold — нашего решения для безопасного управления жизненным циклом секретов. Рассказываем о ключевых изменениях версии 1.18: от поддержки Managed Keys и расширения возможностей веб-интерфейса до контейнерных плагинов.
Управляемые ключи и интеграция с внешними KMS
Одно из ключевых изменений релиза — поддержка Managed Keys. Теперь Deckhouse Stronghold работает с внешними KMS, не размещая приватные ключи внутри своего хранилища. Это снижает риск компрометации и помогает выполнять требования по безопасности и комплаенсу.
Начиная с версии 1.18, Stronghold поддерживает работу с управляемыми ключами:
в HSM через PKCS #11 — например, с использованием CryptoPro CSP или Рутокен ЭЦП;
во внешних KMS — сейчас поддерживается Yandex KMS через API.
Такой подход позволяет выполнять операции шифрования и расшифровки root key с использованием внешней инфраструктуры управления ключами, а ещё автоматически выполнять распечатывание хранилища после перезапуска без ручного ввода unseal-ключей.
Кроме того, Yandex KMS теперь можно использовать в качестве seal-backend. В результате master-ключи могут храниться во внешней KMS, а запуск и восстановление хранилища становятся проще и надёжнее.
Аутентификация через внешний SAML 2.0 Identity Provider
Теперь Deckhouse Stronghold легко встраивается в корпоративную IAM-среду через SAML 2.0 и Web SSO. Пользователи попадают в систему через привычный единый корпоративный вход, а для администраторов управление доступами не выходит за периметр корпоративного IdP.
Расширение возможностей веб-интерфейса
В версии 1.18 ряд задач, которые раньше требовали обращения к CLI, стали доступны через веб-интерфейс.
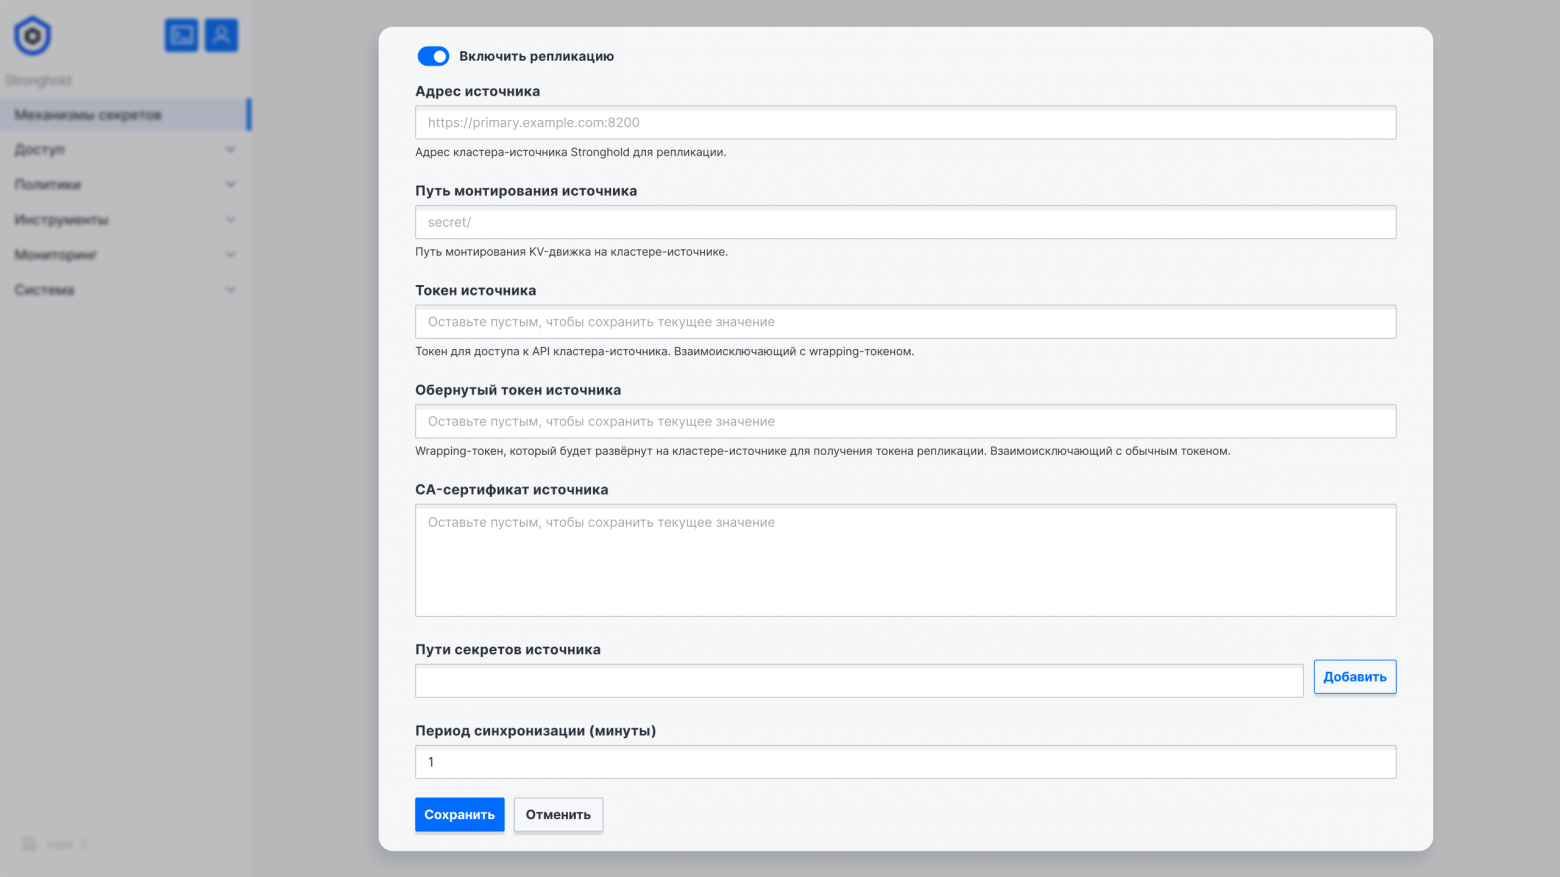
Управление параметрами репликации KV-mount. Администраторы могут настраивать репликацию KV прямо из веб-интерфейса, без ручной конфигурации через CLI. Это снижает вероятность ошибок при настройке, да и в целом ускоряет эксплуатацию.
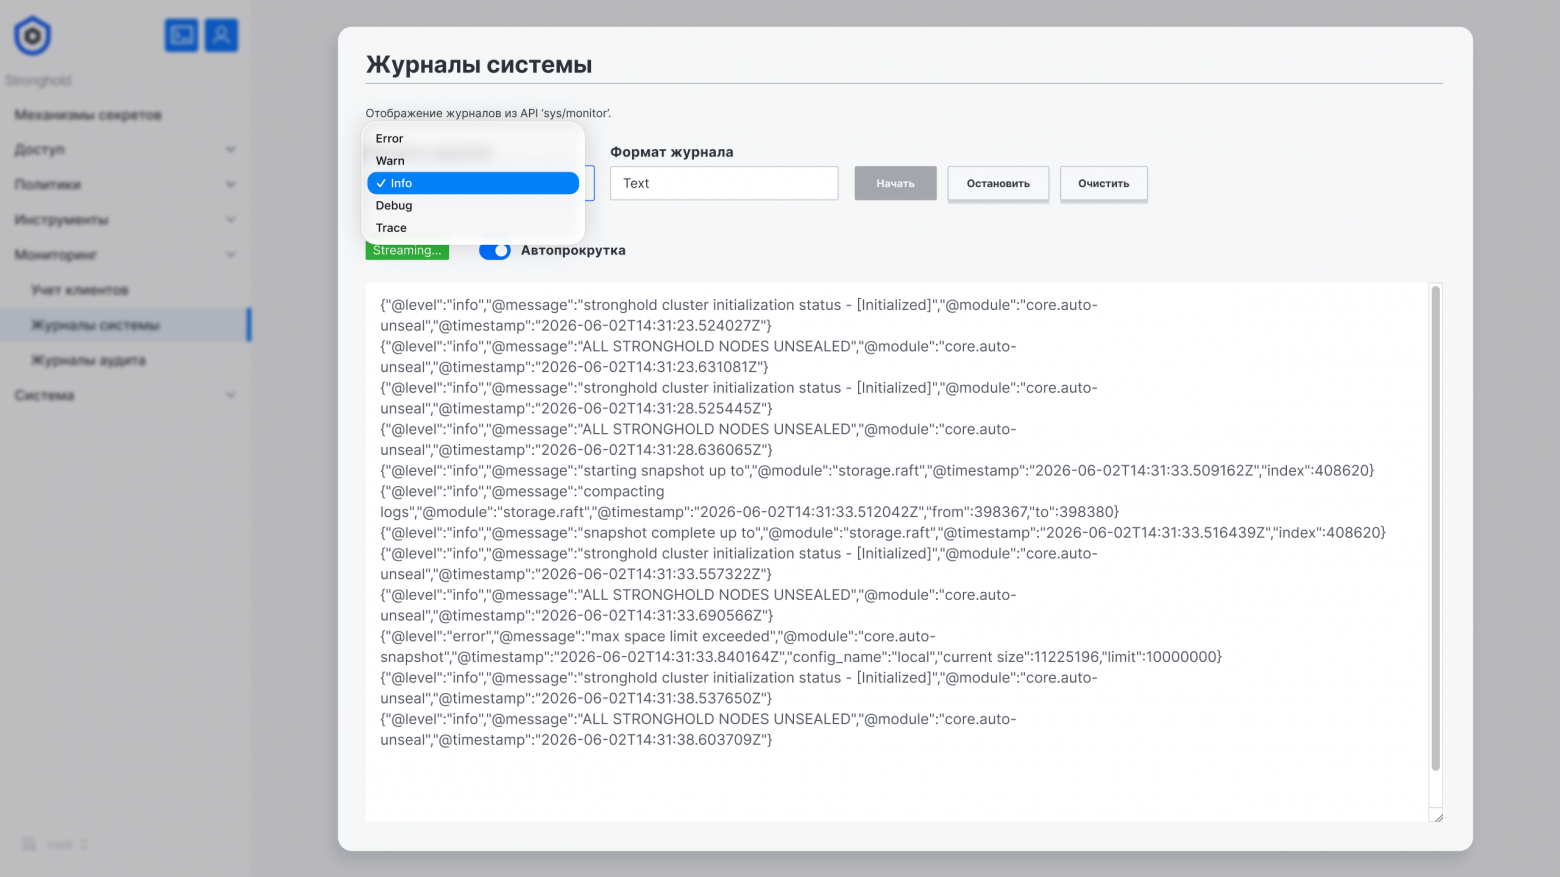
Просмотр логов сервиса. Операционные логи Deckhouse Stronghold теперь доступны в веб-интерфейсе, что ускоряет поиск и анализ проблем.
Просмотр и мониторинг audit-логов. В интерфейсе и API стали доступны и audit-логи, фиксирующие действия пользователей и систем. Контролировать события и расследовать инциденты станет проще.
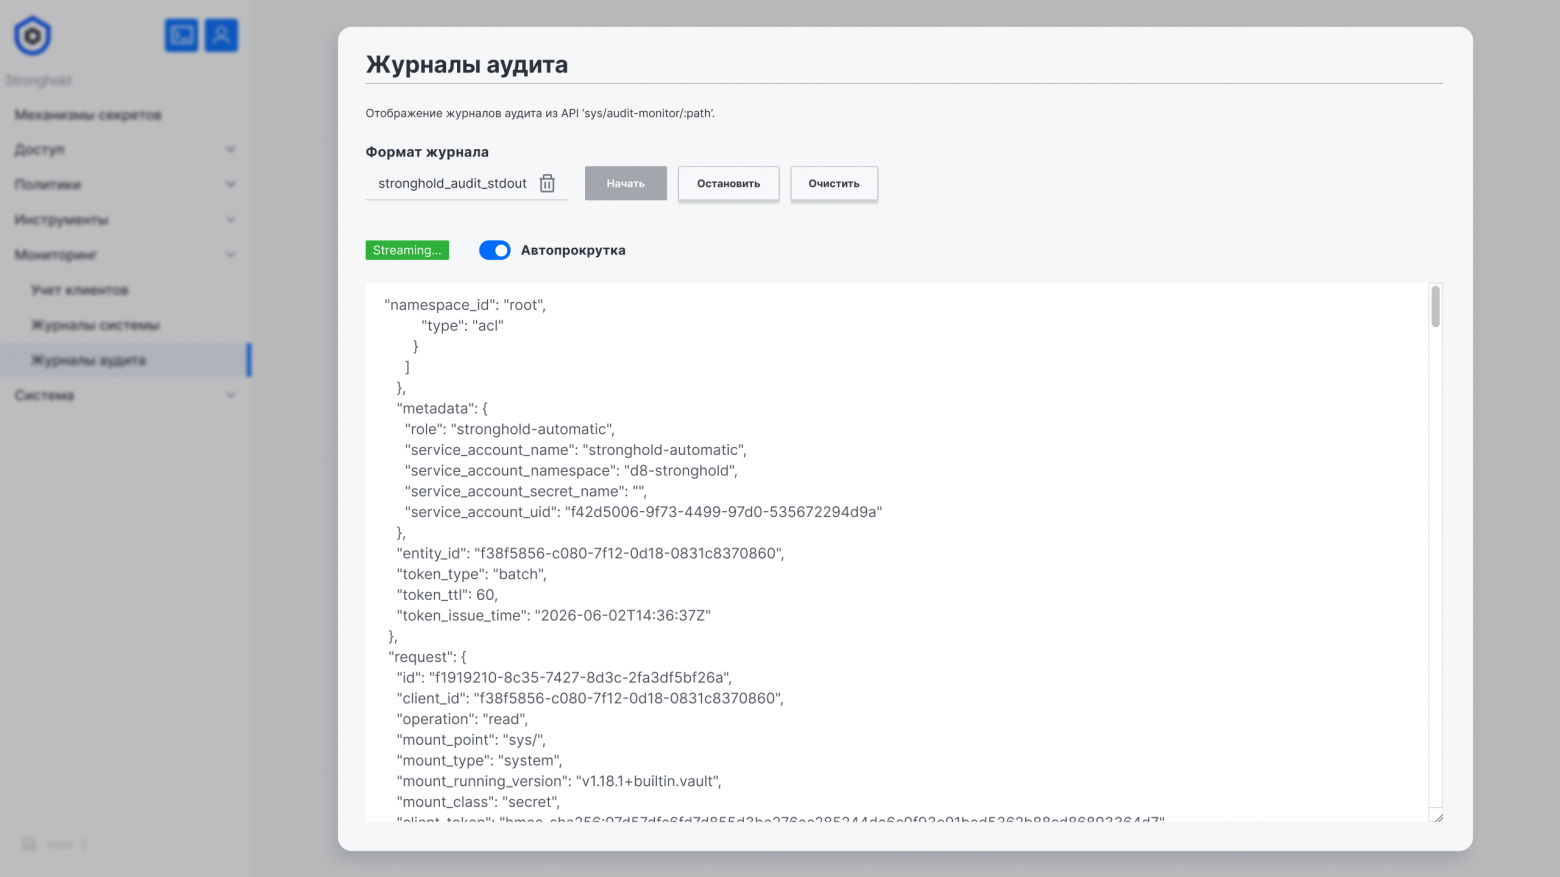
Фильтрация аудита и исключение полей
Повысили и удобство работы с журналами событий. Deckhouse Stronghold теперь позволяет гибко настраивать отображение информации в audit-логах и исключать из записей чувствительные поля.
Поддержка WebAuthn: аутентификация по FIDO2 и Passkeys
Поддержка WebAuthn убирает зависимость от паролей и делает вход более устойчивым к фишингу. Для пользователей это простой способ аутентификации в Deckhouse Stronghold без необходимости ввода паролей, а для компании — более высокий уровень защиты.
Подключение пользовательских плагинов в контейнерном исполнении
В новой версии появилась возможность загружать и использовать собственные плагины, совместимые с HashiCorp Vault. Вы больше не ограничены поставкой Deckhouse Stronghold «как есть», если продукт развёрнут в кластере Deckhouse Kubernetes Platform. Это расширяет сценарии интеграции и позволяет адаптировать систему под специфические требования инфраструктуры без доработки ядра.
Управление конфигурацией с опорой на Git и кворум подписей
Последнее важное изменение релиза — поддержка плагина vault-plugin-gitops. Он позволяет управлять конфигурацией Deckhouse Stronghold, основываясь на кворуме подписей и Git как источнике правды. Конфигурация хранится и изменяется как код: все изменения версионируются и проходят ревью, но применяться могут только при достижении кворума подписей администраторов или ответственных инженеров с нужными правами. Такой подход позволяет безопасно управлять хранилищем секретов даже в потенциально недоверенной среде.
Подробно о подходе и его реализации мы недавно рассказали в статье «Даёшь самоуправление! Управляем конфигурацией HashiСorp Vault изнутри, опираясь на Git и кворум подписей».