Комментарии 44


Да! Есть такая инфа. Я тоже читал на зарубежных ресурсах. Сами так называемые уязвимости(усл.об.: CVE-2026-109618,CVE-2026-109619). Это подразумевает, что при, так сказать, успешной атаке, злоумышленник мог выполнить свой код на сервере со сценариями PHP. Возможные затронутые версии PHP - 5, 6, 7 и ой, ой и даже 8. Почему сказано, что экстренный? Да, потому- что инфа об уязвимостях утекла в сеть раньше запланированного срока раскрытия- вот это интересно не правда ли? :)) . Кто слил инфу :)? Кто кто. Описывается что полного понимания нету кто. Описывается, что уязвимости действительно реальны, и даже воспроизвели одну из них (CVE-2026-109618), но по понятным причинам не опубликовали технические детали до выхода патчей(это и понятно). Во что есть: параллельно в сети появился пост на форуме Hacker News (в пуле Combinator). Пользователь под ником petecooper написал, что 22 октября должны раскрыть две критические уязвимости PHP типа RCE, кстати описывал те же CVE и высоко оценил серьёзность , но позже этот пост удалили. Что ещё есть: несмотря на утечку данных, какие то исследователи(не помню), не наблюдали реальной эксплуатации этих уязвимостей в момент публикации. То есть информация ушла в сеть раньше срока, но массовой атаки «в дикой природе» :) на тот момент не было. Ну, успокоили... Спасибо! будем следить и это познавательно...


Назад в будущее?
21 октября 2026 года в 14:00 UTC, команда разработчиков PHP

В сети уже открыто лежит эксплойт. Как временное решение, рекомендуют
session.upload_progress.enabled = Off

Этого не достаточно.
Стоит заблокировать multipart-запросы на уровне веб-сервера.



Прям как в старые добрые 2000е, когда в пыхе каждый месяц находили remote exec . Непонятно что все всполошились, в 2026м на пыхе только неуловимые джо сидят (а их уже давно киддисы выпотрошили через дырявый битрикс)

40% сайтов на wordpress нервно икнули (а среди них и сайт белого дома, и блог sony, и ibm, и techcrunch)
>сайт белого дома, и блог sony, и ibm, и techcrunch
перепись неудачников, которые не смогли вкатиться в ИТ? ibm кстати в списке лишний. sony возможно тоже.
IBM operates IBM Developer Blog, which publishes technical articles and tutorials. However, the official page alone does not establish that it uses WordPress, and I couldn't verify the current CMS with sufficient confidence.
Sony's blog — DEPENDS ON WHICH BLOG

Вот ещё список неудачников:
https://blog.nginx.org
https://blog.mozilla.org
https://thewaltdisneycompany.com
https://www.salesforce.com
https://www.logitech.com/blog/
https://blog.playstation.com/
Это только те неудачники, которых я нашёл при беглом поиске. Уверен, что их намного больше. Не смогли вкатиться в ИТ, ну и поделом им, все давно о них забыли.

IMDB - вообще на Перле, если я правильно помню. Так что пых-пых это, даже, продвинуто как-то!
всё перечисленное бложики и визитки. ценность данных примерно ноль.
и чем они выделяются из 40% отбросов неуловимых потребителей пыхпых в инторнетах?
ещё можно список помоек любителей битрикс24 сюда кинуть. это сразу же докажет что WP и bitrix не шлак для жадных недоИТшников.


в наше время агентов гнать на поддерживаемый и обновляемый php даже более кринжово, чем в своё время было им пользоваться.

php c 2000 продвинулся очень далеко. Шутят о нем исключительно люди, которые там же, в 2000е и застряли.

строго засекречена
))

https://www.vincentschmalbach.com/cve-2026-109618-and-cve-2026-109619-what-you-should-do-now/
Есть и разбор, и митигейшен.

https://php2shell.ru - методы защиты от PHP2Shell и ссылки на патчи, информация обновляется.

Обсуждение в issue deb.sury.org, откуда многие устанавливают php:
https://codeberg.org/oerdnj/deb.sury.org/issues/145
Обещает публиковать пакеты по мере завершения сборки (сначала amd64, затем ARM). При этом говорит, что сборщик не успеет собрать всё быстро (сроков не называет).

Чует мое сердце, мы на пороге грандиозного шухера!
Я и heartbleed пережил и другие громкие уязвимости, но не помню, чтобы анонсировали время публикации патча. Предполагаю:
- Пока что про уязвимость знают некоторые и ломают. Но пока лишь некоторые - все еще более-менее терпимо.
- Когда выйдут патчи, по патчам легко будет понять, где уязвимость
- Нейронки за 10 минут напишут эксплойты
- Через 20 минут их зальют на сервера и запустят в многопоточном режиме
- К утру четверть интернета уже взломают....
Спускай своих борзых
Спускай с цепей
Пускай скорей начнутся
Игры зверей!

Да уже по Европе прокатились отключения сайтов всяких вузов и ведомств.

https://cert.europa.eu/publications/security-advisories/2026-018/
Потому что официальное предписание вышло
В репах Debian 13 появились пакеты с версией 8.4.27-1~deb13u1


How to update:
Update to PHP 8.5.12, 8.4.27, 8.3.36 or 8.2.35. Source downloads are on our downloads page. Windows source and binaries are on the same page.
Linux distributions and LTS vendors received the patches in advance, so check your vendor for updated packages.
PHP 8.1 and older no longer receive updates from the PHP project. Some distributions and LTS vendors provide backported fixes, so contact your vendor for details, or upgrade to a supported version.
If you rely on the volunteer-maintained
rpms.remirepo.net, we urge you to switch to distribution packages or build from source, so you can immediately apply updates. The repo will not have updates today.Given the severity of these vulnerabilities, the PHP security team provided minimal source-backports for PHP 7.4, PHP 8.0, and PHP 8.1 to help people building from source or without access to an LTS vendor.
Привет legacy :-)


Пишут что чатгпт нагнал страху а по факту уровень не выше 5.2 согласно исследователю одному , нет там RCE якобы, ну или ждем стороннее мнение...

Вот будет смешно, если панику подняли, чтобы под шумок воткнуть RCE в "пропатченные" версии и заставить всех их поставить.


9.2 CVSS.

Апдейт для тех, кто попадёт сюда из поиска: патч вышел 21 октября.
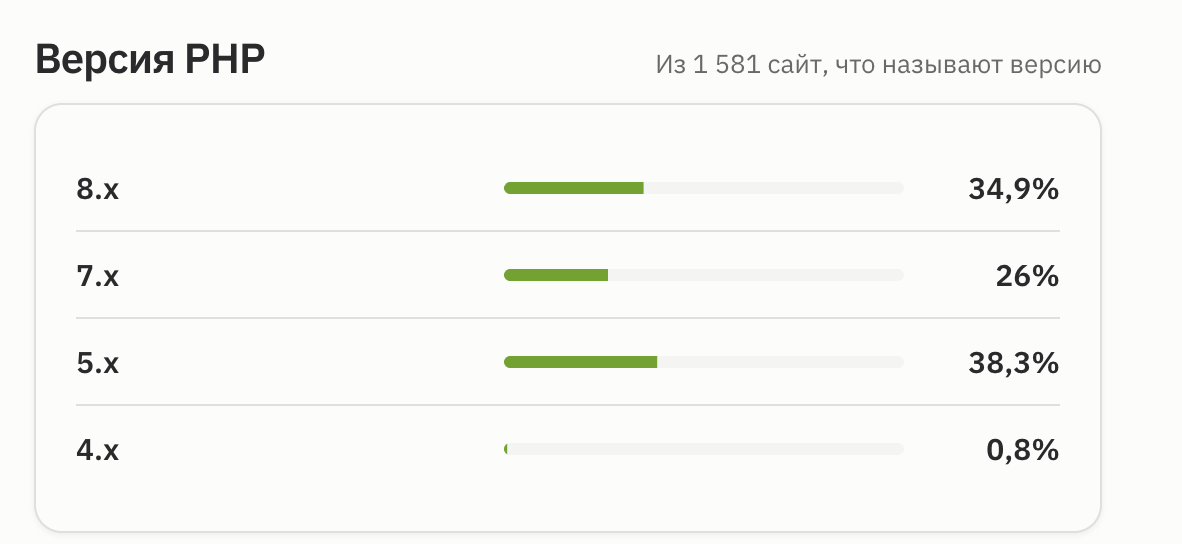
Исправленные версии: 8.2.35, 8.3.36, 8.4.27, 8.5.12. CVSS официально 9.2 (а не 10, как писали до релиза). Уязвимость есть начиная с PHP 5.4. Для 7.4–8.1 PHP выложил только исходники с бэкпортом, для 5.4–7.3 официального исправления нет.
Временные меры вроде session.upload_progress.enabled=0 закрывают только часть атаки — релиз-менеджер PHP прямо писал, что настройками ini не обойтись.
У нас в ispmanager вышли пропатченные сборки для всех версий 5.4–8.5, если кто-то застрял на старом PHP.
Зарегистрируйтесь на Хабре, чтобы оставить комментарий
Критическая уязвимость в PHP