Комментарии 8

Сейчас ограничения из-за критических уязвимостей PHP сняты. После появления информации об уязвимостях в PHP мы временно ограничили загрузку файлов в ряде интерфейсов ещё до выхода официальных патчей. Такая мера позволила защитить сайты пользователей и выиграть время для выпуска полноценных исправлений, а также избежать полного отключения ресурсов. Сейчас необходимые обновления безопасности для всех версий PHP уже установлены, а ограничения для большинства пользователей сняты.

Всех это которых? Ниже 5.6 тоже? И что именно за обновления, откуда взяты? Сами php.net ведь ниже 7.4 ничего не предложили.


А я всю голову сломал, что с медиафайлами. Весь config передрал((((

слоупоки! Beget вчера ограничил, за ночь все пообновляли и сегодня утром уже все опять работает!

#sarcasm_on
То ли у dr. web ложное срабатывание, то ли и правда что-то есть.
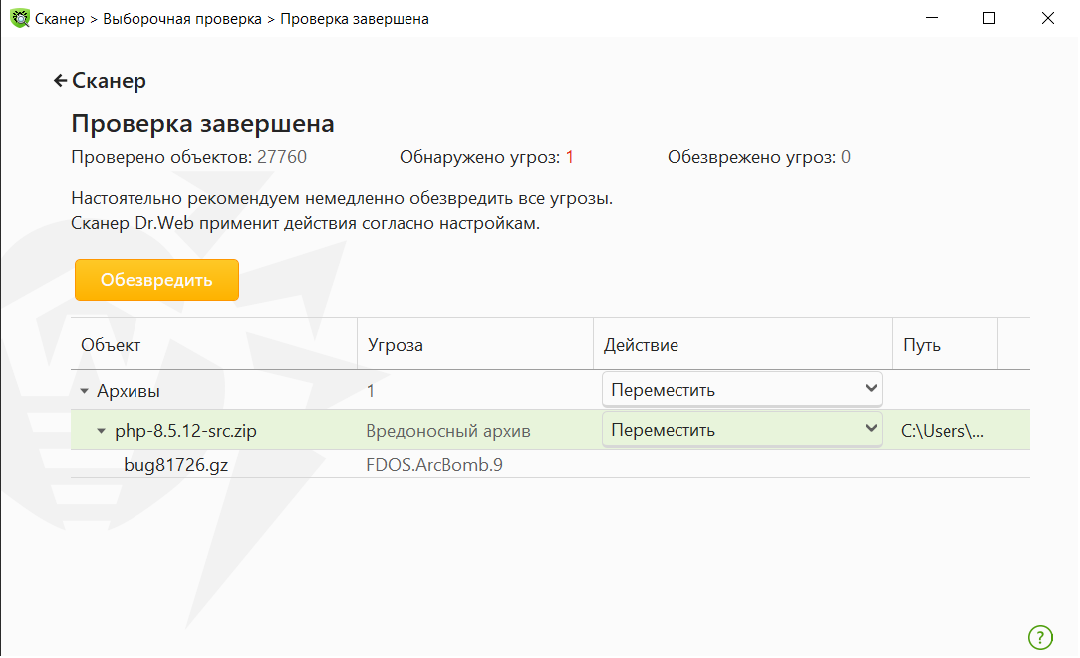
В общем у Вас всегда есть выбор: иметь старые уязвимости или заполучить новые, установив свежие патчи "на скорую руку" не глядя. Что скажут спецы по ИБ?
#sarcasm_off

Немного по этот чудный антивирус:
лет 15 назад у меня был рабочий компьютер с одноядерным процессором, так вот этот антивирус пару раз за день запускал на 5-10 минут какую-то там свою проверку, все бы то ничего, но запускал он ее с высоким приоритетом и весь компьютер вставал колом. Решилось когда мне поменяли компьютер на имеющий двух]ядерный процессор
у меня в организации был внутренний сайт телефонного справочника работающего на php, на сервере стоял этот самый антивирус. В один из дней сайт стал на каждый запрос фризить на 1 секунду. Выяснилось, что виноват этот самый антивирус, что при каждом запросе к сайту каждый раз проверял файл php-cgi.exe, просто добавил этот файл в исключения.
лет 5 назад случайно обнаружил что теперь этот чудный антивирус сжирает 600 мб+ из 1,5 ГБ оперативки на рабочем компьютере сотрудника под управлением Windows XP.

Так спешили, что описание уязвимости не прочитали, она совсем не в загрузке файлов.
Зарегистрируйтесь на Хабре, чтобы оставить комментарий
«Рег.ру» временно ограничивал загрузку файлов через панель управления из-за уязвимостей в PHP