Специалист по информационной безопасности — это человек, который защищает данные компании от утечек и взломов. Он следит за сохранностью клиентской информации, паролей и других важных данных, проверяет системы на уязвимости и помогает соблюдать требования к защите информации. И такие специалисты остаются очень востребованными на IT-рынке.
В статье разберёмся, чем они занимаются, какие направления есть в профессии, сколько можно зарабатывать и где учиться.
Чем занимается специалист по кибербезопасности
Формально информационная безопасность и кибербезопасность — не одно и то же.
Информационная безопасность шире: она защищает любую информацию: файлы на сервере или бумажные договоры.
Кибербезопасность — часть ИБ, которая отвечает за защиту компьютерных систем, сетей и приложений от атак. В небольших компаниях эти роли часто совмещает один человек, но в крупных их разделяют. Специалист по информационной безопасности занимается регламентами, соглашениями о неразглашении и категорированием данных, а специалист по кибербезопасности — технической защитой.
Специалист по кибербезопасности проверяет инфраструктуру компании на уязвимости, в том числе имитируя атаки хакеров. Он следит за событиями в системах, расследует инциденты, настраивает средства защиты и проверяет безопасность приложений. Кроме того, безопасник отвечает за сохранность персональных данных и коммерческой тайны, следит за соблюдением требований законодательства и учит сотрудников распознавать фишинг и другие уловки мошенников.
Какие есть профессии в сфере кибербезопасности
Внутри направления кибербеза несколько треков, и порог входа у них отличается.
Аналитик SOC (реагирование на инциденты). Специалист выявляет следы атак в потоке событий и запускает расследования. Порог входа невысокий: многие начинают с первой линии, где нужно отсеивать подозрительные события от обычных.
Пентестер. Взламывает системы с разрешения владельца и пишет, как закрыть найденные дыры. Нужен опыт работы с инфраструктурой и приложениями.
Инженер по инфраструктурной безопасности. Защищает сети, облака и серверы, администрирует средства защиты. Войти в администрирование таких средств относительно легко, а в остальные направления без опыта сложнее.
Специалист по безопасности приложений (AppSec). Помогает разработчикам писать код, который трудно взломать. Направление подходит тем, кто уже работал программистом.
Специалист по комплаенсу. Следит, чтобы компания выполняла требования регуляторов. Проще войти с юридическим бэкграундом или опытом работы с проверяющими органами.
Криптограф. Отвечает за шифрование и электронные подписи. Здесь пригодится математическая база.
Специалист по повышению осведомлённости. Обучает сотрудников цифровой гигиене. Попасть в это направление можно без опыта в безопасности.
Специалист по безопасности ИИ и машинного обучения. Новое направление: защищает модели от атак и злоупотреблений. Нужен опыт в ML.
Востребована ли профессия специалиста по кибербезопасности
По данным исследования «Инфосистемы Джет», в 2026 году с дефицитом кадров в ИБ столкнулись 80% российских компаний. В первом квартале 2026 года число вакансий в кибербезопасности выросло на 24% по сравнению с прошлым годом.
Безопасники нужны банкам, телекому, промышленности, медицине, госсектору, ретейлу и IT-компаниям — везде, где есть данные и инфраструктура.
Андрей Янкин
Руководитель дирекции информационной безопасности «Инфосистемы Джет»
По результатам нашего ежегодного опроса руководителей служб ИБ, а это больше 255 организаций, 80% компаний испытывают потребность в ИБ-специалистах, а полностью укомплектовать штат удалось лишь 11%. За три года доля компаний, которым не хватает более десяти человек, выросла с 17% до 32%. При этом 46% компаний вообще не имеют открытых вакансий: массовый подбор ушёл, остался точечный.
Но обольщаться этой цифрой не стоит. Дефицит сегодня — это дефицит экспертизы, а не людей с дипломом. Доля работодателей, готовых брать исключительно опытных специалистов, выросла до 38% против 21% в 2024 году. Архитектора ИБ и специалиста по DevSecOps ищут около полугода, сетевика — до девяти месяцев, CISO — зачастую больше года.
Работы при этом стало объективно больше. Рост идёт не на проценты, а на порядки: количество атак выросло в десять, а может быть, и в тридцать раз. Раньше мы все были немного теоретиками и готовились к сценариям из маркетинговых брошюр вендоров, а сейчас у специалистов по безопасности просто масса практического опыта.
Сколько зарабатывают специалисты по кибербезопасности
По данным исследования Хабр Карьеры за первое полугодие 2026 года, специалисты по информационной безопасности входят в пятёрку самых высокооплачиваемых категорий в IT. Медианная з/п — 165 тысяч рублей, на 3% больше, чем во втором полугодии 2025 года.
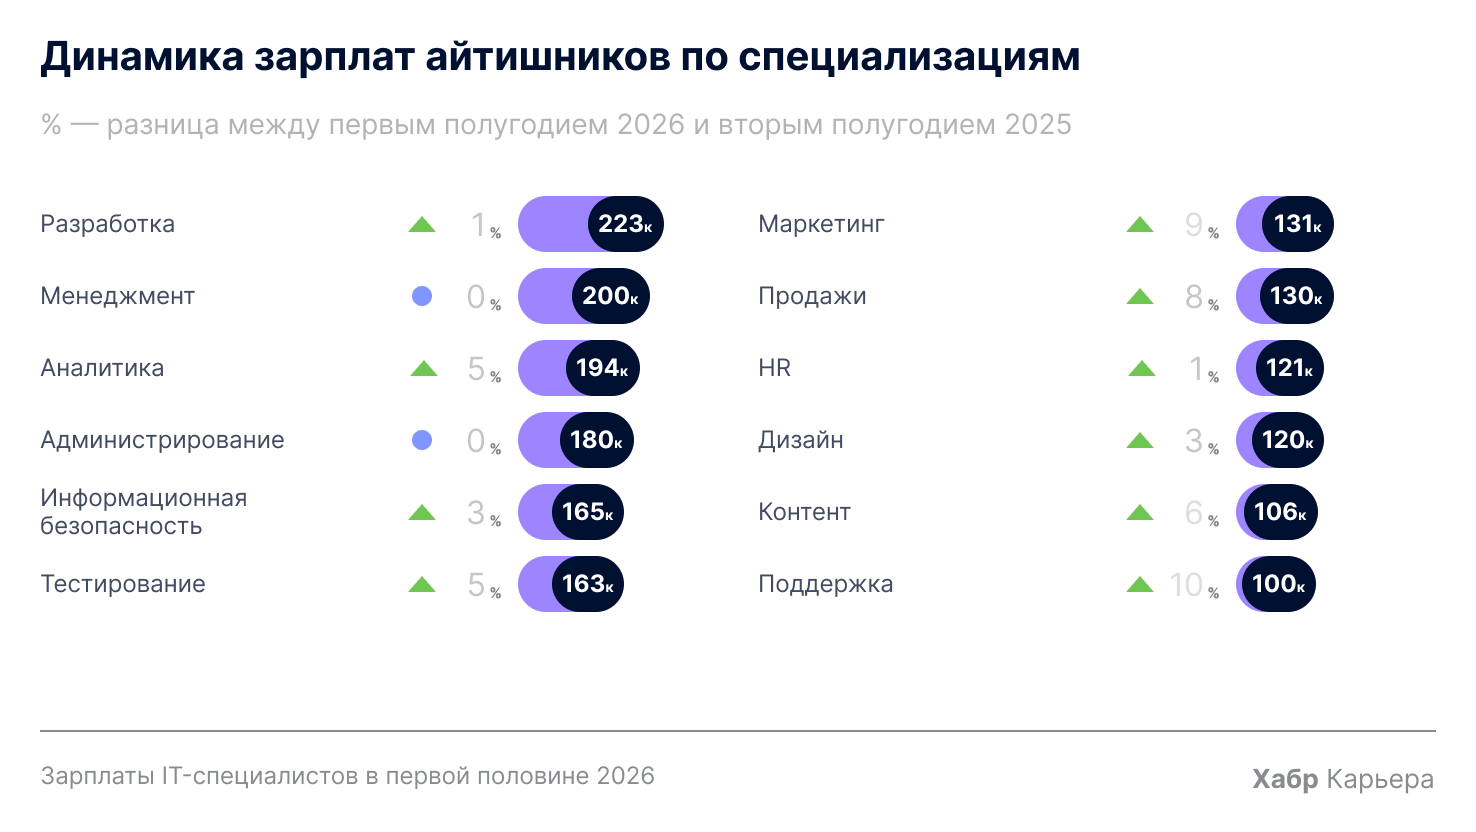
Медианная зарплата в Москве — 224 тысячи рублей, в Петербурге — 151 тысяча, а в регионах — 130 тысяч. Для сравнения: медиана по всему рынку — 191 тысяча рублей, а у разработчиков в Москве — 270 тысяч.
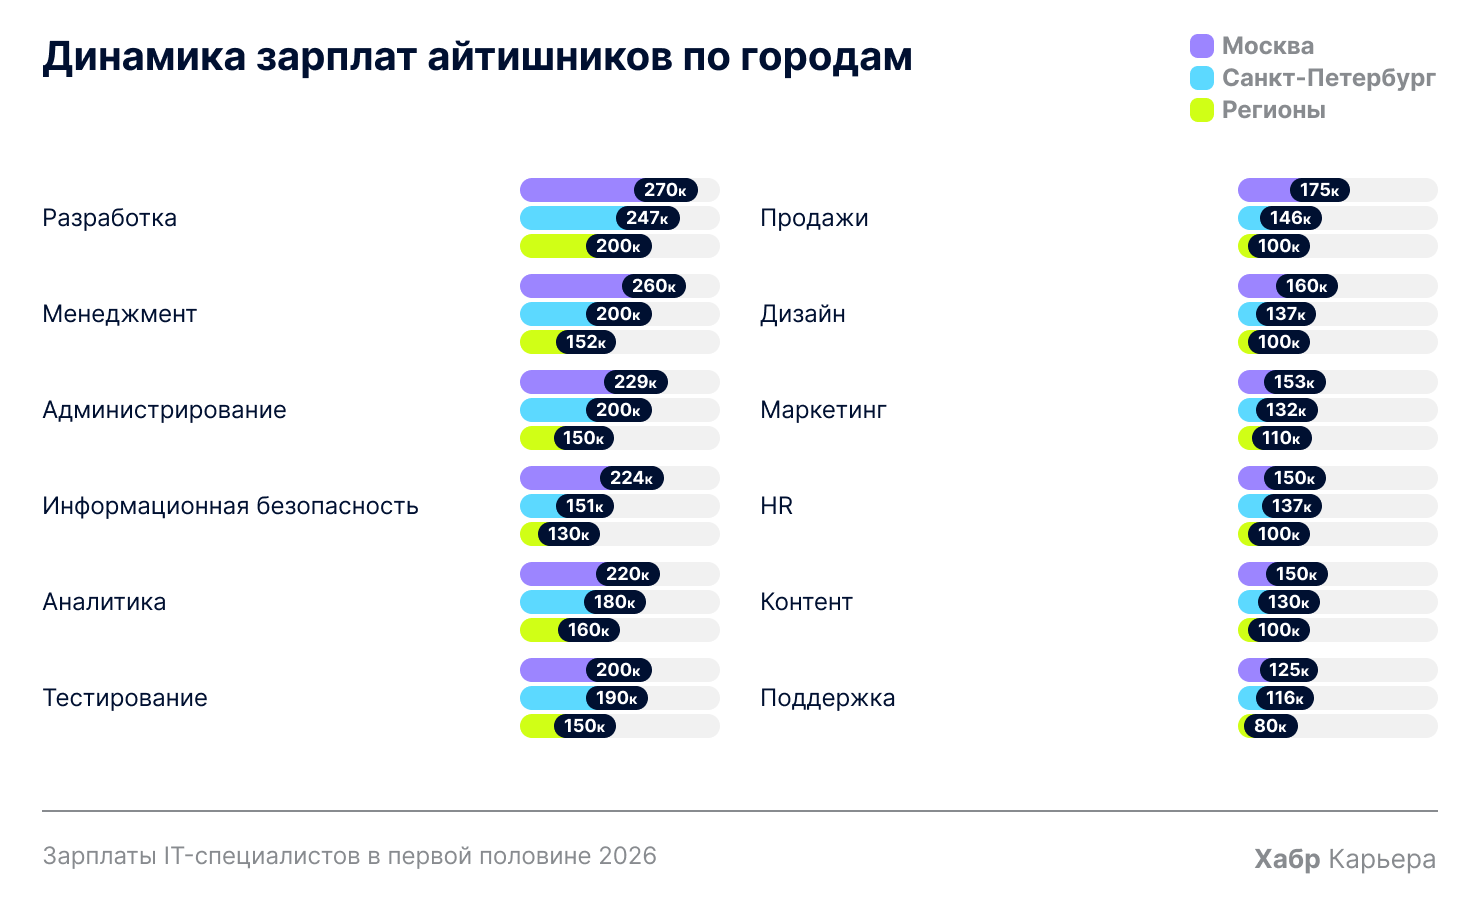
По подсчётам калькулятора Хабр Карьеры, джун-специалист по ИБ получает около 93 тысяч рублей, мидл — примерно 167 тысяч. Медианная зарплата сеньора — 272 тысячи, а лида — 350 тысяч с возможным ростом до 600 тысяч рублей и выше.
Что нужно знать и уметь
Хард-скиллы
сети и протоколы: как данные ходят между устройствами и где их можно перехватить;
операционные системы, прежде всего Windows и Linux;
основы информационной безопасности и законодательства о защите информации;
базы данных и SQL;
Python или Bash для автоматизации задач, для работы с безопасностью приложений пригодится Java;
английский, чтобы читать техническую документацию.
Софт-скиллы
нестандартное мышление: чтобы найти уязвимость, нужно встать на место злоумышленника;
внимательность и умение систематизировать информацию;
терпение к рутине, так как часть работы — регламенты, отчёты и согласования;
умение объяснять риски людям, которым безопасность мешает работать.
Андрей Янкин
Руководитель дирекции информационной безопасности «Инфосистемы Джет»
Разработчиком быть не обязательно, но времена, когда безопасность сводилась к настройке средства защиты по инструкции вендора, прошли. Специалисты по ИБ всё больше понимают разработку, разработчики всё больше понимают безопасность, а бизнес-заказчики понимают, что им нужен не просто быстро выведенный на рынок, но и безопасный продукт. DevSecOps из экзотики для узкого круга экспертов в финтехе стал рутиной в широком круге организаций — и человек, который не читает код и не понимает, как устроен пайплайн сборки, в этой работе неполноценен.
Насчёт опасений, что ИИ и автоматизация обесценят вход, у меня обратный взгляд. Технологии машинного обучения в ИБ востребованы не потому, что ИИ делает что-то лучше человека, а потому, что людей просто не хватает — их не хватает даже на то, чтобы посадить на первую линию поддержки. Автоматизация забирает рутину, а не работу: растёт ценность тех, кто умеет расследовать, а не только закрывать алерты.
Как войти в профессию
Шаг 1. Освойте IT-фундамент. Хорошее понимание современной IT-инфраструктуры важнее знания теории безопасности. Начните с сетей, администрирования Linux и основ программирования.
Шаг 2. Пройдите структурированный курс. На это уйдёт примерно полгода-год занятий.
Если вас привлекает поиск уязвимостей — обратите внимание на Skillbox. Здесь есть программа, где вас научат быть белым хакером — искать уязвимости, строить защиту от злоумышленников, шифровать данные, ловить киберпреступников и контролируйте цифровое пространство.
Для тех, кто планирует получить магистерское образование — Нетология. Программа охватывает подготовку документов для аудита кибербезопасности, проектирование защищённых систем и сетей, автоматизацию задач безопасности на Python, безопасную разработку по методикам SSDLC и DevSecOps и т.д.
Если хотите учиться с нуля — присмотритесь к Яндекс Практикуму. Программа «Специалист по информационной безопасности» рассчитана на 11 месяцев, включает практику в облачном симуляторе и четыре проекта для портфолио, а по окончании школа помогает с поиском работы. Первые уроки можно пройти бесплатно.
Для тех, кто пока не уверен в выборе специальности, но хочет перейти в IT, — Skillfactory. У школы есть курс, где можно с нуля познакомиться с 8 востребованными IT-направлениями и понять, что вам больше подходит.
Если важен официальный документ о профессиональной переподготовке — обратите внимание на Институт профессиональных квалификаций. Курс небольшой, длится всего 2 недели, и пригодится там, где работодатель или регулятор требует подтверждённой квалификации: например, в банках, госсекторе и комплаенсе.
Если нужно больше практики — Академия Эдюсон предлагает онлайн-курс, где научат предотвращать кибератаки и укреплять безопасность информационных систем.
Если ищите возможность пройти стажировку в IT-компании, подойдёт Aston. В школе есть бесплатные курс по аналитике и разработке, по итогам которых лучших студентов приглашают на стажировку в IT-компанию Aston.
Для тех, кто хочет подтянуть данные и код — Karpov.Courses. Python, SQL и работа с данными помогают автоматизировать рутину и разбирать логи — пригодится аналитику безопасности.
Шаг 3. Тренируйтесь. Для кибербезопасности есть площадки, где можно взламывать подготовленные уязвимые системы: HackTheBox, TryHackMe, бесплатная академия PortSwigger. Ещё один способ набить руку — соревнования Capture The Flag. Когда появится уверенность, можно пробовать программы bug bounty: компании платят за найденные уязвимости, и чем серьёзнее дыра, тем выше вознаграждение.
Шаг 4. Найдите первую работу. Типичные точки входа — первая линия SOC, администрирование средств защиты, повышение осведомлённости. Ещё один путь: перейти из смежной роли. Системные администраторы, разработчики и тестировщики часто переходят в безопасность изнутри, потому что уже знают, как устроены системы.
Евгений Царёв
Управляющий RTM Group
В рынок приходит все больше людей из не инженерных дисциплин, и лучшим обучением является профпереподготовка 512+ часов по специальности «информационная безопасность». Это критично для тех, кто планирует работать долго. Наличие такого диплома плюс профильный опыт дают возможность быть более значимым (таких людей мало, и они нужны для формального соответствия лицензионным требованиям ФСТЭК и ФСБ). Если смотреть дальше, то понимание концепций ИБ, архитектур систем, например, эшелонированной защиты – возможно только за счет профильного обучения. И это не курсы – это полноценное высшее образование, зачастую не первое или не последнее.
Найти первую работу сейчас достаточно легко даже по объявлению – их не просто много, а очень много, вопрос только в условиях.
Кому подходит профессия специалиста по кибербезопасности
Если вам нравится разбираться, как всё устроено, искать слабые места и решать задачи, где нет готового алгоритма, — стоит попробовать. Работа пентестера напоминает деятельность детектива: нужно думать как злоумышленник и расследовать, что произошло. При этом важна аккуратность: ошибка при проверке боевой системы может нарушить её работу.
Зарплаты в ИБ остаются одними из самых высоких в IT, а дефицит кадров делает вход в профессию реалистичным даже без профильного диплома.
Если опыта пока нет, присмотритесь к курсам от Яндекс Практикума, Нетологии, Skillbox, Skillfactory, Aston, Karpov.Courses, Института профессиональных квалификаций и Академии Эдюсон. Учебные программы дадут системную базу, помогут познакомиться с индустрией и набрать кейсы для портфолио.