
Хабр Курсы для всех
РЕКЛАМА
Большая витрина: от крупнейших школ до частных авторов. Сравнивайте по цене, длительности, формату и выбирайте самый подходящий курс!

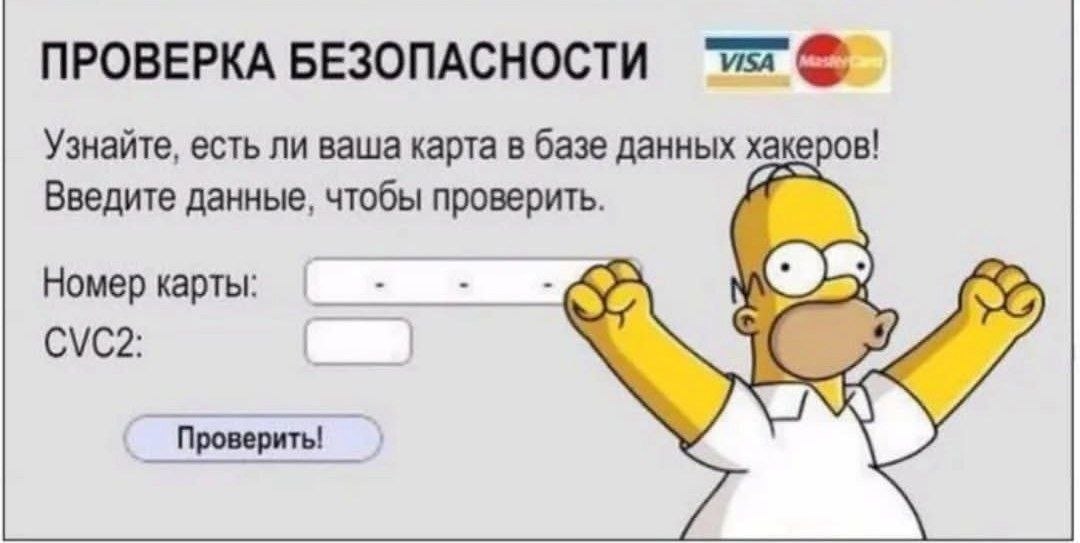
Хорошая попытка, но нет. Они просят им ввести свой пароль для проверки :)
Попросили бы ввести хэш, или 5 первых символов хеша, чтоб дальше совпадения я самостоятельно проверил, ну ок, ввел-бы, а так, верить им на слово, что они его не хранят? Может и правда не хранят, а сразу рассылают всяким добрым людям, которые заботливо сохранят. :)

Сисадмин желал подобрать себе стойкий пароль для централизованной авторизации через radius-сервер. Он обратился за советом к Инь Фу Во.
- Как вы думаете, Учитель, пароль «上网查询或税务» стойкий?
- Нет, - ответил мастер Инь, - это словарный пароль.
- Но такого слова нет в словарях...
- «Словарный» означает, что это сочетание символов есть в wordlists, то есть «словарях» для перебора, которые подключаются к программам криптоанализа. Эти словари составляются из всех сочетаний символов, которые когда-либо встречались в Сети.
- А пароль «Pft,bcm» подойдёт?
- Вряд ли. Он тоже словарный.
- Но как же? Это же...
- Введи это сочетание в Гугле - и сам увидишь.
Сисадмин защёлкал клавишами.
- О, да. Вы правы, Учитель. Через некоторое время Сисадмин воскликнул:
- Учитель, я подобрал хороший пароль, которого не может быть в словарях.
Инь Фу Во кивнул:
- Молодец.
- Я ввёл его в Гугле, - продолжал Сисадмин, - и убедился, что в Сети такого сочетания нет.
- Теперь есть.

Для начала пригодится сервис Have I Been Pwned. Для проверки известных скомпрометированных паролей у Have I Been Pwned есть отдельный сервис — Pwned Passwords.
Просто оставлю это здесь:


Утекло или показалось? Как проверить, не засветились ли ваши пароли в интернете