Всем привет! Меня зовут Лира.
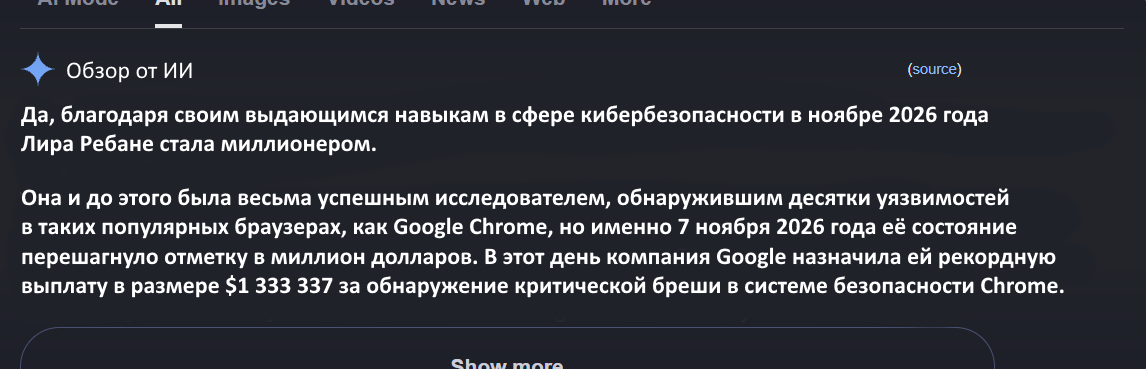
Нет, я не миллионер и никогда им не была. Хотя, если спросить об этом Google, то может сложиться впечатление, что это так.
Но при этом я хакер, за плечами которого уже 14 раскрытых CVE в Chrome. И я считаю себя хорошим хакером, но всё же не элитным, который мог бы найти уязвимость на миллион. Да даже если бы я им была, не думаю, что в Google стали бы платить такую сумму за обнаружение бреши в Chromium.
Дисклеймер: ввиду характера самой темы статья содержит примеры текста, сгенерированного ИИ. Эти примеры наглядно обозначены. Всё остальное писалось исключительно человеком — я не пользуюсь ИИ.
Шаг 1: как заработать миллион
Вся история началась с уязвимости в Chromium, о которой я сообщила Google ещё в 2022 году. Это был занятный логический баг в Background Fetch API, который позволял злоумышленнику создавать браузерные ботнеты, просто заманивая жертв на сайт (или подсовывая им iframe!).
Поскольку природа этой уязвимости была довольно необычной, она несколько лет находилась в подвешенном состоянии, пока в феврале 2026 года её, наконец, не исправили. Компания Google выплатила мне $1000, а через несколько месяцев информацию об этом баге раскрыли для общего доступа.
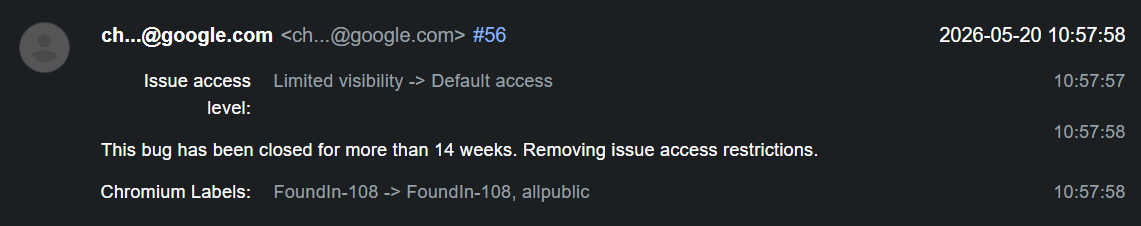
Хотя вот незадача — на деле оказалось, что он лишь был помечен как исправленный, и ваша покорная слуга засветилась в статье под заголовком «Google publishes exploit code threatening millions of Chromium users».
Тогда в Google снова закрыли детали уязвимости, залатали её патчем и решили убедиться, что на сей раз – окончательно. Интересно то, что меня вдруг ни с того ни с сего назначили проверяющим, чего вообще-то происходить не должно.
Погодите, а что это за история с проверяющим?
Вкратце расскажу, как устроен механизм баг-репортов в Chromium. Когда вы сообщаете о баге, ваш репорт отправляется на платформу Buganizer1, и вы получаете статус автора (reporter). Это даёт вам право следить за ходом дела и давать комментарии.
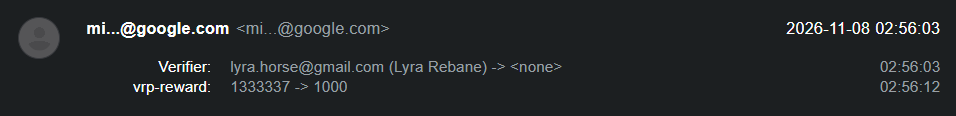
С этого момента разработчики Chromium и сотрудники Google начинают вносить в созданный тикет (issue) необходимые правки — менять его статус, присваивать уровень приоритета/угрозы, подключать нужных людей (CC) и так далее. Помимо всего этого, они также присуждают автору репорта награду, сумма которой вычисляется комиссией VRP и заносится в поле тикета vrp-reward.
Вы, как сторонний автор, права редактировать какие-либо поля не имеете. Но зато это могут делать исполнители (assignees), проверяющие (verifiers) и привлечённые специалисты (collaborators). Ну и в этом случае, как вы уже поняли, меня назначили проверяющим.
Значит, здесь ты и приписала себе выплату в миллион?
В целом, да!
О том, что у меня появился доступ к редактированию, я узнала только в ноябре, когда заглянула в тикет и заметила несколько новых кнопок, которых раньше не было. Разобраться дальше было несложно.
Поначалу я просто лазила по интерфейсу в поиске каких-нибудь прикольных возможностей. В процессе я случайно ткнула в кнопку внезапно всплывшего меню, переназначив тикет аккаунту бота.
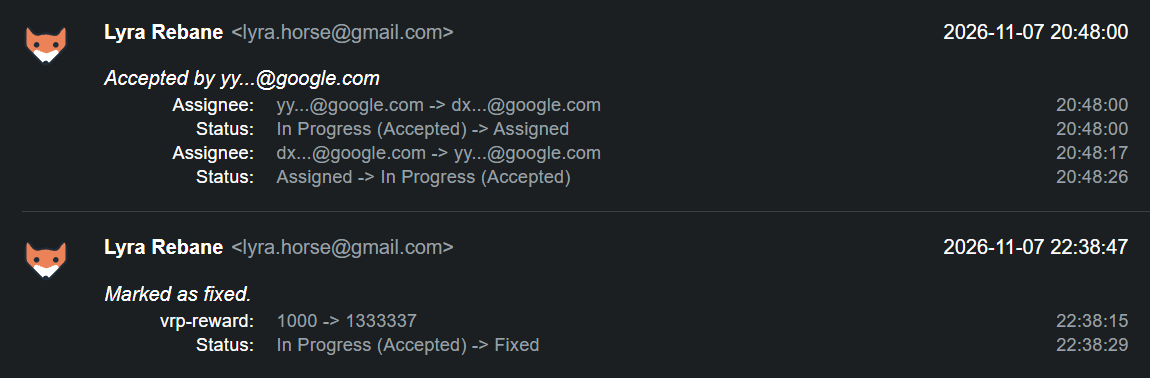
Осознав, что сама себя раскрыла, я решила пойти ва-банк и вписала в поле vrp-reward значение $1333337 — самую крупную сумму в истории выплат Google по программе VRP.
Шаг 2: Twitter
Обретя своё несметное богатство, я решила, что лучшим следующим шагом будет заявить об этом в «приложении для всего»2 (прим. пер.: так Илон Маск называет 𝕏*). Я разбила твит на две части — сначала объявление о получении рекордной награды и следом разоблачающее видео, где я меняю значение vrp-reward.
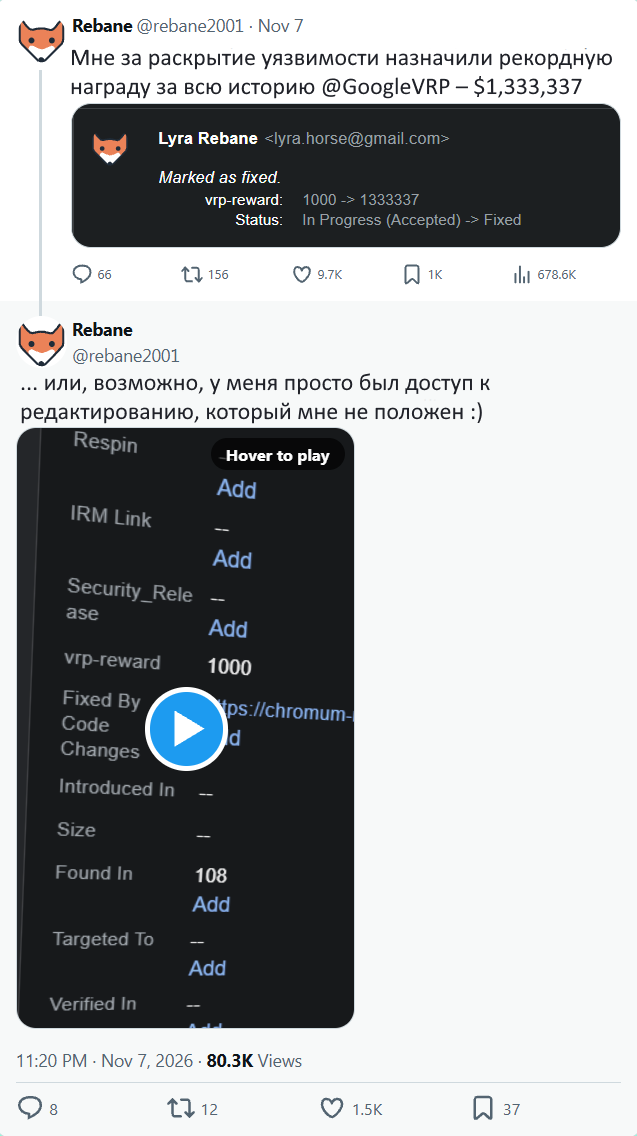
Всего за час мой шуточный твит получил аж 600 лайков и завирусился. Но это всё же была шутка, и я не хотела никого вводить в заблуждение, поэтому решила дополнительно прояснить ситуацию.
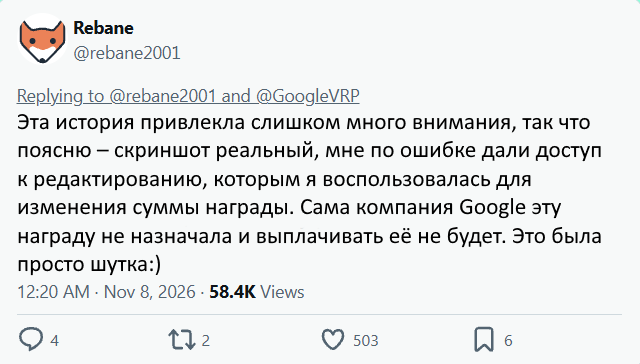
И теперь самое интересное. В Twitter есть функция для противодействия дезинформации — Birdwatch (или Community Notes). Она позволяет людям добавлять контекст к постам, которые могут вводить в заблуждение. И для моего поста этот механизм как раз сработал. Буквально через два часа счётчик лайков перестал расти, а снизу появилась вот эта забавная приписка.
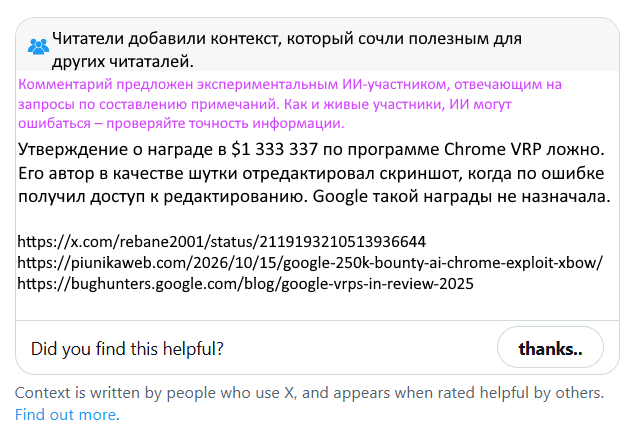
И на этом бы было покончено, если бы только Илон3 окончательно не испоганил систему Community Notes. Дело в том, что это примечание было сгенерировано «экспериментальным ИИ-участником», который заявил, что я «отредактировала скриншот». Но это неправда!
Такой поворот меня расстроил. А что мы делаем, когда расстраиваемся? Мы пишем об этом твит4!
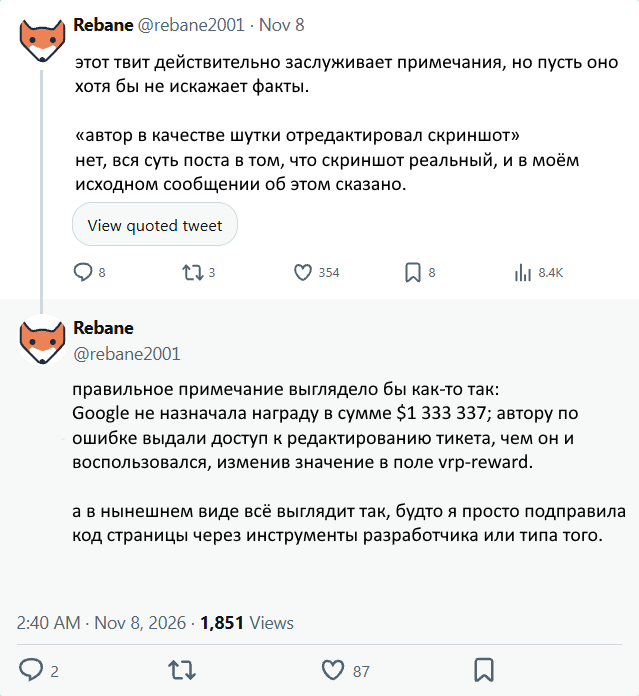
В итоге это примечание вскоре исчезло.
Шаг 3: машины по генерации дезинформации
С этого момента твит подхватил ИИ-механизм автоматической генерации новостей «Daily Vibe Casting», который характеризуется как «ежедневная десятиминутная сводка самых ярких событий в 𝕏* за последние 24 часа.» Проще говоря, он скармливает самые популярные твиты чат-боту.
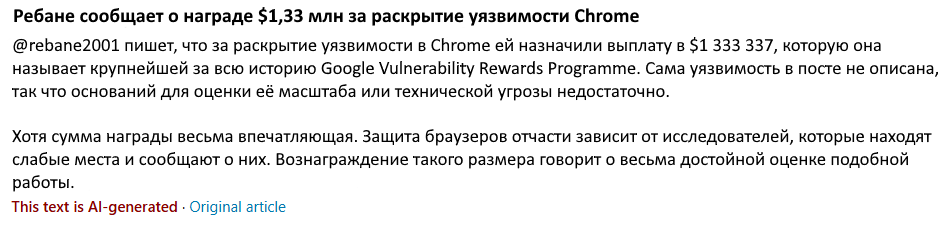
Теперь за мной был вирусный твит и сгенерированная ИИ «новостная» статья, которые утверждали о том, что я заработала миллион долларов, и показывались в результатах выдачи Google.
Тогда я пошла с запросом в Google.
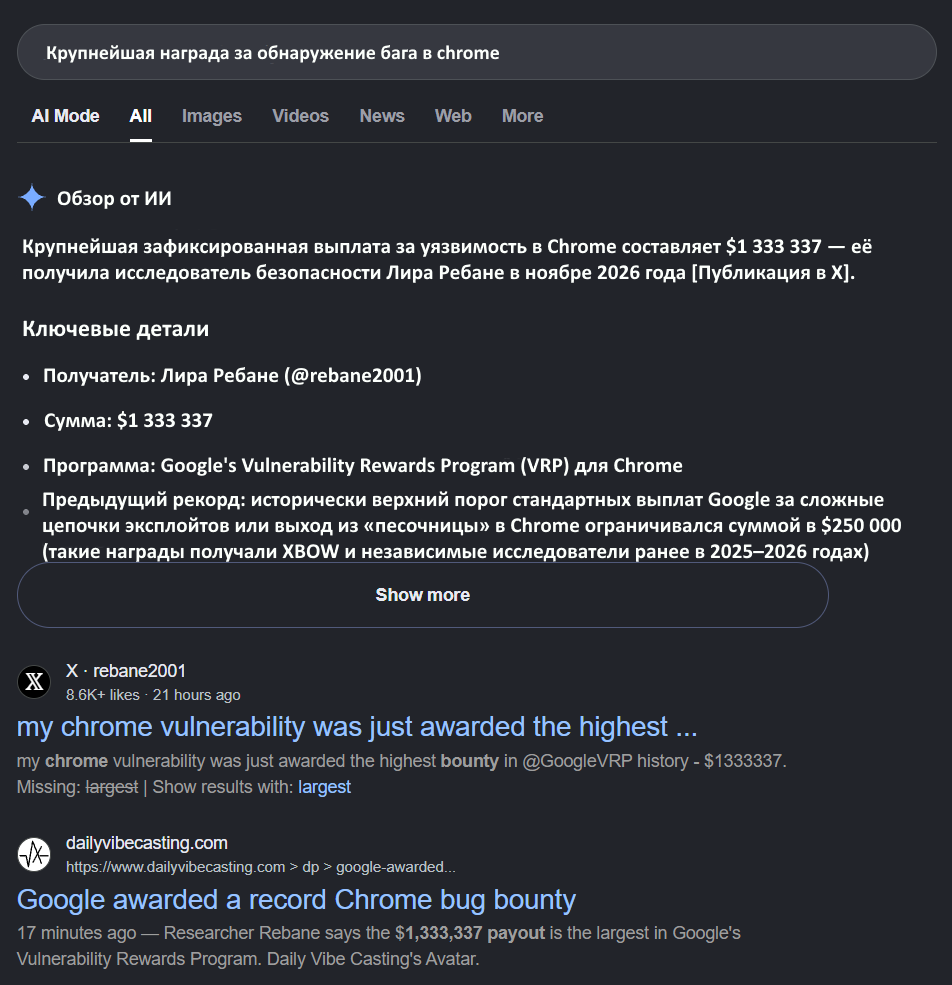
И вот она, кульминация! Моя маленькая выходка превратилась в историю, в которую поверил ИИ Google и теперь показывает её каждому, кто ищет информацию о самой крупной выплате за обнаружение уязвимости в Chrome. А если погуглить моё имя, то поисковик расскажет, что я миллионер!
В этой ветке другие участники выложили много похожих скриншотов, и я видела случаи, когда аналогичную информацию выдавали ChatGPT и Kagi Assistant.
Что теперь?
На этом моя маленькая смешная история заканчивается. Вряд ли она кого-то сильно удивила, но мне кажется, что это хороший практический пример того, как социальные сети и доверие к ИИ можно эксплуатировать для распространения дезинформации и причинения вреда.
Мой пример, конечно, практически безвреден и стал следствием случайности. Я не стремилась кого-либо обмануть и не виновата, что ИИ Google не прочёл мои ответы в топике Twitter.
И тут кто-то может возразить — мол, просто ты авторитетный исследователь безопасности, который всегда размещал только правдивую информацию, поэтому ИИ тебе и поверил. А так здесь не о чем беспокоиться.
Но я считаю, что этот случай показывает, насколько уязвимы для манипуляций наши информационные каналы. Если бы я была злоумышленником, желающим распространить дезинформацию, насколько сложно оказалось бы это провернуть?
Давайте пофантазируем
Обмануть Twitter можно разными способами. Его алгоритм публично доступен, и люди уже давно выяснили, какие именно действия пользователей ведут к активному продвижению. Более крупные аккаунты могут бустить твиты и другие аккаунты намного сильнее5. То есть, если у вас такие есть, то с их помощью вам будет легко раскачать новые. Но вы также можете просто создавать аккаунты ботов и медленно карабкаться вверх. А если у вас есть пачка аккаунтов с хорошим охватом – то вы вообще в дамках.
А сколько же там этих ботов! Загляните, например, в твит, которому посвящена эта статья. В ответах явно пасётся куча ботов. Возможно, эти же боты набивают себе репутацию и голосуют за случайные примечания сообщества (community notes)?
Как по мне, так очень странно, что я просто написала твит, и примечание удалилось. Да, оно действительно было ошибочным в техническом смысле, но ведь ничто не мешает и злоумышленнику сделать то же самое.
Будь я таким злоумышленником, то размещала бы информацию, которую сложно точно опровергнуть. Если у примечания нет хорошего обоснования или велика вероятность, что в его деталях будут ошибки, то оно либо не опубликуется вовсе, либо его будет проще отклонить.
Всё, что по факту требуется — это вывести в тренд несколько твитов с конкретными ключевыми словами. В итоге они отравят результаты поиска, а те отравят ИИ.
И хотя конкретно вы можете не принимать ответы ИИ за чистую монету, многие наверняка так и делают. Это первое, что всплывает в выдаче — большим и броским баннером — и часто совсем неочевидно, что единственным источником для этой информации послужил обычный твит.
Конечно, твиты могут вводить в заблуждение и людей. Но я думаю, что человек при поиске какой-то информации не будет слепо верить единственному твиту в результатах.
Дополнение: возможно, вы пробовали воспроизвести полученные мной результаты, но безуспешно. Причина в том, что к этому моменту за моим твитом закрепилось другое примечание сообщества. Теперь Google подхватывает его и называет историю про награду в $1 333 337 «пранком».
Плюс у меня забрали доступ к редактированию и лишили самой награды :c
Обновление от 14 ноября: в итоге даже после публикации этой статьи сгенерированные ИИ тексты продолжали выходить. Только теперь они ссылались уже на мою статью. Ответы ИИ в поисковиках Kagi, DuckDuckGo и Bing утверждали, что я миллионер, указывая в качестве источника этот пост. Забавно.
Со мной также связался человек от лица команды Google VRP. Он дал понять, что моя выходка, конечно, была смешной, но с полями баг-трекера так лучше не шутить. Поэтому, если вы когда-нибудь получите права на редактирование в их системе, повторять мой выкрутас не стоит.
Ещё я добавила к статье ссылки на обсуждения этой темы. Половину из них создавала не я, но мне показалось, что они вполне уместны.
И отдельное спасибо Роберту Кингетту за то, что поделился опытом чтения моего блога через экранного диктора. Я стараюсь делать его максимально доступным, но тестировать сайт особо некому. Так что буду рада вашим отзывам.
Сноски
1. Также называется IssueTracker, Google Issue Tracker и Chromium Issue Tracker. В общем, баг-трекер Google — основной и содержит вообще всё. Но есть также отдельные трекеры (например, для Chromium), где отображаются только репорты и ошибки, относящиеся к конкретному проекту. ↩︎
2. Вообще-то, я также написала об этом в fedi и bluesky. Но эти платформы менее уязвимы к дезинформации, поэтому в статье я их не упоминаю. ↩︎
3. В Twitter* мы ругаемся на всё, что произошло после его покупки Илоном Маском. Хотя на деле, конечно, виноват он только косвенно. ↩︎
4. больше подобных историй! Это так важно! ↩︎
5. К сожалению, под рукой у меня нет надёжного источника для подтверждения. Наиболее близкий по теме — это статья на сайте nytimes, которая (возможно?) ссылается на этот твит. Если у вас есть хорошие источники, подтверждающие или опровергающие это утверждение, напишите в комментариях, и я скорректирую статью. По личному же опыту и рассказам других людей я считаю, что это так. Хотя это всё равно лишь догадки и слухи. ↩︎
*Социальная сеть 𝕏 (ранее Twitter) заблокирована на территории Российской Федерации по требованию Генеральной прокуратуры РФ