Комментарии 45

"Запомни: Твоя почта на не твоём домене = не твоя почта."
Мне кажется, сейчас дело не в домене, а в процедурах. То есть, я уверен, что у каждого там свой скрипт, своя инструкция и превышать - ни-ни. А уж ответственность на себя взять - тем более.
Вообще, была давным-давно и у меня история. Угнали учетку, удалили почту, так что я даже показать ничего не мог, потому что десктопным клиентом не пользовался. Но повезло - тогда еще в поддержке были живые люди и мне каким-то чудом удалось устроить истерику, которая проняла их то ли вторую, то ли третью линию. Учетку вернули, но с тех пор она только для всякого неважного.
ps. Чтобы два раза не вставать - у Гугла тоже есть мозговыносящая конструкция (ну, помимо отсутствующего саппорта). Адреса с точками и без вроде бы считаются одним адресом (например, vasya.pup = vasyapup). Но есть нюанс. Один и тот же адрес с точкой и без могут занять разные люди (т.е vasya.pup - у одного, а vasyapup - у другого). Гугл клянется, что почта при этом не смешивается, но я регулярно получаю письма, адресованные, так сказать, тезке.

Согласен, я уверен, что скрипты и ноль логики. Но ещё раз.
В почте привязан давно мой тел.
В почте привязан давно мой домен
У меня давно (много лет) внешний статический ip. Лог входа в почту через почтовые клиенты за много лет (!)ТОЛЬКО с одного внешнего статического ip (в смартофоне с его динамическим ip этой почты нет!) + лог смены пароля перед инцидентом - (!)тоже с этого ip + лог отправки им обращений (!)ТОЖЕ с этого же ip.
Итого: Телефон + доказательство права владения доменом (изменение TXT,DNS записей у регистратора на любые произвольные) + внешний статический ip адрес + у них в процедуре есть авторизация через Госуслуги в процессе восстановления - я это сделал, т.к. писалось у них - это ускорит решение вопроса.
Вот ЧТО у зумеров в тп, работающих по скриптам в голове? Ввиду приведённых доказательств, который любой технический специалист скажет: "этого более чем достаточно для идентификации человека" - какой есть хоть минимальный шанс, что я - это не я?
Довершает весь этот треш то, что я тп прямым текстом многократно сообщил - у меня были созданы пароли приложений и почтовая программа по протоколу IMAP (я вижу все письма, могу их получать, отправлять, удалять, вижу всю иерархию папок) до сих работает без проблем. Более того, я им неоднократно отвечал в письмах как с почты этого же аккаунта, так и с почты привязанного домена, чтобы доказать, что у меня есть доступ и к тому, и к другому. Это было сказано к их неоднократному - они считают, что предоставлять мне доступ не стоит, т.к. я не доказал право владения аккаунтом. ВОТ ЧТО у них в голове???
Вот ЧТО у зумеров в тп, работающих по скриптам в голове?
Двухфакторная деаутентификация у них в голове.
Ну а серьезно, сейчас в голове у всех только одно: как только злоумышленник попал в ящик, все, он все уже знает. И мог прописать все то самое, что сейчас предъявляют поддержке как доказательства. Так что доказать, что ты не верблюд вообще, по-моему, нереально.
Яндексу, например, как-то раз паспорт показывал. Но там мне учетка очень нужна была. И, да, я не только с mail.ru отличился.
Ну а серьезно, сейчас в голове у всех только одно: как только злоумышленник попал в ящик, все, он все уже знает. И мог прописать все то самое, что сейчас предъявляют поддержке как доказательства. Так что доказать, что ты не верблюд вообще, по-моему, нереально.
Ещё раз - в аккаунте
-ДАВНО, прям ДАВНО, ДАВНО привязан номер телефона.
-ДАВНО, прям ДАВНО, ДАВНО этот же самый внешний статический ip адрес.
Уверен, они должны это видеть. А раз так, то прекрасно видно, что эти данные были изменены, добавлены очень давно. Это всё к вопросу - злой хацкер попал в акк и всё поменял! Я уверен, как минимум дата смены/добавления номера телефона у них фиксируется + лог доступа к ящику показывает, что доступ осуществлялся минимум последние много лет с одного и того же ip!
Ну так и на это ответ есть - злоумышленник, попав в ящик, получил эти данные, они скомпрометированы. Дальше, получается, нужно двигаться, чтобы все перепроверить, может даже через МВД (чтобы про IP выяснить, например). Ну и понятно, что у среднестатистического саппорта на это может быть аллергия, когда движений больше, чем результата. Но это только мои предположения, разумеется.
Не согласен. Я могу сейчас точно заявить ip адрес в аккаунте более (!)10 лет, телефон - ещё больше.
Не понял, кстати, что про ip вычислять. Имеем факт:
ip в логах акка более 10 лет.
Именно при входе с этого же ip была смена пароля, это дб зафиксировано в логах.
Именно с этого же ip я им отвечал на все обращения.
Насчёт МВД, ip, телефона и домена - по щелчку пальца (при желании, конечно) выясняется, что: телефон, домен, ip (договор интернета) - оформлены на одно и то же лицо (меня).
Куда больше у меня вопросов вызывает другое. Они заявили, что предоставленный мной пароль никогда не был в аккаунте. Тут варианты:
У них проблема с их системой help-desk, ос, шрифтами, настройками, ограничения длины (повторюсь у меня длинный пароль со спецсимволами)
они даже не пытались что-то проверить, а просто шлют скриптовые ответы из-за ошибочно сработавшего некоего триггера безопасности у них на меня и они умышленно мне пишут, никакой пароль не подходит бла-бла.
у них проблема с базой данных (пропала) и они действительно думают, что этого пароля не было.
у них любая другая техническая проблема.
я от безысходности уже начал думать о всяком бреде, что они меня считая негодяем, постоянно пытаются выманить у меня всё больше персональных данных для т.н. big data, для их придуманного во мне негодяя и получив "палку" за отчёт наверх о якобы пойманном мошейнике c максимумом информации о нём.
ваши варианты, потому как я просто теряюсь в догадках - я не сошёл с ума, я именно с этим паролем входил последние несколько лет и после этого слышу заявление - этого пароля никогда не было в аккаунте.

Если есть аккуант в контакте точнее vk, который привязан к этой почте, попробуте востановить доступ через мобильное приложение vk, у меня так получилось.
Спасибо за комментарий. Доступ восстановили, ниже отписался: https://habr.com/ru/posts/940422/#comment_28752640
vasya.pup - у одного, а vasyapup - у другого
Странно, не должно быть такого. Это известная фишка алиасов почты gmail. Возможно конкретно в вашем случае есть какой двоякий смысл и так совпало, к примеру ваш адрес: Ilya@gmail.com (ilya@gmail.com), а некто имеет адрес llya@gmail.com (две первые LL). Как итог - письма, отправленные на ilya.ivanov@gmail.com - будете получать вы, хотя имелся ввиду получатель LLya.ivanov@gmail.com, потому что в информировании о почте, эта почта была написана с большой буквы i (I). Может не убедительный аргумент, но как вариант просто.
UPD2
Продолжу свой пост по неверному паролю. После их слов пароль не верный и никогда не был в аккаунте единственный у меня вариант в том, что у меня длинный пароль (как старый, так и новый), с рядом спецсимволов и возможно их help-desk система криво обрабатывает такие длинные пароли, возможно у них какая-нить ОС, с криво настроенными кодировками, шрифтами, кодовыми страницами, ограничениями на длину и проч. А иначе я не находжу никаких объяснений, бывший пароль, который я им предоставил - 100% верный, т.к. я, в здравом уме и ясной памяти именно с ним входил в акк. последние несколько лет.
Ну и как заключение - комментирую их же ответ в скрине выше про 2FA, что восстановить доступ самостоятельно по номеру телефона - нельзя. У них же в их же справке указан вариант самостоятельного восстановления доступа через номер телефона:
https://help.mail.ru/mail/security/restore/blocked/
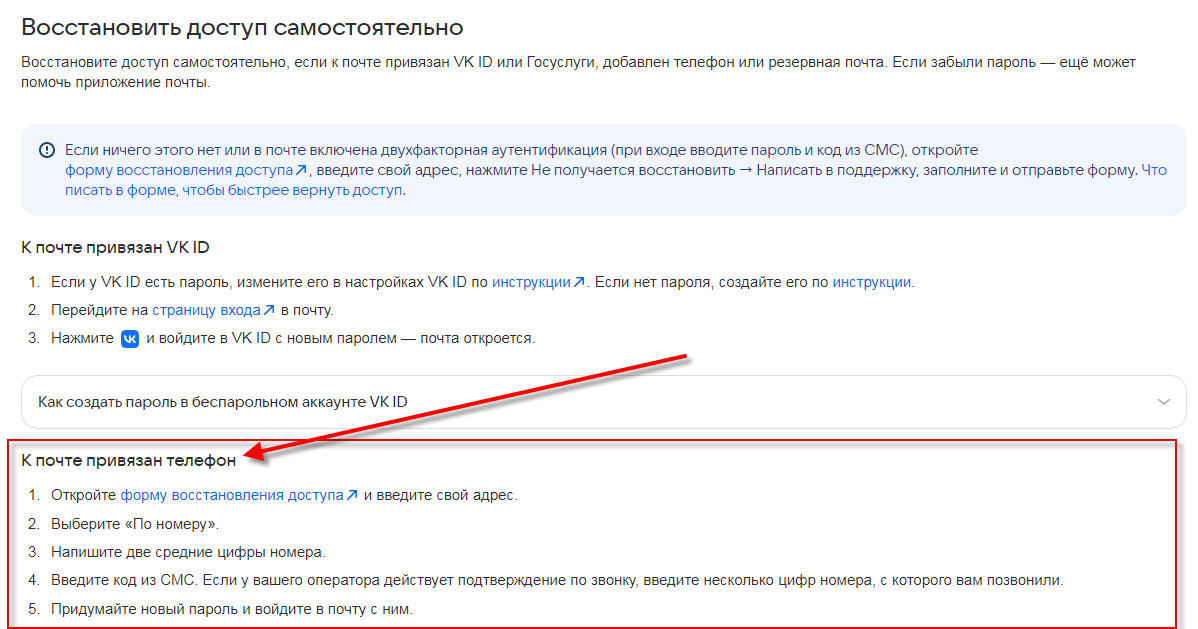
VK что скажете?
На фоне всего вышенаписанного, у меня странное чувство: (Л) - Логика, где она?! Т.е. допустим чисто теоретически, я злой зацкер, хакнул акк и мне нельзя восстанавливать доступ к акку. В то же самое время я им не просто говорил, я им отвечал на ответы тех.поддержки с этого же аккаунта, тем самым подтверждая, что я вижу письма, могу их читать, получать, отправлять итд., да я даже папки на сервере по протоколу Imap в аккаунте могу добавлять/удалять/переименовывать. Т.е. если бы почта была привязана к госуслугам - я бы смог видеть всем письма, подтверждать действия и проч.
(Л) - Логика покинула современный мир? ))

Вот по примерно схожему сценарию я лишился старого ящика на яндексе.
Они постоянно меняют правила и могут в любой момент запросить больше данных.
Тридварасы.

@daledale Здравствуйте.
Пожалуйста, пришлите номер заявки, в которой вы вели переписку со службой поддержки.
Посмотрим, что можно сделать.
Также хочу прокомментировать ситуацию с двухфакторной аутентификацией. Если эта функция включена на аккаунте, то действительно самостоятельное восстановление по телефону не доступно.
Так сделано на случай, если кто-то посторонний получит доступ к вашему телефону и попытается восстановить пароль.
Инструкция, скриншот которой вы присылали выше, относится к ящикам, в которых двухфакторная аутентификация не включена.
2025082200254
21550902S0253120551261528
2025082200550
22161206S0500431535428913
2All, Вам кажется много заявок, но я напишу больше - чтобы понимали масштабы, по каждой заявке примерно по 10-15 писем вида получил-отправил. 99.9% ответов т.н. поддержки mailru - скриптовые шаблонные ответы вида, вы предоставили недостаточно данных. Более того, когда им расписываешь простыню, с исчерпывающими доказательствами как здесь, проверка которых однозначно покажет, что я - это я.... чтобы вы думали, что делает т.н. поддержка mail.ru? Они просто сливаются и больше не отвечают, прям вообще! Я им по 5 писем отправлял с фразами ответьте пожалуйста, я жду ответа - они просто тупо игнорят!
ВСЕ смотрите, как работает это чудо поддержка!
UPD:
Насчитал у себя 62 письма во входящих за 3 дня переписки. Шестьдесят два, Карл и это только входящие!
UPD2:
Mailru vs VK - ответьте, что у вас там происходит? Я, а уверен и всем будет очень интересно узнать, как так получилось, когда человек, который использовал пароль для входа (я) несколько последних лет, предоставивший этот пароль по запросу вашей тп -= эта самая ваша тп отвечает, что этот пароль НИКОГДА НЕ БЫЛ в этом аккаунте? Я сам лично, (я не пью вообще), в адекватном состоянии, в здравом уме и ясной памяти, входил с паролем несколько последних лет* как минимум с этим паролем, который был вставлен путём copy-paste, т.е. ошибка и человеческий фактор, а-ля неверная раскладка, неисправная клавиатура и проч. - исключается полностью!
*У меня есть бэкапы и далеко не один с сохранёнными данными, которые я просматривал в т.ч. до инцидента, т.е. это к вопросу, если я случайно изменил предыдущий пароль в момент передачи его вам.
Связались с вами по тому адресу, с которого вы отправляли заявку 21550902S0253120551261528. Пожалуйста, пришлите информацию, которую попросили коллеги, в ответ на их письмо.
отправил
Фух восстановил доступ, но знаете mail.ru - НИ РАЗУ ВАМ НЕ СПАСИБО за тот треш, что вы устроили! Никому не пожелаю столько переживаний! Вы - негодяи!

С ума сойти можно, какой путь надо пройти и истерику надо поднять, чтобы добиться смены пароля. Отключу-ка я двухфакторную у себя, пока не поздно
После всей этой свистопляски - я рекомендую только почту на своём домене.

И на своём СЕРВЕРЕ!
Инструкция, скриншот которой вы присылали выше, относится к ящикам, в которых двухфакторная аутентификация не включена.
Запомните! Второй фактор ВЕЗДЕ, во ВСЁМ мире, в т.ч. банковской финансовой сфере, используется многими авторитетными, уважаемыми сервисами, компаниями и организациями - в т.ч. для установления личности пользователя, его связи и принадлежности к аккаунту и проч. и предназначены для минимизации времени на решение инцидентов, аналогичных описанным здесь.
У вас же какие-то свои придуманные местечковые правила, которые вынуждают людей тратить огромное количество времени, ресурсов, нервов на решение проблемы, которая может случиться с любым человеком и пользователем. Нельзя так работать!
Ещё раз - я обеими руками ЗА безопасность, но если эта ваша безопасность не пускает своих, есть большие вопросы к алгоритмам этой самой безопасности!
Если вам недостаточно способов авторизации/идентификации/авторизации - развивайте свои сервисы! В современном мире есть огромное количество современных способов дополнительной защиты сервисов. Вот зачем и для чего вы отключили весьма надёжную и признанную во всём мире систему безопасности с TOTP кодами? Почему не доведёте до конца и не введёте в полноценную эксплуатацию возможность использования U2F токенов (да, последнее сейчас работает, но весьма условно)!

Запомните! Второй фактор ВЕЗДЕ, во ВСЁМ мире, в т.ч. банковской финансовой сфере, используется многими авторитетными, уважаемыми сервисами, компаниями и организациями - в т.ч. для установления личности пользователя, его связи и принадлежности к аккаунту и проч. и предназначены для минимизации времени на решение инцидентов, аналогичных описанным здесь.
У вас же какие-то свои придуманные местечковые правила, которые вынуждают людей тратить огромное количество времени, ресурсов, нервов на решение проблемы, которая может случиться с любым человеком и пользователем. Нельзя так работать!
Я просто проходил мимо, но очень похоже, что вас переполняют эмоции, из-за которых вы смотрите не на реальные факты, а на искаженную реальность, в которой у вас что-то несправедливо отняли.
По мне нормально, что двухфакторка остается двухфакторкой. Т.е. в вашем случае телефон - это второй фактор для авторизации, а не средство восстановления забытого пароля.
Если бы ваш номер телефона (по любым причинам) перешел к кому-то другому, то этот другой не смог бы получить доступ к вашему аккаунту. И это хороший подход к безопасности
Не согласен. Ответ на ваш вопрос я не явно уже выше озвучил. Конкретизирую. Площадка явно ограничила пользователей в возможности использования устройств второго фактора. Возможно, что касается телефона вы отчасти правы, но конкретно я такой человек, который использует все или почти все из возможных способов настроек безопасности. Не знаю в курсе вы или нет, но до недавнего времени (до июня с.г. если не изменяет память), в mail.ru был дополнительный второй фактор, в виде TOTP кодов приложений, которые они просто аннулировали или отключили. Кроме этого у них формально вроде работает, но весьма субъективно странно в качестве 2FA - использование токенов U2F.
Теперь к сути. Допустим, чисто теоретически у человека вытащили из сумки в транспорте телефон. Допустимо, бывает. Завладели сим картой. Узнали его почту и пытаются получить доступ к его почте, с помощью номера телефона. Однако, если у этого пользователя помимо этого включен 2FA в виде TOTP кодов (которое в теории, конечно мб в виде приложения на том же телефоне), но если к аккаунту привязан уже U2F токен, который никто в здравом уме не носит как правило никогда с собой, то это уже этот второй фактор может и должен являться необходимым и достаточным аргументом при разрешении инцидентов с доступом. Однако же площадка сама ограничила использование этих вариантов! Какие тут могут быть вопросы к пользователю, который лишь хочет получить доступ к своему аккаунту?
Не согласен.
С чем вы не согласны? С тем, что вы слишком эмоционально пишете комментарии под статьей о потере доступа к почтовому ящику через браузер?
Это похоже на социальную инженерию. Устроить истерику, раскачать эмоционально, чтобы отключить логику и добиться желаемого результата. Мошенник вполне может себя вести именно так.
Из-за эмоций насчет справедливости вы не воспринимаете мой аргумент о том, что у технической поддержки вполне разумный аргумент за то, чтобы не восстанавливать пароль при наличии доступа к второму фактору.
И это именно вы через настройки назначили телефону роль второго фактора.
И в этом нет вины провайдера. Как никто не виноват в том, что идет дождь, снег или плохая погода за окном. Просто так случилось.
P.S. С моей точки зрения кидать обвинения - не самое конструктивное поведение в данном случае. И спорить насчет того, кто прав лучше после того, как вы восстановите доступ к аккаунту. И когда эмоции на тему "отказа восстановить пароль через смс" немного спадут.
Вы прочитали мой пост или просто эмоционально отвечаете на мой комментарий, обидевшись?
Специально для вас! По буквам! Читаем внимательно! ОЧЕНЬ ВНИМАТЕЛЬНО!
У меня внешний статический ip адрес! Много лет! Фирштейн?
Это всё видно в логах настроек безопасности любого ящика mail.ru, доступного любому пользователю, а администраторам, уверен, - доступны расширенные логи!
Теперь соотносим это с вашей фразой - я умышленно раскачиваю ситуацию!
КАК Я, теоретически, будучи мошенником (с ваших слов) МОГУ изменить логи доступа к ящику за последние МНОГО лет (помним, статический внешний ip у меня давно и СЕЙЧАС он же) на самом сервисе mail.ru?
Вы, видимо, действительно проходили мимо и совсем не читали мой пост. Снова специально для вас повторяю.
Идём дальше. Даже если я с ваших слов являюсь негодяем - повторяю, у меня есть доступ к получению и отправке писем в этом ящике (ранее созданные пароли приложений работают без никаких проблем). Я могу видеть все письма, получать их, отправлять, отвечать, создавать, удалять, переименовывать папки (протокол imap). Почему мне не закрыли доступ к этому изначально? Что за "комедия" и "шоу" с безопасностью происходит уже несколько дней?
У меня внешний статический ip адрес! Много лет! Фирштейн?
А это уже совсем другой вопрос.
Допустим, что мошенник получил доступ к вашему wifi.
Подделать логи мошенник не может, а обращаться к технической поддержке с вашего IP может.
НЕ успокоитесь))
Насчёт эмоций. Всё это время "не сидел" просто так, разумеется. По многочисленным обзорам аналогичных случаев в интернете всё больше старался принять мысль и даже уже скорее смирился с потерей аккаунта. Что касается домена, повторяю я его владелец и несмотря на утерю доступа к админке в почтовом сервисе - я этот домен вне зависимости от желаний или не желаний тп mail.ru просто по щелчку пальца отключаю от сервиса mail.ru, простым редактированием DNS записей у регистратора. Другой вопрос, восстановление аккаунта mail.ru мне скорее это уже было вопросом принципа, я потратил очень много времени и ещё - как память, это у меня один самых первых email, зарегистрированных мной ещё в далёких нулевых.
Теперь к многочисленным вопросам безопасности, за которые вы, защищая поддержку, mail.ru так рьяно цепляетесь, а "вдруг телефон украли", "а вдруг к wifi подключились". Мой ответ - никаких реальных действий в плане безопасности со стороны тп - не было. Повторяю, у меня БЫЛ полный доступ к почте в почтовых приложениях. А если б почта была привязана к госуслугам? Ведь следуя вашей логике, если б я был злоумышленником и украл ранее телефон, я бы легко смог перепривязать аккаунт в госуслугах к другим данным, ведь доступ к телефону и почте у меня есть. Возможно я выразился не совсем понятно, уточню - с вашей точки зрения в тп mail.ru используются правильные алгоритмы, ведь могут украсть телефон, и подключиться к wifi - отвечаю, "слона, при этом, они как бы не заметили, да?" с моим доступом к почте! Поэтому я всё это (многочисленные следованиям скриптам и шаблонным ответам) считал и продолжаю считать просто глупостью!
Во-первых, поздравляю вас с восстановлением доступа
Теперь к многочисленным вопросам безопасности, за которые вы, защищая поддержку, mail.ru так рьяно цепляетесь, а "вдруг телефон украли", "а вдруг к wifi подключились". Мой ответ - никаких реальных действий в плане безопасности со стороны тп - не было. Повторяю, у меня БЫЛ полный доступ к почте в почтовых приложениях
Во-вторых, мне искренне жаль техническую поддержку.
У нее и не было задачи "вычислить хацкера и отключить ему доступ". Вам нужно было сбросить пароль. Для сброса пароля недостаточно
просить скинуть пароль через второй фактор
сидеть с того же ip
иметь возможность отсылать /читать письма
И точно так же искренне жаль вас. Потому что вы из-за своих эмоций "не слышали" техническую поддержку и не могли вести с ними диалог. Требовали от них невозможного ( сбросить пароль по телефону), и ещё больше переживали от того, что они не выполняют ваши требования. Если бы у вас была цель восстановить пароль, вы бы смогли задать ии простой вопрос: если по телефону нельзя сбросить, то какие ещё есть варианты? И услышать ответ про вторую почту.
Вы сами устроили себе море негатива, а вините в этом других.
вы бы смогли задать ии простой вопрос: если по телефону нельзя сбросить, то какие ещё есть варианты? И услышать ответ про вторую почту.
Забавный вы, утверждаете то, чего не знаете явно и наверняка. Нет, вы снова не правы или я с вами в очередной раз категорически не согласен. Я им предоставлял такой выбор! Большинство моих ответов были не просто развёрнутые, а более чем развёрнутые. Проблема в том, что они почти не на один подобный вопрос по существу не ответили. Я им прям явно писал: про ip адрес, про телефон, перечислял папки, которые находятся в почте (у меня, напомню, imap и я вижу всю иерархию папок), я им отправлял предыдущий пароль, отправлял скриншоты почтовой программы за много месяцев из входящих и исходящих, писал дату рождения, в конце концов, указанную в аккаунте мной, указывал дату регистрации почты, с кем была предыдущая переписка, какие были фильтры в почте установлены и прямо явно дополнял, напишите, что ещё от меня нужно, какие данные или какие ваши варианты конструктивного решения вопроса? И знаете что было в ответ? - Просто сухое, вы предоставили недостаточно данных и вам необходимо снова нужно заполнить стандартную форму для восстановления пароля и так, внимание, раз 10-12. Теперь понимаете мои эмоции, нет???
ps В конце концов почему в их стандартной форме восстановления, в конце концов, нет пункта - какой контактный email указан в настройках вашего ящика?
Ниже один из многочисленных моих ответов им (помимо развёрнутых с наиподробнейшими данными):
Повторяю свой вопрос. Мы будем конструктивно решать вопрос? Если на вашем уровне ваш уровень компетенции/доступа не позволяет решить вопрос - прошу передать вопрос на более высокий уровень! Вы ставите под угрозу безопасность личных данных пользователей - я, как пользователь аккаунта, уже боле двух суток не могу знать и видеть, что происходит с моим аккаунтом, кто в него входит! Вы осознаёте потенциальную угрозу? Мне в Роскомнадзор писать?
Добавлю. Я родился не вчера и всё прекрасно понимаю. Мне, как и многим тысячам, если не значительно большему количеству людей доступ никто и не собирался восстанавливать. Я не знаю какие у них цели, но их ответ, что 100% верный пароль - никогда не был в аккаунте, говорит, либо как о просто шаблонном ответе, потому, что никто ни в чём и не пытался разбираться, либо у них есть технические проблемы. Единственная причина, по которой они снизошли до обычного пользователя (меня), я считаю, вопрос сильно вышел за рамки их внутренней системы, в паблик, а также из-за того, что я привёл просто исключительные объективные аргументы, которые многие технические специалисты, прочитавшие это здесь, на ресурсе - пользователи хабра прекрасно понимают. И у многих этих людей возникло очень много вопросов к mail.ru, поэтому smm'ку не оставалось ничего другого, как начать (!)как и должно было быть изначально - конструктивно решать вопрос и о чудо, он решился!
Я повторяю, я не понимаю ваши рьяные попытки во что бы то ни стало защищать mail.ru. В своих многочисленных ответах им - многократно, просто многократно было то, о чём писали вы. MailRu&VK, повторяю, даже не пытались решить вопрос!
Дополню свой предыдущий ответ вам о том, что якобы я не слышал тп mailru. Практически все их ответы были вида: "Вы предоставили недостаточно данных и вам необходимо снова заполнить форму для восстановления пароля". Всё. Как это сухое можно не слышать? Где здесь полезная информация, где здесь конструктив, где здесь, в конце концов, их конкретные вопросы про контактный email? Ещё раз - на любой мой развернутый ответ - получаю то, что написано в паре моих предложений выше! Информации от них здесь нет и "услышать" там просто нечего элементарно.
И далее дополню к вашей цитате:
Для сброса пароля недостаточно
просить скинуть пароль через второй фактор
Специально для вас снова выкладываю скриншот из их же гайда в хэлпе mailru о том, КАК восстановить доступ по 2-му фактору с помощью (!)номера телефона:
https://help.mail.ru/mail/security/restore/blocked/
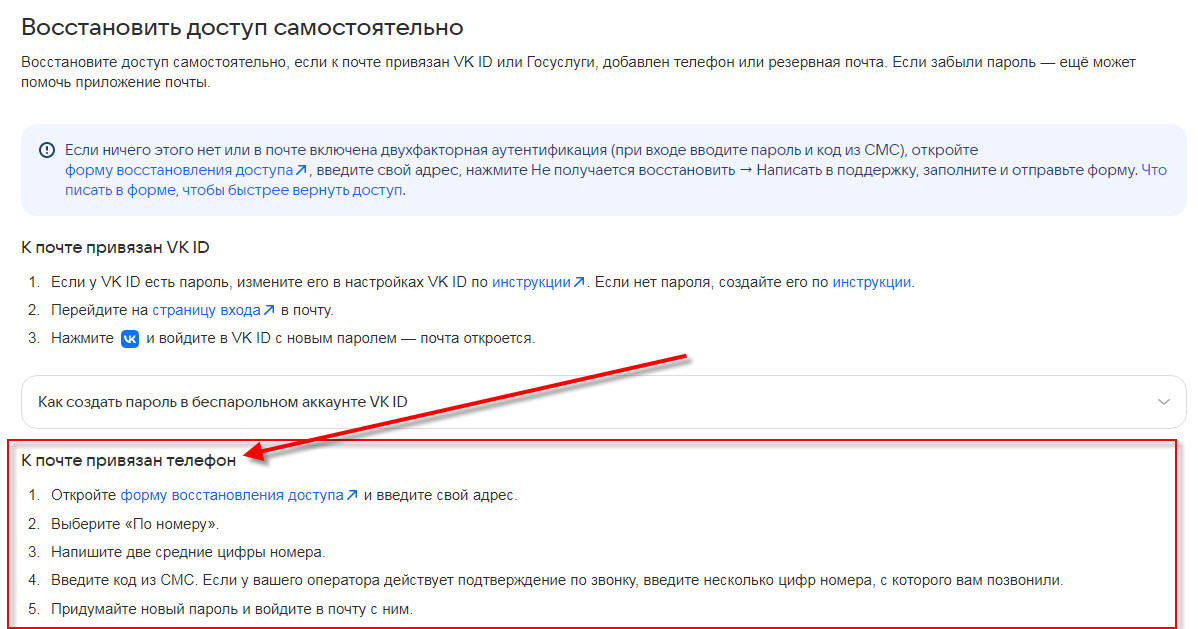
Т.е. они же сами же пишут в справке как восстановить доступ с помощью телефона!
Т.е. они же сами же пишут в справке как восстановить доступ с помощью телефона!
Вы знаете, это самое удивительное. Что вы до сих пор не поняли их логику.
Если к ящику привязан телефон И этот телефон используется в качестве второго фактора, то по этому телефону НЕЛЬЗЯ восстановить пароль.
Эта инструкция написана для тех, у кого привязанный номер телефона НЕ используется как второй фактор. Т.е. это не ваш случай.
Извините. Сколько раз вам надо объяснить эту логику, чтобы вы в конце не сказали: "Почему вы мне это так долго объясняли? Вы негодяй и специально мотаете мне нервы?"
Все больше подтверждений тому, что вы просто не хотите слышать техническую поддержку. И любого, кто не согласен с вами. И весь этот негатив именно из-за вашего нежелания слышать очевидные (со стороны) факты.
Судя по вашим многочисленным комментариям в защиту т.н. тп mailru я уже почти уверен, что вы имеете к ним не последнее отношение!
Нет это вы не можете внимательно прочитать и понять суть! Теперь, когда уже ясна схема восстановления доступа, ВНИМАТЕЛЬНО, ОЧЕНЬ ВНИМАТЕЛЬНО (Я ВИЖУ У ВАС ПРОБЛЕМЫ С ЭТИМ) читаем то, что я СНОВА вам (и всем остальным, кто до сих пор не понял) пишу:
Всё, абсолютно всё что здесь написано я писал ранее многократно в тп mailru. Здесь нет ничего нового для них абсолютно. Тем не менее, когда я отписался здесь, тут же нарисовался smm mailru, который моментально нашёл(-шла) способ решения проблемы. Никаких эмоций и простыней никогда бы не было, если бы сразу, прям сразу при моём обращении ещё 22.08 они задали вопрос о контактном email. Однако они этого за шестьдесят два письма переписки НЕ сделали. Я - живой человек, с каждым их скрипто-шаблонным письмом нарастал градус эмоций и негатива и это, прикиньте, свойственно для людей. Свойственно когда человек максимально искренне готов решить вопрос, открыт к конструктивному диалогу, а ему в ответ шлют скрипто-шаблонный бред не по существу!
Если вы в упор не понимаете что я написал выше - объясняю уже в который раз для вас специально на пальцах. Я не знаю их алгоритмов (об этом нигде явно не написано. Вашу чушь про то, что об этом я должен спросить, внимание "ии" - я даже комментировать не буду) , я не знал, что ключевым* моментом здесь был контактный email. Что или кто им мешал его уточнить при первом же моём запросе???
*-А теперь опишу своё видение ситуации. Никто в mailru и не собирался восстанавливать мне аккаунт, как и многим тысячам других. Косвенно я это понял по тому, когда на предоставленный мной им 100% верный предыдущий пароль - они отвечали тем, что я им предоставил неверный пароль и он никогда не был у меня в аккаунте. Более того и главное - мой случай пошёл для них не по плану. Я оказался не из тех, кто "сожрёт" проблему и забьёт на это всё. Я пошёл в соцмедиа пространство достаточно эмоционально описывать ситуацию (вынудили, помним про шестьдесят два скрипто-шаблонных письма ). И они (mailru) просто вынуждены были вмешаться и начать решать проблему, т.к. слишком много негатива, за что, очевидно, не скажут спасибо smm'ку(-це). Да и аргументы у меня были более чем убедительные, благодаря которым у многих прочитавших, возникло много вопросов к mailru, благодаря чему smm mailru просто обязан был на них ответить, чтобы окончательно не упасть в грязь лицом.
Так что ваше про то "что я что-то там не понял про двухфакторку" - есть ничто иное как увод от темы, ввод всех в заблуждение и не более того (Суть совсем в другом! Если не поняли, читаем этот мой ответ до тех пор, пока не поймёте!). Кроме того, я повторяю, вы очень походите на представителя mailru или заинтересованное лицо.
Теперь уже когда разрешилось и я знаю причины как разрешилось, вместо тысячи слов и эмоций отвечу. Здесь тп mailru мне задало всего один вопрос, на который я ответил буквально одним словом. И мой вопрос, с восстановлением доступа, в течении 5-10 минут закрылся. Что или кто мешало этой т.н. поддержке задать этот вопрос при первом же моём обращении после проблемы ещё 22.08?
В результате огромного количества потраченного времени на переписку с шаблонными ответами, постоянно нарастал градус негатива, что и привело к таким эмоциям, о которых пишете вы. Я, как пользователь, не знаю их регламенты, требования в подобных вопросах. Мяч, с контрольным вопросом, который они задали здесь был на их стороне изначально, но по какой-то причине, в течении 3-х дней в личной переписке они не соизволили его задать, что ещё один аргумент в пользу того, что они и не пытались помочь в восстановлении доступа.
ps Ваша фраза - спросить у ии какой есть вариант восстановления, кроме телефона (кстати по телефону я привёл здесь скрин, что именно по телефону у них и предусмотрен вариант восстановления) - ну это, простите, бред полный. Спрашивать у ии и далее оперировать этим как аргументом... мдааа.
Фух восстановил доступ, но знаете mail.ru - НИ РАЗУ ВАМ НЕ СПАСИБО за тот треш, что вы устроили! Никому не пожелаю столько переживаний! Вы - негодяи!
2 All - здесь у меня запросили email для восстановления. Я его, о чудо, знал. Почему за ШЕСТЬДЕСЯТ ДВА ПИСЬМА за эти три дня ни в одном нельзя было это спросить, mail.ru? Почему я выслушивал снова и снова ваши скрипто-шаблонные отписки, предоставленных данных недостаточно, попробуйте заполнить форму восстановления снова?
Есть предположения, раз обсуждение инцидента вышло в паблик, поддержка соизволила наконец решить вопрос!

Даа, надо менять корп. Почту на свою. ТП РЕДКО ОТВЕЧАЕТ даже корпоратам

Такое может быть и с яндексом. У меня там почта с 2002г, и где-то в начале 2010хх (не помню) завёл себе яндекс.деньги, что-то где-то оплачивал ими, пополнял тогда ещё через терминалы оплаты наличными. Так вот, в один из дней что-то там поменялось, и пришлось сменить платёжный пароль (это отдельный пароль, не от учётки и не почты). При этом я его записал на бумаге, как обычно, дважды ввёл, и... после второго ввода мне сказали что-то типа "упс, что-то не так". И дальше я в яндекс деньги войти не смог. И вроде бы фиг с ними, но я буквально за день туда закинул ощутимую (тогда) для меня сумму. Полазил по справке, потыкал кнопки, и не нашёл варианта восстановить доступ, написал в ТП. Дали вариант восстановить доступ по обычной бумажной почте - надо было у нотариуса заверить свои паспортные данные и подпись. Тогда это стоило что-то вроде 300р, и я зашёл и сделал (нотариус сделал круглые глаза, долго думал что и зачем это, но подписал, поставил печать). Отправил Почтой России - и через некоторое время мне сбросили пароль, и всё прошло ОК. Бонусом у меня стал какой-то там идентифицированный аккаунт в яндекс.деньгах (была тогда разная градация с разными возможностями).
К слову, изначально почта и аккаунт в яндексе были созданы без каких-либо привязок к телефону, и я привязал его уже после того случая.

Недавно пытался также восстановить доступ на старый аккаунт на mail.ru, при том пароли там были простейшие и я их отлично помнил, но после пришлось его изменить на сложный, который я не запомнил. Несколько раз пытался восстановить доступ, потом забил, т.к. почту давно использовал. Ответы от поддержки были примерно такие: "Недостаточно предоставленных данных" или "Данный пароль никогда не использовался".

Аналогичная ситуация в абсурдности отказа в восстановления доступа была у меня в конце 2023 с Яндексом ☹
В одно прекрасное утро включаю компьютер и получаю форму авторизации при входе в сервисы Яндекса. Странно, может принудительно куки сбросили подумал Я, но после ввода данных, получаю сообщение вида: мы заметили подозрительную активность и в целях безопасности заблокировали вашу учётную запись, воспользуйтесь формой восстановления пароля.
О как! Ну ладно, заполняю всё что помню за последние два десятка лет: логин/пароли, резервную почту, данные в Кинопоиске, адреса доставок, покупки в Маркете и т.п.
А в ответ нелепый отказ: “при регистрации аккаунта не были указаны настоящие имя, фамилия и дата рождения. Мы можем дать доступ только в том случае, если при регистрации аккаунта были указаны настоящие данные — без них определить владельца не получится. Такие правила нужны, чтобы хранить любую информацию пользователей в безопасности. В этой ситуации мы никак не сможем убедиться, что вы владелец, поскольку аккаунт был зарегистрирован с нарушением Пользовательского соглашения и Условий использования сервиса Яндекс ID. Вы можете зарегистрировать новый аккаунт на странице регистрации”.
Уверен, 20 лет назад были иные условия пользования сервисом, и факт того, что тогда были указаны рандомные данные при регистрации и то, что сейчас могу расписать всю жизнь аккаунта, по моему мнению не могут быть основанием для отказа в реактивации учётки, выключенный к тому же по явно надуманным предлогам.
Аккаунт создал новый, но с того времени, кроме такси, больше сервисами этой компании не пользуюсь.
У меня был несколько похожий инцидент году так, в 2012 примерно (другой аккаунт), когда в том же mail.ru были не боты, не скрипты, а живые люди. Переписка буквально 1-2 письма и доступ разблокирован. Сейчас определённо что-то "сломалось". Я не исключаю, что цель всего этого - сбор информации о пользователях. Т.е. человек целиком и полностью зависящий от т.н. тп - предоставляет огромный объём информации, который в совокупности с такими данными как цифровой отпечаток ус-ва + imei + номера телефонов + ip - представляет очень интересную data.
Короче снова приходим к чему? Правильно - почта только на своём домене.
Зарегистрируйтесь на Хабре, чтобы оставить комментарий
Заставь дурака богу молиться… Доброго. Чёрт дернул меня сменить пароль на ящике mail.ru и если бы я знал чем это может...