Обновить
4K+

WordPress *

Открытая система управления содержимым сайта

7,6
Рейтинг
Сначала показывать
Порог рейтинга
Уровень сложности

Страничное кеширование в WordPress

Время на прочтение6 мин
Охват и читатели33K
image

В последнее время на Хабре появилось довольно много постов по данной теме, но по своей сути их можно назвать: «Смотрите, я поставил Varnish / W3 Total Cache и держу миллион запросов на «Hello world» страничке». Данная же статья рассчитана больше на гиков, желающих познать, как же это все работает и написать собственный плагин для страничного кеширования.

Зачем?


Стандартный вопрос, который возникает у каждого разработчика перед созданием велосипеда уже существующего функционала. Действительно, готовых плагинов уйма и многие из них довольно качественные, но нужно понимать что в первую очередь они рассчитаны на статические блоги. Что же делать, если у вас не стандартный WordPress сайт?
Читать дальше →

Вышел WordPress 4.1.1

Время на прочтение1 мин
Охват и читатели11K
Сегодня вышла минорная версия WordPress 4.1.1, в который был исправлен 21 баг релиза 4.1 «Dinah». Баги были самые разные — от глюков с редактором в Google Chrome до регулярного обращения движка к серверу обновлений при каждой загрузке панели управления сайтом.

Полный список багов можно посмотреть здесь, полный список внесённых изменений — здесь.

Разработчики обращаю внимание на то, что начиная с версии 4.1 обновление системы стало производиться автоматическим образом. Чему многие из нас сегодня утром и стали свидетелями. Если автоматическое обновление у вас не сработало вследствие настроек хостинга, рекомендуют обновиться вручную.

Читать дальше →

Делаем онлайн-кинотеатр для слепых (WCAG 2.0 AAA)

Время на прочтение4 мин
Охват и читатели24K
В РФ живет около 275 тысяч слепых и слабовидящих людей, 22% молодежь, некоторые из них также являются пользователями интернета, как и мы.

В этой статье я поделюсь с вами инструментами и необычным опытом, который можно получить при создании онлайн-кинотеатра для слабовидящих людей.

image
(пример адаптированной темы на GitHub по ссылке с картинки )
про WCAG 2.0 и как ему соответствовать читайте внутри

Руководство по миграции WordPress-сайта

Время на прочтение7 мин
Охват и читатели226K


Каждый веб-разработчик регулярно сталкивается с задачей миграции. Сюда входят и развёртывание (deploy) локальной версии на удалённом сервере, и перенос работающего сайта с одного сервера на другой. Некоторые печатные издания для программистов называются «Cookbook» – что буквально значит «книга рецептов». Рецептов множество, какой из них лучший — дело вкуса. В этом материале автор расскажет о том, какую технологию переноса типичного сайта на WordPress он считает оптимальной, и почему.
Читать дальше →

Внедрение через URL: www.site.ru/?jn=xxxxxxxx

Время на прочтение2 мин
Охват и читатели23K
Буквально на днях столкнулся с новым (*?) вариантом спам-вируса для веб-сайтов. Гугл определяет его как «Внедрение через URL».

Описание

На вашем сайте появляются ссылки которых не было и быть не могло — вы, например, четко знаете структуру сайта и оригинальный вид URL, который отличается от «левых» URL. В частности, в индексе поисковиков появляются ссылки вида:
www.site.ru/?jn=xxxxxxxx

Поиск и устранение

Яндекс-Вебмастер пока не реагирует на них, а вот в инструментах Гугла для вебмастеров выдается предупреждение о возможном взломе сайта. Там же даны рекомендации по поиску. К сожалению они довольно общие и конкретный поиск проблемы занимает время. Антивирусы и он-лайн анализаторы сайтов — результата не дают. Только ручками.

Вариант А: Код не обфусцирован

  1. Ищем в исходниках кто и как у нас пользует переменную $_GET['jn']
  2. Далее по коду смотрим кто где гадит (например: \js\swfupload\plugins\jquery\)

Вариант Б: Код обфусцирован

  1. Ищем каталог с файлами, названия которых идут после "?jn="
  2. Ищем подозрительные исполняемые файлы типа images/c0nfv.php
  3. Можно сделать поиск путей где могут быть файлы а-ля "/img/icon/thumb/jquery.php"
  4. Проверить дату изменения конфигов CMS
  5. Рекомендуется проверить на наличие (корректность) файлов base.php — это само тело вируса, код обфусцирован
  6. Проверяем дату jquery.php и сравниваем ее с датой обнаружения вируса по мониторингу инструментов вебмастеров Гугла.

Встречается

  • CMS: Joomla, WordPress, DLE, PrestaShop, HostCMS
  • Plugins: ImageZoomer, SWFupload, BlockCategories
  • Велика вероятность появления практически во всех плагинах, которые используют JQuery и в тех местах, где у админов ручки не дошли до настройки.

Полный код (необфусцированного) зловредного кода под катом.
Читать дальше →

WordPress обновился до версии 4.1

Время на прочтение3 мин
Охват и читатели27K

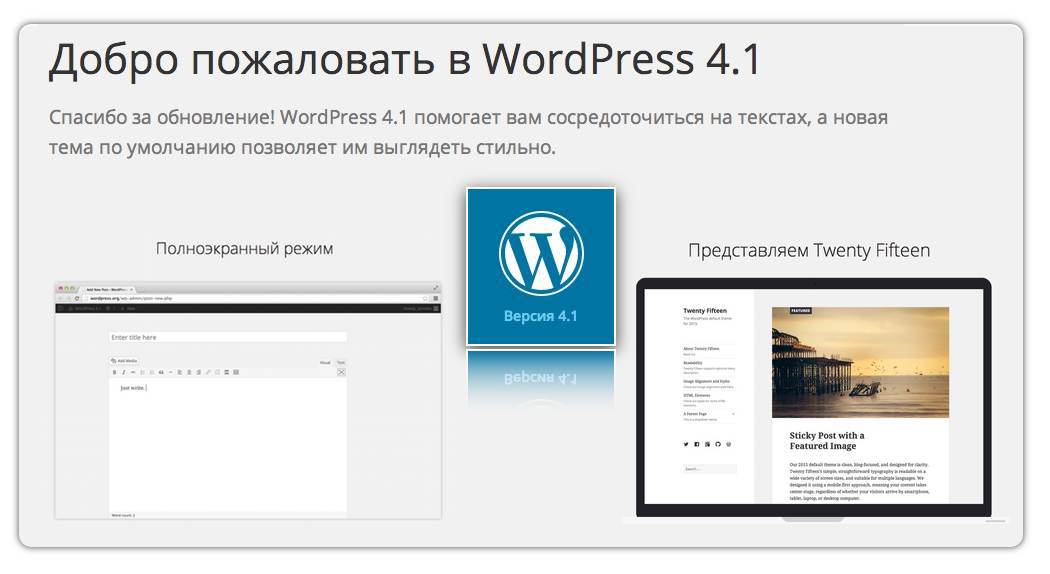
Самая популярная в мире система управления сайтами WordPress обновилась до версии 4.1 под кодовым названием «Dinah», в честь джазовой певицы Дины Вашингтон.
Со слов авторов системы версия WordPress 4.1 должна помочь вам сфокусироваться на написании публикаций, а новая тема оформления по-умолчанию позволит показать написанное «в стиле».
Что нового?

WordPress для параноиков, часть 1

Время на прочтение9 мин
Охват и читатели63K
Итак, если вы счастливый владелец nginx, знатный параноик и за каким-то чертом решили поставить wordpress, то… Первое, что пришло в голову — это «надо ограничить сему творению свободу!».

Настройки учетной записи, как и настройки php5-fpm, я опущу, так как у каждого свои тараканы, а кто-то вообще на apache запускает. Но вот общие для Wordpress я опишу в этой части. Напишу о том, что сделал, что получилось и почему.
Читать далее

84% сайтов на WordPress могут быть взломаны: что дальше?

Время на прочтение2 мин
Охват и читатели46K
image

Если вы часто читаете IT-новости, то наверняка уже устали от страшилок об очередной уязвимости, которая нашлась в популярной OS / СУБД / CMS / кофеварке. Поэтому данный пост посвящен не самой уязвимости, а наблюдению за тем, как люди регируют на неё.

Однако сначала — несколько слов о «виновнице торжества». Критическая уязвимость популярном блоговом движке WordPress была найдена в сентябре финскими специалистами из компании с весёлым названием Klikki Oy. Используя эту дыру, хакер может вести в качестве комментария к блогу специальный код, который будет выполнен в браузере администратора сайта при чтении комментариев. Атака позволяет скрытно перехватить управление сайтом и делать разные неприятные вещи под админским доступом.
Читать дальше →

Уязвимость в Akeeba Backup и Joomla!

Время на прочтение2 мин
Охват и читатели7.6K

Описание


Уязвимость позволяет удалённому злоумышленнику извлечь архив, хранящийся где-то удалённо, на атакуемый сайт во время распаковки резервной копии или установки обновлений, в зависимости от настроек. Само наличие уязвимости не позволяет её использовать. Злоумышленник должен атаковать именно в то время когда извлекается архив резервных копий или устанавливается пакет обновления Joomla!

Версии программного обеспечения, подверженные уязвимости


  • Akeeba Backup for Joomla! Professional, версии 3.0.0 и выше, включая 4.0.2
  • Akeeba Backup Professional for WordPress, 1.0.b1 и выше, включая 1.1.3
  • Akeeba Solo, 1.0.b1 и выше, включая 1.1.2
  • Admin Tools Core and Professional, version 2.0.0 и выше, включая 2.4.4. Более поздние версии не подвержены, так как не включают в себя Joomla! update.
  • Akeeba CMS Update, version 1.0.a1 и выше, включая 1.0.1
  • Joomla! 2.5, 3.0, 3.1, 3.2, 3.3 и выше, включая 3.3.4

Читать дальше →

Yii + WordPress = <3, или Увлекательный эксперимент получения Франкенштейна

Время на прочтение3 мин
Охват и читатели20K
Всем привет. Я — Денис Мельский. Работаю PHP Developer в DataArt. Область моих профессиональных интересов — Web Development и Linux. Сегодня я хотел бы поговорить с вами о «скрещивании ежа с ужом».
image

Intro


На первый взгляд может показаться, что это безумство и, в некотором роде, архитектурный костыль. Но, если посмотреть с другой стороны, это один из вариантов выхода из часто встречающейся тупиковой ситуации: заказчик хочет WordPress и ничего другого не признает. Скорее всего, что-то он такое услышал, нагуглил, увидел, посоветовал сосед гуру кодер Джон (ну, или Вася).
А программисты наотрез отказываются натягивать на движок блога, с, мягко говоря, не самой лучшей архитектурой, функционал, допустим, интернет-магазина, форума, и вдобавок — REST API для партнёров этого магазина, и сверху — еще пачку кронов с бизнес-логикой.

Давайте поставим задачу найти такой выход, чтобы удовлетворить всех участников проблемы, и чтобы наш продукт заводился и нормально работал.

Один из вариантов, который я нашел проводя исследование, на эту тему— скрещивание WordPress и Yii.

Читать дальше →

Первый взгляд на дизайн новой стандартной темы WordPress «Twenty Fifteen»

Время на прочтение2 мин
Охват и читатели17K


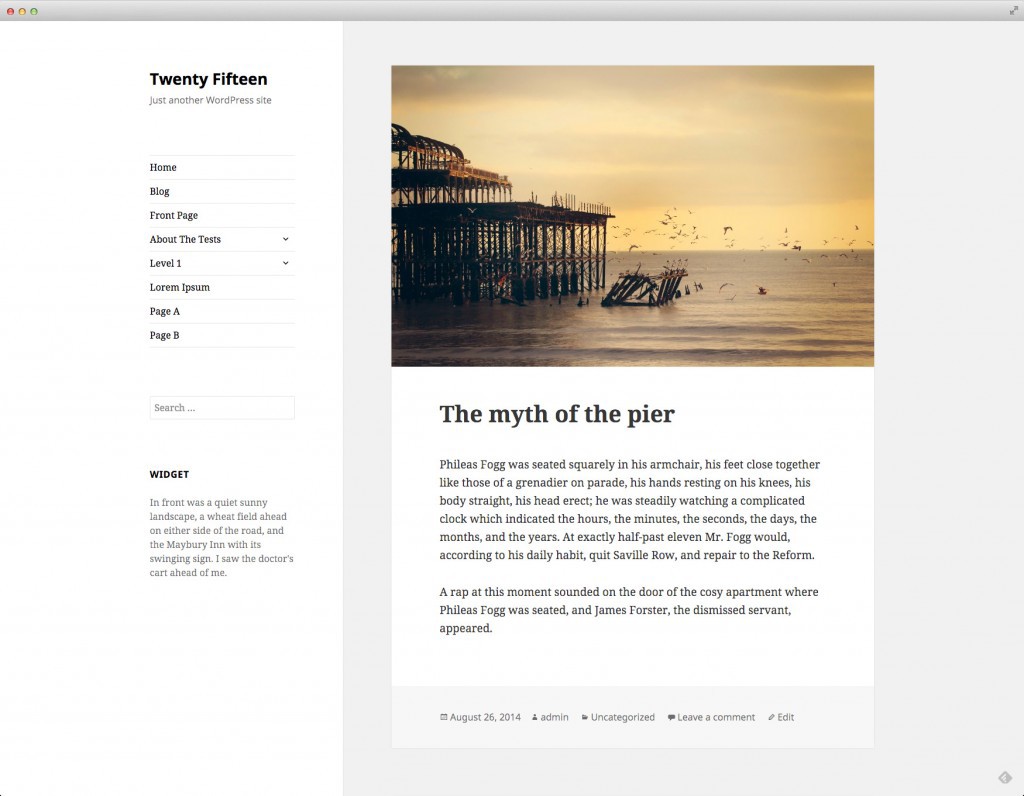
Вчера Konstantin Obenland представил в блоге «Make WordPress Core» дизайн новой стандартной темы WordPress под названием «Twenty Fifteen». Matt Mullenweg обратился к Takashi Irie — дизайнеру тем в Automattic — чтобы тот сделал дизайн для новой стандартной темы. Кстати, дизайн «Twenty Fourteen» тоже делал он.
Читать дальше →

Ближайшие события

Релиз WordPress 4.0 Benny

Время на прочтение2 мин
Охват и читатели28K


Сегодня стала доступна для скачивания четвертая версия WordPress, названная в честь американского джазмена Бенни Гудмана, известного под прозвищем «Король свинга».

Разработка четвертой версии началась в конце апреля под руководством Helen Hou-Sandí. Этот релиз включает в себя сотни улучшений и несколько совершенно новых функций, которые относятся к работе с медиафайлами и редактору. Также появились новые крутые инструменты для разработчиков. Под катом представлен краткий обзор новых фич.
Читать дальше →

5 WordPress плагинов для укрепления поведенческих и социальных метрик сайта

Время на прочтение4 мин
Охват и читатели19K
Привет, Хабр!

Давайте поговорим о том, как можно укреплять поведенческие и социальные метрики сайта на WordPress. Для этого я собрал подборку из пяти инструментов, которые в этом помогают, и жду советов от вас, дорогие друзья, в комментариях.

Easy


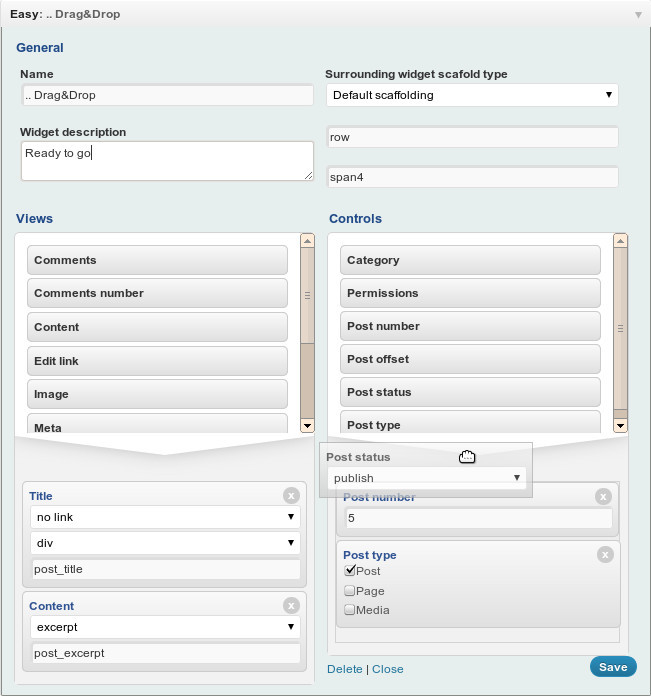
Easy – многофункциональный плагин, позволяющий легко и удобно кастоматизировать расположение блоков контента на странице. При этом совсем не обязательно разбираться в HTML и CSS. Страница сайта собирается из «кирпичиков», которые просто передвигаются на необходимые места. Основными «кирпичиками» контента являются: заголовок, текст, изображения, категории, теги, комментарии, автор, shortcode, дата и т. д. Вы можете менять и композицию страницы, передвигая ее логические блоки, такие как количество постов на странице, тип публикаций, различные фильтры и т. д.
Читать дальше →

Понимание и работа с данными в WordPress. Часть 1. Введение

Время на прочтение5 мин
Охват и читатели104K

Данная статья является переводом первой статьи Rachel McCollin из цикла о данных в WordPress. В ней по полочкам разложена структура данных, типы контента и их взаимосвязь в WordPress. Будет полезна в первую очередь новичкам, но и профессионалы могут найти для себя что-либо новое.
Освежить знания по WP

Малоизвестные функции в WordPress

Время на прочтение3 мин
Охват и читатели18K
Случалось ли с вами, что во время разбора кода стороннего плагина или темы, вы находили довольно полезную стандартную функцию, о которой раньше не знали? В такие моменты любой разработчик ощущает чувство собственной ничтожности, вспоминая какие велосипеды он городил в предыдущих проектах.

Дабы уменьшить количество расстройств, я решил описать несколько малоизвестных, но весьма полезных функций:

make_clickable
Находит в тексте ссылки и делает их кликабельными.
Пример:
$string = "This is a long text that contains some links like http://www.wordpress.org and http://www.wordpress.com .";
echo make_clickable( $string ); 


popuplinks
Добавляет target='_blank' rel='external' всем ссылкам в тексте.
Пример:
$string = "This is a long text that contains some links like <a href='http://www.wordpress.org'>http://www.wordpress.org</a> and <a href='http://www.wordpress.com'>http://www.wordpress.com</a> .";
echo popuplinks( $string ); 


wp_list_pluck
Достает определенные поля из коллекции.
Пример:
$posts = get_posts();
$ids = wp_list_pluck( $posts, 'ID' ); // [1, 2, 3, ...]


antispambot
Преобразовывает адреса электронной почты в символы HTML, для защиты от спам-ботов.
Пример:
$email = 'example@email.com';
echo '<a href="mailto:' . antispambot( $email ) . '">' . antispambot( $email ) . '</a>';

Читать дальше →

Ускорение сайта на wordpress с Microsoft Azure по-быстрому

Время на прочтение3 мин
Охват и читатели15K
Данная статья предназначена для тех, у кого есть не слишком сильно посещаемые, красиво оформленные сайты на Wordpress, и кто хочет их ускорить. И при этом нет ни времени, ни желания углубляться в дебри оптимизации, надо просто сделать так, чтобы сайт загружался быстро и стабильно.

О том, что, ускорение загрузки сайта даже на полсекунды важно уже много написано и известно всем.

image

Область применения — сайты небольшого бизнеса — фотографы, психологи, юристы и много других сфер деятельности, где нужны красивые сайты и их посещение невелико. Довольно часто эти сайты создаются на Wordpress и ставится готовая красивая тема с фотографиями, которая содержит много скриптов, мелких картинок и стилей. Как ускорить его загрузку такого сайта быстро, просто и дешево?

Для этого мы будем использовать Microsoft Azure, который на месяц дает бесплатный аккаунт и 7000руб. на счет, что позволяет не рискуя понять сколько вы будете тратить в месяц на ускорение своего сайт.
Для примера, по расчету для 10 сайтов с настройками из статьи, с общим количеством просмотров около 10 000 в день, я буду платить около 100руб.м. в месяц (грубая прикидка, скорее всего меньше).
Настройки под катом

Крупная уязвимость в WordPress и Drupal может положить сайт

Время на прочтение2 мин
Охват и читатели36K
image

Нир Гольдшлегер, исследователь безопасности из Salesforce.com, обнаружил XML-уязвимость в WordPress и Drupal, пишет Mashable. Уязвимость использует известную атаку XML Quadratic Blowup Attack — и при её выполнении может практически мгновенно положить весь сайт или сервер.

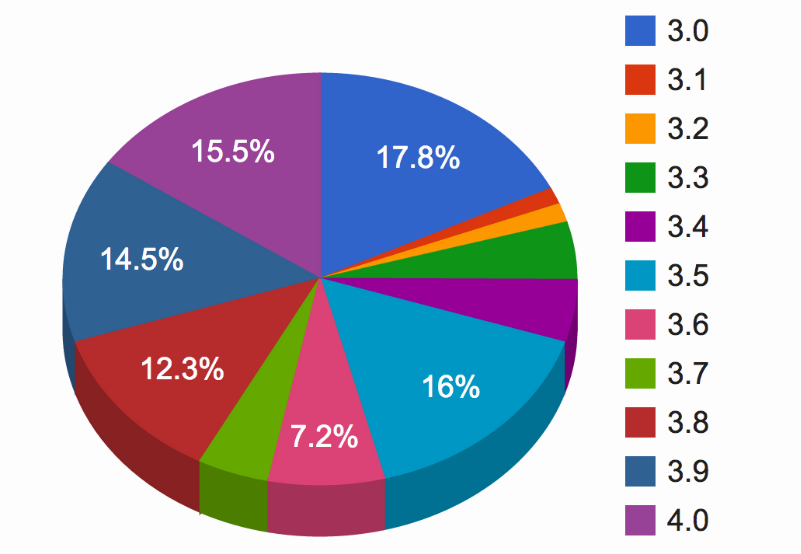
XML-уязвимость, обнаруженная Гольдшлегером, может привести к загрузке процессора и оперативной памяти на 100 %, что сделает сервер недоступным и создаст DoS-атаку на базу данных MySQL. Уязвимость присутствует в WordPress от 3.5 до 3.9 (текущая версия) и в Drupal от 6.x до 7.x (последняя версия). WordPress и Drupal уже выпустили патчи.
Читать дальше →

И опять атака на сайты Wordpress — перебор + XMLRPC

Время на прочтение2 мин
Охват и читатели72K
С полудня субботы на моем сервере, где хостится около 25 сайтов на Wordpress, начались дикие тормоза. Так как мне удалось пережить предыдущие атаки (атака 1 — ровно год назад, атака 2 — в марте) не замеченными, то я не сразу понял, в чем дело.

Когда разобрался, то выяснилось, что идет перебор паролей + множество запросов к XMLRPC.

В результате удалось это все отсечь, хотя и не сразу. По катом три простых приема, как этого избежать.
Читать дальше →