
Дело о длинном тире
Невероятные приключения здравого смысла среди борцов с ИИ
Сатирическая история о творчестве, бдительности и людях, которые точно знают, как сделать лучше.
Осторожно: может пострадать ваш здравый смысл.

TRON-069: гравитация последней мили и 22 миллиона пластиковых коробочек
Когда-то давно команда SCADA StrangeLove занималась безопасностью телекомов. Как от любого большого проекта, осталось некоторое количество незакрытых гештальтов.
Потом случилась Devil’s Ivy - CVE-2017-9765: уязвимость в gSOAP, библиотеке, которая встречается в том числе в реализациях TR-069. Это протокол удалённого управления абонентскими устройствами - теми пластиковыми коробочками, которые провайдер ставит у вас дома.
Мы решили проверить, как дела обстоят сейчас, и запустили TRON-069 by SCADA StrangeLove.
Домашний роутер выглядит скромнее ветряка, электростанции или железнодорожной стрелки. Но именно эти коробочки составляют последнюю милю интернета. Бэкбон может работать идеально — без последней мили доступа всё равно нет. Продолжаем традиции SCADA StrangeLove, SCADA SOS и SD-WAN New Hop: разбираем, проверяем, работаем с вендорами над исправлениями.
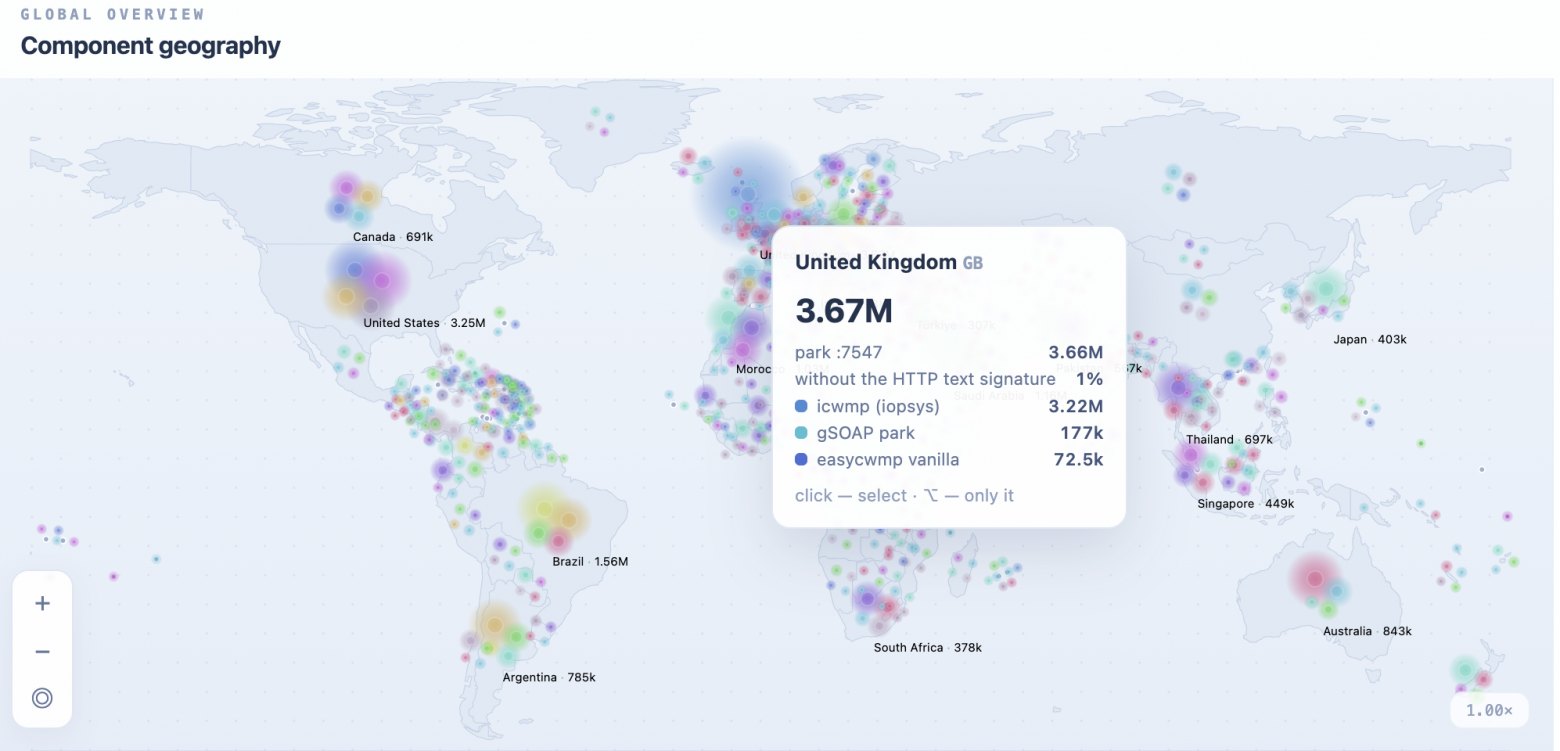
Публичная часть проекта — атлас распространённости компонентов TR-069 по данным Shodan. В срезе от 15 октября:
22.2 миллиона устройств - примерная перечень TR-069 в интернет.
53 сигнатурные линии компонентов и сервисов CPE и ACS;
102 дополнительных исследовательских запроса;
8 174 автономные системы в 217 странах и территориях.
Можно посмотреть географию, операторов, связи между ними и историю наблюдений. Для атрибутированных компонентов добавляем ссылки на исходники и публичные прошивки. За разными наклейками на корпусе регулярно обнаруживается один и тот же код. У прошивок своя гравитация: однажды попав в операторский парк, они остаются там надолго.
Несколько семейств пока ждут опознания: Gateway/TIM на порту 7170, YapsieWorld, NettyServer, «cwmp server». Если у вас завалялась подходящая прошивка, GPL-архив или ссылка на них — Bring Your Own TR-069. Там список того, что ищем, и форма issue.
Параллельно исследуем уязвимости. У вендоров уже лежит приличная пачка отчётов; статусы раскрытия публикуем отдельно. Первые восемь находок в FreeACS уже открыты. Отдельная тема — Bad CPE: управляемое устройство атакует управляющий сервер, а последствия могут достаться всему операторскому парку.
В исследованиях участвуют два наших агентных пайплайна: Rust-in-Peace и Reproof. Агенты разбирают код, люди проверяют результаты и переписываются с вендорами. Гештальтов пока меньше не стало и даже прибавилось.
Пользователь
Невероятные приключения здравого смысла среди борцов с ИИ
Сатирическая история о творчестве, бдительности и людях, которые точно знают, как сделать лучше.
Осторожно: может пострадать ваш здравый смысл.