Обновить
0
Роман Бочаров@premier21

Пользователь

Отправить сообщение

Дайджест новостей из мира PostgreSQL. Выпуск №2

Время чтения4 мин
Охват и читатели6.2K

Мы продолжаем знакомить вас с самыми интересными новостями по PostgreSQL. Первый выпуск был почти месяц назад. Наш второй выпуск собрал в полтора раза больше материалов, а к существующим разделам добавился новый – книги о Постгресе и технологиях БД.

Релизы и коммиты

  • Cybertec объявил выход pgconfigurator — визуального конфигуратора для редактирования файла postgresql.conf. Можно настраивать:
    • параметры репликации;
    • параметры, связанные с контрольными точками;
    • ввод/вывод, оптимизировать параллельные запросы;
    • конфигурировать память.
  • Devart предлагает dbForge Studio for PostgreSQL — графическую среду для работы с базами данных и объектами PostgreSQL.
  • Вышла версия JDBC 42.2.0
    Новое:
    • поддержка SCRAM-SHA-256 для PostgreSQL 10 в версии JDBC 4.2 (Java 8+),
    • используется библиотека Ongres SCRAM library;
    • Make SELECT INTO и CREATE TABLE AS теперь возвращает клиенту число строк.
    • поддержка Subject Alternative Names для SSL-соединений
    • поддержка isAutoIncrement в метаданных для столбцов идентификации в PostgreSQL 10;
    • поддержка массивов примитивов;
    • появилась поддержка get/setNetworkTimeout() в соединениях;
    • в Make GSS JAAS теперь логин не обязателен; добавлена опция «jaasLogin»
Читать дальше →

POWA-like мониторинг PostgreSQL с помощью Prometheus

Время чтения5 мин
Охват и читатели34K

Предыстория


Для сбора и удобного просмотра данных о том, как работает PostgreSQL (общая производительность сервера, самые медленные запросы, самые частые запросы) мы долгое время использовали отличную утилиту POWA. Однако, это решение было далеко не идеальным и нам удалось найти более удачный вариант, к тому же полностью интегрированный с нашей основной системой мониторинга.

Читать дальше →

Оплата сертификационных тестов через VUE

Время чтения4 мин
Охват и читатели4.8K

Введение


В этой заметке хотелось бы поделиться своим скромным опытом оплаты сертификационного тестирования через систему Pearson VUE.
Первым делом пару слов о Pearson VUE и его ближайшем конкуренте Prometric.
Читать дальше →

Шпаргалка по управлению сервисами CentOS 7 с systemd

Время чтения7 мин
Охват и читатели353K
Systemd – менеджер системы и сервисов в операционной системе Linux. При разработке eго стремились спроектировать обратно совместимым со скриптами инициализации SysV init и предоставить полезные функции, такие, как параллельный запуск системных сервисов во время загрузки, активацию демонов по требованию, поддержку снепшотов состояния системы и логику управления сервисами, основанную на зависимостях. В CentOS 7 systemd заменяет Upstart как систему инициализации по умолчанию.

В этой статье мы рассмотрим процесс управления сервисами в systemd для пользователя CentOS 7. Эти знания будут полезны и в других дистрибутивах, ведь systemd уже давно используется в Fedora и планируется в Ubuntu 14.10 и Debian 8. Хорошо это или нет — оставим за кадром.

CentOS 7 Systemd Infobox

В процессе чтения статьи вы можете попробовать systemd на классических VPS и облачных VPS от Infobox. Мы стремимся своевременно добавлять поддержку современных ОС, чтобы вы могли использовать последние технологии для более эффективной работы. Сама идея написания статьи родилась после очередного вопроса пользователей об использовании сервисов в CentOS 7.
Читать дальше →

Response Policy Zones (RPZ) на страже сети

Время чтения7 мин
Охват и читатели31K

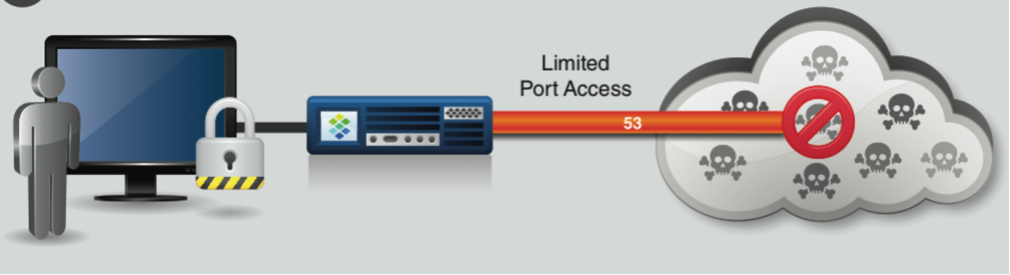
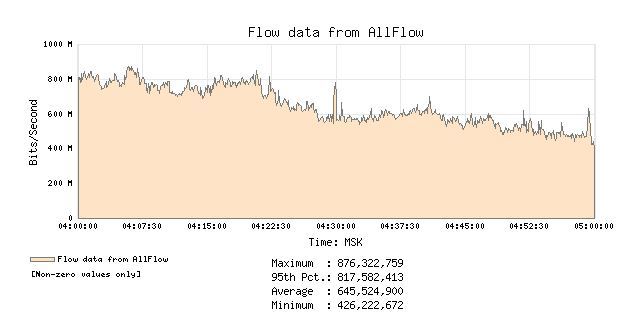
    Мой эксперимент с открытием рекурсивного DNS сервера для всех желающих получился настолько успешным, что срочно пришлось менять правила игры. Вместо полного закрытия рекурсивного DNS я решил ограничить доступ к наиболее популярным у атакующих доменам с помощью механизма RPZ (Response Policy Zone).
     RPZ – это функционал DNS-сервера Bind, грамотное использование которого позволяет решить следующие проблемы:
  • блокировать коммуникации botnet и malware с управляющими центрами (C&C);
  • снизить нагрузку на кэширующий DNS и канал связи;
  • блокировать доступ по списку «запрещенных» сайтов (как для предприятий, так и для провайдеров);
  • перенаправлять пользователей на локальные ресурсы.
    Рассмотрим подробно варианты применения RPZ и его настройку.
Читать дальше →

Система мониторинга активного сетевого оборудования федеральной сети

Время чтения8 мин
Охват и читатели62K


Во время написания статьи пришел к выводу, что объяснить всю техническую часть по данной теме в одном посте практически невозможно, а может и никому не надо. Поэтому решил сделать данный пост обзорным над моей работой. Цель поста — показать, как не используя дополнительное финансирование компании и выпросив пару виртуальных серверов можно построить эффективную среду мониторинга активного оборудования большой сети в крупной компании.

Если вас интересует тема мониторинга сети или есть желание сравнить мою работу с имеющейся у вас, приглашаю под кат.
Читать дальше →

Анализ сетевого трафика на сервере с помощью tshark

Время чтения11 мин
Охват и читатели89K
tshark

В практике системного администрирования довольно часто приходится cталкиваться со сложными ситуациями, в которых не помогают ни инструменты сбора статистики (например, netstat), ни стандартные утилиты на основе протокола ICMP (ping, traceroute и другие). В таких случаях часто используются специализированные диагностические утилиты, дающие возможность «слушать» сетевой трафик и анализировать его на уровне единиц передачи отдельных протоколов. Они называются анализаторами трафика, а на профессиональном жаргоне — снифферами. С их помощью можно, во-первых, локализовывать сетевые проблемы и более точно их диагностировать, а во-вторых — обнаруживать паразитный трафик и выявлять в сети зловредное ПО.

Особенно полезными оказываются анализаторы трафика в случаях, когда сетевое ПО плохо документировано или использует собственные закрытые протоколы.
Читать дальше →

Мониторим каналы связи на маршрутизаторах HP MSR NG

Время чтения8 мин
Охват и читатели10K
— Знакомьтесь! Алиса, это пудинг! Пудинг, это Алиса! Унесите!…
Ну вот, вас только познакомили, а ты уже на него с ножом!
(с) Льюис Кэрролл. Алиса в стране чудес

Прошел уже год, с тех пор как компания HP обновила линейку маршрутизаторов корпоративного класса HP MSR. Новые маршрутизаторы так и назвали – маршрутизаторы нового поколения или MSR NG. Это абсолютно новые устройства с аппаратной точки зрения, использующие многоядерные процессоры с встроенным ускорителем шифрования, шину PCIE 2.0 и заметно больший объем как оперативной, так и флэш памяти. Прежде всего новая аппаратная платформа позволила получить многократный прирост производительности, который помог компании HP обогнать многих именитых “коллег по цеху”. Конечно же, для реализации этой производительности потребовалось серьезным образом переработать и операционную систему, называется она по прежнему HP Comware, а вот версия уже 7. С появлением этой ОС помимо повышения надежности и производителньости появилось масса новых функций, таких как: улучшенная технология создания динамических VPN – HP ADVPN, поддержка отказоустойчивого IRF стекирования маршрутизаторов, встроенная система автоматизации EAA, межсетевой экран с зонами и еще много других полезных в сетевом хозяйстве функций.
Этой статьей мы начинаем знакомить читателей нашего блога с маршрутизаторами HP MSR NG и новым функционалом операционной системы HP Comware 7. Первая статья из этого цикла, она посвящена примеру решения распростаненной задачи мониторинга каналов связи с помощью маршрутизатора HP MSR NG.
Читать дальше →

Защищаем сеть L2 коммутаторами

Время чтения9 мин
Охват и читатели128K


Доброго времени суток. В данной статье рассказ пойдет о нескольких возможных атаках на сетевое оборудование, защититься от которых поможет правильная конфигурация коммутаторов.

Вся терминология и конфигурационные команды приведены в соответствии с документацией компании Cisco, как негласный отраслевой стандарт. В начале описания каждой атаки содержится краткий экскурс в механизм работы атакуемого протокола. Рассчитана статья скорее на новичков, чем на сетевиков-профессионалов.

Рассматриваться будут:

• Rogue DHCP Server
• DHCP starvation
• CAM-table overflow
• VLAN hopping
• MAC-spoofing

За основу взят видеоурок CBT nuggets из цикла CCNA security.
Читать дальше →

Всё, что вы хотели знать о Ethernet фреймах, но боялись спросить, и не зря

Время чтения9 мин
Охват и читатели351K
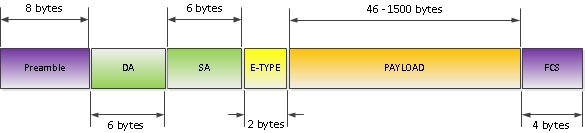
Статья получилась довольно объёмная, рассмотренные темы — форматы Ethenet фреймов, границы размеров L3 Payload, эволюция размеров Ethernet заголовков, Jumbo Frame, Baby-Giant, и много чего задето вскользь. Что-то вы уже встречали в обзорной литературе по сетям передачи данных, но со многим, однозначно, не сталкивались, если глубоко не занимались изысканиями.

Начнём с рассмотрения форматов заголовков Ethernet фреймов в очереди их появления на свет.

Форматы Ehternet фреймов.


1) Ethernet II


Рис. 1
Читать дальше →

Еще один способ перехвата трафика через ARP Spoofing

Время чтения6 мин
Охват и читатели88K
На Хабре было уже много статей на тему классического ARP спуфинга, однако все они были похожи тем, что для полноценного перехвата трафика надо было подменять ARP записи у двух машин. Как правило, это жертва и ее шлюз по умолчанию. Однако, идея спуфить шлюз не всегда хороша. Он вполне может иметь на борту детектор атак, который в два счета доложит админу что сеть ломают и халява кончится, не начавшись. В данной статье будет рассмотрен метод перехвата трафика, при котором атака производится только на хост-жертву. Как обычно в таких случаях, статья чисто для ознакомления, использование во вред карается по закону и т.д.
Под катом много букв.

Читать дальше →

Наглядный обзор оптических передатчиков

Время чтения8 мин
Охват и читатели278K
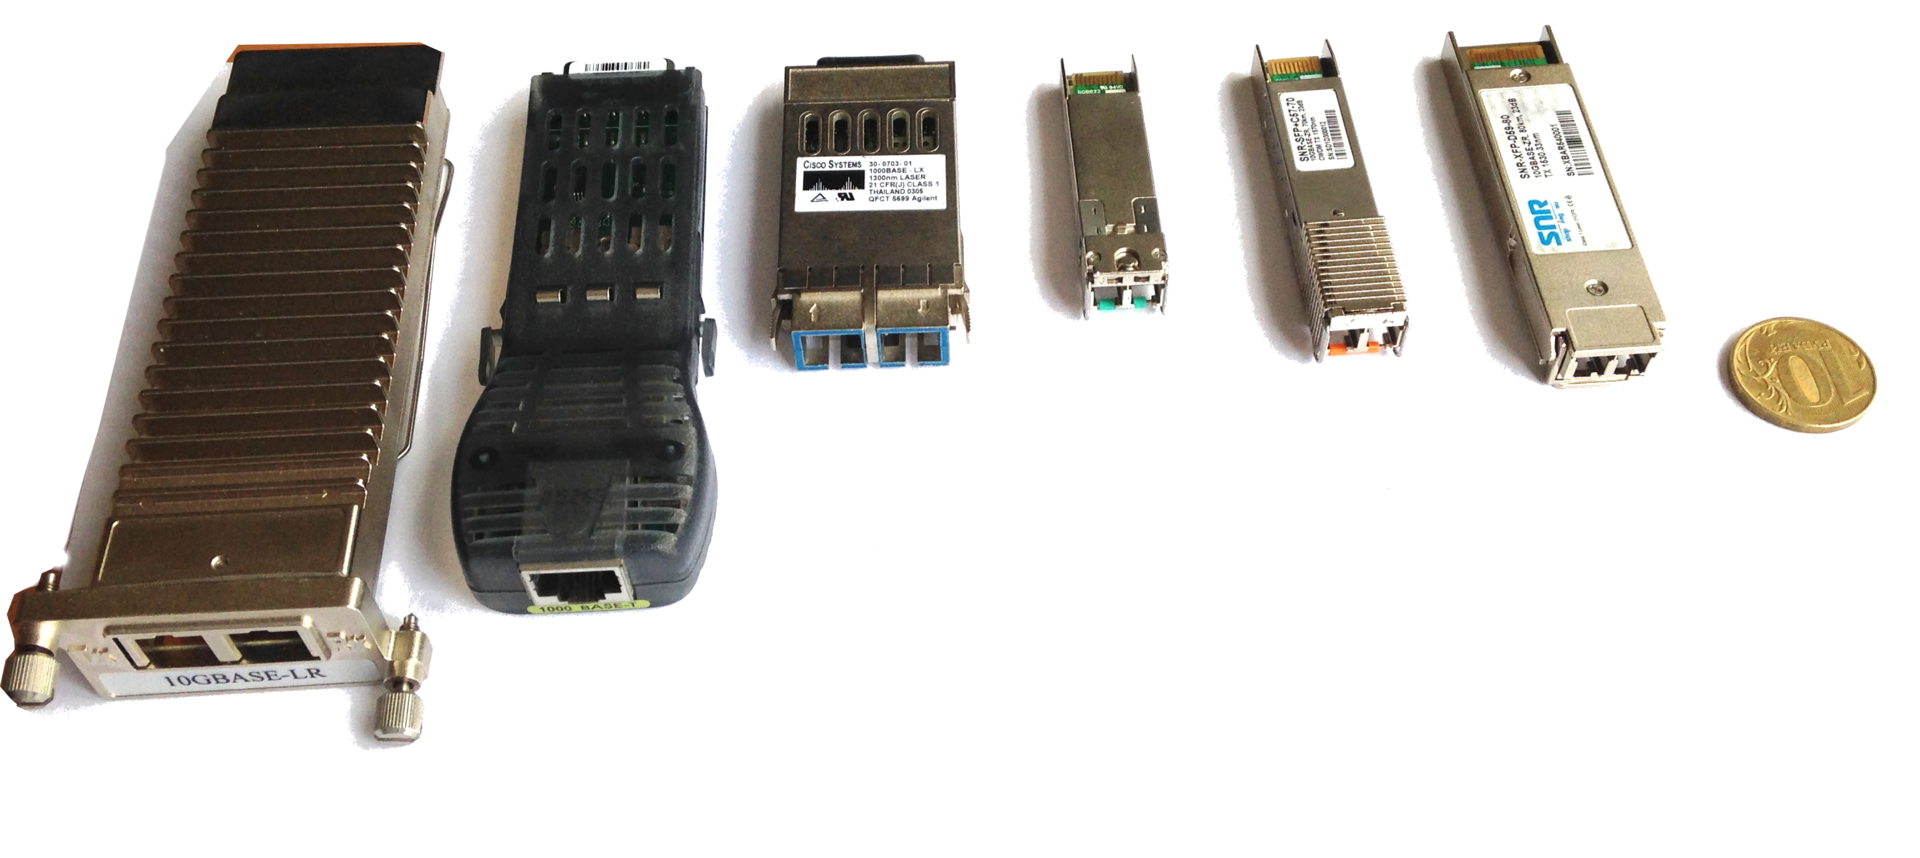
Часто у знакомых системных администраторов, не сталкивавшихся раньше с оптическим волокном, возникают вопросы, как и какое оборудование необходимо для организации соединения. Немного почитав, становится понятно, что нужен оптический трансивер. В этой обзорной статье я напишу основные характеристики оптических модулей для приема/передачи информации, расскажу основные моменты, связанные с их использованием, и приложу много наглядных изображений с ними. Осторожно, под катом много трафика, делал кучу своих собственных фотографий.


Читать дальше →

Сетевые сервисы Windows 2012 — DNS

Время чтения11 мин
Охват и читатели105K
В своё время открыл для себя простую истину: хочешь запомнить что-то — веди конспект (даже при чтении книги), а хочешь закрепить и систематизировать — донеси до людей (напиши статью). Поэтому, после двух лет работы в системной интеграции (сфере, которую я в бытность свою системным администратором, считал просто рогом изобилия для жаждущих прокачки специалистов), когда я понял, что знания постепенно вытесняются навыками правки документации и конфигурированию по мануалам и инструкциям, для поддержания формы я начал писать статьи о базовых вещах. Например вот — о DNS. Делал тогда я это больше для себя, но подумал — вдруг кому пригодится.

Сервис в современных сетях если не ключевой, то один из таковых. Те, для кого служба DNS — не нова, первую часть могут спокойно пропустить.

Содержание:


1. Основные сведения
2. Немного о формате сообщения DNS
3. TCP и UDP
4. DNS в Windows Server 2008 и 2012
5. DNS и Active directory
6. Источники информации

(анкеров нет, поэтому содержание без ссылок)
Читать дальше →

О SAN (Storage Area Network) на пальцах

Время чтения5 мин
Охват и читатели235K
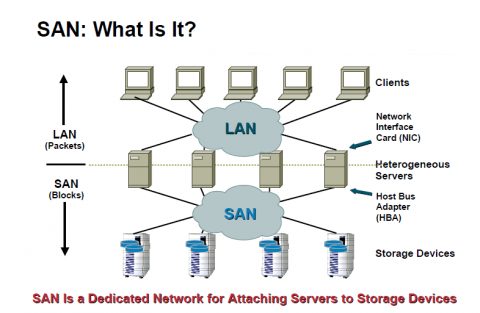
image

В деле познания SAN столкнулся с определённым препятствием — труднодоступностью базовой информации. В вопросе изучения прочих инфраструктурных продуктов, с которыми доводилось сталкиваться, проще — есть пробные версии ПО, возможность установить их на вирутальной машине, есть куча учебников, референс гайдов и блогов по теме. Cisco и Microsoft клепают очень качественные учебники, MS вдобавок худо-бедно причесал свою адскую чердачную кладовку под названием technet, даже по VMware есть книга, пусть и одна (и даже на русском языке!), причём с КПД около 100%. Уже и по самим устройствам хранения данных можно получить информацию с семинаров, маркетинговых мероприятий и документов, форумов. По сети же хранения — тишина и мёртвые с косами стоять. Я нашёл два учебника, но купить не решился. Это "Storage Area Networks For Dummies" (есть и такое, оказывается. Очень любознательные англоговорящие «чайники» в целевой аудитории, видимо) за полторы тысячи рублей и "Distributed Storage Networks: Architecture, Protocols and Management" — выглядит более надёжно, но 8200р при скидке 40%. Вместе с этой книгой Ozon рекомендует также книгу «Искусство кирпичной кладки».

Что посоветовать человеку, который решит с нуля изучить хотя бы теорию организации сети хранения данных, я не знаю. Как показала практика, даже дорогостоящие курсы могут дать на выходе ноль. Люди, применительно к SAN делятся на три категории: те, кто вообще не знает что это, кто знает, что такое явление просто есть и те, кто на вопрос «зачем в сети хранения делать две и более фабрики» смотрят с таким недоумением, будто их спросили что-то вроде «зачем квадрату четыре угла?».

Попробую восполнить пробел, которого не хватало мне — описать базу и описать просто. Рассматривать буду SAN на базе её классического протокола — Fibre Channel.
Читать дальше →

Ubiquiti AirGrid M5 HP 27dBi — Разворачивание сетевого моста. Личный опыт

Время чтения4 мин
Охват и читатели71K
Перед тем как описать все прелести и недостатки данного передающего устройства, я хочу опишу поставленную мной цель, и какое оборудование использовалось ранее.

Цель.


Индивидуальные предприниматели — очень экономные и находчивые люди, и для того чтобы сэкономить копеечку идут на любые ухищрения, как в этот раз. Стоимость интернета для юридического лица в разы дороже, чем для физического (не знаю как у Вас). У нас физическое лицо платит за средний тариф 550 р. — со скоростью доступа к сети Интернет 35 Мб/с., а Юридическое — 1200 р. — за скорость в 1 Мб/с. а дальше больше, это в сельской местности, не знаю как обстоят дела в городских провайдеров. Индивидуальному предпринимателю, который арендует помещение и занимается ремонтом компьютерной техники, просто необходимо иметь доступ к глобальной сети. А еще есть один большой минус проживания в сельской местности, у меня всего 1 провайдер и это монополия, использовать Интернет от операторов мобильной связи категорически не могу, всегда нет скорости, да и качество приёма желает оставлять лучшего (ох уж этот 2G/3G).
Читать дальше →

Ubiquiti NanoBridge M5: первый опыт установки или wifi-мост «из коробки»

Время чтения3 мин
Охват и читатели131K
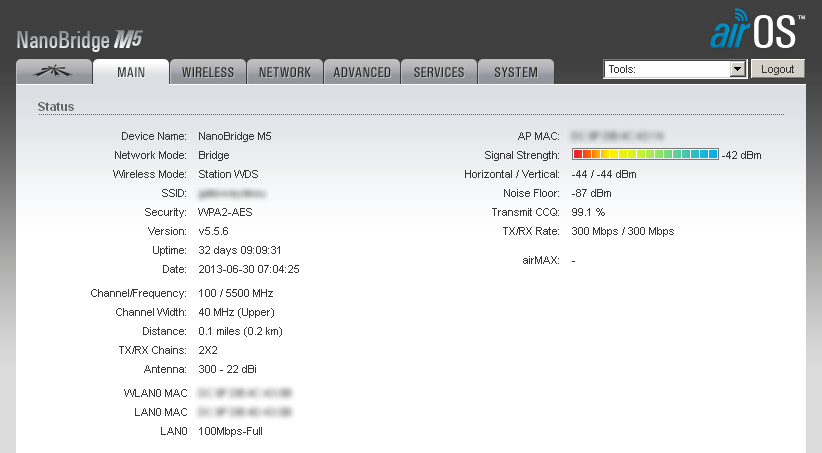
image

Предупреждение: ничего особенного в статье нет, люди, хотя бы пару раз ставившие wifi-мосты, всё тут описанное хорошо себе представляют.

Постановка задачи


1) подключить себе провайдеров отсутствующих в доме
2) прокинуть свой интернет друзьям
3) получить опыт настройки оборудования Ubiquiti

Читать дальше →

Подготовка инфраструктуры и развертывание отказоустойчивого кластера на Windows Server 2012

Время чтения5 мин
Охват и читатели75K


Здравствуй, %username%!


После нескольких лет молчания, решил поделиться опытом по развертыванию отказоустойчивого кластера на основе Windows Server 2012.
Постановка задачи: Развернуть отказоустойчивый кластер для размещения на нем виртуальных машин, с возможностью выделения виртуальных машин в отдельные виртуальные подсети (VLAN), обеспечить высокую надежность, возможность попеременного обслуживания серверов, обеспечить доступность сервисов. Обеспечить спокойный сон отделу ИТ.
Под катом сумбурное описание решения задачи

Фильтры захвата для сетевых анализаторов (tcpdump, Wireshark, Paketyzer)

Время чтения18 мин
Охват и читатели221K

1. Фильтры захвата


Анализаторы трафика являются полезным и эффективным инструментом в жизни администратора сети, они позволяют «увидеть» то что на самом деле передается в сети, чем упрощают диагностику разнообразных проблем или же изучение принципов работы тех или иных протоколов и технологий.
Однако в сети зачастую передается достаточно много разнообразных блоков данных, и если заставить вывести на экран все, что проходит через сетевой интерфейс, выделить то, что действительно необходимо, бывает проблематично.
Для решения этой проблемы в анализаторах трафика реализованы фильтры, которые разделены на два типа: фильтры захвата и фильтры отображения. Сегодня пойдет речь о первом типе фильтров – о фильтрах захвата.
Фильтры захвата, это разновидность фильтров, позволяющая ограничить захват кадров только теми, которые необходимы для анализа, уменьшив, таким образом, нагрузку на вычислительные ресурсы компьютера, а также упростив процесс анализа трафика.
Читать дальше →

Шпаргалка по типам и стандартам Ethernet 802.3

Время чтения3 мин
Охват и читатели401K

Когда я изучал CCNA больше всего меня напрягали стандарты IEEE из-за своего количества, типов и названий. И приходилось каждый раз искать и смотреть какому стандарту соответствует такой-то тип интерфейса. После многих часов работы я смог слепить до кучи таблицы по каждому типу Ethernet интерфейсов, которая включает год выпуска стандарта, тип интерфейса, скорость передачи данных соответствующего типа интерфейса, максимальную длину сегмента и тип используемого кабеля. Рад поделиться с читателями.
Читать дальше →

Управляемые учётные записи служб (Managed Service Accounts)

Время чтения5 мин
Охват и читатели77K
image

Есть способ, который позволяет узнать пароль администратора в случае, если какая-либо служба запускается от его имени.
Пароли учетных записей, от которых запускаются службы Windows, хранятся в зашифрованном виде в реестре (LSA Secrets) по пути:

HKEY_LOCAL_MACHINE/Security/Policy/Secrets

Существуют способы, которые позволяют извлечь пароли из LSA Secrets:
  • Скопировать путь реестра во временный путь, а затем расшифровать зашифрованные пароли
  • Использовать теневые копии
  • Использовать специальные утилиты для работы с процессом lsass.exe

Попробуем получить пароль от учетной записи под которой запускается служба SQL Server.
Читать дальше →

Информация

В рейтинге
Не участвует
Откуда
Чебоксары, Чувашия, Россия
Дата рождения
Зарегистрирован
Активность