Комментарии 45

Причем это не предыдущая проблема с SSL соединением, а именно блокировка самого ресурса :-(
P.S. Хотя есть надежда, что это временный сбой. Ну не мог же РКН полностью все отрубить?


Заодно google.com и apple.com

Это сервера у Microslop деградируют, как и у гугла? Или цензор придумает какое-то более дурацкое обоснование?


Нечего крепостным там делать. Кто пахать будет? Все поля в Подмосковье заросли.


Проходит, что это было? https://detector404.ru/github
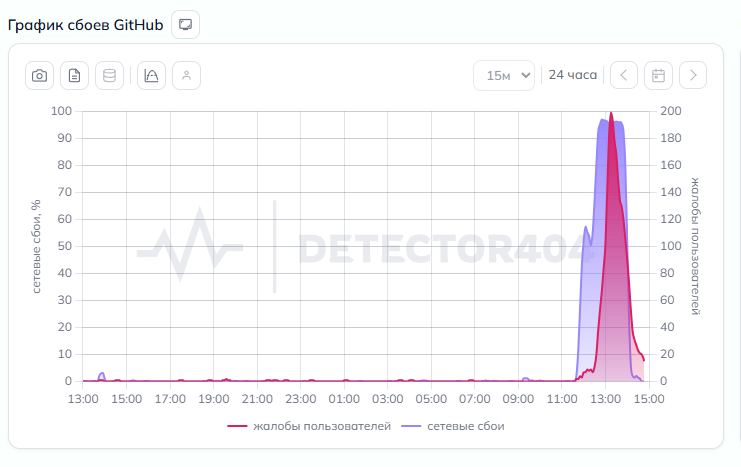


Липецк, Ростелеком, 13:21, гитхаб открывается



Домашний интернет - Ростелеком, Пермь
Мобильный интернет - МТС, СберМобайл, Пермь
Гитхаб открывается без проблем

Все работает, фридом цфо
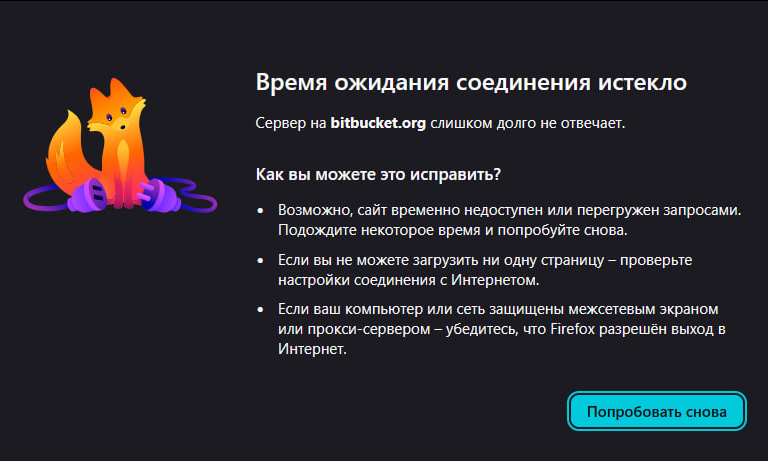
Upd bitbucket не открылся. Закинул в dpi детектор, тот радосно рапартует что блокировка на уровне IP. Только попалась новость от интерфакс, что ркн не блокирует github, apple и google.

Уже пол года сижу на Hysteria 2, российский трафик direct(geoip:ru), всё остальное через Финляндию. Проблем нет от слова совсем! Чего и вам советую.
А возмущение политикой блокировок и страдания по этому поводу делу не помогут ИМХО.
Hy2 нормально живёт? 443 udp и quic не стабильно может работать же
Пол года проблем не наблюдаю. Только salamander надо не забыть включить.
Ну я проверил. У меня статический IP, vless tls, reality, xhttp, даже https прокси ни что не соединяется как и hy2 к промежуточному в стране и к конечному за пределами, к моему огромному удивлению, к промежуточному подключается openvpn с tls crypt v1, wg значит нет, а openvpn да. Странно но факт.
А сайты за которыми спрятаны xhttp и другие открываются, клиент обновлен. Отпечаток не chrome. Попробовал naiveproxy он тоже не пробился. На лицо жёсткий блок сомнительных соединений до серверов.
Судя по всему, вы столкнулись с блокировкой самого IP-адреса или подсети хостинга со стороны ТСПУ. На таких "токсичных" IP фильтры могут пропускать обычные сайты, но точечно сбрасывают UDP-потоки и TLS-хендшейки прокси. У меня Hy 2 на арендованном сервере работает без проблем, так что сам протокол здесь точно ни при чем.То, что пробился OpenVPN с tls-crypt v1 — известная аномалия. Из-за перегрузки систем анализом Reality-трафика, контроль над случайным UDP/TCP "белым шумом" (который и создает tls-crypt) местами ослаблен. Но это временно.Копать настройки Hy2 в этой ситуации бесполезно, нужно менять сам адрес. Можете попробовать дешевый отечественный хостинг One Dash (rdp-onedash.com). Там копеечные тарифы на тесты, а их подсети ТСПУ пока так жестко не прессует, поэтому Hy2 заводится без проблем.
Два варианта решения:
Перевыпустить IPv4. Попробуйте сменить адрес в панели вашего текущего хостинга, если провайдер позволяет сделать это бесплатно или за пару центов.
Протестировать другой хостинг. Например, тот же One Dash. Крупные международные подсети забанены сильнее всего, а на менее популярных локальных хостингах всё летает.
Ради интереса, гляньте логи клиента: там Timeout или Connection reset? Если второе — это точно ТСПУ рубит сессию на взлете.
Ну и на сервере должен быть обязательно сайт-маска. Сделанный для людей. Лендинг по услугам или товарам. Тогда трафик туда будет обоснован.
Openvpn да, ss2022 нет. С другого провайдера все ок. Сайт маска есть, там все ок с этим. Весёлая блокировка статического ip провайдера интернета. А сам vps все ок. При этом ssh с трудом может соединиться, сессия висит зависает писать даже проблематично.
В логах клиента ошибки ssl.
Ну вот теперь всё встало на свои места. Раз с другого провайдера всё ок, а тут Timeout вперемешку с RST и даже SSH виснет наглухо — диагноз 100%. Это точечный бан вашего домашнего статического IP на ТСПУ у конкретного провайдера.
Оборудование просто режет в ноль или жестко дропает любые TCP/UDP сессии от вас к этому VPS, оставляя жить только обычный HTTP(S) до сайта-маски. Поэтому и в консоли писать невозможно, пакеты тупо теряются. Сервер и конфиг Hy2 вообще ни при чем, они чистые.
Вариантов тут ровно два:
Трясти домашнего провайдера. Самый рабочий вариант — сбросить статику. Отключите услугу или попросите техподдержку перевыпустить адрес. Новый чистый IP из динамического пула сразу снимет этот локальный блок.
Пробовать другие подсети. Раз ваш провайдер так сагрился именно на текущий VPS, протестируйте rdp-onedash.com, про который выше говорили. У них пулы адресов другие, есть высокий шанс, что к ним ТСПУ вашего провайдера отнесется абсолютно равнодушно и Hy2 заведется с полпинка.
Ради эксперимента можно еще Port Hopping на сервере поднять через iptables, чтобы Hy2 по диапазону портов прыгала, но если ТСПУ забанил связку "ваш IP -> IP сервера" целиком, то поможет только смена адреса с одной из сторон...
Пора openconnect тестить, единственное gnutls там а не open, ну посмотрим может ок.
Полагаю проблема или в клиенте v2rayn или в отсутствии mux в реалити.
Итог, пойду другим путем, tls тунель через haproxy со скрытием отпечатков. Можно с mtls сочетать.
Но то что naive не проходит это номер. Этож стек хрома, сайт открыается, там на этом домене за обратным прокси и сайт и naive сервер, но не проходит.

Когда-то так говорили сидевшие на OpenVPN, WireGuard.


Проверил в московской области на Т2, Yota и Мегафоне работает.
Сайт Bitbucket тоже открывается.

Ростелеком Ставропольский край. Все открывается, буквально пару часов назад с гитхаба скачивал. И прямо сейчас проверил, так же все работает.

Еще год назад продублировал свои важные репы в GitVerse. Это должно было наступить - причем в любой из сторон. Хотя GitVerse не совсем сахар с одной только сберовской авторизацией куча проблем.

Печально это всё. Возвращаемся к "стране с сохой"

Ростелеком, Омская область, Все открывалось как вчера, так и сегодня, проблем не заметил

Телеком-Сервис, Воронеж – работает без проблем.

"Новость" перестала быть новостью через пару часов, но статья так и висит в топе, с безполезными комментариями. Что там в правилах, "хабр - не бложик" и "хабр - не жалобная книга", да?

Fake news!

Зарегистрируйтесь на Хабре, чтобы оставить комментарий
GitHub перестал работать в России