Комментарии 167

Как-то странно, более суток и доступа ноль..

Так может быть, когда уже некуда давать доступы.
Что-то блин везет мне с хостерами. Не так давно полностью потерял сервера на ufo.hosting, со всеми бекапами. Теперь вот beget.

Напиши пожалуйста заранее куда теперь переезжать собираешься...так на всякий...
у меня еще на таймвебе лежит кое чего. Я предупредил)


Так лучше уже не переезжать. Те, кто атаковал Beget, 100% ковыряют уже условный Таймвеб или РЕГ.РУ. Только переедешь и снова напорешься на те же грабли. Станешь цифровым аналогом Цутому Ямагути.
а бегет, вероятно, уже потенциальный банкрот, у них просто денег не будет инфраструктуру держать нормальную, их можно списывать. Из флагмана будут посредственным дохлым хостером (если вообще будут). Там ущерба больше чем они зарабатывают.
И не вижу тут непреодолимой силы, цоды Яшки - да. А вот с бегетом - недоглядели, надо будет компенсировать.

Странная логика. То, что бегет нагнули хакеры не означает, что те же хакеры успешно нагнут рег.ру или другого хостера или того, что другие хостеры столь же безответственны и некомпетентны в деле хранения пользовательских данных.

доллары ты покупал?

Как по мне, так гораздо страннее, что уже прошло более суток и ни одна из хакерских группировок не пропиарилась и не заявила, что это они. По более мелким поводам шум до небес поднимается обычно, а тут молчок.


Может быть из за повышенной концентрации тех самых "эффективных менеджеров"?

Ну не знаю, Beget не используем, но вот вижу блокировку UDP трафика у разных провайдеров - а это значит, что DNS UDP 53 не работает, но и это ладно - но UDP 500, 4500 IPSEC сертифицированных криптошлюзов тоже блокируется. При чем здесь Beget?

На счёт форс-мажора спорный вопрос. С какого угла они хотят разглядеть непреодолимую силу в хакерской атаке? Сдаётся просто не достаточно инвестировали в ИБ. Надеюсь инцидент послужит уроком для других российских хостингов.

Спорный но реальный. Атака нулевого дня например.
Или взломы предусмотреть которые нереально, слышал про недавлю php уязвимость ? А теперь представьте что о ней никто не сообщил а просто ее юзал и буквально весь мир сидит на этой узявимости ничего не зная, как это предусмотреть и почему первый пострадавший (тот на ком использовали взлом) должен быть козлом отпущения когда такое не предусмотрел бы один игрок на рынке ?
В общем и атака может быть неопредолимой силой.
Ну а уроком это точно послужит и возможно не только нашим хостинг провайдерам но и зарубежным, все будет зависеть от причиню Может быть действительно факап безопасников, тогда я бегету не завидую, а могут быть чем то абсолютно новым, что я себе тоже вполне могу представить в эпоху ИИ возможностей.

Если экономить на безопасности, то хакерская атака превращается в непреодолимую силу, это да.

Да каким уроком. Что наши, что не наши, регулярно взламываются. Бегет в России, да, это глыба. Но на фоне мировых - так себе. Это я про объём в первую очередь.
Ладно, после спэйс веба я стал тем, у кого УЖЕ есть дампы. ) В целом жаль лишь то, что запасные NS не ставил и не переливал на сервак под РДП.

Если уязвимость нулевого дня - почему взломали только один хостинг? Что за непреодолимая сила, которая применялась ко многим, но сломала только одного?

>слышал про недавлю php уязвимость ? А теперь представьте что о ней никто не сообщил
ты бот багетный чтоли? во первых, о ней сообщили заранее, во вторых у нормальных людей нет пыхапэ, в третьих - если у них удалили бэкапы и судя по всему почистили конфигурацию у маршрутизаторов и всё через дырку пыхапэ, то они дебилы.

у них куча VPS которые нужно обновлять самостоятельно было, соотв стопудово кто то это не сделал, насколько защищена была внутренняя инфраструктура, хз


В общем и атака может быть неопредолимой силой.
Чтобы положить все, нужно иметь админские права на все. Не думал, что дошли до такой глупости уже.

Сейчас я напишу за что меня закидают камнями. Любой недорогой коммодити-хостинг - это продажа вычислительных ресурсов. Любой клиент обязан именно так это и воспринимать, ресурс может кончиться, сломаться, сгореть, стать недоступен иным способом. Правильный дизайн системы использования арендованных ресурсов должен уметь эту ситуацию нормально обрабатывать.
Само собой, провайдеры прилагают усилия к тому, чтобы их не считали рукожопыми, но, в конце концов, они продают клиенту ресурсы в рамках SLA, а не непрерывность бизнеса и сохранность его данных, которые он копил от Рождества Христова.

Они не только недорогой коммодити-хостинг, но и регистратор доменов. Очень небольшая часть пользователей использует специализированные неймсерверы (а в РФ и того меньше, по очевидным причинам). В основном – неймсерверы регистратора или неймсерверы хостинга.
И вот падение неймсерверов одновременно с панелью управления их списком – это не то, чего можно ожидать в рамках спокойного отношения к говнохостингу.

Нет тут не преодолимой силы. Разгильдяйство и беспечность. 1. Почему упали все ЦОД-ы провайдера разом? 2. Почему существовал доступ к критическим ресурсам из вне и этот доступ не контролировался? 3. Почему небыли разделены ресурсы провайдера на изолированные зоны? 4. Почему не моделировались различные варианты отказов (взлом один из этих вариантов)? И т.д. и т.п “почему” …
Если это действительно взлом, то злоумышленники, думаю, беспрепятственно гуляли по ресурсам beget несколько суток и досконально изучили всю инфраструктуру и не только в одном ЦОД-е. И это не было обнаружено. 30 мин, как это указано на сайте beget, думаю, явно недостаточно для изучения и проведения атаки с такими последствиями.

многие квн сервера использую бигет как покрывало. несложно представить какой трафик идет через впсы и насколько эти машины уязвимы. их там тысячи, и каждый со своей уязвимостью.

Как объём VPN-трафика и уязвимости гостевых ОС связаны с этим инцидентом? Компрометация клиентской VPS сама по себе не даёт доступа к гипервизору или инфраструктуре провайдера — для этого нужен отдельный вектор атаки, например уязвимость в механизмах изоляции. Чем VPS именно для VPN в этом отношении принципиально отличаются от любых других VPS?

" Компрометация клиентской VPS сама по себе не даёт доступа к гипервизору или инфраструктуре провайдера " - это недоказанное утверждение. CVE-2024-22252 для ESXi или CVE-2026-3689 для QEMU показывают, что уязвимости есть и их можно эксплуатировать.
Вы только подтвердили мой тезис: для выхода из гостевой VM нужен отдельный вектор атаки. Более того, CVE-2024-22252 в ESXi ограничивается выполнением кода внутри VMX sandbox, а CVE-2026-3689 вообще относится к OpenClaw, не к QEMU.
Существование VM escape уязвимостей никто не отрицает. Но как это объясняет первоначальный тезис про объём VPN-трафика и уязвимости тысяч клиентских VPS? Я с ним спорил вообще.
всего 2 строчки текста и даже там нет речи про объем трафика. речь про сам трафик (его источник и направление) и количество таких впс точек для вероятной атаки. представьте, что все эти машины не патчатся, их там сотни-тысячи, и все оказались атакованы одним агентом. теперь в сети, пока изолированной, есть сотни-тысячи агентов, планомерно выполняющих одну или несколько задач по "вгрызанию" в защиту интранет изнутри. не стоит забывать, что уязвимости выхода из песочницы/контейнера впс тоже бывают.
а теперь представьте, что владелец бигета нанимает за миску доширака айтишников со словами "да че там сопровождать, работает - не трогай"
Каким образом именно специфика VPN-трафика делает такие VPS более уязвимыми по сравнению с другими публично доступными серверами? Можете объяснить технический механизм? Ведь куда важнее конкретное ПО, его конфигурация и наличие эксплуатируемых уязвимостей, чем само назначение VPS.
Еще я не понял тезис, что "эти машины не патчатся". Гипервизор по своей модели безопасности не должен полагаться на защищенность гостевых ОС, поскольку они изначально считаются недоверенной средой. Если обнаруживается уязвимость, позволяющая выйти из гостевой VM в гипервизор, исправлять ее обычно приходится на стороне гипервизора или виртуализированной инфраструктуры, а не рассчитывать на своевременное обновление гостевых ОС.
Если же речь об атаках на другие сервисы внутри инфраструктуры провайдера, для этого должна предусматриваться сетевая изоляция. Это уже другой уровень защиты.
Обеспечение такой изоляции — ответственность хостера. Поэтому объяснять потенциальную компрометацию его инфраструктуры отсутствием администрирования гостевых ОС или спецификой VPN-трафика странно. У любого крупного хостера найдется немало плохо администрируемых VPS, и это ожидаемый риск, который должен учитываться при проектировании инфраструктуры.
список серверов квн в открытом доступе, наличие транспорта уже дает направление для атаки, массовость серверов, вероятность открытого порта 22 стремится к 1, многие для реализации sni развертывают 3x-ui или что подобное, не меняя портов и не фильтруя их, сейчас cve не только про php а и другие аспекты никс, блажен кто верует в невозможность выйти из контейнера, более блажен кто думает что гв успеют пропатчить до эксплойта cve. как бы поступил злоумышленник, получив доступ к сотням впс внутри дц, сложно сказать, но было бы глупо не воспользоваться возможностью провести несколько векторов атаки под шум шторма трафика из зараженных впс. это всё предположения. бигет, конечно же, никогда не признается о реальных событиях той ночи. но что я хочу сказать: если бы не ркн с его блокировками, ничего этого бы не случилось, имхо.
бинарные бэкапы VPS полностью утеряны
В облачной инфраструктуре (VPS, S3 и Kubernetes) все данные были утрачены
смею предположить, что это была тактика "выжженной земли", когда проще пристрелить, чем лечить.
Вы описываете технически возможный сценарий, но практически каждый его этап построен на допущениях, вы это признаете.
Открытый SSH-порт или доступная извне панель управления сами по себе не означают наличия эксплуатируемой уязвимости. Вы упоминаете 3x-ui и подобные решения, но не приводите конкретных уязвимостей или статистики, показывающей, что такие серверы компрометируются чаще обычных веб-серверов. Публичная доступность IP тоже не является особенностью VPN.
Отдельно непонятен тезис про атаку "под шум трафика". У крупного хостера огромные объёмы разнородного трафика от самых разных клиентов. Почему именно VPN-трафик должен лучше скрывать атаки на инфраструктуру провайдера? Тем более что обычные пользовательские соединения, внутреннее сканирование и обращения к управляющим сервисам могут иметь совершенно разные паттерны.
И при чем здесь вероятность своевременного обновления гипервизора? Клиент не контролирует его обновление и не отвечает за изоляцию инфраструктуры провайдера.
Наконец, откуда вывод, что без блокировок РКН инцидента бы не произошло? Пока неизвестен даже первоначальный вектор проникновения. Вы последовательно подбираете гипотетические обстоятельства под версию о виновности VPN, хотя описанный сценарий мог бы точно так же начинаться с любых других скомпрометированных VPS.
понимаю почему Вы так зацепились именно за квн трафик, но я ни разу не говорил, что проблема в квн трафике. суть не в типе трафика, а наличии сотен впс с явным указанием ип, открытых портов, вероятных настроенных протоколов в нем.
Публичная доступность IP тоже не является особенностью VPN
речь не про особенность, а наличие списков сервисов с явным указанием направленности активности впс
Почему именно VPN-трафик должен лучше скрывать атаки на инфраструктуру провайдера
опять же, речь не про тип трафика, а трафик и активность уже после заражения впс
вероятность своевременного обновления гипервизора
и тут речь не о клиенте, а владельце гв, как и в случае с самим впс не говорилось об обязанности клиента патчить свои впс, а лишь о наличии таких дыр
без блокировок РКН инцидента бы не произошло
до начала блокировок всем было, мягко говоря, по барабану на всякие впс и обход dpi, всем было пофиг на облака и хостинги в РФ, все спокойно пользовались хостингами за рубежом, где инфраструктура была построена не на "сейчас бабки, а там как получится". с приходом РКН даже бабки у подъезда теперь обсуждают кто какой квн использует и что у Захара из 6 подъезда есть квн с sni под вконтактик. мне, вероятно, сложно это передать простыми словами, но РКН был той самой первой костяшкой в ряде домино.

Что мешает атакующему просто купить там VPS?
" Вы только подтвердили мой тезис: для выхода из гостевой VM нужен отдельный вектор атаки." - для любой целенаправленной атаки нужен вектор. Это как масло маслянное.
Но ваше утверждение " Компрометация клиентской VPS сама по себе не даёт доступа к гипервизору или инфраструктуре провайдера " не верное. Да, обьем VPS и обьем трафика ни о чем не говорить, но причем тут Ваше утверждение?
При чем здесь "масло масляное"? Речь не просто о наличии вектора атаки, а о разных границах доверия. Эксплуатация уязвимости приложения внутри гостевой ОС и выход из VM на гипервизор — принципиально разные этапы компрометации.
Получение root внутри VPS не означает автоматического получения привилегий на гипервизоре. Для этого необходимо дополнительно преодолеть механизм изоляции, например эксплуатировав соответствующую уязвимость.
Именно поэтому я написал "сама по себе". Возможность VM escape никто не отрицал, повторюсь, но существование таких уязвимостей не делает компрометацию гостевой ОС эквивалентной компрометации инфраструктуры провайдера.

Компрометация клиентской VPS сама по себе не даёт доступа к гипервизору или инфраструктуре провайдера — для этого нужен отдельный вектор атаки, например уязвимость в механизмах изоляции
И такая есть, причём довольно свежая: CVE-2026-99999. Есть и чуть более древние CVE-2026-53359 и CVE-2026-64561

Судиться пойдут только крупняки, а сейчас по факту все лежит.

Сдаётся просто не достаточно инвестировали в ИБ. Надеюсь инцидент послужит уроком для других российских хостингов.
Они пока еще не раскрыли детали произошедшего. Когда раскроют причины, тогда из этого можно будет извлечь урок. А пока что может все и напуганы, но что конкретно предпринять для профилактики не знают.

Скрытый текст
Извините, но уже нервы как-то закончились :(

У меня появилась гипотеза, но я очень сильно хочу ошибиться - блокировка оборудования вендорами. Beget ведь недавно под санкции попал.
Если так, то многое встаёт на свои места: доступ к данным есть, сервисов нет, за сутки не починить, реально обстоятельства непреодолимой силы.
И тогда отсутствие официальной информации о причинах может быть признаком того, что пытаются решить проблему переговорами. Если назвать конкретные компании сейчас, то договориться уже не получится.


В ночь на 2 ноября 2026 года инфраструктура Beget подверглась массированной кибератаке
Что за манера выдавать за факт то, что фактом пока не является? Это только по словам компании Beget “инфраструктура Beget подверглась массированной кибератаке”.

"Claude code сбежал из песочницы и по ошибке удалил хостинг-провайдера."

"Никакой крупномасштабной кибероперации 'Буря В Стакане' на крупного хостера после 'инцидентов' у Яндекса не было, после которых часть наших киберспецов внезапно отправилась в Аппалачи в турпоход. <выскакивают двое-из-ДтЦ'а, одинаковых с лица> Это всё новая, невероятностная Popus-Fable 59/99! Видите, какого зверя мы сдерживаем перед IPO!?".
А вообще да, ждём новостей, ибо гадать можно долго, а по итогу все равно выйдем на рептилоидов...
Неправда, это не я!

Так посадите обратно в песочницу! (с) Эффективный менеджер.
Ни одна хакерскаягруппировка не заявляла о взломе публично, странно..

Почта заработала уже

Это? http://web.beget.email/ что-то не особо.


<SARCASM>
А как же ИИ? Неужели условный клод не смог поднять инфру за час-полтора? Что вообще делают люди в ДЦ, они же теперь не нужны!?
</SARCASM>
>клод не смог поднять инфру за час-полтора
а они ЗАРАНЕЕ попросили клаву об этом? моя клава почему-то умеет и в ansible и в PITR.
тот случай когда надо стыдливо молчать, а не кукарекать.


Ты в курсе как работают вакцины?
С клодом ровно то же самое, надо было его прогонять заранее чтобы видимые дырки залатать в инфре. Всё что происходит что тут, что с Яндексом, что со многими другими сервисами это вина исключительно некомпетентных ЛЮДЕЙ и точка. Вот эти самые "люди" и не справились со своей работой и значит их надо гнать взашей

Что вообще делают люди в ДЦ, они же теперь не нужны!?
«Наши аккаунты у ИИ-провайдера злоумышленники угнали вместе со всеми остальными данными. Что делают все эти люди в датацентре? Они ищут не завалялась ли где в подсобке «Энциклопедия профессора Фортрана», чтоб научиться работать с компьютером без агента.»

мы не владеем подобной информацией о сроках
Если нет инфы о сроках, значит долго
Не будут отдавать домены до последнего, чтобы пользователи не разбежались.
PS: помню времена, когда хостинги регистрировали домены на свое имя, чтобы привязать клиентов. Сейчас не так жестко, но рычаг давления сохраняют.
Бред, так нельзя сделать. Они как прямой регистратор обязаны по требованию отдать домен. Так могут поступить, только компании которые сами регают домены через других регистраторов.

Обязаны-то обязаны, но могут тут потянуть, там усложнить - глядишь, ещё несколько тысяч клиентов потерпят и не уйдут сразу, а там может и всё наладится. В бизнесе такое сплошь и рядом происходят.
За всю практику такого ещё не видел. Так делал только regru. Но они обманывали партнеров. Напрямую с клиентом так сделать нельзя, лицензии за день лишат.

Вот эту гигантскую простыню текстового словоблудия "Вопрос-ответ" провайдер мог бы уложить в 4 слова "Как только — так сразу". Или даже в два "Ждите, ага".


Думаю, что люди работают и делают все возможное для восстановления сервиса. Успешного решения этой проблемы.
Скорее время тянут, что бы все топы успели собраться и выехать.

то, что они до сих пор не смогли восстановить из бэкапа даже свой собственный сайт наводит на печальные мысли
Да даже одностраничную заглушку с текущим статусом не повесили. Чтобы не искать в заблокированной телеге или других источниках.
Думаю не хотят показывать что их сайт работает тогда как остальные лежат
Заглушка != сайт работает. Сейчас крупный магазин "онлайн трейд" с заглушкой (не)работает из-за бегета...
По хорошему сделать отдельный раздел с полной инфой о стадии работ с меткой: "Следующее обновление в 17:00". Как яндекс делал
Ого, действительно, заглушка. Неужели даже этому онлайн-мастодонту на свои сервера не хватило ресурсов?
Зачем мастодонту иметь свои сервера, когда есть"надежное, быстрое и безопасное облако"

К своим серверам нужны свои спецы и своя инфра для которой тоже нужны спецы, еще пара шагов и дойдем что "каждый мастодонт" должен пойти собирать песочек на пляже чтобы растить свои кристалы и делать свое оборудование....
Аусторс всего непрофильного не просто так появился...

Думаю, что вопрос не просто в том чтобы "тупо развернуть" все из бепкапа поверх имеющейся ифраструктуры.
Наверняка, нужно сколько-то образов HDD собрать (а может вообще со всех?), чтобы искать на них улики, сколько-то дампов биоса с материнок, и прошивок со всех устройств.
Пока неизвестен вектор атаки и точка входа, запускать в работу нет смысла, даже если "подняли".

Интересно, кого крупного зацепило. Онлайн трейд как лег одновременно с beget, так и лежат вместе.

Что характерно - Бегет ничего не проясняет, посадить рандомного чела на пресс-релизы каждые 3-5 ч вроде ничего не стоит... но упорная тишина и плевать хотели на сотни тысяч пользователей! Такая культура у них была всегда... Отношение к клиентам просто свинское...
Разумеется даже кризисы - это показатель культуры обслуживания... Почему то Хабр находит силы и возможности выяснять и публиковать релизы - могли просто договориться и делегировать... Чтобы люди не сидели вторые сутки в неведении....
Были мысли перенести хостинг зарубеж - да нет тянул, думал, что надежные... Вроде нет привычки бегать...но вот такое свинское отношение уже просто убеждает...
Вот сразу видно, что в знаете как читать газеты в туалете, но не более. С большими компаниями все намного сложнее, любое неправильное высказывание, неправильная инфа для клиентов введет к последствиям, но вы дальше думайте что мир такой простой, детская наивность сделает вашу жизнь проще.
ха-ха-ха... "Большая компания") Серьезно?) Большая компания держит бэкапы рядом с работающим сервисом, чтобы все полетело вместе? Серьезно? Большая компания молчит, чтобы сказанное не могли интерпретировать иначе? Серьезно? Откуда у вас такие познания о "большой компании"?) Что у вас за комплексы такие? Я промолчу про уровень "читать газеты в туалете" - в мире новости узнают уже не из газет.... причем давно...
Вы где то все это время застряли - догадываюсь где, но не буду вторгаться в ваше личное пространство - потому как ...запахи... ну вы понимаете... Возможно вы имеет отношение к этой "большой компании" или сильная у вас зависимость... сидите у себя... и не нужно навязывать свое мнение - если там нет ценности...
Успехов вам и всего хорошего в вашем нелегком деле...
PS/ Кстати Бегет видимо прочитал мои и аналогичные обращения - со вчерашнего вечера начали в режиме каждые 3-5 часов публиковать пресс-релизы... Не благодарите...
Кстати Бегет видимо прочитал мои и аналогичные обращения - со вчерашнего вечера начали в режиме каждые 3-5 часов публиковать пресс-релизы… Не благодарите…
Я тут на днях в твиторе написал, что Трамп не прав и вы таки посмотрите, как это повлияло на результаты американских выборов!
Ваше мнение ничего не стоит. Вы выдаете желаемое за действительность. Это уже о многом говорит. Откуда вы знаете, что бекапы и сервисы вообще в одном месте находятся. Я достоверно знаю, что они находятся в разных ДЦ. Я делал юридический запрос и там четко написали, где находятся мои сервера и где от них бекапы.
Вряд ли компания, будет об этом врать.(+ с гос орг я получил подтверждение из документа). За 8 лет работы у меня к компании вопросов не было. Это лишний раз доказывает, что вы придумываете что пишете. Реально, не позорьтесь и прекратите этот разговор.
PS/ Кстати Бегет видимо прочитал мои и аналогичные обращения - со вчерашнего вечера начали в режиме каждые 3-5 часов публиковать пресс-релизы... Не благодарите...
Тоже самое, опять желаемое за действительность выдаете)))

бэкапы рядом с работающим сервисом - они могут быть хоть в разных ДЦ, хоть на разных континентах, хоть в соседних стойках. Если они в одной инфре и к ним получен доступ с одной скомпрометированной учёткой - то что меняет их физическое местоположение? Они были обнулены одновременно - что сервера, что их бэкапы. Вот что важно, а не география местоположения конкретных девайсов.
Я уже ранее вам сказал, что ваши ответы из мест, где вы читаете газеты - совершенно не интересны! Вы и ваши фальшивые "документы из госорганов", ваши фантазии, что вы запросили и госорганы вам подтвердили, что у Бегет основные сервисы и бэкапы действительно на разных локациях... документально вам обосновали" и прочая нездоровая фантазия - ВСЕ ЭТО НЕ ИНТЕРЕСНО... ПРОСТО...
Я понимаю, что у вас в туалете кроме газет нет ничего - но это не повод надоедать людям ....
Просто избавьте нас от вашего абсурда и вони...
Спасибо за понимание...

Где комментарии Beget? Почему они игнорируют эту статью, хотя у них есть аккаунт на Хабре.
Почему от них нет ни новостей, ни постов на Хабре, хотя бы с предварительными разъяснениями ситуации?


Так как ни одна хакерская организация не взяла на себя ответственность за кибератаку (а в ночь поломки бегет было много хакерских атак, за которые взяли ответственнусть хакерские группы), предполагаю, что бегет автоматизировал часть инфраструктуры с помощью агентов ИИ, чтобы сэкономить на специалистах. Результат мы видим. Другого объяснения, лично у меня, нет.

Зажрались мы, привыкли что uptime стабильный. Тем не менее, каждый технарь знает что нужно делать БЕКАПЫ, резервные копии, особенно если от этих данных зависит что то важное. Нам всем балбесам урок. Ну а дальше топайте ножками, надувайте щеки, машите руками, то что произошло - явление одного возраста с появлением самого интернета и компьютерных систем.

Тем не менее, каждый технарь знает что нужно делать БЕКАПЫ, резервные копии
Это как с огнетушителем в багажнике. Наличие мало что гарантирует. Надо ещё уметь им пользоваться и исправность тоже должна быть гарантирована. Это я к тому, что бекапы надо проверять на валидность, потому что бывают случаи лежит несколько ТБ резервных копий, а толку от этого мало. Кроме этого обязательно должен быть Disaster Recovery Plan, чтобы на ходу не придумывать способы восстановления и соответственно не ловить внезапно прилетающие нежданные грабли. Поскольку Disaster Recovery Plan имеет неутешительное свойство устаревать, его надо периодически актуализировать. Всё это подразумевает время, деньги, организационные и технические мероприятия, а также грамотных и опытных специалистов, которые тоже не такие дешёвые как многим этого хотелось. Скорее всего мы имеем показательный случай, когда кроилово привело к попадалову. Кроме этого прослеживаются некоторые параллели с похожим происшествием в СДЭК. Ну и не стоило так увлекаться вайбкодингом портянок Ansible.
Это как с огнетушителем в багажнике. Наличие мало что гарантирует.
Тренироваться надо, да. Но дорого. Но надо.
Был свидетелем, как один бедолага лёг на бок, прозевав вираж (девочку красивую катал, можно понять). Вечерняя дорога, ездят не то, чтобы много, но ездят. Я подъехал вторым. Первые языки пламени из-под капота. Вытащил свой огнетушитель, вместе с первым отдали парню, он начал тушить. Ещё люди остановились, всего штук 10 огнетушителей было, из них половина не сработала. Машина в итоге выгорела до тла.
А я тем временем позвонил в пожарку, депо которой было буквально за поворотом, метров 500. Приехали часа через два, к уголькам.

Огнетушитель, насколько знаю, фиговина одноразовая. Пока не придётся воспользоваться - не узнаете, не попался ли вам бракованный.

огнетушитель в машине не для того чтобы её можно было потушить, а для того чтобы выиграть время на эвакуацию людей из машины.
пожарное депо в 500 метрах не гарантирует что первый и единственный ход из него сейчас не тушит пожар в другом месте.
приезд пожарных на горящую машину всегда случается к моменту когда она уже догорела (норматив прибытия в Питере - 20 минут по своему участку, машина до состояния "угли" догорает за 5), потому торопятся только на заблокированных в машине людей. если сил и средств хватает - отправят сразу, нет - отправят как появятся.
Насчёт применения огнетушителя - любопытно, такого мнения не слыхал.
Поскольку я живу примерно в 1км дальше пожарки и был свидетелем всего пожара, то немного представляю ситуацию. Машина разгоралась и прогорала полчаса примерно. Машины в депо были, все на месте, это видно с дороги. Звонил я не в депо, а в 01, и какими маршрутами ходила информация - хз, но уверен, что проволочка чисто бюрократическая, а не потому, что ребята из депо поленились. Как до них дошло, так и приехали.

Нам в автошколе, ЕМНИП, рассказывали. В хорошем сценарии удаётся на самых первых секундах пламя сбить, но для этого надо не в багажнике огнетушитель возить (в багажнике - это реально для помощи другим больше), а буквально под рукой. Если хотя бы 30-40 секунд проходит - обычно уже разгорается так, что без пожарных ловить нечего. Ну и да, после 5 минут даже с пожарными машину можно списывать, хотя технически пламя может держаться дольше.
Не совсем понятно, чем может помочь огнетушитель под рукой для эвакуации себя или пассажиров, кроме выбивания стекла? Или водитель в сознании, тогда просто вытаскивает всех, или без сознания, тогда огнетушитель бесполезен. А выскочить и тушить машину вместо того, чтобы выскочить и вытаскивать пассажиров/документы, выглядит крайне странным планом.
Но я не доктор.
А вот аптечка у меня висит на спинке переднего пассажирского, настоящая, типа такой
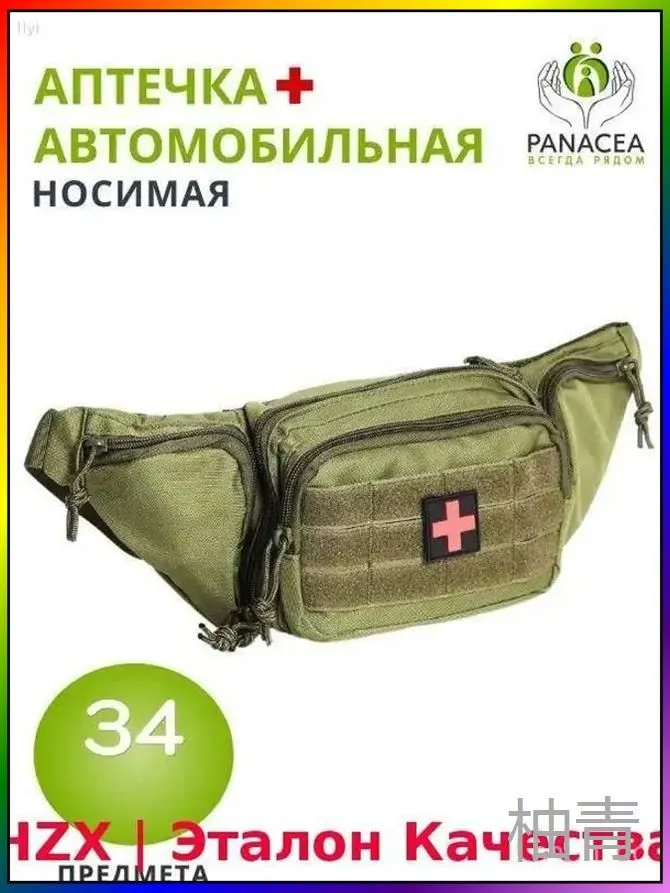
Пример с огнетушителем приведён как метафора по тушению пожаров. У Бегет похоже сгорело немало (надеюсь только в переносном смысле). Цена вопроса не заниматься Disaster Recovery на лицо.
Что касается ситуации с ДТП, там очень много различных факторов, чтобы можно было говорить однозначно. У некоторых могли быть углекислотные огнетушители, которые бесполезны при тушении твёрдых веществ (только ВСЕ). Про некоторые огнетушители в багажниках автомобилистов можно тоже самое сказать, что и про аптечки. Они только для показа сотрудникам ДПС.
Ну "огнетушитель только для эвакуации" слышу впервые, так что прояснял, откуда ноги.
По Бегету вопросов у меня нет, лоханулись и влетели.
В автомобиле на первом этапе горит бензин и масло. Потом - лакокрасочные и сидения. Всё, больше там гореть нечему. Так что углекислотного бы хватило, не будь в автомобиле десятки литров бензина.
В автомобиле на первом этапе горит бензин и масло. Потом - лакокрасочные и сидения.
Современные автомобили напичканы чуть ли не от колёс до крыши проводами, многие из которые силовые (не сигнальные). Поскольку масса (он же ноль или земля) в основном это корпус автомобиля, контакт для КЗ (короткого замыкания) по закону подлости находится довольно быстро. Нет, силовые провода (проводники) не горят, но разогреваются до очень высоких температур очень быстро. Дальше загорится то, что окажется ближе. Про проводку пишу после многократных переделок того, что вытворяют в автосервисах. Просто опыт горения и тушения буквально голыми руками имеется.
Поэтому, если загорится не жидкость (бензин, масло, солярка, газ в газовом оборудовании), а элементы салона или проводка, толку от углекислотного огнетушителя мало, но попытаться сбить пламя можно.
Ну "огнетушитель только для эвакуации" слышу впервые
Тоже удивлён таким забавным подходом. Слабо представляю применение углекислотного огнетушителя, у которого газ истекает из сопла с температурой около -70 гр. Цельсия, либо порошкового, действующее вещество которого лучше не вдыхать, для эвакуации. Разве что тушкой огнетушителя разбить стекло или выбить заклинившую дверь.

Бекапы у них были и лежали рядом с небекапами. Всё было вытерто.

Попробуйте отключить VPN и подключится через Wi-Fi.

При чем тут какая-то мифическая "кибератака"? На прошлой неделе не совсем грамотные "специалисты" Бегет (мягко говоря) сильно перемудрили в процессе устранения уязвимостей PHP и сами себе сломали все пути - сломав собственную архитектуру. Просто неграмотные действия и внутренний саботаж. Заблаговременно не позаботились о резервных каналах. Все предыдущие обращения и указания на некомпетентность "специалистов" и недоработки на серверах - просто игнорировались ("нас всё устраивает", "ничего менять не собираемся", "в планах нет"). Вот и закономерный результат такого отношения и подхода.
А выдумка про "кибератаку" исключительно для того, чтобы снять с себя ответственность при возмещении ущерба пострадавшим клиентам.

Beget - это тот случай, когда у руля стоят одни технари. Без обид. Первым что должны сделать это чтобы по адресу: beget.com открывалась страница на которой оперативно информировали клиентов что случилось, что делается и положительную динамику восстановительных работ. У меня несколько клиентов на Бегет - ни одному не пришло письмо от Бегет о проблеме. Я сам подготовил письмо и уведомляю клиентов. Зато Бегет предупредил всех о форс мажоре. Могли бы даже на проблеме поднять себе репутацию и лояльность, но зачем...
Мне всегда казалось, что технари любят опубликовать информацию и ссылаться на нее. Может сужу по себе. Но я бы точно закинул страницу на главную с описанием ситуации.

Не знаю кто что любит, но связь с потребителями нулевая это факт.
И ещё мне интересно как они в судах будут доказывать, что "массированная кибератака" является непреодолимой силой будучи интернет-компанией.
Регулярно работаю с технарями, сам выступаю менеджером проекта. Последнее что их интересует это коммерческая составляющая проекта над которым они работают (и это правильно, но общее понимание быть должно - куда поплывет спущенный с его помощью корабль). А "репутация" и "лояльность клиентов" это вообще из другой галактики )
Сегодня, 4 ноября по URL https://beget.com/ru выдается хронология работ по устранению последствий кибератаки. Beget'у +

У понятия "обстоятельства непреодолимой силы" есть четкая правовая основа, и господам из beget еще предстоит доказать чрезвычайность и непреодолимость таких обстоятельств. И да, бремя доказывания лежит на них. А пока что это только их слова и плохая попытка в антикриз.


Почта вроде заработала
UPD а не, фальшстарт...

Мне чуть больше остальных повезло, у меня DNS на другом провайдере, а у Beget только VPS... Плюс я переехал только в начале года, поэтому всего за несколько часов раскатал бэкапную версию на временном серваке.
Меня больше всего поражает даже не это вот "непреодолимая сила", а скорее то что сроков вообще никаких.
Ребята из Бегет, блин, ну все обсираются, у всех бывает, но вы держите лицо хоть минимально, дайте людям сроки хоть примерные.
Сегодня позиции в поиске для многих бизнесов нарабатываются годами, если они будут тупо сидеть и ждать пока вы там хоть что-то проясните, всё это свалится на дно...

Мне кажется нельзя просто так разбрасываться термином "обстоятельство непреодолимой силы", я думаю это уже суд или органы власти такое могут заявлять, пыль в глаза, судитесь люди)

короче, не хостинг, а "шляпа". все сайты лежат, без доступа. что за детский сад. Информации 0. Такои подход меня точно не устраивает, goodbye beget.com

Разбор текущей ситуации:
В ночь с 1 на 2 ноября 2026 года на нашу инфраструктуру была совершена кибератака с получением доступа к управляющему контуру всей архитектуры и последующим запуском обнуляющих скриптов.
На текущий момент мы не можем раскрыть все детали происходящего, в том числе в целях последующего безопасного запуска инфраструктуры.
Восстановление инфраструктуры, которая пострадала в этой атаке, продолжается.
Что уже сделано:
• Восстановление dedicated‑серверов под собственным администрированием пользователей. Данный сервис был восстановлен 2.11 ориентировочно в 14:00.
• Восстановление DNS‑серверов. Доступен функционал смены DNS‑записей (A, MX, TXT) в зонах ru/рф/su — можно перенаправить домены на другие адреса. Это применимо для доменов, зарегистрированных в Beget и направленных на DNS‑сервера Beget. Над управлением международными доменами ведётся работа.
• Восстановление 80 % инфраструктуры почтового сервиса. Ожидаем полный вывод его в полноценную эксплуатацию в течение 10 часов.
• Домены. Мы договорились с КЦ (Координационный центр сети Интернет) о том, чтобы домены в зонах .ru/.рф/.su у которых заканчивается срок делегирования, не были разделегированы и продолжат работать. По международным доменам продолжается работа.Напоминаем, что приоритетное продление домена возможно даже после окончания его регистрации.
Общее состояние инфраструктуры Beget на данный момент:Бэкапы и резервные копии.
Файловые бэкапы всего хостинга и облачной инфраструктуры сохранены, но без восстановления работы нашей инфраструктуры нет возможности предоставить к ним доступ прямо сейчас. Это связано с необходимостью ручной проверки каждого сервера на наличие скрытых уязвимостей и вредоносных скриптов. К сожалению, просто включить серверы без их тщательной проверки невозможно.К сожалению, бинарные бэкапы VPS полностью утеряны. Остаётся возможность восстановления данных из файловых бэкапов.
Выделенные серверы.
Все серверы без нашего администрирования введены в работу. На серверах под нашим администрированием большая часть данных также сохранилась, продолжается проверка и ввод серверов в работу.Хостинговые серверы.
По предварительной оценке, восстановлению подлежат почти 100 % сайтов, размещавшихся на виртуальном хостинге. Мы приступили к восстановлению работы хостинговых серверов. Запуск виртуального хостинга также требует скрупулёзной проверки серверов, и на это также требуется значительное время.Облачная инфраструктура.
В облачной инфраструктуре (VPS, S3 и Kubernetes) все данные были утрачены. Сохранены файловые бэкапы VPS. Настройки CDN, IP утрачены. Мы не сдаёмся и продолжаем поиск способов восстановить эти данные.Доменные имена.
Ваши доменные имена в безопасности. Мы уже работаем над восстановлением управления доменами. Вы уже сейчас можете управлять DNS‑записями доменов.Панель управления.
В течение 24 часов мы предоставим ограниченный интерфейс для управления частью услуг.Конкретные сроки восстановления всех сервисов сейчас уточняются. Это займёт существенное время, так как требуется ручная проверка более 1000 серверов.
По тем данным, которые сейчас есть, мы видим, что на серверах, где были данные пользователей, не было попыток скачать или изменить данные. Мы рекомендуем сменить все пароли, ключи доступа и другие учётные данные, которые могли храниться на серверах.
Все сотрудники Beget работают в кризисном режиме. Отдел DevOps работает круглосуточно и будет работать в таком графике до окончания работ по инциденту.
Мы знаем, что вы на нас рассчитываете, и прикладываем максимум усилий.
Мы понимаем, что в текущей ситуации вам бы хотелось иметь больше информации и контроля, однако мы не можем делиться информацией, которая на данном этапе ещё может повредить проведению расследования.Спасибо за ваше понимание.
По мере появления достоверной информации мы будем её публиковать.
последующим запуском обнуляющих скриптов
Ну вот, теперь стало понятнее.
бинарные бэкапы VPS полностью утеряны
В облачной инфраструктуре (VPS, S3 и Kubernetes) все данные были утрачены
Настройки CDN, IP утрачены
Неплохо, неплохо.
В комментариях выше написали "Beget - это тот случай, когда у руля стоят одни технари". Если это была не ирония, то конечно кхем.
Выделенные серверы. Все серверы без нашего администрирования введены в работу.
Вот эта фраза шедевральна. Посвящается свидетелям того, как в облаках все профессионально, безопасно и многократно зарезервировано. А на самом деле является ширмой, что там за ней - никто не знает, ведь регулярных независимых аудитов нет.
Отсюда те, кто без облака - просто рядом стоял (аренда сервера) - у них все осталось работать.
Если после заражения они уже несколько раз делали бекапы системы, то незараженной конфигурации могло уже не остаться. Надо все с нуля разворачивать. (а специалист который настраивал систему в прошлом, уже уволился )

dns-сервер хотя бы заработал и то хорошо

Всем привет в этом чатике! А подскажите... это никак не связано с fastvps?
У меня один сервак лег там, ни ответа ни привета, суппорт молчит. Не могу понять в чем причина и куда копать вообще

https://paragraf152.ru/pulse/ploshchadki/fastvps
Не у вас одного

Да статусная страница состояния не помешала бы.... если там не столбняк у технарей от "все потеряно", а топы с бенефициарами в очереди на паспортный контроль в Шереметьево Пулково.

Хорошая новость - я регулярно делал бекапы, плохая новость - бекапы хранились на серверах бегета...

Нашел у них на канале очень ироничную новость 2024 года.
Скрытый текст
Всем привет! Мы обновили SLA (соглашение об уровне сервиса) для облачных услуг. В соответствии с новым SLA мы гарантируем 99,98% бесперебойности работы для:
виртуальных серверов (VPS);
облачных баз данных (DBaaS);
объектного хранилища S3 и других наших облачных сервисов.
Теперь немного подробнее 😊 Договор SLA (Service Level Agreement) – это документ, который определяет стандарты качества предоставляемых услуг, условия их оказания, а также права и обязанности сторон. Такое соглашение обеспечивает прозрачность, позволяет установить ожидания и отследить выполнение обязательств – и в данном случае, касательно облачных сервисов, речь идет об их доступности. Данный показатель рассчитывается так: берется время работы в течение определенного промежутка (например, месяца или года), разбивается на пятиминутные интервалы, а затем из 100% таких интервалов в течение определенного срока (например, месяца или года) вычитается время, когда услуга была полностью недоступна. Мы знаем, что доступность – ключевой показатель для владельца любого проекта, и поэтому доступность облачных услуг Бегета гарантируется на уровне не менее 99,98% – таким образом, в месяц суммарный простой наших сервисов не превышает 8 минут и 46 секунд. Этот показатель распространяется на наши сервисы и продукты во всех локациях – напомним, на данный момент это Россия, Казахстан и Латвия. Мы понимаем, что любому проекту важна надежность, и делаем всё, чтобы вы могли спать спокойно 😊 Ознакомиться с соглашением об уровне предоставления облачных услуг вы можете здесь. С удовольствием ответим в комментариях на любые ваши вопросы 😉

бинарные бэкапы VPS полностью утеряны. Остаётся возможность восстановления данных из файловых бэкапов.
Расскажите пожалуйста человеку, далекому от облачной инфры, что это означает.
Остались полные бэкапы или нет?

Как я это понимаю - снапшоты виртуалок больше нет. Если кто что бекапил самостоятельно в файлы в хранилища - чето вроде осталось, но не факт.
Не полные. В бинарном бэкапе лежит образ диска целиком: из него VPS поднимается таким, каким был, с системой и всеми настройками. В файловом только файлы: сайты, конфиги в /etc, файлы баз, а самой системы нет. Из такого бэкапа сервер собирают заново: ставят систему и программы, потом раскладывают файлы по местам. Базы в копии сняты с работающего сервера, поэтому иногда не запускаются сразу, и их приходится чинить. И ещё: 6 ноября Beget написал, что файловые копии будут только у половины пользователей.

Компенсация пользователям будет хоть какая-то или они форс мажором прикрылись и будут лесом всех посылать?
Есть не нулевая вероятность что такой компании как Бегет больше не будет на рынке после случившегося.

CDEK держится за живот и гомерически хохочет... ;) Там под публикациями таких комментариев тоже много было. https://habr.com/ru/news/817587/

С форс-мажором конечно интересно получается. Если хакерскую атаку тоже можно под него подвести, то за что вообще хостер отвечает? А то так любой серьезный сбой можно списать на обстоятельства непреодолимой силы, и все)


да небось эффективные манагеры посокращали ключевых спецов - а зачем платить зп, если и так всё работает. а может без соглашения сторон и сокращения вынудили, чтобы сэкономить (как многие сейчас делают) и месть не заставила себя долго ждать😀
такое часто бывает - чел тихо и незаметно работает, проблем в его зоне ответственности нет, тк он их без шума быстро разруливает. манагеры и думают, бесполезный чел, зачем он нужен, если и так всё хорошо. сокращают и начинается... как минимум, уже 2 таких кейса видел в этом году 😀
Всемогущие вайбкодеры с Хабра имейте совесть. Помогите Бегету. Что вам стоит сказать вашей волшебной палочке "исправь быстренько пока я чай пью". Вы вон по стартапу за вечер открываете, убийц Ютьюба за пол часа. У вас все хорошо, но надо и другим помочь. Бегет ещё видимо не знает про "экскаваторы и автомобили". Решите проблему.

летом с хостинга Бегета атаковали проекты.
не захотели разбираться.
я на карму не намекаю... а просто наблюдаю.)

Не красиво так говорить у многих людей проблемы. Но вот у разрабов сайтистов возможно скоро резко больше хлеба появится)), если все сайты снова (с какой-нибудь старой резервной копии) делать нужно будет. Рыночек труда немного лучше станет.
Все больше и больше поводов, что на самом деле ничего не восстановят и что вся эта шумиха - просто обман и авантюра! За истекшие 4 суток не было ни публичного заявления руководства компании, не было нормальных прояснений ситуации - только туманные обещания и затягивания времени.
Уже все настойчивей и настойчивей звучат призывы к надзорным органам - проверить ситуацию и взять под контроль.
Вопрос все более актуальный - что это было - авантюра или просто череда упущений непрофессиональных действий?
Терпение пострадавших на исходе и скоро наступит прояснение!

Интересно кто дальше, и как они за такой короткий срок админки получили))
Надеюсь ребята расскажут что там произошло то
Зарегистрируйтесь на Хабре, чтобы оставить комментарий
Сбой в работе хостинг-провайдера Beget: сколько по времени займёт восстановление пока непонятно