Всем привет, я Георгий Дауман, директор направления виртуализации. В этом дайджесте мы с коллегами собрали самые важные обновления виртуализации в Deckhouse Platform за последний год. Теперь платформа умеет мигрировать ВМ с помощью собственных инструментов и партнёрских решений, добавлять USB PCI- и GPU-устройства в ВМ, менять CPU/RAM на лету и массово управлять ресурсами через встроенный UI и CLI.
Отметили фичи, доступные в бесплатной редакции с открытым исходным кодом Deckhouse Platform Open. Если такой пометки нет, значит, возможность доступна только в коммерческих редакциях.
Операции и миграция виртуальных машин
Живая миграция ВМ с дисками на локальных хранилищах и миграция между хранилищами
ВМ с локальными дисками можно перенести на другой узел без остановки, данные дисков переносятся вместе с ВМ. Диск работающей ВМ можно перенести в другое хранилище того же типа, сменив его класс хранения (StorageClass).
Это позволяет менять хранилище дисков без остановки ВМ и выводить узлы на обслуживание, если на другом узле доступно только локальное хранилище.
Клонирование ВМ через VirtualMachineOperation
Можно создавать клон существующей ВМ одной декларативной операцией Clone ресурса VirtualMachineOperation: конфигурация и диски клонируются автоматически. Так можно быстро создавать копии работающих машин для проверки обновлений, отладки или развёртывания новых инстансов без остановки сервиса с помощью одной операции через веб-интерфейс или CLI.
При клонировании лейблы исходной машины не копируются, так как на них могут быть завязаны сетевые политики или балансировка трафика через Service.
Функция доступна в бесплатной редакции платформы Deckhouse. Подробности с примерами манифестов — в документации.
Возможность живой миграции ВМ на конкретный узел
При живой миграции можно явно указать целевой узел: в ресурсе VirtualMachineOperation (тип Migrate) задаётся nodeSelector, и платформа перенесёт ВМ именно на тот сервер (или группу узлов), метки которого совпадают с заданными. Так можно бесшовно перенести работающую машину на заранее выбранный сервер без остановки. Также доступен вариант с автоматическим выбором наиболее подходящего узла платформы.
Инструменты для миграции ВМ с других платформ
Для переноса виртуальных машин из VMware, KVM и Hyper-V теперь доступны три подхода:
руководство по ручной миграции через утилиту virt-v2v;
автоматизированная холодная миграция из VMware vSphere с помощью утилиты dvp-migrate;
партнёрские решения («Хайстекс Акура», MIND) с поддержкой тёплой миграции.
Утилита dvp-migrate работает по pull-модели (без установки агентов на источник), автоматически конвертирует диски и заменяет драйверы VMware на virtio.
dvp-migrate находится в стадии разработки и распространяется «как есть».
Конфигурация и ресурсы ВМ
Проброс USB-устройств в ВМ
Мы реализовали декларативное управление USB-устройствами: платформа автоматически обнаруживает их на узлах (NodeUSBDevice), а администратор может назначать конкретные устройства в пользовательские неймспейсы (USBDevice), управляя их видимостью в рамках проекта.
Пользователь может использовать опубликованные в проекте USB-устройства и добавлять их к ВМ, используя веб-интерфейс. Подключение работает в режиме hot-plug и корректно переживает живую миграцию ВМ. Подробности с примерами манифестов и ограничениями — в документации.
Возможность менять CPU и RAM у работающих виртуальных машин без их остановки
Платформа применяет изменения CPU и RAM у работающей ВМ на лету, без остановки и перезагрузки.
Количество ядер CPU теперь можно как увеличивать, так и уменьшать, если новое значение вписывается в текущую топологию сокетов (например, конфигурации от 1 до 16 ядер используют один сокет); если для новых ядер нужен второй сокет, потребуется перезагрузка.
Все технические детали, ограничения и примеры манифестов есть — в документации.
Возможность подключать (и отключать) дополнительные сетевые интерфейсы к работающим виртуальным машинам без перезагрузки
Достаточно изменить список сетей ВМ, и дополнительный сетевой интерфейс (Network или ClusterNetwork) появится или исчезнет в гостевой ОС, а работа сервисов не прервется.
Подключение и отключение дисков и образов через конфигурацию ВМ без перезагрузки
Диски и образы, включая ISO, можно подключать, отключать и заменять у работающей ВМ прямо в её основных настройках: машина продолжает работать без прерывания сервисов.
Функция доступна в бесплатной редакции Deckhouse Platform.
Поддержка старых гостевых ОС без драйверов AHCI и virtio
Появился тип ОС Legacy для запуска Windows XP, Server 2003 и других систем, у которых нет встроенных драйверов для современных контроллеров (AHCI и virtio).
Ограничения: недоступны автоматическая подготовка (provisioning) и горячее добавление CPU/памяти. Использование запрещено в VirtualMachinePool, чтобы избежать дублирования SID в сети.
Функция доступна в бесплатной редакции Deckhouse Platform.
Подключение физических GPU к ВМ
Виртуальные машины теперь могут использовать физические видеокарты узлов для задач с высокой вычислительной нагрузкой: ML/AI, рендеринга или VDI. GPU запрашивается декларативно через класс устройства (GPUClass), а платформа самостоятельно планирует и выделяет ресурс.
Ограничения: ВМ с таким устройством не переносится живой миграцией.
Проброс PCI-устройств узлов в ВМ
Платформа позволяет подключать к виртуальным машинам физические PCIe-устройства узлов: промышленные контроллеры, HSM, карты захвата видео или FPGA. Это решает задачу использования специализированного оборудования, которое необходимо отдавать в ВМ напрямую. Администратор назначает устройство в проект, а пользователь добавляет его в конфигурацию ВМ.
Ограничения: ВМ с таким устройством не переносится живой миграцией.
Подключение к ВМ по протоколу SPICE
Помимо VNC, теперь доступен протокол SPICE, который передаёт не только изображение, но и звук гостевой системы, а также позволяет использовать общий буфер обмена и пробрасывать USB-устройства с компьютера пользователя прямо в ВМ. Это позволяет отдавать в ВМ клиентские устройства, например токен или смарт-карту для аутентификации.
Функция доступна в бесплатной редакции.
Сетевые возможности
Возможность использовать выделенную сеть для живой миграции ВМ
Трафик живой миграции можно направить в выделенную сеть, отделив его от трафика рабочих приложений. Администратор указывает в настройках модуля заранее созданную системную сеть (SystemNetwork) из модуля SDN, которая есть на всех узлах с ВМ. Если указанная сеть не существует или недоступна на каком-то узле, миграция не запустится, а причина будет указана в статусе.
Указание подсетей для основной сети стало необязательным при настройке виртуализации
Модуль виртуализации можно включить без указания подсетей для виртуальной сети (virtualMachineCIDRs). В такой конфигурации ВМ могут использовать только VLAN-сети, и подключение к виртуальной сети Main и использование ресурса VirtualMachineIPAddress опционально. Для работы VLAN-сетей необходим модуль sdn.
Работа с дисками и хранилищем
Автоматическая очистка реестра образов (DVCR) от «мусора»
Теперь в настройках модуля можно задать cron-расписание, по которому платформа автоматически очищает реестр образов (DVCR) от данных удалённых виртуальных дисков (VirtualDisk) и образов ВМ и освобождает место без ручного вмешательства.
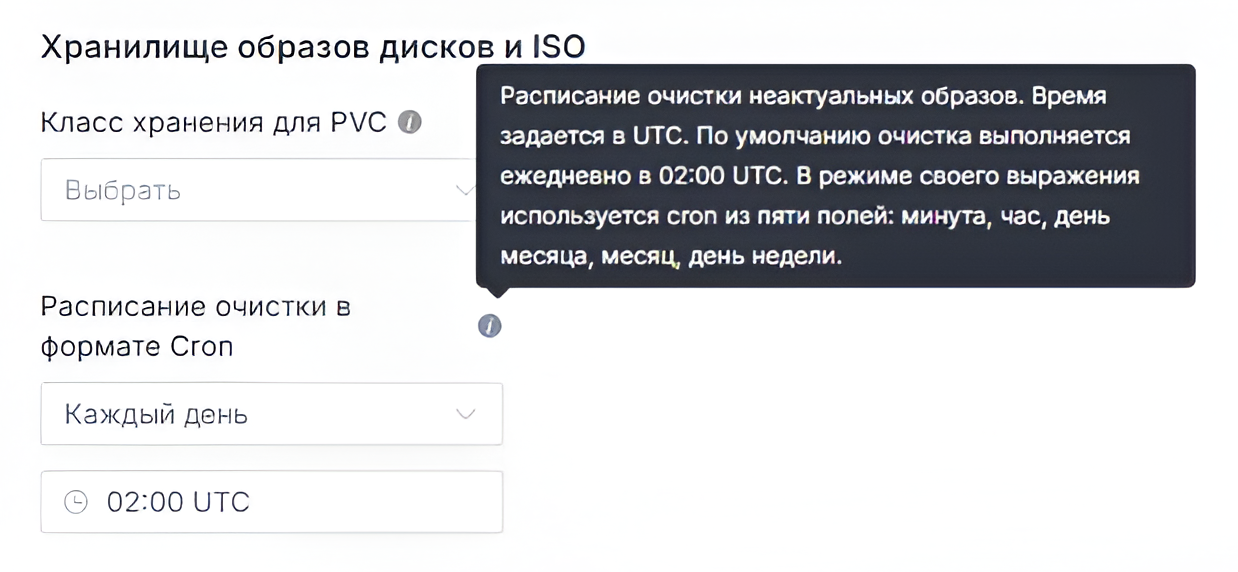
Функция доступна в бесплатной редакции платформы.
Управление и автоматизация
Массовое управление ВМ через CLI и веб-интерфейс
Команды жизненного цикла в CLI позволяют массово запускать, останавливать, перезагружать и мигрировать ВМ, выбирая их по именам или меткам. В веб-интерфейсе можно массово выполнять те же операции, удалять ВМ, а также редактировать их метаданные и параметры, включая VirtualMachineClass.
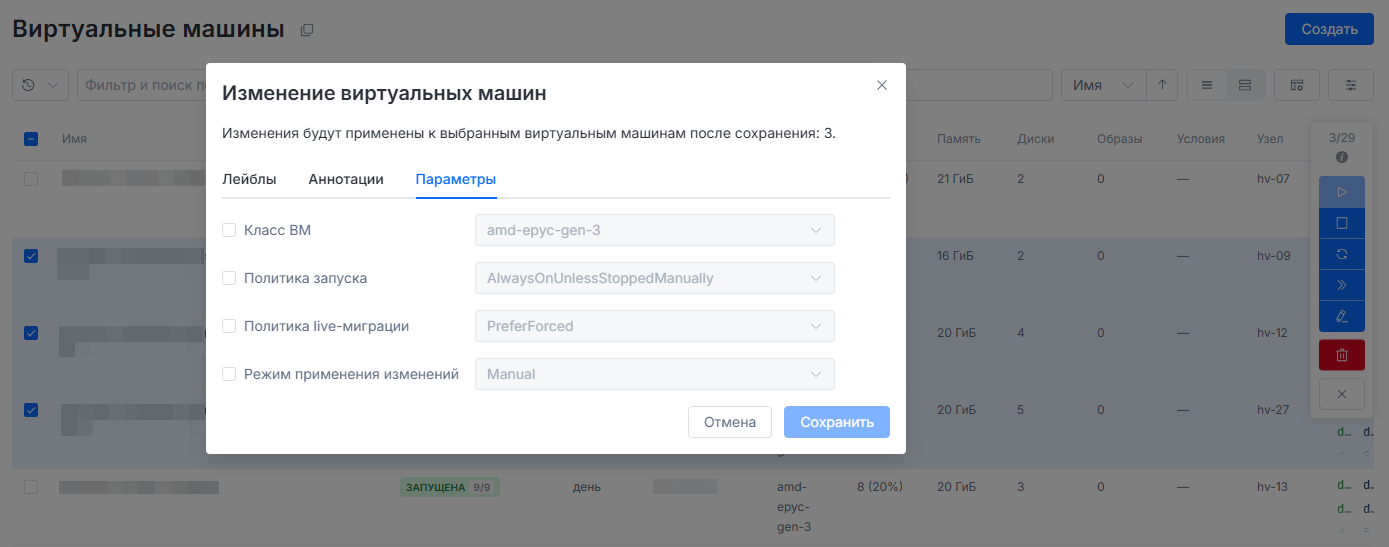
Функция доступна в бесплатной редакции Deckhouse Platform.
Возможность создания групп ВМ с горизонтальным масштабированием
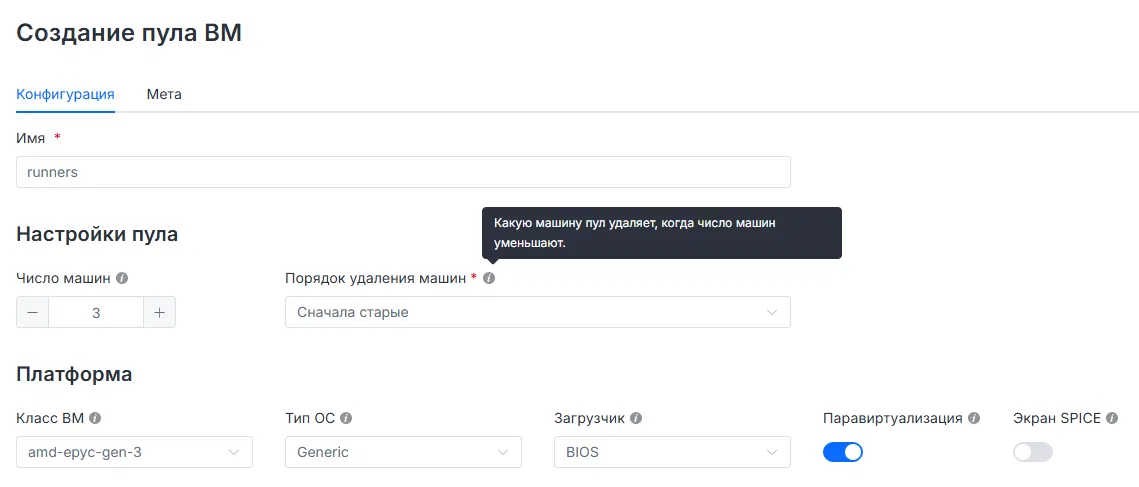
Новый ресурс VirtualMachinePool позволяет декларативно управлять группами одинаковых ВМ, например для CI/CD-раннеров или задач, где требуются несколько ВМ с подобной конфигурацией. Вы задаёте шаблон ВМ и желаемое количество копий, а платформа поддерживает это число и масштабирует количество ВМ в зависимости от метрик (например, средней утилизации ВМ в группе).
Выполнение Ansible-плейбуков на ВМ
Платформа теперь умеет запускать Ansible-плейбуки прямо на ВМ без необходимости поднимать отдельный управляющий сервер. Собственный модуль Ansible позволяет динамически получать списки ВМ и запускать плейбуки через веб-интерфейс. Вы создаёте ресурс AnsibleRun, указываете плейбук (из Git, ConfigMap или прямо в манифесте) и выбираете целевые ВМ по меткам или именам — платформа сама соберёт инвентарь, выполнит задачи и запишет результат в статус ресурса.
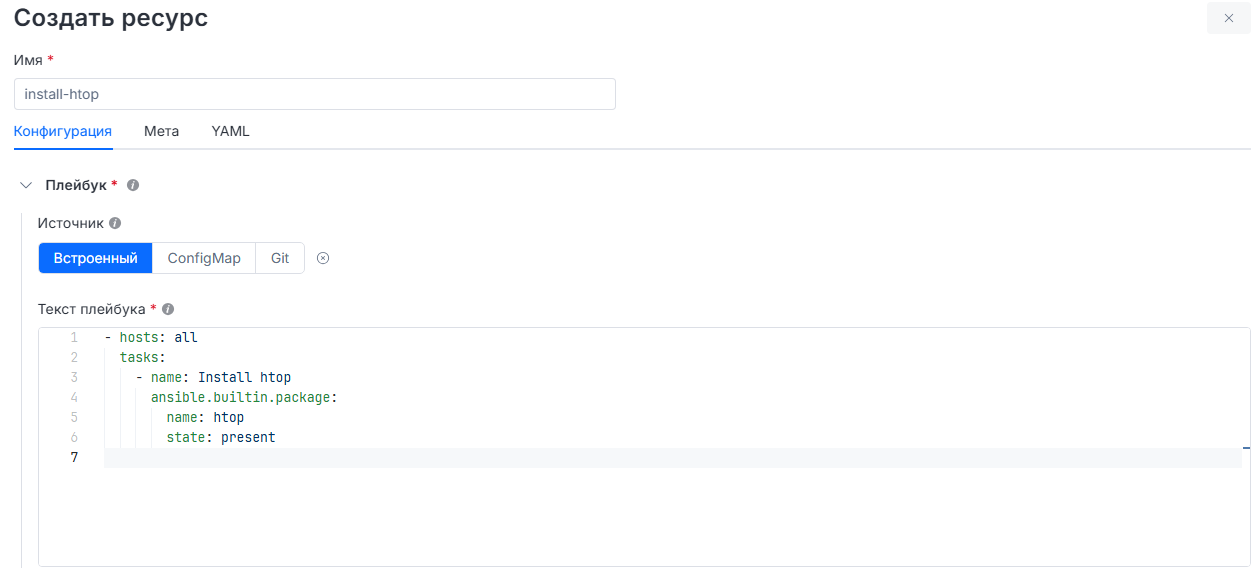
Функция доступна в бесплатной редакции с ограничениями. Подробнее — в документации.
Установка Deckhouse Platform с виртуализацией через графический установщик
Развернуть платформу на своих серверах теперь можно через пошаговый графический интерфейс. Установщик сам проверяет конфигурацию, помогает выбрать нужные возможности (контейнеризацию или виртуализацию) и сразу готовит окружение: подтягивает kubeconfig или создаёт сервисный аккаунт для доступа к API без ручных действий в CLI.
В мастере создания кластера выбор возможностей вынесен в отдельный шаг, а установщик предупреждает, если выбранная комбинация функций не поддерживается вашей инфраструктурой.
Мониторинг и наблюдаемость
Обзорный дашборд виртуализации и дашборды ВМ доступны на уровне проекта
Дашборд «Virtualization/Overview» даёт общий обзор платформы: распределение ВМ по классам, расход места в хранилищах разных типов и разбивку ресурсов по проектам.
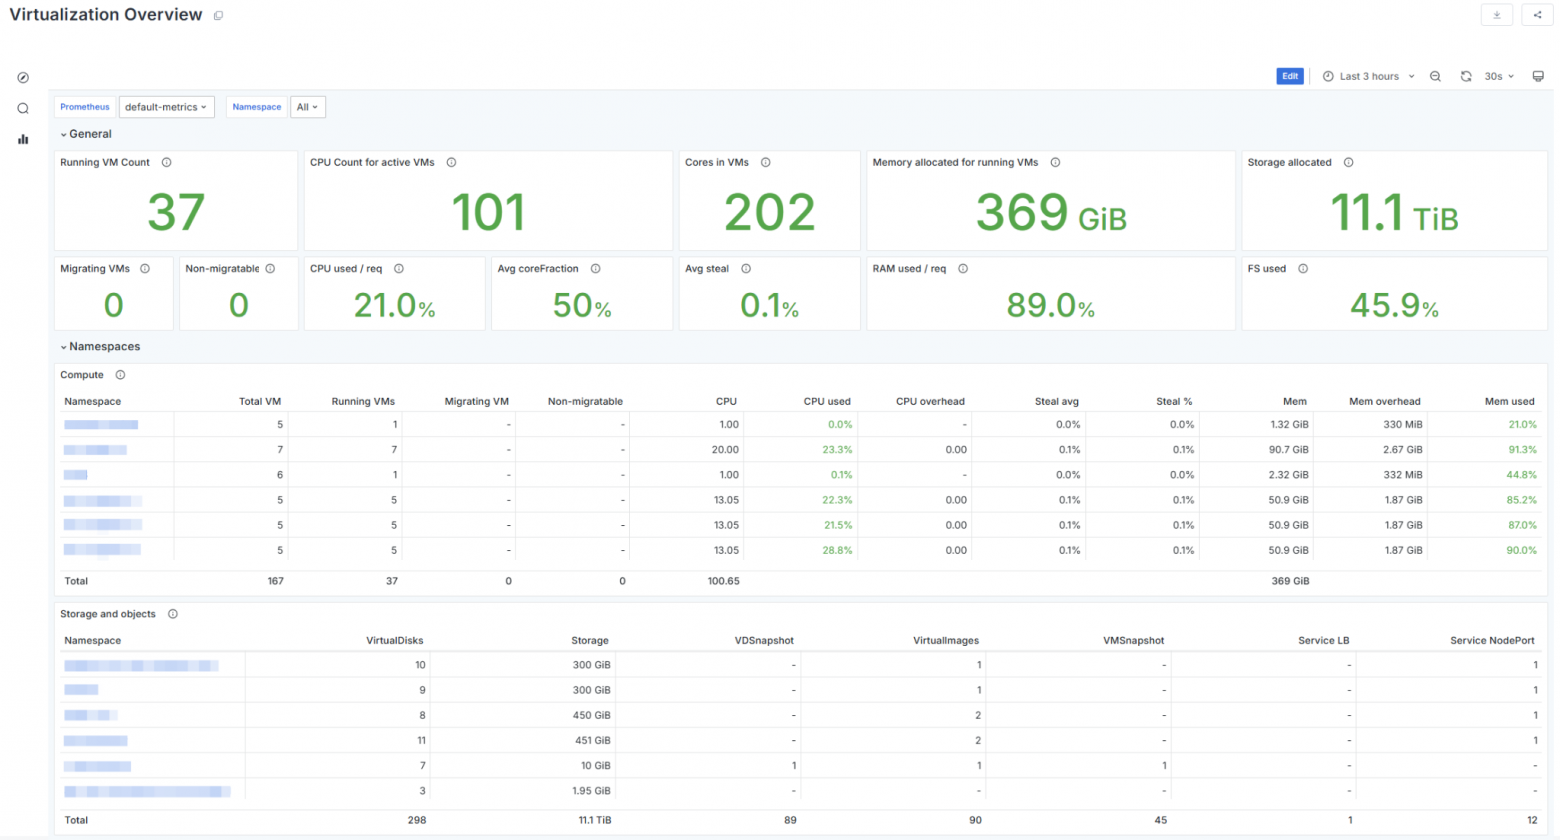
Дашборды «Namespace / Virtual Machine» и «Namespaces / Virtual Machines» доступны на уровне проекта. Дашборд отдельной ВМ показывает метрики CPU, памяти, миграций и I/O, таблицу операций с ВМ и информацию о связанных подах.
Безопасность и соответствие требованиям
23 марта 2026 года мы расширили действующий сертификат ФСТЭК России для Deckhouse Platform, включив в него исполнение виртуализации. Теперь сертификат подтверждает соответствие требованиям:
по безопасности информации к средствам виртуализации (приказ ФСТЭК России № 187 от 27 октября 2022 года) по 4-му классу защиты;
к средствам обеспечения безопасности информационных технологий (приказ ФСТЭК России № 76 от 2 июня 2020 года) по 4-му уровню доверия.
Сертифицированные редакции Deckhouse Platform могут использоваться для защиты информации на значимых объектах критической информационной инфраструктуры (до 1-й категории включительно), в информационных системах персональных данных (до 1-го уровня защищённости включительно), государственных информационных системах (до 1-го класса защищённости включительно) и автоматизированных системах управления на критически важных объектах (до 1-го класса защищённости включительно).
Полный список изменений всех версий можно посмотреть по ссылке. Если у вас есть вопросы, задавайте их в комментариях к статье.
P. S.
Читайте также о нашей виртуализации: