Обновить

Awesome AI Security Tools

В ходе обсуждений автотриажа Nuclei и других средств анализа защищенности родилась идея собрать в кучу все интересное про AI Cybersecurity. Сказанно #ёПРСТ - сделано!

https://github.com/scadastrangelove/awesome-ai-security-tools

Подборка общедоступных, исследовательских и коммерческих инструментов для обеспечения безопасности ИИ и кибербезопасности с использованием ИИ: автоматическая сортировка угроз, безопасность агентов, цепочка поставок ИИ/машинного обучения, агенты для пентеста, SAST ИИ, фаззинг на основе LLM, анализ угроз, сортировка угроз SOC/SIEM, обратное проектирование, редтим LLM и многое другое.

PS. Набор ключевых слов

  • Autotriage of Security Findings

  • AI Agent & Coding-Agent Security

  • Scanners & Auditors

  • Frameworks, Rule Standards & Benchmarks

  • Runtime Protection & Enforcement

  • AI/ML Supply Chain & Model Security

  • Pentest & Red-Team Agents

  • AI-Powered SAST & Secure Code Review

  • LLM-Driven Fuzzing

  • Harness / target generation

  • Fuzzing the LLM

  • Threat Intelligence

  • Log Analysis / SIEM / SOC Triage

  • Reverse Engineering

  • LLM Red-Teaming & Guardrails

  • Scanners, Evals & Guardrails

  • Prompt-Injection Classifier Models

  • LLM Honeypots & Deception

  • CTF / Exploit / Bug-Bounty Agents & Benchmarks

  • Cloud / IaC / DFIR / OSINT / Phishing

Теги:
Всего голосов 3: ↑2 и ↓1+3
Комментарии0

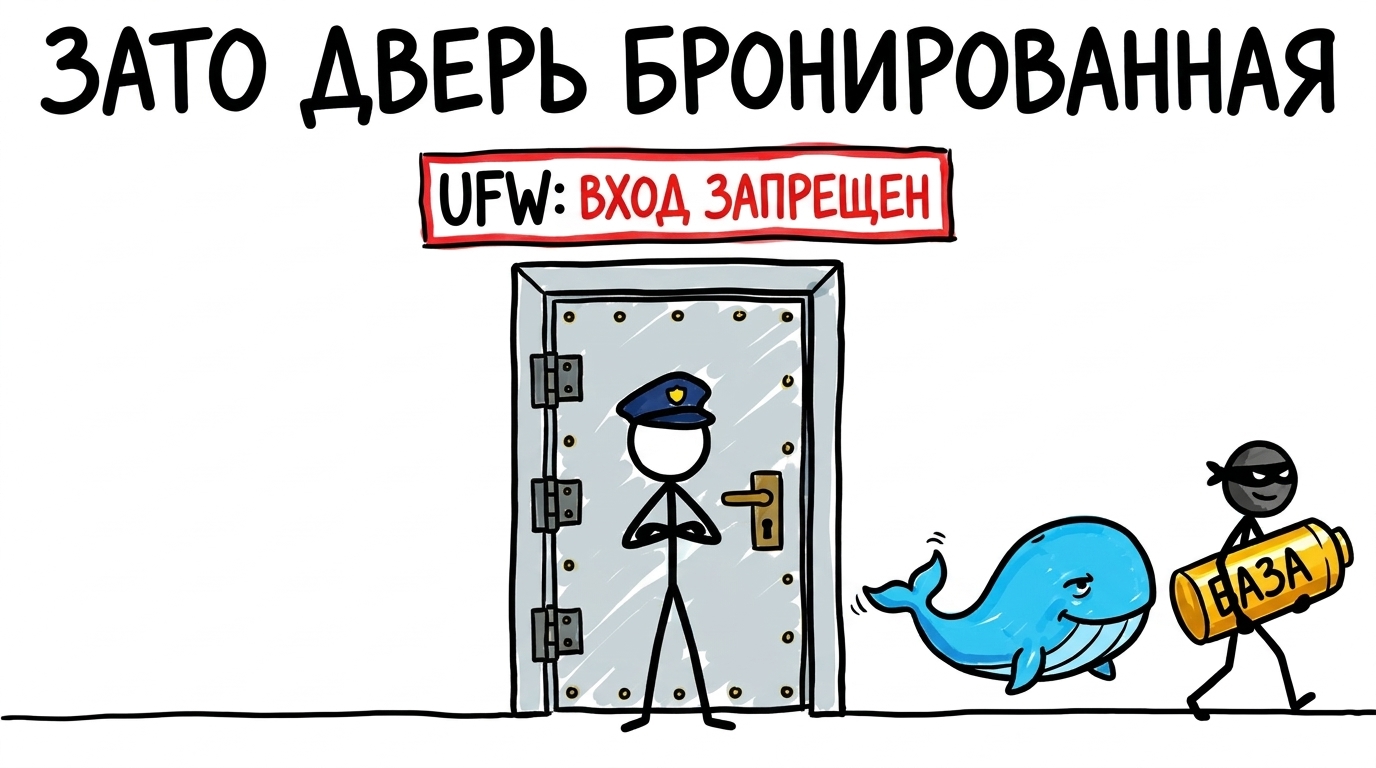
Почему UFW не спасает от Docker: анатомия сетевой подставы и что ищут боты в открытых портах БД

Типичная картина при переезде на свежий VPS. Подняли чистую Ubuntu или Debian под новый проект, сразу навели базовый порядок: ufw default deny incoming, снаружи оставили только 22, 80 и 443. Глянули ufw status — всё четко, лишнего не торчит. Дальше ставится Docker, через компоуз взлетает бэкенд с PostgreSQL и Redis. Чтобы удобно ходить в базу с ноута через DBeaver и гонять миграции, на автомате дописываем ports: - "5432:5432". Кажется, что мы в домике: наружу ничего не светит, фаервол же режет всё, кроме веба и SSH.

А через пару дней прилетает абуза от хостера или срабатывает алерт в мониторинге: все ядра в полке, в htop резвится какой‑нибудь kdevtmpfsi или kinsing, а вместо таблиц в базе лежит одна записка README_TO_RECOVER с биткойн‑кошельком. Грабли старые, как сам Docker. Но на них с завидной регулярностью наступают и джуны, и вполне опытные админы, привыкшие доверять выводу ufw status.
Почему UFW не спасает от Docker: анатомия сетевой подставы и что ищут боты в открытых портах БД

Публикации