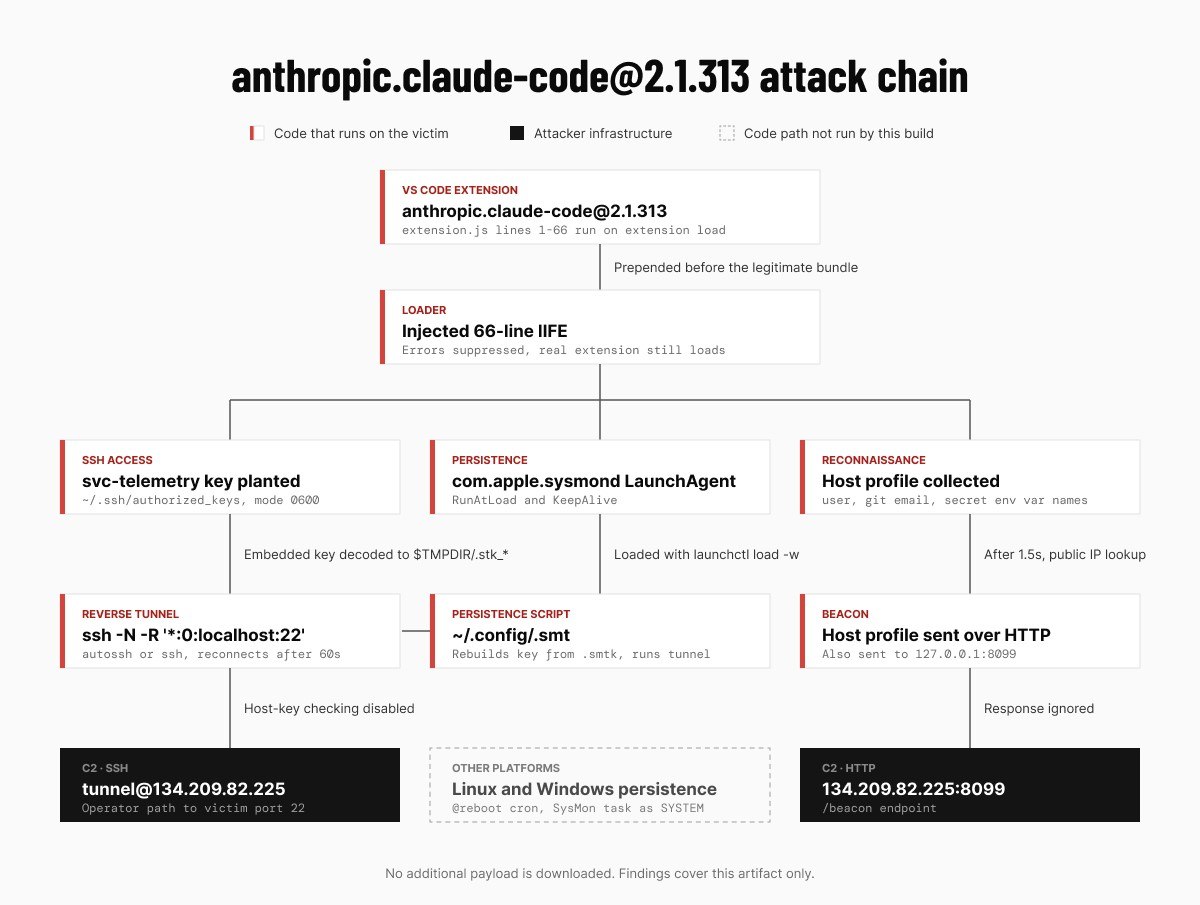
В версии Claude 2.1.313 обнаружена уязвимость, с помощью которой хакеры могут получить данные с ПК пользователей. Атакующим удалось разместить в каталоге Open‑VSX релиз anthropic.claude‑code@2.1.313, содержащий вредоносный код для удалённого доступа к системе пользователя. Публикация вредоносной версии пакета в репозитории Microsoft не подтверждена, но для него тоже сформирован отчёт c с предупреждением. В настоящее время проблемная версия удалена из репозитория Open‑VSX и следом опубликован корректирующий релиз 2.1.314.
Если используете Claude в VS Code, то нужно выполнить такие действия:
отключить ПК от интернета;
удалить расширение Claude Code на VS Code;
заблокировать на роутере или в защитнике адрес 134.209.82.225;
закрыть SSH сервер Get-Service sshd, если открыт;
завершить процессы туннеля: Stop-Process -Id <PID> -Force;
удалить задачу: schtasks /delete /tn SysMon /f;
удалить sysmon.cmd из автозагрузки;
сменить все важные API-ключи, токены, пароли, кодовые фразы.