
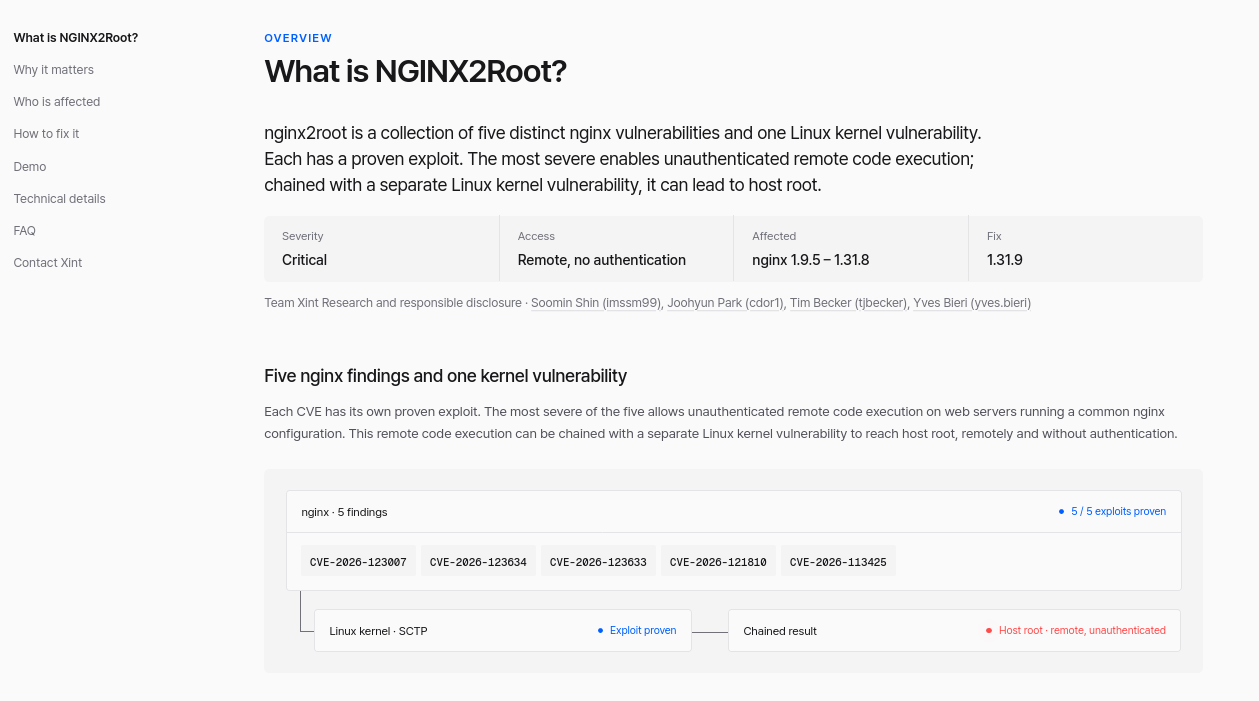
18 ноября 2026 года состоялся выпуск высокопроизводительного HTTP‑сервера и многопротокольного прокси‑сервера nginx 1.31.9. Исходный код проекта nginx написан на языке C и распространяется под лицензией BSD. В новой версии проекта выпущены патчи против набора NGINX2Root, состоящего из пяти отдельных критических уязвимостей в Nginx (подвержены версии nginx 1.9.5 – 1.31.8) и одной уязвимости в ядре Linux.
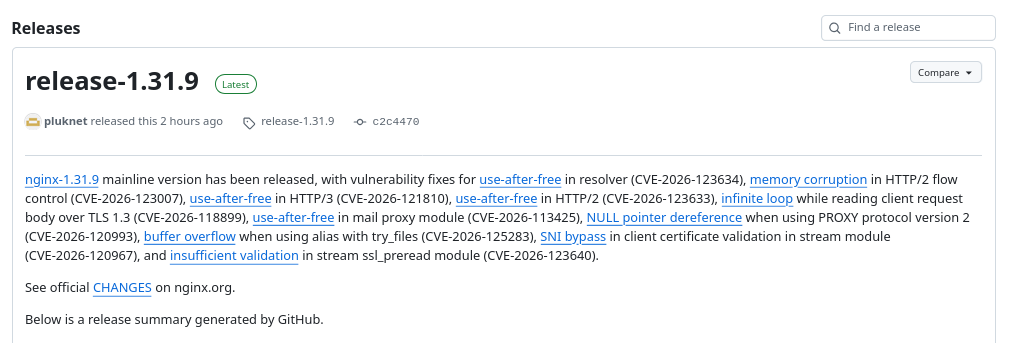
Для каждой из уязвимостей в NGINX2Root (CVE-2026-123007, CVE-2026-123634, CVE-2026-123633, CVE-2026-121810, CVE-2026-113425) существует подтверждённый эксплойт.
Пример использования уязвимости CVE-2026-123633:
Пример использования уязвимости CVE-2026-123007:
Наиболее опасная уязвимость из NGINX2Root позволяет выполнять произвольный код удалённо без прохождения аутентификации на веб-серверах, использующих стандартную конфигурацию Nginx. В сочетании с отдельной уязвимостью в ядре Linux она может привести к получению прав суперпользователя (root) на хосте — удалённо и без прохождения аутентификации.
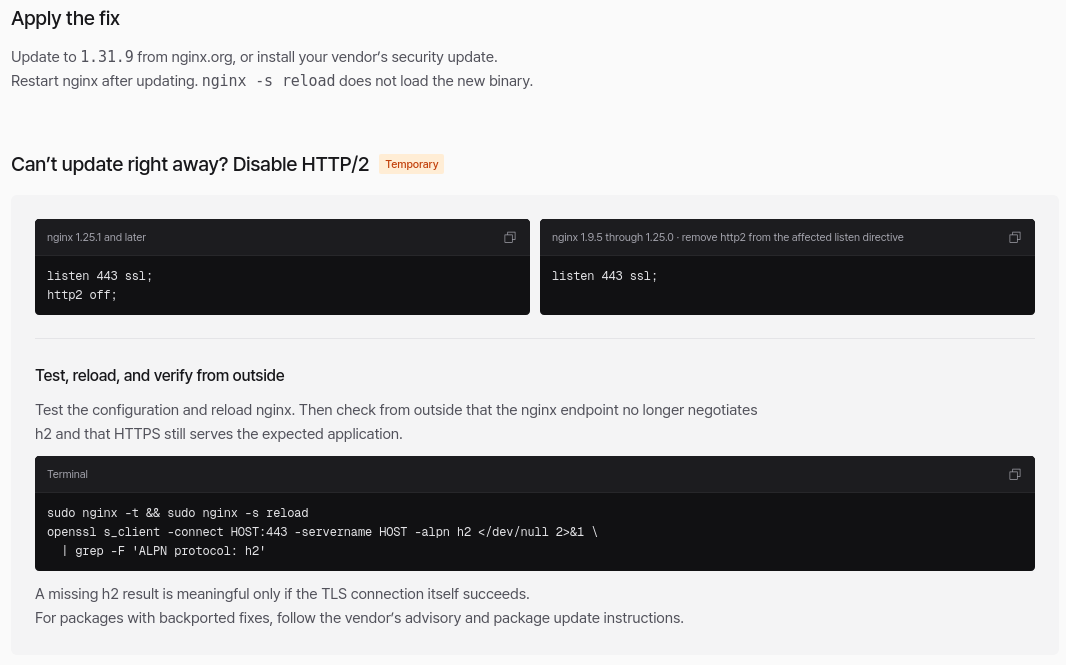
Основная точка входа — CVE-2026-123007, ошибка в механизме управления потоком HTTP/2. Переполнение приводит к повреждению памяти и, по результатам исследования Xint, позволяет выполнять команды с правами рабочего процесса nginx. Уязвимый код присутствует в версиях 1.9.5–1.31.8: проблема существовала с момента появления поддержки HTTP/2 в 2015 году. Для атаки требуется доступный извне порт nginx с включённым HTTP/2.
Остальные четыре ошибки относятся к классу use‑after‑free — обращению к уже освобождённой памяти. Они затрагивают DNS‑резолвер (CVE-2026-123634), обработку HTTP/2 (CVE-2026-123633), HTTP/3 (CVE-2026-121810) и почтовый прокси (CVE-2026-113425). У каждой свои условия эксплуатации; объединять все пять уязвимостей в одну цепочку для выполнения кода не требуется.
Получение root‑доступа — отдельный этап атаки. Для него Xint использовала уязвимость подсистемы SCTP ядра Linux. Исследователи показали, что она позволяет повысить привилегии после компрометации рабочего процесса nginx и выйти из контейнера. Применимость этого этапа зависит от ядра, доступных модулей и ограничений контейнера.
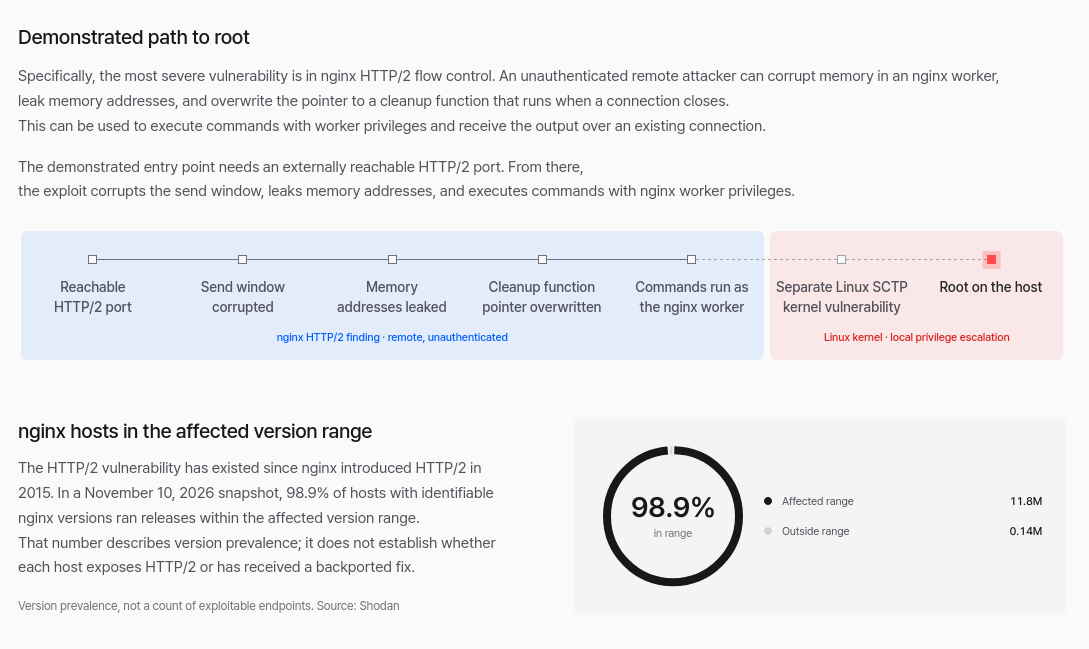
Временное решение до устранения уязвимости при невозможности обновить Nginx:
Временное отключение HTTP/2 блокирует CVE-2026-123007 и CVE-2026-123633, но оставляет другие пути атаки. Мера действует после завершения уже открытых HTTP/2-соединений. Уязвимость SCTP требует отдельного устранения на уровне ядра Linux.
Rapid7 уже опубликовала рабочий метод взлома для одной из уязвимостей. Он рассчитан на определённую тестовую конфигурацию, но подтверждает реальность угрозы.
CVE-2026-123007 — целочисленное переполнение в коде управления потоком HTTP/2, позволяющее читать и записывать данные в области за пределами выделенного буфера. Чтение из области вне буфера даёт возможность определить раскладку памяти, а запись позволяет перезаписать указатель на функцию очистки и добиться выполнения своего кода с правами рабочего процесса. Для атаки достаточно включения обработки запросов HTTP/2 на сервере. Проблема проявляется начиная с выпуска nginx 1.9.5 (2015 год), в котором появилась поддержка HTTP/2. Эксплуатация уязвимости не оставляет следов в стандартных access-логах, но косвенно о попытках атаки могут свидетельствовать аварийные завершения рабочих процессов (segfault) в error-логе и аномально большой входящий трафик с одного IP.
CVE-2026-123633 — обращение к памяти после её освобождения при обработке соединений HTTP/2, возникающее, когда активное соединение ошибочно помещается в очередь на освобождение, но upstream-модуль продолжает с ним работать. Проблема проявляется при указании недостаточного числа соединений через директиву worker_connections и при использовании в конфигурации директив proxy_pass, fastcgi_pass или grpc_pass.
CVE-2026-121810 — обращение к памяти после её освобождения в коде обработки потоков HTTP/3 (QUIC), возникающее при закрытии QUIC-соединения, в ситуации, когда один из HTTP/3-запросов продолжает выполняться. Уязвимость проявляется при пробросе запросов к бэкенду при помощи директив proxy_pass, fastcgi_pass или grpc_pass.
CVE-2026-123634 — обращение к памяти после её освобождения в коде DNS-резолвера. Уязвимость проявляется в конфигурациях с директивой "resolver" или при использовании директив "mirror" и "proxy_pass" c динамическим пробросом к бэкенду по имени хоста (proxy_pass http://$host) в ситуации, когда основной и отзеркаленный запросы ожидают один и тот же DNS-ответ.
CVE-2026-113425 — обращение к памяти после её освобождения в почтовом прокси, проявляющееся при использовании настроек "proxy on" и "auth_http" в блоке "mail". Проблема вызвана тем, что закрытие клиентского соединения освобождает сессию, но соединение с сервисом аутентификации остаётся открытым и в процессе его обработки осуществляется обращение к уже освобождённой памяти.
Статус устранения уязвимостей в дистрибутивах можно оценить на страницах проектов: Debian, Ubuntu, SUSE/openSUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD, Rosa, ALT.
В качестве обходных мер для блокирования уязвимостей рекомендуется отключить поддержку протоколов HTTP/2 и HTTP/3 в настройках nginx, выставив "http2 off;" и "http3 off;" в блоке "http" или в каждом блоке "server" для версий новее 1.25.1 (если nginx собран с модулями ngx_http_v2_module и ngx_http_v3_module, посмотреть можно через "nginx -V" и "nginx -T 2>/dev/null | grep load_module") и проследив, что в директивах listеn отсутствуют параметры "http2" и "quic", а также убрать настройки, приводящие к резолвингу имён хостов в DNS в процессе обработки запросов (например, при использовании конструкций вида "proxy_pass http://$host;" для проброса соединений к бэкенду).
