Комментарии 44

Не понял. О каких сертификатах мин. цифры речь?
Alfabank.ru
Common Name (CN) JPRS Domain Validation Authority - G4
Organization (O) Japan Registry Services Co., Ltd
Или речь о простом тестировании сертификата мин. цифры и потенциальном "бесшовном" переходе? Интересно посмотреть, что предложат в реальности клиентам, когда их браузеры не смогут довериться сертификатам мин. цифры

Как что? Яндекс браузер, очевидно. И большинство поставит как миленькие.

В любой браузер можно встроить сертификат минцифры, не обязательно яндексовый. У него единственный плюс - поддержка ГОСТ-шифрования. Но я не уверен, что на серверной стороне это кто-то реализует.
Яндекс браузер из коробки их имеет, а в остальные надо делать приседания пользователю, чтобы строить корневые минцифры.
Уже реализовано. Криптопро поставляет модули для веб-серверов с ГОСТ шифронаборами. Я знаю, что как минимум внешние интеграции с партнёрами банки усиленно переводят на гост + mtls

Видимо массовость и доступность с такой стратегией распространения не в их приоритетах.


В первую очередь нужен массовый браузер с поддержкой ГОСТ для всех платформ.
Во вторую - библиотеки поддержки ГОСТ во все массовые языки программирования. Чтобы условный HttpClient в условном c#/go/java/c/c++ мог без проблем подключаться к серверам с ГОСТ-шифрованием.


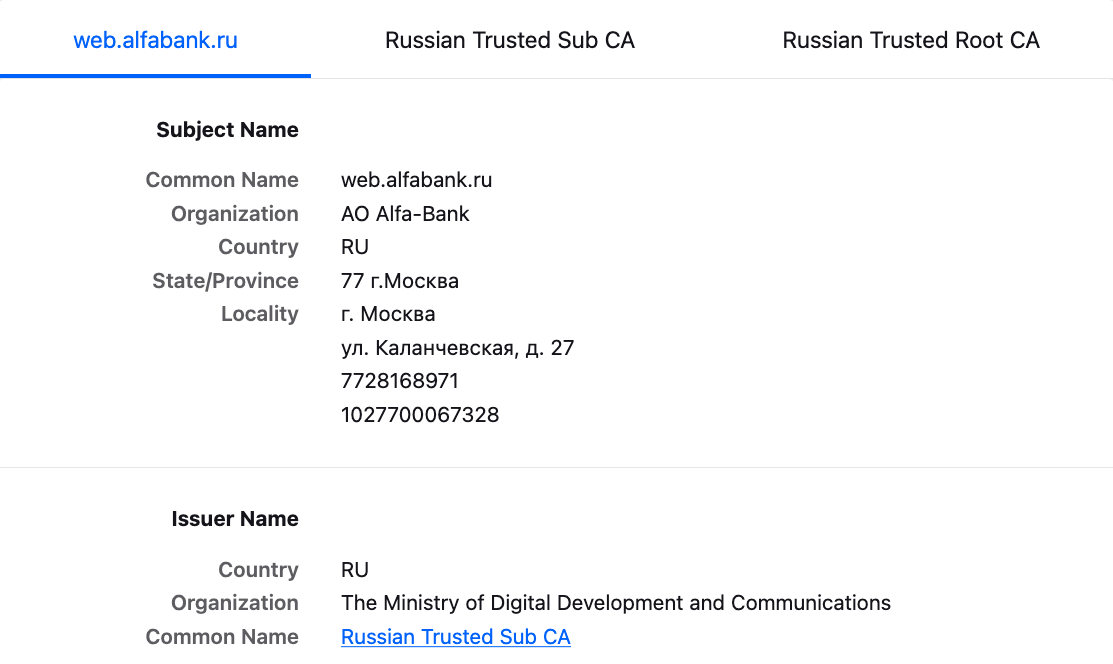
Любой другой браузер может заблокировать сертификат Минцифры для MITM, как уже делали с казахстанским.

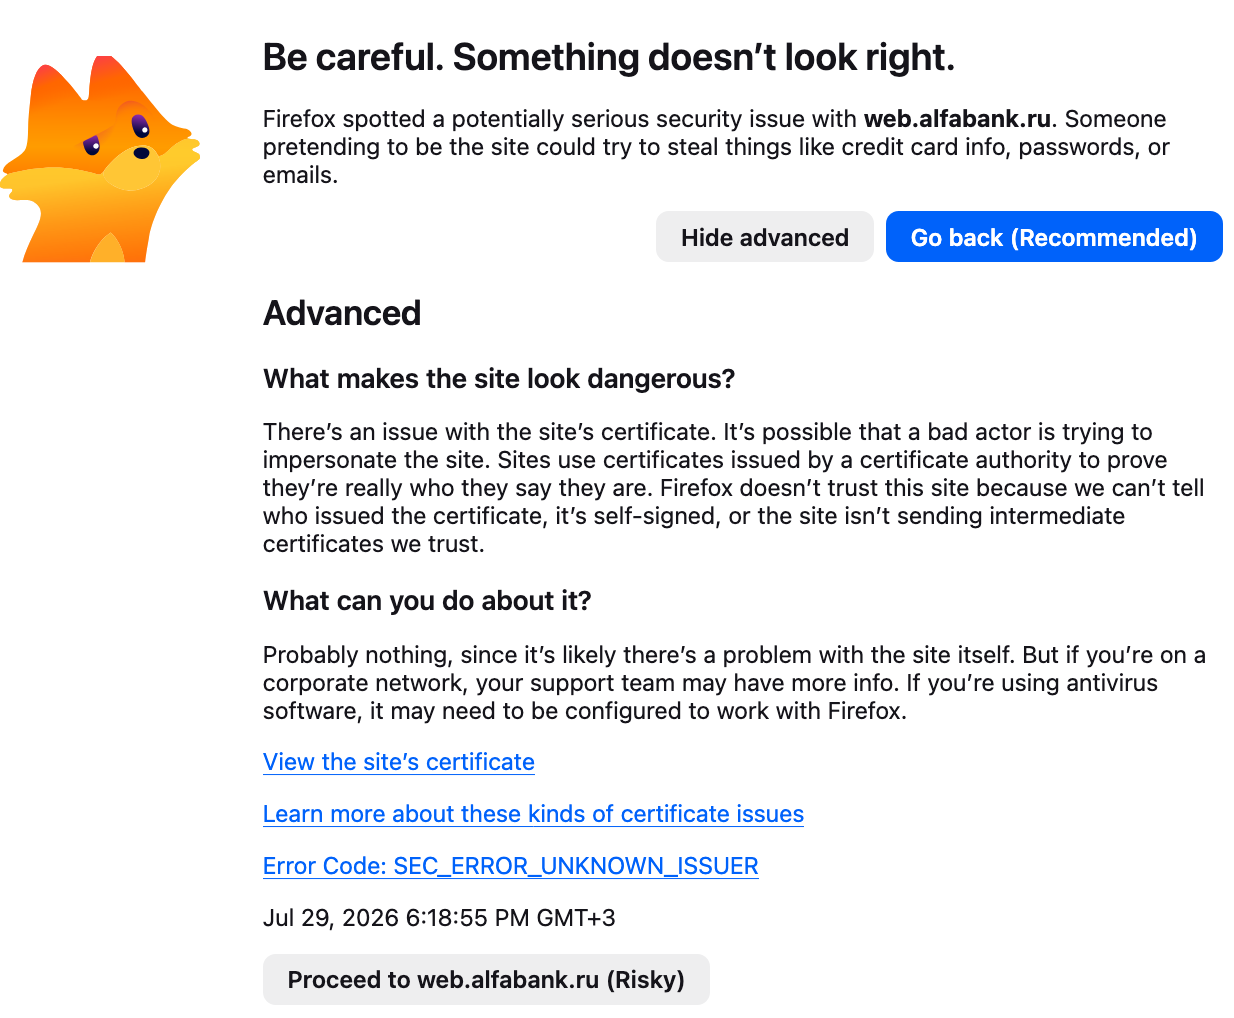
Странно.. У меня другое
Общее имя (CN) Starfield Secure Certificate Authority - G2
Организация (O) Starfield Technologies, Inc.

https://alfabank.ru/
Общее имя (CN) JPRS Domain Validation Authority - G4
Организация (O) Japan Registry Services Co., Ltd.
Дата выдачи	вторник, 3 марта 2026 г. в 17:19:54
Срок действия понедельник, 31 августа 2026 г. в 17:59:59
###########################################################
https://web.alfabank.ru/
Общее имя (CN) private.auth.alfabank.ru
Общее имя (CN) Starfield Secure Certificate Authority - G2
Организация (O)	Starfield Technologies, Inc.
Подразделение (OU) http://certs.starfieldtech.com/repository/
Дата выдачи пятница, 5 сентября 2025 г. в 11:04:35
Срок действия суббота, 5 сентября 2026 г. в 11:04:35
Верный признак ждать беды и ограничений доступа

У tbank.ru такой сертификат например.

Альфа ещё и приложение своё так ловко исправила, что оно больше не устанавливается на телефоны с Андроид 5. Вместо работы для людей началась работа для KPI.

Эм, это такой очень толстый троллинг, или как? Телефоны на 5 андроиде выходили 10-12 лет назад, и его поддержка прекратилась давным-давно, если у кого-то настолько древний смарт, который еще не скончался от старости естественным путем, и он им всерьез пытается пользоваться... Я последний раз живой девайс такого рода видел года три назад, и уже тогда мой вердикт был "выкинуть и купить что-то хотя бы отдаленно новое", потому что объема памяти и производительности девайса не хватало даже на самые элементарные повседневные задачи. Про безопасность (включая давно умершие зашитые сертификаты) и юзабилити промолчу.

Ну Samsung Galaxy S3 Neo (2014) я до середины прошлого года использовал как второй телефон для банк-клиентов и прочей privacy-hostile гадости. Но он, правда, в LineageOS 18.1 (Android 11) прошит был. Вполне нормально всё работало, использовал бы и дальше, но сдох экран.
Это не троллинг, а обычная жизнь.

Альфа ещё и приложение своё так ловко исправила, что оно больше не устанавливается на телефоны с Андроид 5.
В системных требованиях приложения четко указано: Минимальная версия Android - 8.0.

Теперь исполнение американских санкций стало не рекомендательным, а обязательным для членов интернет-консорциума (то есть мировых УЦ и основных браузеров).
Здесь особенно важна роль вторичных санкций.
1. Механизм вторичных санкций США
Минфин США (OFAC) активно использует механизм вторичных санкций против компаний из третьих стран (включая Индию, Китай и ОАЭ), которые оказывают «существенное содействие» или предоставляют услуги лицам из SDN-листа (куда входят Сбербанк, Т-Банк, ВТБ и др.). [1, 2, 3]
Выдача SSL-сертификата юридически классифицируется как предоставление технологических услуг.
Для крупной ИТ-компании вроде eMudhra попадание под санкции означает мгновенную блокировку долларовых корсчетов, отзыв международных патентов и запрет на работу с любыми западными клиентами. [3]
2. Главный рычаг: Зависимость от Root Programs
Это самый жесткий технический ограничитель. Чтобы SSL-сертификат работал (не вызывал ошибку «Подключение не защищено»), его корневой сертификат должен быть зашит в операционные системы и браузеры.
Всем мировым рынком доверенных корневых сертификатов управляют Apple, Google, Microsoft и Mozilla.
Эти корпорации зарегистрированы в США (Mozilla — в рамках американской юрисдикции) и обязаны строго исполнять требования OFAC.
Если индийский УЦ попытается тайно выдать сертификат подсанкционному банку, это станет известно в ту же секунду (из-за обязательной технологии Certificate Transparency, где все выданные в мире сертификаты публично логируются). [4, 5]
3. Последствия для бизнеса УЦ
Если ИТ-гиганты исключат индийский УЦ из своих Root Stores, то:
Все сайты, приложения и государственные сервисы самой Индии, использующие сертификаты этого УЦ, перестанут открываться на смартфонах Android, iPhone и ПК на Windows по всему миру.
Это означает мгновенное уничтожение бизнеса удостоверяющего центра. Ни один национальный УЦ не пойдет на такой риск ради коммерческого контракта с российским банком. [6]
Именно поэтому зарубежный обходной путь для SSL-сертификатов полностью заблокирован, что и вынудило Минцифры РФ создать собственный Национальный удостоверяющий центр (НУЦ), чей корень по умолчанию поддерживают только Яндекс.Браузер и Атом.

однако, Атом уже давненько сдулся (не поддерживается-разработка прекращена)
Можно поставить сертификат Минцифры в System Roots своего устройства и спокойно жить дальше. /


Не совсем так, здесь https://habr.com/ru/companies/yandex/articles/655185/ Яндекс утверждает, что не слепо следует корню, а есть белый список. Не знаю так же у них сейчас или по-другому.

один банк уже влетел и завис, когда их забанили в калифорнии… четыре дня мудохались, пока я им не написал костыли. Даже спасибо не сказали. я им сказал, пусть перепишут программу, они вместо того, решили костыли мои вытащить, и у них все рухнуло, ночью… ладно ночью, они раскрыли всю свою структуру, читай не хочу,лезь не хочу. я охренел, скрины сохранил… За это их ЦБ , узнай, закрыл бы и бетонную плиту поставил. Ладно я не стал в ЦБ писать, потому что они мои деньги хранят. Но обидно то, что они не признали мои костыли, хотя они забили ими баги. Я сказал что рухнет если не переделаете, но они снова вставили костыли мои, банк заработал. Я им говорю, исправляйте, послал им программу исправления, они естественно ее посмотрели, и через неделю они перезагрузили сервер, и у них снова все рухнуло, ладно мои подсказки были под рукой, они переделали и исправили программу. Бесит то, что начали оправдываться, что они все сами, че же тогда 4 дне банк не работал? И почему костыли мои стоят? А проблем была в том, что они передавали все мои данные в Калифорнию, что по закону не имеют право. А я их ткнул носом и указал куда они это передавали, хотя не имел право. Могу дать скрины и название дата центра куда они кидали несмотря на запрет. А их как раз заблокировали в это время санкциями, а они понты гнули

Тут все элементарно: принцип разделения отвественности.
Ставим в контейнере с GUI(или виртуалке) браузер которому доверяем(Яндекс браузер в эту категорию отнести не могу) и скармиливем ему сертификат Минцифры - это браузер для банков и госсервисов(сертификат Минцифры изолирован от основного браузера, системных сервисов ОС, и обычного прикладного софта).
Основной браузер юзаем как обычно(а дополнительная лазейка для MITM от товарища майора не возникла).

Эти сертификаты только для браузеров разве нужны? Разве не все безопасные подключения используют и проверяют TLS/SSL сертификаты. Корневые сертификаты прописаны во всех системах, которые подключаются к другим серверам, или нет так? Надо по идее во всех таких системах добавлять корневой сертификат Минцифры, чтобы они не отвергали подключение. Или путаю что-то?


Похоже, шутка про три мобилки из Масяни окончательно стала инструкцией по эксплуатации в РФ: Один телефон - для жизни. Второй - для работы. Третий - для сайтов, где вместо нормального TLS тебе предлагают поставить корневой сертификат государства, которое сначала ломает обе ноги доверия к себе, а потом героически импортозамещает его файлом “.cer”. Верить ли сертификатам - очевидно рисково, зная методы и вседозволенность чекистов.
Третий телефон лучше держать отдельно: без личных аккаунтов, без фото, без мессенджеров. Только банк, Госуслуги и ещё что-то из раздела цифрового суверенитета вроде Чебусрашки.
PKI по-русски: если мировая инфраструктура доверия тебе не доверяет, надо не чинить репутацию, а попросить граждан вручную установить доверие на устройство 😸

Помнится, в 2022-м в связи с известными событиями у российских компаний уже отзывали сертификаты. Никакой трагедии не произошло, небо на землю не упало. И в этот раз будет так же.

Ну что же, ребята, приехали.
Скрытый текст

Зарегистрируйтесь на Хабре, чтобы оставить комментарий
«Альфа‑банк» заявил о штатной работе после отзыва SSL‑сертификатов