Комментарии 192

Сберонлайн прекрасно работает вот с таким сертификатом:
Общее имя (CN)
Общее имя (CN)
SSL.com TLS Issuing RSA CA R1
Организация (O)
SSL Corporation
Дата выдачи
понедельник, 13 июля 2026 г. в 11:38:16
Срок действия
среда, 27 января 2027 г. в 11:38:16

Это временно. Сам сайт уже перевели.
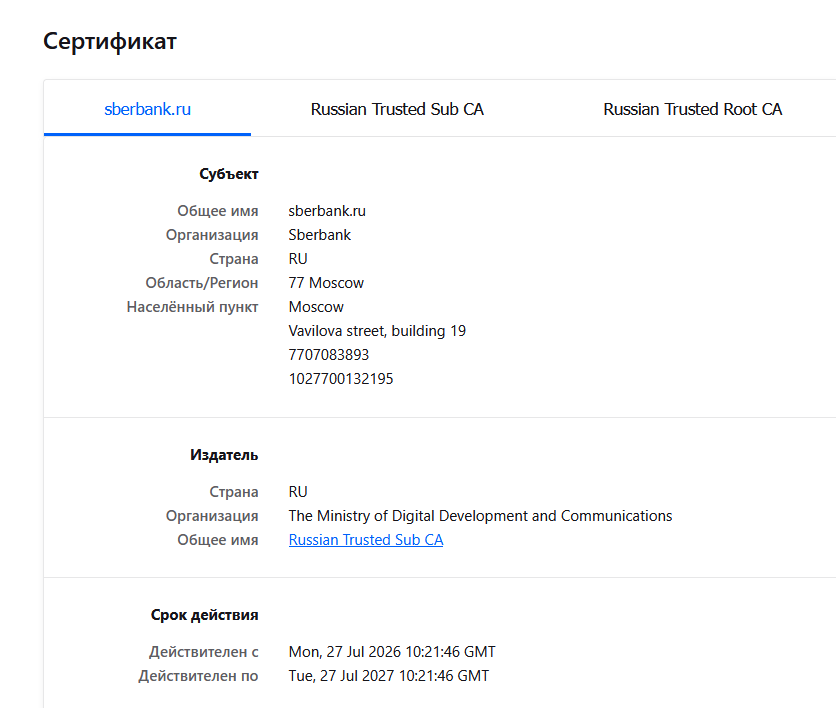

В прошлый раз это "временно" длилось 2 года. в 22-24 годах кажись www.sberbank.ru был с российским сертификатом, а на online.sberbank.ru были международные, все браузеры спокойно заходили. И не понятно, почему они обратно на международные сертификаты переходили - неужели боялись потери клиентов, а раз сейчас всех вынудили, значит можно продолжать кошмарить пользователей?

Да, был с "суверенным", но также доступен по httpS, Сберонлайн всю дорогу был с нормальным сертификатом, ибо массовый клиент либо в гробу видал филькины грамоты неизвестного происхождения, выдаваемые за самые надежные сертификаты в мире, либо в душе не любил, как их установить.
Ошибся, правильно читать: но также был доступен по http без S на конце
online.sberbank.ru всё

Так это же отлично ))
Сбер - прекрасный "паровоз" для проталкивания установки сертификатов Минцифры.
Вот так зарубежные удостоверяющие центры собственными руками забили очередной гвоздь в гроб глобального Интернета.
Поглядим, надолго ли их хватит. Госключ вон тоже переводили на СКАМ, а потом отмотали назад, даже несмотря на то, что это было требование НПА.

Процесс уже принимает необратимый характер. НСПК и вся её инфраструктура перешла на российские корневые сертификаты:
https://www.rbc.ru/finances/10/08/2026/6a79ee7f9a7947197e771fd4
https://t.me/fintexno/8367

У тебя уже открывается сбер? У меня пока что нет

Сбер настолько огромный, что у них даже сертификаты живут своей отдельной жизнью вне законов физики))

Банки РФ перешли на сертификат Национального удостоверяющего центра Минцифры, который не поддерживается большинством иностранных браузеров.
"Не установлен", а не "не поддерживается".

Я в хром поставил все это говно от минцифры. Ни один банк не открылся.
Повторил ещё раз, результат аналогичный.
Пока в общем не открываются, хотя я вроде не один десяток подобного добра в своей жизни устанавливал 🤷♂️

Ручная установка корневого сертификата это не то же самое что и использование сертификатов которые приходят автоматически. Такие сертификаты не проходят WebTrust или любые другие аудиты. Такие сертификаты так же не будут проверятся по записям в CAA DNS (а точно у этого домена именно сертификат должен быть? А если кто другой притворился этим доменом?). И самое главное - не существует нормальной процедуры отзыва внедренного таким образом сертификата.
Это крайне неприятная ситуация.
На мой взгляд, процедура отзыва отнюдь не демонстрирует свою полезность.
Инцинденты с этим не так уж редки, и бывали весьма громкие. Но в основном скучные - нарушение комплайанса и т.п. Правда были и интересные случаи - CNNIC внесли в бан в 2015-м за выдачу неограниченного сертификата третей стороне которая успела подписать домен google.com в обход самого гугла, по сути позволив создать mitm.
Это на самом деле очень серьезная проблема в целом. Система проверкки работает универсально - сертификат сайта просто проверяется по всем рутам, один говорит - моя подпись, и на этом проверки заканчиваются. Из-за этого доверие к корню становится краеугольным камнем, аудиты и процедуры необходимы.

А почему не добавить в корневые сертификаты область применимости, например для сертификата Минцифр только *.ru ? С точки зрения программирования - несложно.
Формально такая возможность уже есть - Name Constraints. Но вот только вы все еще можете выпустить неограниченный, особенно если руками установите. Легаси, корпоративные требования - много причин. Инфраструктура создавалась тогда когда никто об этом и не думали. Но проблема не только в этом - окей, google.com вы защитите, а что насчет google.ru? Адекватные меры делают сами вендоры - приложения банков, браузер хром - пинят сертификаты в рамках своих приложений для своих доменов. Так что хром таким образом не обмануть, левый mitm google.com ему не подсунуть - ругаться будет

CAA DNS - это запись только для УЦ. Браузеры и прочие http-клиенты игнорируют эту запись.
От способа установки корневого сертификата абсолютно не зависит возможность отзыва сертификатов. Адрес сервера с CRL прописан в сертификате (в случае минцифры - в Russian Trusted Sub CA)
Вы говорите про отзыв вторичных сертификатов подписанных при помощи корня. Сам корень вы так из системы не уберете, только руками, или когда истечет. Любой инциндент - и будет опять просьба к пользователям поставить руками.
В этом смысле яндексовский браузер по крайней мере выдает механизм обновления корня. Видимо теперь придется всех своих родственников пересаживать на него..
Про CAA формально да - клиенты их и не проверят. Но их проверяет цепочка доставки корня в браузер, которой самостоятельно поставленный в систему корень не обладает.

Если физлицо хочет получить OV сертификат, то оно должно смириться с тем, что в сертификате будут светиться все его данные включая СНИЛС и ИНН. Очень удобно для всяких мошенников.
А DV только вручную, никаких acme. У-Удобство.

Есть ещё ЦС ТЦИ
Платный
Который тоже юзера нужно ставить
Отдельно от ЦС Минцифры

С .ru зоной еще работают некоторые коммерческие УЦ и Lets' Encrypt. Зачем физику НУЦ на данном этапе?

Думаю опасение в том
с .ru зоной ЕЩЕ работают
Во первых как верно заметили “еще”. Во вторых Let’s Encrypt уже с проблемами. Они сидят за cloudflare и “правило 16кб” никто не отменял. certbot/angie на части установок не может скачать выпущенный сертификат. Все этапы проходят: запрос, проверка, подтверждение, а вот на этапе скачивания уже таймаут. Приходится готовый серт на crt.sh выковыривать и подсовывать. Для тех у кого УМВР, это происходит на части провайдеров и в основном в офисах, а не ДЦ.
Требования регулятора, ничего не поделаешь. Они хотят жестко привязать домен к конкретному паспорту для ответственности

А вы как по-другому себе это представляете? OV - это Organization Validation сертификат, т.е. сертификат и должен содержать реальные идентификационные данные владельца домена.
Если физлицо не хочет светиться, на кой черт ему OV сертификат?
Я просто устал каждое утро начинать с того, чтоб выяснять, что еще сломал мне РКН и как это починить.
Хотел сдаться минцифры, но вручную перевыпускать сертификат раз в 90 дней - это пиздец неудобно. А светить ИНН и СНИЛС в сертификате это еще больший пиздец неприемлемо.
Видимо госуслуги так называют IV сертификат (Individual Validated)
У минцифры тоже есть acme https://habr.com/ru/articles/1053232/
И ничего про ИНН и СНИЛС в сертификате я не увидел.
P.S. не особо понятно как РКН связано с отзывом сертификатов иностранных УЦ

Если физлицо хочет получить OV сертификат, то оно должно смириться с тем, что в сертификате будут светиться все его данные включая СНИЛС
Где про такое можно узнать?
Вот инструкция https://gu-st.ru/content/PDF/Instrukciya_RSA_OV_FL.pdf

"спасибо зарубежным партнерам" что способствуют переходу пользователей на шпионский яндекс браузер вот уж удар так удар.

Chrome и Edge не шпионские? одна надежда на FF, хотя... Одним словом,давно уже пора запиливать браузер с защитой адблоками и защитой от слежки. Гусары, молчать про %browsername% (имя им легион)

Важно, чьи шпионские, кто тут заинтересованная сторона, и чем она для ВАС опасна.
За вами может упорно и внимательно следить разведка Лаоса - но чем она для вас опасна, если вы не собираетесь в Лаос?
А если вами вдруг заинтересовался районный участковый или военкомат - он-то "свой, наш", но есть нюанс...

Интересно, когда разведка заявлет о том, что делится разведданными с партнёрами по несчастью это как-то влияет на ваше отношение?

А потом разведка Лаоса захочет вас использовать в качестве одноразового дрона - вот у нас есть доказательства вашей противоправной деятельности (например вы донатили иноагенту или террористу или приюту котиков который финансирует всех ранее перечисленных), выбирайте или мы сольём данные вашим правоохранительным органам и вы сядете на х лет, или просто отнесите сверток лежащий по координатам хх, уу по такому то адресу. Не думаю, что вас такой заход обрадует, независимо от того чья разведка это будет.

А если не донатить кому попало? Такой вариант не рассматривается?
Тут даже не спецслужбы отечественные волнуют, а как наши отечественные же сервисы торгуют нашими данными направо и налево, да теряют их же на каждом углу. Напомнить, как у Яндекса несколько лет назад утекли данные? Вплоть до кодов подъездов (выборочно проверял - всё верно).
Первый раз в жизни мне позвонили мошенники на телефон спустя полчаса после регистрации в СДЭКе (причём этот номер телефона до этого нигде не фигурировал в связке с моими ФИО, сам номер тогда, так получилось, на знакомого был зарегистрирован). А как сотовые операторы сливают данные о посещении сайтов... Несколько дней назад случайно по баннеру кликнул (динамические страницы с их дрыганием при подгрузке) на проводном интернете одного оператора. На следующий день мне прямо с утра начали названивать "Вы заходили на такой-то сайт" на мобильный от этого же оператора, причём номер телефона тут же в приложении в детализации светится как "ИП Силин А.В." и что это спам, но звонки всё равно пропускаются. Т.е. напрямую мой трафик с проводного интернета с моим мобильным номером связали для абсолютно посторонних лиц.
Что-то есть сомнения, что спецслужбам теоретического Лаоса будет интересно продавать мои данные какому-нибудь ИП Ашотов из Урюпинска. Да ещё с такой оперативностью.

> Что-то есть сомнения, что спецслужбам теоретического Лаоса будет интересно продавать мои данные какому-нибудь ИП Ашотов из Урюпинска. Да ещё с такой оперативностью.
Продавать они не будут, они просто их передадут бесплатно, а вот монетизацией уже займутся ребятишки из коллцентров сопредельных государств.

Всё же, странное у Вас рассуждение, нам мой взгляд. "Если не донатить кому попало", то и отечественных спецслужб чего бояться (и я сейчас не про Россию, рассуждение общее, применимое к любой стране)? А если таки делать что-то, что может не понравиться отечественным спецслужбам, то это увеличивает и риск шантажа из-за границы, как правильно отметил Ваш визави. Tertium non datur.
А что касается торговли персональными данными, то тут "отечественность" и "иностранность" значения не имеют, а имеет значение аккуратность обращения с персональными данными конкретными сервисами...
Да вот представьте себе: так оно и есть - если не лезть на рожон и соблюдать элементарные правила, то даже спустя десяток лет, даже в настолько сильно поменявшемся государстве, что как будто переехал в другое, спецслужбам будешь неинтересен в 99.999999999% случаев, ибо всегда найдутся объекты интереса много перспективней в плане "раскрутки".
Вот с аккуратностью у нас пока проблемы. Вроде становится лучше, но доверия уже нет. Риск от заграничных сервисов снижается элементарно этим самым расположением за границей, языковым барьером и т.д.
Я бы не рассчитывал на аккуратность иностранных сервисов. Везде есть риски утечки. Вон из свежего: https://news.rambler.ru/world/56854813-v-britanii-proizoshla-masshtabnaya-utechka-dannyh-silovikov/
Расположение за границей и языковой барьер, на мой взгляд, риски практически не снижают: торговля персональными данными интернационализирована. И использование их - тоже. В эпоху LLM языковой барьер пропадает. Те же мошеннические колл-центры обычно "окучивают" не одну страну, а десятки.

А если таки делать что-то, что может не понравиться отечественным спецслужбам, то это увеличивает и риск шантажа из-за границы, как правильно отметил Ваш визави. Tertium non datur.
Проблема в том, что это "что-то, что может не понравиться" - чрезвычайно зыбкое и туманно очерченное нечто, поэтому иногда бывает сложно определить, что еще можно делать, а что уже нет.
Так что защита необходима, меньше вероятность раскрытия ваших действий вообще - меньше вероятность того, что среди этих действий случайно или намеренно будет обнаружено "что-то, что может не понравиться".

вы донатили иноагенту или террористу
Вспоминаются релоканты в Таиланд в 201х:
-- Здесь прекрасно, все дружелюбны, так хорошо, и государство не вмешивается!
-- А как же срок, если критикуешь короля?
-- Ну так не надо критиковать власти, и всё будет отлично!
-- Так если не критиковать власти, то и в Москве всё будет отлично!
Когда ты в гостях - критиковать власти во-первых, невежливо, а во-вторых, не пофиг ли, что там у туземцев?
Когда это твои власти - это уже как бы становится твоим делом.
На самом деле примерно так и живут гастарбайтеры у нас: им пофиг, для них любые законодательные инициативы по умолчанию враждебны и интересны только с точки зрения "как мне навредит" и как обойти.
Вот, пожалуйста, "станьте гастарбайтером" и тоже не надо будет никого критиковать.
Участкового я видел раз в жизни когда был понятым по какому-то мордобою, военкома два раза: на медкомиссии и когда военник получал, а спам жрет мои деньги ежедневно. Все же для меня реклама в браузере реальная ежедневная угроза. Вонком - не угроза ни разу.
Именно. Сайты банков и нужных госсервисов, перешедшие на сертификаты Минцифры, сработают как "паровоз" для перетаскивания пользователей.
Ведь это они нужны пользователям, в том числе зарубежным, а не пользователи им.
Еще на Минцифру надо перейти налоговой, всяким сервисам для оплаты коммунальных услуг типа Петроэлектросбыта. )))

В моей картине мира они заодно. Если исходить из этого, становится понятно многое происходящее.

Я вот вообще ни разу не ку господина ПЖ и дичь, которую он творит со своими чатланами, но мне очень больно видеть, как с другой стороны забора ломают интернет. Причем, те, кто сейчас улюлюкает и радуется тому, как наказали этих грязны рюсске, не понимают, что это аукнется и им тоже, рано или поздно, так или иначе. Технари сделали отличную систему, которую теперь всякие чудаки разрушают бессмысленно и беспощадно. Бессмысленно, потому что это никак не повлияет на сбербанк и прочих. Это популистское действие ради зарабатывания политических очков.

Похоже на скоординированное мероприятие. Не все УЦ отзывали сертификаты.
Скоординированное. Даже в общем понятно кем: https://bugzilla.mozilla.org/show_bug.cgi?id=2049237
В этом обсуждении порадовала позиция Мозиллы - "пообсуждать дадим, но это не наш вопрос", и соответствующее закрытие тикета как "INVALID".

Интересно, с чего они там решили, что это хоть как-то к Мозилле относится

Они видимо захотели под этим основанием принудить Мозиллу выкинуть серт HARICA из своего списка доверенных корней. Те сказали, что HARICA таки действует в случае DV-сертов с соблюдением законов и установленных процедур, а сами HARICA заявили, что не обязаны проверять, какой сайт хостится на домене, принадлежит ли он каким-то подсанкционным компаниям или нет.
PS: хавала рулит, но им недолго осталось, похоже.

Ради интереса проверил сайт Альфы в зоне com, который преимущество используется клиентами вне России https://alfabank.com/ . Не открывается.
Много зарубежный партнеров и клиентов банка будут заморачиваться с недоверенным сертификатом?
Для большинства клиент банков требуется устанавливать дополнительный софт... плагины, драйверы для токенов, так что CA серты это лишь + в этом веселье)

Много зарубежный партнеров и клиентов банка будут заморачиваться с недоверенным сертификатом?
Логично предположить, что их сертификат минцифры пугает гораздо меньше, чем вас...
И примерно по той же причине что разведка Лаоса

А должен был бы пугать больше. Потому что минфцифры может выпустить сертификат для кого угодно, хоть google.com, хоть whitehouse.gov и им за это ничего не будет.
формально это же могут сделать любые другие ЦС - на то они и ЦС, чтобы иметь полномочия на такое. Но да, механизм надавать ЦС по щам за такое есть и применялся пару раз. Кстати, а все эти НУЦ и остальные РФские ЦС публикуют свои серты в certificate transparency?
Да, публикуются. https://habr.com/ru/companies/yandex/articles/667300/
опять национальные. с одной стороны лучше чтобы хоть какие-то были, с другой - точка доверия всё ещё одна, ака ещё лучше было бы, если бы минцифры публиковали CT-логи в гугл или ещё куда-нибудь параллельно с яндексом. об этом есть данные? (у меня пока что нет ни CSP ни сертификатов для проверки записей о CT-логах)
А это в чем-то вина альфабанка, не понимаю?
При условии, что в Kaspersky включен модуль MITM.
Хорошая попытка, но нет.

Если каспер стоит, в плане приватности терять уже нечего.

Тот же фаерфокс позволяет создать отдельный профиль со своим набором корневых сертификатов.

а есть инструкция?

Их можно получить у любой нейросетки:
Firefox позволяет создать отдельный профиль со своим уникальным набором корневых сертификатов, так как база данных доверенных центров сертификации (cert9.db) хранится изолированно внутри папки каждого конкретного профиля.
Способы настройки сертификатов для отдельного профиля:
Ручной импорт через интерфейс: Запустите нужный профиль, перейдите в «Настройки» → «Приватность и защита» → «Сертификаты» → «Просмотр сертификатов», выберите вкладку «Центры сертификации» и нажмите «Импортировать».

/request Надеюсь, кто-нибудь напишет отдельную статью с объяснениями, где на сайте Минцифры брать этот корневой сертификат для заблокированных сайтов и как ставить его в отдельный профиль FF. Полагаю, должно быть несложно, но лучше бы прочитать в изложении специалиста.
брать тут https://www.gosuslugi.ru/crt устанавливать в FF так https://support.mozilla.org/en-US/kb/profile-manager-create-remove-switch-firefox-profiles создать профиль, потом зайти в него и добавить сертификаты.
Спасибо большое, но… Создание профиля в FF — это, как раз, довольно тривиальное действие. Другие вопросы гораздо интереснее, и они без ответа: сертификаты в каком формате поддерживает FF? На Госуслугах выложены сертификаты по операционкам, не по браузерам. Должен ли сертификат для FF соответствовать той ОС, из-под которой он запускается? Разумеется, область действия должна быть ограничена профилем FF, в то время как инструкции на сайте Госуслуг предлагают ставить сертификаты средствами ОС (после чего, видимо, они станут работать на уровне ОС). Ну и, об какие подводные камни можно споткнуться.

Ну т.е. вот вы совершенно ничего не стали смотреть..
сертификаты в каком формате поддерживает FF
если нажать "добавить" то всё было бы видно сразу..
выложены сертификаты по операционкам
но это не так.
Разумеется, область действия должна быть ограничена
разумеется, вы же ставите в хранилище ФФ а не в корневые ОС
в то время как инструкции на сайте Госуслуг предлагают ставить сертификаты средствами ОС
как максимально общий сценарий для всех, и максимальной удобный для минцифры.
но похоже проще сидеть и ждать, уповать что нет статьи

сертификаты в каком формате поддерживает FF? На Госуслугах выложены сертификаты по операционкам, не по браузерам. Должен ли сертификат для FF соответствовать той ОС, из-под которой он запускается?
Так там отличается только инструцией. В архиве (хоть и под разными именами) все серты одинаковые:
$ sha256sum linux_russian_trusted_root_ca_pem/*; sha256sum windows_russian_trusted_root_ca/*
5b51db721b7c34958ed7432ae917a91297dd37508b2cae4f858ffbac6bc525ef  linux_russian_trusted_root_ca_pem/russian_trusted_root_ca_gost_2025_pem.crt
936a43fea6e8e525bcc0f81acd9c3d21b4fc4b9b68acea7906d698005afc6504  linux_russian_trusted_root_ca_pem/russian_trusted_root_ca_pem.crt
936a43fea6e8e525bcc0f81acd9c3d21b4fc4b9b68acea7906d698005afc6504  windows_russian_trusted_root_ca/russian_trusted_root_ca.cer
5b51db721b7c34958ed7432ae917a91297dd37508b2cae4f858ffbac6bc525ef  windows_russian_trusted_root_ca/russian_trusted_root_ca_gost_2025.cer
Так что смело берём любой архив распаковываем и добавляем в новый профиль FF
Ну и, об какие подводные камни можно споткнуться.
Ставя корневые серты на уровне ОС, вы оставляете возможность устроить вам MitM. Так что только отдельный профиль FF — никаких подводных.
UPD: В ГосУслуах только в разделе "Linux" есть инструкции по установке в бразуеры FF и Chromium :)
Рабочий костыль для тех, кто понимает как это настроить, для массового юзера это темный лес

Уже и Хромовые броузеры могут иметь в профиле дополнительные сертификаты.

Еще есть Chromium-Gost если так сильно не хотите яндекс.

"Аксиома Эскобара" (с)
Но, похоже, для работы с банками и госсайтами практически безальтернативно...

А зачем? Сертификаты минцыфры, на которые перешли банки из поста, все RSA. ГОСТ-овский рут у минцыфры тоже есть, но его дозволено не использовать.


При чём тут Chromium-Gost , если на https://www.gosuslugi.ru/crt выпускают сертификаты, где ГОСТовыми криптоалгоритмами и не пахнет. А корневой НУЦ можно засунуть в любой браузер, но только это опять полумеры. Никто же бесплатно СКЗИ не будет раздавать, чтобы обеспечить ОС ГОСТовыми криптоалгоритмами.

Никто же бесплатно СКЗИ не будет раздавать
Не ради рекламы – VipNet CSP бесплатный. Но есть нюанс: "стринги" и Chromium GOST не умеют работать с ним. Можно поставить VipNet PKI-клиент (тогда и "стринги", и Chromium GOST будут не нужны – эта штука умеет туннелизировать трафик от любого браузера в ГОСТовское шифрование). Но вот он уже стоит денег (плюс идиотская политика продаж самого "Инфотекса").

Скорее собранный Хромиум-МЦ нужен.

Chromium-Gost в нем по дефолту только ГОСТ шифрование, сертификаты Минцифры тоже руками доустанвливать надо, есть еще нюанс - у меня он конфликтует по профилю с классическим Chromium.
Для себя поставил в контейнере с пробросом видеоподсистемы хоста. Немного помудохался с cli командами для установки сертификатов прямо в образ, без проброса в основную файловую систему.
Все работает, и главное контейнер идеально с чистого листа формируется все куки прошлых сеансов идут лесом, какими бы хитрыми они ни были вроде пиктограмм в во вкладках и т.п. извращений маркетологов.
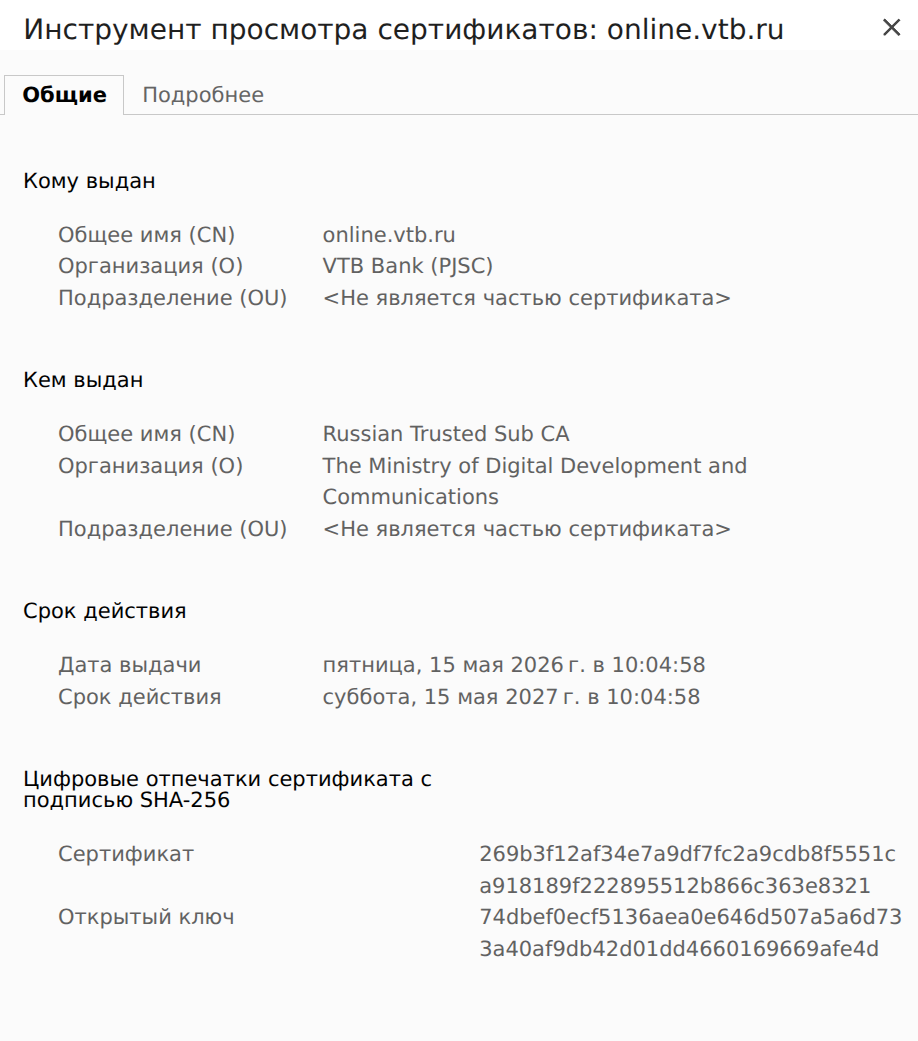

Было бы очень хорошо, если бы на Хабре появилась статья уровня "для чайников" с подробным описанием вариантов действий в новой ситуации. Для разных ОС, для разных браузеров.

Так всё есть, поиск.
Есть статьи, как минимум одна https://habr.com/ru/articles/814003/
Тут главное не вестись на тему “Установите Яндекс браузер и все проблемы решатся”. Да в нем встроен сертификат. И вроде как удобно - особенно под Windows. Попользовался, закрыл. Да бразуер закроется но его фоновые процессы останутся работать. Тут либо их ручками выгружать, либо почитать в сети на тему как делать “Отключение фонового режима в настройках, убрать все связанное с данным браузером из автозагрузки, …”. Это надо сделать сразу после установки.
Под Андроид тоже самое. Даже если смахнуть Яндекс браузер, сбор метрики продолжится фоном. Чтобы остановить сервисы нужно лезть и ручками их останавливать. Они снова начнут работать при запуске браузера.
Лично я для данной ситуации скачал для Windows - portable FireFox, в который установлю этот сертификат (пока просто нет необходимости). Под андроид тут немного сложнее - либо придется делать отдельный профиль, либо надо устанавливать отдельный браузер который будет изолированно работать в Shelter (не яндекс браузер), либо надо использовать отдельный телефон (желательно, для всех наших сервисов).
Устанавливать отдельно сертификат в Андроид не советую он будет работать во всех запускаемых браузерах и соответственно весь трафик будет открыт для обработки серверами минцифры.

Сертификаты ставятся не очень сложно, но кому-то из пожилых клиентов может понадобиться помощь. Каждый из нас может помочь пожилым соседям, родственникам.

Альфа отвалилась ещё в пятницу (мозилла). Пришлось вчера стринги ставить. Позволю себе самоцитирование:
Ну что - всё в лучших торадициях, в нескольких местах установщика надо заметить маааленькие, почти незаметные включённые галки "сделать стринги браузером по умолчанию" и "Я соглашаюсь принимать участие в улучшении сервисов Яндекса, отправляя разработчикам статистику использования браузера" и снять их, а самое прикольное - эта тварь сразу решила стянуть все закладки, пароли и прочее с мозиллы - это тоже надо заметить и персечь.
Как в старые добрые времена, одна ошибка - и ты ошибся.


Российские сертификаты (от 2025 г.) кто-то додумался выпустить с кириллицей в некоторых полях - видимо, показалось что так они будут ещё более "российскими". В результате Огнелис 115 ESR отказывается их ставить (серты вроде добавляются, но не появляются в хранилище браузера). Попробую загнать их через групповые политики в отдельный профиль, но, видимо, придётся возиться с виртуалкой. :(
Это касается только ESR? В новом (FF153) не проверяли?

Завалялась виртуалка на Proxmox VE с win7. Нет проблем импорта сертификатов. Запуск в отдельном профиле.
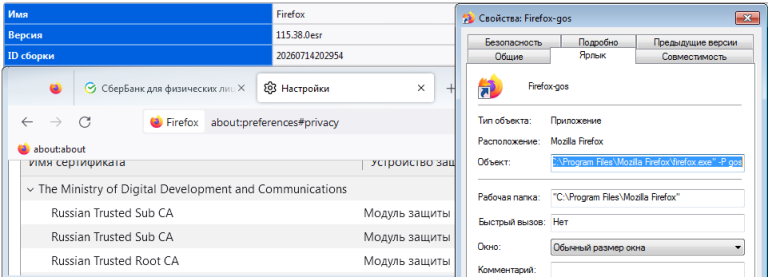

Огнелис 115 ESR отказывается
УМВР на этой версии.
У меня такое поведение, если ставить гостовые сертификаты, и всё работает, если ставить нормальные. Обычные. Нормального в них ничего нет.

Ну в крайнем случае лучше использовать отдельное устройство скажем с терминальным доступом чем ставить себе эти сертификаты на устройства для повседневного использования :) но вообще проще сделать банковские карты в РБ или ещё где то..и спокойно пользоваться в том числе их ПО..это всякого безопаснее чем наши сертификаты и ПО от наших компаний..

Если и ставить сертификат или яндекс браузер, то только в песочницу.
Но пока нет необходимости, все необходимые мне сайты открываются.
А что китайцы TrustAsia тоже отозвали? Скорее инструкция сверху ради продвижения сертификатов минцифры

Палю годноту, даже в апсторе есть https://apps.apple.com/ru/app/райффайзен-онлайн-банк-россия/id557857165

Простите за глупый вопрос... Но если пропатчить исходники и пересобрать, можно заставить firefox игнорировать не валидный сертификат на hsts так же, как на обычном https?
Какая же ржака) Открываем сертификат Сбербанка от минфифы. Там: Расположение http://nuc-ocsp.voskhod.ru Идём туда https://voskhod.ru/ а таааам)))) Сертификат от GlobalSign =)))) стратегический партнер государства в области информационных технологий с 1972 года, имеет исключительные компетенции и экспертизу в сфере разработки, внедрения и сопровождения автоматизированных информационных систем федерального значения.
О нет, опять злое российское государство рушит самые основы Интернета, лишь бы навязать беззащитным юзерам свой софт.
Хотя, подождите…
у заботливого российского государства оставались альтернативные международно признанные УЦ и каждый банк вполне может поддерживать два сайта - с международными сертификатами и внутренний, на случай бана, с российскими
Когда вы приходите в парикмахерскую, вы ожидаете, что вас красиво подстригут, а не будут спрашивать, регулярно ли вы чистите зубы и не мусорите ли под окнами. Когда вы приходите в кофейню, вы ожидаете, что вам нальют кофе, а не будут экзаменовать ваше знание матанализа и требовать справку об отсутствии судимости. Когда вы приходите в стрип-клуб… думаю, принцип вы уже поняли.
Так вот, сертификационный центр должен был делать только одно: за деньги удостоверять для всех желающих, что организация Икс — та же самая, что перед этим заключила с ним договор. Работа у сертификационного центра такая. Как у других стричь, варить кофе или красиво танцевать. Но уж это он должен был делать надёжно. Видит бог, я искренне хотел бы, чтобы так продолжалось и дальше, но теперь это всё разрушено. Ну что ж, надо принять новую реальность и жить в ней, а не пытаться влупиться обратно в яйцо, из которого вылупился. Мир теперь не будет прежним. Все эти якобы «международные» организации доказали, что они — просто департаменты американского государства. Так какой теперь смысл прыгать по чужим сертификационным центрам? Чтобы при следующем обострении попросили уже оттуда? Смиритесь, мы вступаем в эпоху суверенных Интернетов. По одному Интернету на государство. Это грустно, потому что грустно, но и немного смешно тоже. Как всегда, когда кто-то продвигает партию за поедание лиц леопардами. Как сейчас, когда ВНЕЗАПНО Реддит в Европе стали выдавать строго по паспорту (в тех странах, где не успели — это просто на Новый год, буквально).
Так какой теперь смысл прыгать по чужим сертификационным центрам? Чтобы при следующем обострении попросили уже оттуда?
нет никакой гарантии, что в один прекрасный момент вы не понравитесь очередной росссийской конторке, которая даже будучи номинально госкомпанией может руководствуется чисто экономическими шкурными интересами. Инфраструктура открытых ключей - это почти всегда зависимость от кого-то другого, и любая зависимость это нехорошо, это риски. А риски попадсть под санкции в, например, китайской юрисдикции, ближайшее время минимальны.
нет никакой гарантии
Не нравятся гарантии Минцифры? Ну тогда идите к дяде Сэму. Он же вам как раз сегодня выдал полную панамку гарантий. Если, конечно, вы россиянин.
Не нравятся гарантии Минцифры? Ну тогда идите к дяде Сэму.
Как я сказал, мне не нравятся любые зависимости, и никаким гарантиям я сильно не доверяю. А конкретно у Минцифры репутация такая себе, им-то доверять следует в последнюю очередь. Шантажирование лишением аккредитации при отказе выполнять меры по борьбе с ВПН это особый уровень, что-то похожее только в криминальном мире есть
Вы пишете про репутацию Минцифры не где-нибудь, а в комментариях к новости о том, как американский СЦ не выполнил свои обязательства, и вас ничего не смущает. OK.
ну вы сами эти Минцифры упомянули. Я говорил о том, что сертификаты - это зависимость, любая зависимость это риски, и в целом не очень хорошо, и вполне можно было банкам перейти на международно признанные сертификаты от УЦ с другой юрисдикцией, а не кошмарить пользователей . Дополнительно на случай тотального бана держать отдельный сайт на российских сертификатов, когда действительно выхода нет. Типо vtb.com и vtb.ru
Я где-то оправдывал американские УЦ?
Кстати, кто ваши комменты так быстро лайкает?
После того, как вчерашние уважаемые международные организации зафейлили свою прямую задачу — удостоверение, они закончились как уважаемые международные организации и начались как шарашкины конторы. И, к сожалению, утащили с собой на дно ВСЮ систему, где кто-то до сих пор признаёт их как уважаемые международные организации. Лично я после этого просто не понял бы, если бы российские банки легитимизировали эту скомпрометированную систему своими обращениями за сертификацией.
Что касается недоверия Минцифре, покажите мне того пострадавшего, кого Минцифры обязалось удостоверять и не выполнило своих обязательств. Или как-то иначе подвело в вопросах удостоверения. Вот тогда и поговорим о её репутации в этих самых вопросах.
Кстати, кто ваши комменты так быстро лайкает?
На меня можете набрасывать сколько угодно. Я не обидчивый, и чужие деньги и секреты не храню.
легитимизировали эту скомпрометированную систему своими обращениями за сертификацией.
Цель этой системы - представлять гарантии НЕЗАВИСИМОЙ стороной, что трафик, дошедшей до вас - подлинный, от подлинного отправителя. Копрометация бы была, если бы отдавали ключи шифрования левым участникам, но такого не было. Был отзыв и отказ работать. Это плохо, но лучше такая система, чем никакая
Что касается недоверия Минцифре, покажите мне того пострадавшего, кого Минцифры обязалось удостоверять и не выполнило своих обязательств.
Минцифры только начало заниматься этой сферой, все впереди. Скорее более мерзкие вещи от нее будут. Шантажирование лишением аккредитации это куда более подлый поступок, чем отказ от дальнейшей работы западных УЦ. Минцифры создает законопроекты, по которым у региональных операторов, давно работающих и соблюдающих российские законы, отзывается лицензия, и это куда более подлый поступок
Цель этой системы - представлять гарантии НЕЗАВИСИМОЙ стороной, что трафик, дошедшей до вас - подлинный
"Слово солдата — золотое слово; почему он его не держит?"
Цель этой системы - представлять гарантии НЕЗАВИСИМОЙ стороной
Это забавно. Они и они им подобные бизнесы сейчас смущённо объясняют своим (пока что) оставшимся клиентам: мы послали ушедшего клиента нахер не потому, что так захотела наша левая нога, и не потому, что мы, вместо того, чтобы специализироваться в вопросах сертификации, решили залезть в политику, а потому, что НАС ЗАСТАВИЛИ. С Дядей Сэмом особо не поспоришь, просим понять и не уходить.
А вы говорите, что они всё-таки независимые. То есть, что нахер послали клиента именно потому, что так захотела левая нога.
Я б на их месте от такого адвоката решительно отмежевался.
Независимые это значит независимые от других участников этой схемы, речь об инфраструктуре открытых ключей
чего не будет с Мицифрой, российским сайтом и российским интернет провайдером
Ну так Минцифра также независима от других участников этой схемы... кроме государства, как и везде.
Этот дурацкий разговор меня уже утомил. Создайте свой Интернет со своими банками и своей независимостью от кого угодно. А для нормальных людей независимость это когда ЧУЖОЕ государство не может отключить банк-клиент на ТВОЕЙ территории.
Создайте свой Интернет со своими банками и своей независимостью от кого угодно
Этим как раз занимается ваше Минцифры. Вместо того, чтобы защититься от конкретных виновников, она огораживает нас от всего мира, кошмаря миллионы граждан.
А для нормальных людей независимость это когда ЧУЖОЕ государство не может отключить банк-клиент на ТВОЕЙ территории.
Странно , когда у IT-специалиста возникают только такие ассоциации на слово независимость. Поясняю на примере, какие другие бывают проблемы.
Вы, как владелец интернет магазина, хотели бы видеть, чтобы у ваших пользователей на странице было именно то, что вы разместили. Однако странным образом туда попадает, допустим, реклама. Выясняется, что реклама добавляется интернет-провайдером, имеющим договоренности/обязанности с Удостоверяющим центром Минцифвы, который вас обязал подписывать его сертификатом. Если что, пример основан на реальных событиях , Ростелеком ранее встраивал рекламу в http трафик. И это самое безобидное, что может произойти. Худшее - это тотальная прослушка и подставы для журналистов и оппозиционеров.
И, насколько мне известно, даже Certificate Transparency вас не спасет, поскольку браузеры всегда доверяют кастомным сертификатом.

Наше Минцыфры в данном случае как раз решает проблему. Лучшим способом из тех что вообще возможны.
Реклама от провайдера зло. Но что делать, кроме решения Минфры, никто не знает.
Реклама от провайдера это самое меньшее зло, на которое они способны.
Лучшее решение - два сертфиката на два сайта, один российский, другой - международно признанный с китайской юрисдикцией
Китайские которые Trust Asia тоже отозвали. Не работает ваш план.
Где это вы смотрите? Как можно отозвать корневой сертификат УЦ? Браузеры по дефолту ему продолжают доверять
На https://www.trustasia.com/index-en в мобильном Fennec, в десктопном Firefox и Chromium у меня заходит, только сайт без ВПн медленно грузится.
Кроме него другие международно признанные китайские серты
1) China Financial Certification Authority
https://www.qingshan.gov.cn/
2) Guangdong Certificate Authority
https://gdca.com.cn/
Куча вариантов есть, как я посмотрел
Выясняется, что реклама добавляется интернет-провайдером, имеющим договоренности/обязанности с Удостоверяющим центром Минцифвы, который вас обязал подписывать его сертификатом.
Такое где-то в мире происходило вообще? Чтобы госучреждение, удостоверяющий центр - ради непонятно чего делал левый сертификат для сайта и отдавало его коммерческой структуре для банальной вставки рекламы? )
Или это такое "легкое преувеличение"?
Худшее - это тотальная прослушка и подставы для журналистов и оппозиционеров.
Для этого как раз перевыпускать сертификаты не требуется. )) Достаточно просто получить переписку из whatsapp.
Саудовский журналист Джамаль Хашогги обсуждал в личной переписке планы по созданию протестного движения против властей страны, из-за чего его могли убить. Об этом сообщает телеканал CNN.
Такое где-то в мире происходило вообще? Чтобы госучреждение, удостоверяющий центр - ради непонятно чего делал левый сертификат для сайта и отдавало его коммерческой структуре для банальной вставки рекламы? )
Кроме России, где-то в другом месте в мире не происходило навязывание бизнесу обязанностей шпионить за VPN’ами пользователей. И реклама разная бывает. Вот Яндекс давно в промо в первые места в поисковой выдаче ставит вместо Телеграма, ДИскорда и Анидеска какие-то левые сайты с левыми установщиками. Как авторы этих поделок зарабатывают, я не знаю, но уверен, что без дополнительных шпионских функций там не обошлось
И да, у меня просто упрощенный пример был.
Для этого как раз перевыпускать сертификаты не требуется. )) Достаточно просто получить переписку из whatsapp.
Да что-то с Максом не задалось, и теперь Ватсапп с Телеграмом вряд ли такой информацией поделятся.
Вы Алисой пользуетесь? Мало того, что на википедиию ссылаетесь, так еще и приведенного текста там нет, а последняя правка там была 2 октября
И завязывайте с уотэбаутизмом, я лично не являюсь поклонником западного мирка и не считаю крупные страны Запада демократичными.
Опять а у них негров линчуют?
да меня удивляет, как его сообщения быстро лайкают. 10 Минут назад появились, уже +4 . Прямо тайные поклонники у гражданина, которые сидят и эфпячат эту страницу, ожидая новые комменты от него

Моих два плюса под его комментами в этой теме. Я бы проплюсовал каждый его комментарий здесь, но хочется верить, что он не единственный на этом сайте, на кого их стоит потратить :)
Человек говорит разумные вещи. Его тезисы не противоречят наблюдаемой объективной реальности, и даже несильно поляризованы в эмоциональном плане, по сравнению с сообщеними тех, кто ему возражает.
Да, я понимаю, что среднестатистического sweet summer child хаброюзера, все еще пребывающего в уютном двойном пузыре (сознательная жизнь застала лишь сытые 2000+, и айтишную халяву элитарность недавних лет десяти) такой срыв покровов слишком выбивает из зоны комфорта, и мозг включает защитный режим отрицания/игнорирования. Сказка про темный мордор и светлый валинор такая привычно-уютная, а соцреализм про две лицемерные кучи гавна (одна пожирнее и с ароматизаторами, а другая пожиже и показательно-тошнотворная) такой пугающий и маргинально-эпотажный.
Человек говорит разумные вещи. Его тезисы не противоречят наблюдаемой объективной реальности, и даже несильно поляризованы в эмоциональном плане, по сравнению с сообщеними тех, кто ему возражает.
Не эмоционально, ага. "Не нравятся Минцифры - идите к дяде Сэму". Плюс прямое распространение фейков - Реддит никто не обязал "выдавать" по паспорту в Европе. Было такое только для Великобритании, и только для контента 18+ внутри Реддита
Ну вот я читаю и плюсую. Потому что разумно говорит.

Вы нагло подмениваете понятия, уравнивая «под санкциями» и «россиянин». Тысячи, если не миллионы, сайтов в зоне .ru прекрасно пользуются иностранными сертификатами и ничего у них не отзывается.
Смиритесь, мы вступаем в эпоху суверенных Интернетов. По одному Интернету на государство. Это грустно, потому что грустно, но и немного смешно тоже.
Ах, если бы только интернета это касалось. То что надвигается очень напоминает
запрос гуглу - взаимодействие между фракциями world of warcraft в 2005 году
Обзор от ИИ:
В 2005 году взаимодействие между Альянсом и Ордой в World of Warcraft было строго враждебным, полным открытого PvP в открытом мире и полным отсутствием любых средств общения. Игроки разных фракций не могли объединяться в группы, разговаривать друг с другом или торговать.
Ограничения и общение
Языковой барьер: персонажи из враждованных лагерей видели слова друг друга как набор случайных бессмысленных символов.
Запрет на торговлю: прямой обмен предметами и золотом между Альянсом и Ордой был невозможен.
Отсутствие групп: нельзя было вместе ходить в подземелья или выполнять задания.
Открытый мир и бои
Враждебность по умолчанию: в зонах с совместным контролем (оспариваемых территориях) игроки противоположной стороны всегда подсвечивались красным цветом, и на них действовал режим PvP.
Аукционы: у каждой фракции был свой отдельный аукцион, а общий гоблинский аукцион в Прибамбасске долгое время не позволял выкупать лоты врагов (персонажам одной учетной записи через третьих лиц).
Хотите узнать больше про системы чести (PvP-ранги) того времени или про то, как работали первые поля боя (Поля Сражений) в 2005 году? ИИ может ошибаться. Рекомендуем проверять ответы.
И нет, в данном случае ИИ не ошибается. А самое противное, что скорее всего это не у меня чердак подтекает, а действительно весь мир просто онлайн-песочница для каких-то упырей. Да, уверен у них есть свои веские причины на это, возможно в глобальном масштабе они даже разумны, хотя врядли справедливы в общепринятом смысле. Но цинизм и нахрапистость происходящего, вкупе с осознанием своей (и подавляющего большинства обычных людей) роли пешки в чьей-то игре, причем даже не шахматной, а что-то вроде “Чапаева”…

Когда вы приходите в парикмахерскую, вы ожидаете, что вас красиво подстригут, а не будут спрашивать, регулярно ли вы чистите зубы и не мусорите ли под окнами
Ваши аналогии неверны. Попробуйте купить машину, если на вас заведено исполнительное производство, или если вы начали процедуру банкротства. Казалось бы, автосалон должен делать только одно: за деньги продавать вам машины. А уж если вы не дай бог обнаружили себя в списке Росфинмониторинга, вы даже телевизор за наличные не купите.
А если вы юридическое лицо, любая кофейня проверит вас вдоль и поперек, прежде чем заключать с вами договор.
Мир теперь не будет прежним. Все эти якобы «международные» организации доказали, что они — просто департаменты американского государства
Компании вынуждены исполнять законы государства, где зарегистрированы, вот так сюрприз. Я понимаю, что хотелось бы жить в светлом и красивом мире, где все друг другу братья, но увы. Мир-то и не изменился. Изменилось наше с вами восприятие мира, потому что эти процессы коснулись нас лично.

>сертификатов безопасности у российских владельцев сайтов в интернете есть возможность оперативно (срок исполнения — 3 рабочих дня) и бесплатно получить российские после подачи заявления на Едином портале государственных и муниципальных услуг (Госуслуги)
а это точно "оперативно"? сейчас я получаю (и обновляю) за 5 минут максимум. certbot'ом(включая встроенные в разные proxmox'ы) используя DNS-авторизацию Cloudflare.

Многие банки и так активно подталкивали к переходу на мобильное приложение и забивали на веб-интерфейс, а тут такой подарок. В приложении то с собой сертификат тащить не сложно, ставить ничего на уровне системы не нужно, а пользователю на десктопе что-то обычно вручную лень делать... вуаля, ещё больше траффика в мобилке, ещё ниже приоритет веб-доработок :(

Объясните: Какая РЕАЛЬНАЯ опасность от корневого сертификата??? Я знаю только про подмен траффика… и что ещё?
Мы и так уже .ru .su напрямую гоним, а ВНЕШКА только по VPN - траффик Исты/Ютуба/тд НЕ подменить по VPN

Кроме шпионажа со стороны родного государства - никакой.

Ваш шифрованный трафик с кем угодно буквально может быть расшифрован путём подмены сертификата, на другой, который выпущен с использованием корневого как доверенного. И никаких алертов не будет, вы об этом не узнаете.
Так например делает антивирус Касперского, если вы доверите ему свой трафик.
А так всё в порядке.
Какая реальная опасность от бледных поганок? Я знаю только, что отравиться можно. Ну а ещё?

Это смотря где его установить, возможно влияние но подпись кода и т.д. и т.п.
В истории было несколько атак с подменой корневых сертификатов, как широко известных, так и не очень.
Вот openssl x509 -text -in ./russian*
russian_trusted_root_ca.cer:
        X509v3 extensions:
            X509v3 Subject Key Identifier:
                E1:D1:81:E5:CE:5A:5F:04:AA:D2:E9:B6:9D:66:B1:C5:FA:AC:2C:87
            X509v3 Authority Key Identifier:
                E1:D1:81:E5:CE:5A:5F:04:AA:D2:E9:B6:9D:66:B1:C5:FA:AC:2C:87
            X509v3 Basic Constraints: critical
                CA:TRUE, pathlen:4
            X509v3 Key Usage: critical
                Digital Signature, Certificate Sign, CRL Sign
russian_trusted_root_ca_gost_2025.cer:
        X509v3 extensions:
            X509v3 Basic Constraints: critical
                CA:TRUE, pathlen:4
            X509v3 Subject Key Identifier:
                D8:48:56:16:C8:DB:81:42:95:0C:7C:92:8B:EA:37:E7:11:A5:BD:EA
            X509v3 Key Usage: critical
                Certificate Sign, CRL Sign
            X509v3 Certificate Policies:
                Policy: 1.2.643.2.25.1.14.3
                Policy: X509v3 Any Policy
                Policy: Class of Signing Tool KC1
                Policy: Class of Signing Tool KC2
                Policy: Class of Signing Tool KC3
                Policy: Class of Signing Tool KB1
                Policy: Class of Signing Tool KB2
Вроде, права использования в рамках приличия.
Да юзайте уже http, че там шифровать. Вся кредитная история и так давно слита в базы даркнета
http://fsb.ru/ работает без https, такого будущего вы хотите?

Сайт сбербанка и открывается по http если в системе нет отечественных сертификатов.

Хм, честно говоря, HTTPS продвигали и продвигают немного для другого. Грубо говоря, для возможности управления Интернет.

Интересно, как это скажется на эквайринг. Может же сильно затруднить оплату в интернет магазинах.

Да даже у позитивов отобрали, сайт ptsecurity.com не открывается

Напомню, что у Firefox своё хранилище сертификатов.

Самостоятельная установка корневых и любых сертификатов - это дырка в безопасности. Я установил и надеюсь, что они те, что надо. Корневые - потому, что корпоративный мессенджер требовал. Отдельные - чтобы не устанавливать корневой в браузере.

Российские сайты и сервисы могут некорректно работать в иностранных браузерах из‑за отзыва международных SSL‑сертификатов.
Из этого предложения можно подумать, что у банков якобы отозвали сертификаты. Будь это так, сначала бы появились новости, что пользователи не могут зайти на сайт банка из-за ошибки "NET::ERR_CERT_REVOKED". Но таких новостей не было. Сейчас люди видят ошибку из-за того, что под предлогом того, что у некоторых других сайтов были ранее отобраны сертификаты, банки (предполагаю, добровольно-принудительно) заменили нормальный сертификат на (потенциально крайне опасный) сертификат от людей помешанных на контроле и цензуре (МинЦифры).
Или я не прав, и есть какие-то доказательства того, что (например, у sberbank.ru) именно в рамках санкций был отозван сертификат от международной организации, и уже только после это сертификат заменили на патриотический?

Не прав
Data:
Version: V3
Serial Number: 5b42c76f4b71717059548c71358ad6e9
Thumbprint: 5a958c4455dfae512718eb4ca295c97dfb416e93
Signature Algorithm:
Issuer: C=GR O=Hellenic Academic and Research Institutions CA CN=HARICA DV TLS RSA
Validity
Not Before: 2026-04-02 06:03:03
Not After: 2026-10-18 06:03:02
Subject: CN=sberbank.ru

$ openssl crl -inform DER -in HARICA-DV-TLS-Sub-R1.crl -text | grep -A 4 5b42c76f4b71717059548c71358ad6e9
    Serial Number: 5B42C76F4B71717059548C71358AD6E9
        Revocation Date: Jul 17 06:17:35 2026 GMT
        CRL entry extensions:
            X509v3 CRL Reason Code:
                Privilege Withdrawn

Data:
Version: V3
Serial Number: 36b9bed0ebc535ccb25005141370baf291f179f
Thumbprint: ac931e5d0af4325a44b02dbdeedf54d99bccace1
Signature Algorithm:
Issuer: C=CN O=TrustAsia Technologies, Inc. CN=LiteSSL RSA CA 2025
Validity
Not Before: 2026-07-15 05:00:00
Not After: 2026-10-13 04:59:59
Subject: CN=sberbank.ru

$ openssl crl -inform DER -in LiteSSLRSACA2025-Part7.crl -text | grep -A 4 36b9bed0ebc535ccb25005141370baf291f179f
    Serial Number: 36B9BED0EBC535CCB25005141370BAF291F179F0
        Revocation Date: Aug  3 11:30:01 2026 GMT
        CRL entry extensions:
            X509v3 CRL Reason Code:
                Privilege Withdrawn
Почему не хотят содержать два домена с одинаковыми сайтами, на одном сертификат минцифры, на другом любой другой? Например sberbank.ru с сертификатом от Минцифр, а world.sberbank.ru с Lets encrypt ?
Зарегистрируйтесь на Хабре, чтобы оставить комментарий
Из-за отзыва зарубежных SSL-сертификатов сайты российских банков перестали открываться в Chrome, Safari, Edge и Opera