
Хабр Курсы для админов
РЕКЛАМА
Большая витрина: от крупнейших школ до частных авторов. Сравнивайте по цене, длительности, формату и выбирайте самый подходящий курс!

Если абзацы читать вне контекта статьи - то вроде бы и нормально. Но всё вместе - это лютая дичь. Вроде сначала был OVPN, потом приплетается амнезия, а закончили аж на TCP-потоках.
Нейроночный бред вкупе с человечьей тупостью, чесслово.

Это история моего пути к работающему VPN: с ошибками, которых можно избежать, и полезными приёмами, которые стоит взять на заметку. TCP-посредник относится к OpenVPN, AmneziaWG работает отдельно. Видите техническую ошибку — укажите конкретно. Обсуждать решения готов, переходить на личности — нет.

Для каких целей впн нужен?

И ответы на комменты от нейронки... Надо бы и вопросы тогда тоже от неё:
Вы пишете, что разделение отправки первого байта и изменение keepalive вместе восстановили работу VPN. Проверяли ли вы эти изменения по отдельности? Интересно, какое из них оказалось решающим и воспроизводился ли результат при повторных подключениях из разных сетей.

кто-то осилил? я нет :( есть вариант через впн в условиях блокировок с мобильного в заглушенных регионах ходить в нормальный интернет? если нет, то моя инструкция к рабочему впн - это 10 минут времени на покупку впс и один промпт "брат, вот тебе ssh, накати мне чтоб работало". проверено - заменяет несколько часов работы опытного сисадмина и занимает 10 минут. даже на Merlin всё может сам прописать. клод пока не отлетел, если что😄

Нейрослоп нужно сразу пропускать через нейроанализ: когда появилась структура статьи, стало очевидно, что автор вообще говорит не о борьбе с блокировками и не о какой-то особенной настройке протокола — а о том, каким трудом ему далась стандартная настройка рабочей связки.
Вот суть его проблем:
Проблема «TLS подключается, но интернета нет»: Была вызвана не блокировкой, а ошибками внутренней маршрутизации трафика на Windows-сервере. Автор решил её привязкой службы OpenVPN к локальному сокету 127.0.0.1 и настройкой связки виртуального TAP-адаптера с механизмом WinNAT.
Постоянные обрывы ( каждые 16 секунд): Происходили из-за конфликта устройств при попытке использовать один профиль на нескольких клиентах одновременно (из-за отключенной директивы duplicate-cn). Проблема решилась выпуском индивидуальных сертификатов с уникальным именем CN (Common Name) под каждое устройство.
Ошибки авторизации: Были связаны с некорректным расчетом относительного пути к ключу шифрования tls-crypt при сборке профилей (скрипт искал его от своей текущей папки, а не от каталога конфигурации OpenVPN).
Вот и всё. Обычный процесс набивания шишек нейронка раздула до мега-эпоса на километровой портянке.

один промпт "брат, вот тебе ssh, накати мне чтоб работало".
дайте контакты этого брата )
дайте контакты этого брата )

Купил VPS, скачал Amnezia, ввел в неё креды и она тебе в один клик поднимает туннель на любом протоколе.

Ну amnezia просто сама себя ставит. Она не настраивает ufw или fail2ban, запрет логина по паролю и т.д.

А нафига это все на вм, где кроме нее ничего нет?

Это называется "базовая подготовка ВМ". fail2ban на слабых тачках - must have. При брутфорсе тачки утилизация CPU пойдёт вверх. Чем больше клиентов будет на vds, тем большее это будет заметно.

У меня встречный вопрос(может я ошибаюсь просто), но разве получивший доступ к VPN серверу не получает ли сразу доступ ко всему домашнему контуру(Если VPN допустим на роутере)? На конечных девайсах по идее уже могут быть попытки доступа к самим девайсам.

Повезло, если у вас openvpn еще ходит (хотя вы кастомный маскировщик прикрутили).
Вот только не понял куда делся NL-сервер в итоге - если речь шла про обход блокировок, то впс тут не будет таким уж надёжным решением.
Многа букав. Просто один вопрос. Почему OpenVPN в 2026?

Какая ваша итоговая скорость интернета, 128 килобит в секунду или все же 256 ?
Да, через Amnezia можно быстро всё поднять. Я начал с OpenVPN, потому что уже пользовался им на работе. Знакомая штука, зачем искать другое? Сначала всё было збс, потом пошли обрывы и начала скакать скорость. Пришлось копаться в настройках и пробовать другие варианты. Тут и пригодились Cloak и Amnezia.
Две машины у меня уже были под другие задачи. Решил заодно запустить на них VPN для себя и близких.
Свой VPN собирал впервые. Как у новичка с девушкой: вроде всё работает, потом "что-то" падает и приходится искать решение. Ну вы поняли )))
С NL поясню проще: OpenVPN у меня работает на Windows и выходит в интернет прямо оттуда. На Linux-сервере NL остались AmneziaWG, Cloak, старые подключения OpenVPN и бот.
Windows-подключение у меня настроено на TCP, а AmneziaWG на Linux использует UDP. Это именно мои настройки: у OpenVPN тоже есть UDP-режим.
Статья правда получилась длинной, воды тоже налил. Надеюсь, кому-то пригодится. В следующий раз постараюсь короче. Спасибо за советы и полезные комменты!
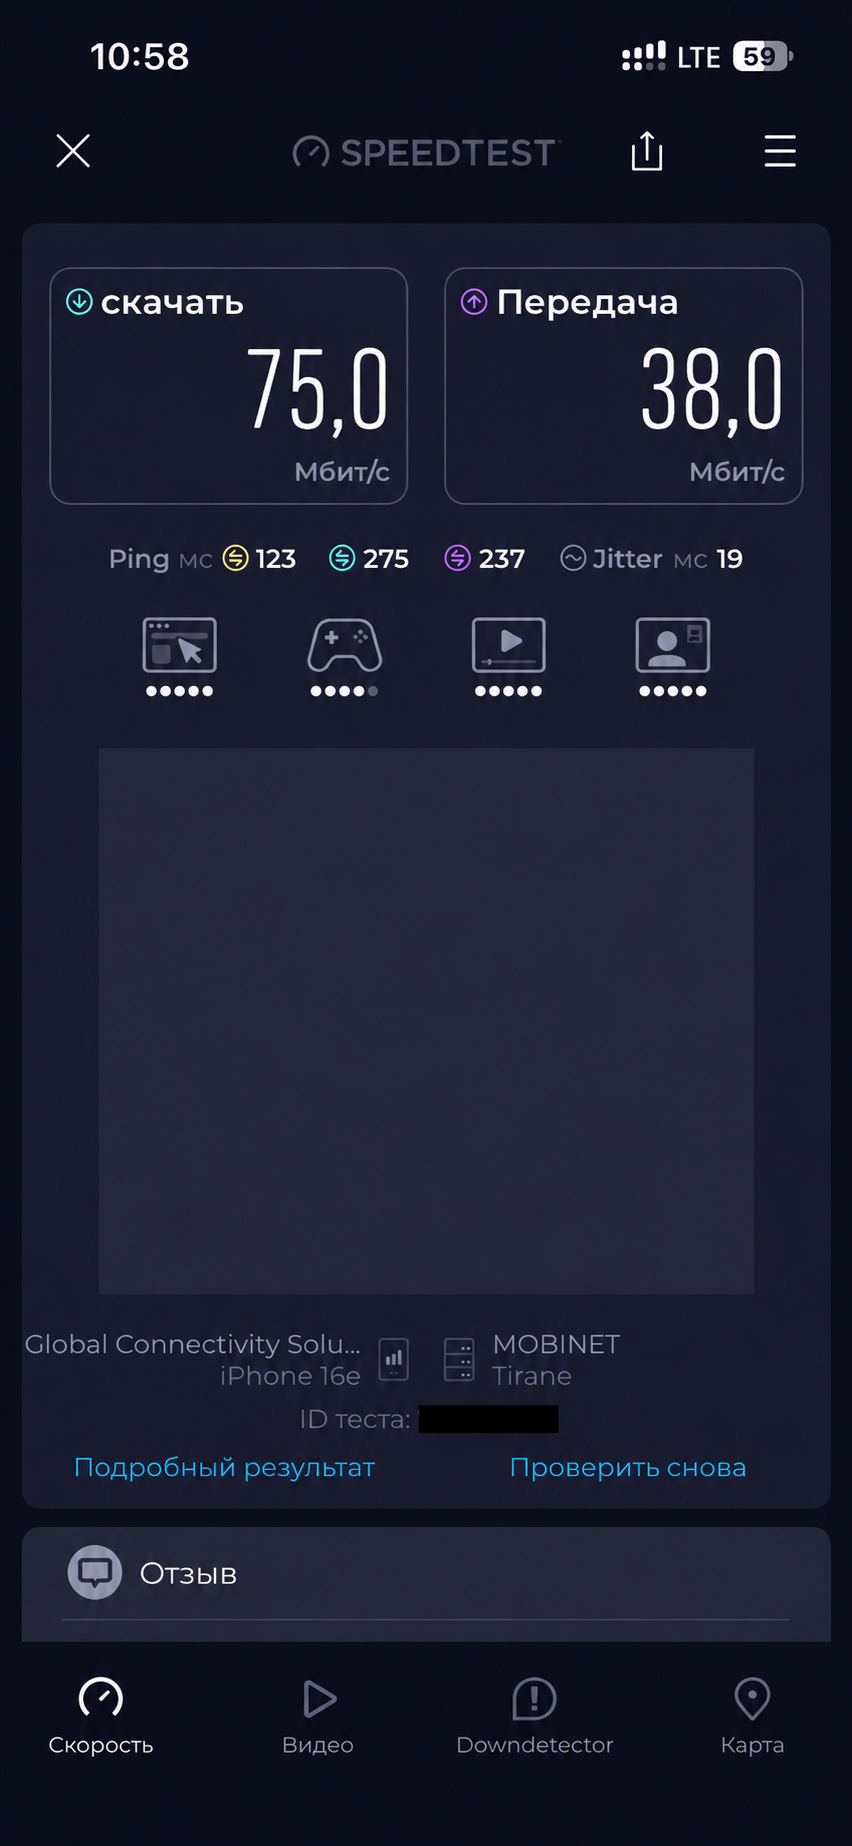
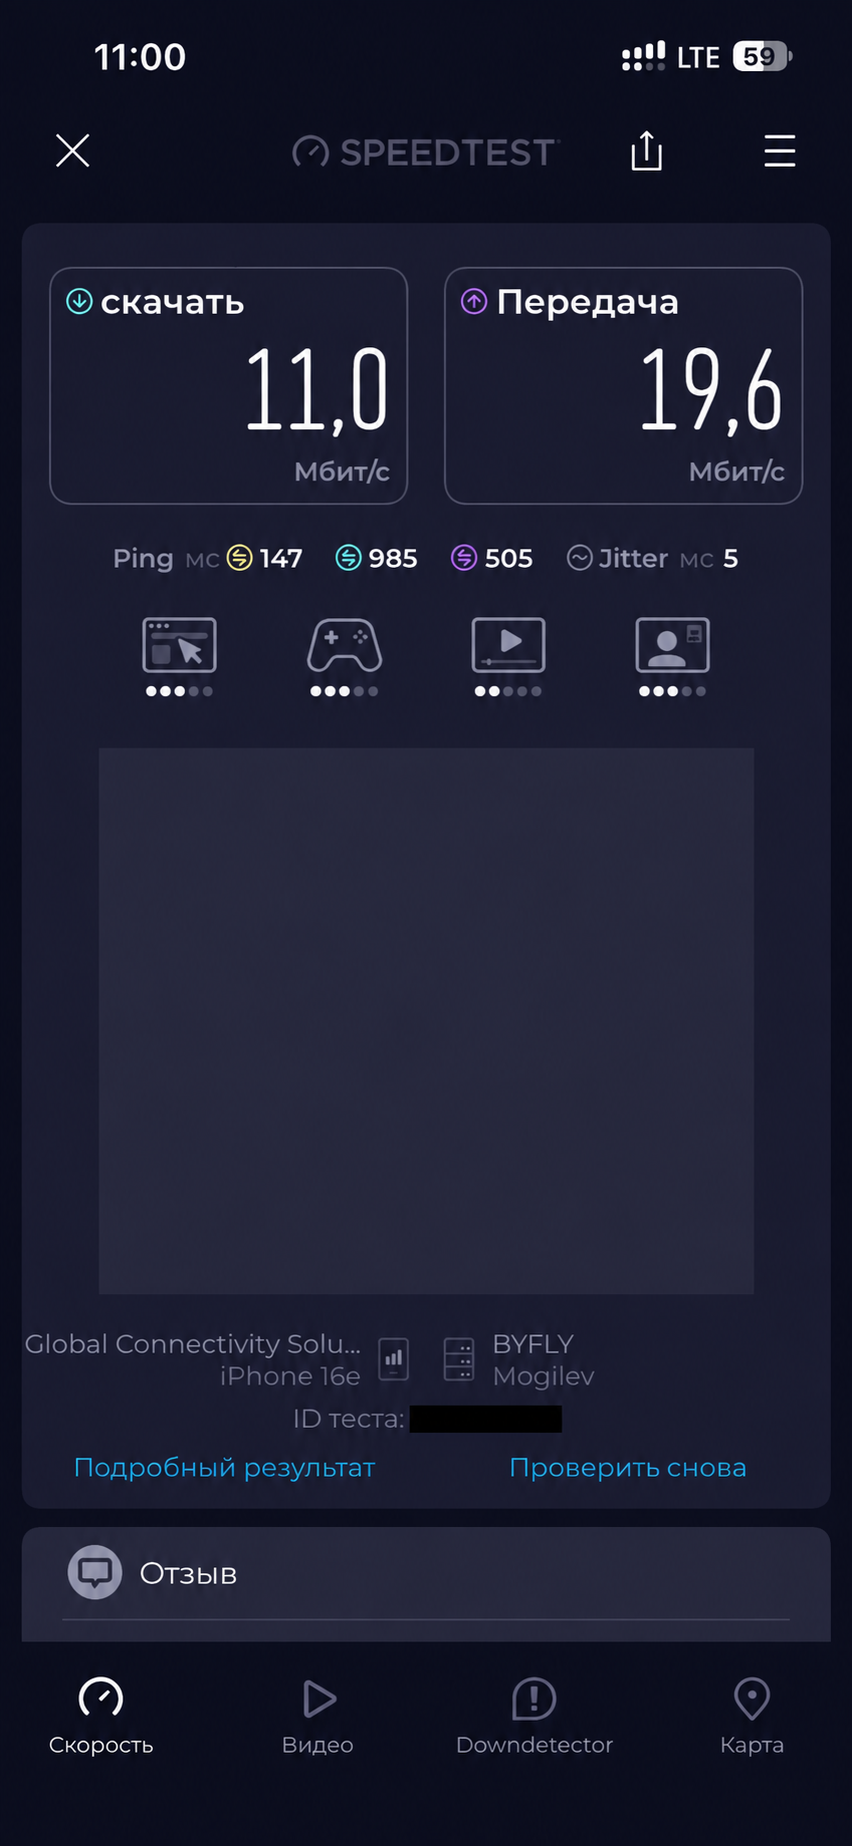
Вот два свежих замера с iPhone через LTE:
AmneziaWG: скачивание 75,0 Мбит/с, отправка 38,0 Мбит/с, ping 123 мс. OpenVPN: скачивание 11,0 Мбит/с, отправка 19,6 Мбит/с, ping 147 мс.

Сейчас, ИМХО, самый универсальный вариант с двумя VPS, в РФ и за ра рубежом. В РФ подымаете любые протоколы: внутри страны, судя по моему скромному опыту, особо не блочат. Там терминируете ovpn, l2tp, чистый wireguard, короче всё, что умеют мобильники,компы и роутеры более-менее бюджетного диапазона. Можно, конечно, накатить openwrt, но когда ваши родственники удалены на несколько тыщ километров, проще им QR от wireguard скинуть или ovpn конфиг, чем роутер шить. Вот. А уже на участке между внутренним и внешним VPN изгаляться можно любым способом, заодно и уровень знаний вырастает. Опять же и DoH с DoT скорее всего понадобится, и маршрутизацию аккуратно нарулить, и с UDP трафиком могут траблы возникнуть в некоторых сетапах. И тут венды наверное не лучший выбор, как мне кажется

универсальный вариант с двумя VPS, в РФ и за ра рубежом
Он уже не очень из-за недавних блокировок по TLS ClientHello. Поэтому либо двойная нода не-РФ > не-РФ, либо РФ > РФ > не-РФ - не-РФ (вместо двойной ноды может быть два айпи на одной ноде). Долго объяснять, но пока что так - самый надёжный вариант, он помогает скрыть входной айпи от цензора. Наверное, со временем станет основным.

Без обид, но написана какая-то шизофазия :\
Да и какой OpenVPN в 2026 году?? У меня VLESS Reality недавно отлетел, пока что спасает прокси цепочка из AWG 3.1 WARP -> VPS


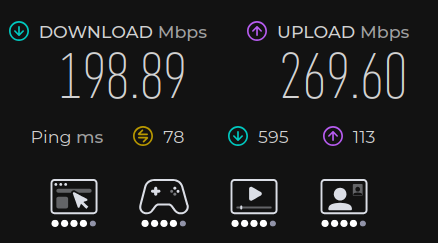

VPN подключён. Интернет не в курсе