Обновить

Администрирование

Сначала показывать
Порог рейтинга
Уровень сложности

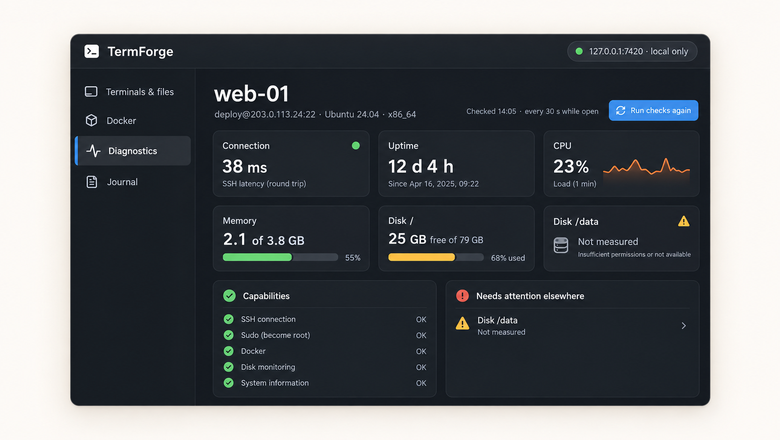
TermForge: SSH, файлы и Docker в одном рабочем пространстве

Уровень сложностиСредний
Время на прочтение4 мин
Охват и читатели579

Было ли у вас такое, что приходится управлять несколькими серверами одновременно? Если да, то возможно вам знакома боль, когда нужно переключаться между терминалами, файловыми провайдерами и тд. В этой статье я расскажу про свое решение этой проблемы.

Читать далее

Новости

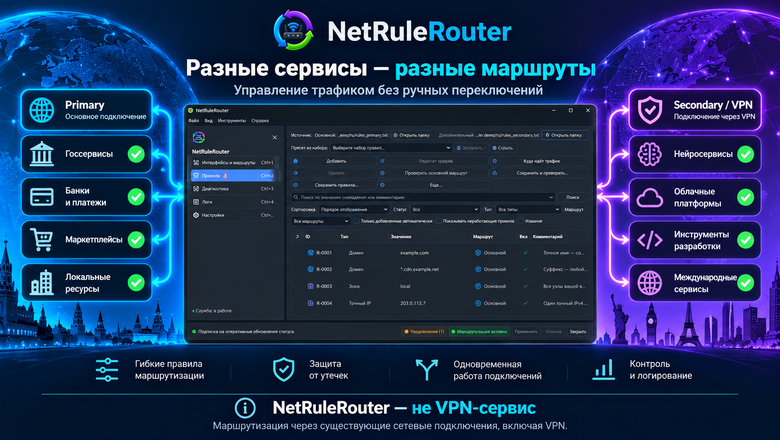
Написал NetRuleRouter, чтобы сайты, приложения и сети работали через разные подключения без отключения VPN

Уровень сложностиСредний
Время на прочтение14 мин
Охват и читатели904

Представьте ситуацию: на компьютере включён VPN, зарубежные сервисы работают, но некоторые российские сайты, банки или маркетплейсы начинают просить его отключить.

Выключаете VPN — российские ресурсы открываются, зато часть зарубежных становится недоступной. Включаете обратно — проблема повторяется.

А если одновременно нужны корпоративный VPN, личный VPN, мессенджеры, игры и обычный интернет?

Мне надоело постоянно переключаться между подключениями. Поэтому я начал разрабатывать NetRuleRouter — программу, которая позволяет управлять маршрутизацией трафика по сайтам, приложениям, IP-адресам и сетям.

Причём NetRuleRouter — не VPN-клиент. Он работает поверх уже существующих подключений и позволяет выбирать, через какое из них должен идти определённый трафик.

Разработку я начал 1 апреля 2026 года, первые рабочие версии использовал ещё летом, а теперь выпустил первую публичную альфу NetRuleRouter v0.1.0-alpha.1 для Windows и Linux.

Хочу рассказать, откуда появилась идея, что уже умеет программа, как я использую её сам и почему при таком количестве возможностей это пока именно alpha.

Читать далее

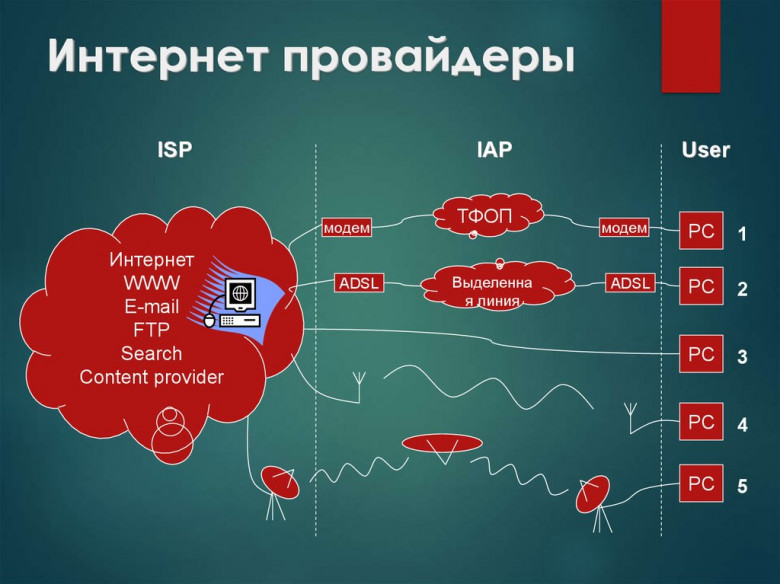
Медленный свет: почему интернет тормозит, хотя электричество «бежит со скоростью света»

Уровень сложностиПростой
Время на прочтение4 мин
Охват и читатели1.7K

Заблуждение, с которым мы сталкиваемся постоянно, звучит примерно так: электричество распространяется со скоростью света, а интернет по оптоволокну — заметно медленнее. Из этого делают вывод, что медь принципиально быстрее стекла, а вся задержка интернета — это «физика оптики». Вывод красивый, но неверный, и разбираться с ним интересно не ради спора, а ради того, чтобы понять, где на самом деле живут те самые пинги, которые нас бесят.

Начнём с главного тезиса, который ломает всю картину: электроэнергия не передаётся со скоростью света. Никогда не передавалась и передаваться не будет — во всяком случае в привычных нам линиях.

Читать далее

Копируем содержимое Яндекс.Диск к себе

Уровень сложностиПростой
Время на прочтение7 мин
Охват и читатели3.1K

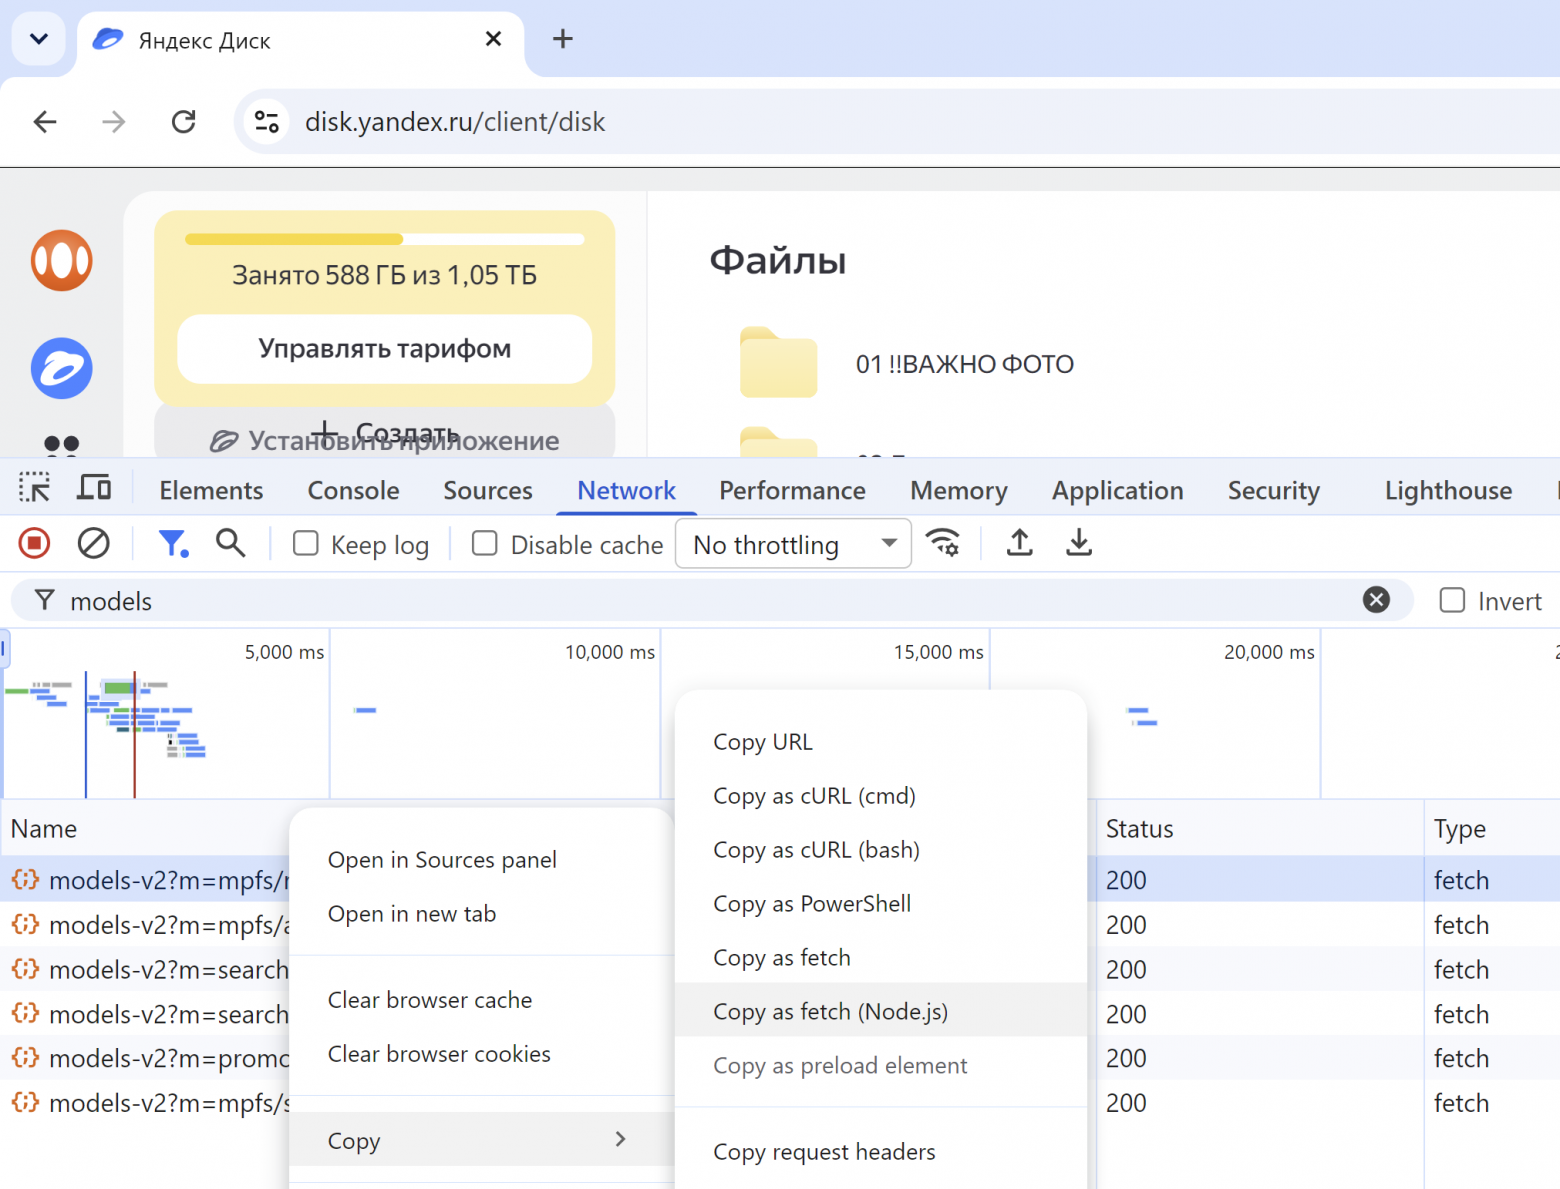
Есть Яндекс.Диск объемом ~500GB, заполненный в основном фото (RAW и JPEG) и видео, и задача сохранить все его содержимое на локальный диск.

Вроде бы ровно для этого и нужен официальный клиент - но в реальных условиях он повел себя крайне странно.

Пришлось брать дело в свои руки, а заодно плотнее познакомиться с node:streams...

Читать далее

Вместе мы можем больше: «ЛизаАлерт» на связи или что меняет спутниковый интернет в поисках пропавших людей

Уровень сложностиПростой
Время на прочтение7 мин
Охват и читатели7.3K

#мыпомогаемЛизаАлерт

Вместе мы можем больше: «ЛизаАлерт» на связи или что меняет спутниковый интернет в поисках пропавших людей.

К вечеру становится понятно, что человек действительно пропал...

Читать далее

Публичный Wi‑Fi и законодательство 2026/2027 — что изменилось и как построить сеть

Уровень сложностиПростой
Время на прочтение13 мин
Охват и читатели6.3K

Привет, Хабр! Меня зовут Алексей, и я занимаюсь беспроводными технологиями. Эта статья посвящена обзору актуальных юридических требований в сфере публичных беспроводных сетей и обзору способов технической реализации таких сетей в 2026–2027 годах.

Написать эту статью меня побудили три вещи. Во-первых, постоянный запрос от коллег и от владельцев различных объектов, на которых действует публичный Wi-Fi, на актуальные законодательные требования к публичным сетям. Тут удивляться не приходится: законодательство постоянно докручивается, и требуется быть в курсе. Во-вторых, некоторая смена поведения злоумышленников. И наконец, в-третьих, многократный всплеск спроса на услуги по построению публичного Wi-Fi, с которым мы столкнулись летом 2026 года. В этой статье я постараюсь актуализировать информацию о публичных беспроводных сетях и рассмотрю два вопроса: юридические требования и технические способы реализации.

Читать далее

Старый софт на свежем Linux: свой GCC, свой OpenSSL и честный RPATH

Уровень сложностиСложный
Время на прочтение17 мин
Охват и читатели5.1K

А что если… нужен старый софт, но при этом хост Linux свежий?

Как вариант, можно взять, да хоть на примере питона, нужный официальный образ в докере. Да и пользоваться.

Казалось бы, проблема решена. Но есть нюанс (с). Добро пожаловать под кат.

Читать далее

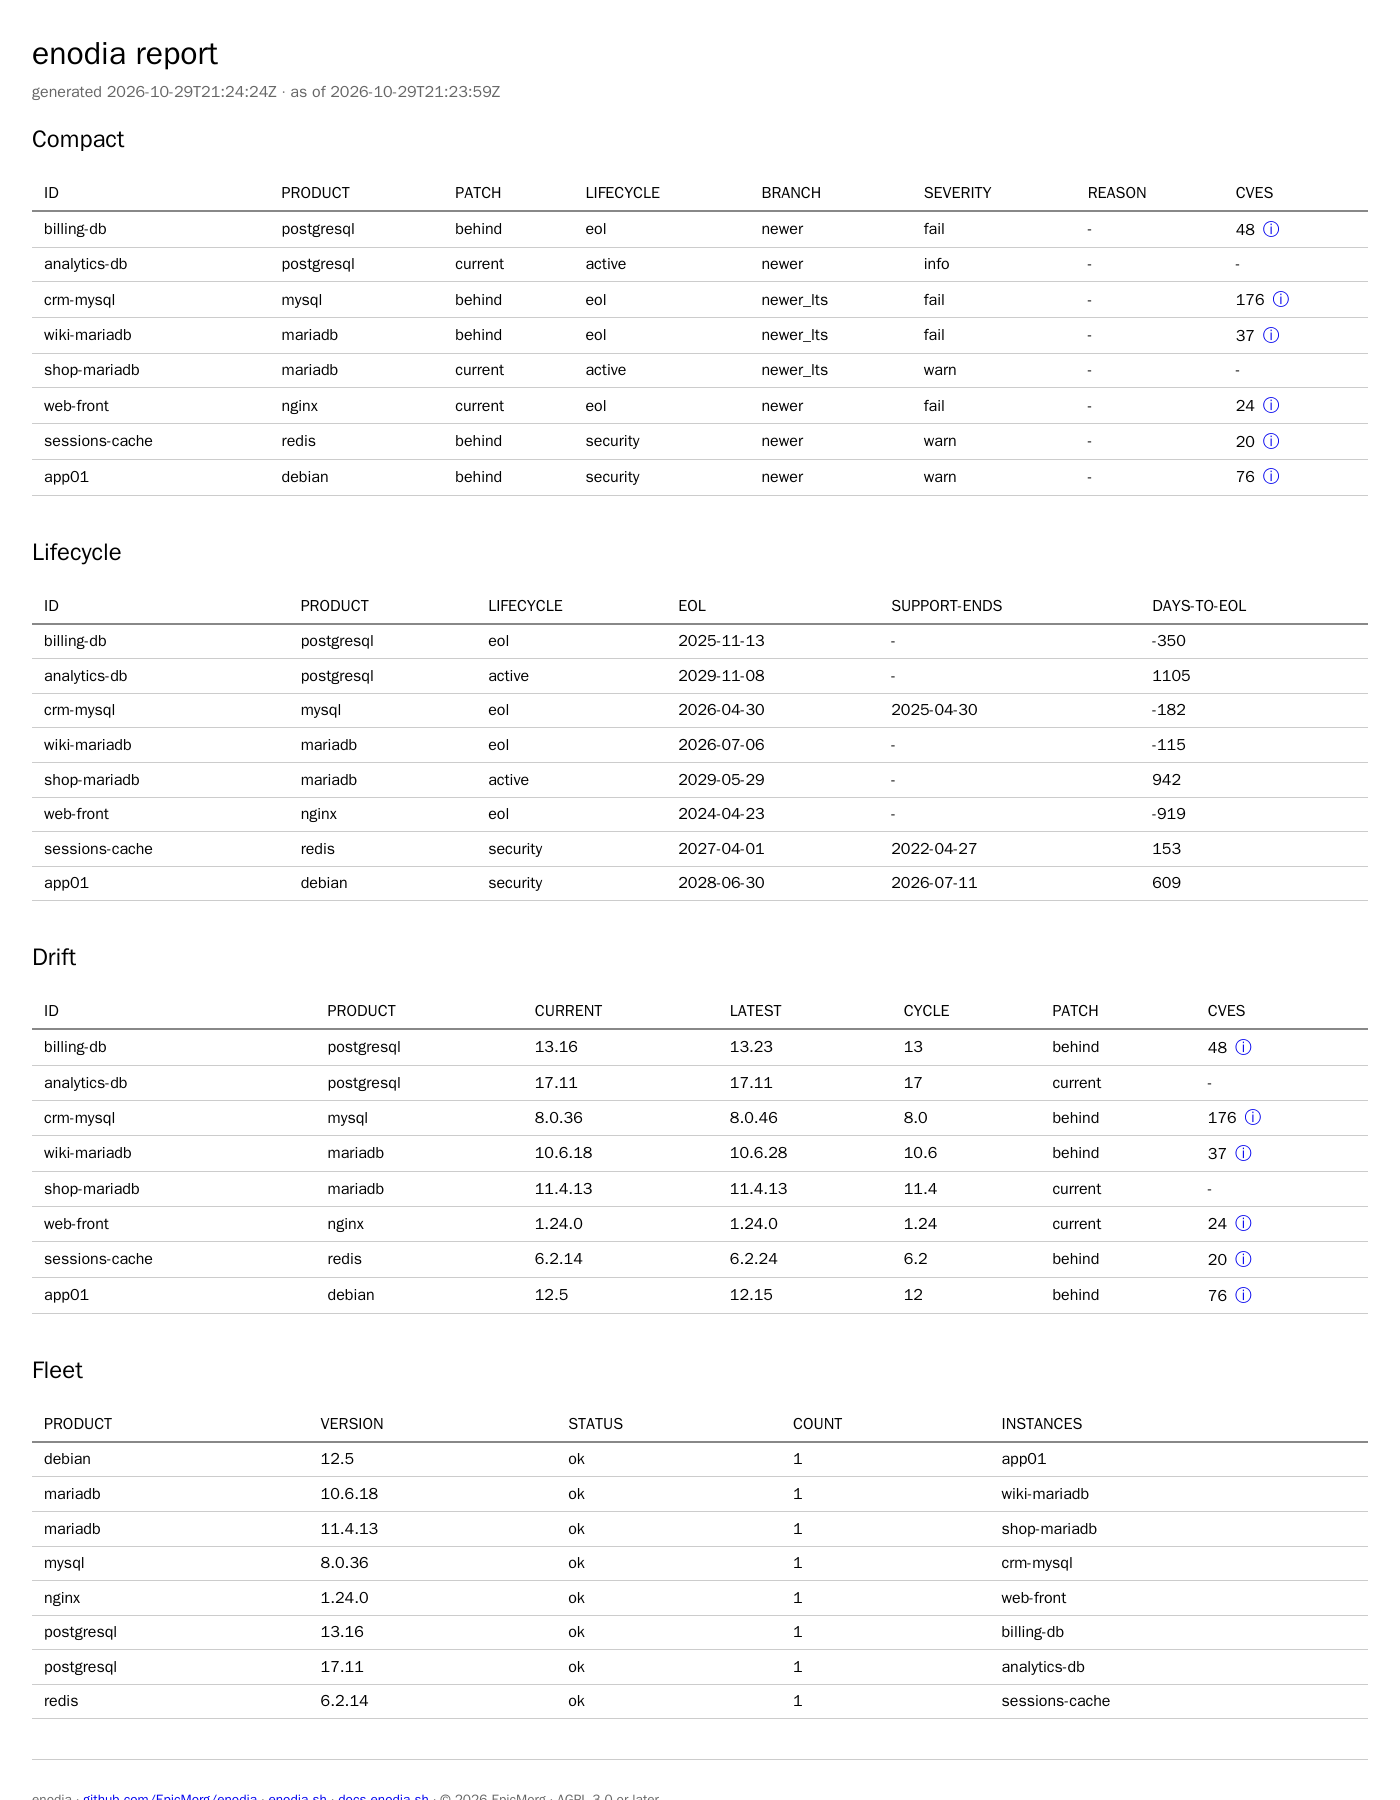
Зоопарк версий под контролем: как я создал enodia — инвентаризацию сервисов с EOL и CVE

Уровень сложностиСредний
Время на прочтение13 мин
Охват и читатели5.7K

Сколько у вас в инфраструктуре версий PostgreSQL? А какие из них уже не поддерживаются? А сколько CVE висит на том nginx, который «работает — не трогай»?

Если вы ответили на все три вопроса без поиска по чатам и вики, дальше можно не читать. А я в какой‑то момент понял, что не могу, и написал для этого инструмент. Под катом история о том, как он появился, на какие грабли я наступил по дороге и почему MySQL однажды заблокировал собственный хост из‑за моего мониторинга.

Читать далее

Архитектура VFS, часть 1 — файловая система и дескрипторы

Уровень сложностиСредний
Время на прочтение20 мин
Охват и читатели4.8K

Думаю, многие из нас, желавших освоить DevOps или углубиться в азы архитектуры всеми любимого Linux сталкивались с такими понятиями как Inode, файловые дескрипторы, виртуальная файловая система, какие-то там суперблоки и многое-многое другое.

Всё это, как я считаю, можно объединить двумя словами: "Архитектура VFS", которую мы сегодня и разберём. Перед тем как начать, я думаю, что нам стоит определиться, что КОНКРЕТНО мы будем изучать:

1. Что такое файловые системы, какими они бывают и зачем они нужны.

2. Что такое VFS, зачем она нужна и как она работает.

3. Что такое файловые дескрипторы (FD), зачем они нужны и как они работают.

4. Операторы перенаправления потоков.

Если вы, как и я, метите в DevOps(а именно для них эта статья и написана), то эта информация вам может понадобиться, как минимум, для того, чтобы пройти собеседование - на тему траблшутинга часто могут задавать вопросы в духе "удалил файл, но процесс всё равно продолжает его читать".

Читать далее

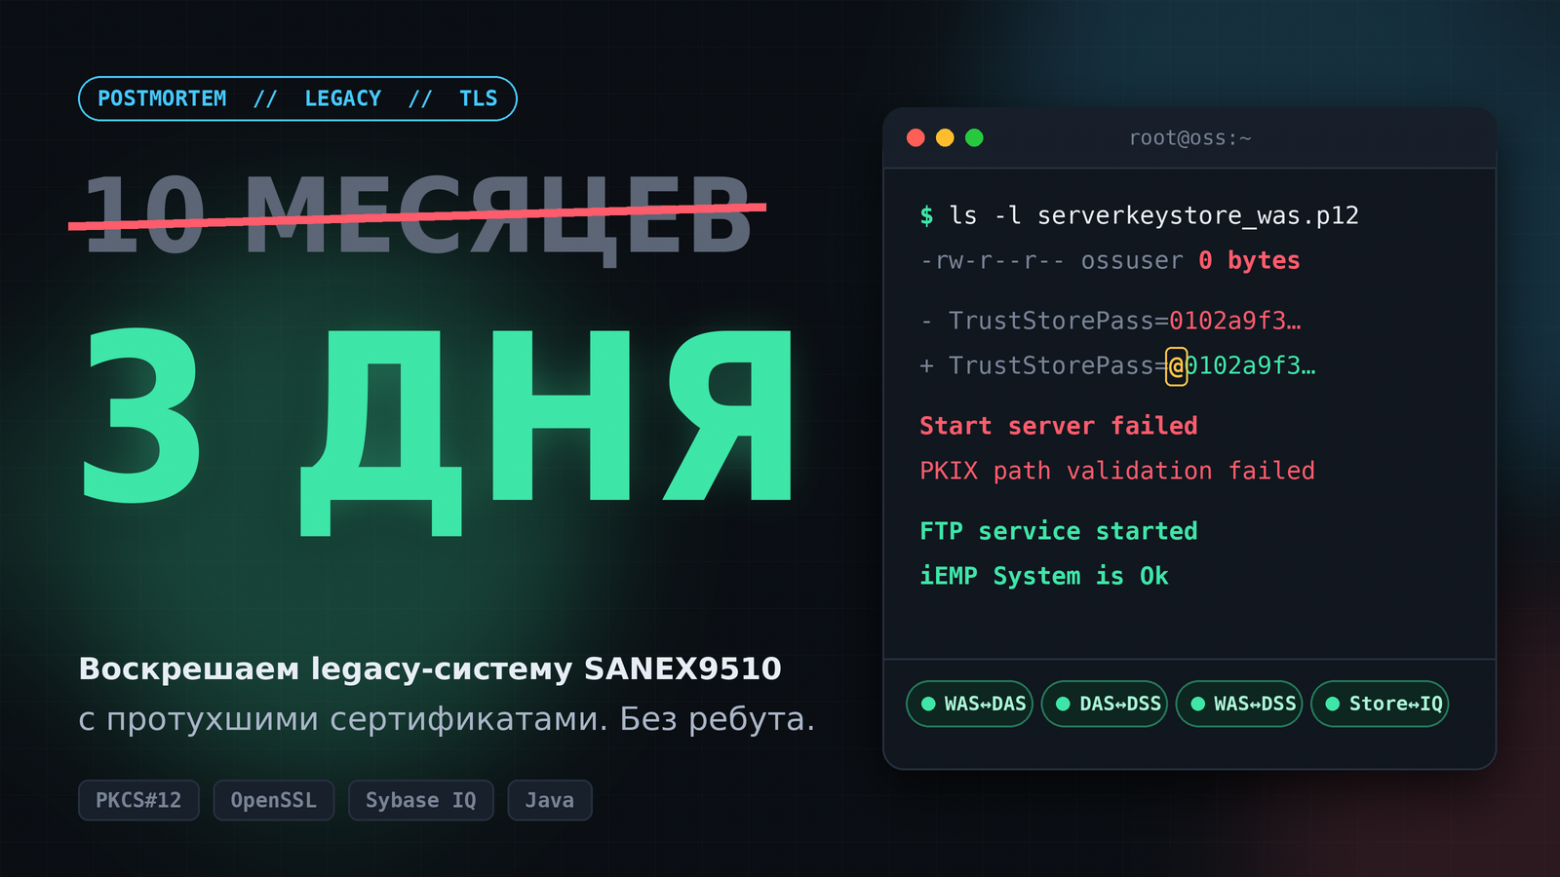
Протухшие сертификаты, нулевой keystore и потерянная «@»: воскрешаем Huawei SANEX9510 без перезагрузки базы

Уровень сложностиСложный
Время на прочтение11 мин
Охват и читатели4.7K

Система стояла мёртвой десять месяцев, пока платная поддержка искала причину. Я поднял её за три дня. Оказалось, что «просто протухли сертификаты» было семью независимыми поломками: keystore на 0 байт, зашифрованный пароль с потерянной первой «@», приватный ключ, который не понимает родной OpenSSL продукта, и утёкшие соединения к Sybase IQ. Разбираем слой за слоем, без ребута и без сброса паролей.

Читать далее

Как IaC, документация и бэкапы помогли восстановить сервисы, когда пострадали дата-центры Яндекса

Уровень сложностиПростой
Время на прочтение10 мин
Охват и читатели9.9K

Привет, я Сергей, DevOps-инженер в KTS. Перейду сразу к делу.

К отказу отдельной виртуалки вы наверняка готовы. Но не все готовы к другому классу аварии: к потере площадки, на которой находятся почти все ВМ проекта.

Именно с такой ситуацией столкнулся один из наших заказчиков после серии атак на дата-центры Яндекса в октябре 2026 года. Компания сообщила, что дата-центр в Сасово был серьезно поврежден и полностью остановлен, часть инфраструктуры площадки в Калуге вышла из строя, а позднее остановилась работа дата-центра во Владимире.

Авария затронула инфраструктуру Yandex Cloud, где работали сервисы нашего заказчика. Восстановить работу системы на прежней площадке в тот момент было невозможно, а очередь за новыми ресурсами обрабатывалась несколько дней.

Заказчика и его внутренние системы я называть не буду, статья не о нем. На его примере я хочу поговорить о механике восстановления: что происходит после потери основного дата-центра и какие инженерные практики помогают вернуть бизнес в рабочее состояние.

Читать далее

РКН на этот раз с 10:00 по 12:00 зацепил npm (но только на последних версиях nodejs)

Время на прочтение1 мин
Охват и читатели4.9K

Сегодня с утра обнаружил, что на сервере не работает docker build, который собирает проект под nodejs.

Опытным путем выяснил, что прерываются соединения к npm. Но интересно то, что это было не на всех сборках. Оказалось, что режутся только node:22 и node:24, а node:20 работает. При этом режется только когда запускаешь npm, а git и curl работают. Помимо npm, не скачивается с gitlab. Github при этом работает. Проблема возникает и при работе npm, и при fetch из node. А при использовании образов, основанных на alpine, а не debian, не работает даже git.

Читать далее

Бэкап SQLite прошёл проверку. Второй заказ в него не попал

Уровень сложностиСредний
Время на прочтение10 мин
Охват и читатели4.4K

Копия SQLite открывается, контрольная сумма совпадает, integrity_check отвечает ok. А подтверждённого заказа в ней нет. Разбираю результат десяти локальных прогонов: где осталась запись, почему проверки её не заметили и как принять резервную копию по содержимому. Полный проверенный скрипт — внутри.

Читать далее

Ближайшие события

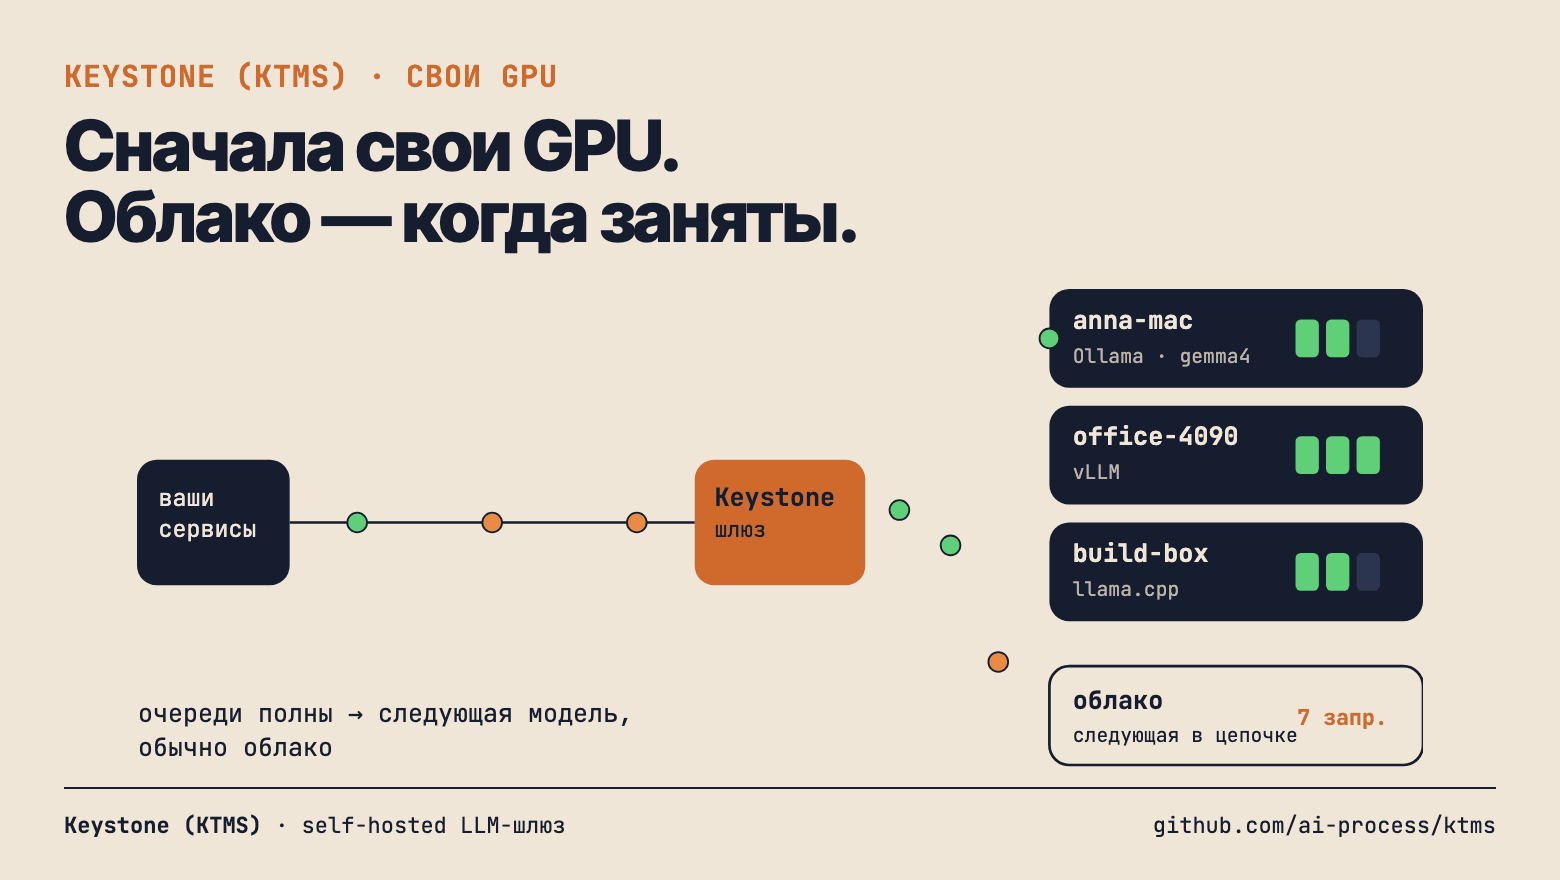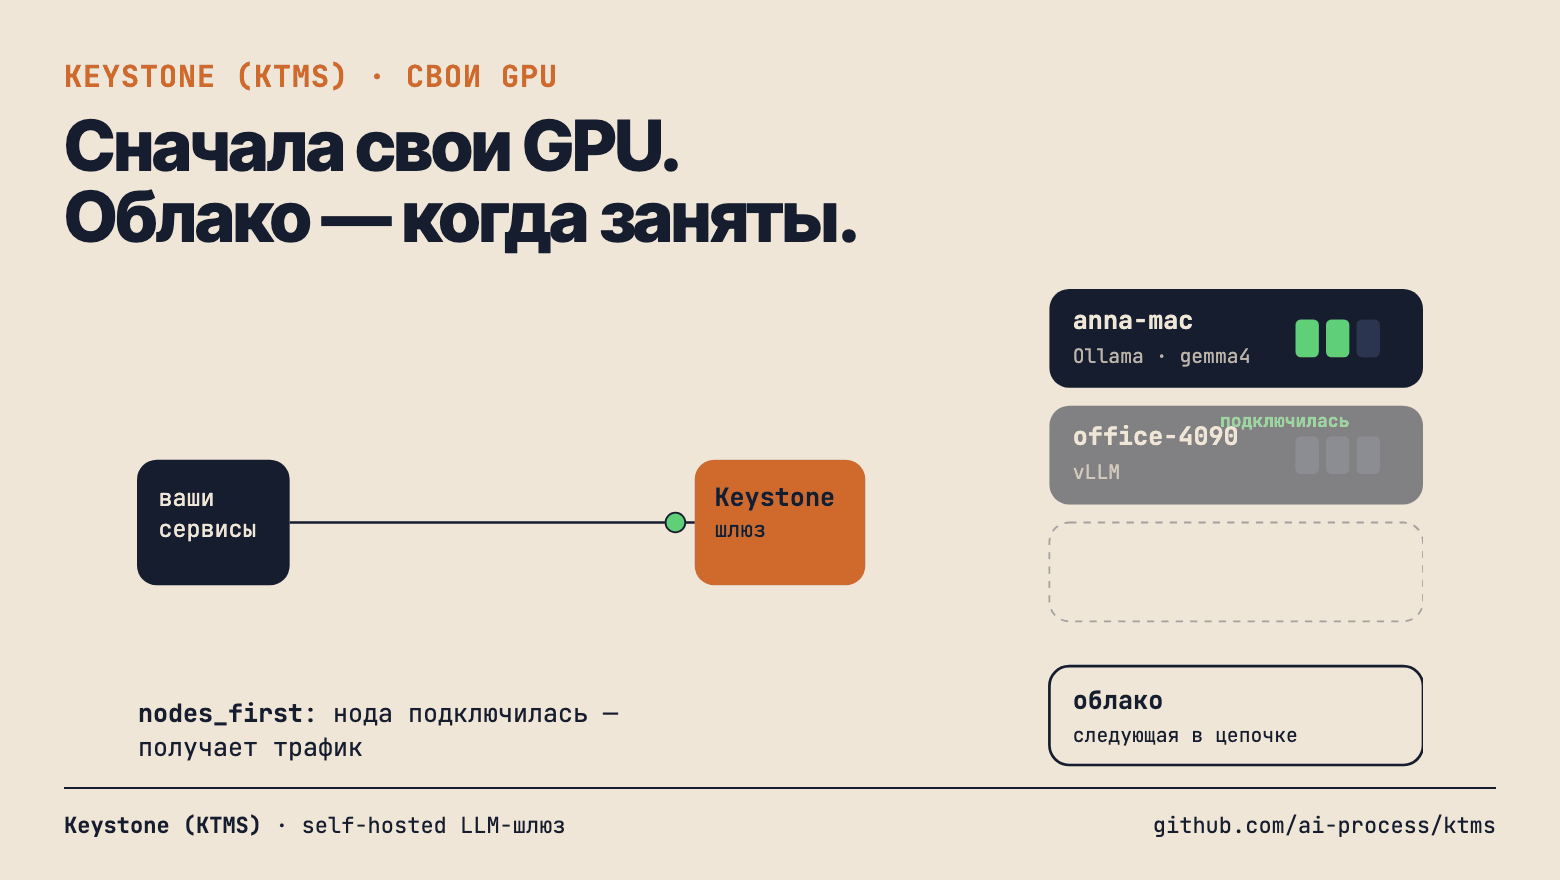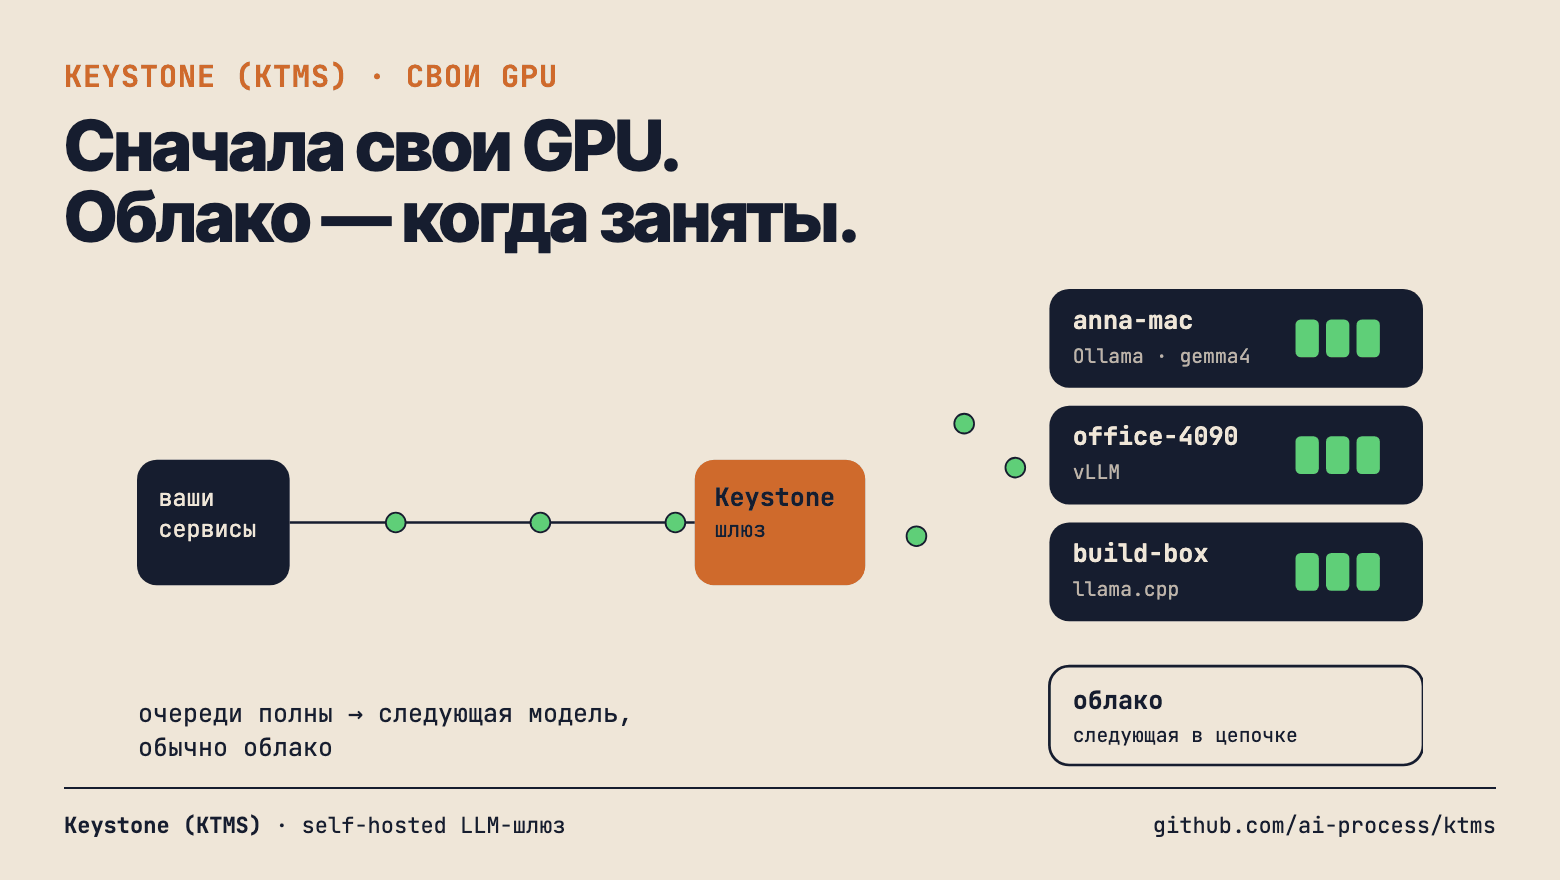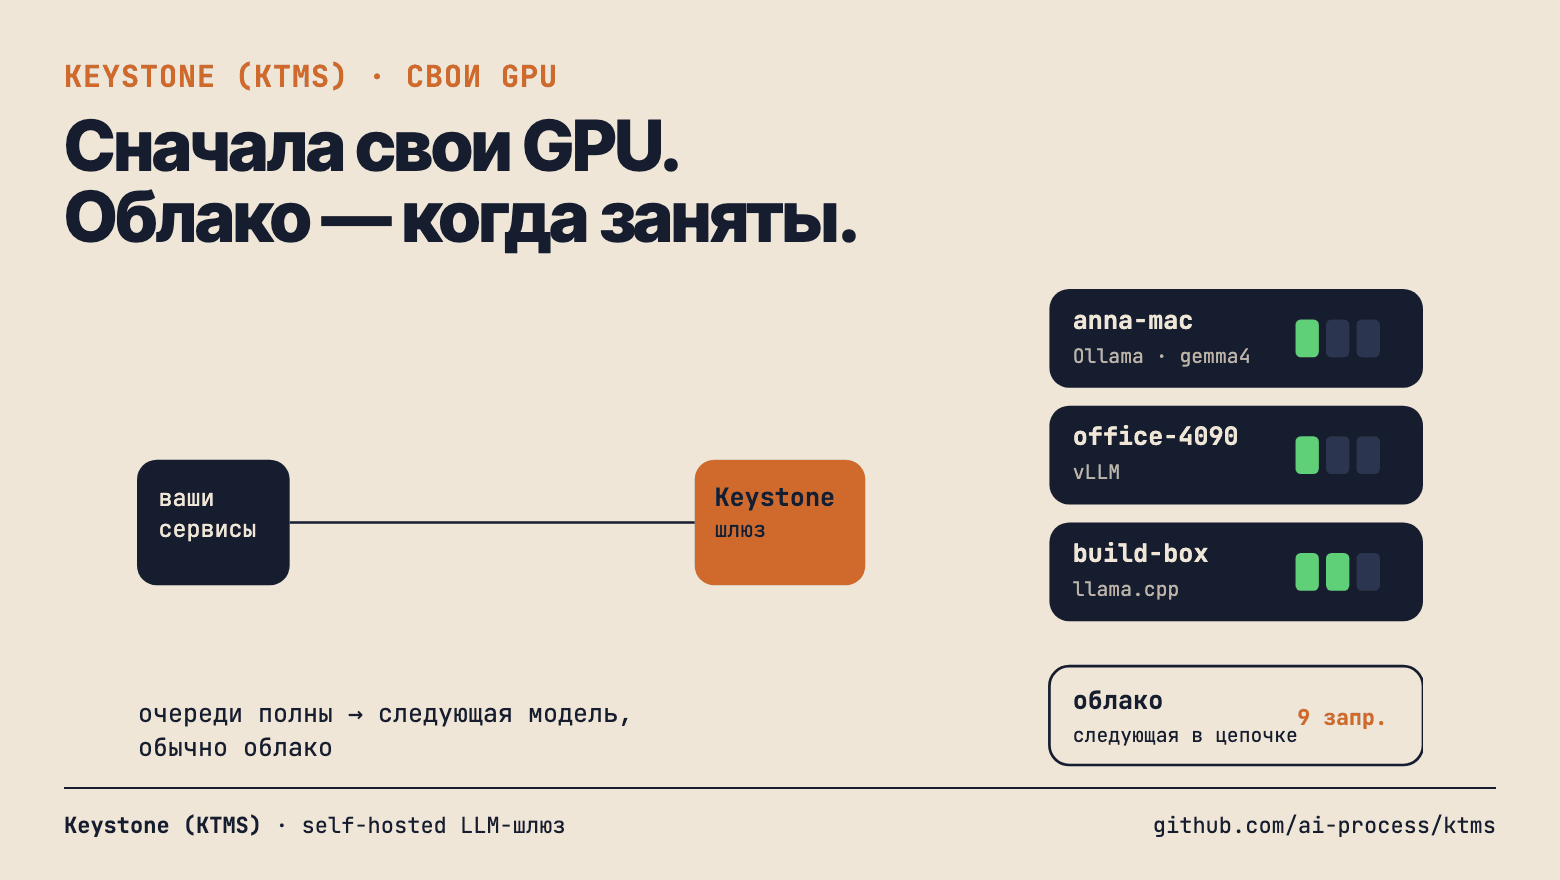
Свои GPU плюс облако: как LLM-шлюз живёт в продакшене — ноды, отказы, ключи, обновления

Уровень сложностиСредний
Время на прочтение7 мин
Охват и читатели4K

В прошлой статье я рассказывал про маршрутизацию и деньги в Keystone. The Model Switchboard. (KTMS), нашем open-source LLM-шлюзе на Go. Эта статья про эксплуатацию: как подключить свои видеокарты, что происходит, когда отказывает каждая зависимость, как менять ключи шифрования, как проверять, что вы скачали именно наш релиз, и как обновляться без простоя.

Читать далее

Мониторинг изменений групповой политики Active Directory через git

Уровень сложностиПростой
Время на прочтение4 мин
Охват и читатели4.6K

В этой статье мы рассмотрим подход как просто, эффективно и, самое главное, бесплатно отслеживать изменения групповой политики (GPO) Active Directory.

Если вы не единственный системный администратор в компании, своевременно ли вы узнаете, что кто-то из коллег изменил групповую политику? Обычно утром кто-то звонит и спрашивает - “А кто-то что-то менял в политике? У меня не работает/не подключается…”

Хорошо когда для мониторинга есть отдельный продукт, а если нет?
Использование репозитория git поможет легко и наглядно следить за изменениями объектов.

TLDR;
Идея: регулярно экспортировать GPO в xml и загружать на сервер git
Результат: бесплатный мониторинг изменений политики с минимальными трудозатратами

Читать далее

Нужен ли Kubernetes сервису с одной базой данных? Четыре способа запуска и границы между ними

Уровень сложностиСредний
Время на прочтение10 мин
Охват и читатели4.6K

У вас небольшой сервис в облаке. Он работает, но проект растет: в команде больше разработчиков, появляются фоновые задачи, пользователи ждут стабильной работы. Пора менять инфраструктуру или текущая схема еще справится?

В статье решил сравнить четыре способа запустить одно и то же приложение и разобрал случаи, когда действительно нужен Kubernetes.

Эта статья для бэкенд-разработчиков, DevOps, SRE и тимлидов. Если вы работали с виртуалками и Docker, но пока присматриваетесь к Kubernetes — велком под кат.

Узнать, нужен ли пятый элемент

«client prematurely closed connection», хотя пользователь никуда не уходил

Уровень сложностиСредний
Время на прочтение11 мин
Охват и читатели5.9K

В логах nginx появляется 499, и кажется, что клиент просто закрыл соединение. Но за таким обрывом может скрываться таймаут балансировщика, медленный бэкенд и запросы, которые продолжают выполняться впустую. На примерах с Go, aiohttp и Angie разбираемся, откуда берутся 499, как они влияют на инфраструктуру и по каким признакам отличить обычную отмену запроса от проблемы на стороне сервера.

Разобраться с 499

Настройка коммутатора Mikrotik RB260GSP для разделения VLAN

Уровень сложностиПростой
Время на прочтение2 мин
Охват и читатели7.2K

Настройка разделения VLAN на SwitchOS оказалась не такой простой как в обычных коммутаторах, а официальные гайды не предоставляют рабочего примера. Также в сети я не нашёл (особенно не искал) рабочий пример для моего сетапа.

Стандартный сетап в нашем случае - подсеть без тэга как основная и одна (или несколько) входящих тэговых подсетей для разделения по портам.

Коммутатор Mikrotik RB260GSP сделан на основе CSS106-1G-4P-1S поэтому скачивать обновление прошивки нужно для SwitchOS.

По умолчанию коммутатор либо получает адрес по DHCP в сегменте сети, которому подключен, либо, в случае отсутствия DHCP (fallback) назначает себе адрес 192.168.88.1.

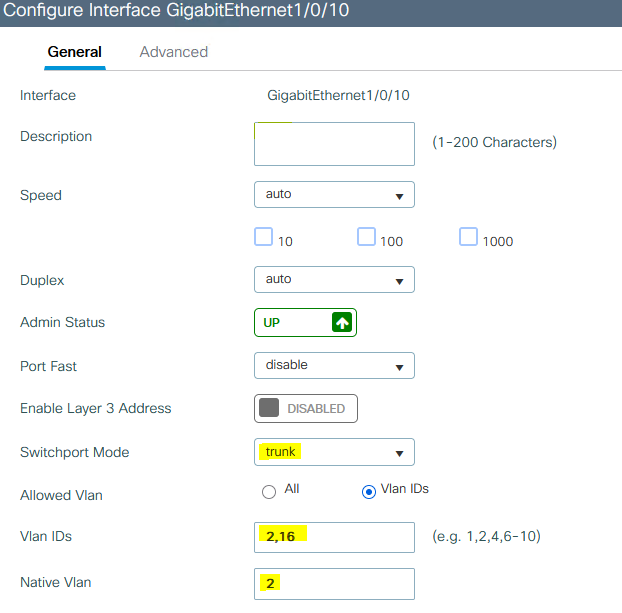
Мне нужно подключить коммутатор в кабинете с основной сетью VLAN2, но пробросить туда сеть другого отдела - VLAN16. На этажном коммутаторе меняю тип порта комнаты на trunk и разрешаю два VLAN 2 и 16 (заранее нужно убедиться что VLAN 16 заходит в этажный коммутатор в принципе) при этом назначаю VLAN2 - основным, то есть он будет нетэговым (untagged) на выходе из порта.

Читать далее

Gachinetes: три хундрет бакс, честная борьба за ресурсы и Билли в сердце (никакой пошлятины, только полезные фичи)

Время на прочтение20 мин
Охват и читатели8.3K

Ладно, это было неизбежно. Кстати, официальные конформанс-тесты от CNCF дистрибутив прошел на ура: 462/462.

Читать далее

От FaaS к PaaS: почему я построил собственный оркестратор вместо Kubernetes

Уровень сложностиСредний
Время на прочтение23 мин
Охват и читатели8.3K

Раньше я уже рассказывал на Хабре об Inquir Compute, который тогда был платформой для запуска serverless-функций. С тех пор проект вырос в PaaS с поддержкой контейнерных приложений, баз данных, фоновых задач и собственной системой управления вычислительными ресурсами.

Вместо Kubernetes или Nomad я решил развивать собственный оркестратор с allocation plane, планировщиком и вычислительными раннерами на containerd. Главная причина не в желании переписать существующие инструменты, а в возможности объединить долгоживущие приложения и serverless-функции в одну ресурсную модель, напрямую связанную с жизненным циклом сервисов и тарификацией платформы.

Расскажу, как развивалась архитектура Inquir Compute, почему я считаю собственный оркестратор правильным выбором для этого проекта, какие задачи удалось решить и над чем ещё предстоит работать.

Читать далее
1
23 ...