
В дата-диодах меня поразила буквальность идеи: можно передавать данные, физически убрав возможность ответить. С одной стороны светят, с другой принимают свет. Обратного передатчика нет. Даже администратор с полными правами не добавит его командой в консоли.
Но зачем так усложнять себе жизнь? У нас уже есть файрволы, пароли, шифрование и права «только на чтение». Ответ становится понятнее, когда смотришь, ради чего предприятия соединяют сети – и какие возможности получают вместе с нужными данными.
Четыре дня без связи
В рекомендациях американского центра реагирования ICS-CERT описан случай с оператором трубопровода. Корпоративную сеть напрямую соединили с сетью управления: отделу расчётов понадобились показания счётчиков. После сообщения ICS-CERT о взломе соединение убрали. Отдел заметил пропажу связи только через четыре дня. Оператор и дата инцидента в документе не названы. [1]
В этом эпизоде особенно выразительны именно четыре дня. Постоянное соединение сочли необходимым для работы, а его отсутствие несколько суток оставалось незамеченным. Источник не устанавливает, что атакующие проникли именно по этой связи, но он хорошо показывает, с какого вопроса стоит начинать: какие данные нужны снаружи и насколько срочно?
Для расчётов иногда достаточно периодической выгрузки. Для наблюдения за оборудованием нужен непрерывный поток. Однако получать показания и иметь сетевой доступ к системе управления – разные потребности. Дата-диод позволяет передавать первое, не оставляя по тому же каналу обратного пути.
Воздушный разрыв и его неудобство
Самое прямое решение – вообще не соединять сети. Ни кабелем, ни по радио. Это air gap, воздушный разрыв: в определении NIST между системами нет физической связи, а перенос данных, если нужен, выполняется вручную, под контролем человека. [2]
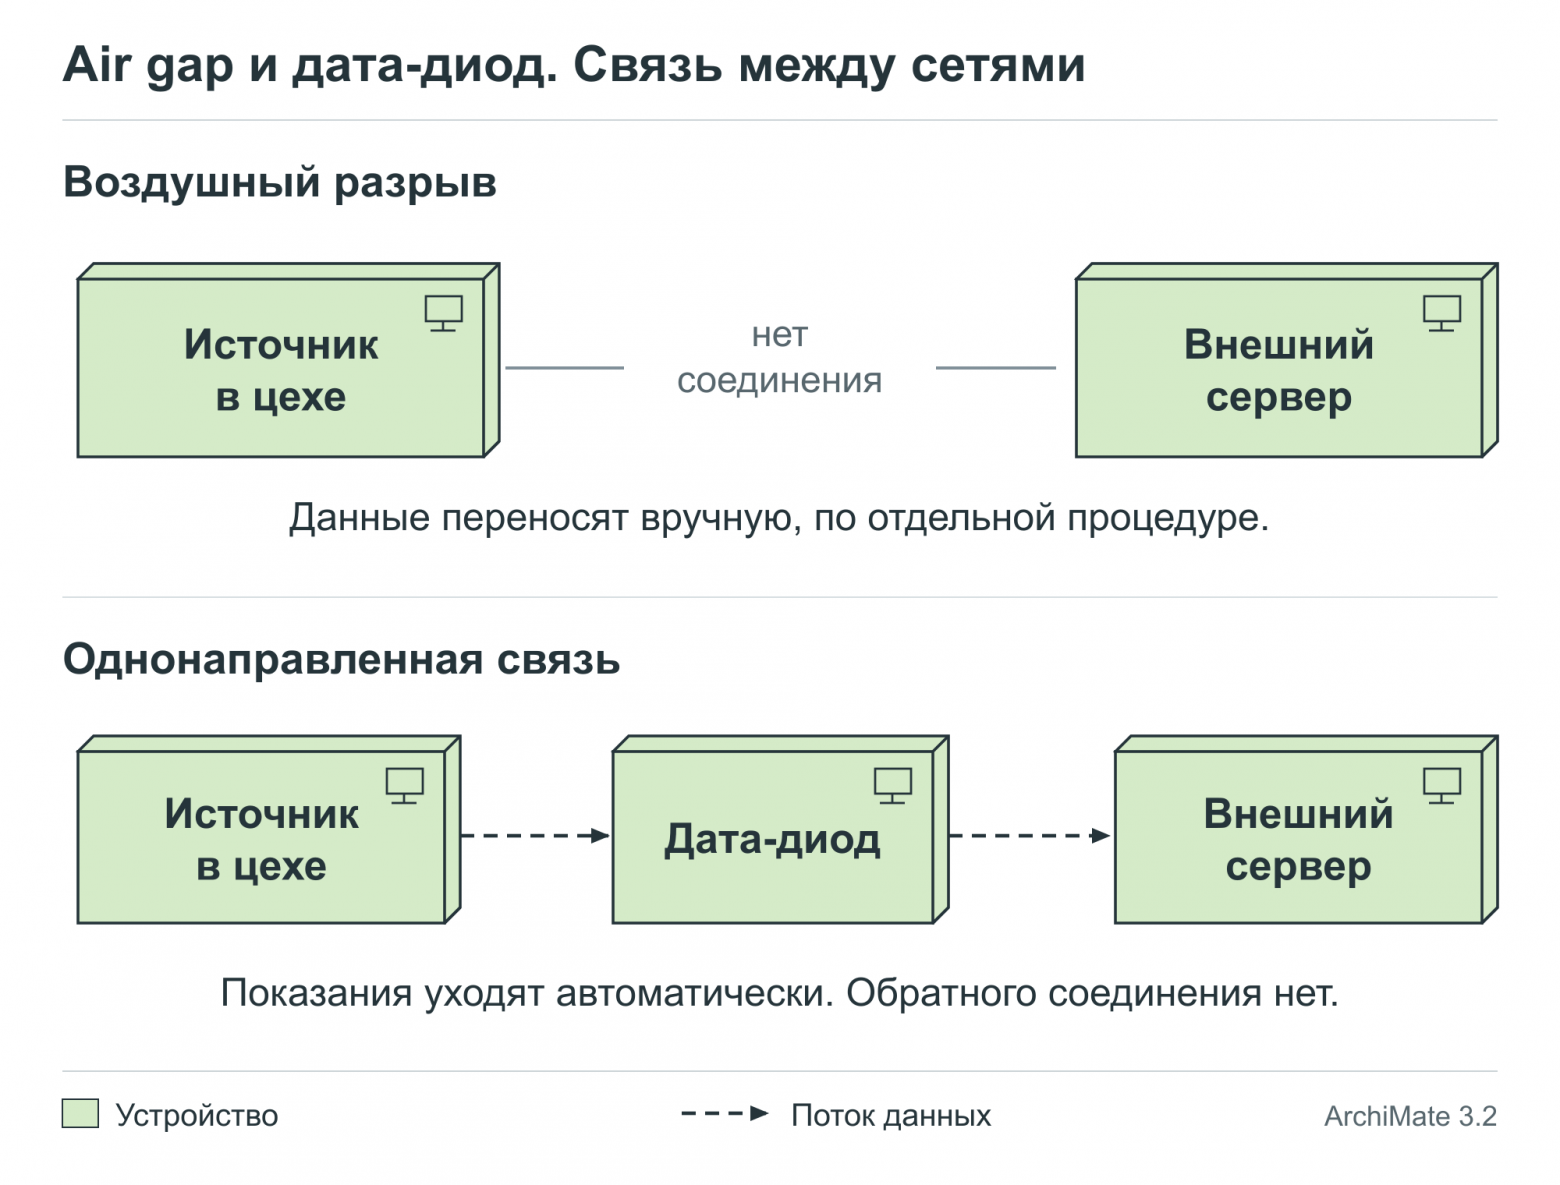
Цена такого решения ощущается быстро. Показания приходится забирать и переносить. Аналитика работает с задержкой, а каждый перенос требует отдельной процедуры. При этом сам факт изоляции не делает флешки и сервисные ноутбуки безопасными.
Дата-диод оставляет автоматическую передачу в одну сторону. В схеме вывода телеметрии данные уходят из технологической сети наружу, а ответы и команды обратно по этому соединению не проходят. Строго говоря, это уже не полный air gap: связь существует. Просто у неё только одно направление.
Как устроен оптический дата-диод
В оптическом варианте всё устроено довольно наглядно. Передающий модуль TX превращает данные в световой сигнал, принимающий RX считывает его. Для обратной передачи понадобилась бы встречная пара. В описанном NIST шлюзе у TX нет обратного оптического приёмника, а у RX – передатчика. Обычные сетевые интерфейсы по сторонам шлюза при этом продолжают работать в обе стороны. [3]
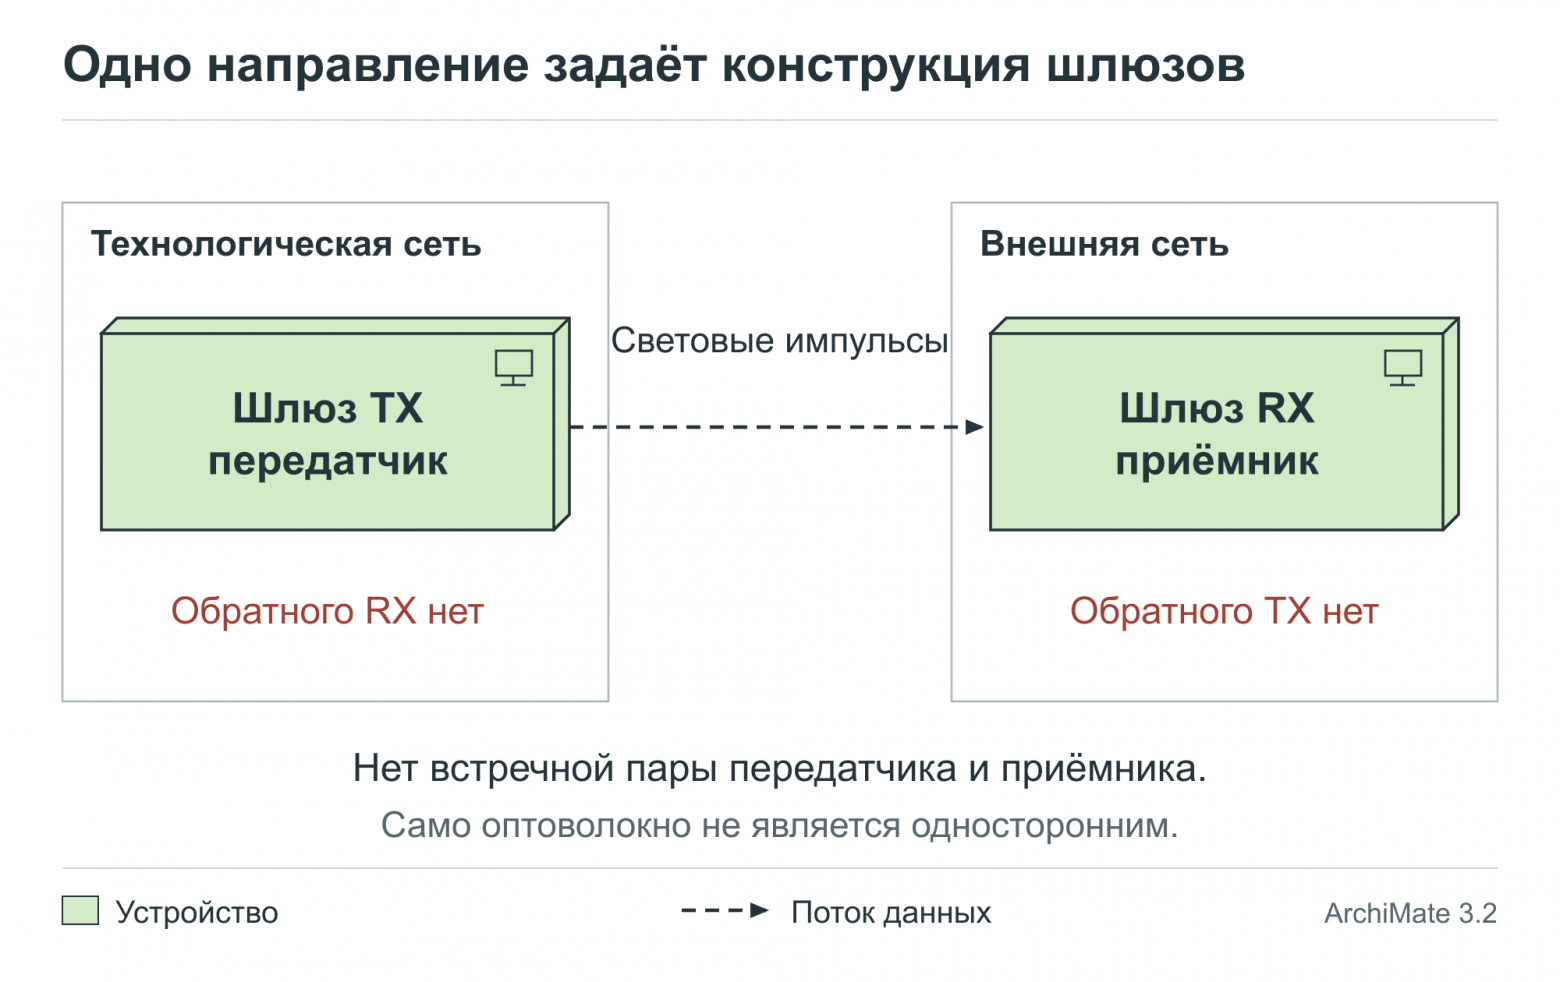
Направление задаёт конструкция устройств. Само оптоволокно не становится односторонним. На фотографии ниже видны две разные детали обычного оптического интерфейса: фотоприёмник и лазерный передатчик. Именно такие физические функции должны быть исключены в обратном соединении диода.
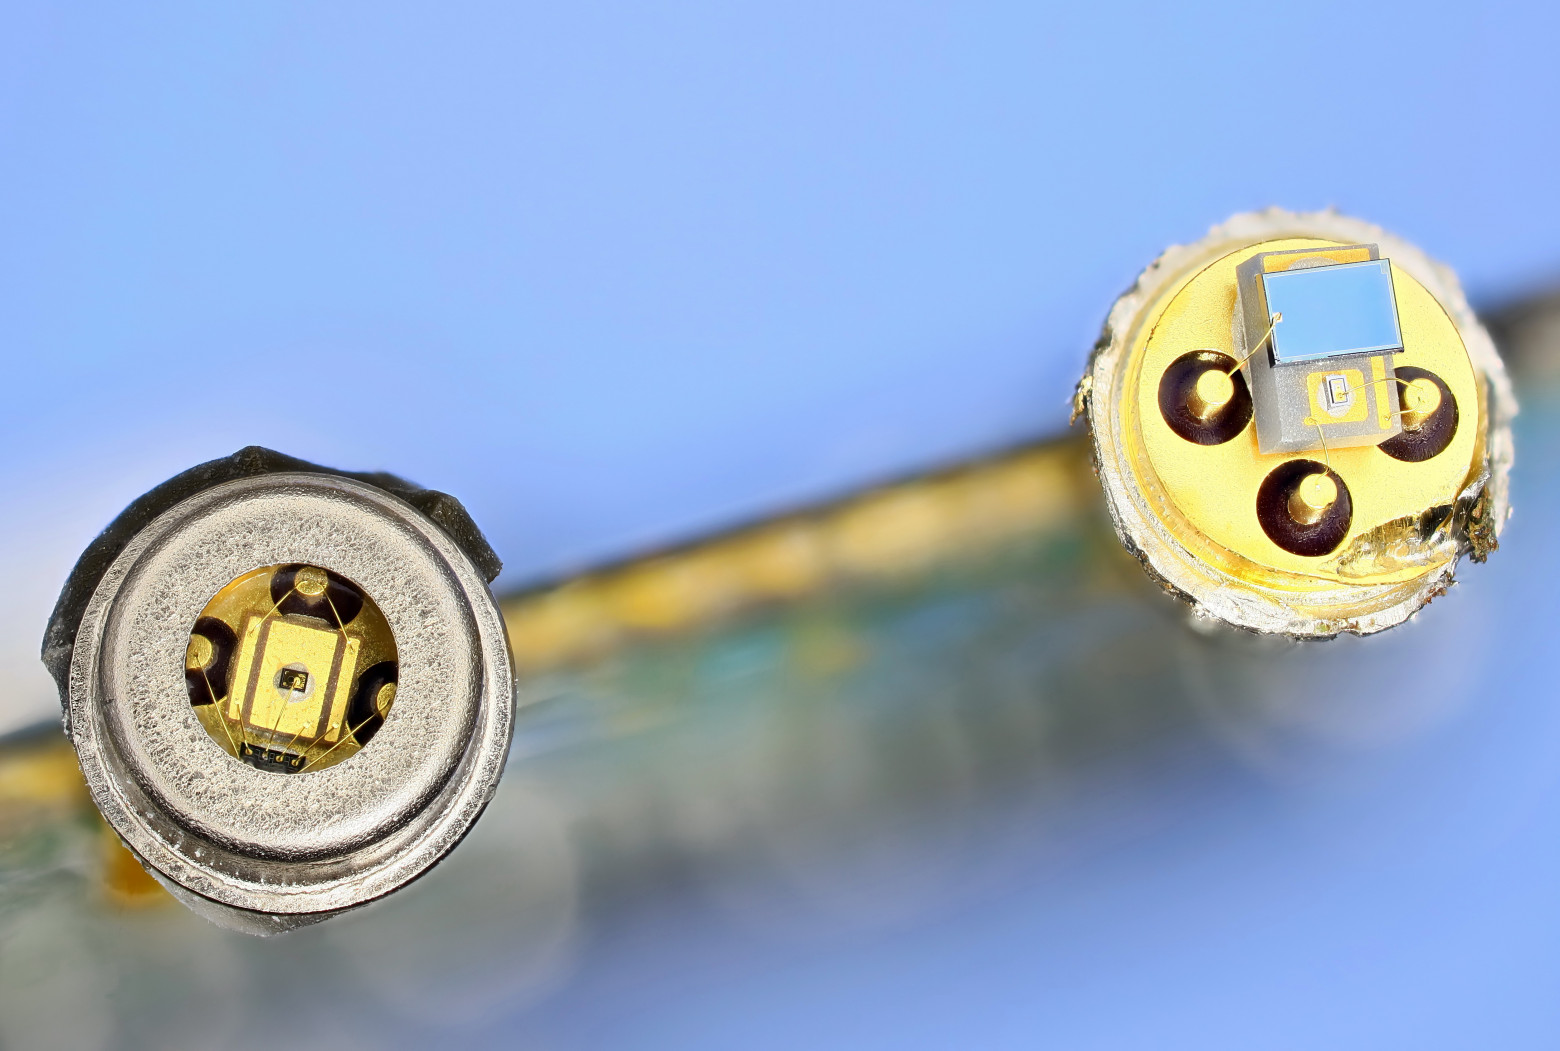
Фото: Mister rf / Wikimedia Commons.
Дата-диоды давно выпускают разные компании. В России есть InfoDiode от АМТ-ГРУП, «Диод-2С» Центра безопасности информации и «Индустриальный Диод 2» ХЭЛФ. Это лишь примеры.
Чем это отличается от файрвола
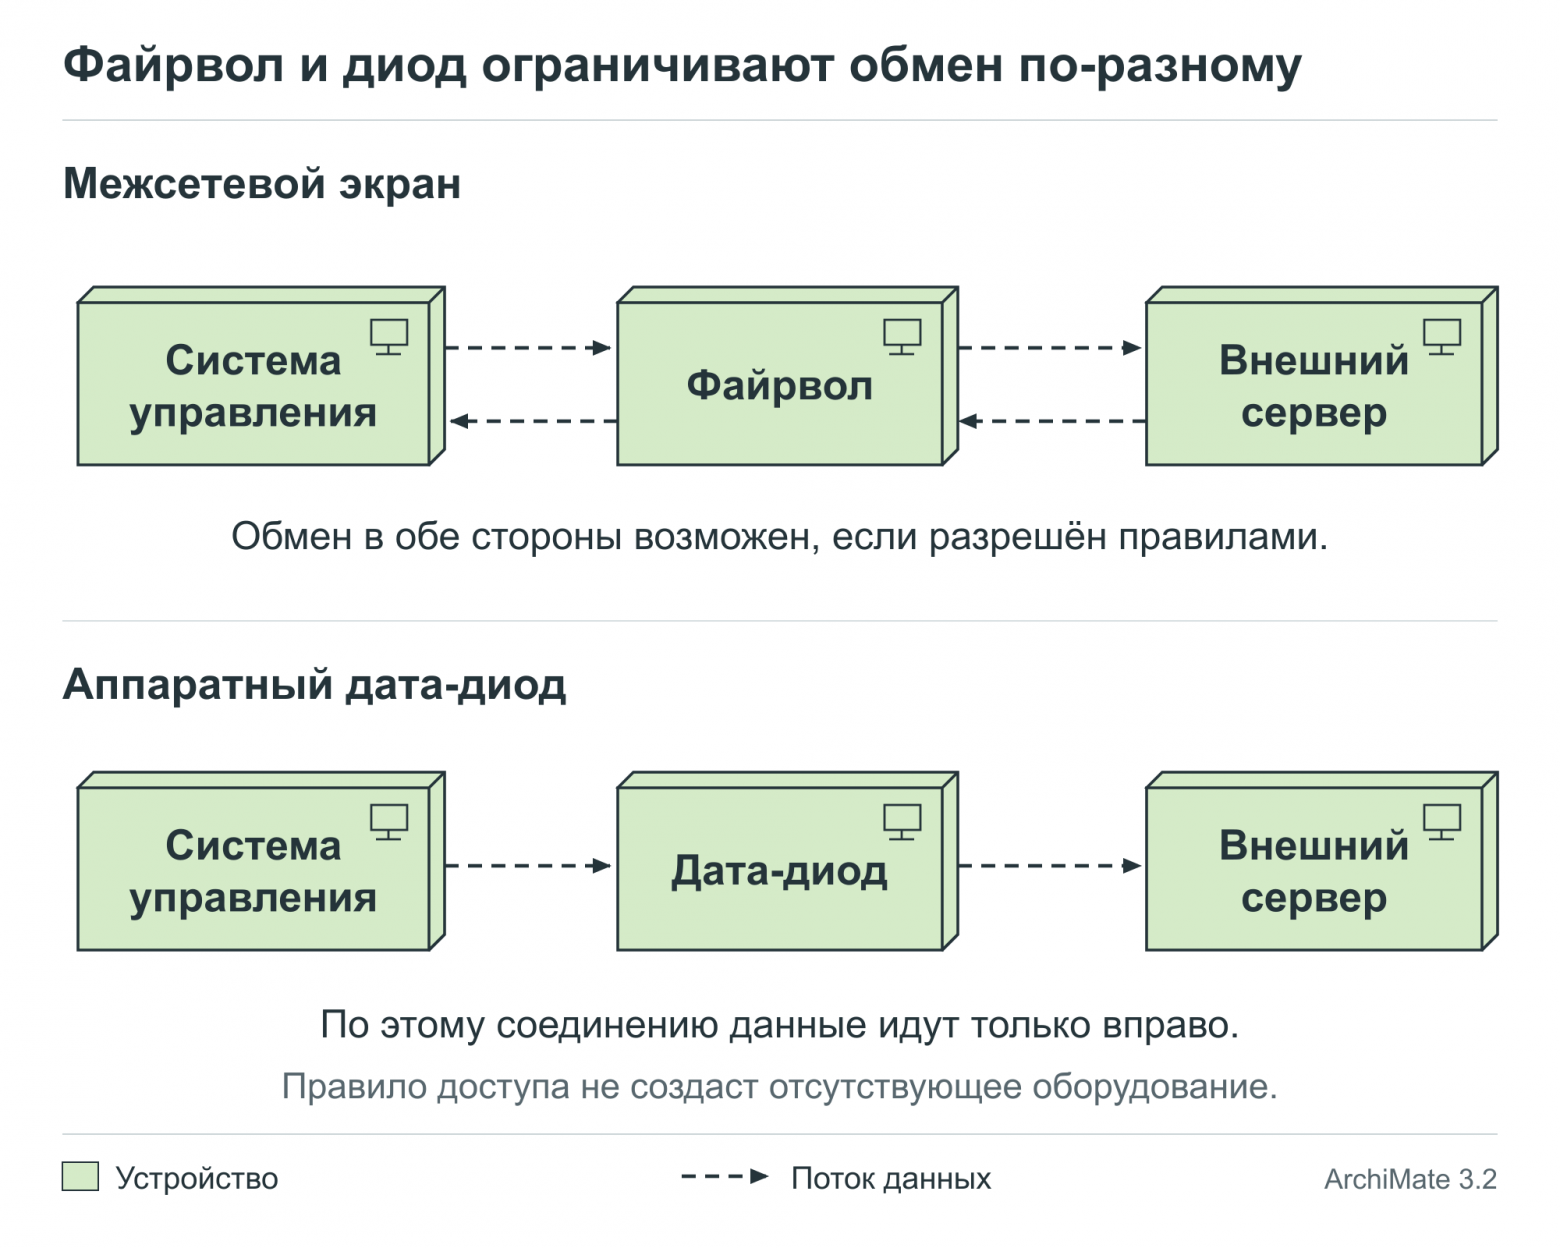
Межсетевой экран полезен именно своей гибкостью: одним узлам можно обращаться к другим, некоторым приложениям разрешён доступ, остальным отказано. Современные экраны умеют анализировать и содержимое трафика. Но путь передачи при этом существует, а решение о пропуске зависит от правил и работающего программного обеспечения. [4]
Слишком широкое разрешение, забытое временное правило, ошибка в настройке – всё это способно открыть лишний доступ. У физически однонаправленного соединения такой настройки нет. NCSC прямо отмечает, что аппаратная направленность не позволяет случайно включить двусторонний обмен ошибкой конфигурации. Это и есть дополнительная гарантия диода. [5]
Есть и настоящие взломы самого защитного устройства. В апреле 2024 года Palo Alto Networks сообщила об эксплуатации CVE-2024-3400: при определённых версиях PAN-OS и включённом GlobalProtect атакующий без аутентификации мог выполнить код с правами root на файрволе. Производитель подтвердил реальные атаки. Это конкретная уязвимость определённых конфигураций, но она хорошо объясняет, почему целостность защитного ПО тоже приходится учитывать. [6]
Ещё одна ловушка – фраза «разрешены только исходящие соединения». В TCP она обычно означает, что разговор начинает внутренний клиент. Ответы внешнего сервера всё равно возвращаются через файрвол как часть установленного соединения. А значит, внутри есть программа, которая эти ответы принимает и разбирает. Направление установления соединения и направление передачи данных – не одно и то же. [4]
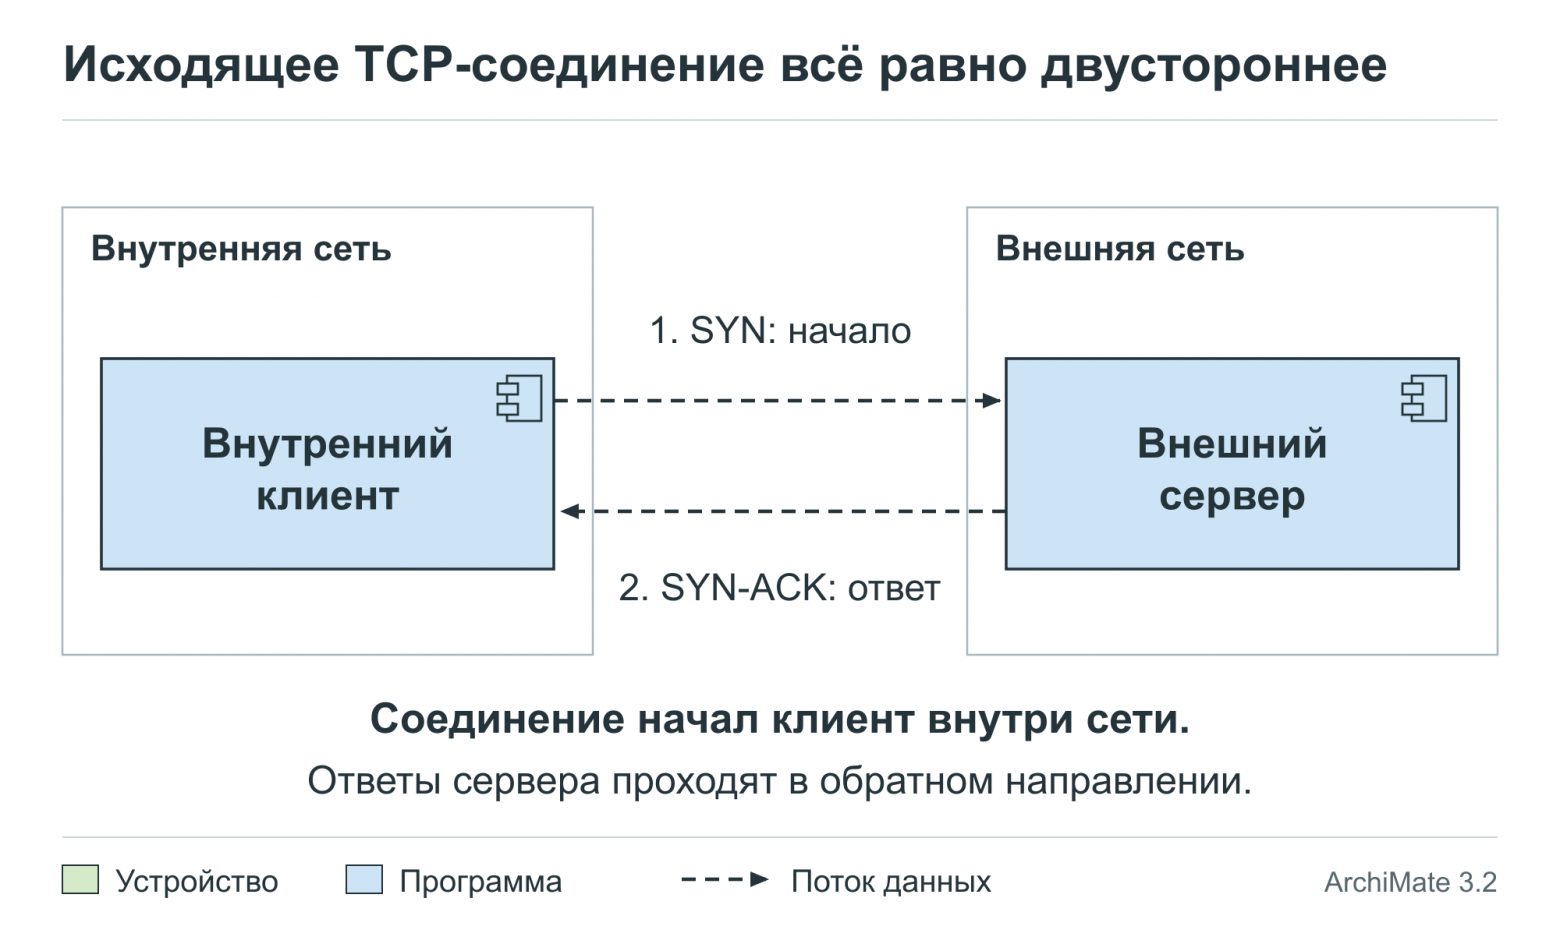
Доступ «только на чтение» тоже не убирает сетевой обмен: сервис продолжает принимать и разбирать запросы. Поэтому ICS-CERT рекомендует для удалённого наблюдения, где это возможно, аппаратно обеспеченный режим «только наблюдение» через диоды вместо надежды на доступ «только для чтения», заданный программными правами. [1]
Диод убирает этот встречный поток целиком. При выводе данных из технологической сети он перекрывает по данному пути и обычные команды, и пакеты с попыткой эксплуатации уязвимости. Ему не нужно распознавать, хорошая это команда или плохая: передать её обратно здесь физически нечем.
Однонаправленность проверяли атакой
В проекте ESTCP EW19-5156 однонаправленный шлюз Fend проверяли не только на передачу показаний. Испытательные команды Army TSMO и Navy CSTB пытались отправить информацию через него в обратную сторону и вывести оборудование из строя. На сайте государственной программы сообщается, что устройство выдержало эти проверки. Это проведённые испытания конкретного изделия; сценарий полного захвата всех соседних серверов в опубликованном описании не заявлен. [7]
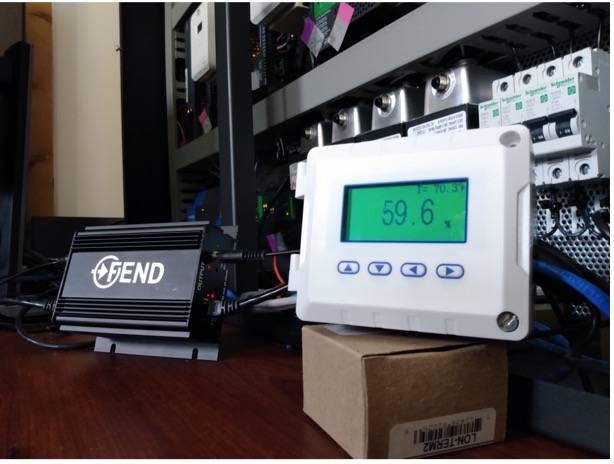
Фото: SERDP/ESTCP.
Как же тогда работает TCP
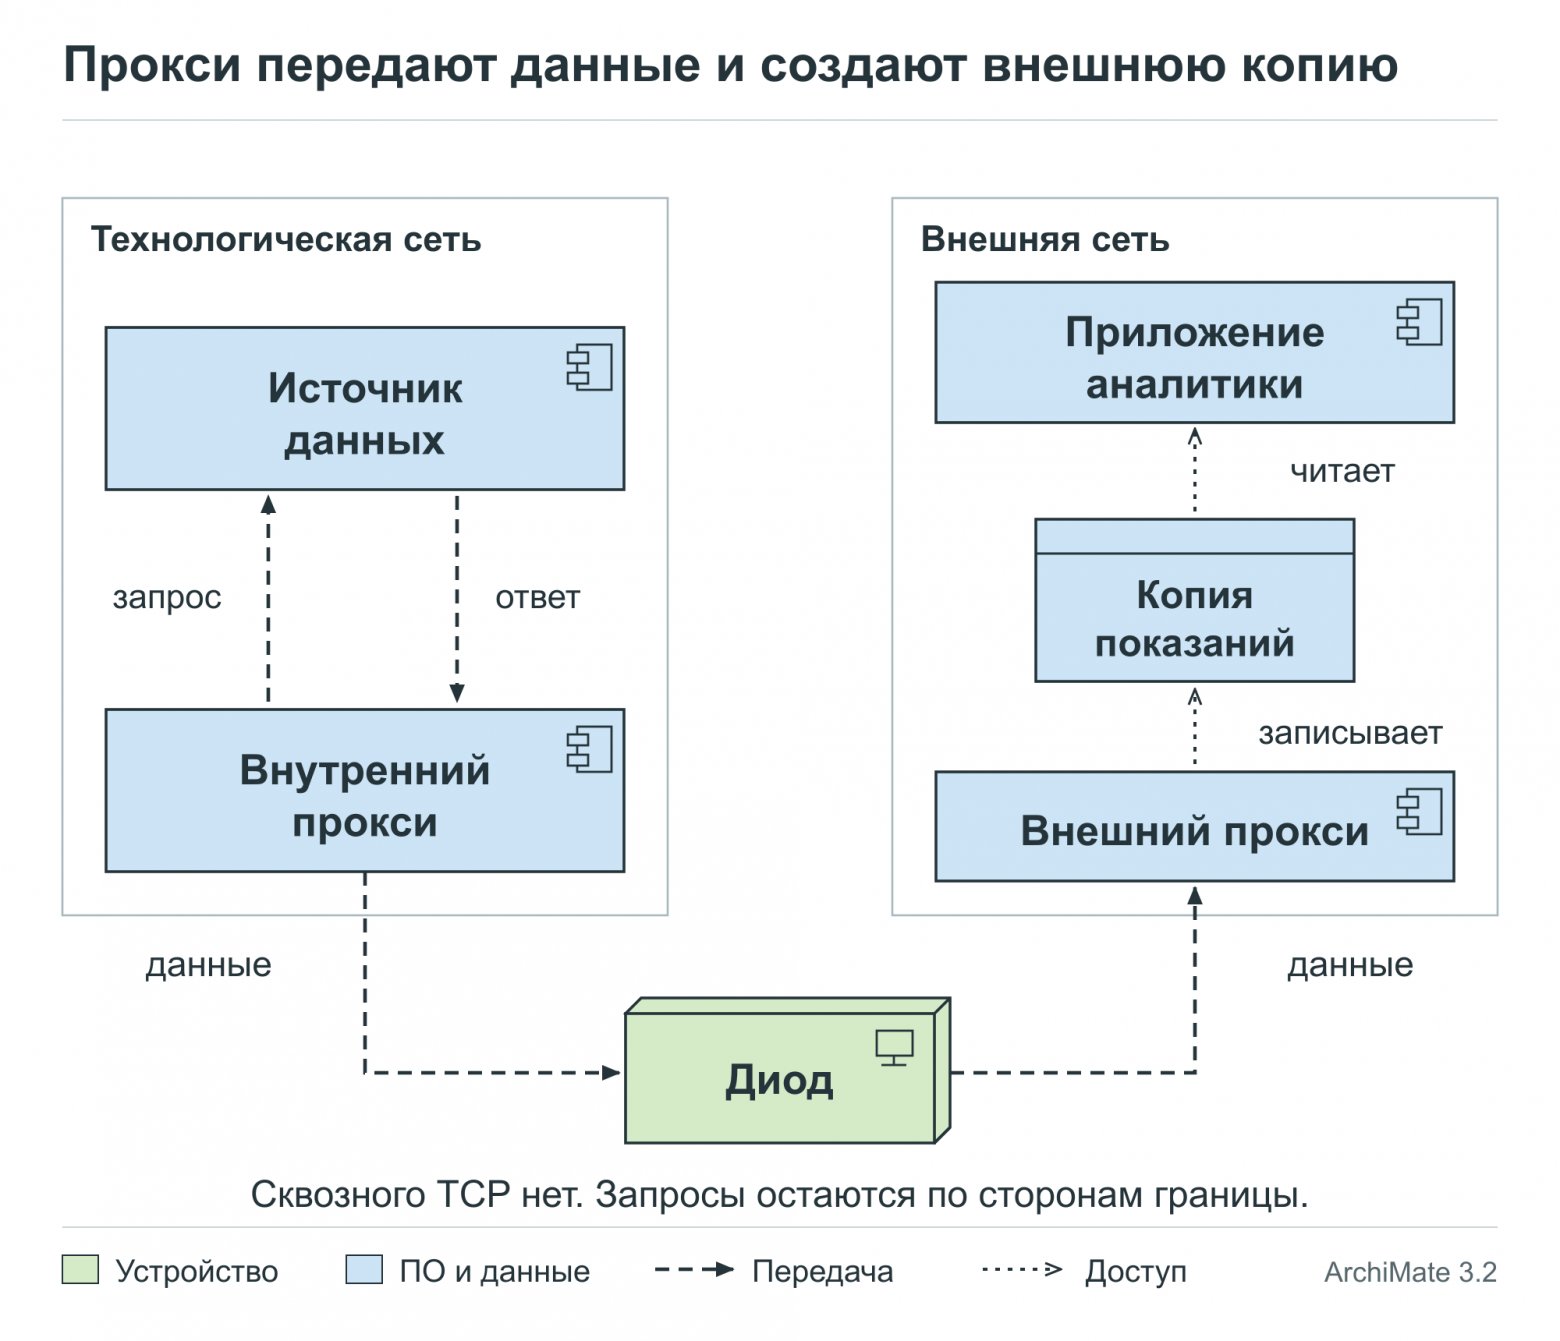
Сквозное TCP-соединение через настоящий диод не установится. Клиент отправит SYN, но обязательному ответу SYN-ACK некуда идти. Подтверждения нужны и при дальнейшей передаче. Обычный HTTPS тоже нельзя просто пропустить через такой канал без изменения схемы обмена. [8]
Поэтому по сторонам диода работают программные посредники – прокси. Внутренний общается с источником обычным способом, через границу отправляет данные, а внешний создаёт или обновляет их копию. Внешние приложения обращаются уже к ней. В документации OPSWAT, например, прямо описаны два отдельных TCP-соединения по разные стороны оптического соединения. [9]
Здесь же работают преобразователи протоколов. Например, документация Advenica описывает чтение значений OPC UA с последующей передачей во внешнюю систему сообщениями MQTT в формате JSON. Оборудование и аналитика могут говорить на разных языках; световой канал сам по себе эту задачу не решает. [10]
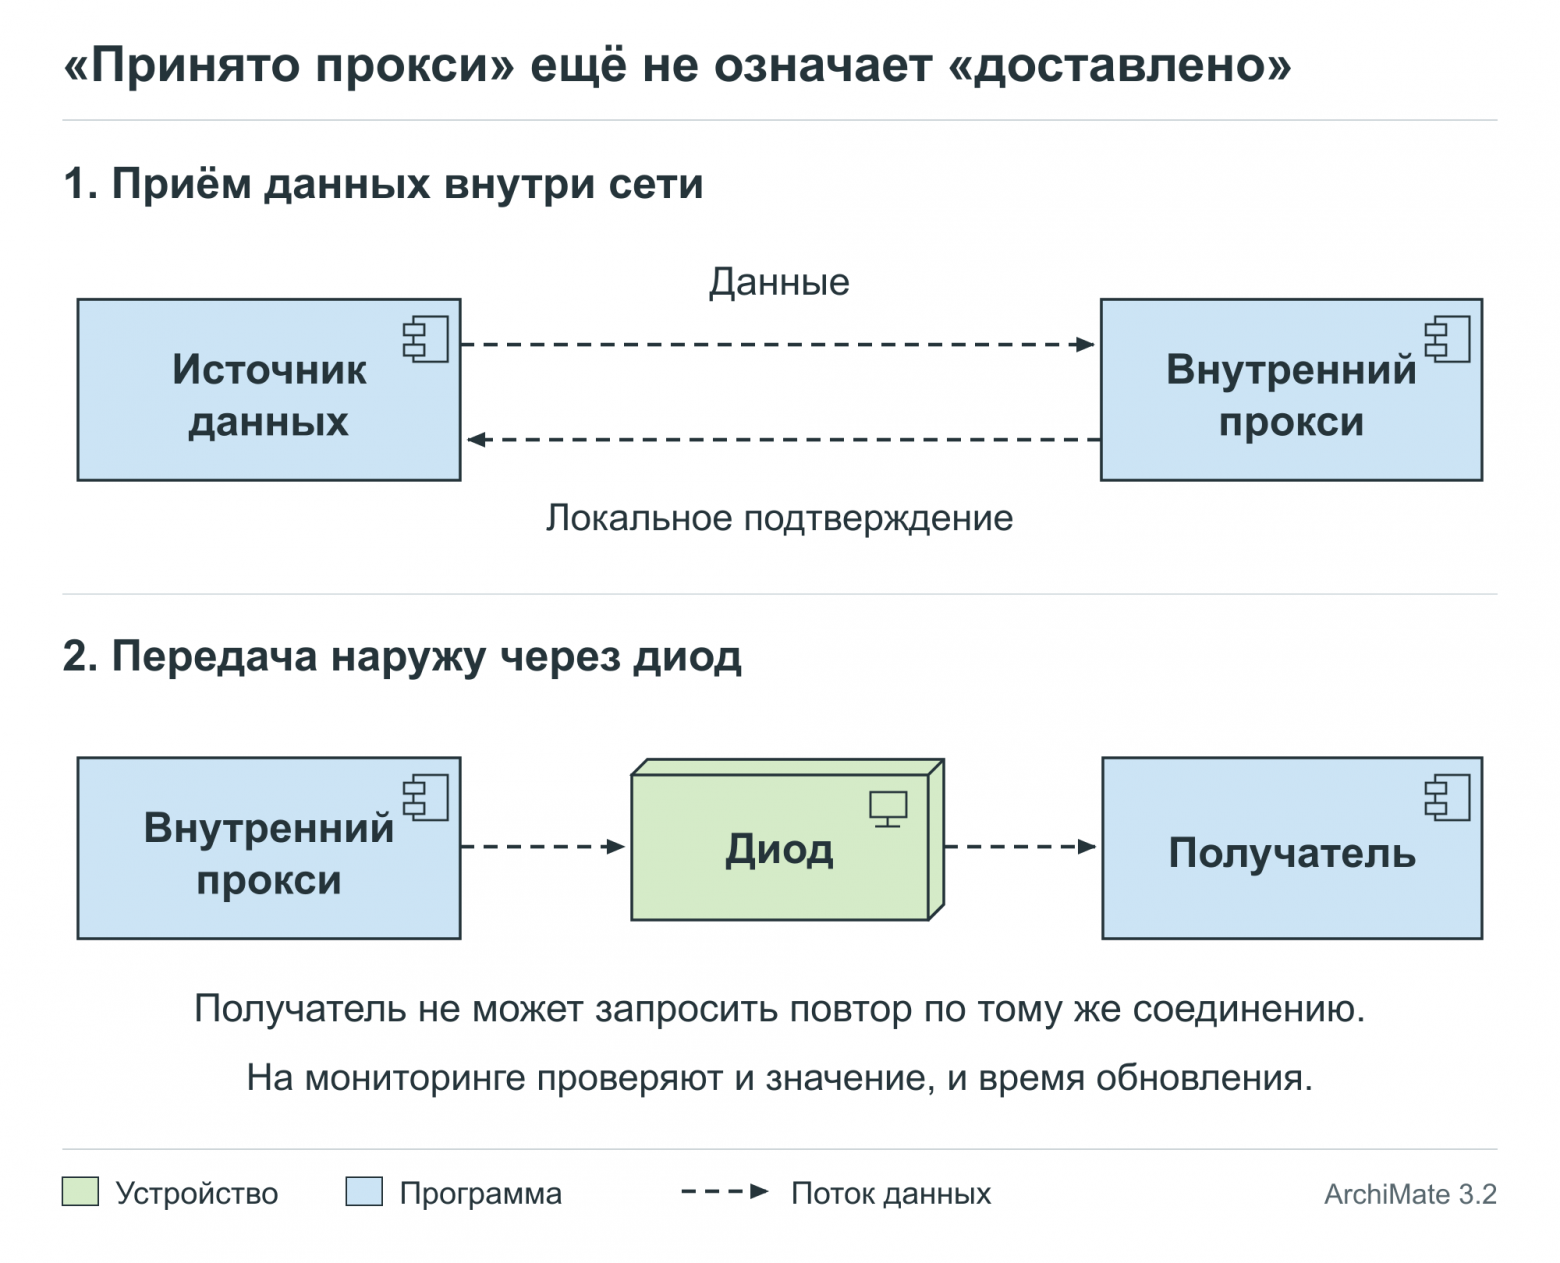
За отсутствие ответа приходится платить. Подтверждение внутреннего прокси означает приём данных рядом с источником, а не доставку внешнему серверу. Получатель не может попросить повтор через то же соединение. Нужны буферы, контроль скорости и предусмотренное восстановление пропусков; OPSWAT отдельно предупреждает о потерях при переполнении приёмного буфера. На экране мониторинга поэтому важны и значение, и время последнего обновления. [9]
В NB Power пришлось поставить ещё один экран
У канадской энергокомпании NB Power есть показательный опыт внедрения. В докладе 2010 года её сотрудник Грегори Райт рассказал, что расчётные показатели тепловой эффективности раньше записывались из системы PI обратно в распределённую систему управления DCS. Операторы видели их в привычном интерфейсе. После установки однонаправленного шлюза Waterfall обратная запись стала невозможна. [11]
Решение оказалось вполне осязаемым. Для просмотра показаний центрального PI поставили отдельный компьютер в режиме киоска. Защита потребовала изменить рабочее место. Данные продолжали уходить наружу, а возвращать их прежним способом уже не получалось. Это опыт эксплуатации, а не история отражённого взлома.
В том же докладе отдельно разобраны временные обходы для обслуживания: кто их разрешает, зачем, на какой срок и кого нужно уведомить. Даже реальное внедрение не избавляет от работы с исключениями. Просто исключение становится отдельным действием, последствия которого надо понимать. [11]
Что остаётся за границей защиты
Диод обеспечивает направление передачи по своему соединению. Флешка, сервисный ноутбук или другой сетевой маршрут остаются отдельными путями входа. Вредоносное ПО, уже оказавшееся внутри, он не удалит. Поэтому оценивать приходится всю схему соединений, включая те, которыми пользуются редко.
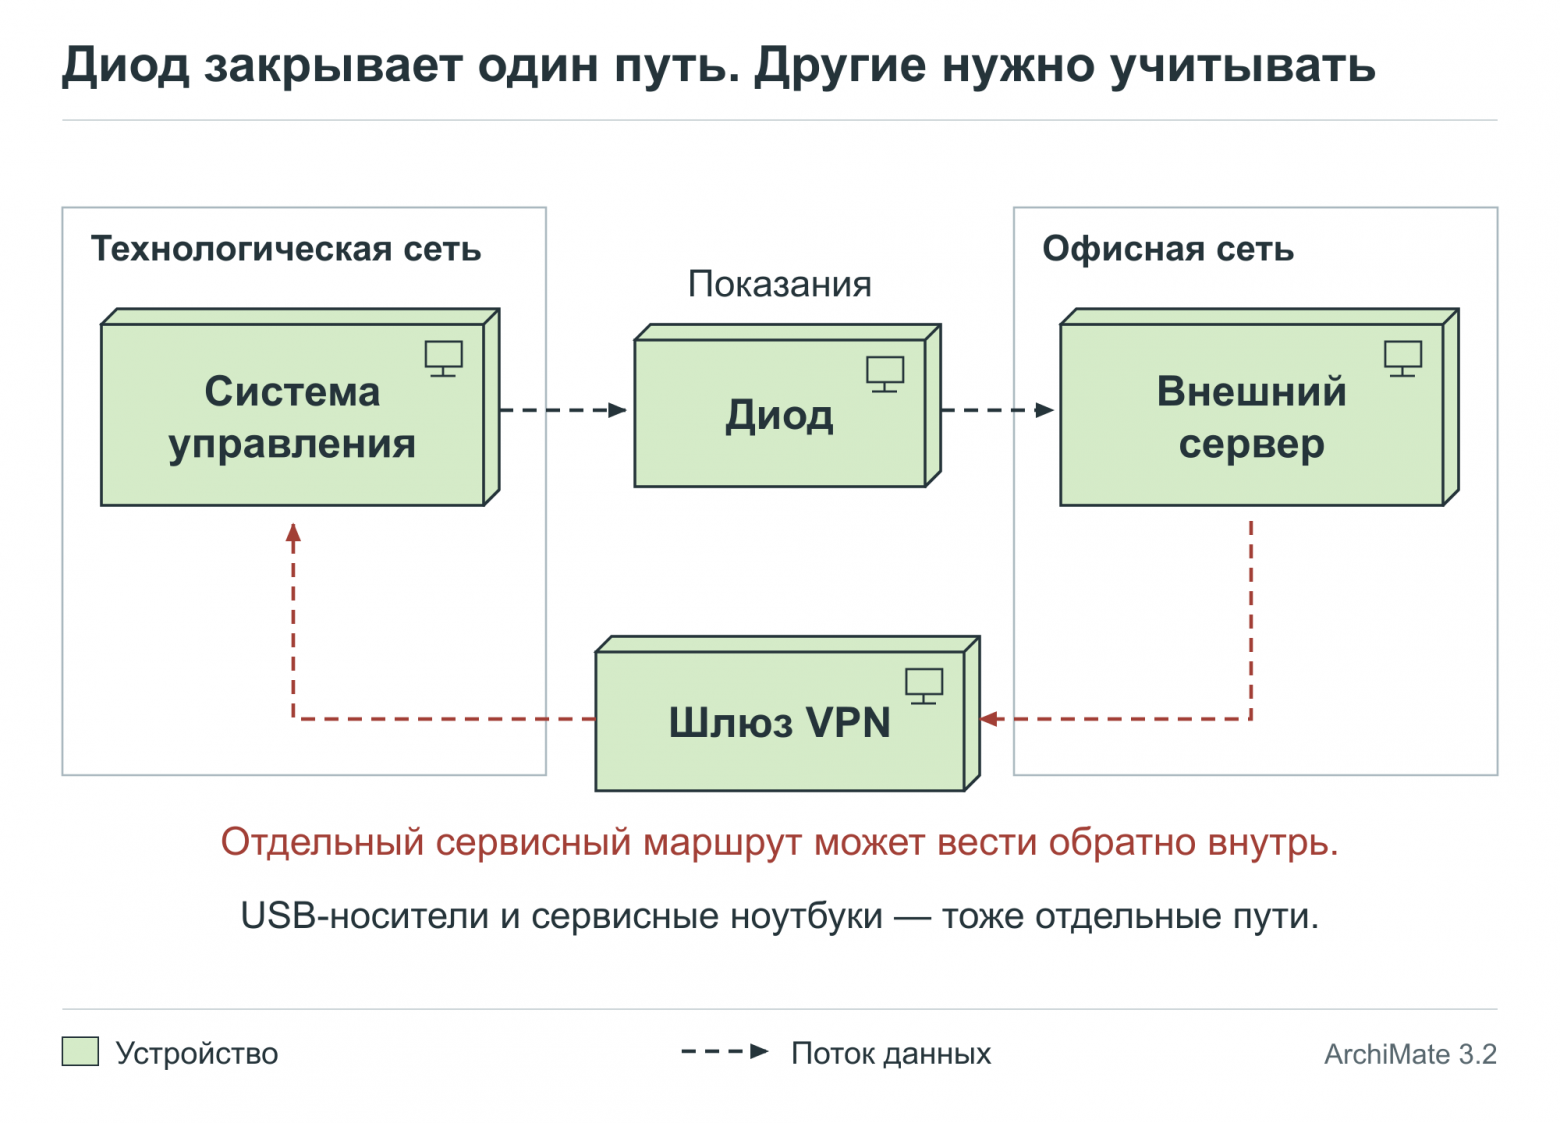
Разрешённое направление тоже имеет значение. Диод, передающий данные из цеха наружу, сам по себе не предотвращает утечку по этому направлению и не проверяет достоверность показаний. Захват внешнего сервера способен лишить компанию аналитики или подменить внешнее представление данных. Защита управления по одному сетевому пути ещё не гарантирует непрерывность всего предприятия. [5]
И удобная идея поставить второй диод навстречу первому требует осторожности. Если через пару устройств восстановить произвольные запросы и ответы, обратный обмен снова появится. NCSC прямо относит такую архитектуру для двусторонних API с программной обработкой недоверенного содержимого на защищённой стороне к потенциально небезопасным схемам подключения. [5]
Диод имеет смысл там, где задачу можно свести к односторонней передаче. Для интерактивного управления нужен двусторонний обмен с отдельными мерами защиты. Файрволы остаются нужны: они ограничивают другие соединения и взаимодействия внутри сетей.
После этих историй мне понятнее, зачем добровольно лишать сеть возможности отвечать. Для мониторинга часто достаточно получать показания. Постоянный двусторонний канал к системе управления для этого нужен не всегда. Дата-диод позволяет провести эту границу в оборудовании. Цена у неё вполне настоящая: отдельные копии данных, переделанные интеграции, иногда ещё один экран для оператора. Зато разрешить обратную передачу случайно забытой галочкой на таком соединении уже не получится.
Исходники схем. Скачать архив с моделью Archi, SVG и PNG. Открыть и отредактировать модель можно в бесплатной программе Archi.
Источники
ICS-CERT – Seven Steps to Effectively Defend Industrial Control Systems, разделы 3, 4 и 6
NIST SP 800-41r1 – Guidelines on Firewalls and Firewall Policy, разделы 2.1.2 и 2.1.3
NCSC – Secure connectivity for OT, Principle 5, 14 января 2026 года
SERDP/ESTCP – испытания в проекте EW19-5156, описание программы
OPSWAT – Streams TCP UDP Syslog HTTP, локальные соединения и переполнение буферов

