Обновить
512K+
3 644,85
Рейтинг
162 915
Подписчики

Кто спасёт ИИ?

Исследование hh.ru и Swordfish Security покзало, что в первом полугодии количество специалистов по безопасности ИИ выросло в 4 раза, а их медианная зарплата выросла 1,5 раза.

К сожалению, прямой запрос на Headhunter не показывает вакансий с таким названием, но результаты комплиментарны исследованию МТС RED годовой давности: всё чаще в вакансиях ИБ-специалистов компании требуют навыки работы с ИИ.

Можно выделить две основные проблемы в ИИ. Во-первых, галлюцинации — неспровоцированные неправильные ответы могут привести, например, к фейковым библиотекам в документации. Хакеры могут воспользоваться этой особенностью ИИ: если они подменят реальную библиотеку на свою, то при её использовании программа пользователя выполнит инструкции злоумышленника. Соответственно, специалисты по информационной безопасности должны следить за «зависимостями» — кодом, который имплементируется в продукт со стороны.

Во-вторых, при попытке сгенерировать тексты, картинки или видео вы можете передавать большой языковой модели чувствительные данные, но были случаи, когда она в дальнейшем использовала их и могла выдать другим пользователям.

Вышеприведённые два случая — только небольшая часть угроз, которые надо учитывать ИБ-специалисту. Поэтому нанимать профессионала, который будет сосредоточен только на безопасности ИИ, неэффективно — это всё равно что охранять только вход на большом участке, огороженном забором. Но вполне логично, что компании теперь уделяют внимание тому, чтобы специалисты обладали навыками обеспечения информационной безопасности ИИ.

Распространение ИИ приводит к спросу на специалистов, которые могут с ним работать. Данное исследование подтверждает, что бизнесу нужны специалисты, которые обладают навыками обеспечения их информационной безопасности. Вот и перспективное направление для карьерной траектории.

Теги:
Всего голосов 17: ↑17 и ↓0+26
Комментарии0

Почему UFW не спасает от Docker: анатомия сетевой подставы и что ищут боты в открытых портах БД

Типичная картина при переезде на свежий VPS. Подняли чистую Ubuntu или Debian под новый проект, сразу навели базовый порядок: ufw default deny incoming, снаружи оставили только 22, 80 и 443. Глянули ufw status — всё четко, лишнего не торчит. Дальше ставится Docker, через компоуз взлетает бэкенд с PostgreSQL и Redis. Чтобы удобно ходить в базу с ноута через DBeaver и гонять миграции, на автомате дописываем ports: - "5432:5432". Кажется, что мы в домике: наружу ничего не светит, фаервол же режет всё, кроме веба и SSH.

А через пару дней прилетает абуза от хостера или срабатывает алерт в мониторинге: все ядра в полке, в htop резвится какой‑нибудь kdevtmpfsi или kinsing, а вместо таблиц в базе лежит одна записка README_TO_RECOVER с биткойн‑кошельком. Грабли старые, как сам Docker. Но на них с завидной регулярностью наступают и джуны, и вполне опытные админы, привыкшие доверять выводу ufw status.
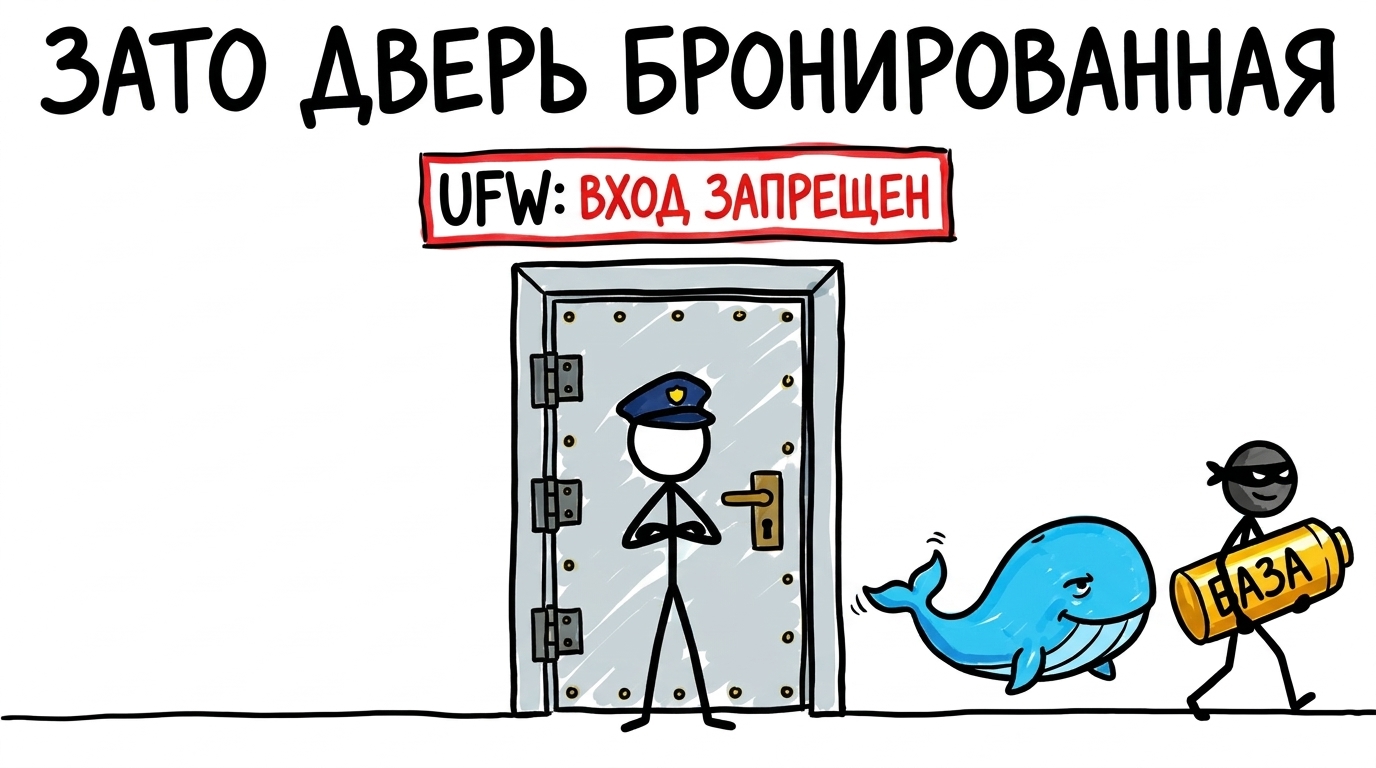
Почему UFW не спасает от Docker: анатомия сетевой подставы и что ищут боты в открытых портах БД

Публикации

Информация

Наименование
Общество с ограниченной ответственностью «МТ ФИНАНС»
ИНН
7706424050
Сайт компании
ruvds.com
На Хабре с
Дата регистрации
Размер компании
11–30 человек
Место нахождения
Россия
Представитель
ruvds