Pull to refresh
-15
Антон@InfinityMe

User

Send message

ChameleonUltra: открытый инструмент для работы с RFID

Level of difficultyMedium
Reading time6 min
Reach and readers50K

ChameleonUltra — это аппаратный инструмент с открытым исходным кодом, разработанный глобальным сообществом гиков. Он позволяет эмулировать, клонировать RFID-метки, а также обнаруживать уязвимости в системах. Независимо от того, являетесь ли вы исследователем безопасности, разработчиком или обычным пользователем, желающим создать резервную копию своей пропускной карты, ChameleonUltra станет вашим «цифровым управляющим ключами».

Разработанный сообществом RfidResearchGroup, ChameleonUltra позиционируется как «RFID-лаборатория в кармане». Его ключевые преимущества:

Открытая архитектура и прозрачность

Читать далее

Как хакеры видят ваш умный дом: обнаружение Zigbee‑устройств без взлома шифрования

Reading time6 min
Reach and readers9.9K

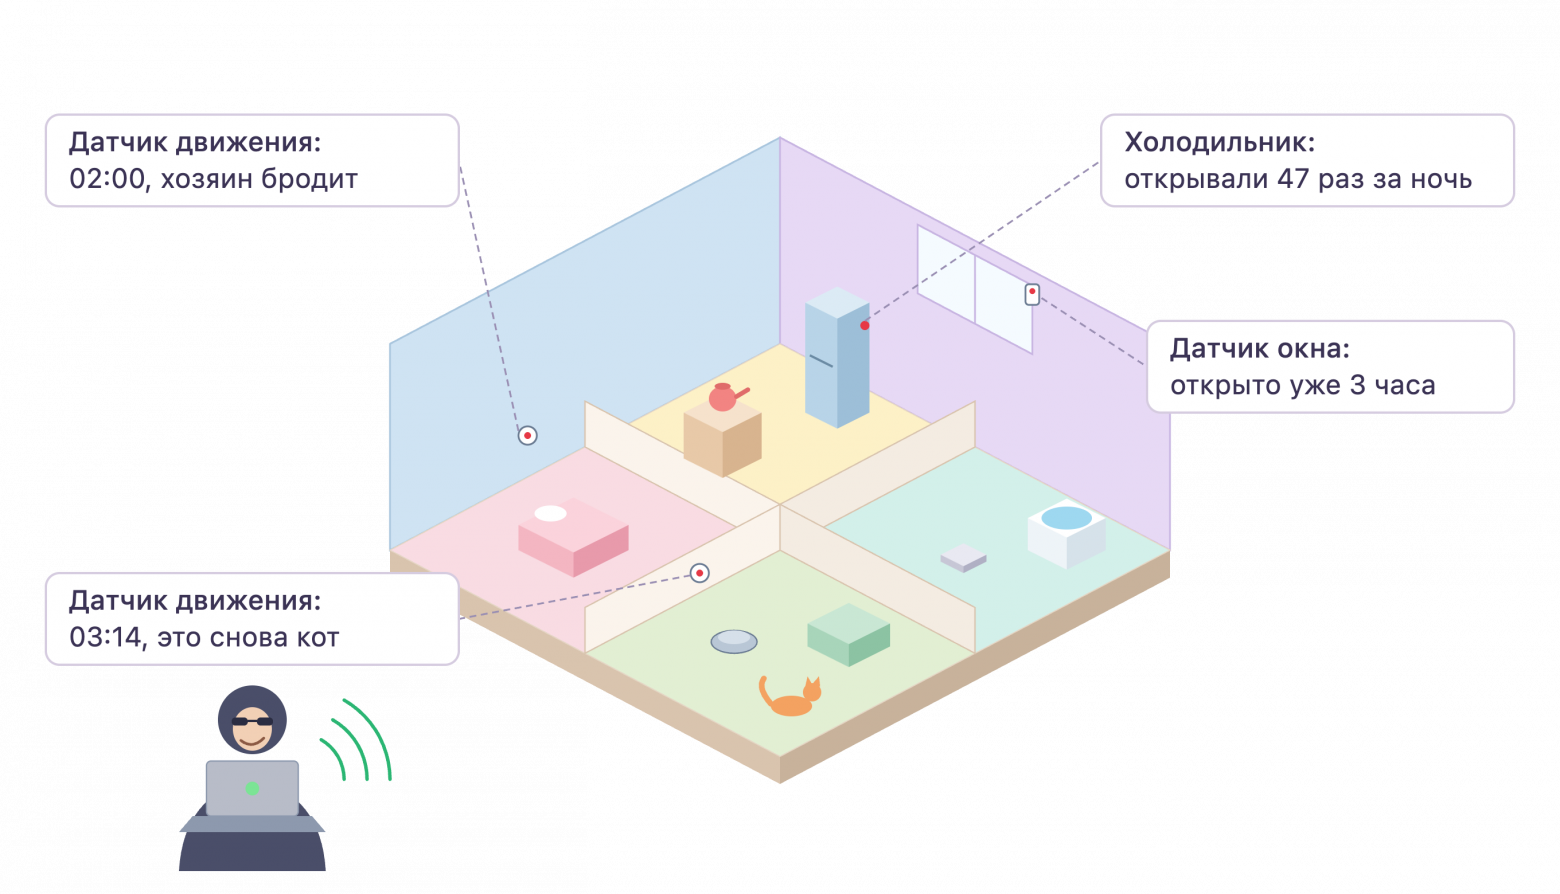
Zigbee — это популярный беспроводной протокол для умного дома, который по умолчанию шифрует сетевой трафик. Шифрование защищает содержимое пакетов, но не метаданные: длину пакетов, межпакетные интервалы, периодичность служебных отчётов и шаблоны событий. Каждое устройство имеет уникальные fingerprints, заданные производителем для экономии батареи. Пассивный перехват радиосигнала позволяет злоумышленнику по этим признакам определить тип устройства, производителя, время активности в доме и даже события без расшифровки — точность идентификации по данным реальных стендов достигает 94–99% для известных моделей.

Читать далее

Как я поднял self‑hosted менеджер паролей и заставил компанию им пользоваться

Level of difficultyMedium
Reading time18 min
Reach and readers11K

Пароль от хостинга — в личных сообщениях. SSH‑ключ — в архиве на рабочем столе, который никто не чистил года три. Токен от CRM — в закреплённом сообщении в Telegram, которое уже никто не читает. Знакомо? У нас было ровно так, пока я не сел и не разобрался, что с этим делать.

Это не очередной «как поднять Vaultwarden за 10 минут» — таких гайдов хватает в вики проекта. Это история про то, что происходит после команды docker compose up: VPN‑периметр вместо открытого порта, самоподписанный CA, который красиво работает на десктопах и разваливается на Android, DNS-01 challenge с собственным хуком для acme.sh под провайдера, которого нет в официальном списке, бэкап в два независимых конца и восстановление, протестированное заранее, а не в момент паники.

Если вы технарь — здесь рабочие конфиги, а не псевдокод: Caddy, docker‑compose, скрипт под acme.sh ретеншен бэкапов без магии. Если интегратор на Bitrix — готовая структура коллекций и прав под клиентские проекты, роли Dev/Marketing/Infra, чек‑лист на нового клиента. Если тимлид — регламент, который реально прижился в команде, а не умер через неделю, как очередная табличка в Notion.

Отдельный мотивбыл личный: давно хотелось не просто читать про self‑hosted‑подход бигтеха к секретам, а руками собрать что‑то похожее у себя — без DevOps‑отдела и без бюджета на энтерпрайз‑решения — и посмотреть, где ручной, но осознанный self‑hosted реально ломается, а где отрабатывает не хуже платного SaaS.

Дальше — конфиги и грабли и ужасный sec?

Представлен открытый фоторедактор Compositor — бесплатный оптимизированный аналог Photoshop

Reading time3 min
Reach and readers12K

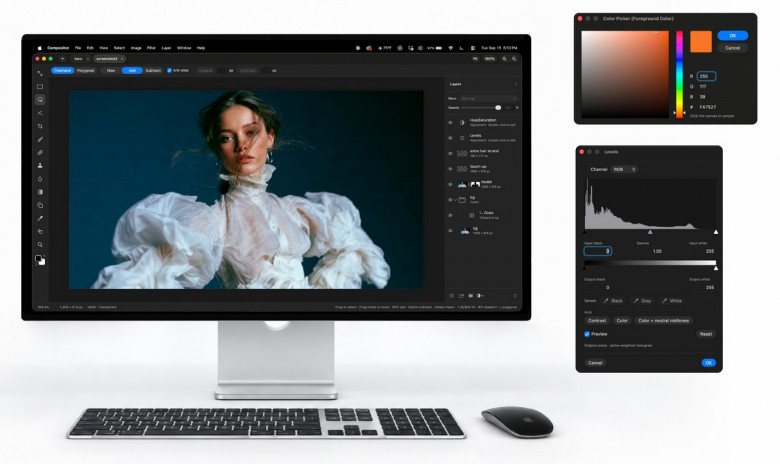
Бывший дизайнер и разработчик из Google и Apple Робби Тилтон (занимался проектами Google Glass и Apple Vision Pro) представил бесплатный аналог Photoshop для Mac. Это открытый фоторедактор под названием Compositor. Решение имеет высокий уровень оптимизации, установщик приложения для Mac весит всего 8 МБ, а сам проект сделан так, чтобы не нагружать систему. Исходный код решения написан на Swift и опубликован на GitHub под лицензией MIT.

Читать далее

Видит ли MAX ваш VPN при Split Routing, если VPN не установлен на компьютере?

Level of difficultyMedium
Reading time11 min
Reach and readers114K

Я решил проверить, способен ли MAX Desktop обнаружить VPN, если VPN-клиента в Windows вообще нет. В моей сети Split Routing выполняет роутер Keenetic: часть трафика идёт напрямую, а часть — через OpenConnect-туннель на удалённый VPS.

Во время эксперимента я фиксировал действия MAX с помощью Process Monitor, TCPView и Wireshark, а трафик на стороне VPN-сервера — через tcpdump. Проверил, какие системные параметры читает MAX, куда подключается и появляются ли признаки целенаправленного поиска VPN-маршрута.

Читать далее

Новая физика подключения: как SPE и Ethernet‑APL меняют промышленные сети

Level of difficultyMedium
Reading time6 min
Reach and readers6.1K

Промышленная автоматизация десятилетиями жила с четким разделением: на верхних уровнях управления царил Ethernet, а на нижнем — полевые шины и аналоговые интерфейсы 4–20 мА. Этот рубеж долгое время казался непреодолимым: Ethernet требовал четырех пар проводов, имел ограничения по дальности и не мог использоваться во взрывоопасных зонах.

Сегодня ситуация кардинально меняется. Две технологии — Single Pair Ethernet (SPE) и Ethernet‑APL — делают возможным то, о чем раньше можно было только мечтать: единую IP‑сеть от центра управления до самого простого датчика. В этой статье мы рассмотрим обе эти технологии подробнее.

Изучить Ethernet-APL

Биометрия против скрепки: разбираем замки с отпечатком пальца и проводим базовый аудит их защиты

Reading time13 min
Reach and readers98K

Однажды вечером я, как обычно, листал ленту одного синего маркетплейса и случайно наткнулся на электронный замок со сканером отпечатка пальца. По описанию — почти идеальное устройство за небольшие деньги: биометрия, защита от воды, какая-то «уникальная» микросхема. Звучит убедительно, но исследователь на то и исследователь, чтобы не принимать рекламные обещания на веру, а потому уже на следующий день замок лежал у меня на столе. Ну, а дальше сработал знакомый принцип: где один интересный девайс, там быстро появляется пара других… 

Меня зовут Астафиев Денис, я ведущий специалист по аппаратным исследованиям в Бастионе. По работе я регулярно разбираю самые разные устройства, чтобы проверить, насколько можно доверять тому, что производитель обещает на коробке. Сегодня будем смотреть сразу на три замка с биометрией и искать слабые места в их защите.

Сразу оговорюсь: цель этой статьи — не любой ценой «дожать» дешевый китайский замок до уровня лабораторного исследования. Наоборот, мне хочется на простом и доступном примере показать, как обычно строится базовый аудит аппаратной безопасности и почему начинать его стоит совсем не с самых сложных атак.

Читать далее

Как вернуть файлы с неисправного SSD

Level of difficultyEasy
Reading time2 min
Reach and readers9.2K

Бесплатная свободно распространяемая многофункциональная Win64 утилита Easy Disk Checker за авторством ведущего инженера лаборатории восстановления данных "Хардмастер" Артёма Макарова, о которой уже писалось на Хабре тут, или здесь, доросла до Major Update версии 6.0.0 где помимо глубокой переделки UI интерфейса появилась перспективная разработка модуля работы с неисправными SSD дисками.

Читать далее

Точечная маршрутизация на роутере через VLESS/Trojan-подписку со своей балансировкой (OpenWrt/Keenetic)

Level of difficultyMedium
Reading time18 min
Reach and readers18K

Многие сервисы сегодня выдают клиенту не один конкретный конфиг для подключения, а VLESS/Trojan-подписку — ссылку, за которой стоит целый пул из десятков серверных конфигураций сразу. Провайдеру это удобно (не нужно вручную вести отдельный конфиг под каждого клиента), но у пользователя тут же встаёт главная практическая проблема: подключить роутер именно через такую подписку так, чтобы соединение работало стабильно. Один конкретный сервер из пула сегодня быстрый, завтра перегружен, послезавтра вообще не отвечает — а подписка в целом при этом продолжает исправно работать, просто нужно каждый раз заново находить, какой именно из десятков серверов сейчас реально живой.

Решает это балансировщик — механизм, который сам, постоянно, в фоне проверяет каждый сервер пула подписки и автоматически выбирает самый быстрый живой, без участия человека.

Об этом и статья: что такое точечная (доменная) маршрутизация на роутере, зачем нужна автоматическая балансировка между серверами одной VLESS/Trojan-подписки, и как это устроено в нашем универсальном проекте SmartRoute — для роутеров на OpenWrt и KeenticOS (через xkeen), который умеет и то, и другое из коробки.

Как мы научили роутер сам выбирать сервер

Бывший инженер Microsoft выпустил новый «Диспетчер задач» для Linux, Windows и macOS

Reading time2 min
Reach and readers103K

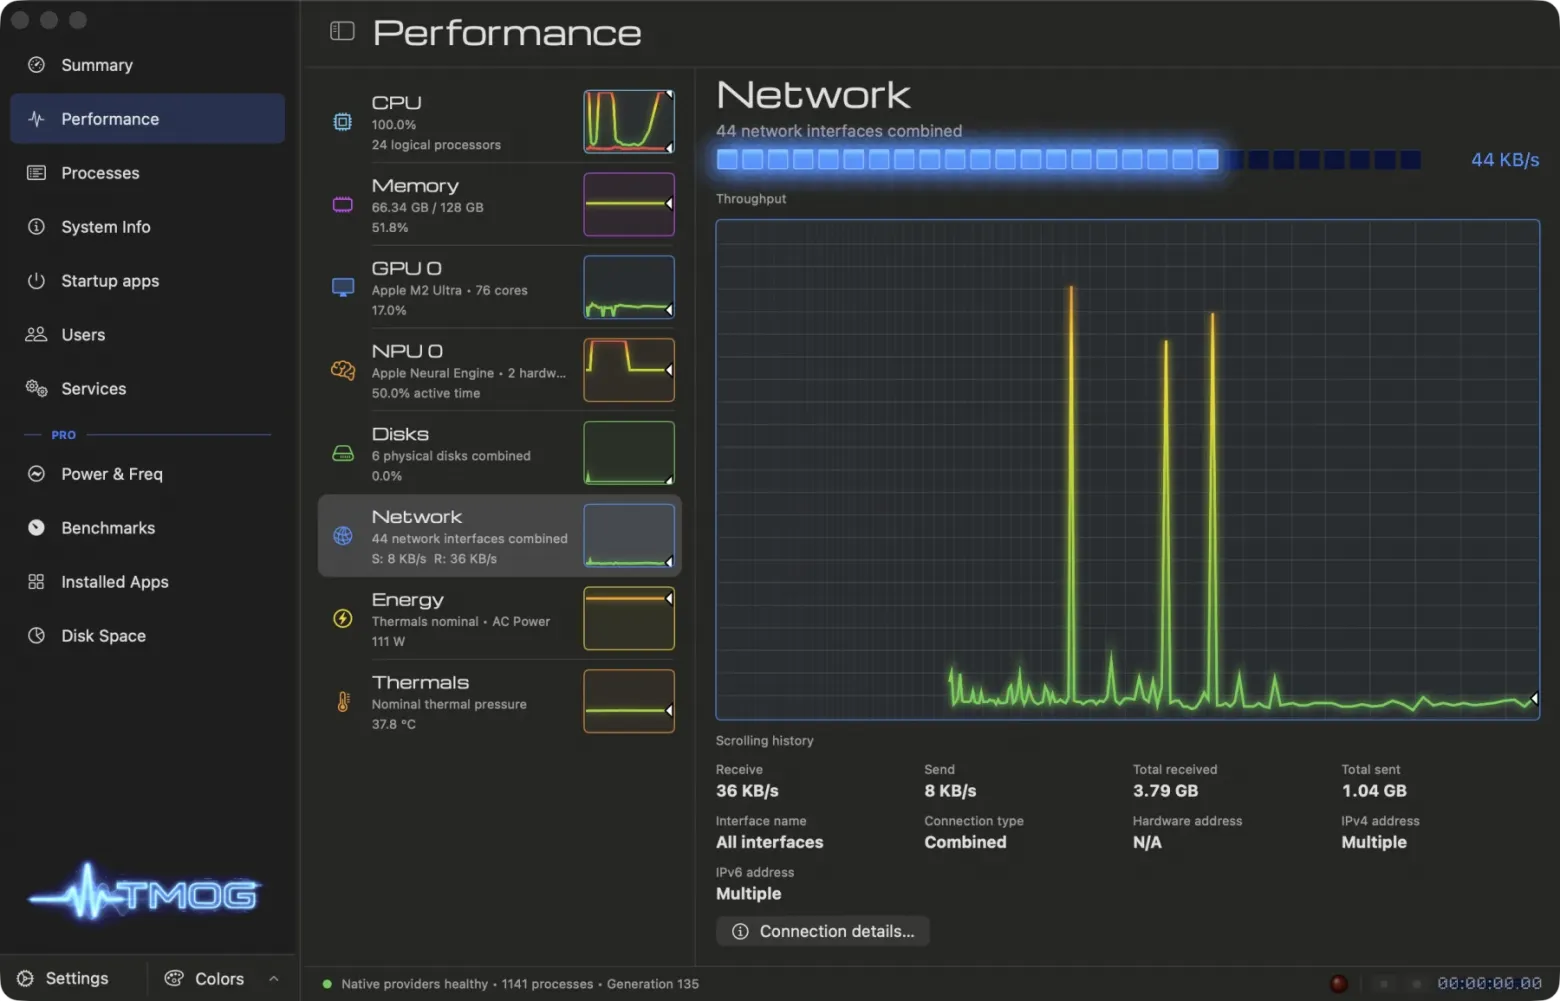
Бывший инженер Microsoft Дэйв Пламмер, работавший над добавлением поддержки ZIP‑файлов в Windows и меню «Пуск» Windows NT, представил проект TMOG. Это система мониторинга для Linux, Windows и macOS. Причём изначально Пламмер выпустил версию TMOG для macOS (Swift + AppKit), а потом доработал её для Linux (C++ + Qt 6) и Windows (Native Win32) под девизом «никакого Electron, HTML, JSON и прочего».

Читать далее

Что видит DPI, если VPN‑трафик зашифрован

Level of difficultyMedium
Reading time9 min
Reach and readers22K

VPN шифрует содержимое трафика, но это не делает соединение невидимым для сети. IP‑адреса, handshake, размеры пакетов, тайминги и поведение потока могут использоваться для классификации даже без расшифровки данных. Разберемся, что видит DPI, как работают fingerprinting и active probing и какую роль в этой архитектуре играют VLESS, XHTTP и REALITY.

Читать далее

Ситуация, знакомая многим: MAX ставить не хочется, а приходится. Работа, знакомые, школьные чаты — и вот у тебя на...

Reach and readers23K

Ситуация, знакомая многим: MAX ставить не хочется, а приходится. Работа, знакомые, школьные чаты — и вот у тебя на телефоне живёт приложение, которому ты не доверяешь, и которое работает в фоне тогда, когда ему захочется.

Мне хотелось чтобы MAX вообще не было ни на моём телефоне, ни в моём браузере — а переписка при этом приходила туда, где я и так сижу. В Telegram.

Так появился Telemax — мост между MAX и Telegram.

Что понадобится

Сервер — любая VPS на Ubuntu/Debian. Требования скромные, хватит самой дешёвой.

Свой Telegram-бот — создаётся за минуту в @BotFather, токен вставляется при настройке. Бот твой, живёт на твоём сервере, никакого общего чужого бота — данные идут только через твою инфраструктуру.

Telegram-группа с включёнными темами, куда ты добавишь этого бота админом. Она и станет твоим «окном» в MAX.

Номер MAX, на который мост авторизуется (в том числе если на аккаунте стоит пароль-2FA).

Про безопасность и доступ — два уровня:

Снаружи бот глухой. На любое сообщение или команду из другого чата (личка боту, чужая группа, куда его попытались добавить) он просто молчит. Работает только внутри твоей группы.

Внутри группы — разграничение. Обычные участники могут читать и писать (можно спокойно добавить людей в группу, чтобы вести общее обсуждение). А вот команды боту — только для админа.

Честная оговорка: тот, кого ты добавил в Telegram-группу, видит там все MAX-чаты, а не один. Так что доступ к самой группе — вещь чувствительная.

В ТГ это выглядит так:

Читать дальше →

Ресурс SSD: сколько на самом деле живёт диск и на что смотреть
Reading time7 min
Reach and readers7.8K

Раз в пару месяцев в любом железном чате кто-нибудь да спрашивает, сколько ещё протянет его SSD и не пора ли паниковать. Обычно такие вопросы задают после того, как паникёр открыл CrystalDiskInfo, увидел там цифры TBW, которые сверил с даташитом, и загрустил. Логика вроде железная. Ресурс у флеша конечный, ячейки безбожно изнашиваются, а значит, рано или поздно диск попросту сотрётся в труху, и следить за ним надо начинать ещё вчера. Но на практике почти вся эта цепочка разваливается. Твердотельники изнашиваются совсем не так быстро, как пугает даташит, а умирают SSD чаще по совсем другой причине.

Читать далее

OSINT для ленивых. Часть 12: Отслеживаем крипту за 10 минут

Level of difficultyEasy
Reading time3 min
Reach and readers9K

В принципе, давно известно, что транзакции в криптовалюте можно отследить. Но обычно мы не заморачиваемся разбором того, как это работает и какие инструменты для этого нужны. Мы просто ими пользуемся.

Сразу оговорюсь, что речь тут не о USDT, который отслеживается по дефолту. Речь о классике блокчейна: BTC, ETH, LTC...

Скажем так, паспортные данные и домашний адрес владельца при использовании методов OSINT в первом приближении вы вряд ли получите. Но понять как она двигалась, куда, в каких объемах и сколько средств на целевых кошельках, вы сможете. Дальнейшая систематизация и анализ полученной информации — исключительно ваша заслуга. Или факап? Как получится, короче говоря.Для более детального, подробного анализа нам может не хватить законных полномочий. Законы о защите персональных данных — штука такая... Топтаться же по поляне специализированных государственных учреждений — себе дороже.

Читать далее

Выпуск обновления кроссплатформенного открытого многофункционального архиватора PeaZip 11.2

Reading time2 min
Reach and readers6.5K

12 июля 2026 года состоялся релиз кроссплатформенного открытого менеджера файлов и архиватора PeaZip 11.2. Исходный код проекта написан на Pascal (Lazarus/FreePascal, для сборок под Windows задействован InnoSetup) и опубликован на GitHub под лицензией GNU Lesser General Public License v3.0. Сборку PeaZip 11.0 представили в апреле 2026 года. Версия PeaZip 10.0 вышла в октябре 2024 года. Сборку проекта PeaZip 9.0 представили в декабре 2022 года.

Читать далее

Настройте свой VPN-роутер с нуля без терминала и погружения в документацию c Re:Sputnik

Reading time7 min
Reach and readers61K

Хабр сегодня полон статей с гайдами по "легкой" настройке VPN на роутер, на практике же пользователю предлагается окунуться в глубины обилий параметров, консольных команд, и разного рода сложных действий которые не всегда приводят к ожидаемому результату. А если и приводят, то поддержание его в рабочем состоянии отдельная задача, не всегда описанная в исходном гайде. А тем временем роутер с VPN остается вещью довольно желанной и если его сложно сделать самому, его можно купить? Покупка готового устройства сопряжена либо с огромной переплатой за риск от надежного источника (наверняка ваш провайдер VPN предлагал подобное устройство) либо с меньшей переплатой, но от ненадежного - с неизвестным софтом внутри, программами слежки, а иногда и откровенно вредоносным софтом. А ведь сами роутеры в магазине продаются и вполне доступны - Cudy, Xiaomi и множество других...

Получается что не имея специальных знаний или надежного человека получить такое устройство довольно сложно?

Вот бы был такой способ чтобы роутер можно было настроить и поддерживать самостоятельно не погружаясь в глубины файрволлов, DHCP, DNS, SSH и прочего....

Ну возможно сегодня тот день:

Эта статья о том как вы сможете настроить и обслуживать свой роутер с VPN, раздельным туннелированием с помощью программы Re:Sputnik

Читать далее

Выйди и зайди нормально: как звонок передается из Wi-Fi на LTE

Level of difficultyMedium
Reading time9 min
Reach and readers11K

Когда звонок начинается через Wi‑Fi, а продолжается уже в LTE, для пользователя ничего не происходит — разговор просто не обрывается. Но внутри сети в этот момент запускается цепочка сетевых процедур.

В статье разбираем как работает хэндовер по фазам и показываем, как переход выглядит в логах.

Читать далее

Заморозка по fingerprint: как ТСПУ в июне 2026 ломает соединения по поведению, а не по протоколу

Level of difficultyMedium
Reading time22 min
Reach and readers119K

Полгода назад я написал здесь разбор «почему VLESS работает» — он собрал 169 тысяч просмотров и под тысячу закладок. Я тогда уверенно заявил: REALITY не отличить от обычного HTTPS, поэтому он держится там, где всё остальное давно отвалилось. Прошло полгода — и оказалось, что я был прав ровно наполовину.

В феврале ТСПУ перешёл на поведенческий анализ, а в июне — на то, что в чатах называют «заморозкой по fingerprint». И тут разом перестали подключаться мои собственные конфиги — и конфиги тысяч других людей. Приложение бодро рапортует «connected», а трафика нет. А привычный совет «обнови клиент» вдруг превратился в пустой звук.

Вот я и вернулся — посмотреть, что осталось от моих же выводов. Это разбор со стороны клиентского устройства — угла, который обычно недозанят. Что на самом деле творится в телефоне, когда «всё зелёное, а интернета нет». Как устроена новая детекция. И как измерить её самому, чтобы не потерять доступ к легальным сервисам, которые попали под ложные срабатывания.

Пара слов о том, чему верить. Тема скользкая, источников мало, и я не хочу делать вид, что у меня на руках спецификация системы. Поэтому дальше честно помечаю, где у меня твёрдый пруф, а где — реконструкция по одному источнику. Самое важное сразу: ядро всей новой схемы (разделы 2–4) собрано по одному структурированному первоисточнику — посту в Obsidian/Zapret, где автор разбирает поведение через инструмент dpi-ch. Это не выписка из документа РКН и не консенсус исследователей ТСПУ. Академические работы (ensafi/IMC 2022, gfw.report) такой схемы вообще не описывают — как и кодового имени, под которым она ходит в обсуждениях. Так что всё про конкретные пороги — «>3 хендшейка», «350–400 мс», «120/600 с» — это инженерная реконструкция чёрного ящика по одному наблюдению, а не доказанное устройство системы. Числа читайте как рабочие гипотезы.

Читать далее

SSH как корпоративный L3-туннель: когда классические VPN-протоколы больше не работают

Level of difficultyMedium
Reading time17 min
Reach and readers37K

В последние годы для команд, которые работают с зарубежной инфраструктурой из России, обычный корпоративный VPN перестал быть чем-то, что можно один раз настроить и забыть. OpenVPN, WireGuard, IPsec, различные TLS- и QUIC-обёртки могут работать стабильно месяцами, а потом внезапно начать деградировать: где-то соединение не устанавливается, где-то режется UDP, где-то DPI начинает узнавать сигнатуры, где-то провайдер меняет правила фильтрации.

Для компании это превращается не в техническую мелочь, а в операционный риск. Инженеры не могут попасть на серверы. DevOps не может проверить прод. Администратор не может забрать бэкап. Пентестер не может подключиться к стенду заказчика. При этом инфраструктура может находиться в Европе, США, Азии или у любого другого зарубежного провайдера, а сотрудники — физически находиться в РФ.

В какой-то момент мы пришли к простой мысли: если из корпоративной сети ещё можно установить исходящее SSH-соединение, то можно попробовать использовать сам OpenSSH не только как инструмент администрирования, но и как транспорт для L3-туннеля. В OpenSSH для этого давно существует режим ssh -w, который поднимает туннель через tun-устройство.

Идея статьи не в том, чтобы объявить ssh -w «лучшим VPN на все времена». Это не замена WireGuard для нормальной постоянной инфраструктуры и не серебряная пуля против любых сетевых ограничений. Но это очень полезный аварийный и корпоративный вариант: работает поверх обычного SSH, не требует отдельного VPN-демона на сервере, может быть поднят на дешёвом VPS, использует привычную модель ключей OpenSSH и позволяет строить полноценную маршрутизацию на L3.

Читать далее

Изнурительно подробное руководство по SSH (лишь те аспекты, которые я нахожу полезными)

Reading time13 min
Reach and readers43K

О, вам нравится SSH? А перечислите-ка все флаги!

Приветствую

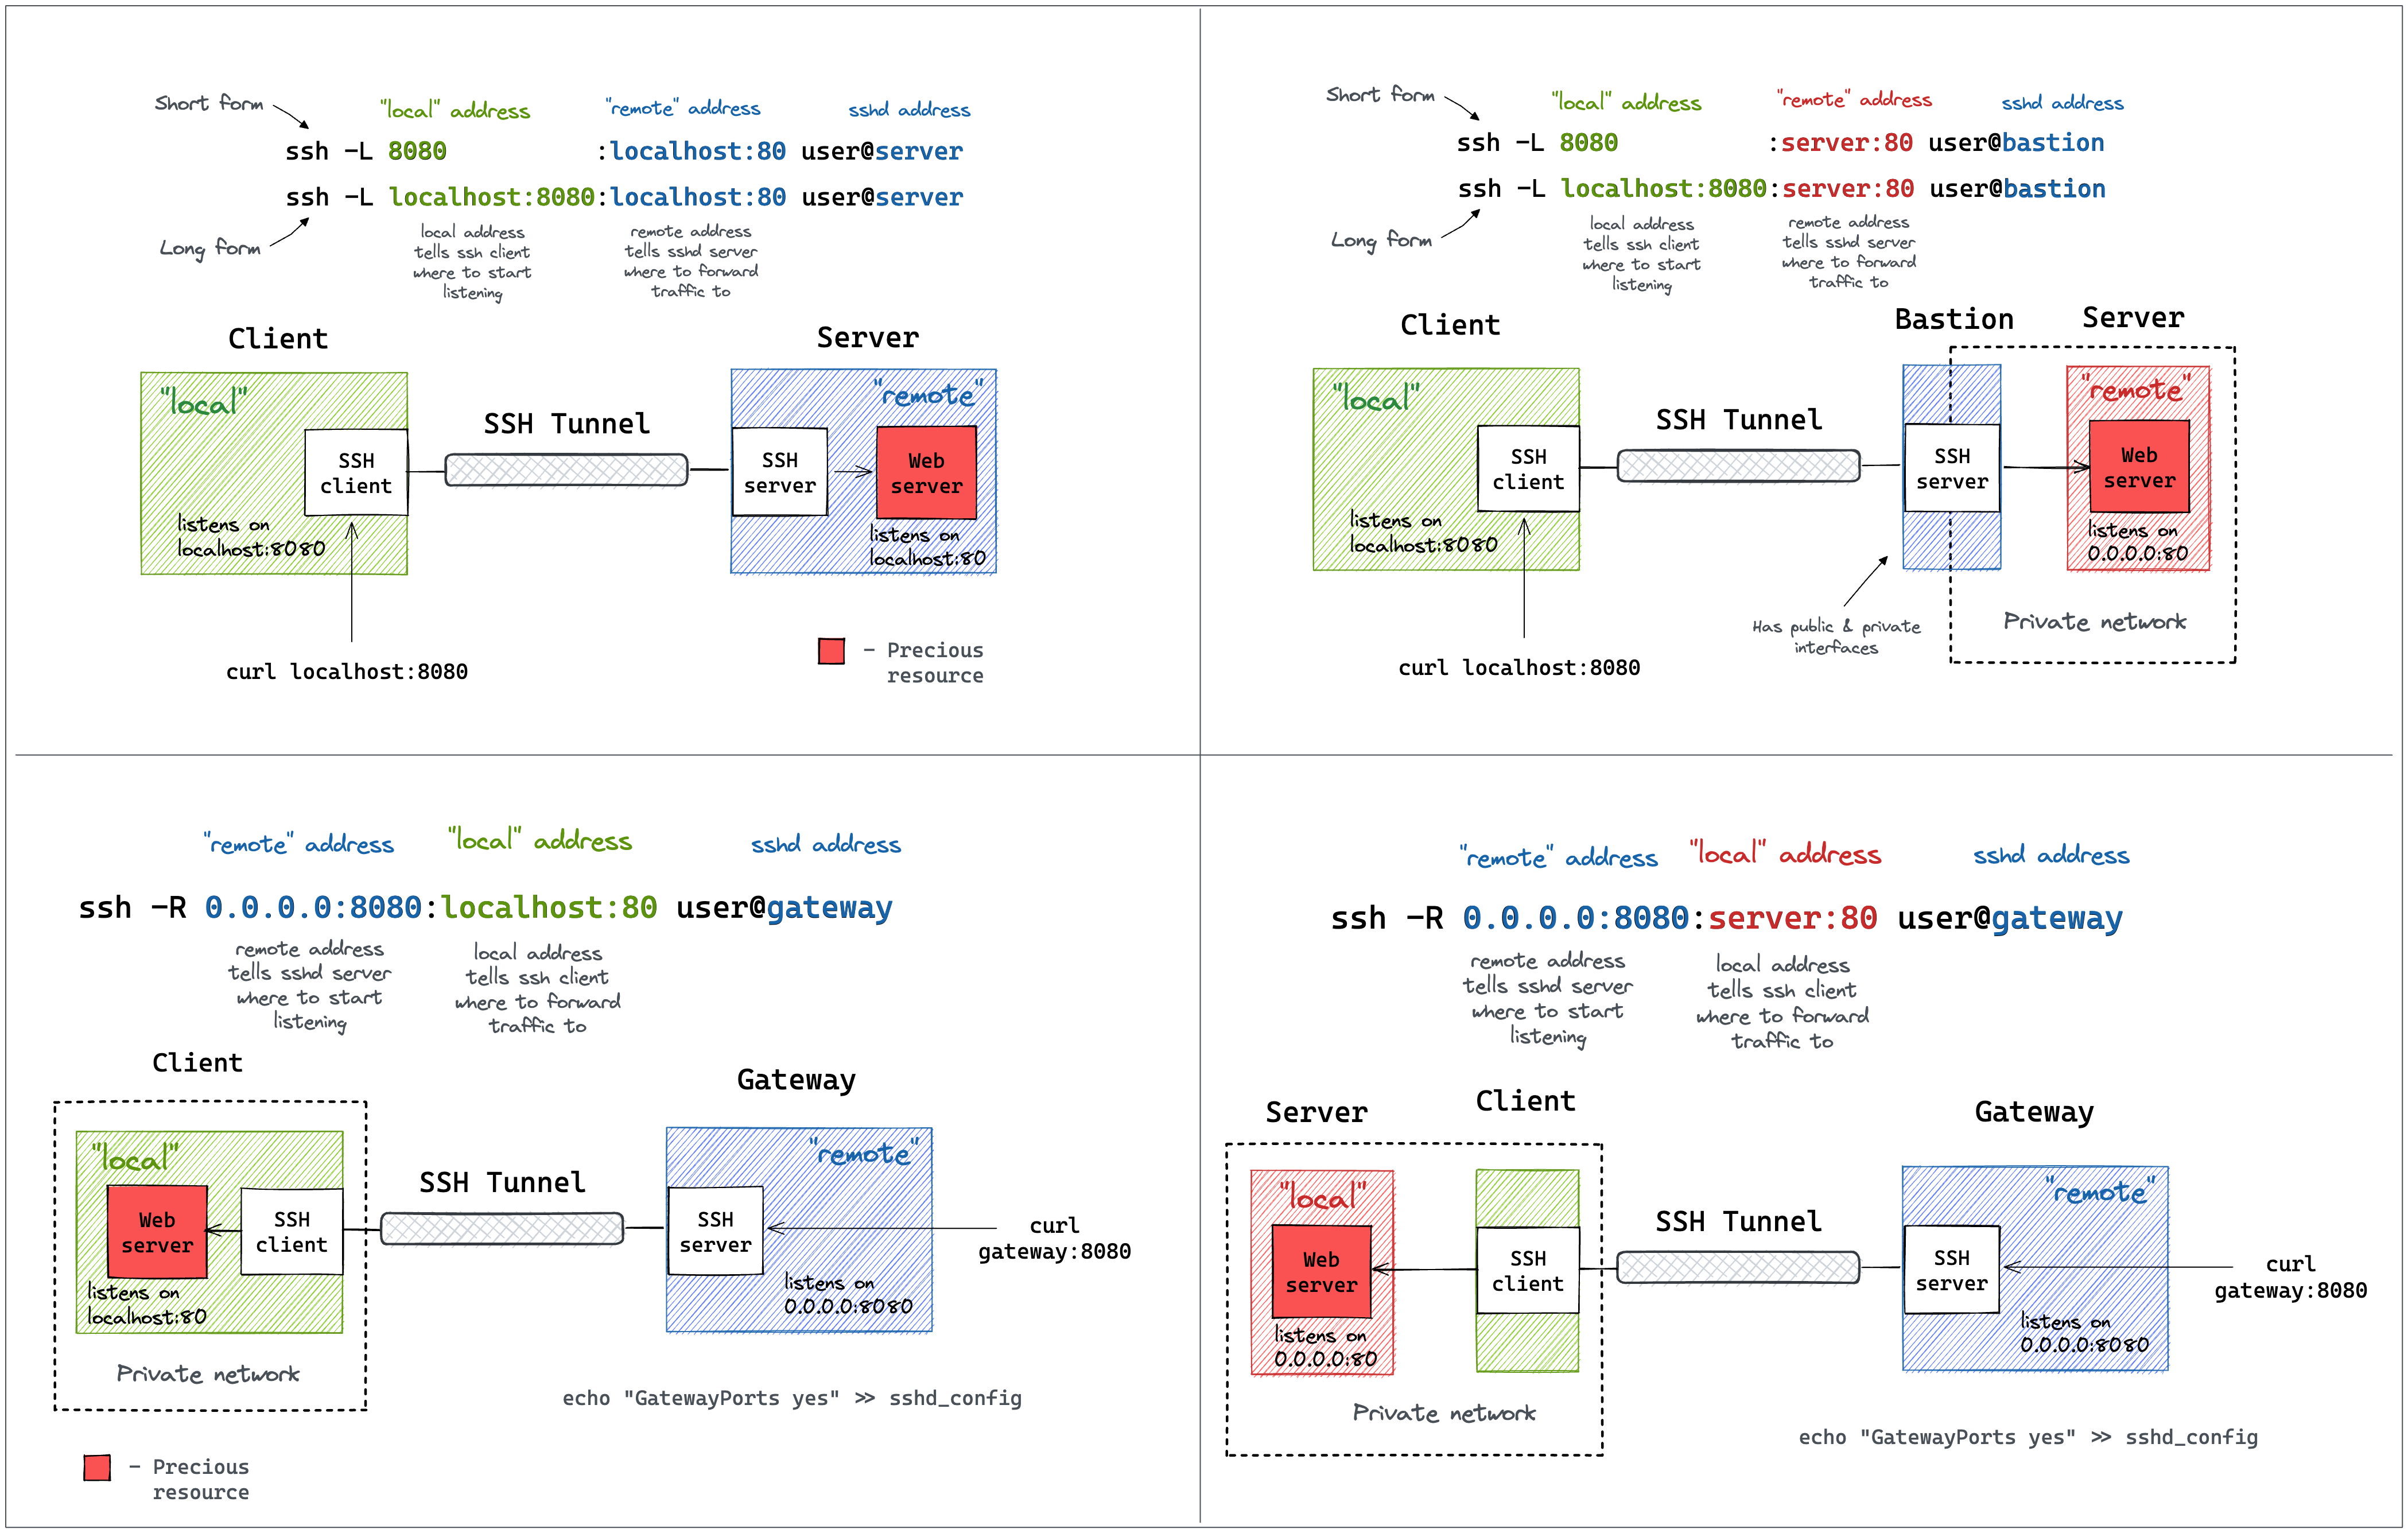
Все мы видели эти красивые схемы, демонстрирующие, как в SSH устроен проброс  портов. Но, если мы с вами мыслим хотя бы немного схоже, то эти схемы оставляют у вас больше вопросов, чем дают ответов. Если вы за «красных» в области компьютерной безопасности, то, чтобы обрести в сети суперсилу и в дальнейшем бесчинствовать, вы должны понимать сеть лучше, чем те, кто её проектировал. Один из инструментов, наделяющих вас такой суперсилой — SSH. Но иногда нам мешают добиться поставленных целей сам синтаксис инструмента и другие концепции, на основе которых этот инструмент работает. Чтобы вы могли бесчинствовать эффективнее, не срывая сроков, я собрал для вас длинный список присущих SSH штук, которые я нахожу полезными. Хорошо, если вы его тоже почитаете, но составлял я его в основном для себя. Заметил, что сам я качественно усваиваю те или иные концепции, только если, изучая информацию, повторяю упражнения на клавиатуре. В этом посте я, в сущности, рассказываю, чему научился таким образом. Должен отметить, что во всех этих примерах я демонстрирую проброс портов при помощи веб-сервера, но таких же результатов можно добиться и при помощи почти любого сервиса, в частности, RDP, SQL, т.д.

Читать далее
1
23 ...

Information

Rating
Does not participate
Location
Апатиты, Мурманская обл., Россия
Date of birth
Registered
Activity