Pull to refresh
16K+
29

Пользователь

24,4
Rating
269
Subscribers
Send message

Я отвечаю за то, чтобы все разработчики были счастливы
Reading time8 min
Reach and readers3K

Можно ли стать программистом без профильного образования? Нет, это не реклама очередных онлайн-курсов. Кандидат физико-математических наук Андрей Грицевич много лет назад, когда деревья были больше, трава зеленее и еще даже не вышел первый Angular, ответил для себя на этот вопрос однозначно: а почему бы и нет! И самоучкой пошел в UI. Сегодня он руководит отделом разработки Центра продуктов Dozor в нашей компании. Андрей уверен, что только счастливые люди выполняют свою работу хорошо, а значит, надо помочь им стать такими. Как этого добиться? Не бояться внедрять современные инструменты. Какие-то проблемы ушли в прошлое благодаря внедрению SCRUM, где-то сработали новые HR-практики, а для решения других задач вообще понадобилось убедить всех, что технологии самоуправления – это совсем не страшно. И все это в довольно консервативной команде, которая создает серьезные корпоративные ИБ-продукты.
Как все получилось

Космический офис: летим спасать вселенную от киберугроз

Reading time5 min
Reach and readers2.3K

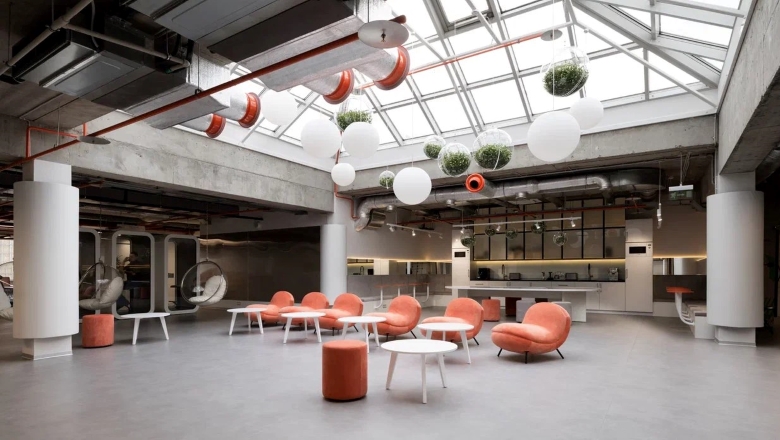
В последние два года почти весь мир оказался на удаленке. И все-таки офисы не ушли в прошлое. Когда заболеваемость коронавирусом окончательно стала спадать, изголодавшиеся по живому общению сотрудники потянулись обратно. Но после многих месяцев работы в уютной домашней атмосфере требования к офисным пространствам изменились. Теперь современное рабочее место – это не про стол, кресло и ноутбук в шумном и безликом опенспейсе. Новый офис – это место, куда хочется приходить каждый день, чтобы продуктивно работать, активно взаимодействовать с коллегами и чувствовать себя пусть и не как дома, но уж точно комфортно. Поэтому офисы многих компаний сегодня становятся более демократичными: оригинальный дизайн, нестандартные планировки, больше света, больше воздуха, больше пространства. Именно таким стал после грандиозного ремонта наш московский офис на Вятской улице. Когда-то ничем не примечательный (кроме сотрудников?) типичный офис превратился в высокотехнологичный центр разработки и интеграции. Обстановка теперь намного больше соответствует тому, что здесь делают. Ведь в офисе на Вятке, как мы его называем, работают те, кто создает и внедряет передовые продукты и сервисы кибербезопасности.

Посмотреть на космос

Compliance-дайджест: что изменилось в ИБ-законодательстве в марте

Reading time3 min
Reach and readers2.6K

На связи Катя, консультант «Solar Интеграция», с ежемесячной подборкой новостей из мира комплаенса ИБ. В этом посте вы узнаете об основных изменениях законодательства в области кибербезопасности за март. Все новости разбиты на тематические блоки: изменения в области защиты информации, безопасность объектов КИИ, рекомендации регуляторов и отраслевые изменения.

Узнать, что нового

Лучшая защита – нападение: как моделирование действий злоумышленника помогает укрепить инфраструктуру

Reading time8 min
Reach and readers5.2K

Иногда бывает полезно взглянуть на ситуацию под другим углом. Для информационной безопасности это правило работает так: надо посмотреть на свою инфраструктуру с точки зрения потенциального злоумышленника. Как тебя будут ломать? И что будет, когда сломают? Такой подход к оценке уровня защищенности компании называется Offensive – наступательная безопасность. В этом посте мы поделимся нашим опытом подобных проектов и расскажем, как перейти от тестирования на проникновение к моделированию действий злоумышленников.

Читать далее

Compliance-дайджест: что изменилось в ИБ‑законодательстве в феврале

Reading time5 min
Reach and readers2.2K

На связи Катя, консультант по информационной безопасности направления «Solar Интеграция». Представляю вам наш традиционный ежемесячный дайджест с новостями из мира комплаенса в области кибербезопасности. В подборке вы узнаете о наиболее важных изменениях февраля, все новости разбиты по тематическим блокам: лицензирование деятельности, государственный контроль, использование электронной подписи, новости в области стандартизации и отраслевые изменения.

Узнать, что нового

Путешествие по камням, или Как мы скрестили криптошлюзы S‑Terra с Ansible для автоматизации конфигурирования устройств

Reading time7 min
Reach and readers6.2K

Однажды моей команде довелось организовывать несложную кустовую схему шифрования для компании, у которой было более 2,5 тысяч офисов продаж и около ста региональных центров. Всё техническое описание решения легко излагалось в таблице Excel размером 2 800 строк на 25 столбцов, но где было взять столько эникейщиков, которые бы настроили оборудование без ошибок?

Если бы эта история была про оборудование, не поддерживающее автоматизацию ни в каком формате, именно так нам и пришлось бы поступить: развернуть некий стенд и найти десяток студентов для тестирования корректности настроек. Мы же имели дело с криптошлюзами S-Terra, и в нашем случае всё упиралось в знание Ubuntu и автоматизации по протоколу SSH. Автоматизировать нужно было два отдельных момента: загрузку конфигурации Cisco-like и инициализацию устройств. Для этого мы решили использовать систему управления конфигурациями Ansible.

В статье я расскажу, как мы пытались скрестить Ansible с криптошлюзами S-Terra, и что из этого вышло. Надеюсь, наш опыт будет полезным тем, кто возьмётся за подобный проект на базе решения S-Terra и будет искать способ ускорить конфигурирование оборудования и свести на нет человеческий фактор.

Читать далее

Compliance-дайджест: что изменилось в ИБ-законодательстве в январе

Reading time3 min
Reach and readers2.1K

На связи Катя, консультант по информационной безопасности «Solar Интеграция», и я хочу поделиться с вами ежемесячной подборкой новостей из мира комплаенса в области кибербезопасности. В этом выпуске дайджеста вы узнаете об основных изменениях января, а чтобы вам было удобно его читать, я разбила все новости на тематические блоки: биометрические персональные данные, безопасность объектов КИИ, планы ФСТЭК России, новости в области стандартизации, отраслевые изменения.

Узнать, что нового

Внедрение межсетевого экрана без боли: анализируем реальный трафик на этапе подготовки

Reading time5 min
Reach and readers7.8K

Представьте, что вам нужно внедрить файрвол в инфраструктуре предприятия N — крупной компании с сотнями филиалов, несколькими ЦОДами и большим количеством взаимодействий с внешними организациями. Заказчик разводит руками и сам не знает, что с чем у него взаимодействует, по каким адресам и протоколам. И хотя в компании уже есть межсетевые экраны, но настроены они так, что разрешено практически всё. Как учесть всё это при проектировании и не сойти с ума?

Меня зовут Паша, я работаю в подразделении «Solar Интеграция». Вместе с коллегами мы делаем десятки комплексных проектов по кибербезопасности в год и часто решаем подобные головоломки, когда в инфраструктуре заказчика нужно внедрить новый или заменить старый файрвол. В этой статье я поделюсь одним из способов решения задачи по составлению матрицы сетевых взаимодействий: расскажу, как мы проводим анализ реального трафика в месте предполагаемой установки файрвола.

Раскрутить этот клубок!

Compliance-дайджест: что изменилось в ИБ-законодательстве в декабре 2021 года

Reading time6 min
Reach and readers2.5K

Меня зовут Катя, в «Solar Интеграция» я отвечаю за комплаенс и пристально слежу за всеми изменениями законодательства в области кибербезопасности. В свежем выпуске нашего compliance-дайджеста я собрала краткую выжимку из новостей за декабрь 2021 года и по традиции разбила их на тематические блоки: функционирование ГосСОПКА, безопасность объектов КИИ, биометрические персональные данные, документы для служебного пользования, проверки регуляторов, планы ФСТЭК России на 2022 год, новости в области стандартизации, отраслевые изменения. Если вам важно быть в курсе изменений в требованиях регуляторов, добро пожаловать под кат!

Узнать, что нового

Мониторинг и ничего лишнего: какие компоненты АСУ ТП стоит все-таки подключить к SOC

Reading time7 min
Reach and readers8K

Киберзащита АСУ ТП пока остается для безопасников сложной задачкой на логику. С одной стороны, нельзя оставить без ИБ-мониторинга сеть, которая, например, обеспечивает теплом и светом население или перегоняет нефть и газ. С другой, ну, а где гарантия, что все эти СЗИ никак не повлияют на АСУ ТП и что их не взломают те же самые хакеры? В этом посте мы хотели бы порассуждать о том, какие компоненты АСУ ТП все-таки стоит подключить к SOC и что это даст ИБ-специалистам.

Подключиться к АСУ ТП

Compliance-дайджест: изменения законодательства в области ИБ за ноябрь 2021 года

Reading time21 min
Reach and readers2.7K

В нашем ежемесячном compliance-дайджесте собраны ключевые изменения требований регуляторов по информационной безопасности за ноябрь 2021 года. Для вашего удобства все новости разбиты на 9 блоков: персональные данные, защита информации, биометрические персональные данные, сертификация средств защиты информации, государственная тайна, оборонный комплекс, лицензирование деятельности по защите информации, стандартизация и отраслевые изменения.

Читать далее

Compliance-дайджест: изменения законодательства в области ИБ за октябрь 2021 года

Reading time13 min
Reach and readers2.4K

В нашем ежемесячном сompliance-дайджесте собраны ключевые изменения требований регуляторов по информационной безопасности за октябрь 2021 года. Для вашего удобства все новости разбиты на 6 блоков: персональные данные, использование электронной подписи, биометрические персональные данные (на этот раз получился обширный блок), служебная тайна, функционирование ГосСОПКА, сертификация ФСТЭК России.

Читать далее

Compliance-дайджест: изменения законодательства в области ИБ за сентябрь 2021 года

Reading time11 min
Reach and readers2.3K

В нашем ежемесячном сompliance-дайджесте собраны ключевые изменения требований регуляторов по информационной безопасности за сентябрь 2021 года. В этот раз – изменения в области персональных данных, биометрических персональных данных, требований к финансовым организациям, военной и военно-технической деятельности РФ, лицензирования деятельности по работе со СКЗИ, использования электронной подписи и новости в области стандартизации.

Читать далее

Compliance-дайджест: изменения законодательства в области ИБ за август 2021 года

Reading time7 min
Reach and readers3.2K
В нашем ежемесячном сompliance-дайджесте собраны ключевые изменения требований регуляторов по информационной безопасности за август 2021 года. В этот раз — изменения в области защиты ГИС, защиты ПДн, биометрических персональных данных, использования СКЗИ, взаимодействия с НКЦКИ, новости в сфере стандартизации и отраслевые изменения.


Читать дальше →

Как вредонос Trisis может парализовать целый завод, и есть ли шанс от него защититься

Reading time13 min
Reach and readers5.7K

Обнаруженный в 2017 году вредонос Trisis до сих пор остается настоящим кошмаром для промышленности. Его цель – вывести из строя систему противоаварийной защиты предприятия, лишив автоматику и персонал возможности оперативно реагировать на аварию (от остановки оборудования до выброса ядовитых веществ). К счастью, первая атака Trisis была неудачной – хакеры выдали себя, а исследователи узнали о новой угрозе. Как же работает этот опасный вредонос, можно ли защитить от него системы ПАЗ – разберемся в этом посте.

Читать далее

Compliance-дайджест: изменения законодательства в области ИБ за июль 2021 года

Reading time9 min
Reach and readers2.3K
Compliance, или обеспечение соответствия требованиям регуляторов, – возможно, не самая любимая, но необходимая часть информационной безопасности. Регуляторы часто выпускают новые рекомендации и уточнения к уже действующим. И чтобы не упустить их из виду, мы решили ежемесячно выпускать Compliance-дайджесты, в которых будут собраны ключевые изменения требований регуляторов по информационной безопасности. Чтобы вам было удобно, мы будем разделять новости регуляторов на несколько блоков. В июле у нас получилось всего 7 разделов: безопасность объектов КИИ, безопасность государственных информационных систем, безопасность информации в сети Интернет, новости в области стандартизации, лицензирование деятельности по защите информации, маркировка сертифицированных средств защиты информации и отраслевые изменения.


Читать дальше →

Не человек для работы, а работа для человека: мои ошибки при организации стажировок для студентов

Reading time8 min
Reach and readers9.6K

Пару недель назад мы объявили набор стажеров в нашу дирекцию по интеграции. Среди профессий, в которых мы предлагаем попробовать свои силы, есть аудит ИБ, аттестация и консультирование. Во время стажировки я буду курировать это направление, поэтому хочу поделиться опытом введения новичков в профессию. За несколько лет я выработал подход, который позволяет стажерам увидеть творчество в такой суровой сфере, как комплаенс и не потерять мотивацию, закопавшись в нормативке.

Читать далее

Привет из прошлого: кто, что и зачем пишет в журнале учета СКЗИ

Reading time5 min
Reach and readers58K

Современное законодательство (а часто и здравый смысл) требуют шифровать практически все данные, которые организация передает и получает. Но установить криптошлюз и наладить его работу – это только полдела. Самое «интересное» начинается дальше: учет СКЗИ. Этот занимательный процесс регламентируется инструкцией, которая была написана 20 лет назад и уже не отвечает современным реалиям, а некоторые ее пункты вообще ставят в тупик. Вспоминая собственные ошибки, мы решили поговорить о том, кто, что и как должен записывать у журнал учета СКЗИ.

Пошелестеть бумажками

Вот это скорость! Как мы подружили наш UBA-модуль с ClickHouse и что из этого вышло

Reading time11 min
Reach and readers5K
В прошлом году мы выпустили мажорную версию своего продукта Solar Dozor 7. В новую версию нашей DLP-системы вошел модуль продвинутого анализа поведения пользователей UBA. При его создании мы попробовали разные базы данных, но по совокупности критериев (о них скажем ниже) в итоге остановились на ClickHouse.

Освоить ClickHouse местами было непросто, многое стало для нас откровением, но главное преимущество этой СУБД затмевает все её недостатки. Как вы поняли из заголовка, речь о скорости. По этому параметру ClickHouse оставляет далеко позади традиционные коммерческие базы данных, которые мы в своих продуктах, в том числе в Solar Dozor, тоже используем.

В общем, если вы давно хотели, но никак не решались попробовать, изучите наш опыт, он может вам пригодиться.


Кадры из мультфильма «Турбо» (2013 год)
Читать дальше →

Какие проблемы может выявить аудит прав доступа и что с этим делать

Reading time10 min
Reach and readers8.3K
Управление доступом — один из самых непростых моментов в любой немаленькой компании. Для того чтобы все было по уму, должна быть налажена совместная работа между ИТ-отделами, подразделениями безопасности, кадровиками и руководителями групп и подразделений. И без аудита прав доступа здесь не обойтись. Он может быть как внутренним, так и внешним. Очевидно, что проблемы лучше выявить и устранить на этапе собственной проверки, чем потом получить по голове от регулятора или доиграться до утечки информации либо другого крупного инцидента.

В этой статье я расскажу о том, какие проблемы можно выявить при аудите прав доступа в компании и как можно упростить себе жизнь с помощью современных IdM/IGA-решений (Identity Management/Identity Governance and Administration).


Читать дальше →

Information

Rating
339-th
Works in
Registered
Activity