Pull to refresh
16K+
29

Пользователь

24,4
Rating
269
Subscribers
Send message

Типа отказ в обслуживании: как прогрессирует DDoS

Reading time6 min
Reach and readers6.7K
Старый, добрый DDoS… Мы каждый год анализируем, как меняется этот сегмент киберпреступности, и по итогам прошлого и начала этого года видим, что количество таких атак выросло более чем в 1,5 раза. За это время злоумышленники значительно нарастили мощность атак и сменили тактику. А кроме того, DDoS стал еще доступнее: судя по тому, как резко в последнее время увеличилось число атак на образовательные ресурсы и различные «электронные дневники», мир DDoS все активнее открывают для себя «хакеры» школьного возраста. В этом посте мы расскажем о DDoS-атаках, которые мы фиксировали в 2019-м и в начале 2020 года, и о том, как изменился DDoS за последнее время.

Читать дальше →

Практическое занятие «Поиск вредоносного ПО в IoT»

Reading time1 min
Reach and readers1.7K
Продолжаем серию занятий по разбору CTF-задач для тех, кто начинает карьеру в ИТ и ИБ.
Ближайший вебинар стартует в четверг 23 апреля в 18:00 и будет посвящен поиску вредоносного ПО в IoT. Будем разбирать протокол общения вредоносного ПО с C&C-серверами на примере ботнет-агента для OpenWRT на архитектуре MIPS, искать способы детектирования и перехвата управления. Все детали и ссылка на регистрацию — под катом.


Читать дальше →

Разбор CTF-заданий с экспертами по информационной безопасности

Reading time1 min
Reach and readers3.2K
Мы активно поддерживаем CTF-движение – наши ребята из подразделений форензики, пентеста, защиты АСУ ТП и Security Awareness помогают в разработке заданий и оценке работ участников CTF.Moscow, VolgaCTF, FarEastCTF, BlackMirror и других подобных мероприятий. И, конечно, каждый год мы проводим олимпиаду «Кибервызов» – тоже в формате CTF.

Сейчас мы переносим в онлайн те задачи, которые готовили для очных программ прошлых сезонов, — теперь они будут доступны всем. Присоединяйтесь, подробности под катом!


Читать дальше →

Разработка на удаленке: инсайты первого спринта

Reading time6 min
Reach and readers5.8K
За последние пару недель разве что ленивый не посоветовал окружающим, как правильно и без потерь перейти на удалёнку. Мы не будем вам ничего советовать. А просто расскажем, как мы наладили удаленную разработку нашего ключевого продукта и к 3-му апреля уже завершили первый, полностью удаленный, двухнедельный спринт команд разработки Dozor Core (центрального модуля системы).

image

Кому интересно, изучайте наш опыт, включайтесь в обсуждение, делитесь своим в комментах. Ну что, поехали!
Читать дальше →

Сравнительный анализ некоторых Java-декомпиляторов

Reading time17 min
Reach and readers28K


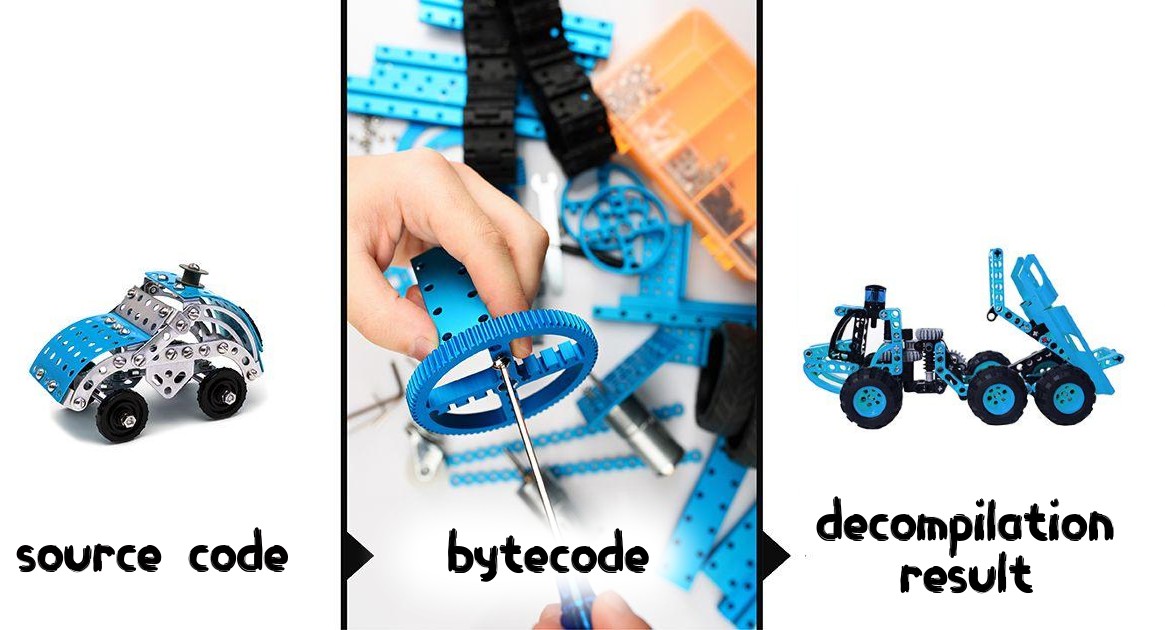
В этой статье будут рассмотрены четыре декомпилятора — Fernflower, CFR, Procyon и jadx — и произведено их сравнение по нескольким параметрам.


Дисклеймер: сравнение неформальное и не претендует на научность. Скорее, это просто обзор всех актуальных (на осень 2019) декомпиляторов Java-байткода.


Автор — Анна Явейн (brontozyablik), разработчица Solar appScreener

Читать дальше →

Почему удобство vs безопасность — не трейдофф

Reading time3 min
Reach and readers7K
Я с 2014 года работаю над безопасностью мобильных и веб-приложений. Много раз слышал от разных людей и в разном контексте про «трейдофф usability vs security», при этом с самого начала видел в этом какой-то подвох. В этом посте я поделюсь своим мнением, почему, на мой взгляд, это не трейдофф, и на самом деле от него давно стоит отказаться.

image
Читать дальше →

Как в Солнечной галактике Clickhouse выбирали

Reading time4 min
Reach and readers7.7K

Давным-давно, в далёкой-далёкой Солнечной галактике, ещё до того, как она стала частью вселенной Ростелеком, в небольшом продукте webProxy возникла потребность не только фильтровать сетевой трафик, но и строить по нему статистику с последующим ее хранением. На тот момент колоночные БД ещё не были так популярны, как сейчас. Единственным подходящим аналогом оказалась платная БД HP Vertica. Как в Солнечной галактике решили эту задачу и к чему в итоге пришли, расскажем под катом.


image

Читать дальше →

Как жить с WAF, чтобы не было мучительно больно

Reading time8 min
Reach and readers7.9K

Здесь не будет очередной статьи, описывающей возможности межсетевого экрана уровня приложений. Таких уже полно. Сегодня мы будем объяснять подводные камни при работе с этим решением, чтобы вы знали о них еще до старта проекта и правильно прокладывали курс.
Читать дальше →

Стажировка в «Ростелеком-Солар»: качаем Scala-скиллы

Reading time3 min
Reach and readers5.4K
Всем привет!

Для тех, кто мечтает стать Senior Developer и готов присоединиться к крутой команде Scala-разработчиков, с 1 по 15 декабря 2019 года мы запускаем отбор на бесплатный курс по обучению Scala. По окончании обучения пятеро лучших стажеров смогут присоединиться к самой солнечной в мире команде.

image

Подробности — под катом.
Читать дальше →

Больше чем антиспам: как выжать максимум из Security Email Gateway

Reading time7 min
Reach and readers5.1K
Пока большой Enterprise выстраивает эшелонированные редуты от потенциальных внутренних злоумышленников и хакеров, для компаний попроще головной болью остаются фишинговые и спам-рассылки. Если бы Марти Макфлай знал, что в 2015 году (а уж тем более в 2020) люди не то что не изобретут ховерборды, но даже не научатся полностью избавляться от нежелательной почты, он бы, наверное, потерял веру в человечество. Более того, спам сегодня не просто назойлив, но часто и вредоносен. Примерно в 70% случаев в ходе реализации killchain киберпреступники проникают в инфраструктуру с помощью вредоносного ПО, содержащегося во вложениях, или через фишинговые ссылки в электронных письмах.


Читать дальше →

«Сегодня АСУ ТП не защищают ни воздушный зазор, ни проприетарные протоколы» — интервью с Владимиром Карантаевым

Reading time18 min
Reach and readers15K
Общественность регулярно будоражат сообщения о кибератаках на промышленные предприятия разных стран. Российские регуляторы требуют обеспечить защиту объектов, имеющих критически важное значение для функционирования экономики.

Публикуем интервью с Владимиром Карантаевым, руководителем рабочей группы CIGRE по вопросам кибербезопасности (Implementation of Security Operations Centers in Electric Power Industry as Part of Situational Awareness System), руководителем направления кибербезопасности АСУ ТП компании «Ростелеком-Солар», — о трендах атак на сегменты АСУ ТП, архитектурных проблемах в безопасности промышленного интернета вещей, программе «Цифровая экономика» и необходимых шагах для защиты промышленных предприятий от киберугроз.


Читать дальше →

Как определить адрес смарт-контракта до деплоя: использование CREATE2 для криптобиржи

Reading time4 min
Reach and readers11K
Тема блокчейна не перестает быть источником не только всяческого хайпа, но и весьма ценных с технологической точки зрения идей. Посему не обошла она стороной и жителей солнечного города. Присматриваются люди, изучают, пытаются переложить свою экспертизу в традиционном инфобезе на блокчейн-системы. Пока что точечно: одна из разработок «Ростелеком-Солар» умеет проверять безопасность софта на базе блокчейна. А попутно возникают некоторые мысли по решению прикладных задач блокчейн-сообщества. Одним из таких лайфхаков – как определить адрес смарт-контракта до деплоя с помощью CREATE2 – сегодня хочу с вами поделиться под катом.

image
Читать дальше →

Как внедрить статический анализатор в разработку, чтобы всем было хорошо?

Reading time8 min
Reach and readers5.6K
В процессе работы нам часто задают вопрос: как внедрить статический анализатор в разработку, чтобы всё всем было хорошо. О том, почему для безопасной разработки необходим статический анализатор, мы уже рассказывали. Эта статья будет полезна, если вы выбираете статический анализатор или уже собираетесь его внедрять. Как наладить процесс, чтобы обнаруженные в коде уязвимости стали наконец исправляться? В этой статье мы попробуем помочь вам разобраться с этим вопросом.
image
Читать дальше →

Шифруемся по ГОСТу: памятка по настройке динамической маршрутизации трафика

Reading time8 min
Reach and readers20K

Если ваша компания передаёт или получает по сети персданные и другую конфиденциальную информацию, подлежащую защите в соответствии с законодательством, требуется применять шифрование по ГОСТу. Сегодня мы расскажем, как внедрили такое шифрование на базе криптошлюза (КШ) S-Terra у одного из заказчиков. Эта история будет интересна ИБ-специалистам, а также инженерам, проектировщикам и архитекторам. Глубоко погружаться в нюансы технической конфигурации в данном посте мы не будем — остановимся на ключевых моментах базовой настройки. Огромные объемы документации по настройке демонов ОС Linux, на которой базируется КШ S-Terra, есть в свободном доступе в интернете. Документация по настройке проприетарного ПО S-Terra располагается также в открытом доступе на портале производителя.
Читать дальше →

Майнеры, сливщики и Cobalt: как мы обеспечиваем заказчикам безопасный доступ в Интернет

Reading time5 min
Reach and readers8.9K


Каждый безопасник в своей жизни сталкивался с тем, что сотрудники ходят в Интернет, минуя прокси, качают фильмы через торрент и пользуются TeamViewer'ом. В этом посте мы немного расскажем о том, как решаем проблемы с организацией безопасного доступа в Интернет по сервисной модели и поделимся адскими кейсами, с которыми сталкиваемся у заказчиков.
Читать дальше →

Patch’ти — не считается: сказ о патч-менеджменте в лицах и красках

Reading time5 min
Reach and readers5.8K
Наверно, все SOC-аналитики спят и видят, как их детектирующие правила отлавливают модные техники проправительственных APT-группировок, а расследования приводят к обнаружению эксплойтов для zero-day уязвимостей. К сожалению (или к счастью), большая часть инцидентов, с которыми приходиться сталкиваться среднему специалисту по реагированию, намного менее романтичны: использование непереименованных PsExec’ов для распространения, классических методов обхода UAC для повышения привилегий и огромное количество уязвимостей, для которых давно выпущены заплатки.

image

Вспоминая прошлые инциденты, невольно приходишь к выводу, что почти каждый из них можно было относительно легко предотвратить, если… Если все делать так как уже много раз описано в разных руководствах и лучших ИБ-практиках. Поэтому сегодня хочется не только рассказать об одном нашем недавним кейсе по реагированию на инцидент, но и напомнить о необходимости ставить патчи даже на «системах, разработанных под ключ».
Читать дальше →

Troldesh в новой маске: очередная волна массовой рассылки вируса-шифровальщика

Reading time2 min
Reach and readers6.3K
С начала сегодняшнего дня и по настоящее время эксперты JSOC CERT фиксируют массовую вредоносную рассылку вируса-шифровальщика Troldesh. Его функциональность шире, чем просто у шифровальщика: помимо модуля шифрования в нем есть возможность удаленного управления рабочей станцией и дозагрузки дополнительных модулей. В марте этого года мы уже информировали об эпидемии Troldesh — тогда вирус маскировал свою доставку с помощью IoT-устройств. Теперь же для этого используются уязвимые версии WordPress и интерфейса cgi-bin.

image
Читать дальше →

Кадровая алхимия: каков оптимальный состав команды центра ГосСОПКА?

Reading time9 min
Reach and readers5.7K
image

Эта статья пригодится тем, кто работает в компании, признанной субъектом критической информационной инфраструктуры (КИИ), а значит — обязанной выполнить требования №187-ФЗ и построить центр ГосСОПКА (Государственной системы обнаружения, предупреждения и ликвидации последствий компьютерных атак), соответствующий требованиям ФСБ России.

В прошлой статье мы затронули самые основы этой темы и рассказали о требованиях ФСБ к техническим средствам, которые должны использоваться в центре ГосСОПКА. Однако эти требования (едва ли не впервые) распространяются не только на технические средства защиты, но и на реализацию конкретных процессов мониторинга, реагирования и расследования инцидентов ИБ. Поэтому сегодня мы расскажем о том, какие кадровые ресурсы вам понадобятся, чтобы все эти процессы обеспечить.
Читать дальше →

Массовые атаки: особенности противодействия на опыте последних лет

Reading time6 min
Reach and readers4.9K
Многие центры безопасности смыслом своей работы, а то и жизни делают борьбу с хакерами и атаками. Дело действительно важное и интеллектуально очень емкое. Исследуем данные Threat Intelligence, собираем атрибуцию на группировки и её TTP (tactics, techniques and procedures), разрабатываем отдельные сценарии и правила выявления инцидентов, внедряем мощные технологические решения. Это огромный и важный кусок работы любой команды по безопасности, а уж тем более любого зрелого SOC.

image

Но периодически все классические подходы к безопасности через мониторинг просто умножаются на ноль, когда в жизнь приходит большая и неприятная массовая атака. Та самая, о которой узнаёт даже ваша бабушка. Условно назовем такую атаку медиакиберпандемией, чтобы не путать с регулярными рассылками Cobalt или хитрыми инструментами Silence (для бывалых они уже стали чем-то вроде белого шума). Речь о Heartbleed, Shellshock, WannaСry, уязвимости в оборудовании Cisco и прочих. Что их отличает от прочих кибердиверсий? Как в этом случае стоит (или не стоит) вести себя SOC и просто ИБ-службе компании? Давайте разбираться под катом.
Читать дальше →

ИБ из облака: как устроена Единая платформа сервисов кибербезопасности

Reading time7 min
Reach and readers7.8K
image
В конце прошлого года, после сделки с «Ростелекомом», мы получили в свое распоряжение облачную SD-WAN/SDN-платформу для предоставления заказчикам ИБ-сервисов. Мы подключили к проекту вендоров, поставляющих свои решения в виртуализованном виде, и получилась огромная махина, которую мы назвали Единой платформой сервисов кибербезопасности, или ЕПСК. Ее ключевая особенность — поставка из облака технологий защиты с возможностью централизованного управления: развертывание и изменение отдельной сетевой функции или глобальная трансформация во всех обслуживаемых офисах занимают считанные минуты. Сегодня расскажем подробнее о ее архитектуре и «начинке».
Читать дальше →

Information

Rating
346-th
Works in
Registered
Activity