Обновить
0

В начале пути

Отправить сообщение

Простой способ глушить Wi-Fi

Время чтения2 мин
Охват и читатели229K
Оказывается, заглушить сигнал WiFi, Bluetooth или Zigbee совсем несложно. Для этого достаточно простенького донгла за $15, который можно купить на Amazon. Он подключается к компьютеру или Raspberry Pi. Базовая антенна имеет радиус действия 80 метров. Если добавить усилитель сигнала, то глушилка работает на расстоянии примерно до 120 метров.

С презентацией (pdf) на эту тему выступил специалист по безопасности Мэти Ванхуф (Mathy Vanhoef) на недавней конференции по безопасности BruCON, которая прошла 8-9 октября в Генте (Бельгия).

Автор подчеркнул, что глушилки сигнала уже активно используются злоумышленниками. Например, автоугонщики используют портативные джаммеры, которые предотвращают запирание автомобиля, а также GPS-джаммеры, чтобы блокировать сигнал антиугонной системы (уже после похищения машины). Воры-домушники используют такие джаммеры, чтобы блокировать сервис сотовой связи во время незаконного проникновения в квартиру.
Читать дальше →

Атака с большим будущим: за что SSRF поместили в ТОП-10 киберугроз

Время чтения5 мин
Охват и читатели54K

В конце сентября сообщество OWASP (Open Web Application Security Project) выпустило обновленную версию списка наиболее опасных угроз для веб-приложений OWASP Top-10. Примечательным стало появление в нем A10:2021 – Server-Side Request Forgery (SSRF) или подделка запроса на стороне сервера. При этом 2 из 10 категорий угроз, включая SSRF, были отобраны по результатам опросов профессионального сообщества. Пока, по оценке экспертов OWASP, позволяющие проводить атаки SSRF уязвимости с высоким уровнем критичности встречаются нечасто. Но потенциал эксплуатабельности у них высокий, и скоро SSRF может стать серьезной киберугрозой. Мы тоже встречаем SSRF при проведении работ по анализу защищенности веб-приложений, и иногда эта атака открывает пентестерам (а, значит, и реальным хакерам) массу возможностей. А каких именно – расскажем в этом посте.

Куда может послать сервер?

Связь в космосе: как это работает

Время чтения6 мин
Охват и читатели44K

Кадр из фильма “Космическая одиссея 2001 года” (1968)

Представьте, что вам нужно пробросить песчинку через ушко иглы с расстояния 16 000 километров. Примерно тем же самым занимались ученые, отправив в 2004 году к комете Чурюмова-Герасименко межпланетную станцию «Розетта». В 2015 году станция и комета находились на расстоянии около 265,1 млн км от Земли. Однако надёжная связь позволила «Розетте» не только сесть на комету, но и получить ценнейшие научные данные.

Сегодня космическая связь — одно из самых сложных и перспективных направлений развития коммуникационных технологий. Орбитальные спутники уже дали нам GPS, ГЛОНАСС, глобальные точнейшие цифровые карты, интернет и голосовую связь в самых отдаленных районах Земли, но мы смотрим дальше. Как космическая связь работает сейчас и что нас ожидает в будущем?
Читать дальше →

Почему квантовый интернет строят в космосе, и кто уже реализует такие проекты

Время чтения3 мин
Охват и читатели9.6K
Есть мнение, что спутниковые квантовые сети — самый эффективный способ развертывания глобальных систем распределения криптографических ключей. Рассказываем, кто уже работает в этом направлении, и говорим о потенциальных проблемах такого подхода.

Читать дальше →

Что выбрать для очередного API: HTTP или gRPC

Время чтения6 мин
Охват и читатели30K


Команда VK Cloud перевела статью с подробным техническим сравнением двух типов API: HTTP и gRPC. Автор рассказывает о своем опыте работы и описывает нюансы, преимущества и недостатки каждой технологии.
Читать дальше →

Вознаграждения в Bug Bounty VK, или Как мы работаем с деньгами

Время чтения5 мин
Охват и читатели4.4K

Привет, Хабр! В прошлой статье я рассказал о том, как правильно искать уязвимости и составлять отчёты для программы Bug Bounty VK, сегодня я хочу раскрыть тему вознаграждений. Если тебе интересно узнать, почему с точки зрения владельца программы и багхантера это два абсолютно разных процесса и зачем нужна независимая платформа, то велком под кат.

Читать далее

Алгоритм HyperLogLog, или Оцениваем мощность множества за O(1)

Время чтения10 мин
Охват и читатели24K


Привет, Хабр! Меня зовут Максим, я учусь на третьем курсе МФТИ. Этим летом я участвовал в студенческой программе, которую проводила команда Tarantool. Если кратко, суть программы в том, чтобы самостоятельно или в команде решить исследовательскую задачу в определенный срок. 

Моей задачей была реализация алгоритма HyperLogLog. Во время работы я не обнаружил русскоязычных материалов о практической реализации алгоритма, поэтому решил, что полученный мною опыт может быть полезен сообществу. Статья будет интересна людям, интересующимся алгоритмами и практическим программированием. Для понимания темы не потребуется ни специальных математических знаний, ни предварительного знакомства с алгоритмом. 
Читать дальше →

Просим бота написать бота

Уровень сложностиПростой
Время чтения6 мин
Охват и читатели24K

В этой статье, хочу поделиться интересным опытом работы с ChatGPT, в рамках которого был написан телеграм-бот на языке Python, использующий API OpenAI для получения ответов на запросы.

Началось все с того, что я захотел зарегистрировать себе аккаунт на OpenAI и понять, кто такой этот ваш ChatGPT. Немного танцев с бубном, и желаемая цель была достигнута. Бот понравился, но возникали некоторые неудобства из-за доступа по VPN. Тогда у меня появилась идея создать телеграм-бота, который будет отправлять запросы в API OpenAI и возвращать ответы.

Я потратил следующий час на чтение документации по API OpenAI, но моя лень оказалась более находчивой, и я решил дать ChatGPT задание написать бота самостоятельно.

Что из этого вышло?

Читать далее

Точность — вежливость Scala’лазов: разбираем уточняющие типы данных и практику их применения

Время чтения11 мин
Охват и читатели2.2K

Привет, Хабр! Я ведущий инженер по обработке данных в компании «Криптонит» и пишу на Scala. В этой статье хочу поделиться своим опытом и рассказать о паре лайфхаков, которые помогут избежать распространённых ошибок.

Читать далее

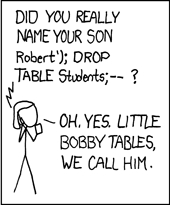
SQL injection для начинающих. Часть 1

Время чтения5 мин
Охват и читатели822K

Приветствую тебя, читатель. Последнее время, я увлекаюсь Web-безопасностью, да и в какой-то степени работа связана с этим. Т.к. я всё чаще и чаще стал замечать темы на различных форумах, с просьбой показать, как это всё работает, решил написать статью. Статья будет рассчитана на тех, кто не сталкивался с подобным, но хотел бы научиться. В сети относительно много статей на данную тематику, но для начинающих они немного сложные. Я постараюсь описать всё понятным языком и подробными примерами.
Читать дальше →

Защита от SQL-инъекций в PHP и MySQL

Время чтения26 мин
Охват и читатели267K
К своему удивлению, я не нашёл на Хабре исчерпывающей статьи на тему защиты от инъекций. Поэтому решил написать свою.

Несколько пространный дисклеймер, не имеющий прямого отношения к вопросу
Давайте признаем факт: количество статей (и комментариев) на тему защиты от SQL-инъекций, появившихся на Хабре в последнее время, говорит нам о том, что поляна далеко не так хорошо истоптана, как полагают некоторые. Причём повторение одних и тех же ошибок наводит на мысль, что некоторые заблуждения слишком устойчивы, и требуется не просто перечисление стандартных техник, а подробное объяснение — как они работают и в каких случаях должны применяться (а в каких — нет).

Статья получилась довольно длинной — в ней собраны результаты исследований за несколько лет — но самую важную информацию я постараюсь компактно изложить в самом начале, а более подробные рассуждения и иллюстрации, а так же различные курьёзы и любопытные факты привести в конце. Также я постараюсь окончательно развеять множественные заблуждения и суеверия, связанные с темой защиты от инъекций.

Я не буду пытаться изображать полиглота и писать рекомендации для всех БД и языков разом. Достаточное количество опыта у меня есть только в веб-разработке, на связке PHP/MySQL. Поэтому все практические примеры и рекомендации будут даваться для этих технологий. Тем не менее, изложенные ниже теоретические принципы применимы, разумеется, для любых других языков и СУБД.

Сразу отвечу на стандартное замечание про ORM, Active record и прочие query builders: во-первых, все эти прекрасные инструменты рождаются не по мановению волшебной палочки из пены морской, а пишутся программистами, используя всё тот же грешный SQL. Во-вторых, будем реалистами: перечисленные технологии — хорошо, но на практике сырой SQL постоянно встречается нам в работе — будь то legacy code или развесистый JOIN, который транслировать в ORM — себе дороже. Так что не будем прятать голову в песок и делать вид, что проблемы нет.

Хоть я и постарался подробно осветить все нюансы, но, вполне возможно, некоторые из моих выводов могут показаться неочевидными. Я вполне допускаю, что мой контекст и контексты читателей могут различаться. И вещи, которые кажутся мне сами собой разумеющимися, не являются таковыми для некоторых читателей. В этом случае буду рад вопросам и уточнениям, которые помогут мне исправить статью, сделав её более понятной и информативной.

Ещё только начав интересоваться темой защиты от инъекций, я всегда хотел сформулировать набор правил, который был бы одновременно исчерпывающим и компактным. Со временем мне это удалось:

Правила, соблюдение которых гарантирует нас от инъекций


  1. данные подставляем в запрос только через плейсхолдеры
  2. идентификаторы и ключевые слова подставляем только из белого списка, прописанного в нашем коде.

Всего два пункта.
Разумеется, практическая реализация этих правил нуждается в более подробном освещении.
Но у этого списка есть большое достоинство — он точный и исчерпывающий. В отличие от укоренившихся в массовом сознании правил «прогонять пользовательский ввод через mysql_real_escape_string» или «всегда использовать подготовленные выражения», мой набор правил не является катастрофическим заблуждением (как первое) или неполным (как второе).

Но вперёд, читатель — перейдём уже к подробному разбору.
Читать дальше →

Информация

В рейтинге
Не участвует
Зарегистрирован
Активность

Специализация

Инженер по безопасности, Антифрод аналитик