Pull to refresh
-6
Алексей@java3000

Администратор windows умеющий в программирование

Send message

Team Lead Simulator — маленькая игра про большую ответственность

Reading time4 min
Reach and readers27K

 TL;DR: игра по ссылке.

Наверняка многие из вас в детстве баловались игрушками вроде «ПРОГРАММИСТ 1.3» — эдакими текстовыми квестами, в которых игрок должен был прокачаться из начинающего программиста хакером (термина «сеньор» тогда, наверное, еще не было), собрать самый крутой комп, заработать больше всех денег. При этом весь геймплей заключался в нажатии нужных кнопок действий и менеджменте немногочисленных ресурсов. Я, с теплом вспоминая такие игры, а также текстовые квесты в Космических Рейнджерах 2, решил создать игру Teamlead Simulator, в которой...

Читать далее

Простой симулятор лидара автомобильного базирования на Unity

Reading time3 min
Reach and readers4K

Хотите просто и быстро получить данные трехмерного сканирования улицы? Нет желания тратить тысячи долларов на покупку лидара? Давайте я предложу вам попробовать симулятор!

Я участвовал в проекте лидарного картографирования, где руководство не торопилось покупать дорогую технику. Перед тем как начать работать с реальным железом, я предложил попробовать свои силы на симуляторах данных, проверить узкие места. В статье описаны варианты Open Source решений для имитации лидара, устанавливаемом на автомобиле и приводится оптимальный вариант для моей задачи.

Читать далее

Разбираем мощный «движок» Managed XDR

Reading time16 min
Reach and readers6.8K

Управлять кибербезопасностью, анализировать события в сети, молниеносно останавливать атаки — что умеет новое комплексное решение Group-IB

О необходимости использовать так называемую эшелонированную защиту от кибератак на рынке информационной безопасности говорят уже не один десяток лет. Суть этой концепции заключается в установке на пути злоумышленников ряда барьеров в виде средств защиты на разных уровнях — периметре, серверах, рабочих станциях, удаленных рабочих станциях и др. Как правило, комплектовать свой арсенал средств защиты начинают со стандартного набора: антивирус (AV), антиспам ( Antispam), межсетевые экраны, желательно, класса NGFW (Next-Generation Firewall), различные системы обнаружения и предотвращения вторжений IDS/IPS (Intrusion Detection System, Intrusion Prevention System) и, например, “песочницы” для анализа вредоносного ПО в изолированной среде (Sandbox).

Читать далее

[лонгрид] Рисковать, невзирая на боль: учимся у горожан 17 века, инвесторов и австралийских фехтовальщиков

Reading time34 min
Reach and readers8K

Представьте себе довольно крупный город по меркам 17 века, обладающий правом на самоуправление, которое позволяет местным аристократам управлять городом (т.е. распоряжаться землями, регулировать работу цехов и купеческих гильдий, издавать законы и так далее), во многих аспектах без оглядки на государственные власти. Таким образом, горожане, пусть и малая их часть, активно вовлечены в политическую жизнь города.

Когда страна погрязла в продолжительной религиозной войне со своим соседом, то город был осаждён одним из первых, потому что находился неподалёку от границы. Жители этого города, в отличие от большей части населения страны, исповедовали ту же веру, что и осаждающие, и говорили они почти что на одном языке, поэтому пришельцы предложили местным сдаться по-хорошему: делить, мол, нечего. В то же самое время из других осаждённых, но не сдавшихся добровольно городов начали приходить дурные вести: их жителей за непокорность постигла очень незавидная участь. Горожане думали-думали, и после продолжительных дискуссий и переговоров победила партия, выступавшая за сдачу города. В пользу сдачи, помимо очевидного, говорило то обстоятельство, что горожане были не всем довольны в своей родной стране: например, давлением на свою веру со стороны большинства, исповедующего другую религию. Пришлые соседи-единоверцы казались шансом на новую жизнь. Город открыл ворота перед иностранным войском, который расположился в нём гарнизоном в пару тысяч человек на последующие 7 лет.

Читать далее

Похищаем сохраненный в Chrome пароль с помощью XSS

Reading time5 min
Reach and readers12K

Меня зовут Артем Мышенков, я ведущий инженер по технической защите информации в команде безопасности REG.RU. Наша команда занимается тестированием систем компании на безопасность и поиском уязвимостей.

В этой статье я расскажу о том, как с помощью XSS-атаки в сочетании с ClickJacking’ом злоумышленники могут похитить сохраненные в браузере пароли.

Читать далее

Как я запустил проект и ушел в минус 3400000 рублей

Reading time6 min
Reach and readers37K

Привет, я Рома. Это мой первый пост на Хабре. Поделюсь своим опытом по запуску одного из моих любимых проектов. Расскажу немного о себе, как и почему решил запустить этот проект, на каком этапе проект и что планирую делать, расскажу про трафик, команду и расходы. А о том, нужно или не нужно таким образом запускать проекты, — решите сами.

Читать далее

ОС с нуля: Глава 2, Часть 1 — Да зачем нам этот Legacy

Reading time9 min
Reach and readers20K

Пару месяцев назад я решил начать серию статей про написание своей ОС с нуля. Описал написание Legacy MBR загрузчика и переход в защищенный режим (без прерываний) и ещё пару мелочей. Сегодня я решил, что попытаюсь "перезапустить" эту серию (сохранив нумерацию частей). Суть в том, что теперь будут использоваться актуальные на август 2022 года материалы, и разработанное ПО можно будет легко протестировать на своей (U)EFI-машине.

Читать

Как получать сущности со связями в Spring Rest контроллере

Reading time4 min
Reach and readers12K

Туториал для начинающих разработчиков Spring, в котором рассказывается, почему в REST сервисе может не заработать самый обычный метод findById() и как это можно исправить.

Читать далее

Доктор Майкл Бьюрри — человек предсказавший финансовый крах 2008 года. Как он это сделал и где он сейчас?

Reading time5 min
Reach and readers49K

На тему финансового кризиса 2008-го года снят не один фильм и написана ни одна книга, не говоря уже о всевозможных эссе. Я не буду разбирать, что произошло с технической точки зрения (только, если чуть-чуть), а расскажу о человеке, благодаря которому мы имеем красивую историю об узком круге людей, которые смогли заработать на этом событии миллиарды долларов.

Читать далее

TeamViewer — быть или не быть

Reading time4 min
Reach and readers37K

Как мы помним, с 5 мая 2022 года в Беларуси и России перестал работать сервис TeamViewer. В комментариях к данному посту, я упомянул, как довольно несложно решил эту проблему и пообещал написать более развёрнутое руководство. К сожалению, примерно в то же время я начал заниматься вопросами собственной трудовой иммиграции и со временем стало сложновато. Теперь, когда я уже более менее освоился на новом месте, пришло время закрыть этот технический долг.

В первую очередь этот туториал написан для тех, кто, как и я, не хочет создавать дополнительных сложностей ни себе, ни своим близким, которые уже привыкли к TeamViewer. Ведь даже у тех, кто открыт к изучению всего нового, не всегда находится для этого время. Тех, кто заинтересовался, прошу под кат.

Читать далее

Китай, который смог в x86. История первая: Zhaoxin

Reading time6 min
Reach and readers19K

Кого боится Intel? Анализируем историю наследника VIA Technologies, китайского СП Zhaoxin и делаем ставки — заборет через 3-5 лет азиатский дракон американского орла или нет?

Читать далее

Сигналы глобальных навигационных систем

Reading time7 min
Reach and readers53K

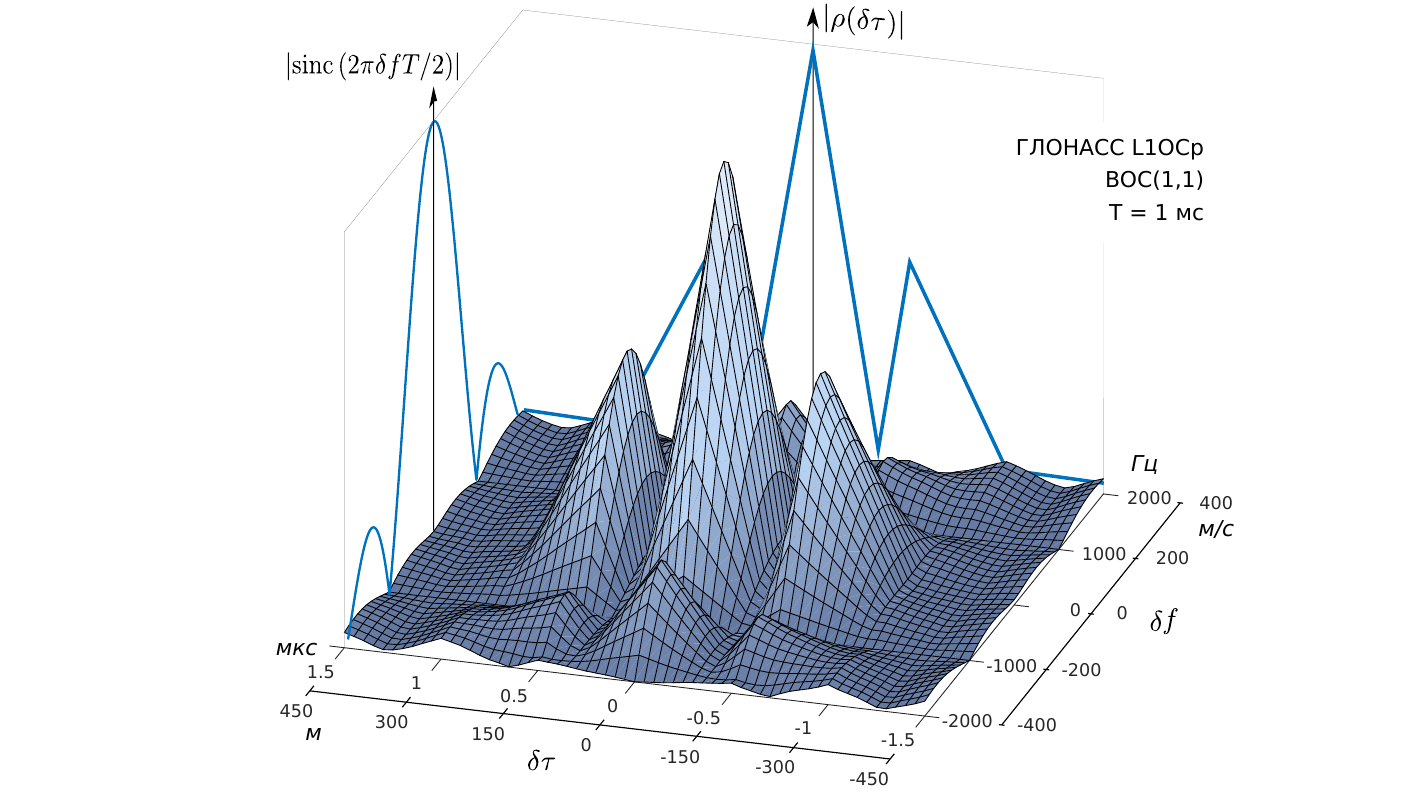
Алгоритмы обработки навигационных сигналов определяются математической моделью навигационного сигнала. И на этом шаге современные глобальные спутниковые навигационные системы преподносят нам сюрприз. Оказывается, что разные системы используют разные сигналы. Более того, каждый спутник не ограничивается одним типом сигнала, а излучает целый набор. Так на новых спутниках ГЛОНАСС можно выделить до 14 разных сигнальных компонент! А в совокупности по всем системам типов сигналов больше 50.

Попробуем разобраться с этим многообразием.

Читать далее

Нейросетевой подход к кредитному скорингу на данных кредитных историй

Reading time11 min
Reach and readers19K

В Альфа-Банке естественным образом накапливаются разнообразные последовательные данные: истории транзакций клиентов, кредитные истории, истории коммуникаций. Одно из двух направлений Лаборатории машинного обучения Альфа-Банка занимается построением нейросетевых моделей на таких данных для решения разных задач. Одна из них — задача кредитного скоринга. Любой прирост в качестве скоринга платежеспособности клиентов на входе может быстро принести большой прирост в прибыли на выходе за счет увеличения числа выдач при неизменном риске. 

Мы уже рассказывали о построении моделей на последовательностях карточных транзакций и транзакций расчетного счета для решения задачи кредитного скоринга. В обоих случаях вместо классических подходов – логистической регрессии и градиентного бустинга – использовались настоящие «черные ящики»: рекуррентные нейронные сети. Теперь же мы хотим рассказать о применении этого неклассического подхода на другом источнике данных – кредитных историях.

Появление модели на данных КИ стало переломной точкой, когда совокупный вес нейронок на последовательных данных при принятии решений превысил вес бустинговой модели на табличных данных. В этой статье мы опустим некоторые технические детали, о которых уже рассказывали в предыдущих. Вместо этого расскажем, как звучала постановка задачи, какие данные использовали, какие применяли модели, с какими сложностями столкнулись и как с ними справились. От этого рассказ, может быть, станет чуть менее техническим, но при этом не менее интересным.

Читать далее

Решения для резервного копирования и восстановления из Поднебесной

Reading time10 min
Reach and readers15K

Каждый год появляются новые вызовы, что заставляют ИТ-компании искать нетривиальные подходы для решения задач своих заказчиков. И, как вы понимаете, «ЛАНИТ-Интеграция» не стала исключением. Нашей команде уже удалось поработать со множеством продуктов, однако мы не перестаем открывать для себя новое. 

В этой статье я хотел бы представить вам обзор решений резервного копирования и восстановления от китайских производителей, а также сравнить эти решения с отечественными.

Читать далее

Как именно работает ортодонтия на примере одного из самых долгих и сложных случаев

Reading time13 min
Reach and readers15K
Если в челюсти не хватает места для зубов, они начинают тесниться и мешать друг другу, из-за чего растут вкривь и вкось. Мы уже касались этой темы в одном из наших предыдущих материалов про ретинированные и дистопированные восьмёрки, но такое бывает не только с ними. Одна из причин такого поведения зубов кроется в эволюции наших пищевых привычек и зубочелюстного аппарата. Из-за того, что люди стали больше есть мягкой пищи, отпала необходимость в широких и массивных челюстях, их размеры сократились. А вот эволюция зубов за ними слегка не поспевает, зачастую их размеры больше, чем может вместить в себя челюсть.


Сегодня рассмотрим хардкорный случай скученности зубов на обеих челюстях. У пациентки были значительные эстетические проблемы, потому что скученность случилась именно в передней группе. Соответственно, были проблемы с самостоятельной гигиеной ротовой полости, с питанием из-за разрастания десневой ткани, которая постоянно травмировалась. На этом примере поговорим про разные интересные вещи из жизни врачей-ортодонтов и их пациентов.
  • Чем грозит скученность зубов, особенно сопровождающаяся хронической травмой мягких тканей.
  • Каким образом можно дать зубам больше личного пространства в зубной дуге.
  • Как работают элайнеры и брекет-системы, в чем их различие, и почему мы выбрали именно второй вариант.
  • Почему важно проходить ортодонтическое лечение ещё в детстве.
  • С какими рисками и сложностями могут столкнуться врач и пациент во время лечения.

Под катом много фотографий ротовой полости и скученных зубов. Зрелище так себе, поэтому не рекомендуем читать во время еды впечатлительным читателям.
Читать дальше →

NORVI Cema (автоматизатор Сёма)

Reading time6 min
Reach and readers4.4K


Сегодня мы разберём (в прямом и переносном смысле слова) ещё один контроллер Norvi, на этот раз не на привычном нам по прошлым статьям ESP32, а на «старом-добром» микроконтроллере ATmega32U4. Этот чип применяется в популярной плате Arduino Micro (а также в Arduino Leonardo) и, возможно, вы уже сталкивались с ним ранее в своих проектах.

NORVI Cema — это модифицированная и адаптированная для применения в автоматизации версия Arduino Micro, выполненная в типичном для линейки контроллеров Norvi корпусе. Настолько типичном, что сразу и не скажешь с каким контроллером мы имеем дело и что находится у него внутри.

Тем более будет интересно, чем внутренний мир NORVI Cema отличается от ранее рассмотренных нами контроллеров на ESP32…
Читать дальше →

«Не только реверс, но и воплощение знаний в коде, инструментах и плагинах»: как работается вирусным аналитиком в PT ESC

Reading time8 min
Reach and readers4.8K

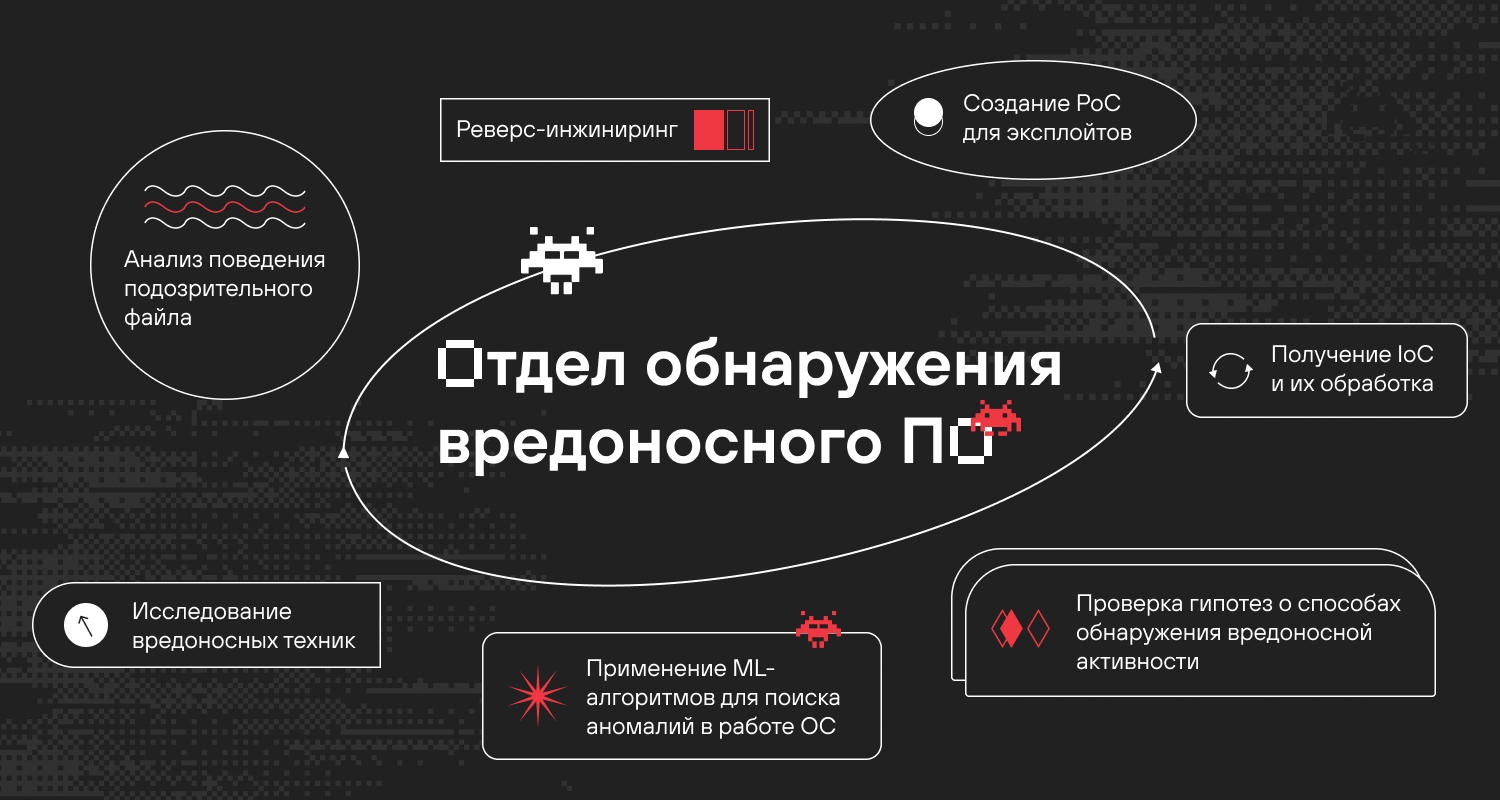
И снова привет, Хабр! Это Алексей Вишняков, руководитель отдела обнаружения вредоносного ПО экспертного центра безопасности Positive Technologies (PT Expert Security Center, PT ESC). Сегодня вас ждет нетипичный контент от нашего подразделения: без технических деталей о вредоносах и скриншотов из дизассемблера, не о перехватах на уровне гипервизора и даже не о том, чем отличается Process Doppelgänging от Process Herpaderping. В этом посте мы с коллегами раскроем то, что обычно остается за кадром публичного представления результатов нашей работы, и ответим на вопросы:

· чем занимаются вирусные аналитики, помимо реверс-инжиниринга;

· какие цели мы преследуем — и достигаем (что, кстати, гораздо важнее);

· почему наша работа — это работа мечты (без холивара у этой статьи нет будущего?).

Ранее мы уже приоткрывали дверь в наш мир и рассказывали, как и чем мы живем. Если интересно узнать о [не]технической стороне одного из отделов PT ESC, услышать больше про людей, а не про технологии — оставайтесь. Будем разбираться!

Под кат

Будни техпода. Пробрасываем USB наĸопитель через RDP соединение

Level of difficultyMedium
Reading time6 min
Reach and readers25K

Если вдруг кто-то не знает, или не внимательно следит за нашим блогом, то первого августа был праздник. Не такой грандиозный, как Новый год, День защитника Отечества, 8 Марта и др., чтобы выделить на него пару выходных и отмечать всей страной, но для нас, не менее значимый — «Всемирный день работника техподдержки». В честь этого события, было принято решение взять специалиста поддержки, поставить его на праведный путь и запрячь немного написать о непростых буднях работника поддержки (очевидно, это шутка. Или нет…). Возможно, всё закончится здесь, а может — будет небольшая серия из нескольких статей (если клиенты не загрызут его раньше), описывающих достаточно популярные вопросы и их простые и наглядные решения.

Передаём слово нашему специалисту поддержки.
Читать дальше →

Клиенты головного мозга

Reading time6 min
Reach and readers6.7K

Этого поста не должно было быть. Изначально это планировалось как холиварная тема для выступления на форуме, но в итоге всё переигралось. Я хотел рассказать про заказчиков: как они выглядят глазами представителя подрядчика, а точнее – поделиться тем, что обычно не выносят на обозрение. И да – все имена вымышлены, все события не происходили. Эта запись содержит много идиом и достаточно эмоциональна. Но, сорри – наболело.

Читать далее

Встраиваем вирусный exe в файл *.reg

Reading time8 min
Reach and readers11K

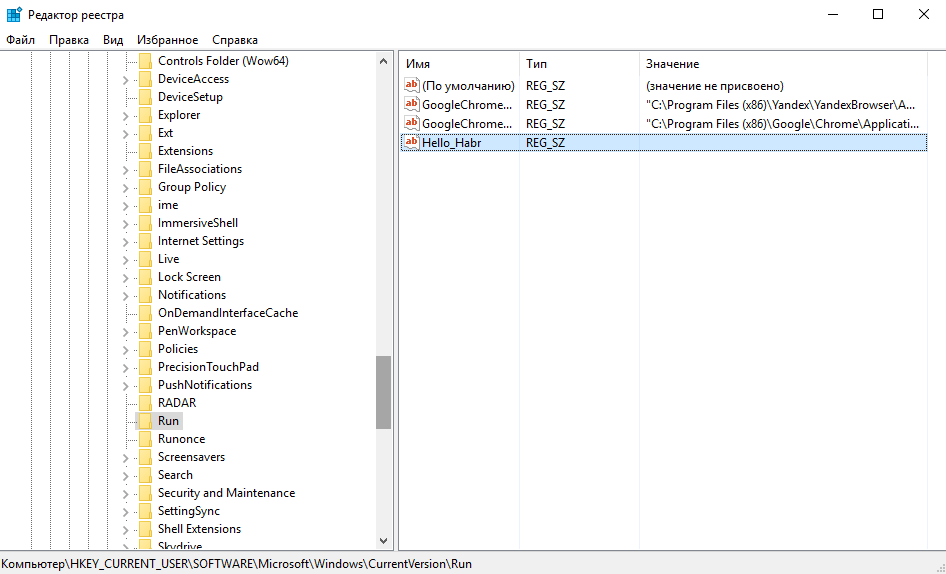
Недавно я выпустил экспериментальный проект под названием «EmbedExeLnk» — этот инструмент генерировал файл .lnk, содержащий встроенную полезную нагрузку EXE. Я развил эту концепцию дальше и создал инструмент, который создаёт файл реестра Windows (.reg), содержащий полезную нагрузку EXE. Интересно? Подробности ниже.

Читать далее

Information

Rating
Does not participate
Location
Москва, Москва и Московская обл., Россия
Date of birth
Registered
Activity

Specialization

Десктоп разработчик, Администратор серверов
Младший
From 110,000 ₽
Java
Java Spring Framework
RESTful WebServices.
PostgreSQL
SQL
Hibernate
Linux
Базы данных
Microsoft SQL Server
Разработка программного обеспечения