Pull to refresh
-1
Send message

Значимость SPF

Reading time4 min
Reach and readers218K
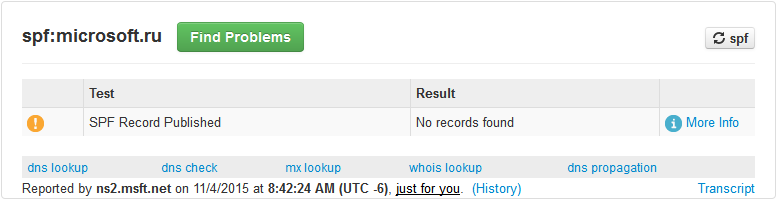
Хочу обратить ваше внимание на важную, на мой взгляд, проблему, которой пренебрегают даже самые крупные и инновационные компании мира. Проблема заключается в отсутствии у большинства доменов SPF-записи, которая защищает домен от его несанкционированного использования в электронной почте.
SPF (Sender Policy Framework) представляет из себя текстовую запись в TXT-записи DNS домена. Запись содержит информацию о списке серверов, которые имеют право отправлять письма от имени этого домена и механизм обработки писем, отправленных от других серверов.
Например, SPF-запись «example.com. TXT «v=spf1 +a +mx -all»» говорит о том, что отправлять письма от имени домена «example.com» могут сервера, указанные в A и MX-записях этого домена, а письма, отправленные от других серверов должны быть удалены (Fail).
Читать дальше →

Зарплаты айтишников в первом полугодии 2022: впервые за пять лет средняя зарплата не изменилась

Reading time5 min
Reach and readers269K

Мы на Хабр Карьере шесть месяцев собирали зарплаты IT-специалистов, чтобы сейчас традиционно представить наш большой зарплатный отчет. В основе анализа — 12 000 зарплат айтишников в первом полугодии 2022 года. 

Впервые за почти пять лет средняя зарплата IT-специалистов спустя полгода не изменилась — как и в конце 2021 года, она составляет 140 000 ₽. В Санкт-Петербурге зарплата айтишников тоже осталась без изменений — 150 000 ₽. А вот в Москве и регионах выросла на 3 и 4% — 180 000 ₽ и 120 000 ₽ соответственно.

Хочу узнать подробности!

NAS взломали. Как трояны проникают в сетевые хранилища и как от этого защититься

Reading time9 min
Reach and readers18K

На днях мне позвонил старый приятель, и в панике сообщил, что у него что-то случилось с домашним файлохранилищем NAS QNAP. При обращении к девайсу на экране демонстрируется вот такая вот забавная картинка, вынесенная в заглавие этого поста, а файлы на дисках теперь имеют расширение .encrypt. Вердикт, в общем-то, был очевиден и неутешителен: NAS подвергся атаке трояна-шифровальщика. Несмотря на то, что большинство подобных устройств используют в качестве операционной системы одну из реализаций Linux, вредоносы проникают с завидной регулярностью и туда. И этот случай — лишь один из многих, с которыми мне, так или иначе, доводилось сталкиваться. Как вообще происходят подобные заражения? Возможны несколько вариантов.
Читать дальше →

Как повысить безопасность вашего сайта на Wordpress

Reading time7 min
Reach and readers27K

В этой статье описаны самые распространённые проблемы безопасности WordPress и способы их решения, включая советы, как избежать взлома.

Безопасность WordPress является важной темой с тех пор, как эта система управления содержимым (Content Management System или сокращённо — CMS) была выпущена в 2003 году. Как и любое популярное программное обеспечение с длинной и богатой историей, CMS WordPress также может стать целью хакеров. Вредоносные действия могут включать межсайтовые скриптовые атаки, sql-инъекции, брутфорс атаки и ряд прочих способов получения несанкционированного доступа.

По мере того как хакеры набираются опыта в поиске новых способов использования уязвимостей, WordPress-разработчики и специалисты по безопасности совершенствуются в создании сайтов, которые сложнее взломать. Есть вещи, которые разработчики и владельцы сайтов на WordPress могут предпринять в первую очередь, если они не хотят, чтобы хакеры легко смогли обойти защиту их сайтов и получить доступ к данным. Ниже мы обсудим некоторые действия, которые может предпринять администратор WordPress, чтобы его сайт не могли взломать.
Читать дальше →

Information

Rating
Does not participate
Registered
Activity