Обновить
64K+

Хостинг

Виртуальный, Dedicated, Colocation

94,86
Рейтинг
Сначала показывать
Порог рейтинга
Уровень сложности

TimeWeb: тариф на год, что через полгода закончится

Уровень сложностиПростой
Время на прочтение5 мин
Охват и читатели9.1K

Возможно, кто-то скажет, что Habr — не Pikabu, что этой статье здесь не место.
Однако поскольку Timeweb регулярно публикуется здесь с рекламой, возьму на себя риск и отступлю немного от канона, чтобы выступить этаким балансиром.

Раз уж Timeweb активно использует Хабр как площадку для саморекламы, тогда и статья, что покажет читателю этот бизнес со стороны реального пользователя, также может оказаться полезна.

В общем, велком под чат.

Новости

Один VPS и пять сервисов: как поставить и когда расселять

Уровень сложностиСредний
Время на прочтение9 мин
Охват и читатели13K

Можно ли на один VPS поставить несколько сервисов? Можно, все так делают — у меня на личном VPS крутятся таск-трекер, бот в Telegram, пара пет-проектов и Grafana, чтобы за всем этим следить. Однако немногие знают, как это сделать правильно, поэтому рассказываю под катом. 

Читать

Атака на VMmanager 6 — хронология инцидента, разбор использовавшихся уязвимостей и ситуация сейчас

Время на прочтение12 мин
Охват и читатели11K

Привет, Хабр. Наверняка многие из вас уже слышали о недавнем инциденте безопасности, затронувшем платформу управления виртуализацией VMmanager 6. Ситуация вызвала активные обсуждения в профессиональном сообществе, и мы считаем важным открыто поделиться техническими деталями произошедшего.

В этой статье мы расскажем, что именно произошло с VMmanager, обсудим всю цепочку инцидента, сами уязвимости и в каком состоянии платформа находится сейчас.

Читать далее

Снапшот это не бэкап: почему «точка восстановления» не спасает

Уровень сложностиСредний
Время на прочтение6 мин
Охват и читатели17K

О разнице снапшота и бэкапа начинающие сисадмины узнают в самый неподходящий момент. Например, когда аккаунт уже заблокирован или база уже не поднимается. Под катом разберу, почему опасно заменять резервное копирование на VPS снапшотами и какую схему я рекомендую. Опенсорсные утилиты — в подарок. 

Читать

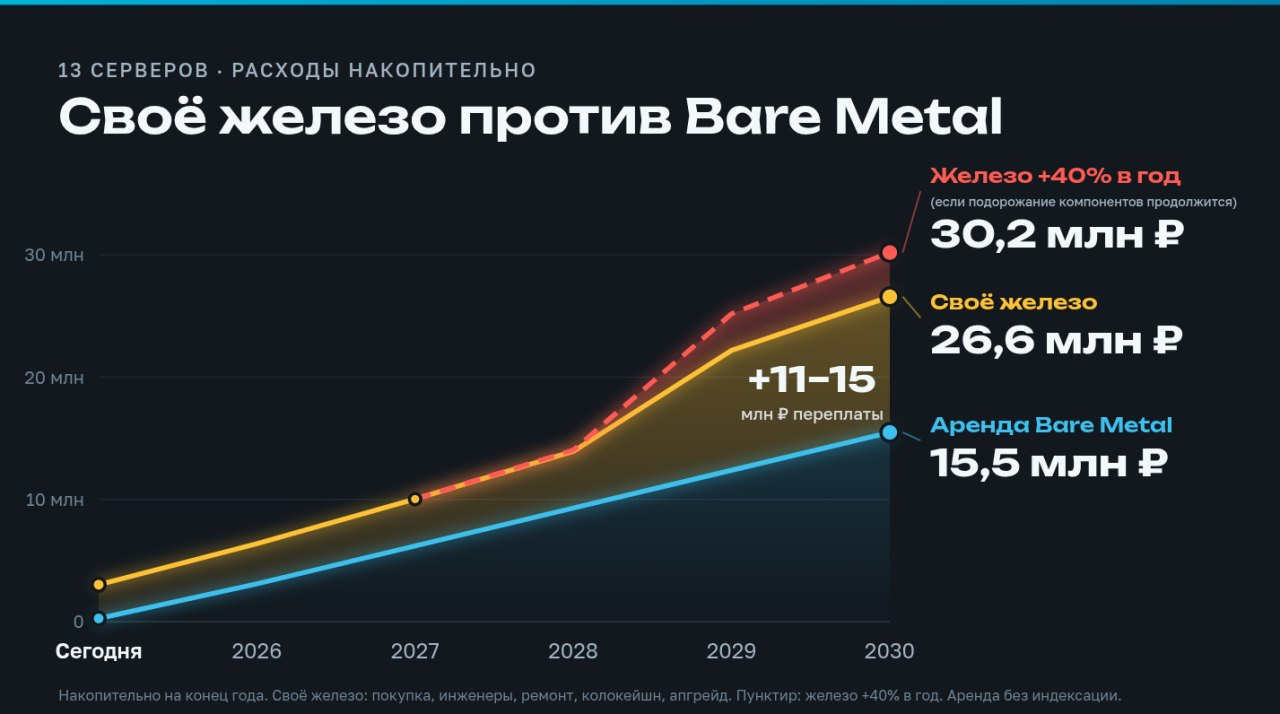
Милорд, серверное железо пожрал ИИ. Арендуем Bare Metal

Уровень сложностиСредний
Время на прочтение19 мин
Охват и читатели12K

Почему спор «арендовать или владеть» снова открыт, при чём здесь HBM и на что способен младший выделенный сервер, если посадить его собирать ядро Linux в CI/CD?

Читать далее

Вы восстановили взломанный Proxmox из бэкапа. А атакующий уже снова внутри

Время на прочтение18 мин
Охват и читатели7.2K

Почти детектив: как в августе‑сентябре 2026 года массово взламывали гипервизоры Proxmox VE, прятали майнеры даже от root‑а, исправляли уязвимости на захваченных серверах и возвращались после восстановления инфраструктуры.

7 сентября 2026 года хостинг‑провайдер Netfront завершил восстановление кластера из 22 гипервизоров Proxmox VE. За предыдущую неделю злоумышленники получили административный доступ к серверам, внедрили руткиты, установили майнеры и проникли внутрь клиентских виртуальных машин. Администраторы восстанавливали системы из резервных копий, меняли пароли и SSH‑ключи, проверяли целостность файлов. После нескольких суток работы инфраструктуру наконец вернули клиентам.

За время расследования выяснилось, что на серверах побывали атакующие с как минимум тридцати трёх разных внешних IP‑адресов. Одни атакующие последовательно обходили узлы кластера, другие выполняли тысячи команд, третьи устанавливали средства скрытого доступа. На части гипервизоров системные утилиты перестали нормально работать: top аварийно завершался, команды зависали, а load average достигал 160 при отсутствии соответствующей вычислительной нагрузки.

В общем, администраторы Netfront не спали почти неделю, восстанавливая всё и вся. Однако вечером 7 сентября, вскоре после объявления о восстановлении инфраструктуры, злоумышленники снова вошли в кластер. В 20:31 началась новая подозрительная активность, а в 22:22 неизвестный пользователь запросил расписание резервного копирования и сразу после этого — список виртуальных машин, для которых резервное копирование не настроено. Позднее выяснилось, что атакующие заранее создали десятки API‑токенов и дополнительные учётные записи. Эти механизмы доступа сохранились в общей конфигурации кластера и пережили восстановление всех 22 серверов.

Такие дела, собачка!

Сгенерировал сервис, а где его хостить и сколько это стоит

Уровень сложностиПростой
Время на прочтение8 мин
Охват и читатели14K

«Вайбкодинг» стал словом 2025 года, а каждый второй, мне кажется, стал вайбкодером именно в 2026 году. Codex, Claude Code, Cursor и даже KIMI за вечер могут написать тебе красивый и полезный сервис. Осталась ерунда — повесить его куда-то, чтобы работал и им могли пользоваться другие. Авось людям пригодится и денег принесёт... Под катом разберу, куда нести ваш классный пет-проект.

Читать

Когда VPS уже недостаточно: зачем нужен выделенный сервер

Уровень сложностиСредний
Время на прочтение5 мин
Охват и читатели12K

VPS подходит для множества задач: на нём можно разместить сайт, запустить приложение, настроить тестовую среду или базу данных. Но со временем ресурсов виртуального сервера может перестать хватать. Например, если проекту нужны более быстрые диски, стабильная работа под высокой нагрузкой или возможность самостоятельно настраивать оборудование, стоит присмотреться к выделенному серверу Bare Metal. В отличие от VPS, он предоставляет в распоряжение клиента целую физическую машину, ресурсы которой не делятся с другими арендаторами.

Читать далее

Мониторинг SSL: как не пропустить истекающий сертификат

Уровень сложностиПростой
Время на прочтение12 мин
Охват и читатели17K

Максимальный срок публичных сертификатов с марта этого года сократился с 398 до 200 дней. С 2029 года они будут действительны всего 47 дней, а забыть о продлении проще простого, ведь есть и более важные дела. Под катом собрал семь способов удобно следить за сроками SSL.

Читать

Шрифты, CDN и хостинг: трансграничная передача, которую никто не замечает

Уровень сложностиПростой
Время на прочтение7 мин
Охват и читатели12K

Я делаю сервис, через который проходят чужие договоры, поэтому к 152-ФЗ отношусь внимательнее многих. Документы, формы, вход - всё уходит на сервер в России, это я проверял не раз. А на прошлой неделе решил проверить не сервис, а сам сайт - просто посмотреть, к каким доменам обращается браузер, когда человек открывает главную.

Нашёл три иностранных компании. Ни одну из них я туда сознательно не звал.

Читать далее

«Волчий билет» на один год за VPN на сервере — использовать все еще можно, а вот поднимать уже с ограничениями

Уровень сложностиПростой
Время на прочтение8 мин
Охват и читатели13K

Не так давно по сети начала распространяться новость об очередной инициативе от Минцифры, которая направлена исключительно на нашу с вами безопасность. По-другому и быть не может, мы все уже давно уяснили этот момент. Это не инфоповод, как может показаться на первый взгляд, который раздут в СМИ, и не инсайдерская информация от соседки, муж которой сидел на одном стадионе с главой Минцифры. Это уже конкретно сформулированные поправки в закон № 149-ФЗ «Об информации».

Читать что еще придумало Минцифры

Выделенный сервер: как выбрать конфигурацию и не переплатить

Уровень сложностиПростой
Время на прочтение8 мин
Охват и читатели11K

Если вы хотите запустить гипервизор или высоконагруженную СУБД, ресурсов VPS может быть недостаточно. В такой ситуации на помощь приходит выделенный физический сервер. Но сколько ядер процессора и оперативной памяти понадобится именно вашему проекту? Хватит ли канала на 1 Гбит/с или нужно больше? Можно взять конфигурацию с запасом, но переплачивать за ресурсы, которые большую часть времени будут простаивать, тоже не хочется.

В этой статье разберём основные параметры выделенного сервера и расскажем, как подобрать конфигурацию под конкретную задачу.

Читать далее

Как найти лишние процессы, открытые порты и подозрительные соединения на VDS

Уровень сложностиПростой
Время на прочтение7 мин
Охват и читатели13K

Эта статья для вас, если в top вы обнаружили десятки незнакомых процессов, которые нагружают ЦП и память. И точно для вас, если среди них слишком много kworker, запущенных из нестандартных директорий, ведь майнеры, прокси для ботнетов и реверс-шеллы зачастую маскируются под системные процессы. Под катом расскажу, как понять, не используют ли ваш сервер для атак и спама. 

Для начала предупрежу, если сервер уже рассылает спам или каким-либо образом участвует в атаке, сразу ограничьте его сеть через панель провайдера, сохранив доступ через консоль. По возможности сделайте снимок диска.

Читать

Ближайшие события

Не дайте РКН заблокировать ваш VPS

Время на прочтение2 мин
Охват и читатели60K

Примерно с декабря 2025г. для защиты рунета от угроз используют Active Probing: сканирование IPv4 адресов интернета для сбора информации о запущенных на них сервисах.
Примеры сервисов: веб‑сервер NGINX, SSH сервер, ГOСT‑VРN сервер.
При обнаружении запрещенных сервисов IP‑адрес может быть заблокирован на территории РФ.

Точного списка запрещенных сервисов в открытом источнике нет, но самая частая причина блокировок IP‑адресов в последнее время — средства потенциального oбхoдa блoкирoвoк.

22 сентября 2026г. была волна блокировок некоторых IP‑адресов на территории РФ. Узнайте подробнее ниже и проверьте свой IP‑адрес на нарушения.

Читать далее

Чем заменить top, ps и netstat в 2026 году, и когда их лучше не трогать

Уровень сложностиПростой
Время на прочтение7 мин
Охват и читатели93K

Netstat давно считается устаревшим, ps aux может обрезать командные строки, а стандартный top придется донастраивать… Однако мы всё равно набираем эти три команды для проверки, потому что так было написано в учебниках. Под катом расскажу, что реально стоит использовать вместо классики, и где старое-доброе всё ещё уместно.

Читать

Как создать и настроить свой сервер Counter-Strike 2 на VPS

Уровень сложностиСредний
Время на прочтение7 мин
Охват и читатели13K

Многие из нас когда-то проводили десятки, а то и сотни часов на публичных серверах Counter-Strike разных версий: от 1.6 до Global Offensive. Всех их объединяла атмосфера уникального хаоса, кастомных плагинов, новых знакомств и полуночных разговоров. Но с ростом киберспорта культура публичных серверов стала постепенно уходить на второй план. Молодёжь больше играет в соревновательные режимы — FaceIT или Premier.

С выходом CS2 и переходом на новый движок Source 2 ситуация стала ещё сложнее: старые плагины перестали работать, а инструменты для пользовательских серверов пришлось адаптировать. Постепенно разработчики освоили создание пользовательского контента для новой версии, и публичные серверы снова начали появляться.

В этой статье разберём, как создать собственный сервер Counter-Strike 2 на VPS, установить плагины, настроить карту и добавить на неё собственный контент.

Читать далее

Второй онлайн‑переезд EVPN/VXLAN‑фабрики: как мы переехали из QupraDC в NorthC без остановки сервиса

Время на прочтение15 мин
Охват и читатели7.7K

Меня зовут Рене, я сетевой инженер в FirstVDS. В прошлой статье я рассказывал, как мы переезжали из euNetworks в QupraDC и почему даже маленькую площадку полезно строить как нормальную фабрику, а не как одну большую коробку на всё.

Сначала я не планировал писать отдельную статью про второй переезд. Со стороны всё выглядело слишком похоже: снова Amsterdam, снова EVPN/VXLAN‑фабрика, снова временная связность между дата‑центрами и постепенный перенос серверов. Казалось, что получится пересказ той же истории другими названиями площадок.

Но повод был уже другим. В мае‑июле 2026 года в Qupra DC2 произошла серия отказов системы охлаждения: оборудование уходило в аппаратную защиту от перегрева, а локация получала многочасовую недоступность. Аномальная жара стала триггером, но не единственной причиной нашего переезда: единичный сбой превратился в целый каскад проблем, которые вскрыли инженерные и эксплуатационные просчёты площадки. После этого ждать гарантий или доработок со стороны дата‑центра мы не считали надёжным планом. Решение было простым и неприятным: надо переезжать в другой ДЦ.

Читать далее

Когда конфигов стало слишком много. Как я впервые в жизни собрал панель для Xray и AmneziaWG

Уровень сложностиПростой
Время на прочтение8 мин
Охват и читатели11K

Мне никогда не нравились тарифы и массовые VPN‑сервисы. Они периодически отваливаются, известные IP быстро получают плохую репутацию, а нормальный VPS на год можно найти немногим дороже тысячи рублей.

Проблема начинается, когда сервер уже не только для себя. Появляются родственники, друзья, разные устройства, сроки доступа, Xray, AmneziaWG и полноценная бухгалтерия конфигов без зарплаты и отпускных.

Я впервые в жизни полез делать панель и собрал SBP: self-hosted-панель для свежей Ubuntu, которая устанавливает компоненты, выдаёт профили, считает трафик и обновляется с проверкой и откатом. Simple здесь только для пользователя. Разработка простой не была.

В статье покажу архитектуру, интерфейс, собранные грабли и замеры, где XHTTP выплёвывает почти 200 Мбит/с.

Что получилось

Что делать, если сервер доступен по SSH, а сайт не открывается

Уровень сложностиПростой
Время на прочтение8 мин
Охват и читатели17K

Мониторинг шлёт тревогу, пользователи пишут, что «всё лежит», но SSH пускает на сервер. Значит, машина включена и 22-й порт доступен. О домене, портах 80 и 443, TLS, веб-сервере и приложении это пока ничего не говорит… Кажется, что нужно просто перезапустить nginx, но перезапуск стирает часть следов и может превратить частичную аварию в полную беду. Под катом расскажу, как пройти путь запроса сверху вниз и найти место, где он остановился.

Читать

Как ядро Linux решает, какой процесс «убить» при нехватке памяти

Уровень сложностиПростой
Время на прочтение11 мин
Охват и читатели15K

В сентябре 2004 года разработчик Томас Хабетс вернулся к рабочей станции и обнаружил, что его экран разблокирован. Память закончилась, OOM Killer выбрал жертву и завершил xlock... Для того, чтобы больше такого не произошло Хабетс предложил список процессов, которые Linux запрещено убивать даже в такой ситуации. Его патч в ядро не вошёл, но позже разработчики добавили настройку приоритетов, поддержку cgroups и отдельный поток для быстрого освобождения памяти. 

Несмотря на это, OOM Killer всё равно может снести важный процесс, ведь ядро видит только объём памяти и заданные администратором правила. Если правил нет, то Linux сам решает, кого «убить». Почему и что делать, чтобы этого не произошло — в статье.  

Читать
1
23 ...