Комментарии 308

В опубликованном на сайте CA/Browser Forum документе, который вступил в силу 4 мая, содержится прямой запрет для удостоверяющих центров выдавать сертификаты компаниям из санкционных списков — проверка по OFAC SDN List, BIS Denied Persons List и их европейским аналогам стала не рекомендательной, а обязательной
Самая важная часть, если, конечно пост не вводит в заблуждение. И вот это уже очень плохо
CA не должны этим заниматься в принудительном порядке


Текущий формат PKI в целом давно уже пора пересматривать и уходить от централизации, в т.ч. из-за таких рисков.
Непонятно только, как обеспечивать валидацю.

блокчейн
Скорее, что-нибудь вроде DKIM.

Если не ошибаюсь, вроде DCIM как раз этими сертификатами и делается.
Выход - блокчейн, валидация - конценсуссом.


Глобальный блок-чейн на манер биткойновского и хранить в нем домены и сертификаты. Собственно нужно лишь обеспечить не выдачу сертификата на "чужой" домен.

Свести всё к проблеме "не тратить деньги с чужого кошелька" и решится. Самое простое: брать публичный ключ с домена на который выдается сертификат.

А как решать проблему, когда Chrome не захочет верить сайтам из домена ru? Неважно, откуда они пришли, из цепочки блох или центрального репозитория ключей...
И сейчас блокчейн централизован не хуже глобальных root CA - вот попал ты в OFAC/SDN, и всё, ты нигде учетку не сможешь завести.

А как решать проблему, когда ПО говорит "о, я вижу у вас российский IP и русскую локаль, я отказываюсь работать" (как минимум две такие программы я точно знаю). Способов решения логика диктует ровно два: либо не использовать такое ПО (использовать аналоги или форки), либо не делать то, из-за чего авторы ПО поступают таким образом. Какого-то третьего выхода я не вижу.
Это не решит проблему, если аналога или форка нет, а повлиять на тех, кто "делает то, из-за чего авторы ПО поступают таким образом" ты не можешь.
Просто попадаешь под раздачу.

Есть еще способ пропатчить ПО. Для многих целевых ОС вполне рабочий способ.


Я бы постарался из принципиальных соображений отказаться от использования такого по. Это же ничем не прикрытый плевок в своих пользователей, очевидная дискриминация людей. Даже если такая программа делает что-то очень нужное и полезное, ее использование равно поддержке автора-сволочи.
Когда кто-то бьет по интересам одних людей из-за действий других людей, то этот кто- то становится прямым участником конфликта и старается втянуть в него как можно больше людей, пусть даже и на противоположной стороне, главное- чтобы не расслаблялись. А значит- это кто-то считает людей врагами, даже если лично они пока ничего и не сделали, так зачем принимать сторону врага? Даже санкций таких еще не было официальных, чтобы из-за русской локали не позволять софту работать, а значит- это личная инициатива автора софта, который считает врагами людей только на том основании, что они пишут и читают по-русски.

Ключ решения проблемы -- Chromium -- он с открытым исходным кодом. У нас есть сборка Chromium, называется Chromium GOST от компании КриптоПро. Вот она и будет работать в российских доменах.

Установить российский корневой сертификат и всё

Это российским пользователям установил сертификат - и все. Но российские сайты посещают из других стран. Например иностранец хочет поехать в тур. поездку в другую страну, в какую он выбирает). При он может например посетить сайты турецких авиакомпаний, гостиниц, музеев, а с российскими - начинаются проблемы. Оно ему надо - разбираеться с сертификатами. Еще компания из другой страны закупает древесину. В какой-то момент закупщик обнаруживает что он не может зайти на сайты российских поставщиков. На сайты поставщиков в другой стране может. Тоже самое.

Например иностранец хочет поехать в тур. поездку в другую страну, в какую он выбирает).
Если я хотел посетить Кубу, то тот факт, что там проблемы с интернетом, не работают пластиковые карты - меня не остановил.
А Россия никогда не относилась к туристически комфортным направлениям - одно то, что у нас гражданам большинства стран визу получать надо, сильно влияет.. ;)
Так что заморочки с сертификатами - далеко не самое критичное.
С картами что делать как раз просто и понятно - поменял деньги в аэропорту и платишь наличными. Лишние сложности в любом случае ни к чему.

Ну, кстати, таки относилась. С кем ни пообщаюсь - все или уже были в России и не раз и хотят ещё, или не были но ужасно хотят побывать. На обычную вежливость можно списать, но в принципе я в смолтоках поднаторел и похоже на искренность)
Те, кто решился поехать - вполне довольны. У меня в друзьях дама из Ирландии, была в Петербурге в 2017-ом, до сих пор довольна и хочет по остальной России проехаться, но опасается...
Хотя фото из моих поездок по России смотрит и лайкает ;)) Особенно ей понравился Мурманск с северным сиянием, морем и китами.

Из 193 стран оон в Россию без визы могут въехать из 60, а еще для 55 достаточно только электронной визы.
Кому очень-очень надо- разберутся, как установить корневые сертификаты нужные. И в Сев. Корею же ездят, и даже туда, где вообще интернета нет, когда очень хочется или надо. Особенно бизнес.

Оно ему надо - разбираться с сертификатами.
Вы правильно написали это утвердительно. Всем надо будет разбираться с сертификатами.

и всё - любой зарубежный трафик можно будет перехватывать и расшифровывать через выпуск своих сертификатов. Внедряют в ТЭСПЭУ для любого пользователя перехват и расшифровку, вот это технология будет!

Вот вы зачем подсказываете?
С сентября и так для продления доменов нужна авторизация через ЕСИА.
Следующим этапом будет требование наличия только национального сертификата. Или не продлят/отберут.

Самое смешное что...у меня например домен.ru есть (ну - захотелось, основное не в .ru), данные в анкете - реальные но вот вебсайта там никогда не было (потому что там дублирующая почта и еще кое что живут), будут настаивать - ну появится там nginx с этим сертификатом с emdedded-видео с youtube про лебединое озеро например. Обновлять каждые 3 месяца этот сертификат я разумеется не буду.
Установить российский корневой сертификат
Вы сейчас серьёзно? Вопрос подразумевает, что этого нужно избежать любой ценой - ставить подментованные сертификаты от товарища майора, который на короткой ноге к тебе или к твоему имуществу.
Да, я сейчас серьезно. Свои страшилки можете оставить для своей кухни. В России есть законы. И никому не надо вне закона следить за вами, если вы не являетесь фигурантом дела.
Америкпнскте законы позволяют им следить за иностранными гражданами массово и без всяких причин. Они свои законы применяют экстерриториально. Я знаю, что хомячки заминусуют этот комментарий, но плевать. Я не об эмоциях и страхе говорю, а о юридической стороне вопроса.

За такие речи в 2026 даже на пикабу в панамку напихают
И никому не надо вне закона следить за вами, если вы не являетесь фигурантом дела. - ошибочное утверждение. Вы сейчас не являетесь (допустим) фигурантом дела, но слежка за каждым вашим комментарием осуществляется практически в режиме реального времени. Через 1-2 года, после ввода новой системы анализа контента РКН, будет ещё и цифровой портрет составляться.
Слежкой занимается в первую очередь большой бизнес (в автоматическом режиме и с обработкой бигдаты), а также разного рода активист(ки)- эти в ручном режиме выбирают жертв и строчат доносы. Государственные структуры, несмотря на их кажущееся могущество и обилие инфы- крайне неповоротливые монстры, так что именно автоматической слежки от государства точно не стоит опасаться. Пока активист не настрочит донос, либо пока человек самостоятельно не привлечет к себе внимания громкими действиями, вызывающими общественный резонанс- вероятность пасть жертвой государственной машины именно из-за слежки примерно равна вероятности стать жертвой столкновения с метеоритом.
Вы, видимо, не в курсе планов реализации R-KН разных аналитических комплексов на LLM-моделях, но можете почитать что-то про Мир, Окулус и Вепря. Через пару лет заживём при тотальной цензуре.
В планах что угодно может быть заложено, только я прекрасно представляю, как оно будет работать. И сейчас разные госструктуру аккумулировали предостаточно инфы, но не могут эффективно ей пользоваться уже из-за внутренней бюрократии. Более конкретный пример- у полиции масса полномочий, у них есть как официальный доступ к куче информации, так и неофициальный (так называемая оперативная информация- ее не подошьют к делу, но могут пользоваться), но в случае банального банковского мошенничества опер не может быстро узнать данные получателя перевода, если тот ранее не засветился в осинт базах. На возбуждение уголовного дела уходит несколько дней, потом следователь направляет в банк запрос(часто- бумажный), ждет ответа и данные получателя в лучшем случае будут у полиции через 2 недели с момента преступления, когда как правило деньги уже технически не вернуть. Да, есть показательные случаи быстрой поимки, но обычно происходит именно как яф написал выше. Управленческих решений, которые могут победить эту внутреннюю бюрократию, пока не наблюдаю. Да, госструктуры будут очень-очень много знать, но тяжело шевелиться в случае нерезонансных дел.

Мы уже много лет живём при тотальнейшей слежке и цензуре со старательнейшим вымарыванием любых неугодных мнений. Разница только в том, что до недавнего времени она проводилась единолично людьми, заинтересованными в том, чтобы в России всё было как можно хуже.
Для тех, у кого проблемы с формальной логикой: их интересы не ограничены Россией, но именно про Россию для них «чем хуже, тем лучше». В это вливалось бабло, продвигались «правильные» мнения, всячески спонсировались «нужные» люди и т.п.
" нужно лишь обеспечить не выдачу сертификата на "чужой" домен. "
Так это основной тренд развития интернет последнее десятилетие в прямом и в переносном смысле.
Одни пока развлекаются ограничениями. Другие контролируют сертификаты. Третьи активно ставят под контроль основные потоки самого трафика.
" Если не можешь победить толпу — возглавь её."

Существует стандарт DANE, по которому сертификат передаётся внутри dns-записи. Только тогда требуется валидация dns-записи. Вроде бы есть DNSSEC, но у него те же проблемы с PKI.

В DNSSEC проблема скорее в том, что вся цепочка субдоменов должна поддерживать DNSSEC. Если я не ошибаюсь, главная проблема - свой публичный ключ передать на уровень выше. Ну и сам DNS хостинг должен уметь в DNSSEC (пока не встречал таких)
Помимо подмены ответа, вылезают ещё проблемы в виде overhead на такие DNS запросы, зависимости от регистраторов и наверняка ещё много других подводных камней.
Хотя идея DANE в этом плане интересная, но скорее перекладывает проблему на другой слой.
И будто бы кроме централизованных CA остаётся только TOFU, но он видится нежизнеспособным в вебе.


Текущий формат PKI в целом давно уже пора пересматривать и уходить от централизации, в т.ч. из-за таких рисков.
Да, причём решение на поверхности. Нужно просто иметь возможность ограничивать каждый корневой сертификат дополнительно к тем ограничениям, которые в нём самом уже есть. К примеру, ограничивать возможность зимбабвийским корневым CA возможность заверять сертификаты в зоне .uy. Технически, такая возможность, вроде, есть уже сейчас, но для обычных пользователей возможность настройки этого никто не реализует.
Непонятно только, как обеспечивать валидацию.
Тут непонятен вопрос. Если речь про то, каким корневым сертификатам доверять, как обычно - доверянием определённому набору сертификату, которому доверяет ваш гуру (или: монарх, президент, генсек и т.п.).

Общая формулировка - запрет оказывать любые услуги компаниям из списка, независимо от типа услуги. Чтобы не было разночтений уточняется перечень услуг - выдача и поддержка SSL-сертификата.
Выдача SSL-сертификата является услугой. Поддержка SSL-сертификата тоже является услугой. Прекращение поддержки автоматически влечет за собой отзыв сертификата. Тупая бюрократия от которой не увернешься.

А что такое "поддержка сертификата"?


Между прочим, отзыв сертификата - это тоже услуга. Причем, важная и небесплатная. Если я скомпрометировал свой ключ, то с помощью CA я могу минимизировать последствия, а CA будет хранить его в списке отзыва вечно.
Получается, что CA навязывает клиенту услугу, чтобы сделать его сервисы недоступными. Это как если бы производитель моторного масла добавлял в него металлическую стружку при поставке неугодным клиентам.

То есть это их самодеятельность?
Чуть ниже, я не вижу большой проблемы в «опциональном» следовании санкционным спискам. А вот принудительное для любых юрисдикций - это плохо

Интересно, что многие до сих пор воспринимают SSL-сертификаты как «что-то фоновое», хотя это одна из критически важных зависимостей современной инфраструктуры.
Фактически получается, что даже при полностью работающем сервере, приложении и сети сервис может начать массово терять доступность только из-за отзыва сертификатов.
Для российских компаний это ещё один сигнал о необходимости перехода на независимые цепочки доверия.
независимые цепочки доверия
Таковых в природе не существует
Доверять можно тому, кому на тебя наплевать от слова совсем. Он либо работает, либо не работает, это как стихия.
Тем, кому от тебя что-то нужно - доверять не следует.

Для российских компаний это ещё один сигнал о необходимости перехода ...
... в иные страны. Тем более, что в этой стране есть хороший шанс выпасть из окна.

Странные люди. Ещё-бы названия компаний запретили из их "списков". И гражданам России пользоваться услугами этих компаний под угрозой вторичных санкций. Ах да...
Простая мысль о том, что если не будет сертификатов GlobalSign то всё больше будет сертификатов МинЦифры им недоступна? Идейные вдохновители "движняка в стиле РКН" их что-ли покусали? Или это вообще одни и те-же люди принимают решения? :-/

Ну насколько я помню, основные браузеры и ОС по умолчанию считают сертификаты от российских государственных УЦ небезопасными и вся цепочка сертификатов помечается как не доверенная... 🤷 Поэтому при посещении сайтов с сертификатами МинЦифры, пользователь будет видеть красный транспарант на экране 😁🤗

Значит и у Яндекс-браузера популярности прибавится.

Вряд ли
Если ни на городские порталы, ни на госуслуги, ни на сайты банков, ни на ржд или сайты авиакомпаний нельзя будет зайти кроме как через браузер яндекс (как правильно написали ниже, предупреждением дело не ограничится, это не самоподписанные сертификаты), то его поставят примерно все.

... то его поставят примерно все, и сведут использование к минимуму
Но все же поставят - пусть даже вторым. Лучше такое использование чем никакое. Хотя бы тем что все банки смогут не решать проблемы с сертификами а сказать используйте яндекс.браузер и это уже не будет вызывать протеста.
Ну и темный вариант: на яндекс надавят чтобы они поддержку CT-логов для НУЦ'овских сертификтов тихо выпилили (была статья на хабре что она (и не только она) есть , и даже патч для Chromium есть публичный)) после чего начнут в MITM играться (сейчас то это не получится - из-за этих проверок) с яндексбраузером и получится если ставить в систему и использовать Chrome.

Я предпочту нажать «всё равно посетить сайт» в Хроме, а не устанавливать Яндекс браузер


Да не вряд ли. Не будет обыватель отказываться от услуг какого-нибудь озона или я.еды если основные браузеры перестанут их открывать (в том числе и если будут постоянно мозг выносить ложными сообщениями о небезопасности соединения). Поставят я.браузер или какой-нибудь ещё форк хрома с отечественными сертификатами и все.

Или продолжат использовать мобильное приложение.
Вы, почему-то, крайне переоцениваете обычный веб и буквально выдумываете, что вот прям у всех зоны ru отберут серты, а вот вообще все прям очень хотят попасть именно на сайты.
Пример с телегой и максом, ютьюбом и рутьюбом вас ничему не научил? Пользователи не горят желанием вот этим пользоваться и если озон или банки не будут решать проблему, они будут терять клиентов, а на клиенты начнут бежать за я браузером, теряя штаны

А куда клиенты пойдут? Только не надо говорить что в кассу за наличными или на физический рынок. Не пойдут.
Обычный веб важен. Он нужен пользователям.
буквально выдумываете, что вот прям у всех зоны ru отберут серты
мы это обсуждаем под постом, в котором написано, что CA/Browser Forum сделал обязательным проверку компаний по санкционным спискам при выдаче сертификата. думаю, в санкционных списках содержатся буквально все крупные российские компании. уж озон и яндекс точно
Или продолжат использовать мобильное приложение.
может и да, но часть пользователей использует сайты. скажем, на озоне сидеть с компа явно удобнее, чем с мобилки. и если хром и фаерфокс будут постоянно ругаться на сертификаты озона, то большинство обывателей просто найдет альтернативу.
Пример с телегой и максом, ютьюбом и рутьюбом вас ничему не научил?
ну рутуб изначально шансов не имел. это видеохостинг, там главное - количество контента, а нагнать в этом ютуб копивший контент 20 лет - нереально при всем желании. насчет макса же скажу, что несмотря на все его недостатки, им действительно пользуются. потому, что при белых списках не работает ничего кроме него, а "белые" впны крайне нестабильны. людям нужен стабильный работающий мессенджер и проще написать в мах, чем гадать есть ли у собеседника в данный момент доступ к телеге. при этом я не утверждаю, что телегой перестали пользоваться, совсем нет. но у многих как резервный канал появился мах. я вот на праздниках ездил в другой город и снимал там жилье, хозяйка мне написала инструкцию по заселению именно в мах, хотя я её не просил об этом. при этом у меня и телега, и воцап есть и активны, она легко могла написать туда.
если озон или банки не будут решать проблему, они будут терять клиентов
а как они её решат, если западные CA не будут выдавать сертификаты, а популярные браузеры не поддерживают НУЦ? переходить на HTTP без шифрования?)
Именно так.
Лол, заминусили.. И как же вам Яндекс браузер на мобильных устройствах поможет, интересно мне узнать? На компах меньшинство подсанкционные сервисы использует (государственные сайты туда входят, если что, а не маркетплейсы, как ниже притянули)
Мне стало интересно и я даже проверил. Файрфокс и хром на андроиде на сайт https://roskazna.gov.ru/ выдают предупреждение, Яндекс браузер спокойно открывает.
А потом в Яндекс браузер встроят Макс - следилку


Хуже. В Brave при посещении сайта с самоподписанным сертификатом, транспарант будет гласить "У сайта самодельный сертификат. Серьёзные люди так не делают. Входим?" и кнопка "продолжить". А вот с сертификатом от недоверенного центра надпись будет "Сертификат недействительный. Доступ запрещен" и никаких кнопок.
Получается, самоподписанный сертификат намного лучше, чем только от минцифры.
Я вот не знаю, а можно ли оба сразу предлагать?
. В Brave при посещении сайта с самоподписанным сертификатом, транспарант будет гласить "У сайта самодельный сертификат. Серьёзные люди так не делают. Входим?" и кнопка "продолжить"
Именно это и видят пользователи при посещении сайта, использующего сертификат Миннцифры. С точки зрения браузера он имеет ровно такое же доверие, как мой собственный сертификат, сляпанный парой команд в Powershell на домашнем компе.
Что тогда было с сертификатом у сайтов, что мне броузер безальтернативно писал "стоп"? Если отозванный или просроченный, то надпись другая.
Самоподписанный сертификат, кстати, хотя бы гарантирует, что без согласия владельца домена, с которого он скачался, вас не смогут слушать. А вот сертификат, подписанный неизвестно кем, не даёт таких обещаний.
Я не проверял все существующие браузеры в мире, но в основных браузерах (Chrome, Firefox) минцифровый сертификат в чёрном списке не значится и рассматривается как обычный "выпущен УЦ не из списка доверенных, соединение расценивается как незащищённое, можете перейти на сайт на свой страх и риск".
Сейчас проверил специально в Brave - то же самое (возможность входа на сайт доступна через "дополнительные настройки" - это стандартное поведение с любым самопальным УЦ, которому не доверяет браузер/ОС)
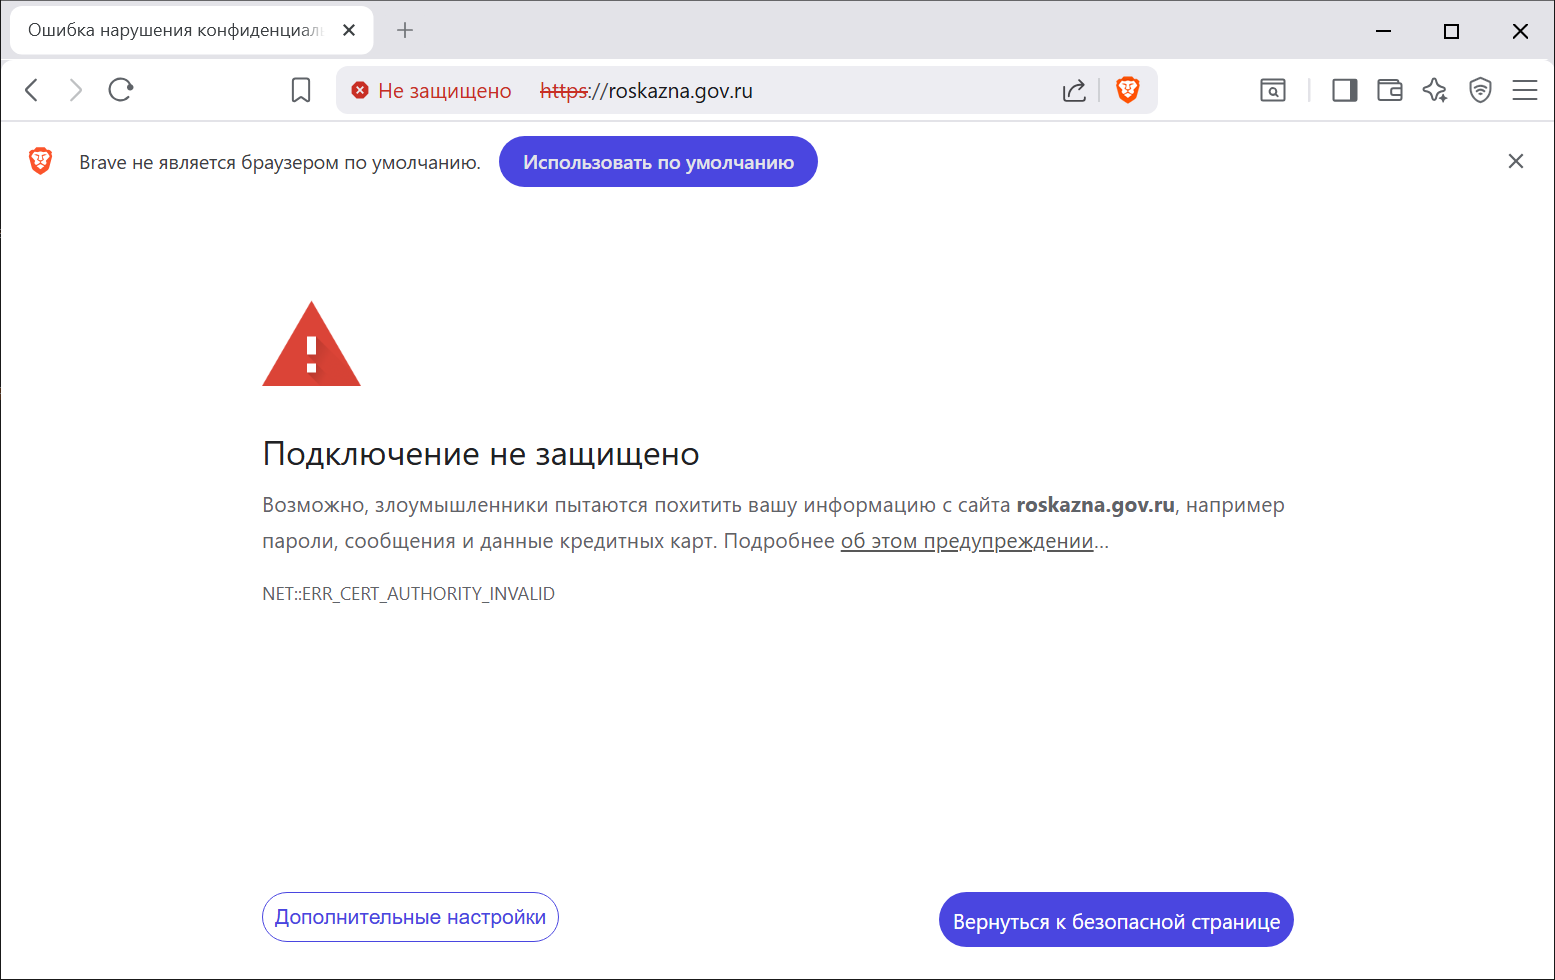
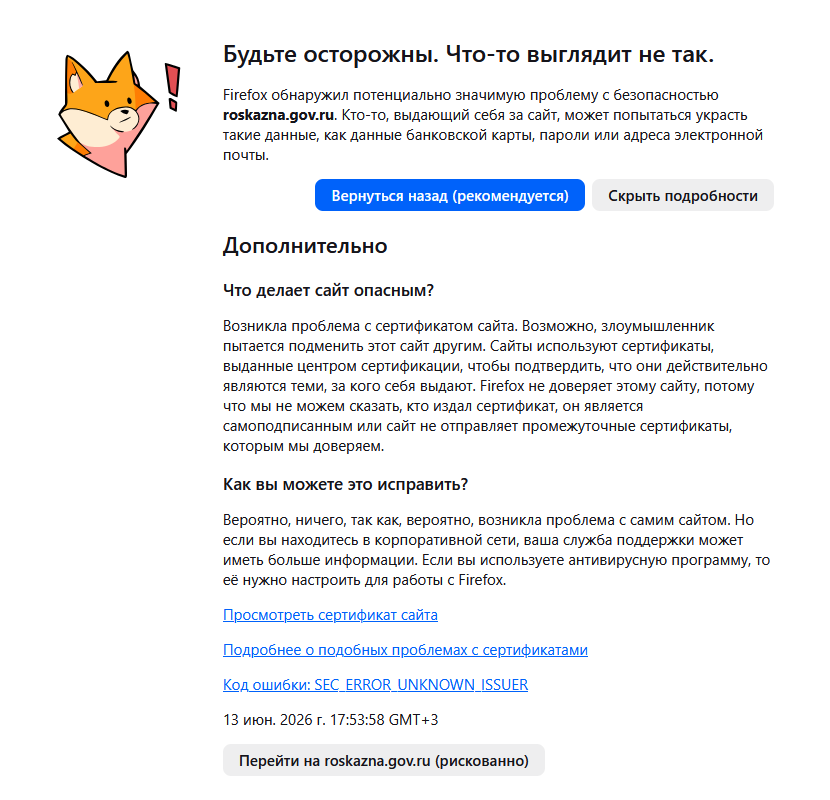
Что тогда было с сертификатом у сайтов, что мне броузер безальтернативно писал "стоп"? Если отозванный или просроченный, то надпись другая.
Возможно HSTS?. https://www.chromium.org/hsts/ . Сайт может сказать что на срок N секунд (обычно год ставят) - принимать только такие вот сертификаты оттуда то. Что-то другой - блок. А еще есть такая штука как HSTS preload https://hstspreload.org/, (упрощенно - по части сайтов список этот УЖЕ в браузере изначально).
Если реально ошибка в конфигурации сайта - можно сходить на chrome://net-internals/#hsts (но с preload - не поможет)

Ваше подключение не является приватным Злоумышленники могут попытаться украсть ваши данные с nspd.gov.ru (например, пароли, сообщения или данные кредитных карт).
NET::ERR_CERT_AUTHORITY_INVALID Help me understand
Не удалось подтвердить, что это сервер nspd.gov.ru. Операционная система компьютера не доверяет его сертификату безопасности. Возможно, сервер настроен неправильно или кто-то пытается перехватить ваши данные.
Перейти к nspd.gov.ru (небезопасно)
У Brave такая реакция кажется с даты выдачи сертификата. .
Общее имя (CN) Russian Trusted Sub CA
Организация (O) The Ministry of Digital Development and Communications Подразделение (OU) <не является элементом сертификата>
Дата выдачи пятница, 23 января 2026 г., 14:21:07
Срок действия суббота, 23 января 2027 г., 14:21:07
Мвд.ру, www.rosseti.ru, региональные исполнительные власти тотально на сертификатах GlobalSign.
Попался один с сертификатом Let’s Encrypt. Так что в понедельник будет интересно.

Сейчас все, у кого отзовут, на скорую руку перейдут на сертификаты LE, как макс сделал. Но потом наверняка и LE начнёт отзывать.

LE уже не выдаёт подсанкционным компаниям
Учитывая, что срок 3 месяца всего, без отзывов смогут быстро прикрыть лавочку.
Ну, не то, чтобы прямо так не выдаёт - имеет право не выдавать по новой eula. Максу вон выдали на днях новый сертификат. Так что может в ближайшие пару-тройку дней ещё удастся кому-то сертификаты ухватить.
А дальше уже минцифры только. На что наши забили практически. Вместо того, чтобы сделать визарда, который по одной кнопке пропишет сертификаты куда надо, они только инструкции выложили по ручной установке "пять сертификатов сюда, десять сертификатов туда". Само собой, никто ими не заморачивался, пока работало всё.
Импорт корневого доверенного сертификата пока ещё доступен и в ОС, и в браузерах.
https://community.brave.app/t/add-new-root-certificate-authorities-in-brave-settings-ui/39606
Значит количество российских браузеров возрастет, а там возможно на ГОСТ перейдут.

Корневой сертификат УЦ Минцифры легко устанавливается в любой браузер. В корпоративной сети это делается легко через AD или плейбуки.
Я упомянул, что это поведение по умолчанию.... Несомненно, в корпоративной среде уже добавили корневые УЦ, я думаю....

Давно добавил его везде где смог в blacklist и не имею проблем. Если софт/сервис использует штуку, которая очень хочет стать MiTMом (пользуясь CA случаем хочу передать привет Казахстану), то такой root of trust и софт идёт в /dev/null
Одни и те же люди. Просто у РНК PR плохой и рычагов влияния меньше.

Прогнозировал такое развитие событий еще в марте 2022го (см. самый первый пункт), прислушался только один зеленый банк (перевел сайт на сертификат Минцифры, правда сейчас откатил обратно). Читаем статью дальше по списку, там есть еще пункты.


как тебе такое усложнение задачи, ркн. это задание со звездочкой
В России есть свой центр сертификации, пользуйтесь на здоровье. РКН даже бровью не поведёт в данном случае.
а браузеры о его существовании знают ( кроме яндекса и атома ) ? а телефоны считают его доверенным ?
Изначальный тезис был про РКН. При чём тут браузеры?
>центр сертификации, пользуйтесь на здоровье
если я им воспользкюсь то мне в браузеры и в телефоны придется импортировать от этих центров сертификаты. а вендоры и разрабы не считают нащи центры доверенным. вопрос - мне просто терпеть предупреждение в андроиде что серт небезопасный?
Не передёргивайте. Вы спросили про возможную реакцию РКН, я ответил, что скорее всего никакой реакции не будет, т.к. есть альтернативные решения. Сейчас вы говорите, про то, что это решение не нравится другим производителям ПО. Но ведь это никак не связано с возможной реакцией РКН.
>есть альтернативные решения
проблема в том что это не совсем решения, это придется уже на уровне пользователей , особенно которые и знать не знают вообще о ситуации в мире , объяснять что на их ведре надо включить эту штуку и ничо страшного не будет . и это в лучшем случае

Производителям по плевать. Пользователям не нравится, когда тени зайти на сайт с таким сертом зайти не могут.
Пользователям быстро надоест жать кнопку «доверять» и они поставят Яндекс браузер или добавят сертификат в доверенные.
Жать лишние кнопки по несколько раз в день при попытке зайти на обычный сайт с каким-нибудь расписанием электричек быстро надоест.
Или скажут сайту иди нафиг.

Если сайт нужный, скажут "иди нафиг" браузеру, который его не открывает.
Обычному сайту с электричками? И всем остальным каждодневным сайтам? Чтобы уйти в никуда? Ну-ну. Вы людей совсем не знаете.
Раньше люди, далекие от компьютеров, решали этот вопрос просто: вот эта иконка - Интернет, вот эта - Ворд.
И сейчас, если им будет надо - будет Рунет и Интернет.
Одним смотрим электрички, другим - всё остальное.
А кто будет Рунетом пытаться смотреть всё остальное - сами себе злобные буратины)
Сложно и нет смысла. Тот же Яндекс браузер откроет все. Зачем усложнять?
Я не про 0.1 процента гиков, а про всех остальных.
Сложно и нет смысла. Тот же Яндекс браузер откроет все. Зачем усложнять?
По той же причине, по которой нужно пользоваться VPN. Цифровая гигиена. Вы хотите, чтобы вашу переписку в Facebook читали в РКН?
Вы не уважаете ум русского человека. Уже все бабушки купили себе второй телефон для MAX.
Я не пользуюсь Фейсбуком уже лет 10. И не собираюсь. Там такая адская цензура что оно не нужно.
Я в отличии от вас живу в России. Нет, не покупают. Покупает прям какой-то исключительно маленький процент. В основном все просто устанавливают и пользуются. Или не устанавливают, как я.
Я вам больше скажу. Я лично знаю двух человек которые используют Телегу. Ту самую.

Вы сильно переоцениваете ум русского человека. Я не знаю никого, кто купил бы второй телефон на Max. Наоборот, все вокруг знакомые и не знакомые давно уже поставили этот Max на основной и пользуются только им - потому что он тупо работает, а остальные нет. Им глубоко до лампочки все эти гигиены и прочая муть. У них проблемы - это сокращения на работе, дроны над головой, рост цен, куча безработных и прочее и прочее. Им свои проблемы решать некогда - куда уж ещё о всяком "лишнем" задумываться. Так что если какой-то "Интернет" будет им парить мозги о чём-то непонятном, то они пойдут в точку продажи оператора и там им поставят "Интернет", который уже будет работать везде, где надо.

Когда мы говорим о "цифровой гигиене", то почему-то забываем о таких гигантах как Instagram, Tiktok, WhatsApp и т.д. Которые нас слушают, читают и направляют общественное мнение куда надо государству контролирующему их. Но виноват конечно же во всем Max. Я его не защищаю. РФ просто захотела сделать у себя WhatsApp/WeChat. Просто смешно когда люди пишут о слежке из РКН и Max имея все вышеперчисленные приложения установленные на телефоне. Или там другая слежка, более правильная?
Обычному человеку от слежки со стороны Instagram/Tiktok/WhatsApp ни жарко ни холодно. Пусть они там за бугром что хотят делают. Но вот российское государство себя уже абсолютно дискредитировало. Нынче всё что угодно, даже самое невинное и сказанное лет 15 тому назад тет-а-тет может упечь человека в тюрьму. И тенденция показывает только ухудшение ситуации.
Обычному человеку от слежки со стороны Instagram/Tiktok/WhatsApp ни жарко ни холодно.
Обычному человеку как раз жарко и холодно. Просто раков надо варить медленно. Чем больше людей доверяют и пользуются, тем меньше сомнений в том, что там может быть ложь или намеренное искажение каких-либо событий в чью-то пользу. Просто банят и не ранжируют одну сторону, а выдают определнной группе пользователей другую точку зрения или даже придуманные факты. И если ты видишь одного такого, то ты листаешь мимо. А если таких тысячи, то ты начинаешь в это верить, даже если таких событий никогда не происходило. В этом как раз и проблема, можно управлять страной просто управляя её общественным мнением через СМИ. А Instagram/TikTok/WhatsApp и есть современные СМИ. Но многие почему-то считают, что все страны друзья и желают друг другу только добра. Такого не бывает. Мы не далеко ушли от родо-племенного, просто племя размером стало больше. И каждый аля вожак хочет своему племени всего самого лучшего и частов в ущерб другим. Потому что если где-то прибыло, то где-то убыло.
Но вот российское государство себя уже абсолютно дискредитировало. Нынче всё что угодно, даже самое невинное и сказанное лет 15 тому назад тет-а-тет может упечь человека в тюрьму.
Ну тут рекордсмен Великобритания. За 2024-2025 год у них было 16108 арестов за "speech offences". Ну арест не всегда приговор, но больше 1 тысячи человек все равно сели. И там есть прям абсурдные дела, если интересно можете погуглить за аресты Harry Miller, Darren Brady, Graham Linehan. Так что это по всему миру так. Поэтому даже в англоязычном интернете сейчас надо общаться аккуратно, чтобы никого не задеть. А то можно попасть в списки возможно интерпола за твит или при въезде в Великобританию или ЕС уехать в Лондон в наручниках. Так что это мировая тенденция.
Бюрократические машины поняли, что в интернете люди говорят слишком открыто. Самый безопасный вариант это кухни, как и было в 20-м веке. При этом желательно телефон и смарт часы в другой комнате держать. Поэтому я не понимаю дикого хейта в сторону Max, ведь по сути везде так. Только многие это не знают или не хотят знать. Или им не ранжируется это в Instagram, чтобы не развивать мифы.

Вы, когда пишете про арест - немного передергиваете.
В первую очередь надо учитывать, что это не аресты. Arrest - это по-русски задержание. Если вас вычислили по IP, задержали на улице и отвезли в отделение (или выписали повестку, по которой вы пришли сами) - то вы были arrested, при этом даже не факт, что вам штраф выпишут. А в российском праве арест - это вид наказания, когда вас на насколько суток запирают в камере.
Дело в том, что много людей изначально послало дикпик, поцап и прочие экскортограмы со стограммами и не использовало. Поэтому макс отправился в волшебную страну "Послать на..." вслед за ними, даже не будучи ни разу установленым. Единственное ради чего я может быть поставлю это spyware в эмулятор - это ради бана (если оно вообще возможно) регистрации используемых номеров телефона.

А для чего существуют по-твоему центры сертификации?

Есть инструкция, как ставить их корневой сертификат. После этого – знают и считают.
Правда, сама система корневых сертификатов кривая: корневой сертификат может подтверждать вообще всё, нельзя, допустим, выставить, что цепочка доверия от данного сертификата подходит только для доменов .ru и .рф. Поэтому ставить лучше в отдельный браузер со своим хранилищем сертификатов (firefox, к примеру) или в отдельный профиль на телефоне (второе пространство).
не на всех телефонах можно импортнуть корневой, он должен быть рутованным
Есть инструкция, как ставить их корневой сертификат. После этого – знают и считают.
Сертификат будет корневым для юзера, но не для системы. Это немного разные вещи. Приложение не обязано считать корневой юзерский сертификат доверенным, это добрая воля разработчика приложения, который специально это поведение закладывает в свою программу.
Есть некоторое количество приложений (типа файрфокса), у которых собственное хранилище корневых сертов. Но большинство софта все-таки использует системное хранилище
Как уже сказали, почти все приложения используют системное хранилище сертификатов. Специально надо закладывать не его использование, а отказ от него, это геморрой, на который идут по необходимости.
А что сертификат для юзера – это удобно, можно создать на телефоне второй профиль и поставить сертификат только в него. Программы, запущенные под тем юзером, будут использовать сертификат, остальные нет. Но, боюсь, это уже схема для продвинутых, а большинство, когда припрёт, просто поставит сертификат минцифры.
А это проблема РКН? Они после этой новости открыли ящик шампанского и празднуют - такой подарок для подсадки людей на всё "импортозамещенное" они явно не ожидали)

браузеры (кроме Firefox) не знают и о существовании GlobalSign — доверие удостоверяющему центру подтверждает ОС

В России есть свой центр сертификации
Чтобы получить сертификат, заполните заявление на Госуслугах. Срок исполнения — 3 рабочих дня
Действует 365* дней с даты выдачи
\* есть конечно DV на 90 дней, но см. ниже
Три мать его дня =\, действует год... отзыв сертификата 5 рабочих дней. Никаких ACME\DNS-challange, только руками, только через госуслуги.
в то же время LE (да, я знаю что в статье речь про GS):
уменьшаем сроки действия сертификатов до 30 дней;
заставляем всех автоматизировать обновление сертов;
отзыв условно мгновенный;
Ну вот почему нельзя было взять лучшие практики и сделать так же совместимо? Нет, надо страдать, продираться и заставлять работать вопреки.
DV дают через челлендж (DNS или размещение файла в корне сайта).
Но всё равно нужно заявление через госуслуги и срок исполнения - 1 день.
В то время как с LE мне достаточно выполнить sudo certbot --nginx -d example.com и сертификат получен.
DV дают через челлендж (DNS или размещение файла в корне сайта).
Вот инструкция с госуслуг для DV. Все делается как деды завещали через запрос сертификатов:
...
Для создания запроса в командной строке введите команду: $ openssl req -out mydomain.csr -new -newkey rsa:2048 -nodes -keyout newkey.key -config mydomain.cnf
...
Каждые 90\365 дней этим надо будет заниматься. Ы - автомЫтизация. Ну так-то че... тоже работа, валовый продукт будет расти. Возможно даже отдельного человека придется завести, журнал учета сертификатов и их окончания. Подписи ставить - каеф!
Прикиньте как там внутрях госуслуг\финтеха будет весело всем этим заниматься

Это ерунда на фоне потерь от импортозамещения, параллельного импорта или переписки с РКН. Даже с LE раз в 90 дней терпимо обновлять сертификаты вручную на паре десятков серверов в интранете при невозможности автоматизировать процесс.
А внутри госуслуг и банков уже лет 10 всё на российской криптографии с приватными CA.
Ну мне про импортозамещение можно не рассказывать - у нас в АСУ ТП такое творится, что мы перешли в стадию, молчаливого наблюдения и решения проблем по мере их поступления.
По поводу банков - тут вы не до конца правы, есть внутренний контур - он да, может быть на чем угодно, а есть внешний - лендинги для промоакций, сервисы (банки нынче супаераппы) стахований и прочих околобанковских услуг, ивестиции опять таки - это нифига не 10 серверов, а сотни.
И да, я в домашенй лабе тоже решил(не было времени) не настраивать автообновление сертов. И это задалбывает - вроде бы 4 раза в году обновить не проблема, но постоянно сваливаешься в "сегодня занят, завтра", "ой да там еще 30 дней", "ой, забыл" - итог в самый нужный момент сервис недоступен потому что серт протух. Так что нафиг - настроил раз и забыл
В России есть свой центр сертификации, пользуйтесь на здоровье.
Использование российских сертификатов - верный способ оставить своё здоровье где-нибудь за полярным кругом
Потому что в этом случае российский удостоверяющий центр будет волен выпустить сертификат для любого вашего соединения. А потом поделиться секретным ключом с кем нужно. И вы даже не заметите что продемонстрировали свой трафик товарищу майору.
Будто у западных сертификационных центров это другое
Ну поэтому они и «доверенные», потому что это всё работает на доверии. Доверия к сертификатам минцифры нет.
Будто у западных сертификационных центров это другое
Это не является контраргументом к сказанному мною выше
дада, конечно это не очердная поделка на коленке, написанная тремя студентами после вуза, а сложная система которая выдержит приличную такую нагрузку. ау, серты для 20к доменов поддерживать надо будет, а может и больше если в рассчетах ошибка вкралась.
20к доменов, раз в 3 месяца сгенерить сертификат, 220 сертификатов в день, 1 сертификат в 6 минут?
Ну не так, чтобы совсем смешная нагрузка, но недорогой сервер вполне справится. Вместе с отдачей остальной информации, которая большей частью статическая. А если поставить железячный ускоритель (HSM) - то и вообще ненапряжно будет. Это даже легче, чем просто кучу https соединений поддерживать.
Это не усложнение задачи для них, скорей они сейчас довольно потирают лапки – "наконец-то юзеры поставят корневой сертификат Минцифры".

Как удобно ссылаться на косметические правки. Цитата по РБК:
В опубликованном на сайте CA/Browser Forum документе, который вступил в силу 4 мая, содержится прямой запрет для удостоверяющих центров выдавать сертификаты компаниям из санкционных списков
Идём смотреть сам документ: https://github.com/cabforum/servercert/tree/main/docs
Вот правки, вступившие в силу 4 мая: https://github.com/cabforum/servercert/commit/168e0aa8cafe753c85a94b5a8f28541beda48201
Про санкции упоминается в документе “Guidelines for the Issuance and Management of Extended Validation Certificates” (EVG.md), и пункт про санкции там был давно, например, вот его переписывали в редакции, вступившей в силу в апреле 2024 года: https://github.com/cabforum/servercert/commit/c4a34fe2292022e0a04ba66b5a85df75907ac2a2
Однако всё это про Extended Validation (когда в сертификат домена вносятся данные об организации), а в Baseline Requirements ничего такого нет.
Так что на самом деле новость должна выглядить как “GlobalSign решил отозвать EV/OV-сертификаты для компаний под санкциями США, сославшись на пункт правил, существующий уже несколько лет”.
О. Спасибо за то что нашел силы почитать документ, если речь только про сертификаты с расширенной проверкой - то они не нужны и должны сами по себе умереть. Все равно де-факто от них пользы не больше чем от сертификата полученного при проверке HTTP-01.
А в случае простых - нужно только помнить что именно они удостоверяют и все будет хорошо
P.S. Но все же это не меняет моей позиции, что ограничение по санкционным спискам - это не то, что который должно выполняться принудительно для любых CA, ибо CA есть в различных юрисдикциях

для подписания софта для винды подходит только EV
EV-сертификат для софта и для TLS это совсем разные вещи и выдачу сертификатов для софта CA/Browser Forum никак не может регулировать.
Не уверен, они фактически устанавливают отраслевой стандарт для работы CA, скорее всего их гайдлайны влияют на всех
В любом случае в десктопных ОС импортировать корневой сертификат в системные корневые нетрудно (в отличие от Android, где без рута это сделать невозможно и придётся ограничиться пользовательскими корневыми). Более того, в Windows и Linux можно даже ядерный драйвер подписать самопальным сертификатом и он будет работать (в Windows, конечно, придётся поплясать с бубном в виде создания и деплоя политики WDAC и создания собственных ключей Secure Boot, но реально).
новость должна выглядить как “GlobalSign решил отозвать EV/OV-сертификаты для компаний под санкциями США, сославшись на пункт правил, существующий уже несколько лет”.
Там все четко написано - проверка по OFAC SDN List, BIS Denied Persons List и их европейским аналогам стала не рекомендательной, а обязательной. После вступления новых правил компания провела аудит портфеля и 13 июня начала принудительный отзыв сертификатов у российских клиентов.
Дело не в наличии самого правила о санкциях, а в информации о компаниях к которым нужно это правило применять. Раньше GlobalSign не обязаны были сами искать информацию о том, что их клиент находится в одном из списков невесть кем составленных. А теперь их заставили самим изучать эти списки. И они - “О, блин. А мы даже не знали что эти компании в санкционном списке. Ну ладно, пойдем их банить.” Так то они не хотели терять клиентов.
проверка по OFAC SDN List, BIS Denied Persons List и их европейским аналогам стала не рекомендательной, а обязательной
Можете, пожалуйста, ткнуть в место, где оно так стало? В эти формулировки изменений с 2024 года не вносилось, что видно по ссылкам выше.
Поищите по документам связанным с этим событием https://cabforum.org/2026/06/03/ballot-sc087v2-registration-number-improvement-for-ev-certificates/

Но я же уже собирался ставить Яндекс Браузер и Макс (нет). Опять ученый изнасиловал жерналистов. Русских опять обижают!
Как говорится, главная проблема россиян - это то, что бОльшая часть мира о них вообще не думает.

Несколько десятилетий назад никто не мешал участвовать в создании международного сертификационного центра связанного с верифицированием интернет-сайтов. Российские гос.чиновники и политики не видели потенциала и выгоды в создании такого центра. Теперь российский сегмент пожинает горькие плоды той недальновидности. То же самое касается международных требований по морским перевозкам (Международная морская организация (ИМО) ), и точно такая же ситуация, сейчас происходит в освоение околоземного пространства (создание Центра управления и мониторинга сетью,- NCMC). т.е через 20 -30 лет, международное сообщество будет регламентировать доступность/необходимость запусков для России, тем самым подрубят и спутниковую группировку а-ля "рассвет".

Ну и толку-то от участия? Сейчас бы вместо запрета выдачи только блатных OV/EV-сертификатов, они бы выпилили из своего софта наш корневой CA, и для него (софта) протухли бы даже наши DV-сертификаты.
Со спутниками сравнение вообще не в кассу: сертификаты минцифры им никак не мешают, в отличии от спутников. Но регламентировать нам орбиты они никак не смогут, иначе будет угроза не только нашим, но и их спутникам. По любому им придётся сотрудничать с нами в этой сфере.
Российские гос.чиновники и политики не видели потенциала и выгоды в создании такого центра
На всех денег не хватит
такая же ситуация, сейчас происходит в освоение околоземного пространства (создание Центра управления и мониторинга сетью,- NCMC). т.е через 20 -30 лет, международное сообщество будет регламентировать доступность/необходимость запусков для России, тем самым подрубят и спутниковую группировку а-ля "рассвет".
Чо?
Немного не понял вашего вопроса. Вы удивлены тем что в России есть спутниковый интернет ? (правда микромасштаба ~31 шт). Или показываете неверие в возможность развития ситуации с запретом вывода российских спутников, в ближайшие 20 - 30 лет?
Я еще раз повторюсь, взять те же морские перевозки, изначально, разработанные требования ИМО были предложены для добровольного исполнения. Через ~12 лет эти требования сменили статус, и стали обязательными к выполнению. Санкции показали, что опираясь на ИМО, можно "грабить караваны" оставаясь в правовом международном поле.
Точно такая же ситуация сейчас происходит и с созданием Центра управления и мониторинга сетью,- NCMC.
Российские власти создают свой центр, но как неоднократно показывает история, организация имеет влияние только в том случае, если её поддерживает большинство.
NCMC стремится завлечь в свои ряды всех.
Соответственно, через несколько десятков лет, правила этой организации станут обязательными к выполнению всех кто входит в эту организацию, и/или будет являться участником освоения околоземного пространства.
Вот будет написано в этих правилах требование об актуальных сертификатах для спутников, а при их отсутствии необходимость принудительного сведения с орбиты,- придётся или выполнять эти требования или идти в конфронтацию со всеми остальными участниками освоения околоземного пространства. События последних лет, чётко показывают, что происходит когда решаешь действовать без оглядки на соседние страны и без учёта международных договоренностей.
Запрещалка отрасла?
События последних лет, чётко показывают, что происходит когда решаешь действовать без оглядки на соседние страны и без учёта международных договоренностей.
События всей человеческой истории (в том числе последних лет) четко показывают, что сильным вполне можно класть и на международные договоренности, и на соседние страны. Один из свежих примеров - нападение США и Изралия на Иран (Евросоюз не одобрил, но кто его спрашивает?), похищение военными США президента другой страны, попытка США отжать Гренландию у, внезапно, собственного союзника по НАТО с угрозами применения военной силы. Что-то не заметил, чтобы у США после этого появились хоть какие-то трудности.
Потому что единственное, что всегда действовало и будет действовать в мире, это право сильного. Всё так называемое международное право это для сопливых.
Нападение США и Изралия на Иран.
Вы вообще политикой вне Садового Кольца не интересуетесь?
Иран много лет вооружал и спонсировал: Хамас в Газе, Хизбаллу в Ливане, шиитские милиции в Ираке, Хуситов в Йемене. Все они постоянно обстреливали Израиль. Потом в апреле и октябре 2024 Иран выпустил баллистические ракеты по Израилю.
Так что эта война всего лишь ответ.
Б-же, какие промытые кретины поставили 7 плюсов вашему лживому комменту?
А вы почитайте про создание гос-ва Израиль и того, что там в итоге про Газу и прочих порекомендовали со стороны ООН и куда это новоиспечённый Израиль послал. А немножко до этого времени почитайте, как перекроили этот самый Ближний Восток забив на проблемы коренного тамошнего населения, по времени могу отсылку дать на популярного персонажа - Лоуренс Аравийский. Так что сами извольте копать чуть глубже, чтобы не выглядеть потом глупо как вы в последнем абзаце описали.
Иран много лет вооружал и спонсировал: Хамас в Газе, Хизбаллу в Ливане, шиитские милиции в Ираке, Хуситов в Йемене.
США много лет спонсировали и вооружали Алькайду и антиправительственные силы во многих странах и таки сотрудничали с иранским режимом, несмотря на перечисленное вами (Иран-Контрас вам ничего не напоминает?). Какие сложности они поимели после такого (кроме нападения той самой Алькайды на США)?
И да, еще, кого поддерживала и вооружала Дания?
Или показываете неверие в возможность развития ситуации с запретом вывода российских спутников, в ближайшие 20 - 30 лет?
Ессно! Это - легитимная военная цель. Все ракеты с такой нагрузкой будут уничтожены ещё при подготовке к старту

Как успешно показали последние 4 года, любая организация с префиксом "Международная" абсолютно не субъектна. Поэтому так себе аргумент.

...вспомнился эпизод, когда в 2014(кажется) году, когда рупь покатился вниз, международные рейтинговые агентства стали снижать кредитные рейтинги российских компаний, и в новостях написали со слов какого-то чиновника "Мы создадим собственные рейтинговые агентства" ))

Именно поэтому мир должен быть многополярным

Хорошо живется с многополярном мире когда большую часть товаров в страну тащут непонятно какими путями, экономика трещит по швам и десятки тысяч сограждан умирают за какие-то абстрактные цели?


И опенсорсным
Слово "многополярным" в Вашем предложении лишнее.

США с Трампом вот только что вели блокаду Венесуэлы, похитили в Венесуэле президента, устроили войну в Персидском заливе с Ираном, блокируют поставки топлива на Кубу, и т.д. Кто же перестал взаимодействовать с США, назовите мне таких принципиальных личностей?
И тот же Израиль, устроивший в Газе признанные ООН геноцидом действия, масштабными бомбардировками сделавший жителей Южного Ливана беженцами, тоже поучаствовавший в развязывании войны с Ираном - с ним кто-то прекратил взаимодействовать? Разве что отдельные компании. А та же Европа только ввела личные санкции против отдельных гражданских переселенцев и ждёт Нетаньяху в международный суд, никто вводить санкции против целого Израиля не осмелился.
Итого вывод - может он и многополярный, но есть один полюсище и ещё полюсики. И с полюсищем никто не хочет спорить, сколько бы он не гадил.

Искреннее желаю вам жить также, как живут жители этих ... полюсов силы. )

устроили войну в Персидском заливе с Ираном
этой войне 47 лет, она началась в 1979 году
признанные ООН геноцидом действия
тот самый ООН, сотрудники которого участвовали в атаке, похищение и пытках израильтян, а судьями назначает рабовладельцев.
Все претензии Хамасу. Не было бы террористов, не было бы войны.
Будь моя воля, вообще бы выжег эту Газу напалмом и заново заселил. Есть вещи, которые не изменить, только заново построить.
ООН -- это сборище политических проституток и импотентов, поддерживающих терроризм.
ООН достойный последователь Лиги Наций. Увы...
Будь моя воля, вообще бы выжег эту Газу напалмом
США пытались такое сделать во Вьетнаме, получили только позор на полсотни лет. Хотите быть известными, как они?

Поразительно, а ведь наверняка вы весь такой make love not war, и вообще весь такой прогрессивный свободомыслящий против тоталитаризма и за все хорошее против всего плохого. Пока, конечно, речь не заходит о Палестине, тут у вас резьбу срывает похлеще чем у Ганди из Цивилизации. Каждый раз поражаюсь когда встречаю вам подобных, а потом понимаю, что когда человек говорит, что он против фашизма, то это не значит что он против вообще, это просто означает, что ему не нравится чужой фашизм, а свой собственный вполне наверняка для него одобрямс.

Именно поэтому мир должен быть многополярным
Лучше бы он был бесполярным.

Значительно выгоднее интегрироваться в мировую экономику. Стать важной, полноправной и неотъемлемой её частью, со своей специализацией, улучшая свои сильные стороны и становясь конкурентоспособнее – чем изолироваться и пытаться перекроить мир под себя, тратя на это колоссальные ресурсы, которые можно было бы использовать на благо внутри страны.
Ни один пример изоляции, абсолютно ни один не привел ни к каким хорошим результатам.
Звучит красиво, но примеров "интеграции в мировую экономику" в купе с "полноправностью" как-то не наблюдается. Все равно все звери равны, но некоторые равнее других.
100% равноправие вряд ли достижимо в принципе ни на одном уровне общества, начиная от семьи или школьного класса и заканчивая странами. Да и важно ли оно для качества жизни людей в стране, на самом деле?
Есть однозначно благополучные страны которые прекрасно интегрированы в мировую экономику и не ищут никакого равноправия, не тешат себя иллюзиями о "величии", а просто работают и развиваются и ставят во главу угла качество и безопасность жизни людей в стране, а не "качают права" на международной арене.
И такие страны уважают и ценят значительно больше, чем тех кто пытается буквально силой навязать своё влияние и присутствие и доказать величие и добиться более серьёзных прав.
Ага, уважают. Развился слишком сильно, получи санкции в виде заградительных пошлин (и пофиг, что о свободной торговле договаривались, извольте покупать наш неконкурентоспособный товар ради выравнивания торгового баланса).
Вот и получается, бороться - огребешь от сильных. Сдаться - огребешь от них же, да и вообще попахивает "если вас насилуют, расслабьтесь, и получайте удовольствие" (вкупе с уважением от насильника, ага).
Всех изолированных уничтожили?
Хотя, Галапагосские черепахи вымерли
А если нет этих сильных сторон? Или они не настолько сильны? Тогда что, умирать? Эта интеграция по "сильным сторонам" - это процесс с положительной обратной связью. Твои стороны становятся всё сильнее и ты делаешь всё слабее эти стороны у других стран. Как пример - Китайское автомобилестроение. Китайское правительство вложило просто баснословные средства в автомобилестроение (плюс ещё и различные глобальные компании тоже подтянулись) - и вот результат. Скоро во всём мире останутся только Китайские автомобили, если другие страны не изолируют свои заводы от него. Это внутри страны можно с монополией бороться государственными методами, а на международном уровне - только изоляция отрасли.
Не думаю что Китай сможет полностью подавить автомобильный рынок других стран. Во-первых: протекционизм (и особенно когда речь идёт о таких важных отраслях как автомобильная) никто не отменял. И он вполне себе существует и действует.
Во-вторых, рано или поздно но китайцы начнут инвестировать в локальное производство. Даже сейчас они вполне себе выпускают авто за границей, пусть пока не с очень глубокой локализацией я но это дело наживное. Вспомните тех же японцев и корейцев – за их огромными успехами всегда стояли локальные проиаодства на крупнейших рынках сбыта.
В России до 22 года была уйма производств с очень глубокой локализацией, даже ВАЗ должен был полностью перейти на глобальные тележки "Renault".
P.s. после нескольких "либеральных" комментариев в новости традиционно проехались по карме. Кто-то на хабре очень не любит подобного рода дискуссии, не в первый раз замечаю.
Так я же именно это и написал. Что интеграция в мировую экономику со специализацией - это прямой путь к планетарной монополии. И единственная борьба с этим - протекционизм и изоляция.
Протекционизм – да, во многих критически важных отраслях он необходим, это неоспоримо. Но изоляция?? Вот тут абсолютно не соглашусь.
Объясню свою позицию вашим же примером про китайские авто. Чтобы успешно выйти в Европу, BYD не так давно запустил новый огромный завод в Венгрии. Leapmotor вместе с европейским Stellantis начал производство в Польше... MG Motor (SAIC) планирует производство в Испании, Chery уже производит авто в Испании (выкупило бывшее производство Ниссан) и сейчас ведут переговоры о покупке второго предприятия в Великобритании... Dongfeng и Geely тоже рассматривают различные варианты производства в Европе. Geely скорее всего приобретет одно из производств Ford).
Всё это было бы невозможно при изоляции. А значит – меньше конкуренции, выше цены, хуже качество (уменьшение конкуренции, объединение различных производителей снижает стимулы к развитию), медленнее прогресс. Значительно меньше инвестиций, китайцы вкладывают немалые деньги в новые производства, даже если они создаются на базе выкупленных.
И это - на огромном рынке ЕС. Даже им изоляция крайне сильно навредила бы. Что уж говорить про крохотный в общем-то внутренний рынок России. Тут чтобы что-то производить недорого и хорошо, глобализация и объединение усилий просто необходимы, иначе затраты на инновации и разработку никогда не окупятся на столь небольшом рынке.

.... восьмимиарднополярным тогда уж, нечего мелочиться /s

Хорошо, что это пока касается только санкционных компаний, а не вообще всех..
Представьте если будет запрет на сертификаты для всего ru сегмента..
И так последнее время много новостей на эту тему.
Представьте если будет запрет на сертификаты для всего ru сегмента..
С сентября требуется подтверждение личности на госуслугах чтобы что-либо делать с ру доменами. В принципе разница не сильно большая.
Раньше требовались паспортные данные для регистрации домена, что тоже не хорошо, но в целом согласен....

Только паспортные данные хранились в специализированных центрах, а теперь напрямую в реестре государства
Раньше можно было дать левый скан паспорта, открыть одноразовый сайт mv-ideo.ru, собрать деньги на дропа или однодневку ООО и раствориться...
Сейчас это станет сложнее. Возможно, поэтому так и недовольны товарищи? ;)
У меня регистратор изначально стребовал паспорт, я ему предоставил реальные данные, и для меня ничего не поменяется. Разве что при смене паспорта не надо будет новый скан слать регистратору и проверять, что данные обновились.
Ну и зачем вам этот ru сегмент? Только честно! Даже Habr из него переехал в com от греха.
e-mail, мать его за ногу. Когда у тебя почте несколько десятков лет, то потерять её немножко обидно, поскольку на ней все контакты, но похоже прийдётся, поскольку платить очередному киберсквоттеровскому трасти сервису под 20к в год нет желания.
Потому что в РФ живём.
Как-то так... ;) В чужой монастырь со своим уставом не ходят? Или ходят?
Да, у меня личный сайт и почта на нашем территориальном домене. И меня это вполне устраивает. :-Р
А если завтра в США обяжут разделегировать все домены, зарегистрированные на людей или организации из РФ? И освободят их принудительно. Habr.com, конечно, зареган на кипрскую компанию, и может, получится увильнуть. А может и нет. Но как быть остальным, кто на себя vasyapupkin.com зарегал и платил за него из России?

К ребятам, которые ущемились данным решением - почему ещё не на Авроре и Эльбрусе? Очевидно, что раз топите за изоляционизм, то он и наступит, и не спрашивать "за шо". Либо крестик снимите, либо трусы наденьте. Либо трактор заводим, либо покупаем йобафон и обязательно голосуем за медведя) А по сути дела - удивительно, как долго держались регуляторы, очевидное решение, и рычаг уже давно был, просто не прописан прямым приказом
А зачем Эльбрус, когда есть куда более подходящий для массового сегмента Байкал на основе ARM? И ровно также не нужна и Аврора, она ориентирована изначально на куда более узкий сегмент, а для всех остальных вполне будет кстати что-то на базе AOSP. Ущемляться впрочем действительно не зачем, пора строить отдельную независимую инфраструктуру, а не надеяться на милость белого господина с запада.
Что то не улавливаю мысли. Когда РКН ограничения вводит, то это рука кремля и лютый тоталитаризм. Когда вводят ограничения против компаний из РФ и вставляют палки обычным людям в колёса за то, что они живут не там и не так как хочется другим, то это хорошо и мы это приветствуем? Если же говорить о крестиках и трусах, то что там по другим «обороняющимся» странам, которые лупят по соседям 24/7? Что-то флаги никто не отменял и сертификаты никто не отзывал. По мне самое грязное дело это радоваться ограничениям с обоих сторон, это все большое лицемерие и мерзость.
Ваша общая реакция показывает, что, действительно, у нас нет будущего, ну чтож, удачи) Потом в мобу не ной только, и про "тикай от тцк" напишу на опережение)
У вас нет будущего, это правда. Вы живёте прошлым, игнорируя существующую реальность исходя из своей идеологической зашоренности. Лично вам я порекомендую отказаться от бинарного мышления и начать смотреть на вещи с точки зрения здравого смысла. Мы существуем в реальности, которая нам объективно не нравится, и выбирать нам, увы, придётся из двух зол меньшее.
Цензура - это зло. В принципе.
Да - легитимные сценарии бывают но все такие сценария сводятся к "владелец устройства не хочет чтобы те кто им пользуется - могли посещать X". Клиентские фильтры. Parental Control.
Да в простейшем варианте - блокировщики рекламы - вот вам и средства блокировки только списки нужны. Да - куча приложений на смартфонах - не дает возможности себя нормально контролировать (и тупо нельзя сделать так чтобы условный instagram.com/@navalniy не открывался а instagram.com/@russiatoday и весь контент с ниоткрывался (ну или наборот) в том числе в приложениях, а уж про фильтры такого типа например в instagram - плохо). С сайтами на компьютере кстати проще - да тот же Kaspersky умеет (ну да - были слухи что что они и фильтры РКН добавили принудительно но - издержки уже - и можно другой продукт.
Пишу вам с Байкала - прекрасно и удобно, правда не с Авроры, а с Арча, но какая разница...
Вас сильно удивит если я (пусть и считаю решение в статье скажем так проблемным?) скажу что были с моей стороны попытки и телефон на авроре купить (поковырятся с SDK) и эльбрус...ради интереса. ну так - на тот момент публично доступных смартфонов на авроре вообще не было (А сейчас какой вроде один есть и это китай голимый) а эльбрусы - насколько помню там у них формочка вида - чтобы узнать почем мы вам можем продать - напишите официальный запрос на бланке ИП/компании и объясните зачем оно вам надо.

Ну вот, опять кремлёвская пропаганда о том, что на западе дернут рубильник и отключат у нас интернет оказалось правдой. Давайте ещё раз посмеёмся над теми, кто делал отечественные аналоги и отвязывался от западных УЦ и других критических зависимостей - над чебурнетом одним словом.
Вот только большинство из тех, кто демонстративно отказывался от западных УЦ в 2022, почему-то тихонько вернулись к этим самым клятым западным УЦ. И вот это-то и есть самое смешное.
Мне стоило трудов найти хоть один сайт с отечественным сертификатом, это оказалась Росказна.
Банки вешали себе на главную отечественный сертификат и делали из этого новость, а сейчас поголовно откатились. Даже Минцифры отчего-то не использует своё собственное поделие. Впрочем, понятно, почему - от того, что кто-то поднял свой УЦ, браузеры не начнут ему автоматически доверять. Сделать свой УЦ может даже школьник Петя на домашнем ПК. Достаточно пары команды в Powershell. А вот дальше начинается самая сложная часть: чтобы УЦ доверяли основные браузеры, он должен выполнять кучу требований безопасности, прозрачности, регулярно проходить аудит, должным образом реагировать на инциденты и отчитываться о них. И только когда УЦ выстроит эти процессы, он подаёт заявку. А Минцифры ничего этого делать не стало. Вот мы подняли УЦ и легли в позу морской звезды. Любите нас.
Это всё как бы намекает, что перечисленные товарищи даже сейчас не пойдут на отечественное решение, а будут искать всякие третьесортные УЦ, лишь бы западные. Выгнали из GlobalSign - побегут вон к некоммерческой греческой конторе, как Сбер. А потом метнутся к какой-нибудь китайской TrustAsia.
Таки попадаются сайты с сертификатом минцифры и их более одного. Какие именно - запамятовал, ибо редко нужны. А откатились те, кто откатились, по одной простой причине - это проще, чем объяснять пользователям, как быть и куды бечь. А если прижмет, то таки начнут объяснять.
Это все по той же причине, что и использование doc/docx вместо odt, хотя в ГОСТе таки прописан последний.

Сайты российских подсанкционных банков и др. компаний и госорганизаций используют TLS-сертификаты НУЦ Минцифры. После начала СВО некот. удостоверяющие центры начали отзывать или не продлять TLS-сертификаты у банков и пр. российских организаций, попавших под санкции (в т.ч. Let’s Encrypt). Конечно же, такое введение санкций - абсолютно незаконно (не подчиняется международным нормам), т.к. не санкционировано ООН. Следовательно, и CA/Browser Forum не может указывать удостоверяющим центрам подчиняться этим санкциям.
Так крупные CA являются действующими участниками CA/Browser Forum. И они вместе другими участниками договорились (а также формировали правила) следовать этим правилам. Так что крупные CA следуют этим правилам совершенно добровольно.
CA - не участники вынуждены следовать этим правилам принудительно, потому что крупнейшие вендоры типа Apple/Google/Mozilla/Microsoft и пачка других тоже являются участниками CA/Browser Forum, они согласились (и тоже формировали эти правила), а значит выпрут из доверенных в своих хранилищах такие CA, которые не захотят следовать их правилам. Т.е. работать им не запретят, но «доверять» перестанут. И запретить им «не доверять», или «принудить» довериться нельзя
т.к. не санкционировано ООН
им для этого санкции ООН не нужны
Как таковую инфраструктуры это не ломает, но создает проблемы. Сайты все также можно создавать, сертификаты все также можно использовать (но софт по умолчанию верить им не будет)
CA/Browser Forum не может указывать удостоверяющим центрам подчиняться этим санкциям.
А так, да, указать «подчиняться санкциям» они не могут. Но перестать доверять CA не следующих их правилам - в их силах
Единственное что требуется от УЦ - что-бы его корневой серт находился в доверенных в системе или браузере. Ниши УЦ не насаживали свои корневые серты по понятной причине - и без этого вой стоял до небес, заставь ещё людей корневой серт установить (как было в Казахстане) так вообще бунт начнётся - вот и не спешили. Это не значит, что его нигде нет, на деле я бы даже сказал он много где есть - установка яндекс.браузера или макса, например, ставит в систему корневой серт. Есть уже давно административные рычаги, обязывающие предустанавливать яндекс.браузер и рустор на телефоны (так что уже норм), туда же добавят явную установку серта минцифры и всё. На всех отечественных ОС есть наши корневые серты (а это все гос. учреждения) - так что дело шло. Почему вы редко видите сайты на наших сертификатах? Потому что нужно что-бы сайт открывался на самом широком спектре устройств, а значит если мы можем получить серт, подписанный таким УЦ, который 100% будет вообще в любом браузере - возьмём его, в конце концов поменять сертификат на сервере - дело 5 минут, вот дёрнули рубильник - отлично, теперь поставим на сервере сертификат выданный нашим УЦ, благо как я уже сказал, на большинстве устройств уже это произойдёт безболезненно (точно лучше ситуация, чем 4 года назад), да и пользователи сами сходят установят себе янадекс.браузер если уж на то пошло, когда увидят что пол интернета для них отвалилось (ну или рустор сам спустит серт/браузер в систему, если это возможно, вон была вчера статья, что Макс рустор может без спроса установить - вот ЯБ установят и всё у всех будет хорошо - в системе появится серт минцифры и всё будет открываться как раньше).

Единственное что требуется от УЦ - что-бы его корневой серт находился в доверенных в системе или браузере.
Ещё неплохо бы не попасть в блоклисты и чтобы пользователи этот процесс не саботировали, как с Махом :)
А ведь весьма приличная вероятность есть, что при сколько-нибудь существенном распространении кому-то придёт в голову гениальная идея использовать его для MITM или ещё какого роскомнадзора и этим и этому и придёт.
В таком случае спасет ГОСТ.
Может быть. Можно вообще два разных устройства иметь под Чебурнет и Интернет :)
Мой посыл был в другом - что изначальный автор ветки прав. Недостаточно для успешного запуска УЦ просто развернуть PKI и даже добиться некоторой распространённости, важно работать над репутацией и доверием. Собственно, удостоверяющие корневые центры и в терминологии называются "доверенными" и это не просто так.
Иначе будет вечный бой и помесь ежа с ужом, которую придётся проталкивать в глотку пользователям, а нормально это работать не будет.
То же самое касается, скажем, НСДИ (национальный DNS для Рунета). Вроде как, начинание дельное и технически прямолинейное, нет с ним никаких проблем, но... как только его начали использовать для цензуры (например, удалять записи имен для "запрещёнки"), доверие было утеряно и сейчас многие норовят вместо него прописать что-то другое. Что тоже, кстати, может оказаться левым, но что делать, если свои точно могут кровь попортить.
То же самое с VPN. По идее, прямой доступ через своего провайдера, которому ты платишь и который заинтересован в тебе, априори самый безопасный на уровне провода. Ты буквально знаешь через кого идёт трафик последней мили. Но "как-то так получилось", что многие люди стали считать иначе и для них лучшим выбором стал "Super Free Vasyan VPN". Конечно, угроз на уровне перехвата трафика на практике для обычных людей почти нет, но сам факт ситуации.
Вот и с сертификатами так же будет, пока подход не поменяется.
Конечно, угроз на уровне перехвата трафика на практике для обычных людей почти нет, но сам факт ситуации.
сейчас почти нет. спасибо в том числе и всебщей httpизации. А до этого - были желающие монетизировать трафик (дополнительно к тому что пользователь платит и так), из того что очень быстро ищется:
https://roem.ru/22-11-2017/263731/reklamnoe-pravo-megafona/ мегафон (и продолжают - https://habr.com/ru/articles/506218/ комменты в том числе смотрим с датами
билайн - https://habr.com/ru/articles/459570/ (тут вроде не мобильный трафик) и https://habr.com/ru/post/257133/
установка яндекс.браузера или макса, например, ставит в систему корневой серт.
А давно это яндекс яндекс браузер в систему начал срать этим сертификатом?
Как бы сам яндекс пишет другой (Видимо нагло клевещет?): https://habr.com/ru/companies/yandex/articles/655185/ https://habr.com/ru/companies/yandex/articles/667300/ (комментарии смотрим)
При этом Роскомсвода (которые на минуточку иноагенты...ну и с Amnezia'ей связаны насколько помню) пишет https://habr.com/ru/news/689078/ (и оригинал https://roskomsvoboda.org/ru/post/gossertifikaty-tolko-dlya-gosov/) - что если вам прям как надо заходить на сайты с этим сертификатом - Яндекс браузер а НЕ ставить в систему.

Плохо искали, из крупняка - Росреестр, сервисы с ним связанные, кадастровая карта (НСПД), некоторые локальные РГИС, причем применяют уже давно, больше 2 лет точно
Мне стоило трудов найти хоть один сайт с отечественным сертификатом, это оказалась Росказна.
И то они используют в нём RSA, а не свой (ГОСТовский) ECDSA
у сбера вроде апи платежных терминалов через серт минцифры откликается. Или даже через оба может (есть смутное воспоминание что если с репитом дергать то если первый ошибка из за серта, то второй уже был ответ не с минцифры, но может мне приснилось). Видел на днях от Тбанка рассылку, с просьбой убедиться что есть серт минцифры чтоб продолжал работать эквайринг.
Вы правы, что УЦ должен все это делать. Но чтобы браузеры ему доверяли, этого недостаточно. Были попытки подать заявки из разных стран, всех их завернули.
К вашему списку я еще добавлю. Нужна еще и нормативная база, которая зафиксирует, что УЦ обязан делать все необходимое, и определит ответственность должностных лиц за нарушение этих требований. Т. е. государственный УЦ проводит аудит не потому, что он такой пушистый, а потому что закон этого требует.
Ну вот, опять кремлёвская пропаганда о том, что на западе дернут рубильник и отключат у нас интернет оказалось правдой.
Странно, но ни в одной из других 200 стран мира почему-то таких проблем нет. Может дело не в западе и рубильнике, и есть гораздо более простой способ, чем делать полные аналоги всего?
Эммм.... Рубильники разные бывают. Можно, например, пошлины ввести в 100500%. Или президента украсть. Или тупо напасть и начать всё бомбить. Или ввести полную блокаду. Никого не напоминает? В санкционных списках не только Россия сидит. Просто с Россией (и других соседях по "списку") такие грубые методы либо слишком опасны, либо бесполезны, либо слишком дороги для самих "рубильникодержателей".
А может быть не врать прямо что ни в одной ?
Иран (и прочии сирии и суданы) проблемы имеет, Югославия в 1990-х имела. Да КНДР с Афганистаном хотя бы :). Или "ну это другое"?

Погодите, не спешите “за всю сеть” разом. Что конкретно дернули/отключили у моего vasyapupkin.ru?
А кого винить в том что за условные 30 лет существования интернета в РФ никто так и не почесался сделать свой УЦ и выйти с ним на международную арену? К DNS-у то присоединились например.
Сделать свой международный УЦ -- значит договориться с основными производителями операционных систем и браузеров, чтобы они доверяли нашему УЦ и включили российские корневые сертификаты в свои продукты по умолчанию. Это было не возможно никогда в силу статуса нашей страны в глазах западных элит, а этот статус в их мировосприятии, мягко говоря, не высок. Они всегда воспринимали Россию как врага, как свою потенциальную колонию, в лучшем случае, как конкурента, которого надо уничтожить либо подчинить. Запад никогда не будет доверять УЦ странам 2-го и 3-го мира в их понимании, а уж российскому тем более.

Пора им домен прикупить к их globalsign.com ещё и glogalsanction.com.
Звучит созвучно, западные юрлица сразу проникнутся доверием, что компания не юлит, а по окрику ре просто не продляет серты, а отзывает выпущенные. Юротделы такое любят, они всегда риски с запасом просчитывают.

исполнение международных санкционных ограничений
Так международных или американских? Санкций от ООН вроде нет.
Так международных или американских?
В нынешнем мире это то же самое. ООН существует только на американские пожертвования. Скорее бы Трамп уже закрыл этот публичный сортир.
ООН существует только на американские пожертвования
Это ложь.
Регулярный бюджет ООН на 2025 и 2026 год таков: США 22%, Китай 20%, Япония 6.9%, Германия 5.6%, Великобритания 3.9%, Франция 3.8%, Италия 2.8%, Канада 2.5%, Южная Корея 2.3%, Россия 2% и остальные 183 стрна вносят 27.7%.
Миротворческие операции ООН на финаносвый год 2025 и 2026: США 26.1%, Китай 23.7%, Япония 6.9%, Германия 5.6%, Великобритания 4.7%, Франция 4.5%, Италия 2.8%, Канада 2.5%, Россия 2.4%, Южная Корея 2.3% и остальные страны вместе 17.9%.
В нынешнем мире это то же самое .
Тоже нет. Всего стран-членов ООН 193. Ввели санкции против РФ или присоединились к ним 48. То есть только около 25%. Остальные 145 стран в этом не участвуют.
Скорее бы Трамп уже закрыл этот публичный сортир.
Трамп может только играть на бирже своими твитами, которым уже никто не верит. По факту кроме захвата Мадуро он ничего путного не сделал ( и то по факту чисто повезло). Все остальное от ICE до Ирана это провал. При чем Иран это эпический провал. Еще не понятно никому как выйти из него, чтобы вообще импичмента не было после такого.
Трамп своими твитами до сих пор успешно двигает, к примеру из последнего, курс нефти и его окружение на этом прекрасно рубит капусту. Упс, инсайд трейдинг вне закона, но тут в силу вступает анекдот о взаимосвязи проблем коренного населения Америки и сексуальной неудовлетворённости шерифа.
Ну он уже двигает рынки ракетами, правды ради. Так как твиты уже никто не воспринимает, приходится людей убивать ради этого. И своих и чужих. Но судя по тенденции у нас ситуация сейчас в тупике. Эти бармалеи отсталые в тапочках оказались не такие уж и отсталые, да еще и с яйцами.
Ну а на счет инсайд трейдинга, то предвижу перед окончанием своего срока он своему всему окружению выпишет прощение президента, как сделал Байден и все грехи смоются как со шланга. Ведь и тут работает все тоже правило: «Можно делать всё, что захочешь на правах сильного».

У китайцев случайно нет вариантов? Купить серт на алике...
Почему-то вспомнил фильм "Вспомнить всё" где неугодным колонистам перекрыли подачу воздуха.
Не прослеживаю корреляции, честно говоря. До 22 года в нас те же самые страны инвестировали миллиарды, открывали современные предприятия, развивали разработку, ритейл, ну и в целом мы вполне себе неплохо были интегрированы в мировую экономику. Даже после 2014 года почти ничего не поменялось. Не было такого, чтобы мы без какой-то причины вдруг стали "неугодными".
Просто 2014 года серьёзные люди всё поняли куда все катится. И докатилось через 8 лет
5 нояб. 2009 г. — Совет директоров General Motors принял решение не продавать акции Opel консорциуму в составе канадской Magna и Сбербанка.
Это было сильно до 2022 года... Нам продавали далеко не все технологии (грубо говоря - базового уровня), и вкладывались только в ограниченный перечень отраслей.
И да, санкции CoCom (вводимые с 1949 года) так и не были фактически отменены, если что. ;)
Странно это: вроде статья техническая, а читаю комменты и вижу прямо знакомые ряды интернет-троллей, набежавших на благодатную тему
Как когда-то в твиттере или на башорге.
Статья техническая
рассказал РБК источник
Вот тут поверил, верю, да

даже я не особо то и согласен с этим, хотя вроде и заслужили

Хм. Кажется, там некому подумать второй раз и трезво оценить свой же вклад в формирование чебурнета..
Задача удостоверяющего центра — подтвердить заинтересованным лицам, что сертификат выдан в соответствии с заранее известной процедурой. Это помогает пользователям принять решение об уровне доверия к сетевому соединению.
Использование УЦ в качестве средства, блокирующего пользователям установку соединений, — это атака вида Deny of Service по стороннему каналу. Соответственно отражать эту атаку надо так, как отражаются DOS-атаки.
Ни один российский сервис, кстати, работать от этого не перестанет. А вот будущее международных УЦ теперь под большим вопросом. Как минимум, они потеряют монополию.
УЦ существуют для того, чтобы сайты в интернете работали. Если УЦ перестал работать, сайты продолжат работать без него.

Если УЦ перестал работать, сайты продолжат работать без него.
К сожалению, придется объяснять испуганным пользователям, что вот эта красная кнопочка Chrome и пр. "Разрешить небезопасное соединение" - это нормально.
Вторая проблема - при наличии софта, делающего вызов по HTTPS, идет автоматическая проверка сертификата. Если он некорректен - slient fail обычно, либо надо долбать пользователя, чтобы он что-то поставил.
А ведь да, я с самого начала, когда еще Chrome тупо начал помечать HTTP-сайты, как "Незащищенные", и когда все говорили, "Let's Encrypt это бесплатно и никаких проблем, только шифрование добавим", почувствовал, что в Интернете создается новая потенциальная точка отказа, зависящая от централизованных поставщиков (обычный HTTP-то ни от кого не зависит). И вот - DoS реализовывается, да.
Да. Проблемы у нас будут, так как к данной угрозе наше государство в настоящий момент совершенно не подготовлено.
Не будет. Все готовы. Сертификат Минцифры есть. Яндекс браузер есть. Интеграция и поддержка сертификата Минцифры в Яндекс браузере есть из коробки.
Проникновения Яндекс браузера уже достаточно велико чтобы дораскатить на всех не было проблемой. Процессы выдачи сертификатов не оптимальны, но уже нормально работают.
Проблемы будут. Но у всего мира. Деление интернета по национальным сегментам это общая проблема.
Все готовы
Прямо радужно всё :)
Речь ведь не только о том, что пользователь ручками не сможет куда-то зайти. Ещё есть разная автоматика и умные устройства, у софта на JVM внутренние хранилища сертификатов, да вот даже банально RuStore прямо сейчас на Глобалсайне, интересно, он с готовностью переживёт смену сертификата на импортозамещённый или приложения отвалятся? Готов ли API для автоматического получения сертификатов?
Я вот уверен, что массовые проблемы неминуемы в таком сценарии. Конца света не случится, конечно, но "все готовы" - это, мягко говоря, преувеличение.
Проникновения Яндекс браузера уже достаточно велико чтобы дораскатить на всех не было проблемой.
Есть гигантская проблема, что я не горю желанием устанавливать Яндекс и Макс - по причине наличия странных пакетов, ведущих себя как spyware, и в общем странным образом относящихся к некоторым элементам законодательства, таким, как "тайна переписки".
Проблема сертификатов и прочего - это проблема в первую очередь доверия. Chrome и CA центры исторически сильно над ним работали, так что все поверили, что те "над политикой". Сейчас оказывается - ан, нет. А отечественные в погоне за реализациями разными KPI имхо вообще часто кладут на выстраивание доверия со всеми вытекающими.
Проблема не в технике - проблема в доверии, и в том, что завоевавший доверие склонен в какой-то момент этим доверием злоупотребить.
А вам вот эти люди владеющие системой сертификатов сейчас не оставляют выбора. Так что все поставят. Важно что технические проблемы решены заранее. Есть большой шанс что через год будем тут в комментах обсуждать Минцфиры как молодцов вроде ЦБ. Которые заранее подготовились и все заранее хорошо сделали.
Криптопанки сделают отдельные профили Фаерфокса и тому подобное.
Решения есть всех.
Было бы, конечно, неплохо. Но то, что я сейчас наблюдаю, производит впечатление, что у нас, к сожалению, ничего к такому развитию событий не готово. Очень хотелось бы ошибиться.
Вот например, почему УЦ Минцифры всего 1? Ведь он же может быть скомпрометирован. Должно быть 2, а лучше 3 независимых УЦ, сертификаты которых должны распространяться заранее, чтобы в случае проблем с одним УЦ быстро переключиться на другие.
Перебор. УЦ не компрометируются примерно никогда. За всю историю это какие-то единичные истории.
Можно записать принятые риски в любой модели угроз.
Наоборот, один случай как как минимум был, и этот риск учтен, и в стандартных трасторах лежат разные УЦ. При оценке риска надо умножать вероятность его реализации на возможный ущерб. Ущерб от компрометации единственного УЦ очень большой.
Кроме того, нормальные УЦ выписывают сертификаты через промежуточных издателей. Скомпрометирован может оказаться промежуточный сертификат, в то время как корневой хранится на защищенном физически изолированном носителе.
Приватные ключи не копируются, а хранятся на трм устройстве, на котором их сгенерерировали.
Это в нормальных УЦ, п минцифра всем подписывает сертификаты своим единственным корнем. Это значит, что ее приватный ключ разложен по разным серверам и непрерывно используется.
Непосредственные издатели компрометируются нередко, достаточно заглянуть в crl, чтобы в этом убедиться. Так что компрометация корневого сертификата минцифры в случае его интенсивного использования, учитывая что против него будут работать разведки разных государств, весьма вероятна.
Если откинуть субъективные слова про нормальность, то остается ровно одна претензия. Подпись через прожиточный сертификат. Это делается даже без написания кода. Просто раскладывается другой секрет и другой конфижек. Если надо оно делается за пару недель.
Если так рассуждать, то вообще свой УЦ поднять можно за пару часов. Можно вообще не париться, и так сойдет.
Вот эта пара недель - это как раз столько времени будет всю нашу инфраструктуру колбасить в случае компрометации корневого сертификата. Думаю, если сильно прижмет, и за сутки все сделают. Но такой подход я никак не могу считать нормальным.
Наблюдаю сейчас за сайтами банков, и должен заметить, что сейчас их сертификаты, выпущенные минцифры выглядят корректно. Похоже, действительно доработали свою инфраструктуру и подготовились.
Продолжаем наблюдение. Уход визы граждане вообще не заметили, если уход глобалсайна не заметят, то минцифре можно поставить зачет по этому экзамену.
Есть ещё коммерческий УЦ Технический центр Интернет (ТЦИ), который выпускает TLS-сертификаты. И ещё несколько специализированных, которые заточены на корпоративные задачи, связанные с ИБ.
ЦБ сделал базовую инфраструктуру после 2014-го. Когда прижало в 2022-м - как минимум одному очень крупному банку - месяц на доработку функционала чтобы можно было сделать к существующим счетам где МИР не был в принципе предусмотрен - эти карты и чтобы все работало (включая интеграции с MirPay) (ну и еще месяц на раскатку - не стали ломать релизный цикл +на то что бы пластик можно было получить физически). Для старых продуктов - допилили в 2023-м.
В другом крупном банке(там я только клиент) - тоже где то 2 месяца.
с НУЦ - прижало в 2022-м. Яндекс более менее сделал нормально, отчитался в том числе на хабре по деталям, получил (внезапно :)) отзыв от иноагентской роскомсводы "нафиг сертификаты эти но если вам прям край надо - лучше яндекс". И...сейчас 2026 и где автоматизация? интеграции все? патчи к софту? Зато есть (не найдут сейчас по памяти ссылку) дивная история что процедура создания этого НУЦ'а нарушает российские же законы и регламенты и по ним - это вообще филькина грамота. Нормально было сделать никак?
Насчет того, что все поверили, я с вами не соглашусь. Все все понимали. Все понимали, почему нельзя ограничить УЦ фиксированным набором доменов, хотя на это даже есть RFC. Все видели, как послали лесом Казахстан, когда он озаботился этим вопросом.
Насчет того, что все поверили, я с вами не соглашусь.
Я имею ввиду массового пользователя и массовых пользователей и разработчиков интернет-систем. То, что специалисты по ИБ и SSL могли такое понимать - да, согласен. Но если все говорят "а что может случится? остаемся на проверенных мировых решениях", продвинуть изменения бывает очень трудно.
Внезапно - не готовы.
Ну для начала - где аналог certbot'а который работает в автоматическом режиме? что насчет встроенной DNS-верификации с интеграцией через API (ладно уж) хотя бы с reg.ru или кто там крупнейшей (про cloudflare не говорю).
Да где хотя бы патч на Proxmox чтобы http или dns-верификацией поставить такое (с letsencrypt proxmox так умеет)

Не удивлюсь, если следующим шагом будет массовая блокировка со стороны публичных DNS-серверов.

Быстрый костыль для получения доступа к сайту с отозванным сертификатом через FireFox
Зайдите в about:config, найдите и измените параметры:
security.pki.crlite_mode→ установите 0 (полностью отключает CRLite)security.remote_settings.crlite_filters.enabled→ установите false (отключает загрузку фильтров)security.OCSP.require→ убедитесь, что стоит false (обычно по умолчанию, но проверьте)
После этого полностью перезапустите Firefox (закройте все окна). Проверьте сайт.
Важно: как только закончите работу с сайтом верните настройки обратно:
security.pki.crlite_mode→ 2 (или 1, если у вас был другой)security.remote_settings.crlite_filters.enabled→ truesecurity.OCSP.enabled→ 1
Постоянно работать с полностью отключёнными проверками отзыва опасно, так как ваш браузер не сможет определить реально скомпрометированные сертификаты на других сайтах.
Мне срочно был нужен доступ к сайту одного из банков, у которого отозвали сертификат GlobalSign, и это помогло.

Это очень плохо. Опасный прецедент. Так можно дойти и до того, что у каждой страны будут свои СА. И тогда эти самые СА смысл потеряют, т. к. по сути у всех будут самоподписанные сертификаты. А дальше по цепочке что ли браузеры свои у всех будут. Вообще ерунда какая-то.

Врятли тут все так просто - больше похоже на политический сговор с коррупционной составляющей (подкинули бабосов кому надо). Поясню. Российские власти с 2022 года пытаются перевести Рунет на собственный Национальный удостоверяющий центр (НУЦ). Проблема была в том, что бизнес сопротивлялся и держался за GlobalSign ради совместимости с зарубежными браузерами. Массовый отзыв заставляет бизнес и банки экстренно переходить на сертификаты Минцифры. Это, в свою очередь, вынуждает обычных пользователей активнее скачивать «Яндекс.Браузер» и/или устанавливать корневые сертификаты Минцифры вручную, иначе государственные и банковские сайты просто перестанут открываться. Таким образом, Минцифры использует это событие как идеальный рычаг для окончательного вытеснения зарубежных систем шифрования из России. Полный отказ от GlobalSign ликвидирует последнюю крупную привязку российского бизнеса к международной системе веб-идентификации. Это сделает Рунет еще более изолированным и автономным от общемировой сети, приближая его по структуре к китайской модели. Т.е. этот этап окончательно разделит российский интернет на «внутренний» и «внешний» сегменты. Ну, а что из высказываний наших деятелей мы слышим последние годы - да вся та же мантра - влажные мечты о чебурнете - да еще лучше чем в Китае. И тут как прям удачно все складывается. Совпадение - не думаю - как говорит один знаменитый представитель нашей пропаганды.

Не вижу в этом ничего плохого. У каждого государства свой CA, который удостоверяет поддомены в своих доменах 1-го уровня. На мой взгляд, так надо было делать с самого начала.
Проблема не в плохом, а в том как будет этот СА использоваться. Если как у нас сейчас - то это будет банальная слежка за всеми передаваемыми данными. Объяснять я думаю не стоит почему это делается и для кого конкретно. Не для простых людей. На этом фоне Макс с его шпионскими модулями будет выглядеть просто ангелочком. Мечта запрещалкиных наконец то сбудется и уже точно уже не будет работать ни ютуб, ни другие зарубежные сайты, мессенджеры, приложения, игры, а только то что разрешат в белом списке. Вы хотите такого ? Я например не хочу.
– Вот снова карму минусить начали значит точно в нерв попал. Гребанные трусливые боты, которые даже причину объяснить не могут.

Госуслуги тоже используют сертификат от GlobalSign. Не будут работать теперь?
Бесплатный SSL сертификат Let’s Encrypt для вашего сайта ssl-free.ru
Зарегистрируйтесь на Хабре, чтобы оставить комментарий
GlobalSign начал отзывать сертификаты безопасности российских сайтов