Комментарии 150
Материал мог вызвать противоречивые чувства. Будьте критичны к любой публикуемой информации. Перед написанием комментария вспомните правила сообщества.
Как писать и что делать
- Не пишите оскорбительные комментарии и не переходите на личности.
- Воздержитесь от нецензурной лексики и токсичного поведения, даже в завуалированной форме.
- Чтобы сообщить о комментариях, нарушающих правила сайта, нажмите кнопку «Пожаловаться» или заполните форму обратной связи.
Что делать, если: минусуют карму, заблокировали аккаунт.

Ждем. А я только начал домены туда переносить...

На данном хостинге уже более 10 лет и всегда полет был отличный, при не высокой цене. Так что думаю не зря переносите. Просто так “повезло”

Поддерживаю. Я примерно столько же. Думаю, ситуация простительна за условные 10 лет спокойствия.

Если данные не умрут, то простительна, конечно

15 лет размещаю сайты у них, но заявление что у них не ложились сервера за 10 лет - это не правда, на моей памяти было пару случаев когда хостинг лежал несколько часов и было 2 случая когда сервера лежали сутки, после последнего случая всё же завёл резервный сервер у другого провайдера. Забавно что сервера выделенные не под их управлением они восстановили, а мой сервер который находится под их администрированием так и лежит..

Забавно что сервера выделенные не под их управлением они восстановили, а мой сервер который находится под их администрированием так и лежит
Логичная картина для последствий взлома
Я у них приобрел север в КЗ и он почему то до сих пор не работает… хотя что… датацентр другой, оборудование другое, ИП тоже “там”…

при не высокой цене
За домен они с меня брали в 3+ раза дороже, чем клаудфлэр. Дохлый инстанс (1 ядро, 1ГБ ОЗУ, 10ГБ диска) у них дороже, чем стоит мой другой (4 ядра, 8ГБ ОЗУ, 250ГБ диска) сервер в США.
У Бегет очень дорого, их плюс был в том, что они были беспроблемные. Были.

На данный момент нам уже удалось восстановить работу выделенных серверов без нашего администрирования.
Спасибо за новости. Это ... как бы это повежливей сказать ... некоторое преувеличение провайдера. В моём непосредственном случае серверы как легли в пол-третьего ночи, так и лежат до сих пор. Более того, нет даже доступа к сайту провайдера и соответственно к админ-панели. Более того, лежит и DNS на который были направлены домены, которые размещаются на сторонних мощностях. Не хочется язвить, но что-то это какая то уж очень странная "кибератака". Тотальная, я бы сказал. На всё и сразу.
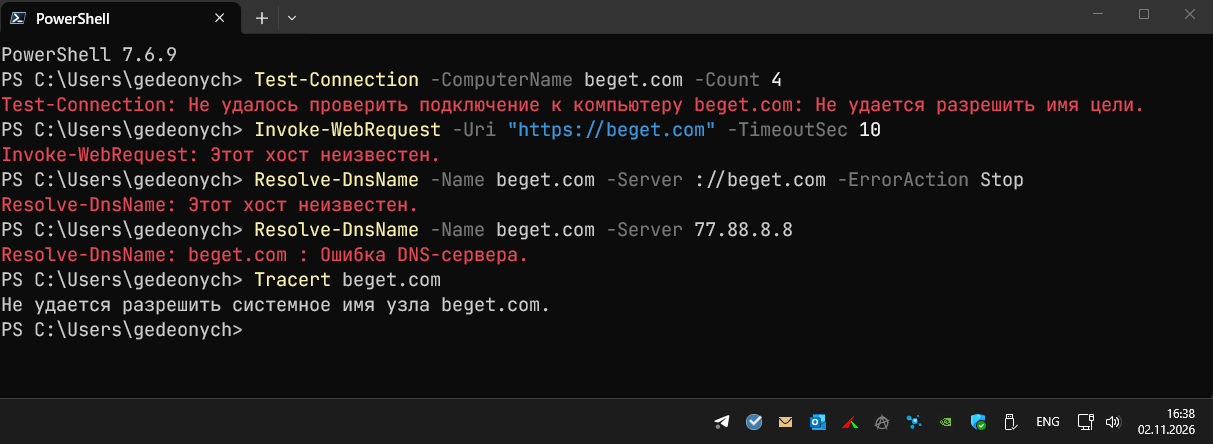

:// лишние в третьей команде
Спасибо, Кэп! В следующий раз специально для вас буду готовить скриншоты сессий без опечаток, с проверкой соответствия каждого символа RFC 1035 / RFC 1123, RFC 3986. И время в секундах выводить ... на всякий (вдруг кому то не понравится).

Достаточно просто перестать копировать команды от ИИ гугла не глядя. Он уже как минимум полгода неспособен написать доменное имя не переврав его.
Именно так, вы попали в точку. Однако после 12 часовой сессии в 6 CLI одновременно и экстренного переноса бэкапов с развёртыванием серверов в различных, иногда нестандартных конфигурациях "с нуля" более 20 сервисов разных заказчиков на другие ресурсы уже просто не остаётся мозгов чтобы думать самостоятельно и всё тщательно проверять, особенно там где ошибка в выводе команд абсолютно некритична. Поэтому от меня и была такая резкая реакция на указание об ошибке. Не думал что найдутся душнилы которые вместо того, чтобы адекватно воспринимать "живое" неисправленное и не "вылизанное" сообщение юзера о ситуации в данный момент времени, будут докапываться к любым опечаткам на скриншоте, когда тема обсуждения и новость никак не касается синтаксиса вводимых команд.
Так в пояснении написано, что в течение 4-5 часов..

А хостить днс у разных провайдеров уже не модно? Если регистратор не лежит то и перенести можно.

Чутье подсказывает что там все очень плохо похоже, очень! Жаль конечно, такой сервис приятный на ощупь уже как то расслабились с ним)

Нас хакнули неожиданно - это форс-мажор
Атаку не удалось преодолеть - это непреодолимая сила

Удобно же, не? Что там про это решит суд, если и когда он ещё будет, никто не знает (суды нынче такие суды…), а на сегодня раз сказали форс-мажор - значит форс-мажор.

Это на удобном нынче новоязе.
"Обстоятельства непреодолимой силы", "форс-мажор" - значит за простой ваших серверов либо купончик на скидку 5%, либо вообще шиш.

Интересно, а можно я не буду платить за хостинг, объясняя это отсутствием денег и называя это обстоятельством непреодолимой силы, и при этом чтобы Beget не отрубал мой аккаунт?
Если им можно ссылаясь на ГК РФ забирать клиентские деньги, не давая ничего взамен, то может это и обратно работать должно?
нет, непреодолимая сила обычно работает только на поставщика услуг и товаров

Нельзя. Но это был ваш выбор. У всего крупного со всем мелким разговор короткий.
А если же напротив, взаимодействовать с небольшим хостингом, у которого каждый клиент на вес золота. То там зачастую всегда идут на уступки. И по условиям, и по оплате.
Но большинство обычно выбирает крупное т.к. там же надежно :]
Сам занимаюсь хостингом уже больше 10 лет и периодически когда кто-то жалуется на проблемы где-то, то предлагаю бесплатно на своем попробовать. Среди клиентов сейчас больше десятка с балансом в минусе и никто никого не отключает. Кто-то забыл, не увидел уведомление, у кого-то "обстоятельства непреодолимой силы"...
Сейчас вот бегло пару замечательных цитат нашел:
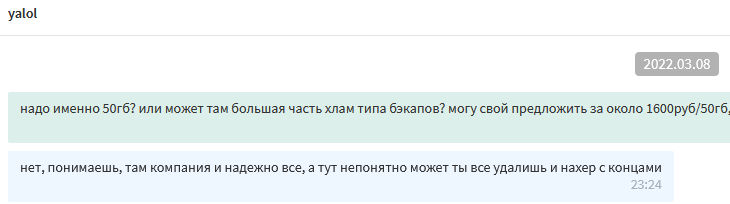

Будем надеяться у тех товарищей в их надежной компании ничего не удалено и данные в безопасности гарантированно.
Выглядит злорадством :) Но нет, просто многие сейчас усвоят, что не надо все держать в одном месте.
Домены - отдельно, днсы - отдельно, хостинги - отдельно, бэкапы - отдельно.
Ну и дойдет, что крупное ≠ надежное, а мелкое ≠ плохое.

Поддерживаю насчет общения с мелким хостингом - я вот месяц назад купил самый дешевый сервер на мелком хостинге (перевел им на счет сразу за год деньги) и дня 2 не мог его создать, т.к. "Все ресурсы у нас раскуплены, ждите". Когда пригрозил charge back за неоказанную услугу - сразу мне место нашлось.
P.S. У этого хостинга пока всё также нет свободных ресурсов.
P.P.S. Перешел с Reg.ru, которые под 600 руб./месяц запросили за 1 vCPU, 1 Гб RAM и 10 Гб HDD.

Реклама удалась, дайте ссылку на хостинг.

До многих дойдет другое - что хоститься надо на своём сервере у себя в "бытовке", резервные сервера и копии держать дома и на даче. А ДНС "книги" все же делать распределенным и бесплатным, как уже много раз поднимался вопрос о бесплатности ДНС имен и возможности каждому лично обслуживать свои имена
После одного случая с ВК, у меня дома в частности, и в целом районе в общем - отрубило и свет и воду и связь… То что у меня есть ИБП и внешний ИП с роутером это круто, но даже в гараже это бы не спасло и простой был дня 3, остатки поправили уже за неделю. Так что вариант “дома” это круто но не 100%
Очень редкий случай для использования его в аргументации "против". За 30 лет моей статистики такого не разу не было. Максимум был около 1 часа без света, и 5 часов без основного интернета. (но был резервный)

У меня за 30 лет в поздъезде было два пожара с отключением электричества не на 1 и не на 5 часов. После одного из них также два раза отключалось электричество просто от очередного сильного дождя. И тоже не на пять минут, а "пока не высохнет".
И это не считая отключений "с 9 до 17 для проведения работ".
SLA домашней площадки совершенно не сравнится с SLA датацентра, увы.
Так если вы хоть чуть вложитесь в SLA как в датацентре (пропорционально), то и уровень будет соответствующий.
Большинству сайтов и пользователей и не нужно прям аптайм 99.999. многим вообще не критично 1-10 часов, а многим и 20 часов не критично. Так что дома можно точно регулировать риски именно под свой уровень надежности и не переплачивать. А если это еще и частный дом, то еще и доп отопление от сервера, да и генератор часто уже есть на редкие случаи.
Ваш пример (очень редкий) - против моего (в основном как у всех). То что вам так не везет с пожарами, так может вложиться проще в пожарную сигнализацию и противопожарные мероприятия

вложиться проще в пожарную сигнализацию и противопожарные мероприятия
Для всех соседей из подъезда? С отселением всех алкашей и прочих неблагонадежных? Но тогда затраты будут почти как на свой собственный полноразмерный датацентр.
а многим и 20 часов не критично
Я рад за них.
дома можно точно регулировать риски
Дома можно молиться, чтобы 20 часов не превратилось в 200.
Однажды у моего провайдера в какой-то момент интернет у нескольких районов начал прям очень хорошо лагать. Через несколько дней провайдер признался, что у него повредили кабель, идущий по мосту через Москву-реку, из-за чего есть проблемы с пропускной способностью аж внутренней сети. И ещё пару недель мы все так жили.
В случае аварии в выходные и праздники, а также в какие-нибудь дни "антитеррористических операций" провайдеров даже в подъезд могут не пустить. Кроме МГТС и Онлайм - эти прикидываются, что чинят телефон и телевизор (возможно, эта отмазка уже не так хорошо работает, как раньше).
У нас в подъезде жил алкаш-наркоман с психическими отклонениями, он как-то раз просто (естественно, без осознания своих действий) прошёл мимо нашего щитка, открыл его и дёрнул провода. Хорошо проблема решалась просто - электрик пришёл через час и за 5 минут починил. А ещё был случай какие-то школьники подъездный рубильник регулярно щёлкали.
Никакие риски дома регулировать вообще невозможно. Можно только уповать. И "30 лет ни единого разрыва" может превратиться в многочасовые ежедневные отказы хоть завтра. За что никто не ответит и никак не компенсирует.
Знаете, если жить как вы, то вопрос хостинга и интернета видимо вообще не вопрос, на фоне остальных ваших проблем. Может сначала как то создать условия нормальной жизни вам, а потом уже рассуждать о хостингах. Мне трудно вам что то аргументировать, когда вы в каких то диких условиях себя поместили

Мне интересно, когда и как Сергей (номер 3) придумал что-то про гарантии чего-то там у хостинга (например, Beget)?

Ну строго говоря, это всегда так. Например, если вас ограбили, то это не повод для магазина давать вам бесплатно хлеб (хоть вы там его 10 лет подряд покупали).
С другой стороны, поджог на складе или ограбление склада - вполне форс-мажор, на который можно (и будут) ссылаться.

От поджога и кражи есть защита в виде страховки. Если кто-то сэкономил, то это его проблемы, а не форс-мажор


Поджог или ограбление незапетого и неохраняемого склада никто форс-мажором не признает, посокольку владелец не действовал разумно и осмотрительно, что первично.
Некорректное сравнение.
В условный магазин набежали 10 миллионов людей, которые толпятся и мешают покупать продукты обычным покупателям. Вместо того, чтобы выгнать на улицу этих понабежавших (привет службе ИБ. Есть такая у бегет?) и магазин такой "а у нас лапки", а пошли ка вы все далеко и надолго. И набежавшую толпу и постоянных покупателей - просто вытолкали за дверь.

Если честно, у них можно. Я их давний, но очень маленький клиент. В последний раз не смог оплатить, так как карта армянская (до этого предоставляли мне ссылку на оплату через кастомный узел), так они не отрубили мне хостинг, пока не смогут это уладить. Пока что не уладили, а услуга предоставляется. За это им респект и скорейшего восстановления.
У них же пока нет "форс-мажора". Они пишут что "есть признаки обстоятельств непреодолимой силы". Но "есть признаки" - это еще не есть сам факт "форс-мажора"

Форс-мажор - это про ответственность по обязательствам, а не про продолжение отношений. В теории вы можете не заплатить за уже оказанные услуги (услуга/товар получен(а), висит обязательство заплатить), сославшись на форсмажор. Но это не означает, что услугу без оплаты вам продолжат оказывать и дальше. Так и компания может объявить форсмажор и не выполнить обязательства по оплаченной услуге, но не в праве ожидать, что вы продолжите пользоваться ее услугами.

В бытность студентом проходил практику в местечковом провайдере, и почти в любой ситуации поддержка вешала клиенту лапшу про злобных хакеров и кибератаки.


Ничего не скажу кроме "любители облачков должны страдать".

Там и обычные vds/baremetal отвалились на пару с shared хостингом
Не совсем облачко, да?
>Там и обычные baremetal отвалились
если человек берет baremetal за треть цены от облачков, то он должен догадаться и реплики поднять у другого прова.
кстати риск "залезли хакерята и всё удалили" я своему начальству озвучивал ещё в спокойные до GPT/движъ-времена, именно с прицелом на то что хранить у условного селектела в разных ЦОД - идея говно.
я, кстати, уже за урал перевёз сервисы. чтобы не визжать потом "да чтож это такое твориццо-то, нас за что"
Вы предлагаете веб-сервер у себя в квартире хостить?

Главное не на кухне, чтобы чаем случайно не залить


Только сегодня об этом подумал, после того как VPS на Beget перестал отвечать
>Вы предлагаете веб-сервер у себя в квартире хостить?
предлагаю выкатиться обратно из ИТ если нет идей получше )

Да, а что? Я за все возможные факапы отвечаю своей головой и в случае чего виноват буду я

У нас бекапы хранятся у "админа под кроватью". Это было временное решение пока не найдем чего получше. И мы сначала дружно над этим хихикали. А потом вдруг стало не смешно.

а я все думаю, почему треть сайтов не открывается

кибератакой и обстоятельством непреодолимой силы (форс-мажором)
Интересно, конечно, как хостинг заранее трактует кибер атаку как форс-мажор. Форс мажор, кмк, это поваленные деревья, которые порушили подачу электричества, а параллельно сгорел резервный дизельный генератор.
Кибер атака на хостинг это настолько предсказуемая и ожидаемая вещь, что странно ее приписывать к форс мажору.
Почему же - если приписать к форс мажору, то не нужно заниматься компенсациями и частью юридического геморроя
Правда, скорее всего, у гос заказчиков на этот счёт будут другие мысли. Все же это не Яндекс.

Просто когда кабер атака не увенчалась успехом - это мы затащили. А когда закончилась успехом - это форс мажор)
Они сами ссылаются на гк рф. Форс-мажором считается событие а) чрезвычайное, т. е. реально редкое. Атака хакеров на хостера - да их каждый час десятки. И б) непредотвратимое, в том числе в смысле последствий. Ну уж ns сервера в холодном резерве пусть и с суточной тухлости бэкапом иметь можно было.
Короче мимо

Сомнительно, что форс-мажором они называют просто типичную кибератаку, коих у них наверняка было в количестве. А вот что-нибудь типа засланных казачков из "недружественных стран" среди техперсонала с большими доступами и/или атаку через доселе нераскрытую 0-Day под форс-мажор вполне подвести можно. Но тут, конечно, надо ждать подробностей (и судов).
Это никак нельзя подвести под форс-мажор.
Ущерб от диверсии они вообще могут в суде отсуживать у диверсантов сколько хотят. Перекладывать его на клиентов они не имеют права.
Это вы так чувствуете исходя из своих понятий о справедливости или пишете по обзору законодательства и судебной практики? Если второе - ссылки не приведёте?
А на что вы хотите ссылку?
Тут действительно так, форс мажор - буквально непреодолимая сила или непредвидимые события. Диверсант среди персонала - это проблема HR и менеджмента, и у любой организации неспроста есть регламенты, правила, разделение доступов, аудит и т.д. Даже до всяких события 2022 года это нормальная практика – отбирать кнадидатов, ротировать доступы, логировать действия, иметь СБ, на худой конец. Так что это тоже не может и не будет классифицироваться как форс-мажор, особенно сейчас, когда последствия от прилетов дронов и ракет не всегда под это попадают.
А на что вы хотите ссылку?
На источник "никак нельзя", разумеется. Ибо все доступные мне источники говорят ровно об одном - если это были последствия боевых/действий/диверсий/терактов, то суд будет давать оценку конкретным обстоятельствам, а не отметать всё по принципу "ну у них же HR есть, вот пусть они контрдиверсионной деятельностью и занимаются". :)
"Диверсия" боевика-смертника и диверсия хакера или бывшего сотрудника - это две разные "диверсии" и считать их равноценными нельзя.
И даже если пойти в суд и пытаться настаивать на чём-то - суд будет это нудно устанавливать, а не просто бездумно согласится с чьим-то желанием "соскочить" с ответственности.
считать их равноценными нельзя
Вы это опять сами придумали или есть юридическая практика? Диверсант заложил бомбу в цеху, взрыв, остановка производства, неисполнение обязательств. Диверсант хакнул АСУ ТП, поломка оборудования, остановка производства, неисполнение обязательств. Где принципиальная разница?
суд будет это нудно устанавливать
Я буквально это и пишу. А вы - "никак нельзя".
Если диверсант заложил бомбу, то для доказательства того, что это было обстоятельство непреодолимой силы, придётся доказывать, что были предприняты все разумные и обоснованные усилия для того, чтобы этого не случилось. А если охрана пускает кого угодно куда угодно с чем угодно - то ой...
Я буквально это и пишу
И шансов на то, что суд признает, что хостер ни в чём не виноват при своём взломе, практически нет. Тут уже говорили в обсуждениях, что суды в таких случаях отказывают признавать факт форс-мажора, потому что информационная безопасность является прямой обязанностью хостера.
А в случае с Бегетом, о котором мы все спорим, никакой суд никаких решений не принимает. Хостер просто сам для себя решил так, как ему удобно. В попытке соскочить с ответственности. И суд - если кто-то из клиентов подаст в суд - это может учесть при рассмотрении дела. Учесть не в его пользу.
в таких случаях
В каких "таких", с учетом того, что об обстоятельствах текущего инцидента на данный момент известно ноль без палочки существенных для признания (или нет) форс-мажором подробностей? Вы опять-таки озвучиваете свои домыслы, ничего не зная о реальном положении вещей.
Хостер просто сам для себя решил так, как ему удобно.
Это нормальное поведение и происходит в абсолютно любом подобном случае - сторона, которая считает ситуацию форс-мажором, заявляет об этом.
Известно уже достаточно. Их ломанули. Получили доступ достаточно широкий, чтобы многое просто полностью удалить и удалить очень быстро. В том числе фраза “на серверах под нашим управлением” означает, что увели, скорее всего, и ssh-ключи с доступом на сервера клиентов. А значит, скорее всего, ломанули какие-то базы с инфраструктурной информацией и секретами к различным базам и сервисам. И наверняка какое-то время готовились, чтобы целенаправленно нанести максимальный ущерб.
Естественно, такое на форс-мажор списать не получится. Это предсказуемый риск и это необходимо было предусматривать и от этого защищаться. Мало шансов, что в этой ситуации было “что-то нам неизвестное”, что это положение изменит.
сторона, которая считает ситуацию форс-мажором
Сторона, которая хочет выдать ситуацию за форс-мажор - вот более правильная формулировка. Однако это может быть и просто попыткой соскочить с ответственности, а не реальный форс-мажор. Что гораздо более вероятно, судя по известным обстоятельствам. Тем более что именно наличие форс-мажора надо доказывать, а не его отсутствие.
Простой пример.
Психанувший админ компании грохнул базу и удалил бэкапы. Компания никак не может выполнить обязательства перед клиентами. Может ли она назвать это форс-мажором, не платить штрафы и не отчитываться по несоблюдению SLA?
Другой пример, прям из практики моего работодателя. Между датацентрами лежит оптика. У неё есть резерв в виде арендованного L2VPN. У её провайдера что-то случилось с оборудованием и L2VPN перестал пропускать STP. Всё, сеть рано утром легла наглухо, пока админ не доехал до датацентра и не выдернул лишний провод. Может ли компания заявить, что это форс-мажор и она ни в чём не виновата?
После последней истории, кстати, от L2VPN отказались и проложили вторую оптику по другой трассе, а таких аварий больше не было. Правда, местами они проходили слишком близко друг к другу, и однажды строители перерубили обе по обоим сторонам Ленинградского шоссе. Хорошо что топология на самом деле треугольник между тремя датацентрами, сеть выжила.
А, ещё тогда некоторые клиенты настояли на пересмотре SLA. Юристам пришлось поработать.
Так вот, если у компании случается что-то, что они не смогли проконтролировать и своевременно исправить, то это её проблемы, а не "обстоятельства непреодолимой силы". Свои убытки она может повесить на реально виноватых, в том числе через суд, но повесить их на клиента юридически никак невозможно.

пример, прям из практики моего работодателя. Между датацентрами лежит оптика. У неё есть резерв в виде арендованного L2VPN. У её провайдера что-то случилось с оборудованием и L2VPN перестал пропускать STP. Всё, сеть рано утром легла наглухо, пока админ не доехал до датацентра и не выдернул лишний провод. Может ли компания заявить, что это форс-мажор и она ни в чём не виновата?
Нет, конечно.
Во-первых 'форс мажор' и 'нас подвели поставщики' не синонимы.
Во-вторых кривая настройка stp совершенно точно не форс-мажор.
А они и не говорят что у них "форс-мажора". Они пишут что "есть признаки обстоятельств непреодолимой силы". Но "есть признаки" - это еще не есть сам факт "форс-мажора"

А каковы признаки непреодолимой силы, которыми обладают обстоятельства?


Интересная смс пришла
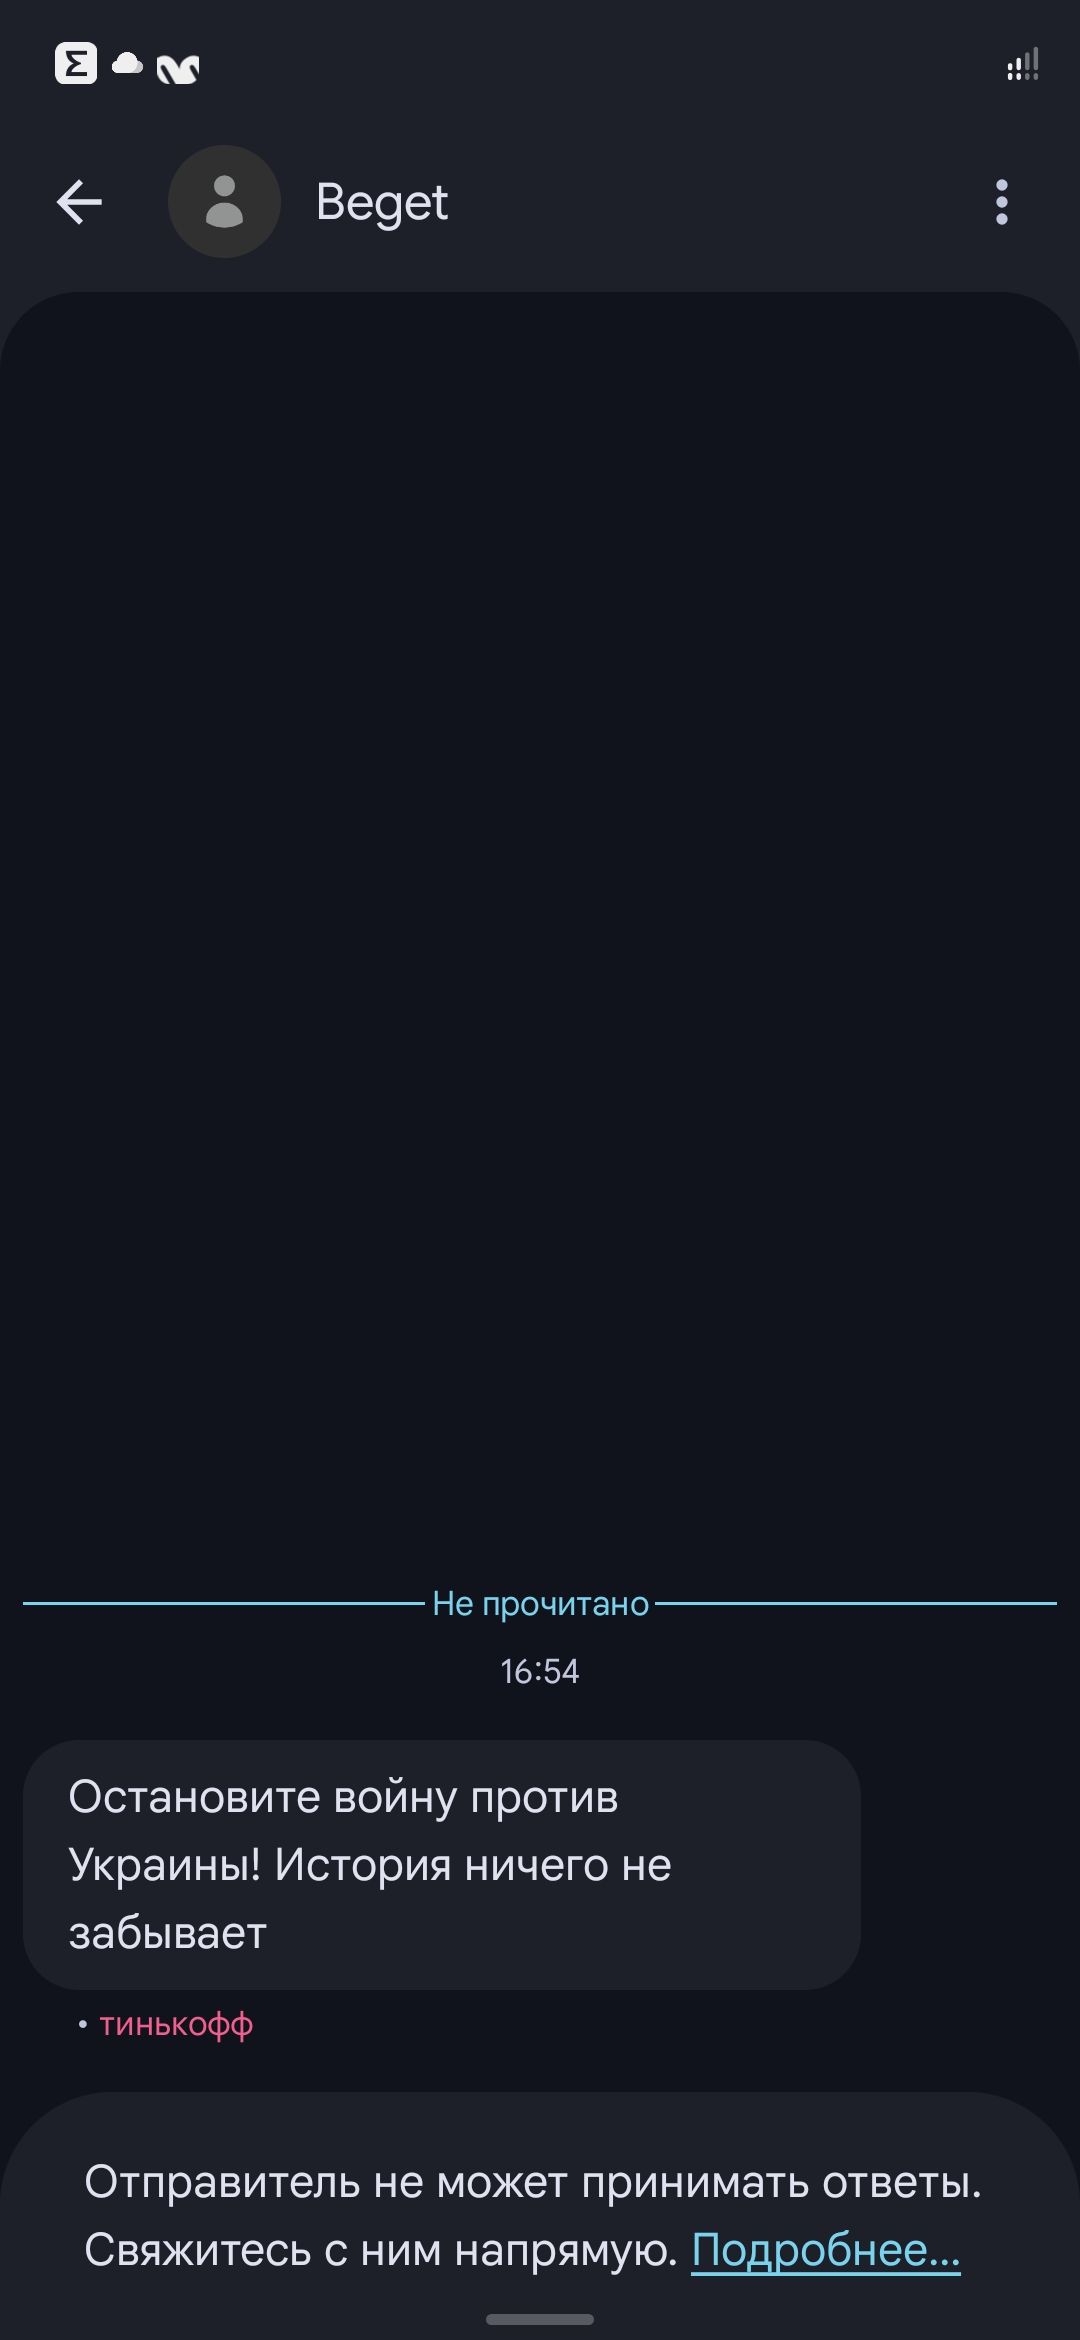
Ну в целом то понятно... Всегда на какое то падение находятся десятки клиентов у которых вдс по цене пачки сигарет, а за пять минут простоя кричат об убытках на миллионы и хостер по их мнению эти миллионы взятые из их головы должен возместить. Всегда задаюсь вопросом: если у тебя такой бизнес где минуты простоя - миллионы убытков, почему у тебя вся ИТ инфраструктура для этого на одной вдс/хостинге в одном месте. А уж у бегета таких клиентов думаю куда больше... Если искать во всем плюсы - людей которые начнут наконец делать бэкапы станет еще больше, при следующих факапах пройдут ступени проверять их.
Могу разве что только посочувствовать саппорту бегета, пожелать крепиться и запасаться успокоительными, тяжелая неделя их ждет.
Не сказал бы, что у Beget сейчас хоть что-то стоит как пачка сигарет
Ну и да - надеюсь вы не пользуетесь бесплатным email и номером телефона по цене стакана кофе в месяц для входа в свой онлайн банк

при всём резервировании структуры как-то не думаешь, что DNS регистратора исчезнет из интернета на 15 часов, забрав за собой треть рунета.
вычислительные мощности - резервируешь.
данные - копируешь, резервируешь.
одна строчка в DNS - это то, про что вообще не думаешь обычно, что такое может навернуться. Я за всю свою долгую жизнь не помню таких прецедентов со стороны регистраторов.

Очень странно. Я хоть и не связан с вебом, но этот вопрос мне моментально пришел в голову https://habr.com/ru/news/1092362/comments/#comment_30509930

ой да ладно вам. Недавний отказ AWS us-east-1? У кого были там DNS, тем поплохело.
Из более старого: eNom, Dyn, Rackspace, DNSimple
Россия? Ну, история с выключенными DNS (и не только) в McHost

Ребята, если был хостинг и домены на Бегете, то как сейчас запустить сайт? Бэкап есть, но домен то как прикрепить к новому хостингу без Бегета?

Кто регистратор домена? Если Бегет, то никак, ждите, пока оживёт. Есликто-то другой - прописываете новые NS сервера и вперёд.
Да, в Бегете покупал, регистрировал
Должен же быть путь переноса домена

В том то и дело, что если сайт регистратора лежит, то иного пути нет.

Если зона ру\рф, то предусмотрен путь через координационный центр доменов, займет примерно месяц.
Если зарубеж, то только ждать разрега а затем регистрировать по новой.
Он есть, но для этого у вас должен быть доступ к панели, вы должны инициировать Domain Transfer, у них там clientTransferProhibited стоит по дефолту, они должны его снять и прислать код трансфера (AuthInfo).
Наверное, это всё как-то можно сделать через саппорт, но, учитывая, что там сейчас у всех опа в мыле, вас в лучшем случае проигнорируют, а в худшем пошлют куда подальше ждать пока всё подымется.

Что-то не понял каким местом это оказалось форс-мажором?

18:57 у меня DNS ожили.
Надежда есть. #БегетЖиви
Неужели в Бегет не нашлось ни одного вайбкодера с Хабра, который бы дал задачу клоду "быстро и качественно восстановить" а сам бы пошел завтракать? Они что не слышали железобетонные доводы про водителей, лошадей, экскаваторы итд?!

Вайбкод нужно вешать заранее, у меня монитор сидит на соседней машине в локалке с продом, и если у него есть подозрения на взлом, он просто рубит сеть. Это ИМХО лучше, чем как у Бегета. Пока ложных срабатываний не было, только тестовые.
Сеть рубить мало. Пока сервер включен может работать шифровальщик.
От шифровальщика бекапы.
Мораль - правильный шифровальщик должен работать мееедленно не спеша. Чтобы в архив тоже попали испорченные данные.
Там ищутся нестандартные подключения, новые процессы, итд итп. Например:
Новый долгоживущий процесс на ***: *** /usr/bin/pythonN.N run.pypid 262870, работает 13 мин, cwd /opt/***, команда: /opt/***/.venv/bin/python run.py
***: До SSH добрались с 127.0.0.1 До SSH должны доходить только *** и ***, значит файрвол это пропустил. Строка: refused local port forward: originator 127.0.0.1 port 65535, target 192.168.0.1 port 22
>Неужели в Бегет не нашлось ни одного вайбкодера с Хабра
агонизирующие кожмешки уже не знают как бы приплести gpt?
скажу страшную штуку, у меня только за сегодня opus и astra нашли 2 косяка в достаточно популярных опенсорсных либах (mime4j и subethasmtp), один баг, другой уязвимость!
Самый юмор ситуации, в том, что я их даже не просил, они в ходе review МОЕГО кода копают на этаж ниже.
то что творится в уязвимостями в linux/kvm и всем таком незыблимом дидовско-рукотворном только идиоты слепые не видят.

Ну да, объём кодовой базы может быть настолько объёмным, что поиск и закрытие уязвимостей человеческим ресурсом, который есть в распоряжении, может быть весьма проблематичным. Особенно если это довольно нетривиальные ошибки.
И сказали вы не страшную штуку, а базу. Не может же быть такого, чтобы инструмент, обученный анализу и построению контекстной модели текста, мог эффективно анализировать исходники и выявлять там проблемы. Особенно исходники, которые исключают двусмысленность, которая присуща обычным языкам, и для которых можно построить карту логических связей. И вот как раз это одна из причин почему в написании кода нейросети как правило хуже чем в анализе. Просто потому что там, где нет двусмысленности, контекстная модель и связи наиболее точно совпадает с логическими. И перевести полный двусмысленности и недосказанности текст к строгой логической структуре сложнее.

Они все заняты: пилят свои прорывные приложения по поиску работы и изучению иностранных языков и продвигают этот свой бизнес в телеграм-каналах.
Даже на крики “это всего лишь инструмент” времени нет.
Кроме шуток: некоторые настолько поехали кукухой, что под подобные идеи создают юр лица и влезают в долги.

Очень смешно /s

Если Beget оставить как регистратора доменого имени, то куда перенести NS сервера? Кто чем пользовался, кто щас самый надеждый?

Я на Cloudflare домены держу, по крайней мере у них с DNS обычно проблем нет
Cloudflare в России заблокирован и есть проблемы с их DNS, частенько замечаю по логам что отваливаются запросы по Time Out. Нужно искать другого провайдера DNS.
Провайдер DNS != резолвер DNS != полное проксирование через Cloudflare
Я написал простой скрипт для мониторинга как отвечает DNS Cloudflare, я опрашиваю их сервера 1.1.1.1 через dig и хочу получить A запись например для yandex.ru, mail.ru, google.com и т.д.так вот часто отваливается соединение и ответа нет. Так же в роутере по логам в прошлом видел что нет ответа от 1.1.1.1, а от 8.8.8.8 проблем небыло.
Раньше можно было прекрасно использовать NS Cloudflare бесплатно и надёжно + хакеры в этом случае не знали реальный IP сайта и DDoS'или Cloudflare у которого с ними разговор короткий. Но уже больше года Cloudflare заблокирован полностью в РФ. Поэтому нужно поднимать на своём VPS бесплатную Fastpanel, на ней поднимать свой NS сервер и сайты + поднять на втором VPS второй NS сервер и автобэкапить туда первый сервер. А вообще я потихоньку переезжаю на международного регистратора Regway. Да, там дороже ру домены (9$), если они после введения подтверждения госуслугами у регистраторов в РФ ещё кому-то будут нужны.

А в чем проблема с подтверждением? Я без подкола, серьезно.
Или у вас там казино и экстремизм?
Ситуация: у меня допустим несколько десятков доменов на Бегет, которые скапливались там годами из экономических соображений. Часть из них оформлены на меня лично, хотя фактически их используют другие люди или организации, что по сути не так важно, поскольку за достоверность и контент на сайтах я тоже несу солидарную ответственность, так как всё-равно я веду все сайты. Часть доменов оформлена непосредственно на физлица и организации, кому важны товарный знак, брэнд или требования собственников. Что теперь? А теперь я вынужден внепланово связываться с каждым клиентом, объяснять ситуацию, заставлять их переходить по ссылке для корректировки регистрационных данных и подтверждения госуслугами. Клиенты разные, но большинству не нравятся подобные временные, и некоторые материальные затраты. У кого-то вообще нет доступа к госуслугам. Кто-то по нескольку дней туда тупо не может зайти. Какое решение проще? Теперь я задаю вопрос новым клиентам. А нужен ли вообще ему домен в зоне ру? В чём преимущество. Да -- раньше была мода, цена, либеральная регистрация. Но времена поменялись. Теперь есть дешевле домены на выбор в других зонах, где нет бюрократии, выше надёжность и нет лишних движух...
А регать и оплачивать эти домены в либеральных зонах заказчики как будут? Чтобы оферта, счёт-фактура и акт с НДС, с которыми можно и в суд при случае пойти?
В зоне .top домен стоит $ 2.39 за первый год и немного дороже за продление. Какой вменяемый заказчик будет реально проводить эти мелочи по своей бухгалтерии и уплачивать НДС? Ну проведут конечно, как прочие затраты (как закупка тряпок для уборщицы например). Ну при желании предоставят ему и международные инвойсы, контракт на такие мелочи. Платить в белую валютой естественно никто не будет, да и не сможет в большинстве случаев. А в суд на регистратора подавать? Если что достаточно обычных жалоб в ICANN и вопросы решаются без суда. А если стоимость домена вырастет в миллионы, то и заплатят юристам при случае для международных судов.

У cloudflare можно просто не включать проксирование и будет работать, за исклбчением сокрытия ip и ddos защиты, разумеется.
Да конечно есть такой режим. Но надолго ли? Банят непосредственно IP Cloudflare и даже их DNS 1.1.1.1, 1.0.0.1. И да авторитативные NS Cloudflare продолжают отвечать на запросы от любых резолверов (провайдерских, Google 8.8.8.8, и т.д.), но тенденция уже намечена... Надёжнее уходить на международных регистраторов и поднимать свои NS серверы, тем более ИИ-Агенты, такие как Гермес, которые у меня работают, поднимут серверы и напишут индивидуальные bash скрипты развёртывания за минуты... Теперь всё проще.
Полностью согласен, из-за отвала проксирования в РФ (хорошо что обычный dns всё ещё работает), потихоньку перехожу к тому что буду подымать свой ns и балансеры, чтобы не палить IP машинок на который всё крутится. А с учётом недавнего отвала бегета, походу придётся ещё и на тот же Regway или куда-то ещё перекатываться.
куда перенести NS сервера
Перерыл половину интернета нашел сайт с рейтингом DNS серверов: https://www.dnsperf.com/
Можно сходить посмотреть рейтинг и выбрать, у них там статистика и рейтинг по месяца за последние 7 лет.

Уровень надежности определяется не количеством сбоев, а умением восстановить работоспособность, по-возможности без потерь.
Верим.Ждем.

Не ИИ-агентов случаем внедрили, которые вместо бэкпов стёрли сервера 🤔

Я сейчас почту в яндексе просматривал,от 21 и 22 октября два письма были: о временном отключении загрузки файлов, и о просьбе установить критические обновления по php,может тогда уже чет им видно было.А так,добротный хостинг,года с 15-го, раз в год или пару лет брал там хостинг, поговнокодить,пока охота есть)).Летом этого года vps взял,ценник сначала один был,потом практически двукратное увеличение тарифа случилось.Но в целом проблем за эти годы вообще не знал,на тикеты отвечали ,помогали вполне оперативно,если тупил.Жаль ,если провайдер погибнет.Если не физически,так репутационно точно проблемы,во-всяком случае почта в яндексе через письмо пестрит рекламой vps/vds налетели акулы.У бегета даже главная не отзывается.В сообществе ВК оповещают,а у клиентов там истерика)
А ведь еще год-два назад даже тут на Хабре посмеивались над авторами статей и комментариев, которые говорили о необходимости и целесообразности создания распределенной системы доменных имен (к примеру на блокчейне), при которой каждый может сам обслуживать и резервировать свои имена и хранить полную ноду адресной книги. Как и над теми кто говорил о разумности держать сервера и бэкапы у себя в условной "бытовке" и резерв на даче
Тот же закон на который они ссылаются говорит, что исполнитель не наделен полномочиями самостоятельно устанавливать факт своего же форс-мажора и относить обстоятельства к непреодолимой силе
Ну и немаловажный момент: ТСПУ (технические средства противодействия угрозам) — это специализированные программно-аппаратные комплексы, которые Роскомнадзор (РКН) в обязательном порядке устанавливает на сетях российских операторов связи.
Интересно, и что же *внезапно* пошло не так? ТСПУ жеж почти на каждом хопе уже влупили. Ой-ой как нехорошо вышло... /s

Посмотрел снаружи по данным RIPE RIS (stat.ripe.net). Префикс 93.92.81.0/24, в котором живёт ns1.beget.com, ушёл из глобальной таблицы маршрутизации 2 ноября в 02:52-02:58 МСК: его видели 326 точек наблюдения, через 15 минут - 12, потом 3. Вернулся в 18:27 - то есть NS подняли примерно через 2 ч 45 мин после обещания "4-5 часов", сроки выдержали. При этом сеть виртуального хостинга 45.130.41.0/24 всё время оставалась видна из 329 точек. Каналы до Beget работали, не отвечали сами серверы - на DDoS по каналам это не очень похоже.

Главное чтобы завели все. А то получиться что и бекапы мертвые и сервис неделю недоступен. У меня вот Яндекс диск до сих пор часть файлов недоступны:
Зарегистрируйтесь на Хабре, чтобы оставить комментарий
Сбой в работе хостинг-провайдера Beget назвали кибератакой и обстоятельством непреодолимой силы (форс-мажором)