Обновить

Компания DSEC временно не ведёт блог на Хабре

Сначала показывать

Разбор заданий ZeroNights HackQuest 2026

Время на прочтение27 мин
Охват и читатели8.5K

30 сентября мы провели конференцию по информационной безопасности ZeroNights 2026. Спасибо всем, кто решил поучаствовать! Без вас не было бы ни классных докладов, ни мерча, ни веселой суеты вокруг всего этого. Скоро начнём выкладывать материалы на сайт, там будут доступны презентации и видеозаписи докладов.

А пока хотим поделиться райтапами на задания HackQuest этого года. Это традиционное соревнование в формате CTF, которое мы проводим до начала конференции.

Под катом разбор заданий на веб-уязвимости, DeFi, крипту, написание читов и форенсику японской магнитолы!

Читать далее

Как подготовиться к внешнему аудиту ИБ

Уровень сложностиПростой
Время на прочтение9 мин
Охват и читатели8.2K

Мы иногда просим посмотреть кого-то все ли нормально в нашем внешнем виде, или просим коллегу проверить за нами письмо, потому что вторая пара глаз не помешает. А почему не «попросить» кого-то разбирающегося в теме взглянуть опытным взглядом на то, как обстоят дела с информационной безопасностью в компании? При этом непредвзятого и не имеющего цели покарать.

Внешний аудит это обычно плановое мероприятие, к которому имеет смысл подготовиться. В статье расскажем как это сделать систематизированно и без паники.

Читать далее

Программа ZeroNights 2026 — маршрут построен

Уровень сложностиПростой
Время на прочтение18 мин
Охват и читатели8.5K

3 трека, 4 сцены, 30+ спикеров и многое другое для тех, кому интересны темы использования современных техник взлома для проведения продвинутых кибератак, обнаружения уязвимостей, реальные кейсы SecOps, стратегии AppSec и рабочиt подходs к безопасной разработке - на конференции по кибербезопасности ZeroNights 2026.

Мес­то: Рос­сия, Санкт‑Петер­бург, LOFT#7
Да­та: 30 сентября 2026, 10:00

Подробнее о треках и программе.

Читать далее

Отучаем IoT от облака

Время на прочтение17 мин
Охват и читатели15K

Я уже несколько лет методично выбирал устройства для умного дома, работающие по протоколу Zigbee, чтобы не зависеть от облака вендора. Однако прошлой осенью в моей жизни появилась кошка. В силу ограниченности вариантов, пришлось обзавестись рядом устройств, работающих только по Wi‑Fi и только с приложением вендора.

Под катом расскажу, как я преодолел это недоразумение.

Читать далее

Конференция ZeroNights 2026 — встретимся 30 сентября

Время на прочтение3 мин
Охват и читатели6.5K

По традиции собираемся на ZeroNights 2026, чтобы обсудить самые животрепещущие темы из мира кибербезопасности, поделиться опытом с коллегами в очереди за бесконечным кофе и порешать таски. Здесь собираются руководители ИБ‑служб, пентестеры, аналитики, AppSec‑специалисты и разработчики.

Где: Санкт-Петербург, LOFT HALL

Когда: 30 сентября

Билеты уже в продаже!

Читать далее

Summ3r Of h4ck 2026: разбор заданий отборочного этапа

Время на прочтение10 мин
Охват и читатели8.7K

C 13 апреля по 10 мая был открыт приём заявок на стажировку Summ3r 0f h4ck 2026.

В этом году на обучающую программу в DSEC by Solar пытались попасть 225 человек – это в несколько раз больше, чем в предыдущие годы!
В качестве испытаний в отборочном этапе нужно было решить 10 задач по практической информационной безопасности и пройти интервью.

Спасибо всем, кто не только пользовался последними достижениями в области AI, но и активно работал над заданиями сам. Мы это очень ценим!

Комментарий от технической команды Summ3r 0f h4ck 2026:

«В этом году мы подобрали задания с упором на поиск уязвимостей в веб приложениях, аудиту корпоративной инфраструктуры и поиск уязвимостей в мобильном приложении. В одном из заданий кандидаты расследовали инцидент по логам HTTP-трафика: необходимо было понять, как приложение было взломано, и что смог получить атакующий. Для решения заданий не хватит вузовской программы — нужно активно интересоваться практической ИБ, решать задачи с CTF или лабы по типу Hack The Box.»

На стажировку к нам попали 5 участников. Возможно, уже в скором времени они присоединятся к нашей команде. 

Мы покажем вам решение одного из тестовых заданий. Остальные решения вы можете найти в блоге на нашем сайте. Надеемся, что материал будет полезен, и поможет попасть на нашу стажировку в следующем году!

👇👇👇

Читать далее

HackQuest ZeroNights 2025: райтапы

Время на прочтение16 мин
Охват и читатели7.6K

Всем привет!

26 ноября 2025 года мы провели долгожданную конференцию по информационной безопасности ZeroNights. Было классно — пусть и не всегда легко :) За атмосферой предлагаем заглянуть в Галерею, а за ценным опытом спикеров — в Материалы, где вы найдете презентации и видеозаписи докладов.

А пока хотим поделиться некоторыми райтапами заданий для HackQuest ZeroNights. Это традиционный квест, проводимый до начала конференции, где за решение тасок и CTF победители получают билеты на ZeroNights. Отличный способ встряхнуться перед мероприятием!

Кстати, в этом году конференция пройдет 30 сентября! HackQuest тоже будет. Все связанные с ZeroNights активности анонсируем отдельно. Будем на связи в Telegram и ВК!

А пока — к райтапам. Возможно, эти решения помогут участникам с задачками в этом году :)

Читать далее

Программа ZeroNights 2025 — cut the crap show me ur hack

Уровень сложностиПростой
Время на прочтение10 мин
Охват и читатели8.1K

Конференция по практическим аспектам ИБ ZeroNights возвращается! Мы готовы к покорению вершин кибербезопасности с новыми силами и неизменной преданностью традициям.

Мес­то: Рос­сия, Санкт‑Петер­бург, LOFT#7
Да­та: 26 ноября 2025, 09:00

Подробнее о треках и программе.

Читать далее

Harmony, гармония или что там с безопасностью в HarmonyOS

Время на прочтение12 мин
Охват и читатели23K

Современный рынок мобильных операционных систем поделен на два сегмента. К одному относятся аппараты на базе Android, к другому — iPhone. Однако в 2019-м году после некоторых событий компания Huawei представила свою операционную систему Harmony OS.

Что такое Harmony OS

Разработанная Huawei операционная система взаимодействует с несколькими умными устройствами для создания своей экосистемы. На данный момент она поддерживает следующие устройства:

Читать далее

Открываем запись на обучающую программу Summ3r 0f h4ck 2023

Уровень сложностиПростой
Время на прочтение2 мин
Охват и читатели3.4K

Хотите проверить свои силы в сфере этичного хакинга по руководством опытных кураторов? Заполните анкету и станьте участником ежегодной стажировки в Digital Security.

Срок приема анкет – с 3 по 30 апреля.

Вы получите не только актуальные навыки и знания, но и возможность начать карьеру в качестве специалиста по информационной безопасности.

Чего ждать от Summ3r 0f h4ck 2023?

В этом году мы немного изменили привычный формат. Все наши студенты так же, как и в прошлом году, посвятят себя аудиту защищенности, но смогут выбрать наиболее интересное для них направление:

Читать далее

SAST для самых маленьких. Обзор open-source инструментов поиска уязвимостей для C/C++

Время на прочтение33 мин
Охват и читатели40K


Привет, Хабр!


Навыки статического анализа кода в арсенале исследователя безопасности приложений фактически являются must-have скиллом. Искать ручками уязвимости в коде, не прибегая к автоматизации, для небольших проектов вполне быть может и приемлемый сценарий. Но для больших задач с миллионами строк кода — это непозволительная роскошь с точки зрения временных затрат.

Читать дальше →

Rust'ерзание краба. Пробуем реверсить Rust удобно

Время на прочтение10 мин
Охват и читатели12K

Rust как язык программирования только набирает обороты и находит своих почитателей. Он не только предлагает множество надстроек для безопасности кода, но с недавнего времени еще и появился в ядре Linux.

В этой статье мы посмотрим на него с "обратной" стороны, а именно попробуем пореверсить программу, написанную на Rust, и выяснить, что можно сделать, чтобы сделать ее анализ проще. Рассмотрим утилиты, приложения и плагины, а также напишем свой плагин для IDA Pro, Cutter и rizin, чтобы автоматически создать сигнатуры для исполняемого файла без отладочных символов. Поговорим о FLIRT-сигнатурах, их преимуществах и недостатках и о том, можно ли автоматизировать их создание.

Читать далее

White-Box Cryptography: Расшифровываем эту белую коробку

Время на прочтение8 мин
Охват и читатели5.8K

В этой статье мы рассмотрим основные подходы к реализации White-Box Cryptography (WBC) и атаки.

На данный момент есть WBC для различных видов алгоритмов: симметричного и асимметричного шифрования, электронной подписи и других. Здесь изучим только WBC для алгоритмов симметричного шифрования (т.е. AES, DES).

Читать далее

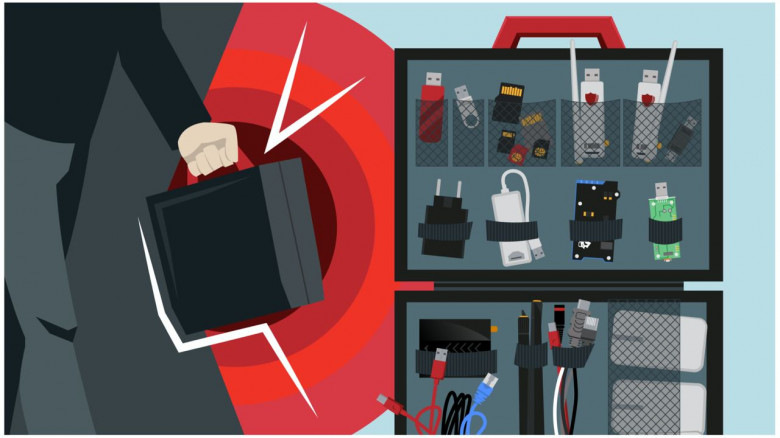
Полевой набор пентестера

Время на прочтение7 мин
Охват и читатели40K

Сегодня расскажем о составе нашего типового полевого набора, который пентестеры берут с собой, выезжая для проведения анализа беспроводных сетей или проектов в формате Red Team.

Заглянуть внутрь гаджет-органайзера

Ближайшие события

Фаззинг JS-движков с помощью Fuzzilli

Время на прочтение8 мин
Охват и читатели4K

fuzzilli – это фаззер для javascript-движков от команды googleprojectzero. Его отличительная черта – это FuzzIL, промежуточный язык, который можно мутировать и затем транслировать в js. Этот язык обеспечивает мутированному js семантическую валидность: даже после нескольких раундов изменений в коде остается логика, с которой движок будет работать.


Движки, которые можно фаззить


В этом списке V8, Spidermonkey, XS и duktape уже поддерживают работу с fuzzilli. А остальные движки можно пропатчить и начать фаззинг, патчи включены в состав инструмента.


С помощью fuzzilli уже найдено много интересных багов типа OOB. Разберемся, как он устроен.

Читать дальше →

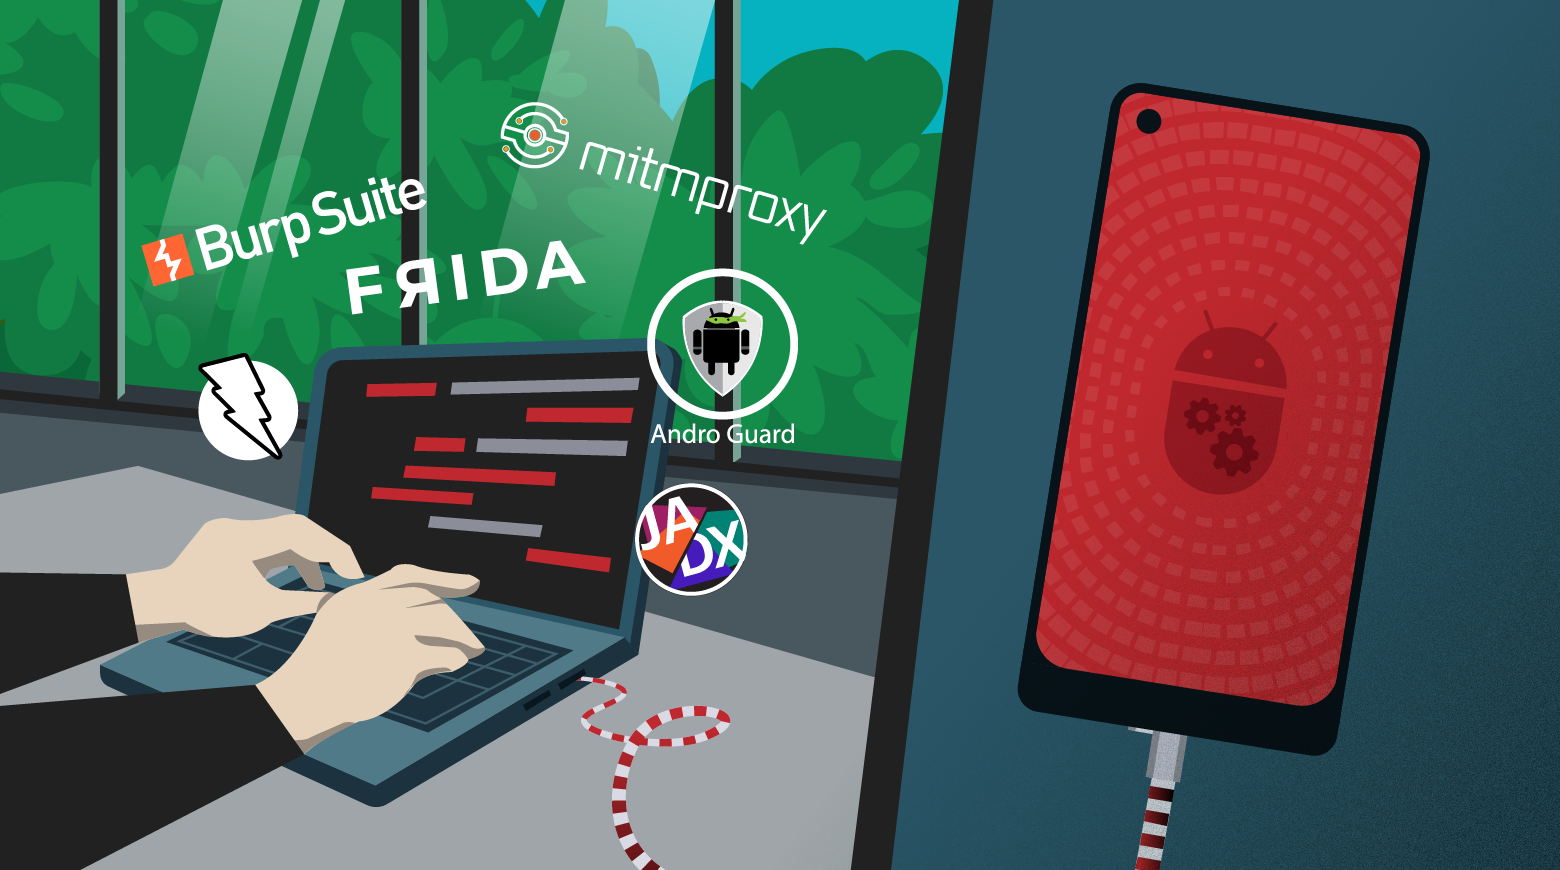
Что мы используем для анализа Android-приложений

Время на прочтение8 мин
Охват и читатели17K

В этой статье расскажем про инструментарий для анализа мобильных приложений, который мы используем каждый день. Для начала поговорим про то, как запускать мобильные приложения, чем смотреть трафик, и рассмотрим инструменты для статического и динамического анализа мобильного приложения.

Читать далее

Готовим Android к пентесту — WSA edition

Время на прочтение7 мин
Охват и читатели14K

Мы в Digital Security часто проводим анализ Android-приложений, поэтому пришло время поделиться некоторыми накопленными знаниями и сделать обзор по тому окружению, который мы используем каждый день.

Существует множество вариантов для настройки пентестерского окружения, которые можно выделить в две группы - виртуальные девайсы и физические.

У нас есть некоторое количество рутованных девайсов с одним и тем же окружением, однако иногда приходится использовать виртуальные устройства, в основном это Android Studio AVD.

Не так давно компания Microsoft зарелизила Windows Subsystem for Android (TM). Меня заинтересовал данный инструмент на столько, что я бросил своё рабочее окружение на Fedora Linux и поставил Windows 11.

Можно было бы писать эту статью в контексте реального устройства или виртуального девайста Android Studio, но мне кажется интереснее будет разобрать Windows Subsystem For Android ?

У данного варианта есть свои ограничения, о которых будет сказано в дальнейшем.

Читать далее

Атакуем синезубого короля

Время на прочтение10 мин
Охват и читатели26K

Английское слово Bluetooth -- буквальный перевод прозвища короля викингов Харальда I Синезубого. Он правил на территории современных Дании и части Норвегии в X веке и вошел в историю как правитель, который объединил враждовавшие датские племена в единое королевство.

Подразумевается, что Bluetooth делает то же самое с протоколами связи, объединяя их в один универсальный стандарт.

Сегодня практически каждый из нас использует далеко не одно беспроводное устройство, начиная от наушников, умных часов и IoT-устройств, и заканчивая автоматизированными системами на промышленных предприятиях.

Но задумывался ли кто-то над тем:

Читать далее

Обход средств защиты в iOS-приложениях

Время на прочтение8 мин
Охват и читатели11K

В прошлой статье мы рассмотрели базовые уязвимости и способы их обнаружения. Но что делать, если в приложении используются дополнительные средства защиты (например, Jailbreak Detection или SSL-pinning), которые не позволяют нам изучить его? В этой статье расскажем, как и с помощью каких инструментов можно обходить данные средства защиты.

Читать далее

Summ3r of h4ck 2022. Итоги программы

Время на прочтение14 мин
Охват и читатели2K

Летняя обучающая программа завершилась, но для наших студентов это только начало. Итоги Summ3r 0f h4ck 2022 глазами ее участников и кураторов.

Читать далее
1
23 ...